Configure uma política de controle de acesso do Internet Firewall com filtragem baseada em região para bloquear o tráfego de entrada proveniente de regiões internacionais. Este exemplo aplica-se a empresas que atendem usuários apenas na China continental.
Cenário
No cenário ilustrado na figura a seguir, você possui uma instância ECS com o EIP 47.100.XX.XX. Como sua empresa atende usuários exclusivamente na China continental, configure uma política para bloquear todo o tráfego originado em regiões internacionais.

Pré-requisitos
Você adquiriu o Cloud Firewall e ativou a proteção do Internet Firewall. Para mais informações, consulte Purchase Cloud Firewall e Internet firewall.
Procedimento
Faça login no console do Cloud Firewall.
No painel de navegação à esquerda, selecione .
-
Na aba Inbound, clique em Create Policy. No painel Create Inbound Policy, clique em Create Policy e configure a política com os parâmetros a seguir.
Parâmetro
Descrição
Valor de exemplo
Source Type
A origem do tráfego de rede. Selecione um tipo de origem e insira seu endereço.
Location
Source
All Locations Outside China
Destination Type
O destino do tráfego de rede. Selecione um tipo de destino e insira seu endereço.
IP
Destination
Insira o endereço IP público da instância ECS,
47.100.XX.XX/32.Protocol Type
O protocolo da camada de transporte. Os valores válidos são TCP, UDP, ICMP e ANY. Se não tiver certeza sobre qual protocolo usar, selecione ANY.
ANY
Port Type
O tipo e o número da porta de destino.
Port
Port
Insira
0/0para aplicar a política a todas as portas.Application
O tipo de aplicação associado ao tráfego.
ANY
Action
A ação a ser aplicada ao tráfego correspondente.
Allow: Allow the traffic.
Drop: Block the traffic without any notification.
Monitor: In this mode, traffic is allowed by default. You can filter and observe this traffic by using relevant fields in Traffic Logs, After a period of observation, adjust to Allow or Deny.
Drop
Priority
Highest: The access control policy takes effect with the highest priority.
Lowest: The access control policy takes effect with the lowest priority.
Custom: Customize the priority. Minimum: 1, Maximum: 50. The smaller the number, the higher the priority.
Highest
Policy Validity Period
Always
Single Time Range: Select a one-time time period.
Recurrence Cycle: Select a recurring time period and effective dates.
NotaThe start time of the effective date must be earlier than the end time. The policy takes 3 to 5 minutes to take effect.
If you select Indefinite Recurrence, the effective end time is automatically set to December 31, 2099.
Related FAQ: Does a policy take effect if the recurrence cycle spans multiple days?
Always
Status
Define se a política será ativada após a criação. É possível ativar políticas desativadas posteriormente na lista de políticas.
Enable
Próximos passos
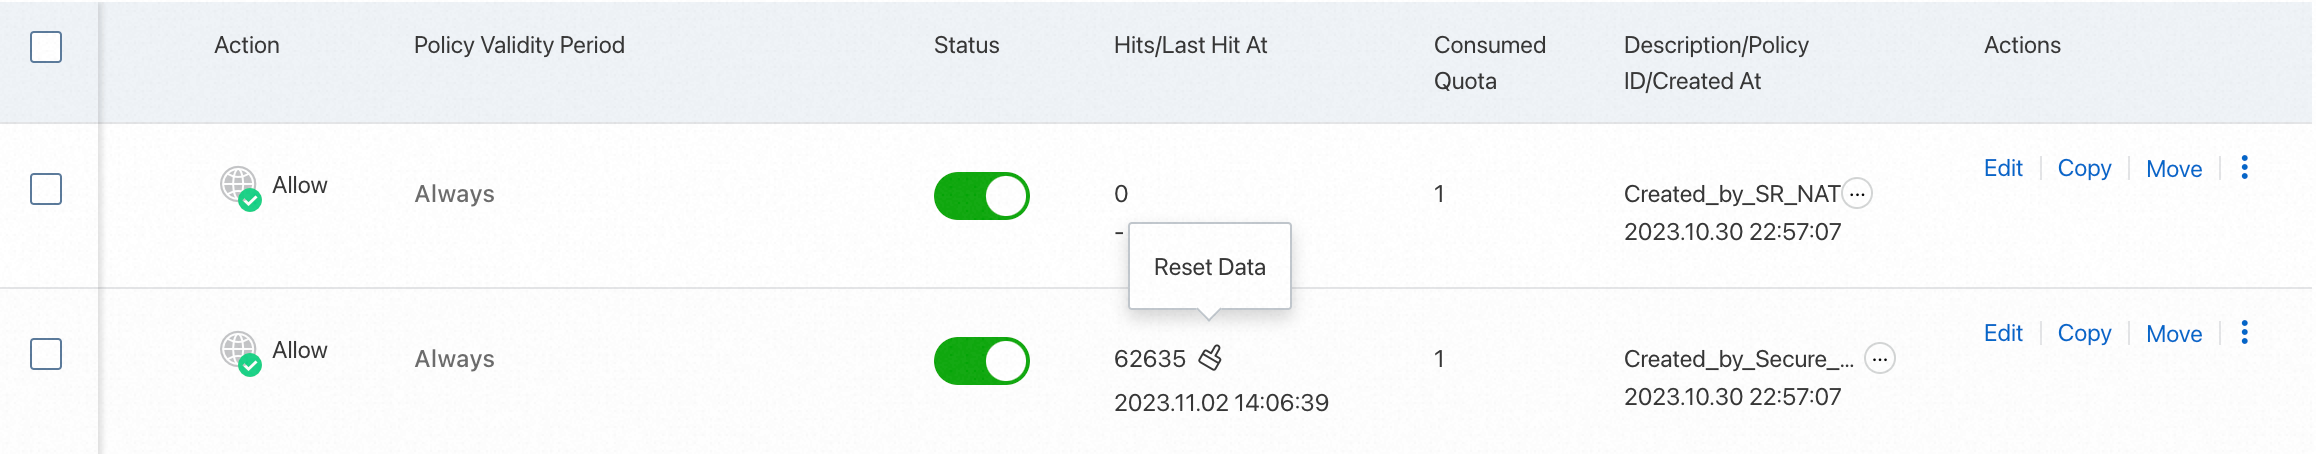
Após um período de operação da sua empresa, visualize a contagem de acertos das políticas de controle de acesso na coluna Hits/Last Hit At da lista de políticas de controle de acesso.
Clique em contagem de acertos para acessar a página Traffic Logs e visualizar os logs de tráfego. Para obter informações sobre como visualizar logs de tráfego, consulte Traffic Logs.
Documentação relacionada
Para instruções detalhadas sobre como configurar políticas de controle de acesso para o Internet Firewall, consulte Configure Internet firewall access control policies.
Para mais informações sobre os princípios de configuração de políticas de controle de acesso, consulte Access control policy configuration examples.
Para respostas a perguntas frequentes sobre políticas de controle de acesso, consulte FAQ about access control policies.