O sistema de prevenção de intrusão (IPS) integrado ao Cloud Firewall detecta e bloqueia tráfego malicioso em tempo real. Ele abrange ataques maliciosos, exploits, ataques de força bruta, worms, programas de mineração, trojans backdoor e ataques de negação de serviço (DoS), sem interromper as cargas de trabalho em execução.
Ataques de rede comuns na nuvem
Ambientes corporativos em nuvem geralmente hospedam sistemas críticos acessíveis tanto por redes públicas quanto internas: ambientes de desenvolvimento, serviços de produção e plataformas de dados. Esses sistemas enfrentam diversas ameaças de rede capazes de causar violações de dados, exaustão de recursos ou interrupções de serviço.
Os tipos de ataque mais frequentes incluem:
Malware: Atacantes induzem usuários a baixar vírus, worms ou trojans que infectam servidores em nuvem, permitindo persistência ou movimentação lateral.
Varredura de portas e ataques de força bruta: Ferramentas automatizadas buscam portas abertas e tentam quebrar credenciais. Após uma intrusão bem-sucedida, os atacantes costumam implantar backdoors, programas de mineração ou ransomware.
Ataques a aplicações web: Injeção de SQL, cross-site scripting (XSS), cross-site request forgery (CSRF) e execução remota de código (RCE) permitem que invasores roubem dados, adulterem conteúdo ou obtenham acesso no nível do sistema.
Ataques a protocolos da camada de transporte: Vulnerabilidades nas pilhas TCP/UDP podem resultar em condições de DoS ou escalonamento de privilégios.
Ataques a bancos de dados: Acesso não autorizado ou configuração incorreta de serviços como Redis, MySQL ou similares resulta em roubo de dados ou injeção de instruções maliciosas.
Execução de comandos e reverse shells: Invasores exploram vulnerabilidades do sistema ou da aplicação para executar comandos arbitrários ou estabelecer conexões de reverse shell de saída que contornam os controles de perímetro.
Para combater essas ameaças, adote uma estratégia de defesa em profundidade: ative o Cloud Firewall, reforce as configurações de segurança de rede e corrija vulnerabilidades prontamente.
Recursos do IPS do Cloud Firewall
O Cloud Firewall integra um IPS que utiliza inspeção de tráfego em tempo real, patching virtual, proteção contra ameaças de saída, inteligência de ameaças e machine learning para proteger suas cargas de trabalho na nuvem.
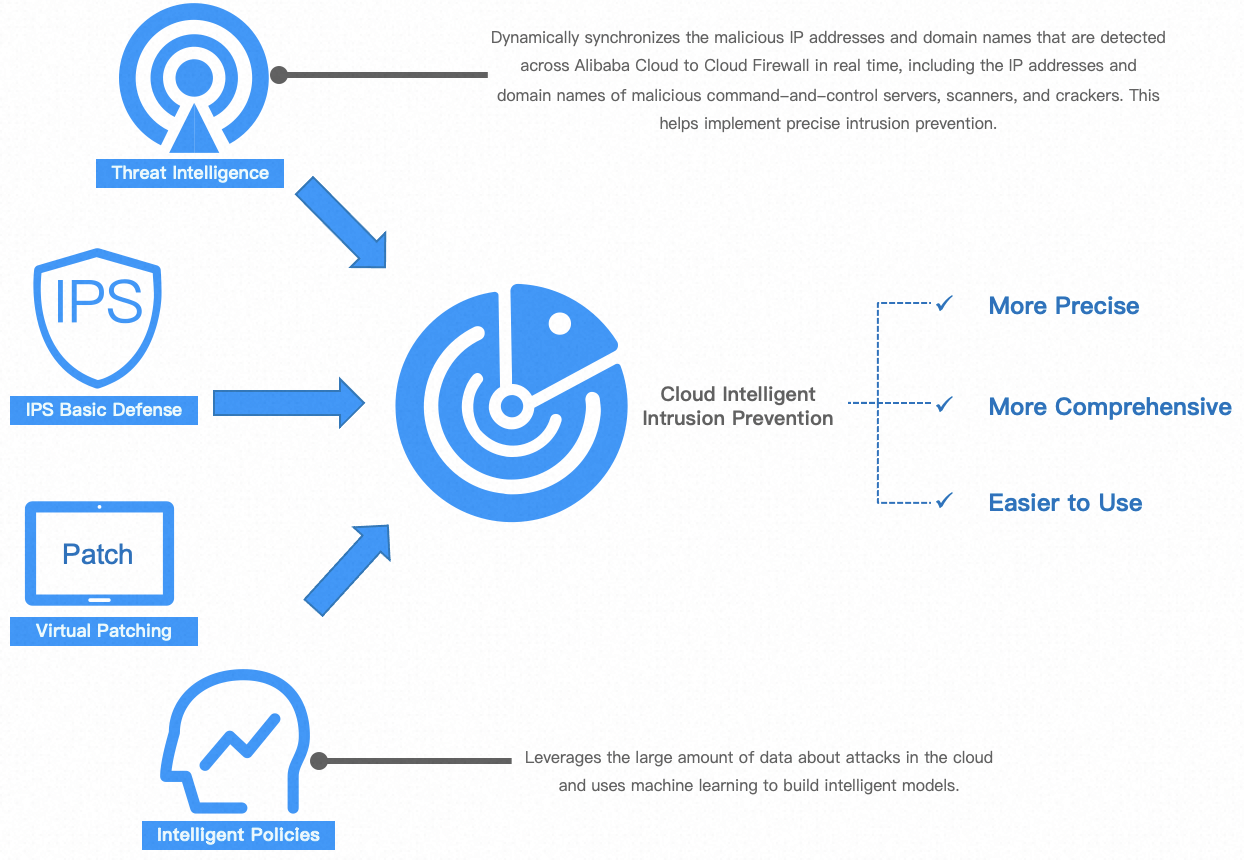
Bloqueio de exploração de vulnerabilidades Mais de 5.000 políticas básicas de proteção integradas e patches virtuais bloqueiam exploits conhecidos imediatamente, reduzindo significativamente a janela de ataque.
Patching virtual Para sistemas com vulnerabilidades não corrigidas, o Cloud Firewall fornece políticas de mitigação em até três horas, sem necessidade de instalar patches no sistema ou reiniciar serviços. Isso neutraliza eficazmente vulnerabilidades de alto risco e 0-day até que uma correção oficial esteja disponível.
Proteção contra tráfego malicioso de saída Detecta e bloqueia hosts comprometidos em comunicação com servidores de Comando e Controle (C&C), conexões de mineração de saída e exfiltração anormal de dados. Isso contém ameaças internas antes que se espalhem ou vazem dados sensíveis.
Inteligência de ameaças Sincronizada em tempo real com o sistema global de conscientização de segurança da Alibaba Cloud, a inteligência de ameaças abrange endereços IP maliciosos, nomes de domínio maliciosos, endereços de C&C, fontes de varredura e fontes de força bruta, garantindo proteção dinâmica e atualizada.
Identificação inteligente de ameaças Modelos de machine learning treinados com um grande volume de amostras de ataques e dados comportamentais estendem a detecção para ameaças desconhecidas e padrões de ataque emergentes.
Em conjunto, esses recursos oferecem às suas cargas de trabalho na nuvem uma proteção proativa, contínua e automatizada nas camadas de rede e de aplicação.
O IPS do Cloud Firewall oferece suporte à inspeção TLS para descriptografar e inspecionar tráfego criptografado de saída na borda da Internet. Para proteção de tráfego de entrada, utilize o Web Application Firewall .
Recursos de inteligência de ameaças
A Alibaba Cloud gera inteligência de ameaças por meio da fusão multidimensional de dados e análise inteligente para garantir resultados acionáveis e de alta confiabilidade.
Fontes de dados
Eventos de ataque em toda a nuvem: Sensores implantados na nuvem pública e em redes parceiras capturam tráfego de ataque e amostras em tempo real.
Logs de tráfego de segurança anonimizados: A análise de tráfego de rede anonimizado extrai padrões de ataque e conexões maliciosas.
Inteligência de ameaças open-source global: Open Source Intelligence (OSINT) de organizações setoriais autoritativas e comunidades de segurança é integrada e verificada.
Compartilhamento de inteligência com parceiros: Operadoras, fornecedores de nuvem e organizações de segurança trocam dados confiáveis.
Métodos de produção e padrões de identificação
Análise de associação multidimensional Endereços IP, nomes de domínio, URLs, valores de hash de arquivos e técnicas de ataque são correlacionados para construir um grafo completo de ameaças e reduzir falsos positivos.
Motor de análise inteligente
Modelos de big data e machine learning: Modelos de análise comportamental e detecção de anomalias identificam automaticamente padrões maliciosos suspeitos e famílias de ameaças emergentes a partir de dados em larga escala.
Sistema de regras especializadas: Regras de detecção precisas, refinadas por especialistas em segurança, proporcionam correspondência rápida e exata de tipos de ameaças conhecidas.
Pontuação dinâmica de reputação: O sistema calcula uma pontuação de reputação dinâmica para cada indicador de ameaça com base no histórico de atividade, alcance de distribuição, tipo de ameaça e nível de confiança.
Manual review Para cenários de ameaças complexos ou de alto valor, uma equipe profissional de análise de segurança realiza uma revisão final para confirmar a precisão e a confiabilidade.
Principais categorias de inteligência de ameaças
A inteligência de ameaças da Alibaba Cloud abrange três categorias: inteligência de ameaças de IP, inteligência de ameaças de nome de domínio e inteligência de ameaças de URL. A inteligência de ameaças de IP subdivide-se em saída e entrada conforme a direção do tráfego.
Inteligência de ameaças de IP de saída
Objeto de correspondência: Endereços IP de destino aos quais os hosts internos se conectam ativamente.
Valor principal: Detecta se hosts internos estão comprometidos (por exemplo, infectados com trojans ou parte de uma botnet) ou se realizam atividades de saída não autorizadas, como mineração ou comunicação com C&C.
|
Tipo |
Significado quando acionado |
|
Nó Tor |
Um host interno conecta-se a um nó de saída, entrada ou retransmissão Tor conhecido. Provavelmente tenta comunicação anônima para ocultar atividades maliciosas, como roubo de dados ou comando e controle. |
|
Mineração |
Um host interno comunica-se com infraestrutura de mineração de criptomoedas. Sinal de que o sistema pode ter um programa de mineração instalado, consumindo recursos computacionais. |
|
C&C |
Um host interno acessa um servidor C&C associado a botnets, trojans de acesso remoto ou ransomware. Indica que o host pode estar sob controle do atacante. |
|
APT |
Um host interno conecta-se a uma infraestrutura pertencente ou utilizada por um grupo de ameaça persistente avançada (APT). Indica provável ataque direcionado e organizado. |
|
Reverse shell |
Um host interno estabelece uma conexão de saída para um IP historicamente observado recebendo reverse shells. Tentativa de criar um canal de controle remoto que contorne o firewall. |
|
Phishing |
Um host interno conectou-se a um servidor backend de phishing. Um usuário pode ter clicado em um link de phishing. |
|
Fonte de download malicioso |
Um host interno contata um servidor usado para distribuir malware, como vírus, trojans ou spyware. Uma carga maliciosa pode estar sendo baixada ou atualizada. |
Inteligência de ameaças de IP de entrada
Objeto de correspondência: Endereços IP de origem de redes externas que acessam ativamente ativos internos.
Valor principal: Detecção em tempo real de ataques externos direcionados ao perímetro da rede, servidores e sistemas de aplicações.
|
Tipo |
Significado quando acionado |
|
Varredura |
O IP de origem realiza reconhecimento, como varredura de portas, sondagem de serviços ou mapeamento de rede. Etapa preparatória típica antes de um ataque. |
|
Ataque de força bruta |
O IP de origem lança muitas tentativas de login contra SSH, RDP, FTP, bancos de dados ou portais web. |
|
Exploit |
O IP de origem envia cargas de ataque visando vulnerabilidades conhecidas, como Apache Log4j2 ou EternalBlue. |
|
Injeção de SQL |
O IP de origem injeta código SQL malicioso em parâmetros de aplicações web na tentativa de manipular o banco de dados. |
|
Execução de código |
O IP de origem tenta executar remotamente comandos do sistema explorando vulnerabilidades em aplicações web ou serviços. |
|
Webshell |
O IP de origem tenta fazer upload de arquivos webshell ou comunicar-se com backdoors de webshell conhecidos. |
|
Ataque XSS |
O IP de origem injeta scripts maliciosos em páginas web via cross-site scripting. |
Inteligência de ameaças de nome de domínio
Objeto de correspondência: Nomes de domínio que hosts internos resolvem ou acessam.
Valor principal: Atacantes frequentemente usam nomes de domínio dinâmicos para alternar endereços IP e evitar bloqueios baseados em IP. A inteligência de domínios fornece detecção mais persistente de acesso a infraestruturas maliciosas.
|
Tipo |
Significado quando acionado |
|
Domínio de plataforma de log DNS |
Um host interno resolveu um domínio de plataforma de log DNS (geralmente usado para detectar injeção ou exfiltração). Sinal de que uma vulnerabilidade como injeção cega ou RCE pode ter sido explorada, causando vazamentos não intencionais de resolução DNS. |
|
Proxy dark web |
Um host interno acessa um domínio de proxy que fornece entrada para a dark web (como um serviço Tor2web). Frequentemente o ponto inicial para atividades na dark web. |
|
Domínio blackhole |
Um host interno tentou resolver um domínio sinalizado como malicioso e direcionado para sinkhole por fornecedores de segurança ou operadoras. Indica possível malware ou erro de configuração. |
|
Mineração |
Um host interno conecta-se a um domínio de pool de mineração ou servidor de atualização usado por scripts de mineração ou trojans. |
|
C&C |
Um host interno resolve um domínio associado a famílias de malware que usam C&C baseado em domínio para evitar bloqueios de IP estático. |
|
APT |
Um host interno acessa um domínio registrado e usado por um grupo APT para infraestrutura de campanha de longo prazo. |
|
Phishing |
Um host interno acessa um domínio de phishing que se passa por uma organização legítima, como um banco ou plataforma social. |
|
Fonte de download malicioso |
Um host interno resolve um domínio usado para distribuir malware, frequentemente oculto por encurtadores de URL ou serviços CDN. |
Inteligência de ameaças de URL
Objeto de correspondência: URLs completas acessadas por hosts internos.
Valor principal: Fornece identificação precisa de páginas maliciosas específicas hospedadas em serviços de nuvem legítimos ou endereços IP compartilhados, onde a inteligência apenas no nível de IP ou domínio é insuficiente.
|
Tipo |
Significado quando acionado |
|
Mineração |
Um host interno acessa uma página com script de mineração web incorporado (como um script estilo Coinhive) ou uma interface de gerenciamento de pool de mineração. |
|
C&C |
Um host interno comunica-se com um caminho de URL específico que serve como painel de controle ou interface de troca de dados para um trojan ou botnet. |
|
APT |
Um host interno acessa uma URL usada em atividade de campanha APT, como um link de download para documento armadilhado ou página de exploit. |
|
Phishing |
Um host interno acessa uma página de phishing projetada para roubar credenciais de conta ou informações de pagamento. |
|
Fonte de download malicioso |
Um host interno baixa diretamente de um link apontando para executável malicioso (.exe, .dll), script ou documento. |
Como funciona a proteção do IPS do Cloud Firewall
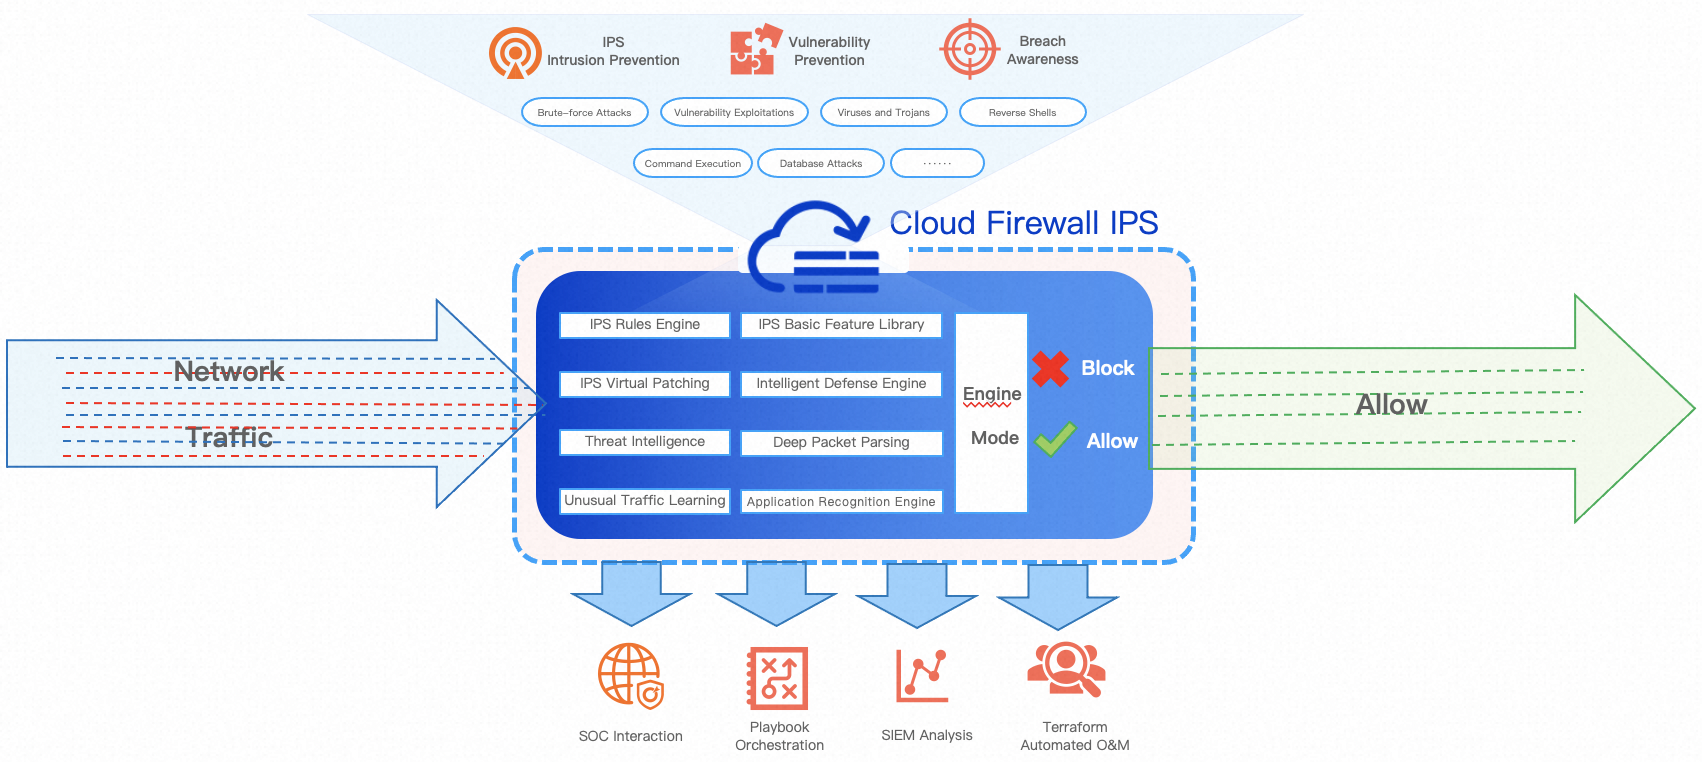
O Cloud Firewall é implantado inline nos links de rede da nuvem, cobrindo tráfego de entrada e saída da Internet, bordas NAT, tráfego entre VPCs e conexões entre a nuvem e data centers on-premises.

Tanto o mecanismo IPS quanto o mecanismo de Lista de Controle de Acesso (ACL) filtram todo o tráfego que passa pelo Cloud Firewall antes do encaminhamento.
O Cloud Firewall usa um mecanismo de Inspeção Profunda de Pacotes (DPI) para identificar protocolos e analisar pacotes. Para o tratamento de IPS e inteligência de ameaças, ele executa filtragem de fluxo e pacotes. Quando o tráfego corresponde a um modo de mecanismo de ameaças configurado (Monitor Mode, Block Mode - Loose, Block Mode - Medium ou Block Mode - Strict) e a uma ação de regra IPS, o sistema descarta ou permite o pacote correspondente, fornecendo alertas e bloqueios em tempo real.
Tipos de ataque e recomendações de proteção
Para instruções sobre como configurar o modo do mecanismo de ameaças do IPS, consulte Configuração do IPS .
|
Tipo de ataque |
Risco |
Recomendação de proteção |
|
Conexão anormal |
Portas de banco de dados expostas ou serviços com credenciais fracas podem levar à perda ou violação de dados. O acesso não autorizado ao Redis é um exemplo comum. |
Se sua empresa executa aplicações não-web (como MySQL ou SQL Server) e expõe portas diferentes de 80, 443 ou 8080, monitore regras para ataques não-web, como Shellcode e execução de comandos sensíveis. Caso não execute tais aplicações, use Block Mode - Strict. |
|
Execução de comando |
A execução arbitrária de comandos permite que atacantes assumam o controle de uma máquina, roubem dados ou pivoteiem para outros sistemas. A vulnerabilidade Log4j é um exemplo conhecido. |
O Block Mode - Loose cobre a maioria dos ataques comuns e incomuns de execução remota de comandos em aplicações web e atende às necessidades diárias de proteção. No entanto, como esses ataques estão entre os mais nocivos, monitore acertos de regras em vários componentes no Block Mode - Medium. Para ambientes complexos com muitas aplicações não-web, utilize Block Mode - Strict. |
|
Varredura |
A varredura de rede pode sobrecarregar máquinas ou dispositivos, causando interrupções ou instabilidade. |
Se sua empresa não requer named pipes SMB, desative o recurso para reduzir a exposição. Se forem necessários, use Block Mode - Medium ou Block Mode - Strict. |
|
Vazamento de informações |
Informações pessoalmente identificáveis, detalhes de contato e dados financeiros expostos podem ser explorados maliciosamente. |
Comece com Monitor Mode por um ciclo de negócios (24 horas a uma semana). Se nenhum tráfego legítimo for sinalizado incorretamente, mude para Block Mode - Medium ou Block Mode - Strict. |
|
Ataque DoS |
Ataques de negação de serviço sobrecarregam servidores e dispositivos, causando interrupções ou falhas. |
Monitore interrupções inexplicáveis. Se nenhuma ocorrer, Block Mode - Loose é suficiente. Para cargas de trabalho com altos requisitos de Acordo de Nível de Serviço (SLA), use Block Mode - Medium ou Block Mode - Strict. |
|
Ataque de overflow |
Ataques de overflow exploram validação insuficiente de entrada em binários, causando erros de memória que podem levar à execução de comandos ou vazamento de informações. |
Se sua empresa for principalmente baseada em web, Block Mode - Loose é suficiente. Para ambientes com muitas aplicações não-web, prefira Block Mode - Medium ou Block Mode - Strict. |
|
Ataque web |
Ataques web podem dar aos invasores o controle de uma máquina, expor dados sensíveis e interromper negócios. Vetores comuns incluem injeção de SQL, XSS e uploads arbitrários de arquivos (OWASP Top 10). |
Teste regras durante as fases canary e de lançamento oficial. Para operações diárias, utilize Block Mode - Medium ou Block Mode - Strict. |
|
Trojan backdoor |
Trojans backdoor fornecem acesso persistente mesmo após a correção de vulnerabilidades, permitindo vigilância de longo prazo e roubo de dados. Comunicações de trojans frequentemente usam criptografia, ofuscação e codificação como técnicas de evasão. |
Nas operações diárias, opte por Block Mode - Medium ou Block Mode - Strict. Preste muita atenção à detecção no modo Strict devido à correspondência de características fracas. |
|
Vírus e worm |
Vírus e worms fornecem acesso persistente e permitem roubo de dados a longo prazo, com riscos legais e de reputação semelhantes aos trojans backdoor. |
Se uma regra for acionada no Monitor Mode, realize análise de rastreabilidade para identificar a source do ataque e tome providências. Utilize Block Mode - Medium. |
|
Comportamento de mineração |
Malware de mineração consome largura de banda e recursos computacionais, degradando o desempenho e a experiência do usuário. |
Caso uma regra seja acionada no Monitor Mode, execute análise de rastreabilidade para identificar a origem do ataque e aja adequadamente. Adote Block Mode - Medium. |
|
Reverse shell |
Reverse shells fornecem acesso remoto persistente que sobrevive a correções, permitindo vigilância de longo prazo e roubo de dados. |
Ao detectar um acionamento de regra no Monitor Mode, proceda com análise de rastreabilidade para localizar a source do ataque e tomar medidas. Empregue Block Mode - Medium. |
|
Outros |
Inclui conexões de saída não autorizadas e ataques que não se enquadram em outras categorias. |
Se sua empresa tiver atividade mínima de saída, Block Mode - Loose é suficiente. Para hosts com muitos navegadores e aplicações onde a comunicação de saída não é controlada, aplique Block Mode - Strict. |
Modos de proteção do IPS
O mecanismo de ameaças opera em Monitor Mode e Block Mode. A ação executada quando uma regra de proteção básica ou de patching virtual corresponde ao tráfego depende do modo configurado.
|
Modo |
Quando usar |
Como funciona |
Exemplos de CVEs |
|
Monitor Mode |
Sua empresa não tolera nenhum risco de bloqueio de tráfego legítimo, ou você está avaliando quais regras aplicar antes de impor um modo de bloqueio. |
Registra e gera alertas para comportamentos de ataque correspondidos. Não bloqueia o tráfego. |
DoS remoto de solicitação chunk do Apache Tomcat (CVE-2014-0075), ataque SSRF no Atlassian Jira (CVE-2019-16097), comunicação de software backdoor Godlua. |
|
Block Mode - Loose |
Sua empresa é sensível a falsos positivos e precisa de um ponto de partida conservador. |
Bloqueia apenas regras com baixa taxa de falso positivo: palavras-chave claras de exploit, padrões óbvios de ataque, risco mínimo de bloquear incorretamente tráfego legítimo. |
Execução remota de código Struts 2 (CVE-2018-11776), acesso não autorizado à API REST do Spark (CVE-2018-11770), execução remota de comandos Jenkins (CVE-2018-1000861). |
|
Block Mode - Medium |
Operações e manutenção diárias padrão. Adequado para a maioria dos ambientes de produção. |
Cobre cada tipo de ataque usando múltiplos métodos de análise de exploit. Regras padrão com taxa extremamente baixa de falso positivo. |
Execução remota de código Oracle WebLogic Server (CVE-2020-2551), execução remota de código Microsoft Windows RDP Client (CVE-2020-1374), ataque DoS SMBv1 (CVE-2020-1301). |
|
Block Mode - Strict |
Sua postura de segurança exige uma baixa taxa de falsos negativos e você pode tolerar algum risco de bloqueio de tráfego legítimo. |
Cobre quase todas as regras, incluindo vulnerabilidades de alto risco, como stack overflow e buffer overflow. A maioria requer análise de protocolo, correspondência de palavras-chave, saltos múltiplos e offsets de palavras-chave. Isso pode resultar em uma taxa de falso positivo maior do que no modo Medium. |
Buffer overflow no processamento de solicitações HTTP Squid Proxy (CVE-2020-8450), DoS de vazamento de cabeçalhos de comprimento zero Nginx (CVE-2019-9516), injeção de comando |