O Web Application Firewall (WAF) protege seus sites e aplicativos ao inspecionar o tráfego HTTP/HTTPS, bloquear solicitações maliciosas antes que cheguem aos servidores e encaminhar apenas o tráfego legítimo. Implante o WAF em menos de 5 minutos — sem necessidade de alterações de hardware, software ou roteamento.
Como o WAF funciona
O WAF atua entre seus usuários e os servidores de origem. Para cada solicitação recebida, o WAF pode:
Permitir a solicitação e encaminhá-la ao servidor.
Bloquear a solicitação e retornar uma resposta de erro ao cliente.
Monitorar a solicitação — registrar logs e gerar alertas sem bloquear o acesso.
Essa decisão baseia-se nas regras de proteção configuradas, nos sinais de inteligência de ameaças e no mecanismo de detecção do WAF. Você define qual comportamento se aplica a cada tipo de tráfego.
Casos de uso
O WAF protege o tráfego HTTP/HTTPS de servidores web implantados na Alibaba Cloud ou em qualquer outro ambiente. A solução é amplamente adotada em service financeiros, e-commerce, O2O, Internet+, jogos, governo e seguros.
Principais capacidades de segurança
Proteção contra ataques a aplicações web
Proteção OWASP Top 10: Bloqueia injeção SQL, cross-site scripting (XSS), uploads de webshell, backdoors, injeção de comandos, solicitações HTTP malformadas, acesso não autorizado a arquivos essenciais e path traversal.
Ocultação de site: Oculta o endereço IP do servidor de origem para impedir que atacantes contornem o WAF e ataquem a infraestrutura diretamente.
Patch virtual e proteção contra 0-day: Aplica patches virtuais para vulnerabilidades de alto risco e 0-day mediante atualização rápida das regras de proteção, antes mesmo da disponibilidade de correções oficiais de segurança.
Modo de monitoramento: Em novos aplicativos, ative o modo de monitoramento para registrar alertas de tráfego suspeito sem bloqueá-lo. Use esse recurso para identificar e ajustar falsos positivos antes de mudar para o modo de aplicação.
Tecnologia de inspeção profunda: Analisa completamente formatos comuns de dados HTTP — qualquer campo de cabeçalho, dados de formulário, multipart, JSON e XML — e decodifica URL, JavaScript Unicode, HEX, entidade HTML, serialização Java, serialização PHP, Base64, UTF-7, UTF-8 e codificações aninhadas mistas. A normalização de espaços em branco, a remoção de comentários e o tratamento de caracteres especiais reduzem ainda mais os falsos positivos.
Proteção contra flood HTTP
Controle de taxa multidimensional: Controla as taxas de acesso por IP de origem, verifica a identidade do visitante por meio de desafios de redirecionamento e validações de humano/bot, além de identificar padrões de ataque ao correlacionar estatísticas de códigos de resposta, distribuição de solicitações de URL e cabeçalhos Referer e User-Agent anômalos.
Inteligência de ameaças: Utiliza as capacidades de segurança de big data da Alibaba Cloud para criar inteligência de ameaças e modelos de acesso confiável, distinguindo rapidamente o tráfego malicioso dos usuários legítimos.
Controle de acesso granular
Políticas de proteção personalizadas: Configure regras precisas de controle de acesso usando campos HTTP comuns, como endereço IP, URL, Referer e User-Agent.
Proteção baseada em cenários: Oferece suporte integrado para prevenção contra hotlinking e proteção de backend de sites.
Defesa em camadas: Integra-se aos módulos de proteção contra ataques web e flood HTTP para construir uma defesa multicamada que distingue o tráfego confiável do malicioso.
Gerenciamento de bots
Relatórios de classificação de tráfego: Classifica o tráfego de bots como malicioso, suspeito ou legítimo, apresentando tendências e detalhes de clientes de risco nos relatórios.
Cobertura multiplataforma: Protege páginas web, H5, aplicativos nativos (iOS, Android, HarmonyOS) e mini-programas (WeChat, Alipay).
Detecção ponta a ponta: Aplica a detecção de bots durante todo o ciclo de vida da solicitação, utilizando mais de 100 recursos de sondagem de navegador, mais de 7.000 tipos de fingerprint de cliente, mais de 1 milhão de assinaturas de inteligência de ameaças de bots maliciosos e 6 algoritmos avançados de detecção.
Segurança de API
Análise passiva de tráfego: Ative a detecção com um único clique em. O recurso oferece suporte ao gerenciamento de API de ciclo de vida completo e monitora fluxos de dados sensíveis sem interromper seus services.
Descoberta de riscos: Detecta vulnerabilidades de API, identifica exposição não autorizada de dados sensíveis e vazamento de API interna, além de fornecer sugestões de correção.
Detecção de ameaças: Identifica comportamentos de abuso de API — como raspagem de dados e ataques de força bruta — por meio de análise de tráfego bidirecional e entre sessões. Permite executar ações de resposta diretamente pelo WAF.
Proteção de aplicativos de IA
Detecção de injeção de prompt: Identifica comportamentos adversários direcionados a sistemas de IA generativa, incluindo jailbreaking, indução de interpretação de papéis e manipulação de prompts do sistema.
Detecção de conformidade de conteúdo: Verifica o conteúdo da solicitação e da resposta em relação aos requisitos de segurança e regulamentares.
Resposta em tempo real: Combina bloqueio, substituição de conteúdo e retratação para interromper comportamentos anormais e modifique automaticamente o conteúdo da resposta.
Implantação e arquitetura
Implantação e O&M simplificados
Ativação rápida: Implante o WAF em menos de 5 minutos, sem alterações de hardware, software ou configurações de roteamento.
Gerenciamento centralizado de eventos: Utilize relatórios de segurança e logs para analisar eventos de ataque, padrões de tráfego e escala de ataque em um único local.
Arquitetura confiável e escalável
Implantação em cluster: A arquitetura de cluster elimina pontos únicos de falha — a falha ou manutenção de um único servidor não afeta a disponibilidade geral.
Balanceamento de carga: Múltiplas estratégias integradas de balanceamento de carga garantem processamento de tráfego com alta performance e alta disponibilidade.
Auto Scaling: Dimensione o número de servidores no seu cluster para cima ou para baixo com base no volume real de tráfego.
Experiência comprovada e defesa inteligente
Mais de uma década de experiência em segurança: Baseado em mais de dez anos de prática em cibersegurança dentro do alibaba Group, com capacidade comprovada de suportar cenários de alta concorrência e alta segurança, como Taobao, Tmall e Alipay. Uma equipe dedicada de segurança defende contra vulnerabilidades conhecidas, incluindo o OWASP Top 10, e responde continuamente a novas vulnerabilidades divulgadas.
Inteligência orientada por big data: Defende contra centenas de milhões de ataques diariamente. O WAF utiliza uma biblioteca de inteligência de ameaças de IP líder mundial e um vasto repositório de assinaturas de ataque em múltiplos setores e cenários, permitindo o reconhecimento profundo dos principais padrões, comportamentos e payloads de ataque. Os modelos de detecção são aprimorados continuamente usando análise de big data e machine learning.
Para mais informações, consulte a página do product Web Application Firewall.
Como usar o WAF
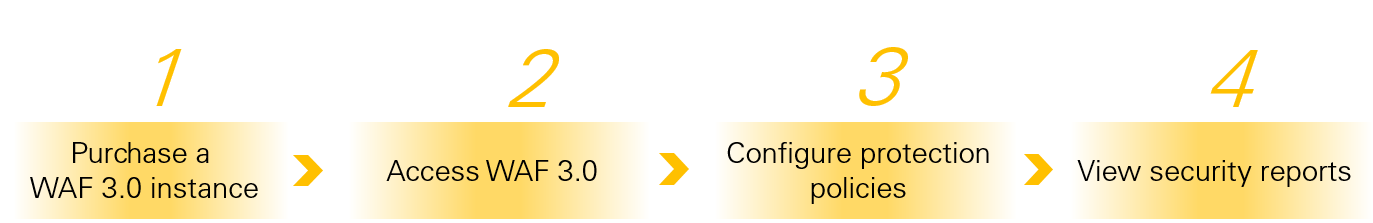
Para mais informações, consulte Protect an ECS instance from HTTP flood attacks with WAF.
Diferenças entre WAF, cloud Firewall e Anti-DDoS
Web Application Firewall (WAF): product de segurança dedicado à camada de aplicação HTTP/HTTPS. O WAF executa inspeção profunda de solicitações web para defender contra ataques na camada de aplicação.
cloud Firewall (CFW): product unificado de controle de acesso de perímetro de rede para ambientes cloud. O CFW gerencia o tráfego e fornece prevenção de intrusão nas fronteiras de Internet, VPC e NAT para evitar intrusão na camada de rede e movimento lateral.
Anti-DDoS: Protege contra ataques distribuídos de negação de service (DDoS) em grande escala ao redirecionar o tráfego para centros de limpeza distribuídos globalmente. O Anti-DDoS filtra o tráfego malicioso para manter a estabilidade e a disponibilidade do service durante os ataques.
|
product cloud |
Web Application Firewall (WAF) |
cloud Firewall (CFW) |
Anti-DDoS |
|
Nível de proteção |
Camada de aplicação (L7) |
Fornece proteção primária nas camadas de rede e transporte (L3-L4) e inclui um IPS integrado para detecção de intrusão nas camadas 4 a 7. |
Oferece proteção primária nas camadas de rede e transporte (L3-L4) e defende contra ataques CC e HTTP Flood de alto volume na camada de aplicação (L7). |
|
Mecanismo principal |
Análise semântica, correspondência de regras e modelagem de comportamento |
Políticas de controle de acesso, inspeção stateful e sistema de prevenção de intrusão (IPS) |
Limpeza de tráfego, filtragem baseada em assinaturas e dimensionamento de largura de banda |
|
Ataques defensáveis |
Injeção SQL, XSS, uploads de webshell, ataques de flood HTTP, bots maliciosos e abuso de API |
Varredura de portas, ataques de força bruta, acesso não autorizado, worms de criptomineração e ameaças de tráfego leste-oeste |
Ataques volumétricos L3/L4, como SYN flood e UDP flood, e ataques de camada de aplicação L7, como floods HTTP de alta frequência |
|
Casos de uso |
Defender sites e aplicativos contra adulteração, acesso malicioso, raspagem por bots e abuso de API. |
Aplicar políticas de acesso unificadas para ativos cloud nos pontos de entrada e saída da rede pública. Prevenir ataques de força bruta em servidores e movimento lateral dentro de redes internas. |
Garantir continuidade do service e disponibilidade da rede durante ataques de alto volume com perda zero de pacotes. |
Para uma defesa em profundidade, implante Anti-DDoS, cloud Firewall e WAF juntos em uma arquitetura em camadas.
Relação entre RASP e WAF
O Runtime Application Self-Protection (RASP) é um mecanismo de segurança integrado a um aplicativo que detecta e bloqueia ataques em tempo real enquanto o aplicativo está em execução. Para mais informações, consulte Connect to Application Protection.
RASP e WAF são tecnologias complementares adequadas para diferentes cenários de segurança:
O RASP é mais eficaz contra ameaças na camada de aplicação, como exploits 0-day e ataques dentro de tráfego criptografado.
O WAF destaca-se no controle de acesso na camada de rede, bloqueio geográfico, proteção contra flood HTTP e ataques de bots.
Para uma proteção abrangente, implante tanto o RASP quanto o WAF para criar um sistema de segurança de camada dupla que combine defensas internas do aplicativo e de perímetro.
Certificações de conformidade
O WAF está em conformidade com diversos padrões e certificações internacionais, incluindo ISO 9001, ISO 20000, ISO 22301, ISO 27001, ISO 27017, ISO 27018, ISO 27701, ISO 29151, BS 10012, CSA STAR, MLPS Level 3, SOC 1/2/3, C5, HK Financial, OSPAR e PCI DSS.