Instale e ative um gateway de recuperação de desastres em um ambiente do Alibaba Cloud VMware Service (ACVS) para fazer backup e restaurar máquinas virtuais pelo console do Cloud Backup.
Visão geral
O Alibaba Cloud VMware Service (ACVS) é um serviço de nuvem pública de nível empresarial, desenvolvido em conjunto pela Alibaba Cloud e pela VMware, que fornece um Data Center Definido por Software (SDDC) da VMware.
(Recomendado) Use um AccessKey de usuário RAM para recuperação de desastres
O Resource Access Management (RAM) é um serviço da Alibaba Cloud que permite criar e gerenciar várias identidades em uma única conta com permissões diferentes.
Para ativar um gateway de recuperação de desastres, é necessário um AccessKey. O AccessKey da sua conta Alibaba Cloud concede acesso total a todos os recursos. Se exposto, todos os recursos ficarão em risco. Utilize um AccessKey de usuário RAM. Crie um usuário RAM e um AccessKey antes de começar: Criar um usuário RAM, Criar um par de AccessKey.
Pré-requisitos
Serviço Cloud Backup da Alibaba Cloud ativado. Embora a ativação do Cloud Backup seja gratuita, o uso do recurso de backup e recuperação de desastres de VMware do Cloud Backup gera cobranças referentes à capacidade de armazenamento do Cloud Backup e ao software de backup de VMware. Para mais informações, consulte Faturamento de backup e recuperação de desastres de VMware.
Nome de usuário e senha de um usuário VMware com permissões para acessar o vCenter Server e seus recursos obtidos.
Observações
Os sistemas operacionais e plataformas VMware suportados são limitados. A localização dos itens de permissão pode variar conforme a versão do vCenter. Consulte Limites do backup e recuperação de desastres de VMware.
O par de AccessKey usado para ativar o gateway de backup pode expirar. Em caso de rotação, reative o gateway; caso contrário, os backups falharão. Consulte Como redefinir um gateway de backup de VMware (substituir um par de AccessKey)?.
Etapa 1: Preparar um ambiente VMware dedicado
Antes de fazer backup de máquinas virtuais em um ambiente VMware dedicado, prepare os seguintes itens:
Obtenha o nome de usuário e o endereço para fazer login nos componentes de gerenciamento do VMware.
-
Configure os firewalls para a VPC e para o ambiente VMware dedicado.
Por padrão, uma VPC anexada a um ambiente VMware dedicado acessa apenas os componentes de gerenciamento do VMware vCenter e do NSX-T, mas não os segmentos do NSX-T. Adicione regras de firewall no console do NSX-T para permitir o acesso à rede entre a VPC e os segmentos do NSX-T. Configure também a conectividade entre o bloco CIDR de serviço e as redes do vCenter e do ESXi.
-
Adicione os nomes de domínio e as portas do endpoint do Cloud Backup à lista de permissões do firewall.
Por exemplo, se o VMware Service estiver na região China (Shanghai), adicione o seguinte à lista de permissões do firewall do ambiente VMware: o nome de domínio MQTT do plano de gerenciamento (
post-cn-4590rcihm02-internal.mqtt.aliyuncs.com), o nome de domínio OSS do plano de dados (*.oss-cn-shanghai-internal.aliyuncs.com) e o nome de domínio do endpoint VPC do Cloud Backup (hbr-vpc.cn-shanghai.aliyuncs.com). Consulte Quais endpoints e portas um cliente do Cloud Backup acessa?.
Etapa 2: Fazer login no servidor de salto ECS
Crie uma instância ECS na VPC do ambiente VMware dedicado para atuar como servidor de salto e permitir o acesso a componentes de gerenciamento como vCenter e NSX-T Manager. Recomendamos o uso do Windows Server como sistema operacional. Se habilitar o acesso à rede pública, implemente medidas de segurança.
Defina a VPC do servidor de salto ECS como a VPC do ambiente VMware dedicado.
Faça login no console do ECS e localize a instância do servidor de salto ECS.
Na coluna Actions, clique em Remote Connection.
Na caixa de diálogo Remote Connection and Command, clique em Log On Now para Workbench Remote Connection.
-
Na caixa de diálogo Log on to Instance, defina Connection Method como Terminal Connection e Authentication Method como Password Authentication.
Nome de usuário: administrator.
Senha: a senha de login definida durante a criação da instância ECS.
Clique em Log On.
Etapa 3: Adicionar um gateway de recuperação de desastres
Configure e baixe um gateway de recuperação de desastres para o ambiente ACVS onde o vSphere Client está implantado.
Faça login no console do Cloud Backup a partir do servidor de salto ECS.
No painel de navegação à esquerda, escolha .
Na barra de navegação superior, selecione uma região.
No canto superior direito da página VMware Backup & Disaster Recovery, clique em Create Backup & Disaster Recovery Gateway.
-
No painel Add Disaster Recovery Gateway, configure os parâmetros e clique em Create.
Configure os seguintes parâmetros:
Parâmetro
Descrição
Backup Vault
Cofre de backup que armazena seus backups.
-
Create Backup Vault: insira um nome para o cofre. Se deixado em branco, um nome aleatório será atribuído.
-
Select Backup Vault: selecione um cofre existente na lista suspensa.
ImportanteApós criar um cofre de backup e armazenar dados de backup, o Cloud Backup cobra taxas pela capacidade de armazenamento de backup. Para mais informações, consulte Métodos de faturamento e itens faturáveis.
Para garantir redundância máxima, em regiões que suportam cofres de backup com redundância de zona, o Cloud Backup utiliza cofres de backup com redundância de zona por padrão. Se uma região suportar apenas cofres de backup com redundância local, o Cloud Backup utilizará cofres de backup com redundância local. Não é necessário selecionar o tipo de cofre.
Vault Name
Especifique um nome para o cofre de backup.
Vault Resource Group
Necessário apenas quando Backup Vault estiver definido como Create Backup Vault. Especifica o grupo de recursos para o cofre de backup.
Os grupos de recursos ajudam a organizar recursos e gerenciar permissões dentro da sua conta Alibaba Cloud. Para mais informações, consulte Criar um grupo de recursos.
Gateway Name
Nome do gateway. Comprimento máximo: 64 caracteres.
VMware Environment
Plataforma VMware onde as máquinas virtuais estão implantadas. Selecione Alibaba Cloud VMware Service (ACVS).
-
On-premises vSphere: as máquinas virtuais estão implantadas em um ambiente VMware local.
-
Alibaba Cloud VMware Service (ACVS): as máquinas virtuais estão implantadas em um ambiente do Alibaba Cloud VMware Service.
Network Type
Tipo de rede. Selecione VPC.
As VMs utilizam uma VPC da Alibaba Cloud e devem estar na mesma região do cofre de backup.
Use HTTPS for Data Transmission
Define se o HTTPS será usado para transmissão de dados. O HTTPS reduz o desempenho da transmissão. As alterações entram em vigor no próximo trabalho de backup ou restauração.
-
-
No painel Create Backup & Disaster Recovery Gateway, clique em Download Gateway e em Download Certificate.
O pacote baixado do gateway de recuperação de desastres é o modelo OVF necessário para a Etapa 3: Instalar o gateway de recuperação de desastres.
NotaO pacote de instalação conecta o gateway ao Cloud Backup, e o certificado o ativa. É possível baixar e implantar o gateway a partir da lista de clientes a qualquer momento.
Etapa 4: Instalar o gateway de recuperação de desastres
Instale o gateway e o certificado baixados no seu ambiente VMware para habilitar o backup e a restauração pelo console do Cloud Backup.
-
Faça login no servidor de salto ECS.
Para mais informações, consulte Etapa 2: Fazer login no servidor de salto ECS.
-
Faça login no console do VMware Service, localize o ambiente VMware dedicado desejado e, na coluna Actions, clique em Log on to Management Components.
Use o nome de usuário e o endereço do vCenter obtidos na Etapa 2 para fazer login no vSphere Web Client a partir do servidor de salto ECS.
-
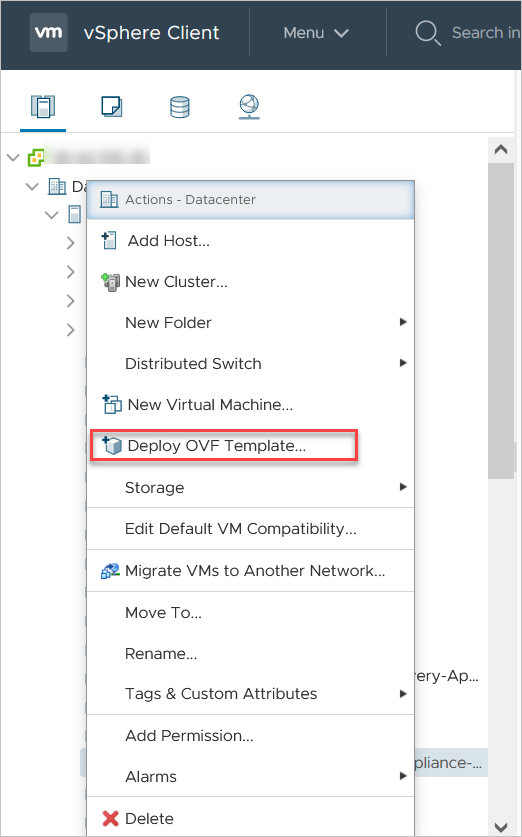
No painel de navegação à esquerda, clique com o botão direito na máquina virtual desejada e selecione Deploy OVF Template.
-
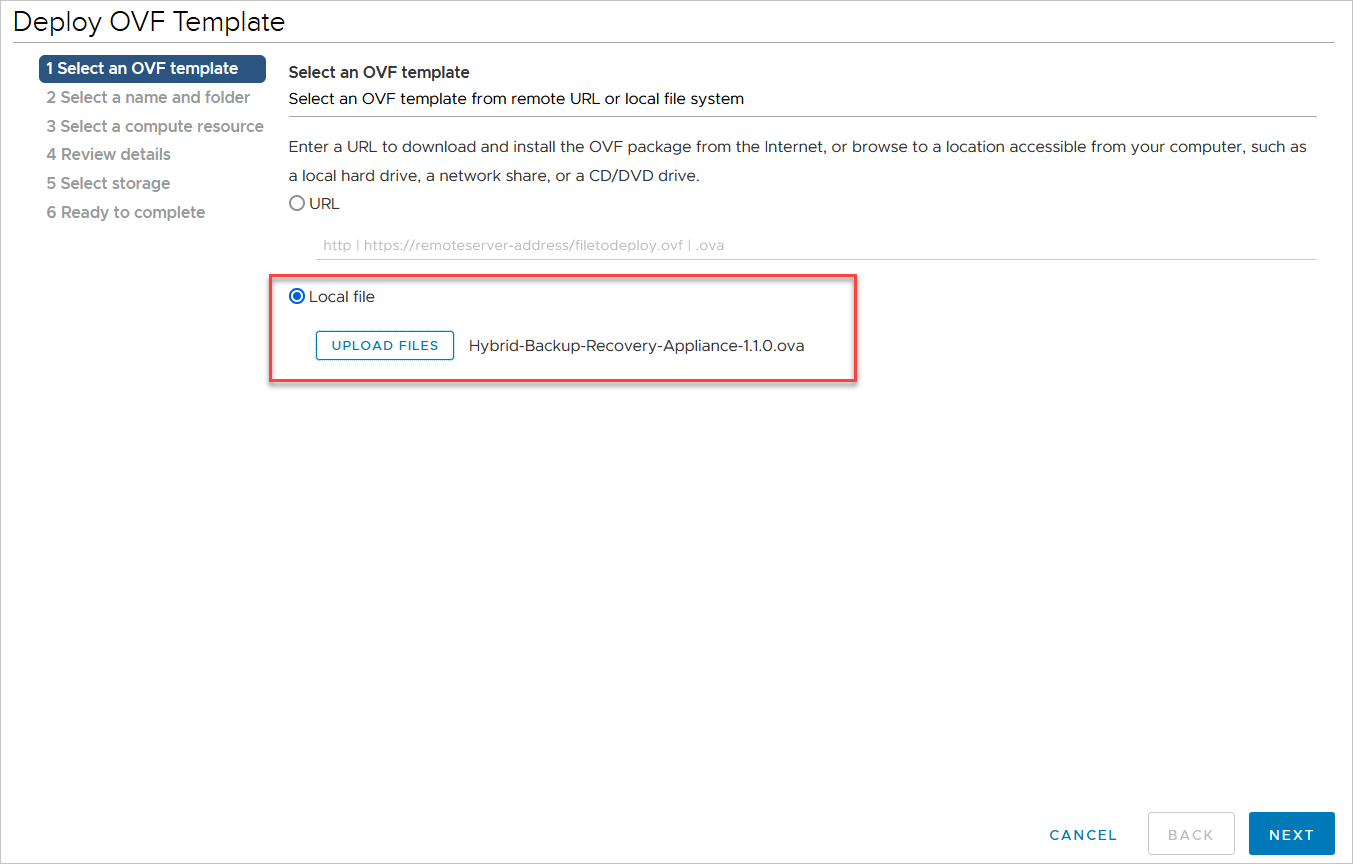
Na página Deploy OVF Template, selecione Local file. Clique em Browse, selecione o arquivo do gateway baixado na Etapa 3: Adicionar um gateway de recuperação de desastres e clique em Next.
NotaO Cloud Backup fornece o pacote de instalação do gateway no formato OVA, que pode ser implantado diretamente como um modelo OVF a partir do Web Client.
-
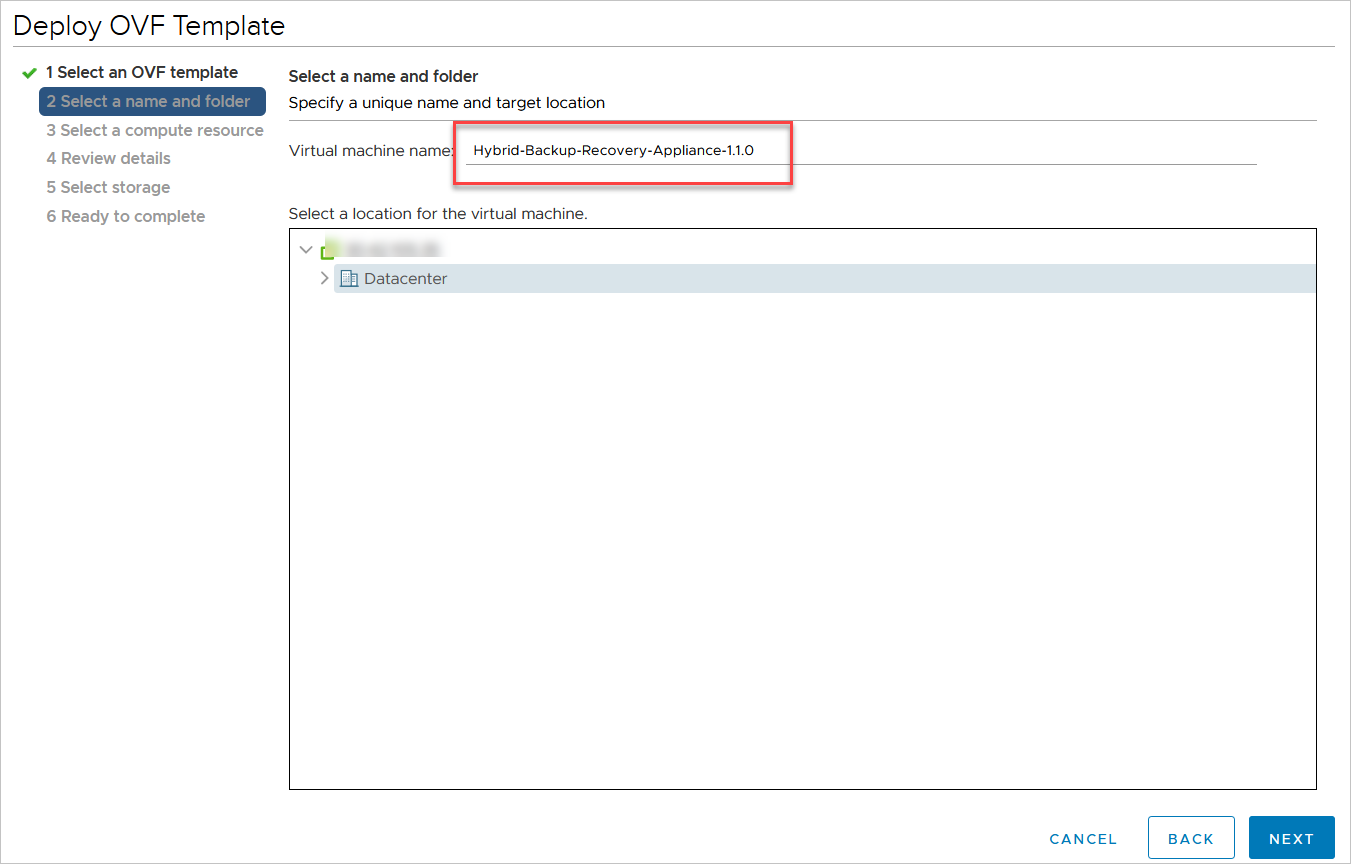
Insira um nome para o modelo OVF, selecione um local de implantação e clique em Next.
-
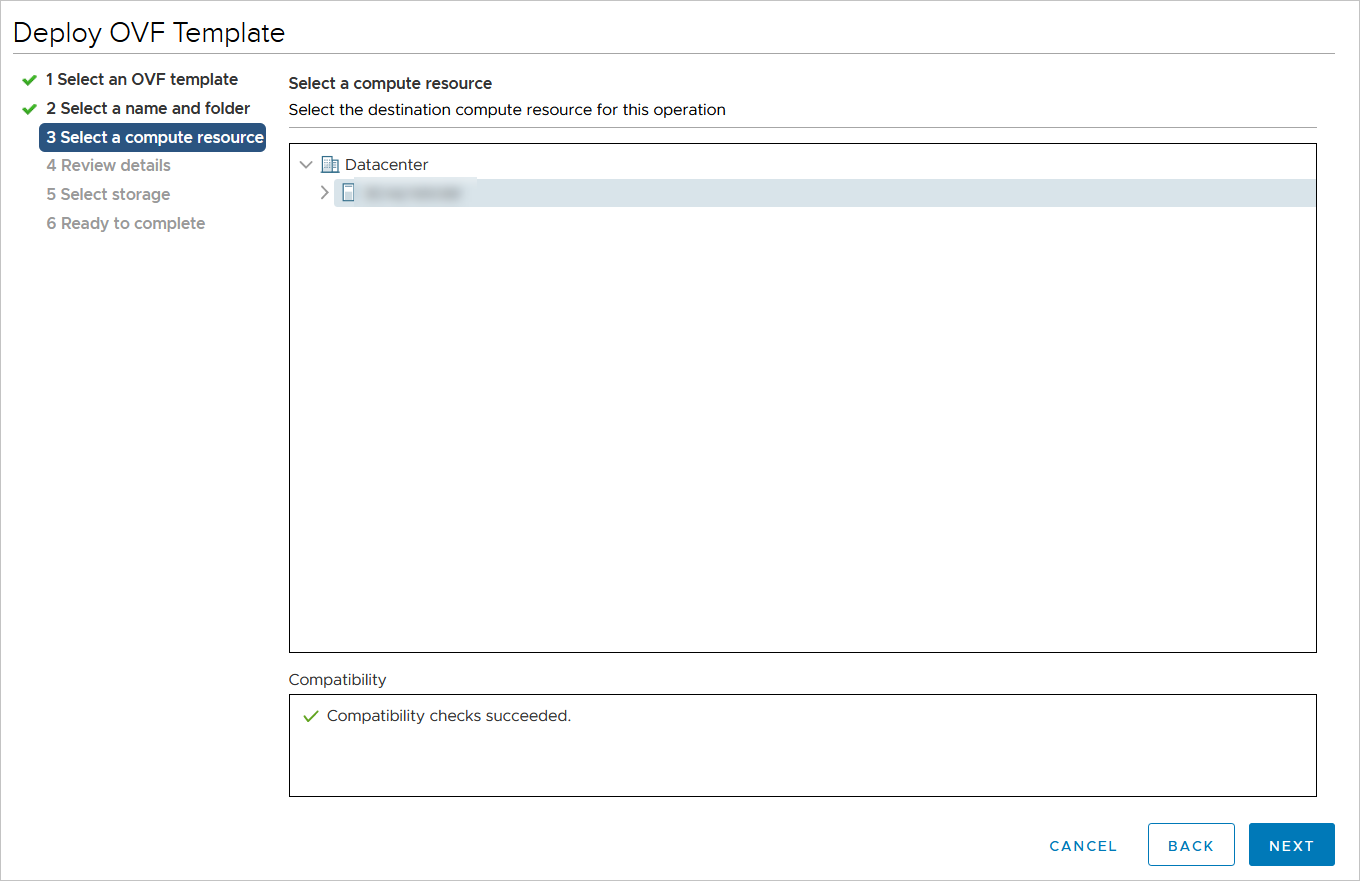
Selecione um recurso de computação e clique em Next.
-
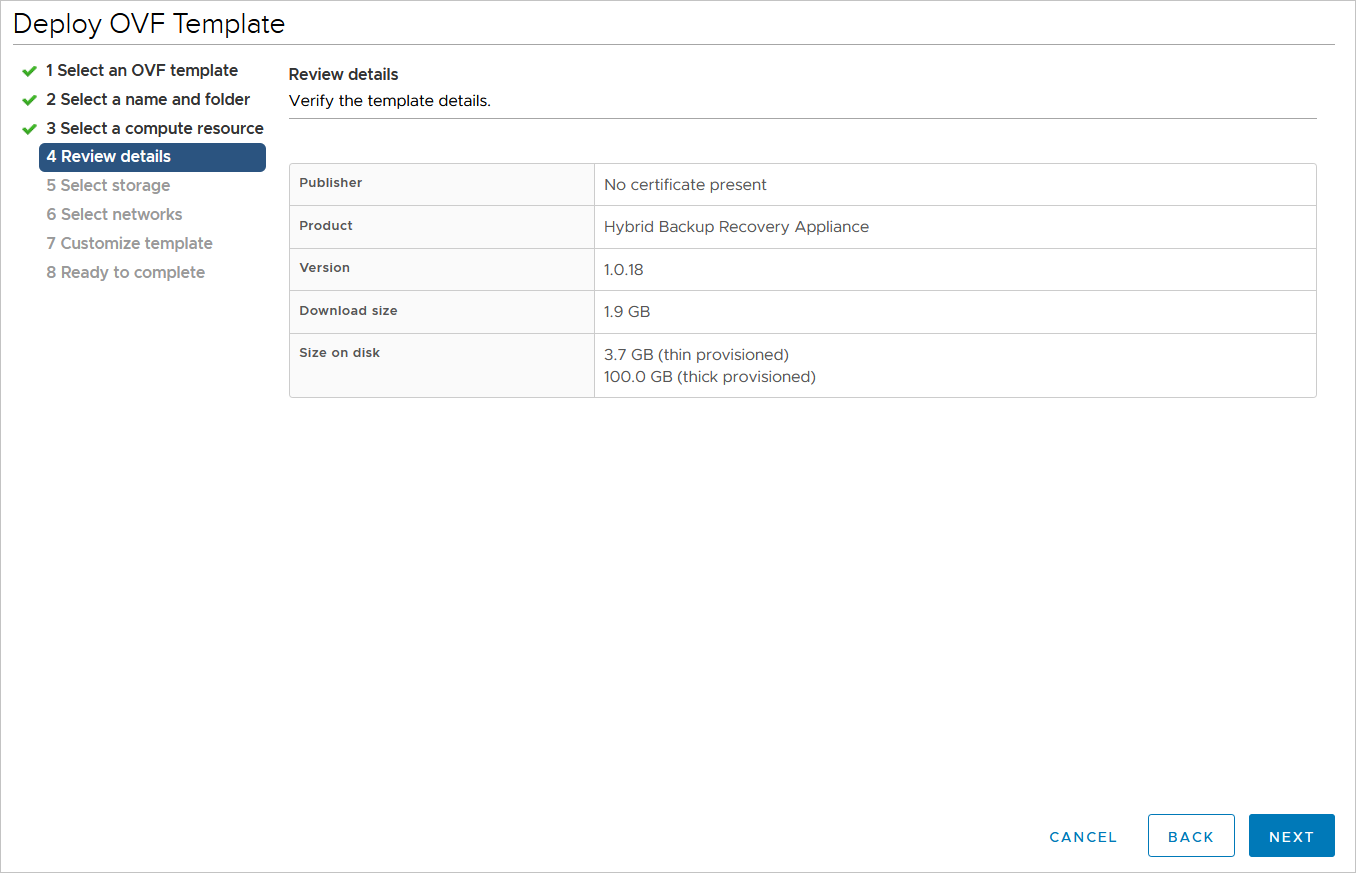
Verifique os detalhes do modelo e clique em Next.
-
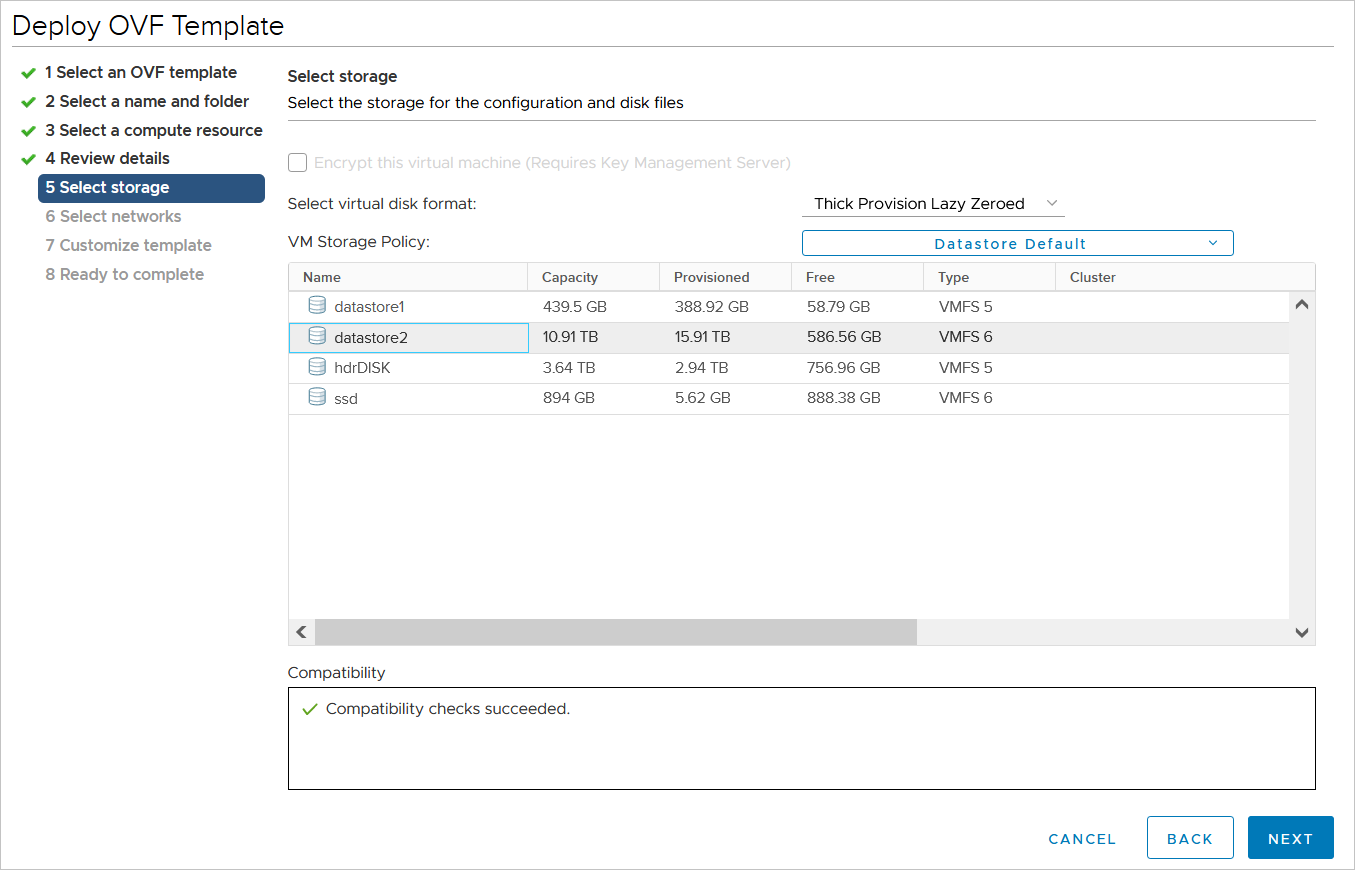
Selecione um formato de disco virtual, escolha um local para armazenar os arquivos do modelo implantado e clique em Next.
-
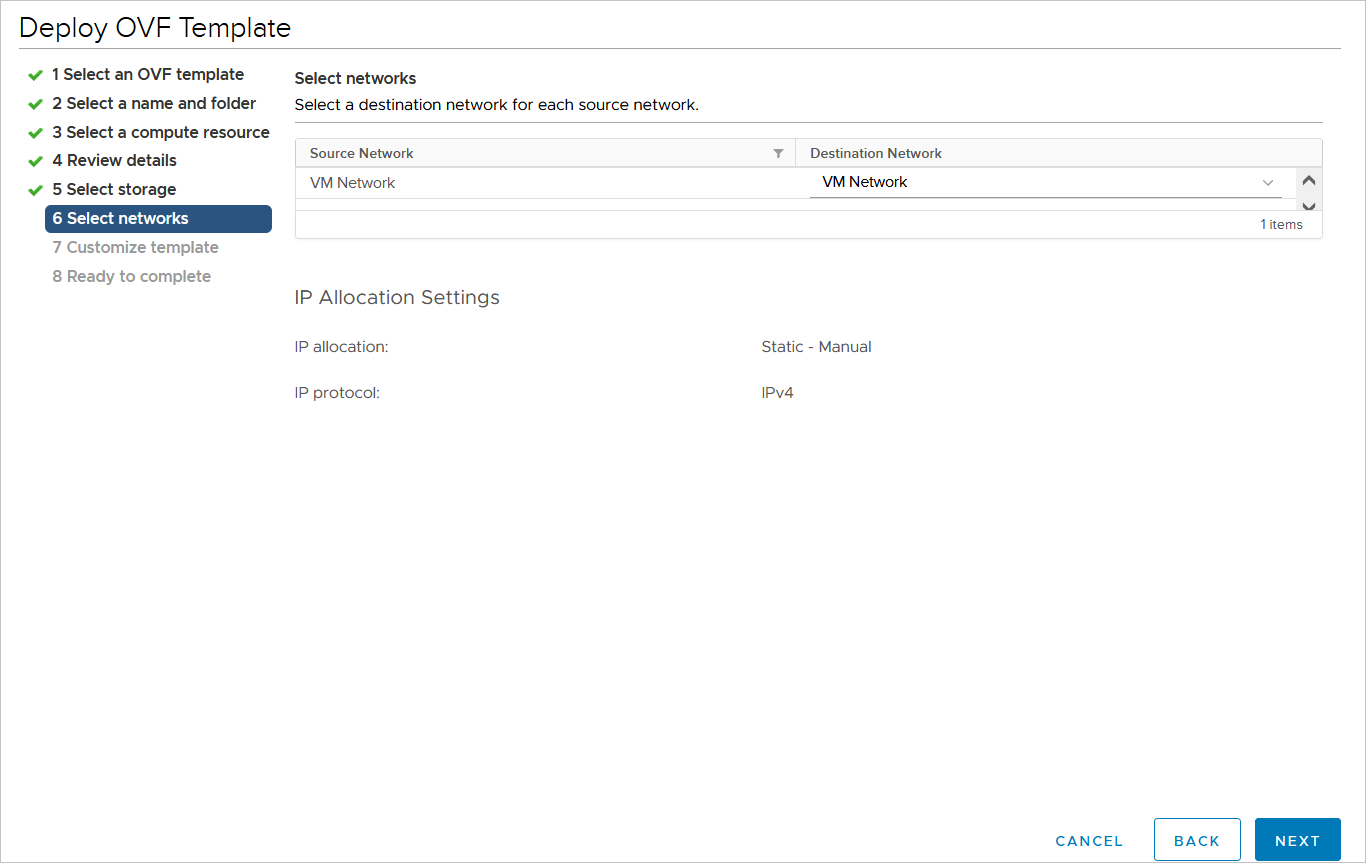
Selecione uma rede de destino para cada rede de origem e clique em Next.
-
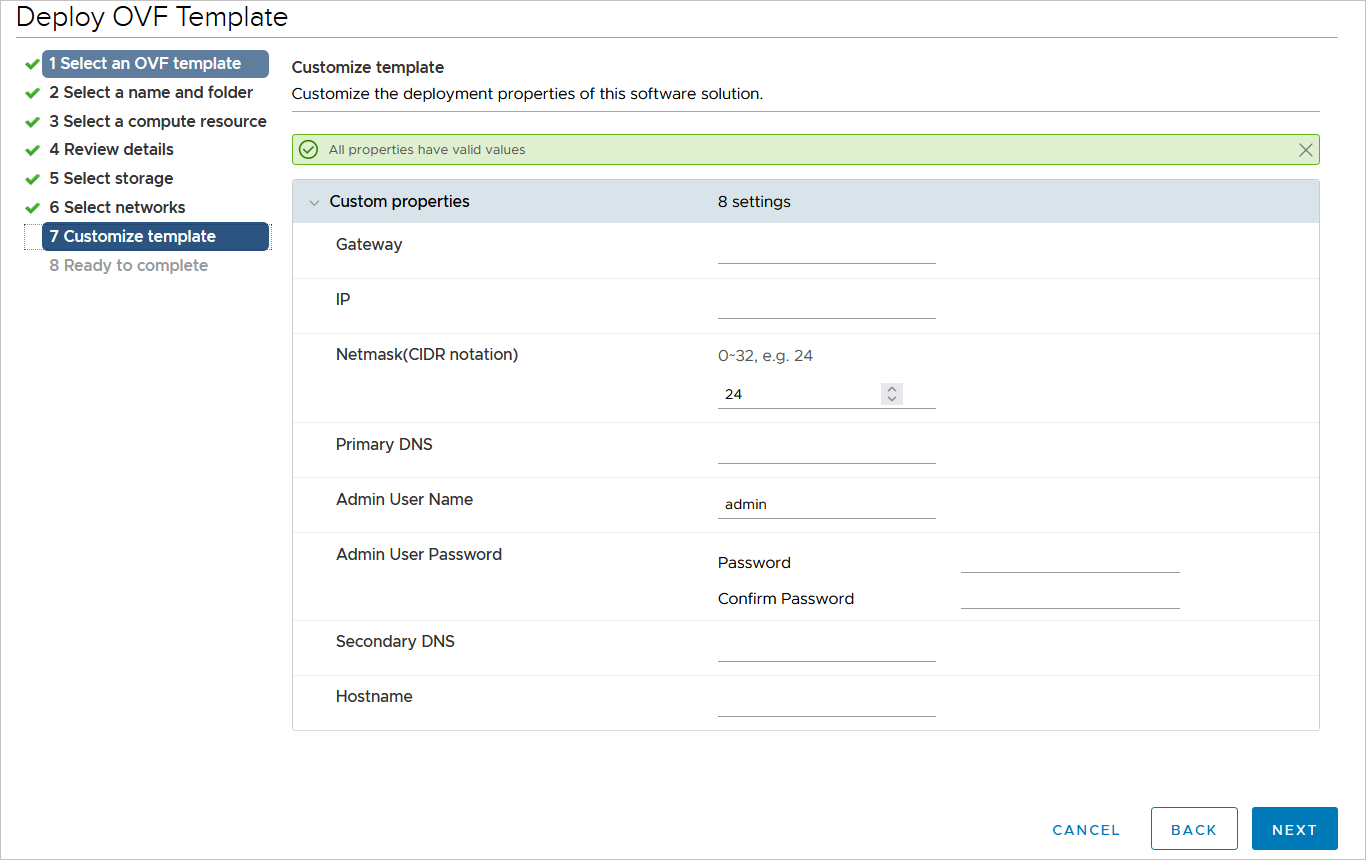
Configure a rede e a senha do usuário do sistema e clique em Next.
Se usar DHCP, os campos Gateway, IP e Netmask não são obrigatórios. Para um endereço IP estático, insira o endereço IP e as informações relacionadas.
-
O DNS primário e o DNS secundário devem resolver os nomes de domínio do Cloud Backup, do vCenter e do ESXi.
NotaInsira um endereço IP que se conecte à VPC da Alibaba Cloud. Se nenhum servidor DNS conseguir resolver os nomes de domínio da VPC da Alibaba Cloud, utilize os servidores DNS da VPC da Alibaba Cloud: 100.100.2.136 ou 100.100.2.138.
O Admin User Name e o Admin User Password definem as credenciais para a VM do gateway. Este usuário possui permissões de root.
-
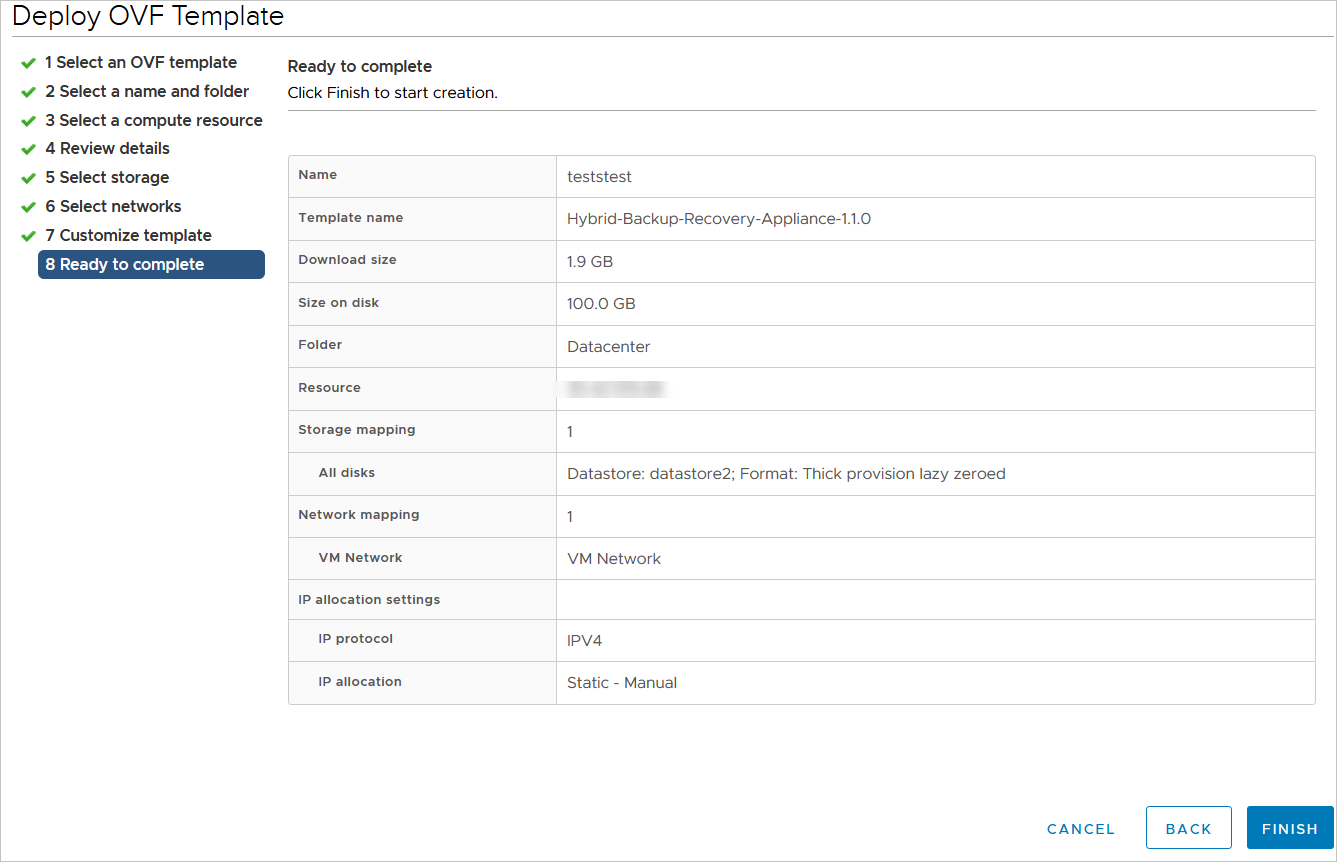
Revise os dados de configuração e clique em Finish.
-
Visualize o status da tarefa no Task Console e aguarde a conclusão da tarefa.
Etapa 5: Ativar o gateway de recuperação de desastres
O sistema exclui automaticamente um gateway de recuperação de desastres de VMware caso não seja ativado dentro de 48 horas após sua criação.
Após concluir a implantação, inicie a máquina virtual implantada a partir do modelo OVF.
-
Abra um navegador e insira
http://hostname:8011na barra de endereços.hostnameé o endereço IP do gateway implantado a partir do modelo OVF. -
Na página Activate Gateway, configure os seguintes parâmetros e clique em Register.
Parâmetro
Descrição
AccessKey ID
Baixe o AccessKey ID e o AccessKey secret da conta Alibaba Cloud com o Cloud Backup habilitado. Criar um par de AccessKey para um usuário RAM.
NotaO par de AccessKey usado para ativar o gateway de backup pode expirar. Em caso de rotação, reative o gateway; caso contrário, os backups falharão. Como redefinir um gateway de backup de VMware (substituir um par de AccessKey)?.
AccessKey Secret
Certificate File
Selecione o certificado baixado do console. Se a VM do gateway permanecer desligada por mais de cinco dias após a ativação, o certificado torna-se inválido e deve ser baixado novamente para reativação.
Após concluir a instalação, visualize o gateway de recuperação de desastres na aba Backup & Disaster Recovery Gateway da página VMware Backup & Disaster Recovery. O status do gateway será Activated. Também é possível executar as seguintes operações na coluna Actions:
Throttle Bandwidth: defina limites de tráfego para diferentes períodos de tempo, evitando que os trabalhos de backup sobrecarreguem os recursos do VMware.
-
<hd> More </hd>:
Download Gateway: baixe o pacote de instalação do gateway de recuperação de desastres.
Download Certificate: baixe o certificado usado para ativar o gateway de recuperação de desastres.
Delete: excluir um cliente também remove seus dados de backup e causa falha em trabalhos em execução. Certifique-se de que os dados de backup não são mais necessários e que não há trabalhos em andamento.
Gateway Settings: configure o HTTPS para transmissão de dados, o número máximo de threads de trabalho e os núcleos de CPU.
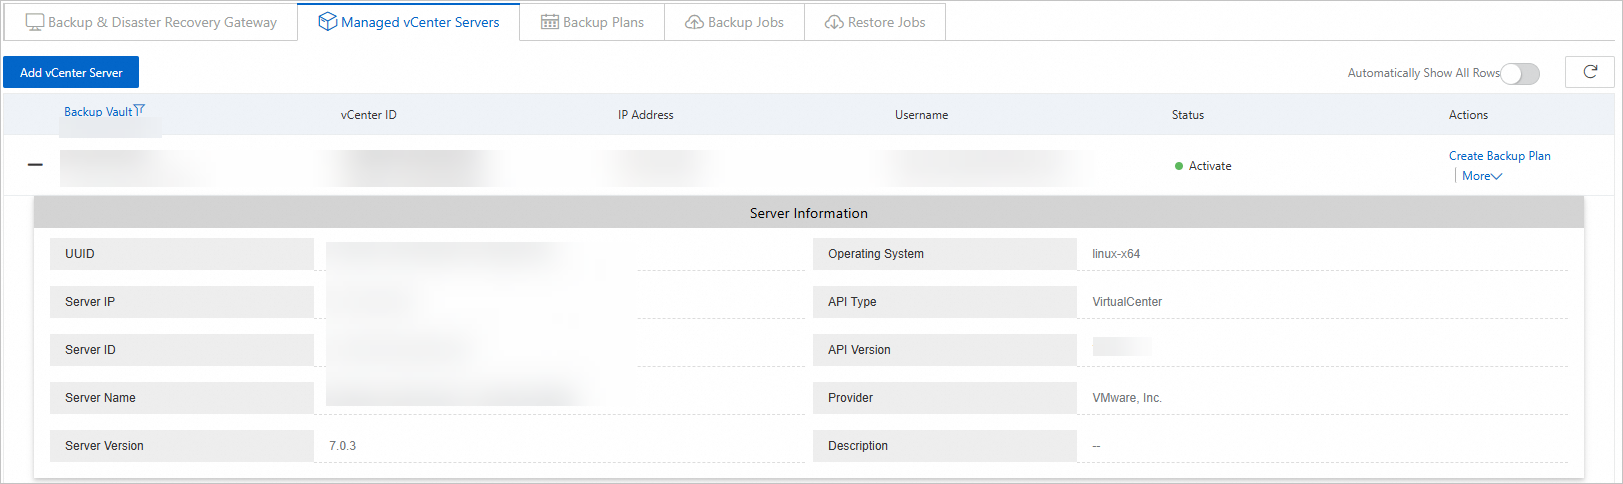
Após concluir a operação, visualize o servidor vCenter na aba Managed vCenters.
Por que a adição de um servidor vCenter falha mesmo com credenciais corretas?
Essa operação pode falhar se a senha contiver algum dos seguintes caracteres especiais:
^ ~ = ; ! / ( [ ] { } @ $ \ & # % +
Como substituir o par de AccessKey de um gateway de backup e recuperação de desastres de VMware?
Para redefinir (reativar) um gateway de backup de VMware:
Acesse o diretório
datano caminho de instalação do cliente:cd /opt/alibabacloud/hbr/data/Exclua o arquivo console.mv.db:
rm -f console.mv.dbReinicie o serviço. Por exemplo:
systemctl restart hbr.Reative o gateway no console do Cloud Backup utilizando o novo par de AccessKey.