A Cloud Enterprise Network (CEN) integra-se ao Network Intelligence Service (NIS) para oferecer a análise de caminho. Use esse recurso para diagnosticar a conectividade de rede entre seus recursos.
Contexto
Ao executar uma análise de caminho, o Network Intelligence Service (NIS) fornece detalhes salto a salto do caminho de rede virtual entre uma origem e um destino. Se o destino estiver inacessível, a análise identifica o componente bloqueador e o motivo. A verificação abrange principalmente o status das instâncias e as configurações de rede, incluindo status de instâncias de rede, grupos de segurança, ACLs de rede, tabelas de rotas e Server Load Balancer (SLB). A análise de caminho não envia pacotes de dados nem analisa o plano de dados. Basta especificar o caminho do tráfego da origem ao destino. Para mais informações, consulte Use path analysis.
Este tópico apresenta dois exemplos — comunicação entre instâncias ECS na mesma região e comunicação entre instâncias ECS em regiões diferentes — para demonstrar como usar a análise de caminho no console CEN.
Exemplo 1: Comunicação entre ECS na mesma região
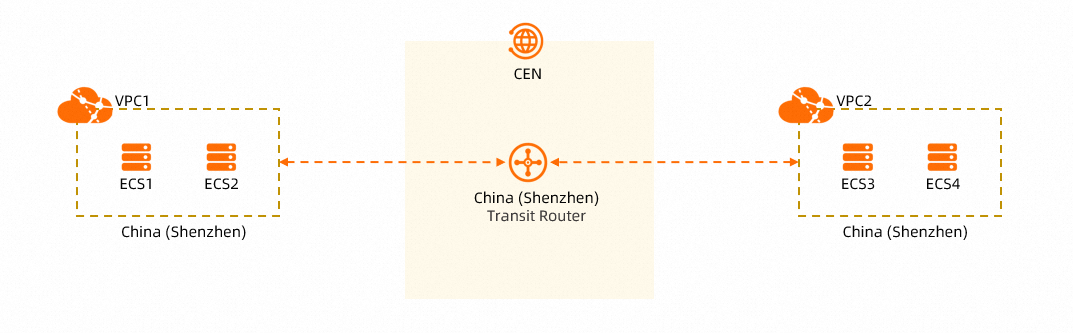
Ao usar a Cloud Enterprise Network (CEN) para conectar VPC1 e VPC2 na mesma região, execute análises de caminho entre ECS1 e ECS3, ECS1 e ECS4, ECS2 e ECS3, e ECS2 e ECS4. Isso permite verificar a conectividade entre as instâncias ECS em VPC1 e VPC2 antes de direcionar o tráfego de produção.
Os passos a seguir descrevem como executar uma análise de caminho de ECS1 para ECS3. Os procedimentos para os demais caminhos são semelhantes e não estão descritos neste tópico.
Análise de caminho entre ECS1 e ECS3
Faça login no console CEN.
Na página CEN Instance, clique em ID da instância CEN que deseja gerenciar.
-
Na página de detalhes da instância, clique em aba Path Analysis.
Se ainda não tiver ativado o Network Intelligence Service, siga as instruções na tela para ativá-lo.
-
Na aba Path Analysis, configure os parâmetros conforme a tabela abaixo e clique em Start Analyzing.
NotaEste exemplo usa a porta TCP 80 no ECS3 para testar a conectividade entre ECS1 e ECS3. Selecione um protocolo adequado ao seu ambiente de rede.
Parâmetro
Descrição
Source
Origem do caminho. O Network Intelligence Service aceita diversos tipos de recursos como origem na análise. Para mais informações, consulte Create a path.
Neste exemplo, defina Source Type como ECS e selecione a instância ECS1.
Destination
Destino do caminho.
Neste exemplo, defina Destination Type como ECS e selecione a instância ECS3.
Protocol
Protocolo a ser testado.
Neste exemplo, selecione TCP.
Destination Port
Porta de destino a ser testada.
Neste exemplo, selecione 80.
Save Path
Define se a análise de caminho atual será salva para reutilização.
Valor padrão: No. Esse recurso não é suportado.
-
Na aba Path Analysis, visualize o resultado da análise. Se o caminho estiver inacessível, corrija o problema com base nas conclusões obtidas e execute a análise novamente para confirmar a conectividade.
O resultado exibe Path Unreachable - No matching security group rule, traffic denied by default rule. O nó inacessível corresponde à interface de rede elástica do destino. Após ajustar as regras do grupo de segurança dessa interface e executar a análise novamente, o resultado passa para Path Reachable - Normal. O sistema também recomenda executar uma análise de caminho reversa para validar a conectividade de ida e volta.
Exemplo 2: Comunicação entre ECS em regiões diferentes
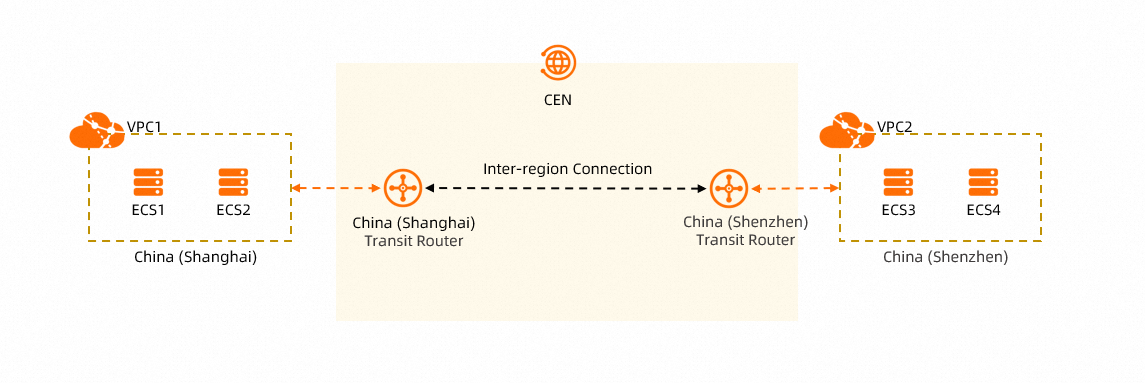
Ao usar a Cloud Enterprise Network (CEN) para conectar VPC1 e VPC2 em regiões distintas, execute análises de caminho entre ECS1 e ECS3, ECS1 e ECS4, ECS2 e ECS3, e ECS2 e ECS4. Essa prática valida a conectividade entre as instâncias ECS em VPC1 e VPC2 antes do roteamento do tráfego de produção.
Os passos a seguir mostram como executar uma análise de caminho de ECS1 para ECS3. Os procedimentos para os demais caminhos seguem a mesma lógica e não são detalhados aqui.
Análise de caminho entre ECS1 e ECS3
Faça login no console CEN.
Na página CEN Instance, clique em ID da instância CEN que deseja gerenciar.
Na página de detalhes da instância, clique em aba Path Analysis.
-
Na aba Path Analysis, configure os parâmetros conforme a tabela abaixo e clique em Start Analyzing.
NotaEste exemplo usa o protocolo ICMP para testar a conectividade entre ECS1 e ECS3. Escolha um protocolo compatível com seu ambiente de rede.
Parâmetro
Descrição
Source
Origem do caminho. O Network Intelligence Service aceita diversos tipos de recursos como origem na análise. Para mais informações, consulte Create a path.
Neste exemplo, defina Source Type como ECS e selecione a instância ECS1.
Destination
Destino do caminho.
Neste exemplo, defina Destination Type como ECS e selecione a instância ECS3.
Protocol
Protocolo a ser testado.
Neste exemplo, selecione ICMP.
Destination Port
Porta de destino a ser testada.
Esse parâmetro não é necessário quando Protocol está definido como ICMP.
Save Path
Define se a análise de caminho atual será salva para reutilização.
Valor padrão: No. Esse recurso não é suportado.
-
Na aba Path Analysis, visualize o resultado da análise. Caso o caminho esteja inacessível, solucione o problema indicado e execute a análise novamente para confirmar a conectividade.
A primeira análise indica que o caminho entre ECS1 e ECS3 está inacessível. Isso ocorre porque não existe uma conexão inter-região entre o transit router na região China (Shanghai) e o transit router na região China (Shenzhen). Consequentemente, os dois transit routers não conseguem aprender rotas das VPCs nas regiões um do outro.
Crie uma conexão inter-região entre o transit router na região China (Shanghai) e o transit router na região China (Shenzhen), habilitando todos os recursos avançados durante a criação. Assim, os dois transit routers poderão aprender automaticamente as rotas das VPCs em suas respectivas regiões. Execute a análise de caminho novamente para confirmar que a comunicação entre ECS1 e ECS3 foi estabelecida.
Perguntas frequentes
O que fazer se a análise de caminho indicar acessibilidade, mas o serviço real (como Kafka ou Redis) ainda não funcionar?
Se a análise mostrar que o caminho está acessível, mas sua aplicação (como Kafka ou Redis) continuar sem conexão, verifique os pontos abaixo:
Compatibilidade de protocolo: Alguns serviços cloud (como o Kafka) bloqueiam tráfego ICMP por padrão. Uma falha no teste de ping não significa necessariamente que o caminho está inacessível. Use Telnet ou selecione TCP como protocolo na análise de caminho para validar a conectividade da porta.
Entradas de rota e cotas: Se o teste de porta também falhar e as regras do grupo de segurança ou entradas de lista de permissões de ACL de rede já estiverem configuradas, acesse o console CEN para verificar o status da conexão do transit router. Pesquise o bloco CIDR alvo na tabela de rotas para identificar possíveis conflitos ou ausência de entradas. Caso haja insuficiência de entradas, solicite o aumento da cota de entradas de rota do transit router.
Atraso na propagação de configuração: Em cenários inter-região, como conexões a uma instância Redis em outra região, pode ocorrer uma breve interrupção mesmo com a configuração correta. Esse comportamento geralmente decorre de latência de rede ou do tempo necessário para que a conexão do transit router entre em vigor. Aguarde alguns minutos e execute a análise de caminho novamente ou tente reconectar a aplicação.