O Reachability Analyzer é uma ferramenta de análise de configuração para diversos casos de uso, como conectividade entre instâncias ECS, entre uma instância ECS e um IP público ou outra instância ECS, e entre uma VPC na cloud e um ambiente on-premises. Ela determina a conectividade entre um recurso de origem e um de destino, além de diagnosticar problemas de conexão causados por configurações incorretas de rede.
Reachability Analyzer
Como funciona
Ao executar uma análise, o Network Intelligence Service (NIS) gera detalhes salto a salto do caminho de rede virtual entre os recursos de origem e destino. Se o destino estiver inacessível, a ferramenta identifica o componente bloqueador e o motivo. O Reachability Analyzer verifica principalmente o status das instâncias e as configurações de rede, incluindo grupos de segurança, ACLs de rede, tabelas de rotas e balanceadores de carga.
O Reachability Analyzer não envia pacotes nem analisa o plano de dados. Basta especificar um caminho de tráfego da origem ao destino. Por exemplo, defina uma instância Elastic Compute Service (ECS) na sua conta Alibaba Cloud como origem, outra instância ECS como destino, o protocolo como TCP e a porta de destino como 22. Em seguida, o Reachability Analyzer verifica se a instância ECS de origem consegue se conectar à instância ECS de destino via SSH.
A análise é unidirecional. Para analisar o caminho de retorno, execute uma nova análise trocando os recursos de origem e destino.
Nós intermediários suportados
O Reachability Analyzer suporta os seguintes nós intermediários: vSwitches, roteadores virtuais, interfaces de rede elásticas (ENIs), EIP, CLB, TR, VBR, gateways NAT públicos, Cloud Firewall, VPN Gateway, gateways IPv4 e ECRs.
Casos de uso
Utilize o Reachability Analyzer nos seguintes cenários:
Conectividade entre instâncias ECS em diferentes regiões: utiliza uma instância Cloud Enterprise Network (CEN), uma VPC ou uma instância TransitRouter para habilitar a comunicação entre regiões de instâncias ECS. Também identifica firewalls de limite de Virtual Private Cloud (VPC). Neste cenário, os recursos de origem e destino podem pertencer a diferentes contas Alibaba Cloud.
Conectividade entre instâncias ECS na mesma região: usa um CEN, uma conexão de peering de VPC ou um TR para permitir a comunicação intra-região entre instâncias ECS. Identifica também firewalls de limite de VPC.
Conectividade entre uma instância ECS e um endereço IP público. Permite ainda identificar firewalls de limite de internet.
Conectividade entre um endereço IP público e uma instância CLB com acesso privado.
Conectividade entre uma instância ECS e uma instância CLB voltada para a internet.
Uma instância ECS acessa a internet por meio das regras SNAT de um gateway NAT público.
Uma instância ECS é acessada pela internet por meio das regras DNAT de um gateway NAT público.
Conectividade entre uma instância ECS e um endereço IP privado via VPN gateway.
Conectividade entre uma instância em uma VPC e um ambiente on-premises por meio de um Virtual Border Router (VBR). Também identifica firewalls de limite de VPC.
Limitações
O Reachability Analyzer aceita os seguintes tipos de recursos como origem ou destino:
Recursos de origem: ECS, endereço IP público, vSwitch, VBR, VPN gateway e endereço IP privado on-premises.
Recursos de destino: ECS, endereço IP público, vSwitch, VBR, VPN gateway, endereço IP privado on-premises e Classic Load Balancer (CLB).
Se você selecionar um endereço IP público tanto para a origem quanto para o destino, certifique-se de que pelo menos um deles esteja mapeado para o endereço IP público de uma instância ECS. Caso contrário, a análise falhará.
A tabela a seguir lista as cotas padrão para uma única conta Alibaba Cloud.
Recurso | Cota padrão | Aumento de cota |
Número máximo de caminhos | 100 | Não pode ser aumentado |
Número máximo de registros históricos de análise | 1.000 | |
Análises simultâneas | 5 |
Criar um caminho
Faça login no console NIS.
No painel de navegação à esquerda, escolha .
Na página Reachability Analyzer, clique em Start Analysis.
-
Na página Start Analysis, configure os seguintes parâmetros.
Parâmetro
Descrição
Source
Selecione um Source Type:
ECS: Selecione um ID de instância ECS. Isso define a instância ECS como o recurso de origem no caminho. Após selecionar uma instância ECS, é possível escolher um endereço IP privado dessa instância ECS. Se nenhum endereço IP privado for selecionado para a instância ECS, o endereço IP primário da instância ECS será analisado por padrão.
Public IP Address: Insira um endereço IP público para usar como recurso de origem.
É permitido inserir um endereço IP público estático de uma instância ECS, um EIP ou um endereço IP público fora da Alibaba Cloud. Não é possível usar endereços IP públicos externos à Alibaba Cloud tanto para a origem quanto para o destino.
vSwitch: Selecione um vSwitch para usar como recurso de origem.
VBR: Selecione um VBR para usar como recurso de origem.
VPN Gateway: Selecione um VPN gateway para usar como recurso de origem.
On-premises Private IP: Insira um endereço IP privado da sua rede on-premises para usar como recurso de origem. Nesse cenário, o caminho deve passar por um VPN gateway ou um VBR. É obrigatório especificar o endereço IP privado.
Destination
Selecione um Destination Type:
ECS: Selecione um ID de instância ECS. A instância ECS selecionada será usada como recurso de destino no caminho. Após selecionar uma instância ECS, é possível escolher um endereço IP privado dessa instância ECS. Se nenhum endereço IP privado for selecionado para a instância ECS, o endereço IP primário da instância ECS será analisado por padrão.
Public IP Address: Insira um endereço IP público para usar como recurso de destino.
É permitido inserir um endereço IP público estático de uma instância ECS, um EIP ou um endereço IP público fora da Alibaba Cloud. Não é possível usar endereços IP públicos externos à Alibaba Cloud tanto para a origem quanto para o destino.
vSwitch: Selecione um vSwitch para usar como recurso de destino.
VBR: Selecione um VBR para usar como recurso de destino.
VPN Gateway: Selecione um VPN gateway para usar como recurso de destino.
On-premises Private IP: Insira um endereço IP privado da sua rede on-premises para usar como recurso de destino. Nesse cenário, o caminho deve passar por um VPN gateway ou um VBR. É obrigatório especificar o endereço IP privado.
Classic Load Balancer: Selecione uma instância CLB para usar como recurso de destino.
Protocol
O protocolo padrão é TCP. Selecione um dos seguintes protocolos:
TCP: Transmission Control Protocol.
UDP: User Datagram Protocol.
ICMP: Internet Control Message Protocol.
Destination Port
Insira o número da porta do recurso de destino. A porta padrão é 80. Este parâmetro é opcional. Se deixado em branco, a análise verificará a conectividade com todas as portas do recurso de destino.
Escolha se deseja salvar o caminho. O padrão é No. Se você selecionar Yes, os parâmetros do caminho serão salvos para análises futuras.
Clique em Start Analysis.
Analisar um caminho
Na página Reachability Analyzer, localize o caminho que deseja analisar e clique em Start Analysis na coluna Actions.
Na caixa de diálogo exibida, clique em OK.
-
Na página Path Analysis Details, visualize o resultado da análise.
Se o caminho for acessível ou inacessível, o resultado mostrará o status de conectividade e todos os nós ao longo do caminho, da origem ao destino. Caso o caminho esteja inacessível, uma mensagem de erro também será exibida.
Se o status do caminho for desconhecido, uma mensagem de erro será apresentada.
Análise de resultados
Uma análise de caminho pode apresentar os seguintes resultados.
-
Acessível
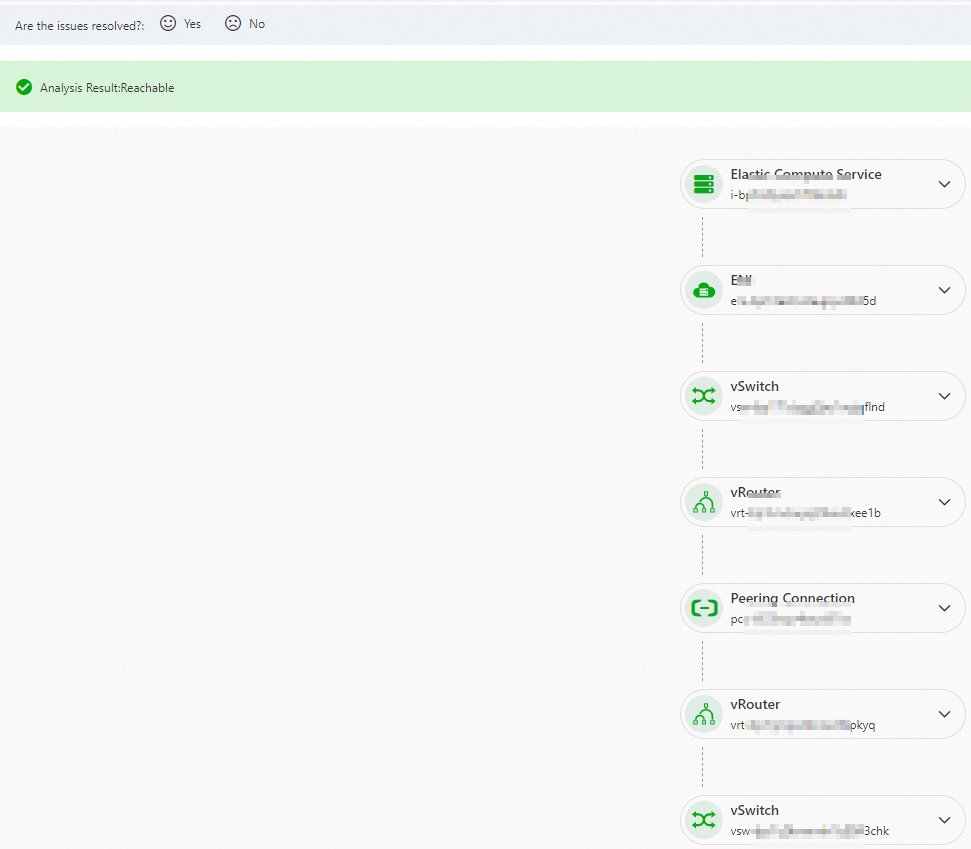
A figura a seguir mostra o resultado de uma análise de caminho de uma instância ECS em uma VPC para um vSwitch em outra VPC por meio de uma conexão de peering de VPC. A figura indica que o caminho entre a instância ECS de origem e o vSwitch de destino está conectado, a conectividade de rede entre as duas VPC s está normal e o destino está acessível.
Clique no ícone
 ao lado de cada nó no caminho para visualizar seus detalhes.
-
Inacessível
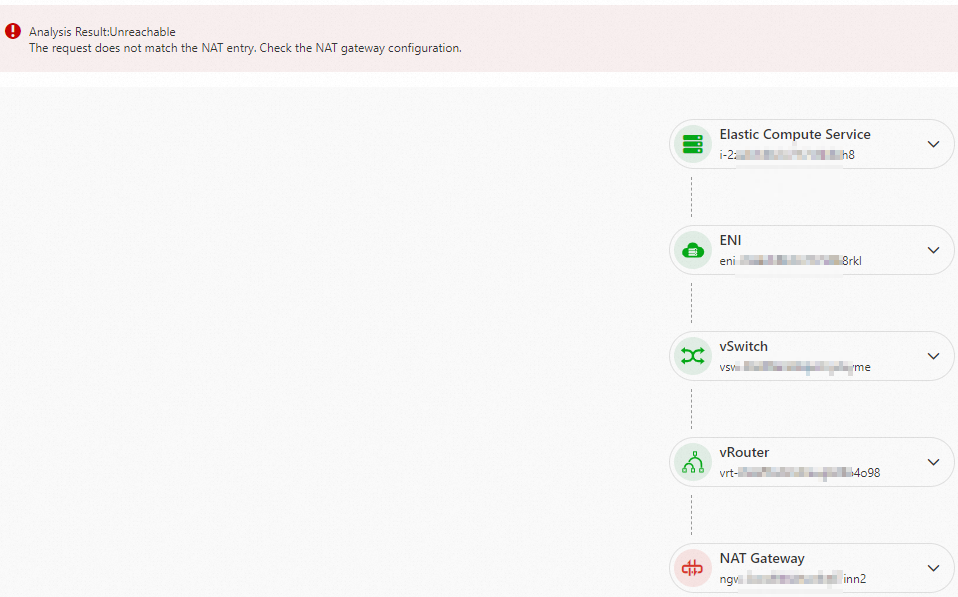
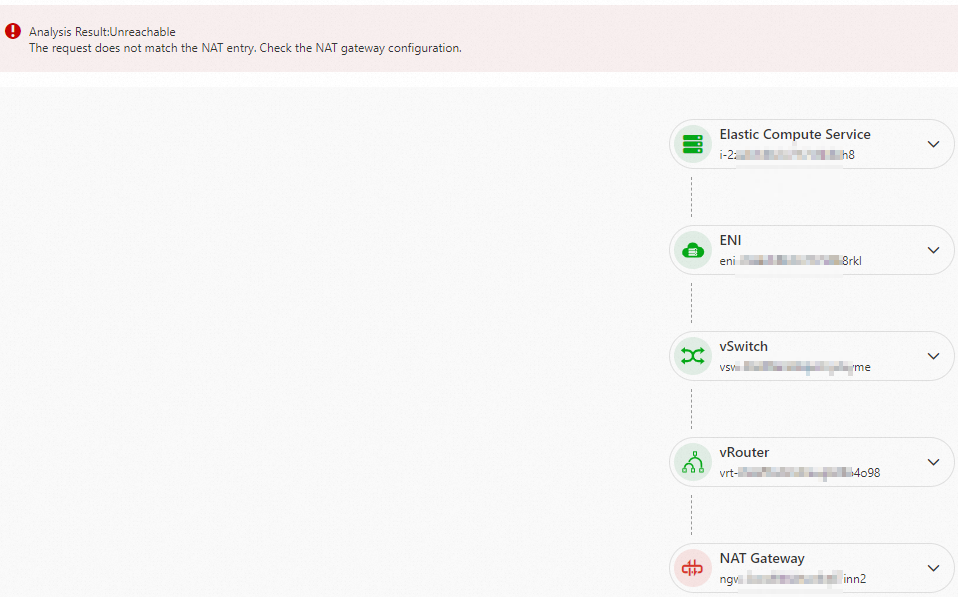
A figura a seguir exibe o resultado da análise de um caminho de uma instância ECS em uma VPC para um gateway NAT. A mensagem de erro é The Internet NAT gateway entry does not match. Check the NAT gateway configuration. Nesse caso, o caminho entre a instância ECS de origem e o gateway NAT de destino está inacessível.
Clique no ícone
ao lado de um nó anormal para visualizar seus detalhes.
-
Desconhecido
A figura a seguir mostra um resultado de análise desconhecido com a mensagem de erro The specified resource does not exist. Check whether the resource is already deleted.
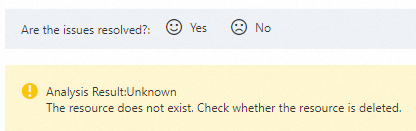 A lista a seguir descreve possíveis mensagens de erro para um resultado de análise desconhecido:
Os recursos de origem e destino não podem ser iguais.
O caminho contém um nó intermediário não suportado. A análise de caminho não é compatível.
O recurso não existe. Verifique se o recurso já foi excluído.
O recurso está em estado anormal. Verifique se o recurso está funcionando corretamente.
A rota está inacessível. Verifique sua configuração de rotas.
Nenhuma regra correspondente de grupo de segurança foi encontrada. A solicitação foi negada pela regra padrão.
Correspondeu a uma regra de descarte de grupo de segurança.
Nenhuma regra correspondente de ACL de rede foi encontrada. A solicitação foi negada pela regra padrão.
Correspondeu a uma regra de descarte de ACL de rede.
Ocorreu um erro desconhecido. Tente novamente mais tarde.
Ocorreu um erro interno do service. Tente novamente mais tarde.
Correspondeu a uma regra de descarte de lista de bloqueios CLB especificada pelo usuário.
O tráfego foi descartado por padrão porque não correspondeu a nenhuma regra de lista de permissões CLB.
Nenhuma entrada SNAT ou DNAT correspondente foi encontrada. Verifique sua configuração de gateway NAT.
Não é possível conectar-se à internet. Associe um endereço Elastic IP.
A rota do gateway IPv4 está inacessível. Adicione uma rota que aponte para o gateway IPv4 na tabela de rotas da VPC.
O gateway IPv4 foi excluído após a ativação, causando falha na conexão com a internet. Recrie e ative o gateway IPv4 e adicione uma rota que aponte para ele na tabela de rotas da VPC.
A rota está inacessível. Verifique a configuração de rotas do gateway IPv4.
Falta uma rota de retorno para o endereço IP de origem no VPN gateway.
Excluir uma análise histórica
É possível excluir registros históricos de análise desnecessários.
Na página Reachability Analyzer, localize o caminho cujo registro histórico de análise você deseja excluir e clique no respectivo ID na coluna Path ID.
Na página de detalhes da análise de caminho, na seção Historical Analysis, localize o registro que deseja excluir e clique em Delete na coluna Actions.
Na caixa de diálogo exibida, clique em OK.
Excluir um caminho
Se não precisar mais de um caminho, exclua-o.
-
Na página Reachability Analyzer, exclua o caminho desejado.
Para excluir um único caminho: localize o caminho que deseja excluir e clique em Delete na coluna Actions.
Para excluir vários caminhos: marque as caixas de seleção dos caminhos que deseja excluir e clique em Delete abaixo da lista.
Na caixa de diálogo exibida, clique em OK.
Configurar tags
O Reachability Analyzer suporta tags. Use tags para marcar e categorizar instâncias de análise de caminho, simplificando a busca e a agregação.
Adicionar tags em lote
Na página Reachability Analyzer, selecione os caminhos desejados e clique em abaixo da lista.
Na caixa de diálogo Edit Tag, configure a Tag Key e o Tag Value e clique em OK.
Excluir tags em lote
Na página Reachability Analyzer, selecione os caminhos desejados e clique em abaixo da lista.
Na caixa de diálogo exibida, clique em OK. Para obter mais informações sobre tags, consulte What are tags?.
Outras operações
|
Ações |
Procedimento |
|
Visualizar registros históricos de análise |
Na página de detalhes da análise de caminho, visualize os resultados anteriores na seção Historical Analysis. |
|
Executar novamente uma análise de caminho |
Na página de detalhes da análise de caminho, clique em Start Analysis no canto superior direito. O novo registro de análise aparecerá na lista Historical Analysis. Diferencie os resultados pelo campo Analysis Time. |
FAQ
Por que vejo a mensagem "The path contains an unsupported intermediate node. Path analysis is not supported."?
Essa mensagem de erro aparece quando o caminho determinado pelos recursos de origem e destino especificados não é suportado pela versão atual do NIS.
Por que vejo a mensagem "Matched a security group drop rule."?
Por exemplo, suponha que você configure o grupo de segurança de uma instância ECS na VPC 2 para permitir acesso apenas de instâncias ECS no bloco CIDR do vSwitch 1 na VPC 1 e negar acesso de instâncias ECS nos blocos CIDR de outros vSwitches na VPC 1. Ao usar o Reachability Analyzer e selecionar a instância ECS 1 no vSwitch 2 da VPC 1 como origem e uma instância ECS na VPC 2 como destino, você observará que a conexão é bloqueada pelo grupo de segurança na ENI da instância ECS de destino, e a mensagem de erro "matches a security group drop rule" será exibida. Modifique a regra do grupo de segurança para resolver esse problema.
Por que vejo a mensagem "The route is unreachable. Check your route configuration."?
Por exemplo, ao usar uma conexão de peering de VPC para comunicação entre regiões, é necessário configurar entradas de rota para o bloco CIDR de destino nos roteadores de VPC de ambas as regiões. Se a VPC 1 estiver na Região 1 e a VPC 2 estiver na Região 2, e você não configurar uma rota da VPC 1 para a VPC 2, as instâncias ECS nas duas VPCs não conseguirão se comunicar. Ao utilizar o Reachability Analyzer, se você especificar a instância ECS 1 na VPC 1 como origem e a instância ECS 2 na VPC 2 como destino, verá que o caminho está bloqueado no roteador da VPC 1, exibindo a mensagem "The route is unreachable. Please check the route configuration."
Operações de API relacionadas
CreateNetworkPath: Cria um caminho de análise de rede.
CreateNetworkReachableAnalysis: Cria uma tarefa de análise de alcançabilidade de rede.
CreateAndAnalyzeNetworkPath: Cria e executa uma análise de alcançabilidade de rede.
GetNetworkReachableAnalysis: Recupera o resultado de uma tarefa de análise de alcançabilidade de rede.
DeleteNetworkPath: Exclui um caminho de análise de rede.
DeleteNetworkReachableAnalysis: Exclui uma tarefa de análise de alcançabilidade de rede.