Os transit routers conectam Virtual Private Clouds (VPCs), Virtual Border Routers (VBRs), conexões IPsec-VPN e instâncias do Cloud Connect Network (CCN) em uma rede corporativa unificada. Com tabelas de rotas personalizadas, políticas de roteamento e regras de encaminhamento de tráfego, os transit routers oferecem suporte à comunicação intrarregional, à conectividade inter-regional e ao acesso à hybrid cloud, e proporcionam às empresas uma base flexível e escalável para cloud networking.
Rede intrarregional
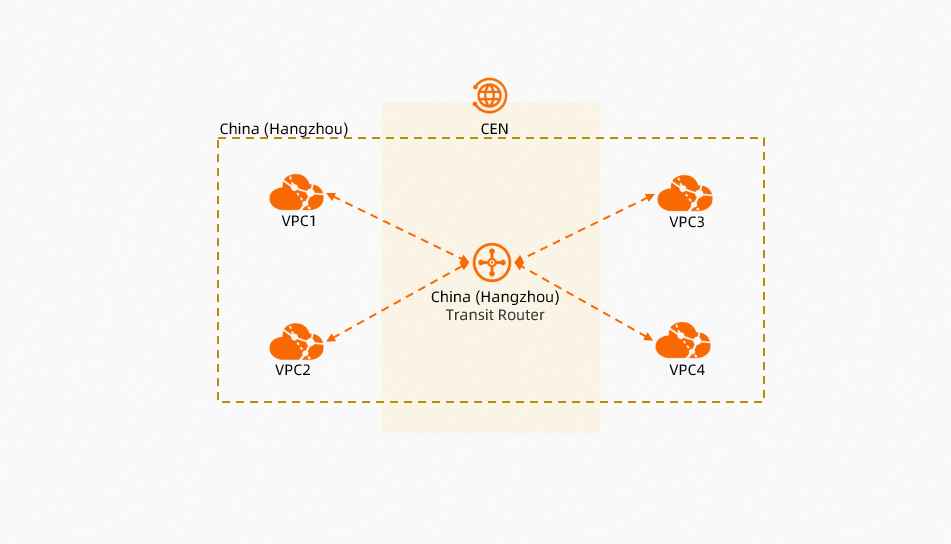
O tráfego flui diretamente entre as instâncias de rede na mesma região por meio de um transit router compartilhado, sem exigir conexões de peering entre VPCs individuais.
|
Caso de uso |
Anexe instâncias de rede na mesma região a um transit router para ative a comunicação intrarregional. |
|
Principais operações |
crie um transit router e anexe as instâncias de rede que precisam se comunicar. |
|
Referências |
Rede inter-regional
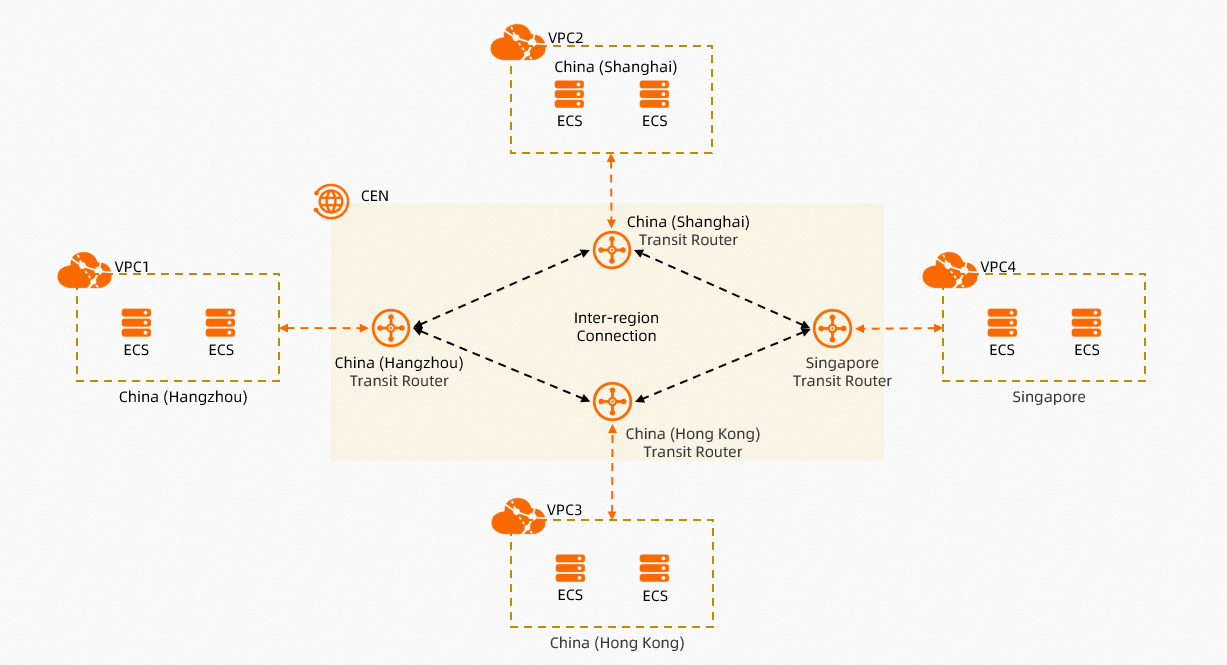
O tráfego viaja de uma instância de rede em uma região para o transit router local, atravessa a conexão inter-regional até um transit router na região de destino e chega à instância de rede de destino.
|
Caso de uso |
Anexe instâncias de rede em diferentes regiões a transit routers e estabeleça uma conexão inter-regional entre os transit routers para ative a comunicação inter-regional. |
|
Procedimento |
crie transit routers nas regiões a conectar, anexe instâncias de rede a cada transit router e estabeleça uma conexão inter-regional entre os transit routers. |
|
Referências |
Rede de hybrid cloud
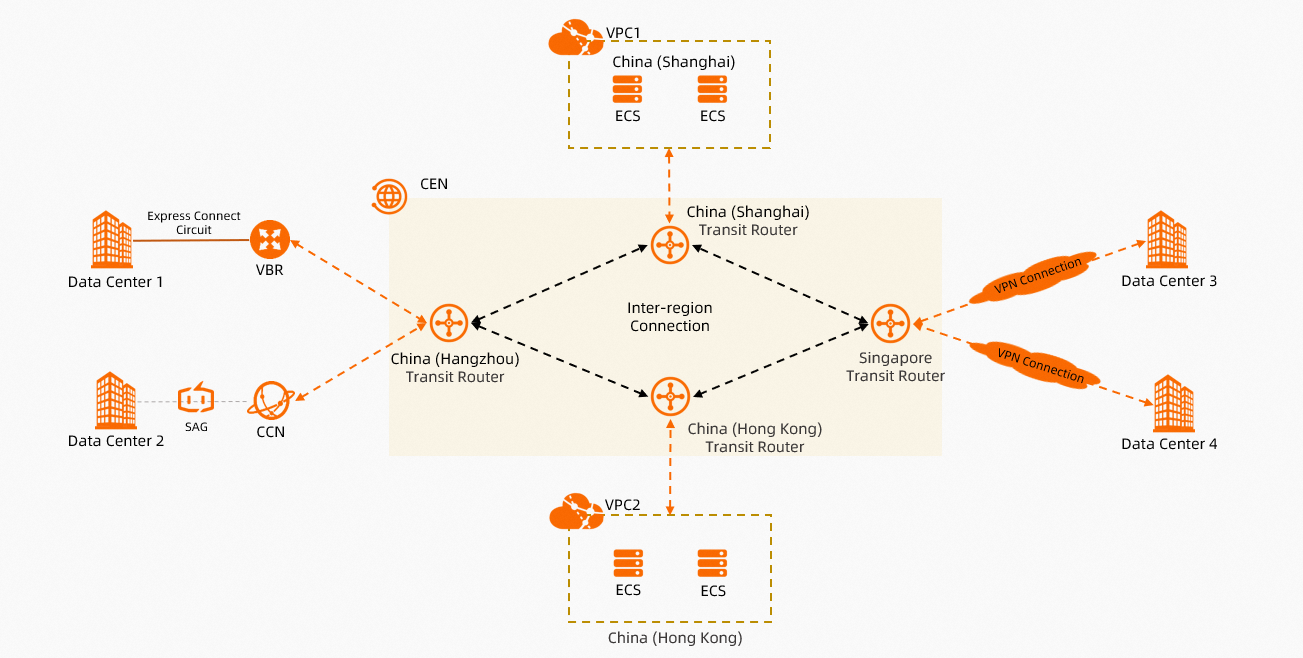
O tráfego local entra na cloud por meio de um VBR, instância CCN ou conexão IPsec-VPN — todos conectados a um transit router — e segue para a VPC de destino. Esse mesmo transit router permite a comunicação entre as redes locais por meio da cloud.
|
Caso de uso |
Anexe VPCs, VBRs, instâncias CCN e conexões IPsec-VPN aos transit routers. Conecte VBRs, instâncias CCN e conexões IPsec-VPN às redes locais para ative a comunicação entre as redes da cloud e as redes locais, bem como entre as próprias redes locais. |
|
Procedimento |
crie transit routers nas regiões de destino, anexe instâncias de rede a cada transit router e estabeleça uma conexão inter-regional entre os transit routers. |
|
Referências |
Rede de classe corporativa
Os transit routers oferecem suporte a roteamento personalizado, isolamento de rede e políticas de redirecionamento de tráfego, a base para o design de redes de classe corporativa.
Saída centralizada para a Internet em múltiplas VPCs
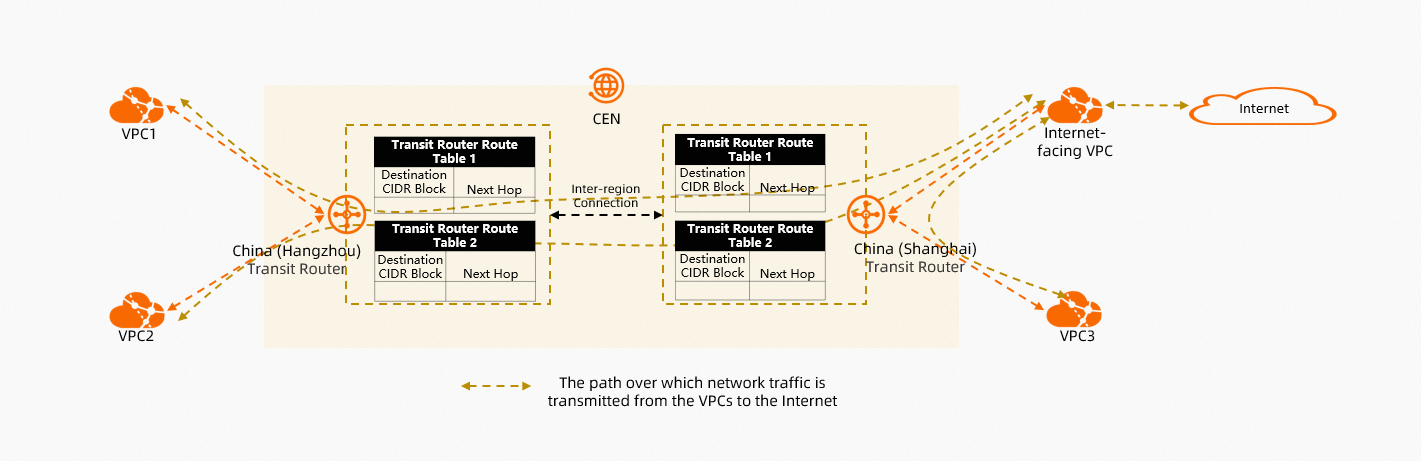
O transit router encaminha o tráfego destinado à Internet de todas as VPCs para uma única VPC voltada para a Internet, que gerencia a conexão de saída. Isso consolida o gerenciamento de saída e reduz a superfície de ataque.
|
Caso de uso |
Roteie o tráfego destinado à Internet de múltiplas VPCs por meio de uma única VPC de saída usando políticas de roteamento personalizadas. Isso simplifica o gerenciamento de rede e melhora a segurança das cargas de trabalho. |
|
Procedimento |
crie transit routers nas regiões de destino, anexe VPCs aos transit routers, estabeleça conexões inter-regionais entre os transit routers e crie tabelas de rotas e rotas personalizadas para encaminhar o tráfego destinado à Internet para a VPC voltada para a Internet. |
Comunicação segura entre VPCs
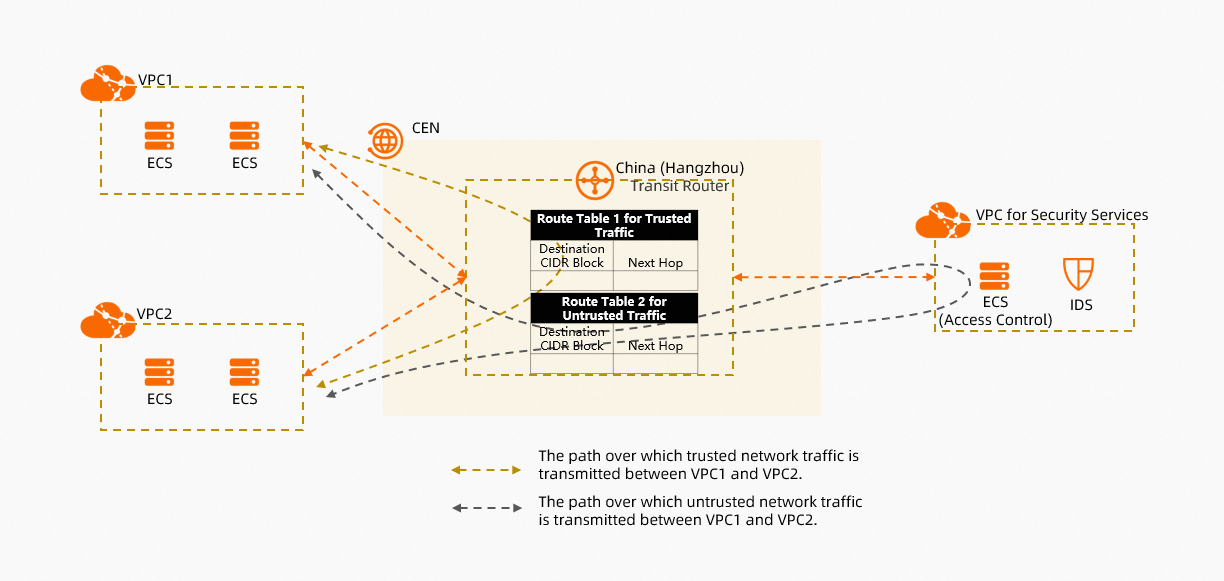
Uma VPC de segurança dedicada recebe o tráfego não confiável entre VPCs para inspeção antes de chegar ao destino. O tráfego confiável segue diretamente e mantém a sobrecarga de inspeção no nível mínimo.
|
Caso de uso |
Use políticas de roteamento personalizadas para separar o tráfego confiável do não confiável. Roteie o tráfego não confiável para uma VPC dedicada que executa services de segurança para inspeção antes de chegar ao destino. |
|
Procedimento |
crie transit routers nas regiões de destino, anexe VPCs aos transit routers, estabeleça conexões inter-regionais entre os transit routers e crie tabelas de rotas e rotas personalizadas para redirecionar o tráfego não confiável para a VPC de segurança. |
|
Referências |
Services compartilhados em múltiplas instâncias CEN
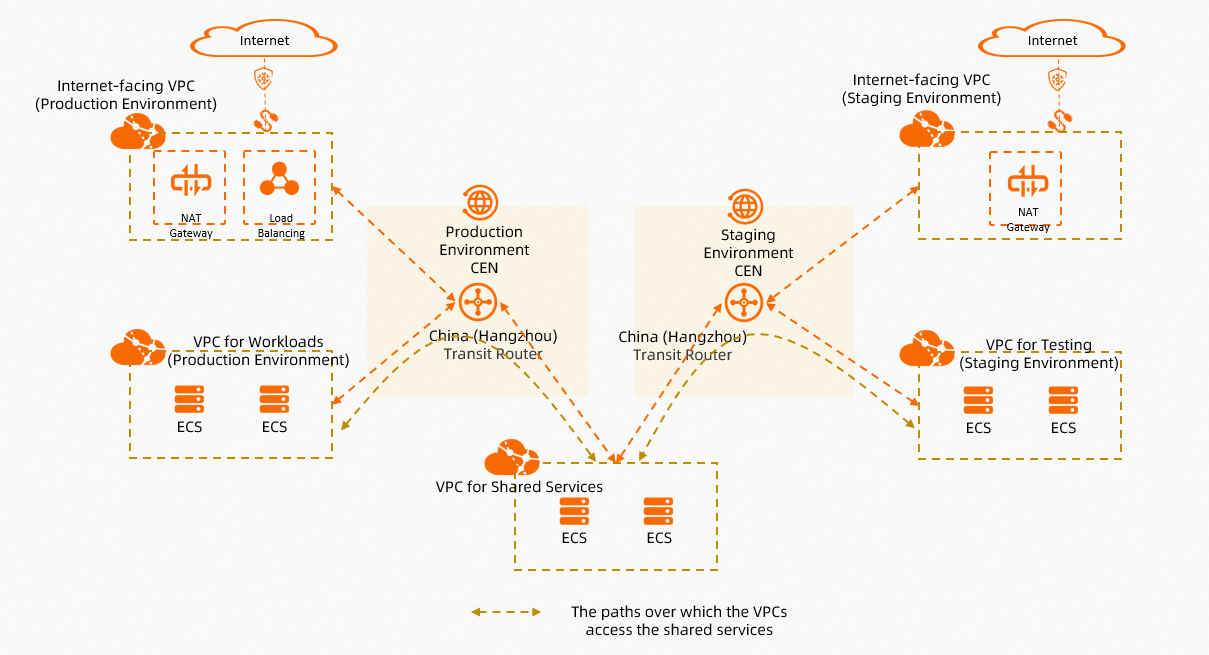
O transit router de cada instância CEN se conecta à VPC de services compartilhados e encaminha as solicitações para ela. A VPC de services compartilhados atende a todas as instâncias CEN sem exigir uma conexão separada para cada uma.
|
Caso de uso |
É possível anexar uma VPC a múltiplos transit routers. Se várias instâncias CEN precisarem acessar services em uma VPC, anexe a VPC ao transit router de cada instância CEN. Os transit routers encaminham as solicitações de suas respectivas instâncias CEN para a VPC. |
|
Procedimento |
Anexe a VPC de services compartilhados ao transit router de cada instância CEN e adicione rotas em cada transit router para encaminhar as solicitações dessa instância CEN para a VPC. |
|
Referências |
Use shared services across multiple Cloud Enterprise Network instances |