Este tópico compara as principais capacidades e casos de uso das edições do Bastionhost para ajudar você a escolher a edição que melhor atende às necessidades do seu negócio, ao orçamento e aos requisitos de conformidade, sem pagar por recursos desnecessários ou deixar de ter aqueles que são essenciais.
As tabelas a seguir comparam a Basic Edition, Enterprise Edition e Agentic Edition em relação às capacidades principais, identidade e autenticação, gerenciamento de ativos e contas, controles de acesso e sessão de O&M e auditoria de logs.
Nas tabelas, 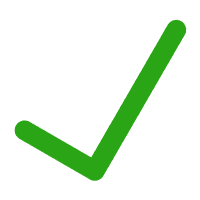 indica que uma edição suporta o recurso.
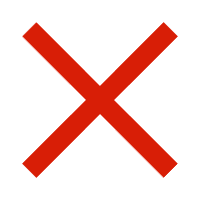 indica que uma edição não suporta o recurso.
Capacidades principais
|
Recurso |
Descrição |
Basic Edition |
Enterprise Edition |
Agentic Edition |
Documentos relacionados |
|
Arquitetura |
Opera em uma arquitetura estável que mantém os services e o monitoramento funcionando de forma confiável. |
Arquitetura baseada em cloud com motor único |
Arquitetura baseada em cloud com motor duplo |
Arquitetura baseada em cloud com motor duplo |
|
|
Escalabilidade elástica |
Permite aumentar ou reduzir a cota de ativos, o armazenamento e a largura de banda. |
|
|
|
|
|
Internacionalização |
|
|
|
|
Quais países e regiões são suportados pela autenticação de dois fatores via SMS do Bastionhost? |
|
Gerenciamento de várias contas |
Fornece O&M centralizado para ativos em várias contas no Resource Directory. |
|
|
|
|
|
Acesso à API |
Disponibiliza operações OpenAPI para acesso programático. |
|
|
|
Gerenciamento de identidade e autenticação
|
Recurso |
Descrição |
Basic Edition |
Enterprise Edition |
Agentic Edition |
Documentos relacionados |
|
Funções de usuário |
Suporta múltiplas funções de usuário, como administrador, engenheiro de O&M e auditor. |
|
|
|
|
|
Provisionamento de usuários |
Permite adicionar usuários individualmente ou importá-los em massa a partir de um arquivo. |
|
|
|
|
|
Sincroniza automaticamente usuários RAM e usuários AD/LDAP. |
|
|
|
||
|
Integra-se ao IDaaS para sincronizar usuários de fontes de identidade, como DingTalk e Microsoft Entra ID, como usuários do Bastionhost. |
|
|
|
||
|
Autenticação de dois fatores |
Suporta autenticação de dois fatores por SMS, e-mail, aplicativos autenticadores TOTP e DingTalk. |
|
|
|
|
|
Gerenciamento de status de usuário |
Sinaliza o status do usuário, como expirado, bloqueado ou inativo por um longo período. |
|
|
|
|
|
Suporta políticas como bloqueio de conta e períodos de validade de senha. |
|
|
|
Gerenciamento de ativos e contas
|
Recurso |
Descrição |
Basic Edition |
Enterprise Edition |
Agentic Edition |
Documentos relacionados |
|
Tipos de ativos |
|
|
|
|
|
|
Suporta O&M no ApsaraDB RDS para MySQL, SQL Server e PostgreSQL; PolarDB para MySQL, PostgreSQL e PostgreSQL (compatível com Oracle); e bancos de dados MySQL, SQL Server, PostgreSQL e Oracle autogerenciados. |
|
|
|
||
|
Suporta O&M em aplicações web e cliente via HTTPS e HTTP. |
|
|
|
||
|
Importação de ativos |
Permite adicionar ativos manualmente e importar ativos da Alibaba Cloud e de clouds de terceiros com um clique. |
|
|
|
|
|
Oferece O&M unificado para servidores em ambientes multicloud, Alibaba Cloud e data centers on-premises. |
|
|
|
||
|
Gerenciamento de credenciais |
Armazena senhas e chaves de ativos para que os engenheiros de O&M possam acessá-los sem precisar conhecer as credenciais. |
|
|
|
|
|
Suporta alterações de senha manuais e agendadas para servidores Linux e Windows. |
|
|
|
||
|
Integra-se ao KMS para rotacionar senhas e chaves de instâncias ECS. |
|
|
|
||
|
Gerenciamento de status de ativos |
Verifica o status de instâncias ECS, instâncias RDS e a conectividade de rede de forma agendada ou sob demanda. |
|
|
|
|
|
Integra-se ao Security Center para alertar sobre riscos de ativos, incluindo o status e a contagem de alertas, vulnerabilidades e riscos de linha de base, com links para o Security Center para correção. |
|
|
|
||
|
Proxy de domínio de rede |
Permite O&M em ativos internos em redes isoladas por meio de proxies de domínio de rede. |
|
|
|
Controles de acesso e sessão de O&M
|
Recurso |
Descrição |
Basic Edition |
Enterprise Edition |
Agentic Edition |
Documentos relacionados |
|
Autorização refinada |
Suporta autorização refinada e individual de usuários ou grupos de usuários para contas de ativos ou contas de grupos de ativos. |
|
|
|
|
|
Métodos de O&M |
Permite acessar hosts através do bastion host usando ferramentas cliente como MSTSC, Xshell, SecureCRT e PuTTY. |
|
|
|
|
|
Permite transferir arquivos através do bastion host com clientes SFTP locais como WinSCP, Xftp e SecureFX. |
|
|
|
||
|
Oferece um portal dedicado de O&M. |
|
|
|
Nenhum |
|
|
SSO baseado em navegador |
Permite acessar ativos através de SSO baseado em navegador. |
|
|
|
|
|
O&M via portal web para usuários não RAM |
Permite acessar ativos a partir de um navegador web através do portal de O&M. |
|
|
|
|
|
O&M automatizado |
Disponibiliza um agente inteligente de O&M que permite emitir instruções de O&M em linguagem natural. |
|
|
|
|
|
Revisão por IA |
Utiliza IA para analisar sessões históricas, identificar riscos de O&M e recomendar formas de tratá-los. |
|
|
|
|
|
Assistente de comandos com IA |
Oferece um assistente de comandos com IA para O&M baseado em web em ativos Linux: descreva uma tarefa em linguagem natural e obtenha comandos recomendados, sem precisar memorizar sintaxes complexas. |
|
|
|
|
|
Monitoramento de sessões em tempo real |
Monitora sessões ativas em tempo real e permite bloquear uma sessão a qualquer momento. |
|
|
|
|
|
Políticas de controle de O&M |
Controla uploads e downloads da área de transferência, mapeamento de disco e outras operações em sessões RDP. |
|
|
|
|
|
Suporta listas de permissão, listas de bloqueio e políticas de aprovação em sessões SSH para controlar comandos sensíveis e de alto risco. |
|
|
|
||
|
Controla uploads, downloads, exclusões e renomeações de arquivos, bem como criação e exclusão de pastas durante o O&M. |
|
|
|
||
|
Suporta aprovação de O&M, garantindo que os engenheiros de O&M só possam acessar ativos após a aprovação da solicitação por um administrador. |
|
|
|
||
|
Restringe logons ao bastion host por usuário, endereço IP de origem e período de tempo. |
|
|
|
||
|
Suporta tempos limite de ociosidade e limites de duração total para sessões de O&M. |
|
|
|
Auditoria de logs
|
Recurso |
Descrição |
Basic Edition |
Enterprise Edition |
Agentic Edition |
Documentos relacionados |
|
Auditoria de sessões |
Audita todas as operações de O&M com logs e gravações de sessão que podem ser reproduzidos para reconstruir e rastrear atividades de O&M. |
|
|
|
|
|
Auditoria de transferência de arquivos |
Audita transferências de arquivos. |
|
|
|
|
|
Relatórios de O&M |
Gera relatórios de O&M que podem ser exportados nos formatos PDF, HTML ou Word. |
|
|
|
|
|
Arquivamento de logs |
Suporta o arquivamento de logs de auditoria de sessão no Simple Log Service (SLS) e o download deles por meio de backup de logs. |
|
|