Todos os produtos
Search
Central de documentação

Bastionhost:Configure a control policy

Última atualização: Aug 20, 2026

Sem controles de acesso, os engenheiros de O&M podem executar qualquer comando, conectar-se de qualquer IP de origem e fazer login em ativos sem supervisão. As políticas de controle permitem impor limites de segurança nas operações de O&M no Bastionhost: bloqueiam ou exigem aprovação para comandos de alto risco, restringem o acesso por protocolo, limitam endereços IP de origem e exigem aprovação de login antes do acesso aos ativos.

Pré-requisitos

Antes de começar, verifique se você tem:

  • Um bastion host implantado na sua conta Alibaba Cloud

  • Acesso de administrador ao console do Bastionhost

Etapa 1: Criar uma política de controle

  1. Faça login no console do Bastionhost. Na barra de navegação superior, selecione a região onde o bastion host está localizado.

  2. Na lista de bastion hosts, localize o bastion host que deseja gerenciar e clique em Manage.

  3. No painel de navegação à esquerda, clique em Control Policies.

  4. Na página Control Policies, clique em Create Control Policy.

  5. Configure os parâmetros descritos abaixo e clique em Create Control Policy.

Prioridade

Valores válidos: 1–100. Padrão: 1 (maior prioridade).

Quando várias políticas compartilham a mesma prioridade, a mais recente tem precedência. Se uma política de controle de comandos e uma política de aprovação de comandos corresponderem ao mesmo comando, a ordem de aplicação será: rejeitar > permitir > aprovar.

Política de comandos

Política de comandos de host

Nota

As políticas de comandos de host aplicam-se apenas a hosts Linux.

Use Commands That Require Control para especificar quais comandos são permitidos ou bloqueados para os usuários e hosts abrangidos pela política:

  • (Blacklist) Listed commands are not allowed — Bloqueia os comandos listados. O campo pode ficar em branco. Recomendado quando a maioria dos comandos é aceitável e você precisa bloquear apenas um conjunto conhecido de operações de alto risco.

  • (Whitelist) Only listed commands are allowed — Permite apenas os comandos listados. Campo obrigatório. Ideal para cenários que exigem controle rigoroso e onde é possível enumerar todos os comandos permitidos.

Use Commands That Require Approval para sinalizar comandos que necessitam de revisão administrativa antes da execução. Quando um usuário executa um comando sinalizado, ele fica retido até que um administrador o aprove ou rejeite no console do Bastionhost. Para mais detalhes, consulte Review commands.

Nota

A política de controle de comandos (lista de bloqueios/lista de permissões) tem precedência sobre a política de aprovação de comandos. Um comando bloqueado pela política de controle nunca é enviado para aprovação.

Políticas recomendadas para comandos de host

A tabela a seguir lista comandos de alto risco e a política recomendada para cada um.

Comando

Descrição

Política recomendada

reboot

Reinicia o sistema

Exigir aprovação

restart

Reinicia o sistema

Exigir aprovação

shutdown

Desliga o sistema

Exigir aprovação

halt

Desliga o sistema

Exigir aprovação

poweroff

Desliga o sistema

Exigir aprovação

init 0

Interrompe o sistema

Exigir aprovação

pkill

Encerra múltiplos processos

Exigir aprovação

kill

Encerra um único processo

Exigir aprovação

rm -rf

Exclui diretórios recursivamente sem confirmação

Exigir aprovação

mount

Monta um sistema de arquivos (risco de replicação de vírus)

Exigir aprovação

umount

Desmonta um sistema de arquivos

Exigir aprovação

parted

Particiona um sistema de arquivos

Exigir aprovação

format

Formata o disco

Lista de bloqueios

dd if=/dev/zero of=/dev/had

Limpa o disco

Lista de bloqueios

`:(){:

:&};:`

Cria uma fork bomb

Lista de bloqueios

`(mv)(

.*)(/dev/null)`

Move um diretório para /dev/null

Lista de bloqueios

`(wget)(

.*)(-O-

sh)`

Baixa e executa imediatamente um arquivo

Lista de bloqueios

mkfs.ext3 *

Formata o disco

Lista de bloqueios

dd if=/dev/random of=/dev/*

Grava dados aleatórios em um dispositivo de bloco

Lista de bloqueios

Política de comandos de banco de dados

Defina quais comandos de banco de dados são permitidos ou bloqueados usando Commands That Require Control:

  • (Blacklist) Listed commands are not allowed — Bloqueia os comandos listados. O campo pode ficar em branco.

  • (Whitelist) Only listed commands are allowed — Permite apenas os comandos listados. Campo obrigatório.

Em Match Method, escolha entre análise SQL e correspondência por expressão regular.

Controle de protocolo

Configure as RDP Options, SSH Options e SFTP Options para definir quais operações a política permite. Por exemplo, ativar File Upload possibilita o upload de arquivos durante sessões de O&M.

Como evitar o bloqueio de canais

Importante
  • Selecione pelo menos uma opção: SSH Channel ou SFTP Channel. Desmarcar SSH Channel desativa o login via SSH para todas as contas abrangidas pela política. Proceda com cautela.

  • Caso Enable Only SFTP Permission esteja definido para uma conta de host, não desative simultaneamente SSH Channel e SFTP Channel na política de controle. Essa ação impede o acesso da conta ao host por meio do Bastionhost.

Controle de acesso

Gerencie quais endereços IP de origem podem alcançar os ativos abrangidos pela política:

  • (Whitelist) Only listed IP addresses are allowed — Apenas os IPs no campo IP Addresses podem se conectar. Campo obrigatório.

  • (Blacklist) Listed IP addresses are not allowed — Os IPs no campo IP Addresses são bloqueados. O campo pode ficar em branco.

Controle de login

  • O&M Approval — Quando ativado, os engenheiros de O&M devem enviar uma solicitação de O&M e aguardar a aprovação do administrador antes de fazer login nos ativos. Para mais detalhes, consulte Review an O&M application.

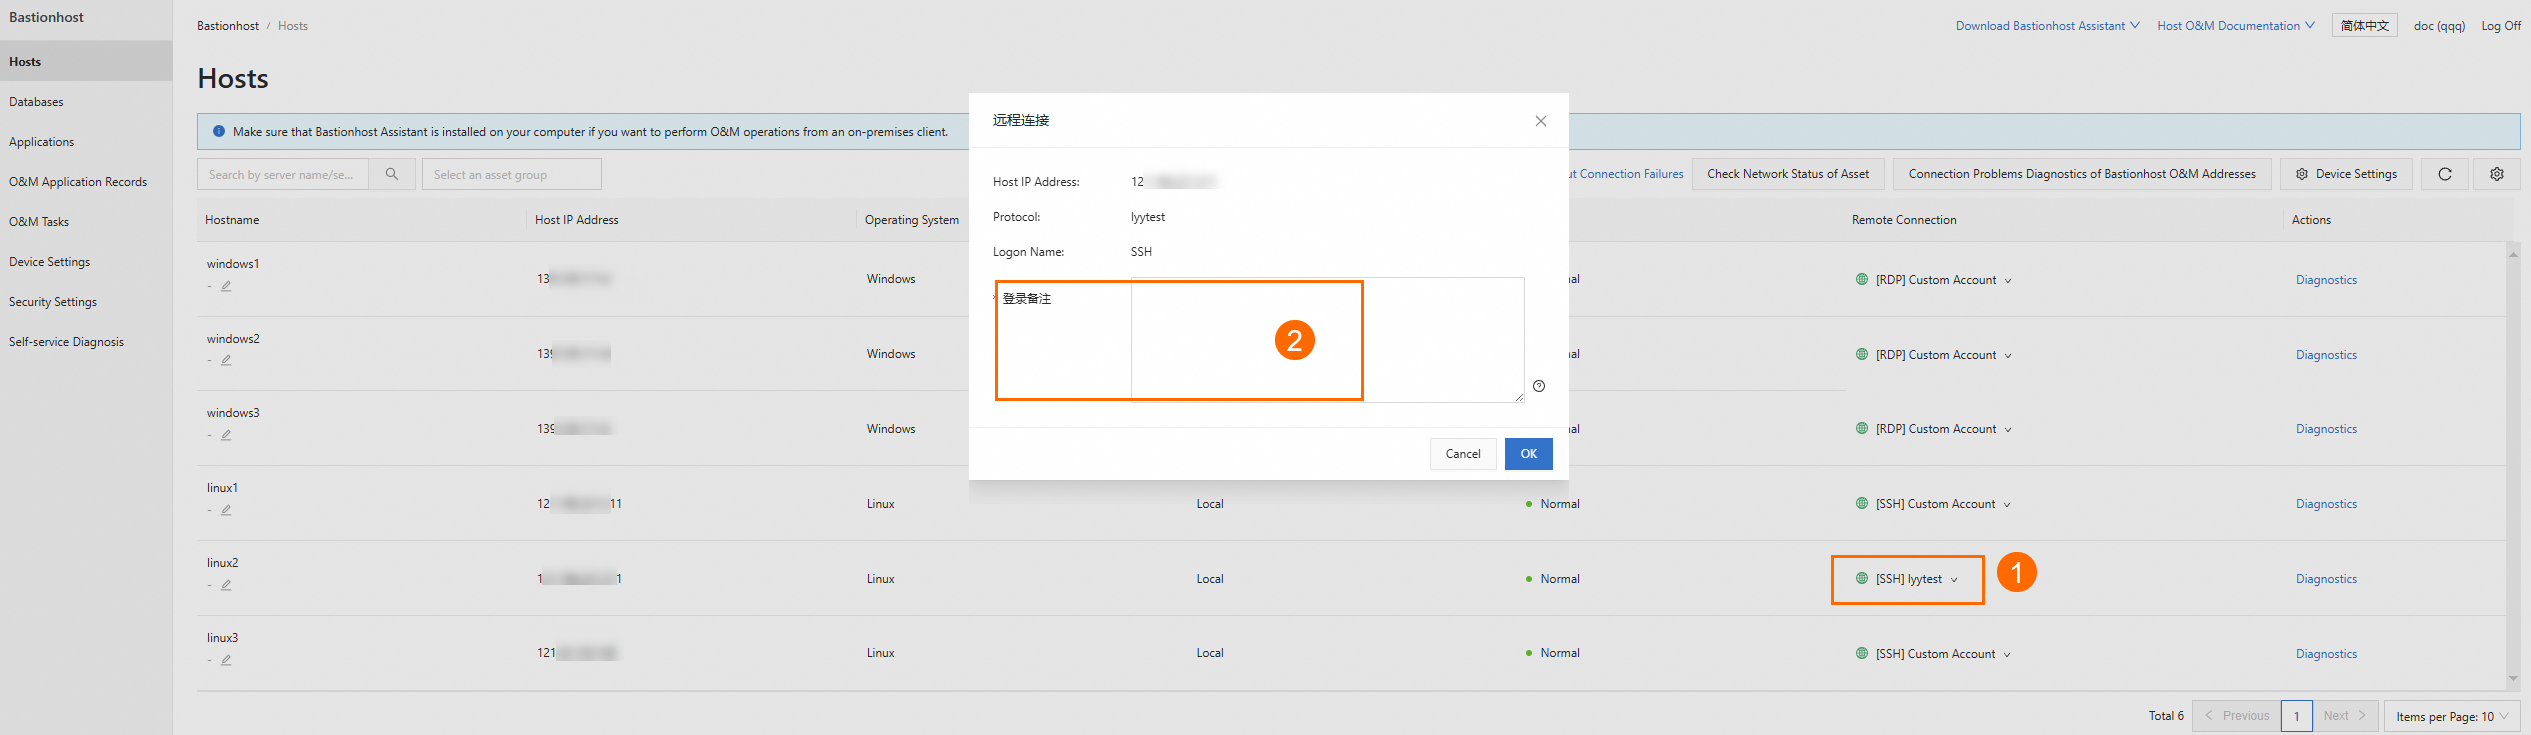
  • Logon Remarks — Quando ativado, a equipe de O&M deve inserir observações antes de realizar O&M via página web, O&M via SSO ou solicitar tokens de O&M. A figura a seguir mostra o prompt de observações de login no portal de O&M.
image

Etapa 2: Associar a política a ativos e usuários

Uma política de controle só entra em vigor após ser associada a ativos e usuários. Na página Assets and Users to Which Policy Is Attached, associe a política de controle aos ativos e usuários correspondentes.

Associar a ativos

Escolha uma das opções a seguir conforme o escopo desejado:

Opção

Quando usar

Próxima etapa

Takes Effect on All Assets

Aplicar a política a todas as contas de ativos no bastion host

Nenhuma seleção adicional necessária

Takes Effect on Selected All Assets

Aplicar a política apenas a ativos específicos

Selecione os ativos e escolha Associate All Accounts ou Associate Specific Accounts

Nota

Para aplicar uma política a vários ativos simultaneamente, adicione-os primeiro a um grupo de ativos e, em seguida, associe a política ao grupo.

Associar a usuários

Selecione uma das opções disponíveis:

  • Apply to All Users — Aplica a política a todos os usuários.

  • Apply to Selected Users — Permite selecionar usuários específicos.

Próximos passos

  • Review commands — Aprovar ou rejeitar comandos sinalizados por uma política de aprovação de comandos.

  • Review an O&M application — Aprovar ou rejeitar solicitações de O&M quando o O&M Approval estiver ativado.