O Resource Group permite gerenciar recursos do Auto Scaling como um conjunto e aplicar políticas do Resource Access Management (RAM) que autorizam ações apenas nos recursos de um grupo específico. Assim, você aplica o princípio do menor privilégio (PoLP) na sua conta Alibaba Cloud.
A limitação de permissões a um grupo de recursos está disponível somente para tipos de recursos suportados e ações compatíveis. Para ações não suportadas, o sistema ignora qualquer escopo de grupo de recursos definido em uma política. Nesse caso, conceda as permissões no nível da conta.
Como funciona
Os grupos de recursos organizam seus recursos por projeto ou ambiente. Após agrupar os recursos, anexe uma política RAM a uma identidade (como usuário RAM, grupo de usuários ou função) para restringir as permissões exclusivamente àquele grupo. Para mais informações, consulte Agrupamento e autorização de recursos.
Essa abordagem oferece dois benefícios principais:
Controle de acesso refinado: Em vez de conceder permissões em toda a conta, restrinja o acesso de uma identidade apenas aos recursos de um grupo específico. Isso ajuda a isolar cargas de trabalho de projetos distintos e reduz o risco de acessos não intencionais.
Gestão simplificada: Quando novos recursos são adicionados a um grupo de recursos, as identidades RAM com permissões restritas a esse grupo obtêm acesso automaticamente. Não é necessário atualizar as políticas RAM sempre que um novo recurso for criado.
Conceder permissões no nível de grupo de recursos a um usuário RAM
Esta seção demonstra como conceder a um usuário RAM permissão para acessar apenas os recursos do Auto Scaling dentro de um grupo de recursos específico.
1. Pré-requisitos
Crie um grupo de recursos e garanta que os recursos desejados estejam nele. Caso precise de ajuda, consulte Criar um grupo de recursos, Adicionar recursos a um grupo de recursos automaticamente e Adicionar recursos a um grupo de recursos manualmente.
2. Conceder permissões
Você pode conceder permissões no nível de grupo de recursos pelo console do Resource Management ou pelo console RAM.
Console do Resource Management
Faça login no console do Resource Management.
Na página Resource Group, localize o grupo de recursos desejado e clique em Permission Management na coluna Actions.
Na aba Permissions, clique em Grant Permission.
-
No painel Grant Permission, configure o principal e a política de acesso.
Principal: Selecione um usuário RAM.
Policy: Escolha uma System Policy ou uma Custom Policy. Para mais detalhes, consulte Criar uma política de permissão personalizada.
Clique em OK.
Para mais informações, consulte Conceder permissões em grupos de recursos a uma identidade RAM.
Console RAM
Faça login no console RAM com uma conta Alibaba Cloud ou uma conta de administrador RAM.
No painel de navegação à esquerda, escolha . Na página Users, localize o usuário RAM desejado e clique em Attach Policy na coluna Actions.
-
No painel Attach Policy, adicione permissões ao usuário RAM.
Resource Scope: Selecione Resource Group.
Principal: Selecione um usuário RAM existente ou o usuário RAM criado na etapa anterior.
Policy: Escolha uma System Policy ou uma Custom Policy. Para mais detalhes, consulte Criar uma política de permissão personalizada.
Clique em OK.
Para mais informações, consulte Gerenciar permissões de usuários RAM.
Recursos suportados
Os seguintes recursos do Auto Scaling oferecem suporte à autorização no nível de grupo de recursos:
|
Serviço Alibaba Cloud |
Código do serviço |
Tipo de recurso |
|
Auto Scaling |
ess |
scalinggroup : grupo de dimensionamento |
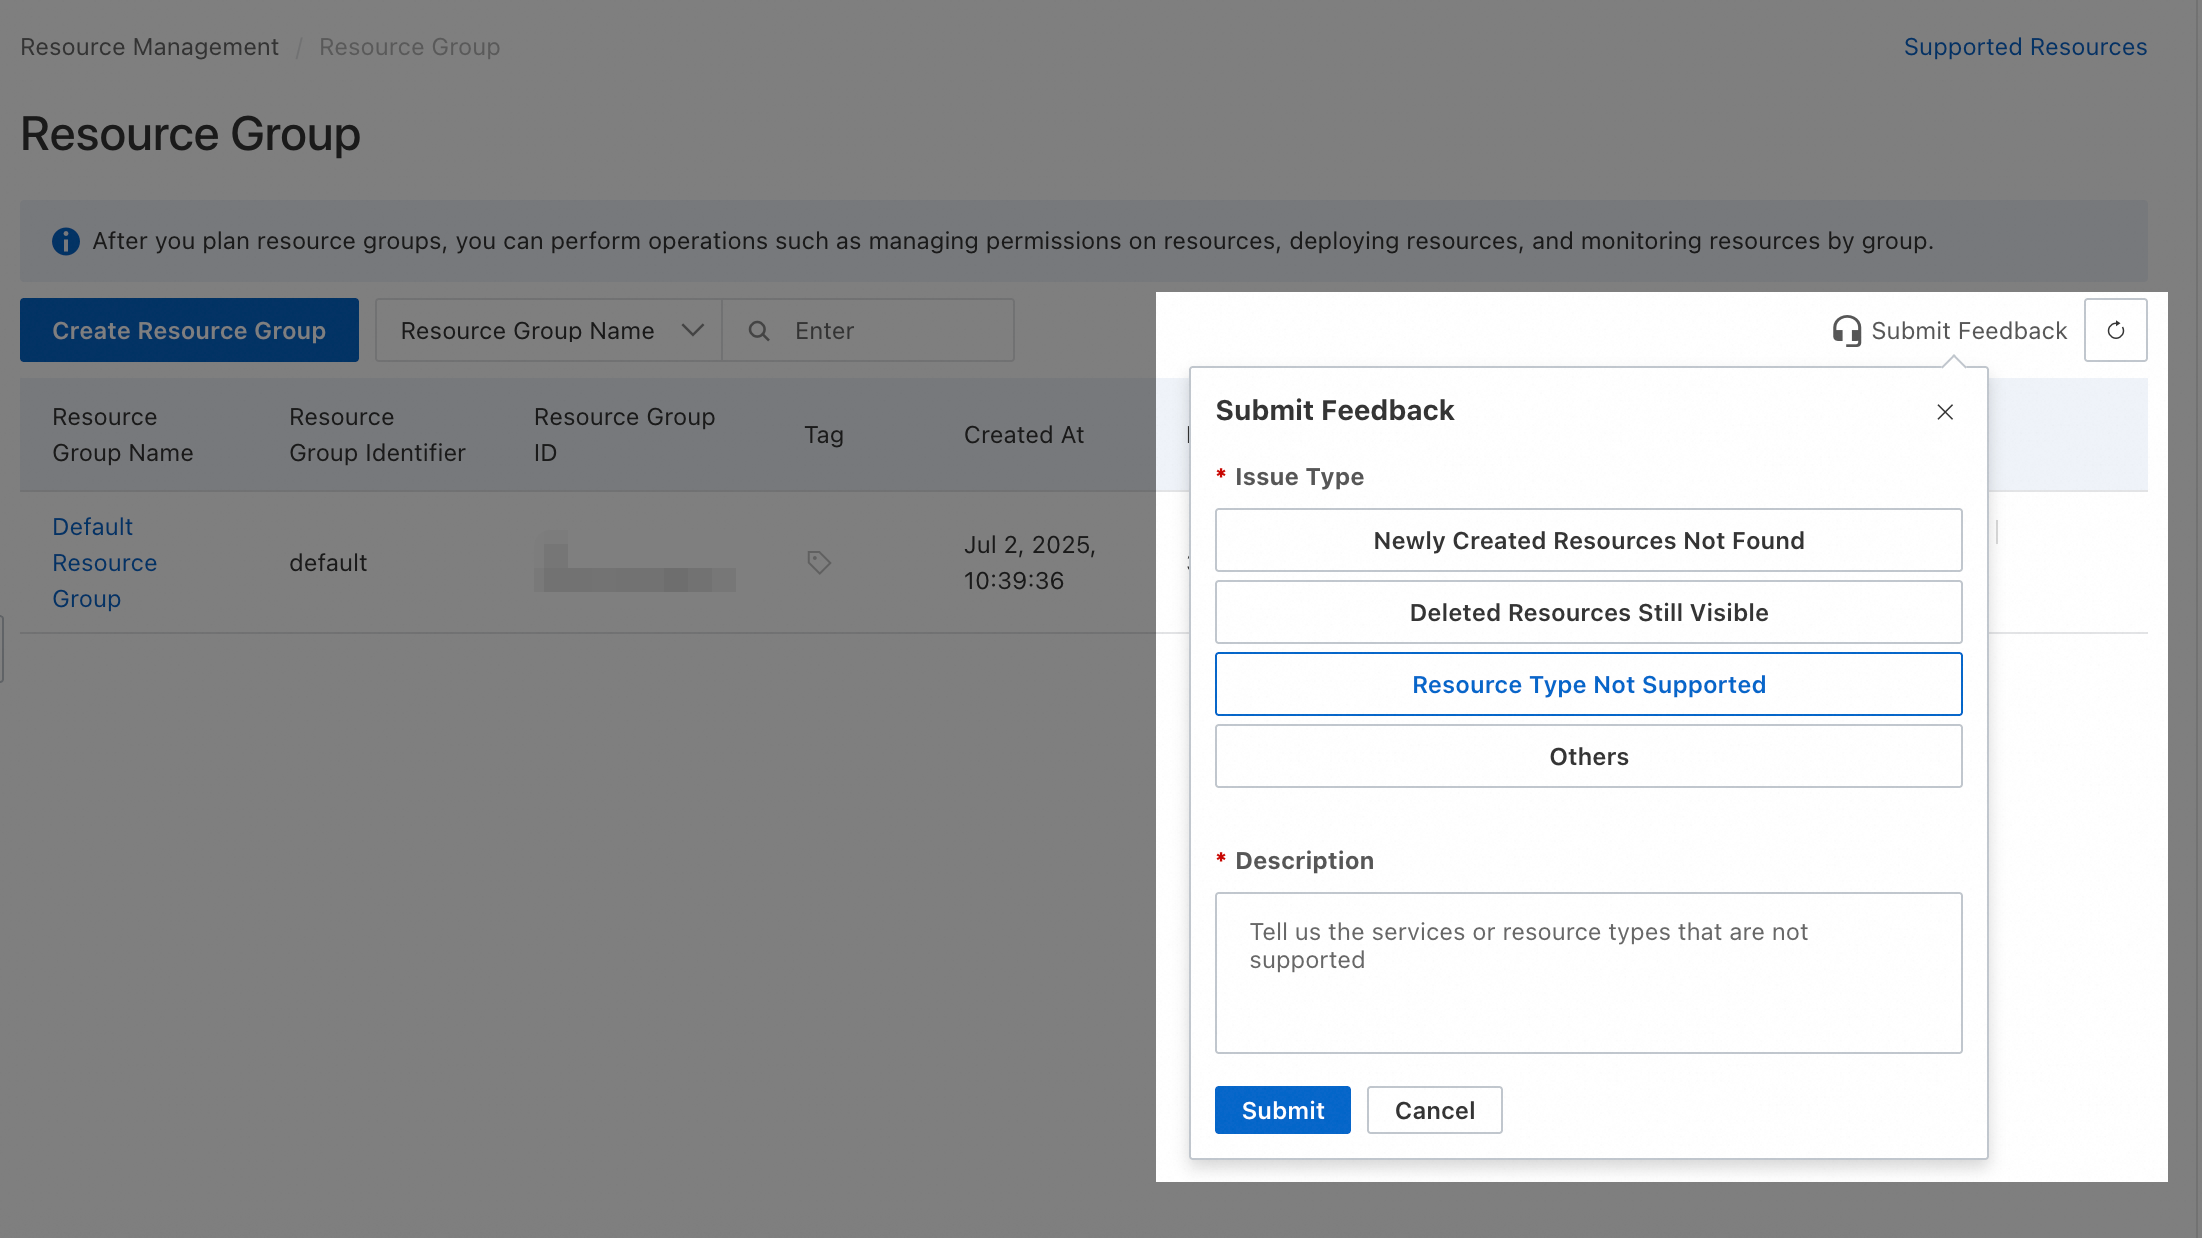
Para solicitar suporte a tipos de recursos não listados aqui, envie feedback pelo console do Resource Management.
Ações não suportadas
As ações abaixo do Auto Scaling não oferecem suporte à autorização no nível de grupo de recursos:
|
Ação |
Descrição |
|
ess:AiChat |
- |
|
ess:DeleteDiagnoseReport |
DeleteDiagnoseReport |
|
ess:DescribeAlarm |
- |
|
ess:DescribeCandidateInstanceType |
- |
|
ess:DescribeElasticStrength |
Consulta a força de dimensionamento de uma configuração de dimensionamento. A taxa de sucesso dos eventos de scale-out depende da força de dimensionamento da configuração utilizada. Ao verificar essa força, o Auto Scaling mede seu desempenho e aprimora configurações específicas. |
|
ess:DescribeLimitation |
Consulta cotas de recursos. Por exemplo, chame a operação DescribeLimitation para consultar o número máximo de tarefas agendadas criáveis em um grupo de dimensionamento, balanceadores de carga anexáveis, instâncias adicionáveis e configurações de dimensionamento permitidas. |
|
ess:DescribeNotificationTypes |
Consulta tipos de notificação. Use a operação DescribeNotificationTypes para verificar os tipos de notificações sobre eventos de dimensionamento ou alterações de recursos ocorridas nos grupos de dimensionamento. As notificações são acionadas em cenários como scale-out bem-sucedido, scale-in bem-sucedido, expiração de tarefas agendadas e scale-out parcialmente bem-sucedido. |
|
ess:DescribePatternTypes |
Consulta tipos de instância. Ao chamar a operação DescribePatternTypes, especifique atributos como ID do vSwitch, número de vCPUs, tamanho de memória, família de instâncias e preço máximo aceitável para filtrar tipos de instância adequados às necessidades do negócio. |
|
ess:DescribeRegions |
Verifica se o Auto Scaling está ativado. Essa operação garante que o sistema ajuste automaticamente o provisionamento de recursos diante de mudanças nas cargas de trabalho ou variações no tráfego recebido. Esse recurso de auto scaling melhora o desempenho geral do sistema, assegura alta disponibilidade e aumenta a flexibilidade para atender demandas dinâmicas. |
|
ess:DescribeUser |
- |
|
ess:ExitStandBy |
- |
|
ess:ListTagKeys |
Consulta as chaves de tag adicionadas aos recursos do Auto Scaling. Consultar chaves de tag facilita a classificação, identificação e monitoramento dos recursos, o que aumenta a flexibilidade e a conveniência dos processos de gestão de recursos. |
|
ess:ListTagValues |
Consulta as chaves de tag associadas aos recursos do Auto Scaling para permitir uma compreensão mais profunda desses recursos. Assim, categorize e gerencie seus recursos do Auto Scaling com mais eficiência. |
|
ess:RemoveInstances |
- |
|
ess:UnTagResources |
- |
Para essas ações, crie uma política personalizada com o escopo definido como Account.
 Personalize os exemplos de política a seguir conforme suas necessidades:
-
Permitir acesso somente leitura
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ess:DescribeAlarm", "ess:DescribeCandidateInstanceType", "ess:DescribeElasticStrength", "ess:DescribeLimitation", "ess:DescribeNotificationTypes", "ess:DescribePatternTypes", "ess:DescribeRegions", "ess:DescribeUser", "ess:ListTagKeys", "ess:ListTagValues" ], "Resource": "*" } ] } -
Permitir acesso total
{
  "Version": "1",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": [
        "ess:AiChat",
        "ess:DeleteDiagnoseReport",
        "ess:DescribeAlarm",
        "ess:DescribeCandidateInstanceType",
        "ess:DescribeElasticStrength",
        "ess:DescribeLimitation",
        "ess:DescribeNotificationTypes",
        "ess:DescribePatternTypes",
        "ess:DescribeRegions",
        "ess:DescribeUser",
        "ess:ExitStandBy",
        "ess:ListTagKeys",
        "ess:ListTagValues",
        "ess:RemoveInstances",
        "ess:UnTagResources"
      ],
      "Resource": "*"
    }
  ]
}
Conceder permissões no nível da conta permite o acesso a todos os recursos relevantes nela contidos. Siga sempre o PoLP.
Perguntas frequentes
Como descubro a qual grupo de recursos um recurso pertence?
-
Método 1: Pelo console do serviço
Acesse o console do serviço onde o recurso foi criado. Na página de detalhes do recurso, geralmente o grupo de recursos aparece listado na seção de informações básicas.
-
Método 2: Pelo console do Resource Management
Faça login no console do Resource Management.
Escolha .
No painel esquerdo, selecione a conta proprietária do recurso desejado (o padrão é Current Account).
Use condições de filtro para localizar o recurso.
A coluna Resource Group Name indica a qual grupo o recurso pertence.
Como visualizo todos os recursos de um grupo de recursos específico?
-
Método 1:
Faça login no console do Resource Management.
Escolha .
No painel esquerdo, sob a conta proprietária dos recursos (o padrão é Current Account), clique no nome do grupo de recursos desejado.
No painel direito, selecione o serviço de nuvem na lista suspensa Select resource types.
Todos os recursos desse grupo serão exibidos.
-
Método 2:
Faça login no console do Resource Management.
Escolha .
Localize o grupo de recursos desejado e clique em Resource Management na coluna Actions.
Na página de gerenciamento de recursos, selecione o serviço de nuvem na lista suspensa Service.
Todos os recursos desse grupo serão exibidos.
Como movo vários recursos para outro grupo de recursos em lote?
Faça login no console do Resource Management.
Escolha .
Localize o grupo de recursos desejado e clique em Resource Management na coluna Actions.
Na página de gerenciamento de recursos, use condições de filtro para encontrar os recursos que deseja mover.
Marque a caixa de seleção de cada recurso.
Na parte inferior da página, clique em Transfer.
Na caixa de diálogo, selecione o grupo de recursos de destino e clique em Confirm.