O ASM oferece suporte à coleta de log do plano de controle e a alertas baseados em log. Por exemplo, o ASM pode coletar os logs gerados quando o plano de controle envia configurações para os sidecars do plano de dados. Este tópico descreve como ativar a coleta de log do plano de controle e os alertas baseados em log.
Informações básicas
Uma das principais funções do plano de controle do ASM é enviar configurações de regras de mesh para os proxies sidecar ou gateways no plano de dados. Se as regras de mesh configuradas entrarem em conflito entre si e um envio falhar, os proxies ou gateways não receberão a configuração mais recente. Embora um proxy ou gateway possa continuar em execução com a configuração já recebida, desde que não seja reiniciado, a reinicialização desses pods pode fazer com que o proxy sidecar ou gateway falhe ao iniciar. Na prática, configurações incorretas frequentemente tornam gateways ou proxies indisponíveis. Por isso, ativar alertas baseados em log do plano de controle é essencial para detectar e resolver esses problemas rapidamente.
Pré-requisitos
-
Uma instância do ASM com versão anterior a 1.17.2.35. Para mais informações, consulte Crie an ASM instance.
NotaEste tópico se aplica a instâncias do ASM com versões anteriores a 1.17.2.35. Se sua instância do ASM executa a versão 1.17.2.35 ou posterior, consulte Ative control-plane log collection and log-based alerting in an ASM instance of version 1.17.2.35 or later.
-
O Simple Log Service está ativado para sua conta do Alibaba Cloud. Para mais informações, consulte Ative Simple Log Service.
ImportanteA coleta de logs do plano de controle no service de log do ASM não gera cobrança adicional do ASM, mas o Simple Log Service cobra com base no volume de dados gravados ou nos recursos utilizados. Para mais informações sobre o faturamento do SLS, consulte Billing overview.
Ativar a coleta de log do plano de controle
Faça login no ASM console. No painel de navegação à esquerda, escolha Service Mesh > Mesh Management.
Na página Mesh Management, clique no nome da sua instância do ASM. No painel de navegação à esquerda, escolha ASM Instance > Base Information.
-
Na seção Config Info, clique em Enable ao lado de Control-plane log collection.
Primeira ativação: a caixa de diálogo Enable Control-plane log collection é exibida. Crie um projeto ou selecione um existente. Ao crie um projeto, use o nome padrão ou defina um nome personalizado e clique em Submit.
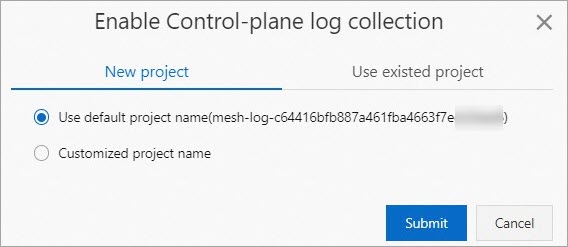
Reativação (ativado anteriormente e depois desativado): uma mensagem Note é exibida. Clique em OK. O projeto usado anteriormente é selecionado automaticamente.
ImportanteO Logstore do plano de controle retém logs por 30 dias e descarta automaticamente os logs mais antigos.
Após ativar a coleta de log, clique em View log ao lado de Control-plane log collection na seção Base Information para visualize os logs detalhados do plano de controle na página do projeto de log.in the Base Information section to view detailed control-plane logs on the log project page. in the Base Information section to view detailed control-plane logs on the log project page.
Ativar alertas baseados em log
Ative a coleta de log do plano de controle antes de configure os alertas baseados em log. Caso contrário, os alertas baseados em log não poderão ser utilizados.
Quando o plano de dados rejeita uma solicitação xDS do plano de controle, um alerta de falha de sincronização do plano de dados é disparado. Isso significa que o proxy sidecar ou gateway afetado não recebeu a configuração mais recente. O impacto depende do estado do proxy:
Possui configurações anteriores: o proxy ou gateway continua em execução com a última configuração recebida com êxito.
Não possui configurações: o proxy ou gateway não tem informações de configuração. Pode não ter listeners configurados e, portanto, não consegue processar solicitações com base em regras de roteamento.
Para ativar os alertas:
Faça login no ASM console. No painel de navegação à esquerda, escolha Service Mesh > Mesh Management.
Na página Mesh Management, clique no nome da sua instância do ASM. No painel de navegação à esquerda, escolha ASM Instance > Base Information.
Na seção Config Info, clique em Alert Setting ao lado de Control-plane log collection.
Na caixa de diálogo Control-Plane Alert Setting, localize a política de ação a ser ativada. Selecione ASM Built-in Action Strategy (recommended) ou uma política de ação personalizada e clique em Enable Alert. Uma política de ação especifica a ação a ser executada quando um alerta é disparado. Para crie ou modifique políticas de ação, consulte Crie an action policy no Simple Log Service.
Na mensagem Note, clique em OK.
Configurar os contatos de alerta
Configure a política de ação integrada para defina os destinatários das notificações de alerta e os modelos de notificação. Adicione membros ao grupo de usuários de alerta integrado para que recebam as notificações de alerta.
Faça login no Simple Log Service console.
Na seção Projects, clique no nome do seu projeto. No painel de navegação à esquerda, clique em Alerts.
Na página Alert Center, escolha Notification Objects > User Group Management.
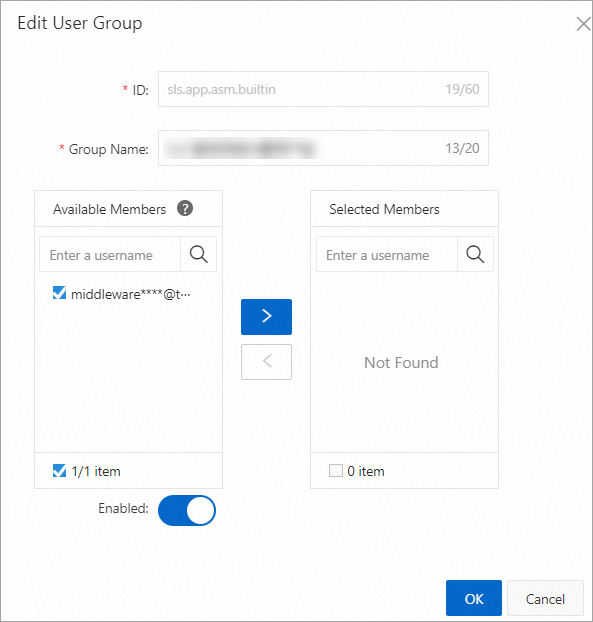
Na aba User Group Management, localize sls.app.asm.builtin e clique em Edit na coluna Actions.
-
Na caixa de diálogo Edit User Group, selecione os membros a adicionar, clique no ícone
 para adicioná-los ao grupo e clique em OK.
Verifique as notificações de alerta
Para confirme que os alertas são entregues corretamente, aplique uma configuração de gateway intencionalmente inválida que referencie uma credencial TLS inexistente. Isso dispara uma falha no envio de configuração e gera um alerta.
Este exemplo cobre um tipo específico de alerta. Para outras mensagens de erro e suas soluções, consulte Troubleshoot failed configuration pushes neste tópico.
Faça login no ASM console. No painel de navegação à esquerda, escolha Service Mesh > Mesh Management.
Na página Mesh Management, clique no nome da sua instância do ASM. No painel de navegação à esquerda, escolha ASM Gateways > Gateway. Clique em Create from YAML.
-
Na página Create, selecione um namespace e um modelo, cole o YAML a seguir e clique em Create. O gateway Istio a seguir usa o namespace
defaulte referencia uma credencial TLS inexistente (not-existing-credential), o que causa uma falha no envio de configuração:apiVersion: networking.istio.io/v1beta1 kind: Gateway metadata: name: gateway-test namespace: default spec: selector: istio: ingressgateway servers: - hosts: - '*console.alibabacloud.com' port: name: https number: 443 protocol: HTTPS tls: credentialName: not-existing-credential mode: SIMPLE -
Verifique se o alerta foi disparado:
Na página de detalhes da instância do ASM, escolha ASM Instance > Base Information no painel de navegação à esquerda.
Na seção Config Info, clique em View log ao lado de Control-plane log collection.
-
No console do Simple Log Service, pesquise por 'ACK ERROR' para localizar a entrada de log do alerta.
Se você configure notificações por e-mail, verifique também sua caixa de entrada para o e-mail de alerta.
Tratar alertas
Alertas de riscos potenciais de configuração
O ASM detecta configurações que podem produzir resultados inesperados. Revise esses alertas na página Mesh Diagnosis e siga as instruções para corrigir as configurações.
Alertas de configurações incorretas
O ASM detecta configurações com alta probabilidade de causar comportamentos inesperados. Revise esses alertas na página Mesh Diagnosis e corrija as configurações o quanto antes.
Solucionar falhas no envio de configurações
A tabela a seguir lista os erros mais comuns quando o envio de configurações do plano de controle para o plano de dados falha.
|
Mensagem de erro |
Causa |
Solução |
|
|
O cluster do plano de dados não oferece suporte ao tipo de certificado configurado. |
Configure um certificado P-256 ECDSA. Para detalhes, consulte Use an ingress gateway to enable HTTPS. |
|
|
O caminho do certificado é inválido ou o certificado não existe. |
Verifique se o caminho de montagem do certificado corresponde ao caminho especificado na configuração do gateway. Para detalhes, consulte Use an ingress gateway to enable HTTPS. |
|
|
Portas de escuta duplicadas estão configuradas para o gateway. |
Remova as entradas de porta duplicadas da configuração do gateway. |
|
|
A referência ao EnvoyFilter para o patch do listener 15021 não existe nos proxies sidecar ou nos serviços do ingress gateway. |
Exclua a referência inválida ao EnvoyFilter. |
|
|
O protocolo xDS v2 está obsoleto. Isso ocorre tipicamente quando as versões dos proxies sidecar no plano de dados não correspondem à versão do plano de controle. |
Atualize os proxies sidecar excluindo os pods existentes. A versão mais recente do proxy é injetada automaticamente nos pods recriados. |
Se o seu erro não estiver listado, envie um ticket para obter assistência.
Alterar o projeto de log do plano de controle
Faça login no ASM console. No painel de navegação à esquerda, escolha Service Mesh > Mesh Management.
Na página Mesh Management, clique no nome da sua instância do ASM. No painel de navegação à esquerda, escolha ASM Instance > Base Information.
Na seção Config Info da página Base Information, clique em Change Log Project ao lado de Control-plane log collection. Na caixa de diálogo Change Log Project, modifique as configurações e clique em Submit.