A página Attack Statistics no ARMS Application Security oferece uma visão geral do status de proteção da sua aplicação. Nela, você visualiza dados detalhados sobre cada ataque, incluindo o momento da ocorrência, o tipo, a URL atacada e o método de tratamento utilizado pelo Application Security.
Procedimento
Faça login no console do ARMS.
-
No painel de navegação à esquerda, escolha e selecione uma região na barra de menu superior.
Por padrão, a página Attack Statistics exibe as estatísticas de ataques de todas as aplicações. O lado esquerdo contém o painel Application Behavior Statistics, que mostra o número total de requisições e a distribuição de tipos de comportamento, como carregamento de classes, escrita de arquivos, operações de thread, consultas DNS, análise de entidades XML, desserialização de objetos e execução de SQL. O lado direito apresenta o painel Attack Statistics, com o total de ataques monitorados, a quantidade de ataques bloqueados e a distribuição por tipo, incluindo execução de comandos, XXE, injeção de SQL, consultas DNS maliciosas, travessia de diretórios, leitura de arquivos e injeção de threads. Na parte inferior, há uma tabela de logs de ataques com as colunas Date, Type, URL, Behavior Data, Handling Method e Details. Filtre a tabela por Handling Method e Type ou pesquise por URL. Para visualizar os detalhes de um ataque, clique em View ao final de cada linha.
-
Opcional: Para visualizar as estatísticas de uma única aplicação, utilize um dos métodos abaixo:
Clique no menu suspenso All Applications na parte superior da página Attack Statistics para alternar para uma aplicação específica.
Na página , clique no nome da aplicação desejada para acessar a página Attack Statistics, onde são exibidas as estatísticas de ataques dessa aplicação.
Detalhes do ataque
Após ativar o Application Security, a página Attack Statistics utiliza gráficos de rosca para apresentar os comportamentos da aplicação e as estatísticas de ataques. A tabela na parte inferior lista dados detalhados de cada ataque, como tipo, URL, dados de comportamento e método de tratamento.
A seção Application Behavior Statistics exibe os comportamentos da aplicação detectados pelo Application Security e suas categorias correspondentes, abrangendo tanto comportamentos normais quanto maliciosos.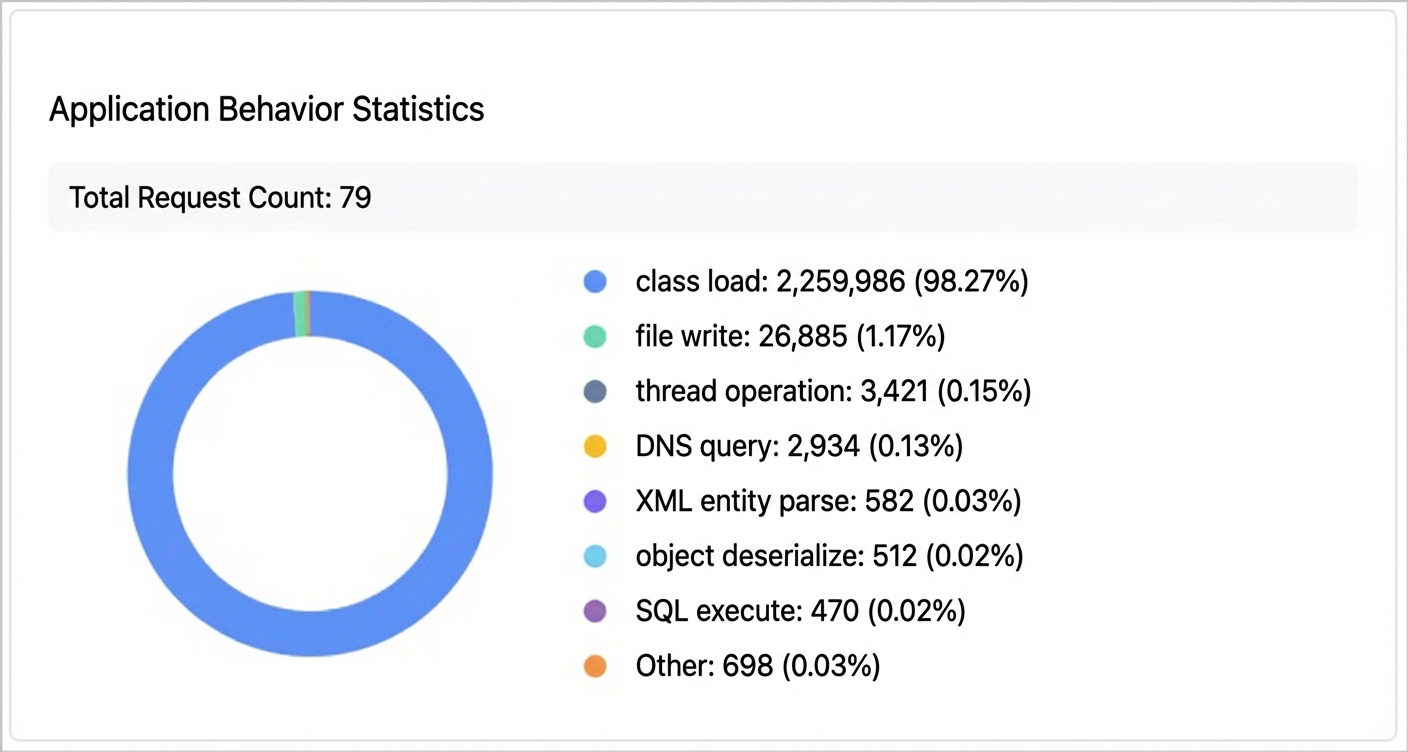
Já a seção Attack Statistics mostra os ataques que representam uma ameaça real e seus respectivos tipos, conforme identificado pelo Application Security.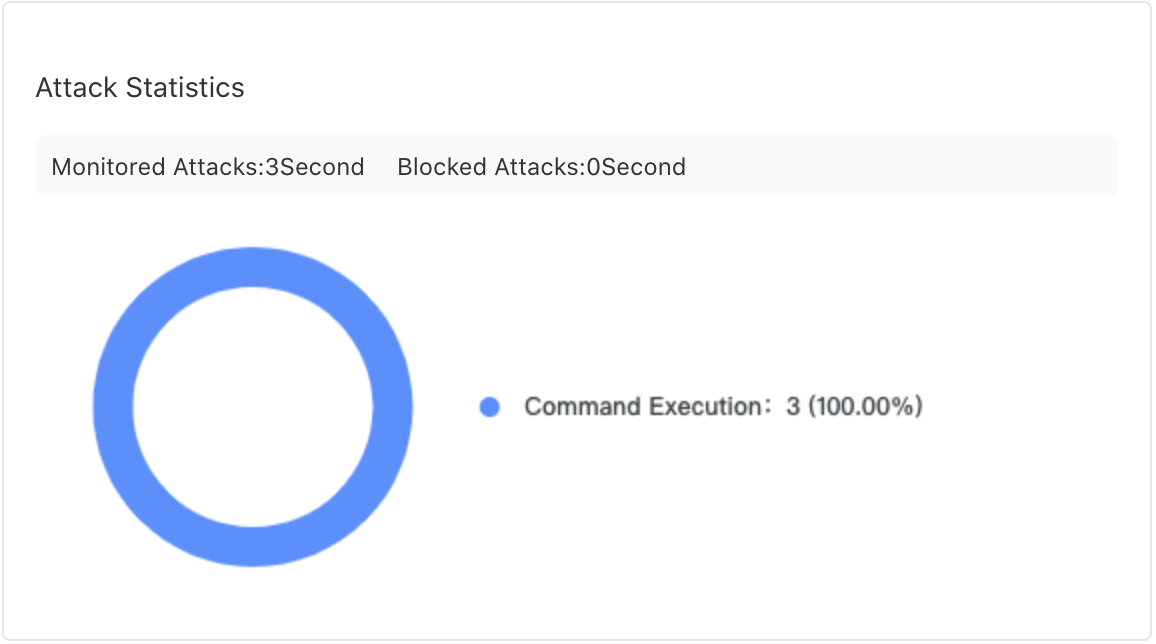
A lista na parte inferior da página Attack Statistics apresenta os detalhes de cada ataque. Nela, é possível verificar o horário da ocorrência, o tipo, a URL, os dados específicos e o método de tratamento aplicado. Além disso, clique em View na coluna Details para abrir um painel com informações completas sobre o ataque selecionado. Esses detalhes incluem a vulnerabilidade de segurança explorada, a requisição de ataque e informações detalhadas sobre o servidor correspondente.
Caso nenhum dado de ataque apareça na página Attack Statistics, isso pode ocorrer por um dos três motivos seguintes:
Integração incompleta da aplicação. Após clicar em Monitor no console, você não reiniciou a instância da aplicação ou reiniciou apenas algumas delas.
-
Agente Java da aplicação desatualizado. O Application Security exige uma das versões de agente listadas abaixo. Para mais informações, consulte Ativar o Application Security.
-
Em cenários de atualização automática, como aplicações no Container Service e EDAS, a versão do agente deve ser v2.7.1.2 ou posterior.
NotaNesses casos, atualize o agente automaticamente reiniciando a aplicação ou o pod. Para mais detalhes, consulte Atualizar o agente do ARMS.
Para outros cenários de atualização manual, a versão do agente deve ser v2.7.1.3 ou posterior.
-
Ausência de ataques bem-sucedidos. Diferentemente de firewalls tradicionais, o Application Security registra apenas ataques consumados. Um firewall tradicional reporta um ataque ao detectar características maliciosas em pacotes de dados, mas tais características não garantem o sucesso da invasão. Por exemplo, uma requisição que explora uma vulnerabilidade de PHP é irrelevante em um ambiente Java. Um ataque bem-sucedido significa que o invasor ultrapassou as defesas externas e conseguiu penetrar no ambiente interno da aplicação para executar operações maliciosas. Embora sua aplicação possa não sofrer muitos ataques desse tipo, trate cada um deles com seriedade. Bloqueie o ataque ou corrija prontamente a vulnerabilidade subjacente.