Antes de usar o ApsaraMQ for MQTT para enviar e receber mensagens, é necessário ativar o service. Se um usuário do Resource Access Management (RAM) precisar acessar recursos do ApsaraMQ for MQTT, use sua conta Alibaba Cloud para conceder as permissões necessárias.
Pré-requisitos
Antes de começar, certifique-se de que você tem:
Uma conta Alibaba Cloud com a verificação de nome real concluída. Para mais informações, consulte Sign up with Alibaba Cloud
Ative o ApsaraMQ for MQTT
Acesse o console do ApsaraMQ for MQTT.
Na página Overview, clique em Activate for Free.
-
Na página de ativação do service, clique em Activate Now.
NotaO ApsaraMQ for MQTT é fornecido como parte do ApsaraMQ for RocketMQ. Ativar o ApsaraMQ for RocketMQ também ativa o ApsaraMQ for MQTT automaticamente. A ativação é gratuita.
Conceda permissões a um usuário RAM
Se você usar uma conta Alibaba Cloud, já terá acesso total aos recursos do ApsaraMQ for MQTT. Pule esta seção.
Se você usar um usuário RAM, conceda as permissões necessárias por meio da sua conta Alibaba Cloud antes que o usuário RAM possa acessar os recursos do ApsaraMQ for MQTT.
Acesse o console RAM como administrador RAM.
No painel de navegação à esquerda, escolha Identities > Users.
-
Na página Users, localize o usuário RAM e clique em Attach Policy na coluna Actions.
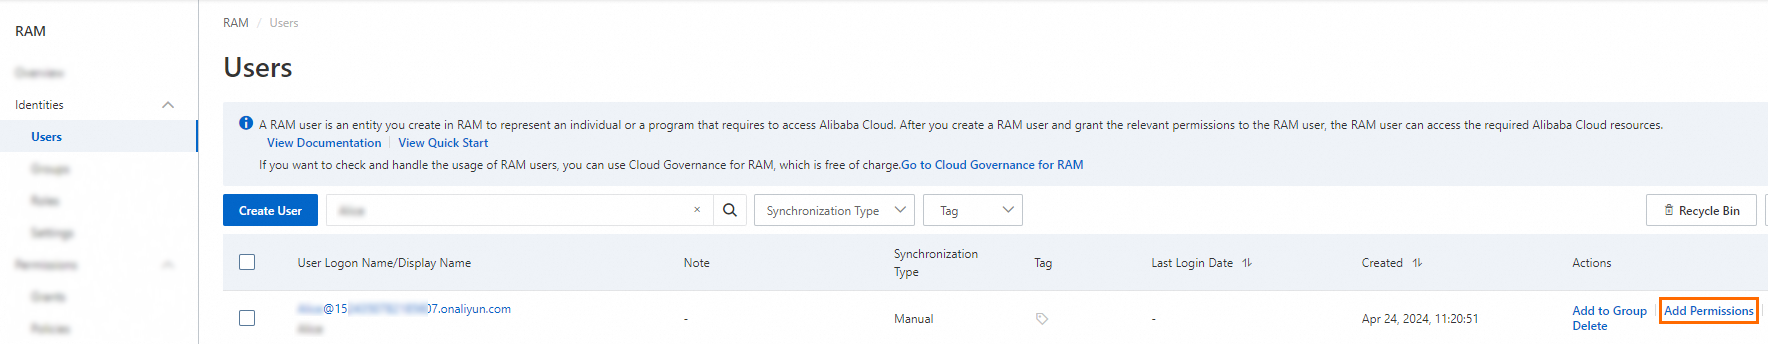
Para conceder permissões a vários usuários RAM ao mesmo tempo, selecione os usuários e clique em Attach Policy na parte inferior da página.
-
No painel Attach Policy, configure os seguintes parâmetros:
-
defina o Resource Scope.
Account: a autorização se aplica à conta Alibaba Cloud atual.
ResourceGroup: a autorização se aplica a um grupo de recursos específico.
ImportanteSe você selecione ResourceGroup, certifique-se de que o service em cloud oferece suporte a grupos de recursos. Para mais informações, consulte service that work with Resource Group. Para mais detalhes sobre a autorização baseada em grupos de recursos, consulte Use a resource group to grant a RAM user the permissions to gerencie a specific ECS instance.
-
Verifique o Principal.
O principal é o usuário RAM ao qual você deseja conceder permissões. O usuário RAM atual já vem selecionado por padrão.
-
selecione uma Policy.
Uma política define um conjunto de permissões. selecione uma ou mais políticas entre os seguintes tipos:
-
Políticas do sistema: predefinidas pela Alibaba Cloud. Você pode usar essas políticas, mas não pode modifique-as. A Alibaba Cloud mantém as atualizações de versão. Para mais informações, consulte service that work with RAM.
NotaO sistema sinaliza políticas de alto risco, como AdministratorAccess e AliyunRAMFullAccess. Evite anexar essas políticas a menos que seja necessário.
Políticas personalizadas: crie e gerencie por você com base nos requisitos do seu negócio. Para mais informações, consulte crie a custom policy.
-
Clique em Grant permissions.
-
Clique em Close.
Políticas do sistema para o ApsaraMQ for MQTT
A tabela a seguir lista as políticas do sistema disponíveis para o ApsaraMQ for MQTT. Anexe uma política de acordo com o nível de acesso necessário para o usuário RAM.
|
Política |
Descrição |
|
AliyunMQFullAccess |
Permissões de gerencie completo para o ApsaraMQ for MQTT. Um usuário RAM com esta política pode gerencie todos os recursos no console, o que equivale a uma conta Alibaba Cloud. Esta política não concede permissões para visualize a lista de instâncias. Para visualize instâncias, conceda a ação |
|
AliyunMQPubOnlyAccess |
Permissões apenas para publicação. Um usuário RAM com esta política pode publicar mensagens por meio de SDKs em todos os recursos da conta Alibaba Cloud. |
|
AliyunMQSubOnlyAccess |
Permissões apenas para assinatura. Um usuário RAM com esta política pode assinar mensagens por meio de SDKs em todos os recursos da conta Alibaba Cloud. |
|
AliyunMQReadOnlyAccess |
Permissões de somente leitura para o ApsaraMQ for MQTT. Um usuário RAM com esta política pode visualize informações de recursos no console ou por meio de operações de API. Esta política não concede permissões para visualize a lista de instâncias. Para visualize instâncias, conceda a ação |
A página Overview exibe metadados de todas as suas instâncias. Um usuário RAM precisa da permissão mq:MqttMetaData para acessar a página Overview e a página inicial. Sem essa permissão, o sistema retornará erros. Para também visualize a lista de instâncias, conceda a permissão mq:ListMqttInstance.