O Cloud-native API Gateway integra-se ao Alibaba Cloud Web Application Firewall 3.0 (WAF 3.0) e oferece proteção no nível da instância e da rota para seus sites e aplicações.
Como funciona
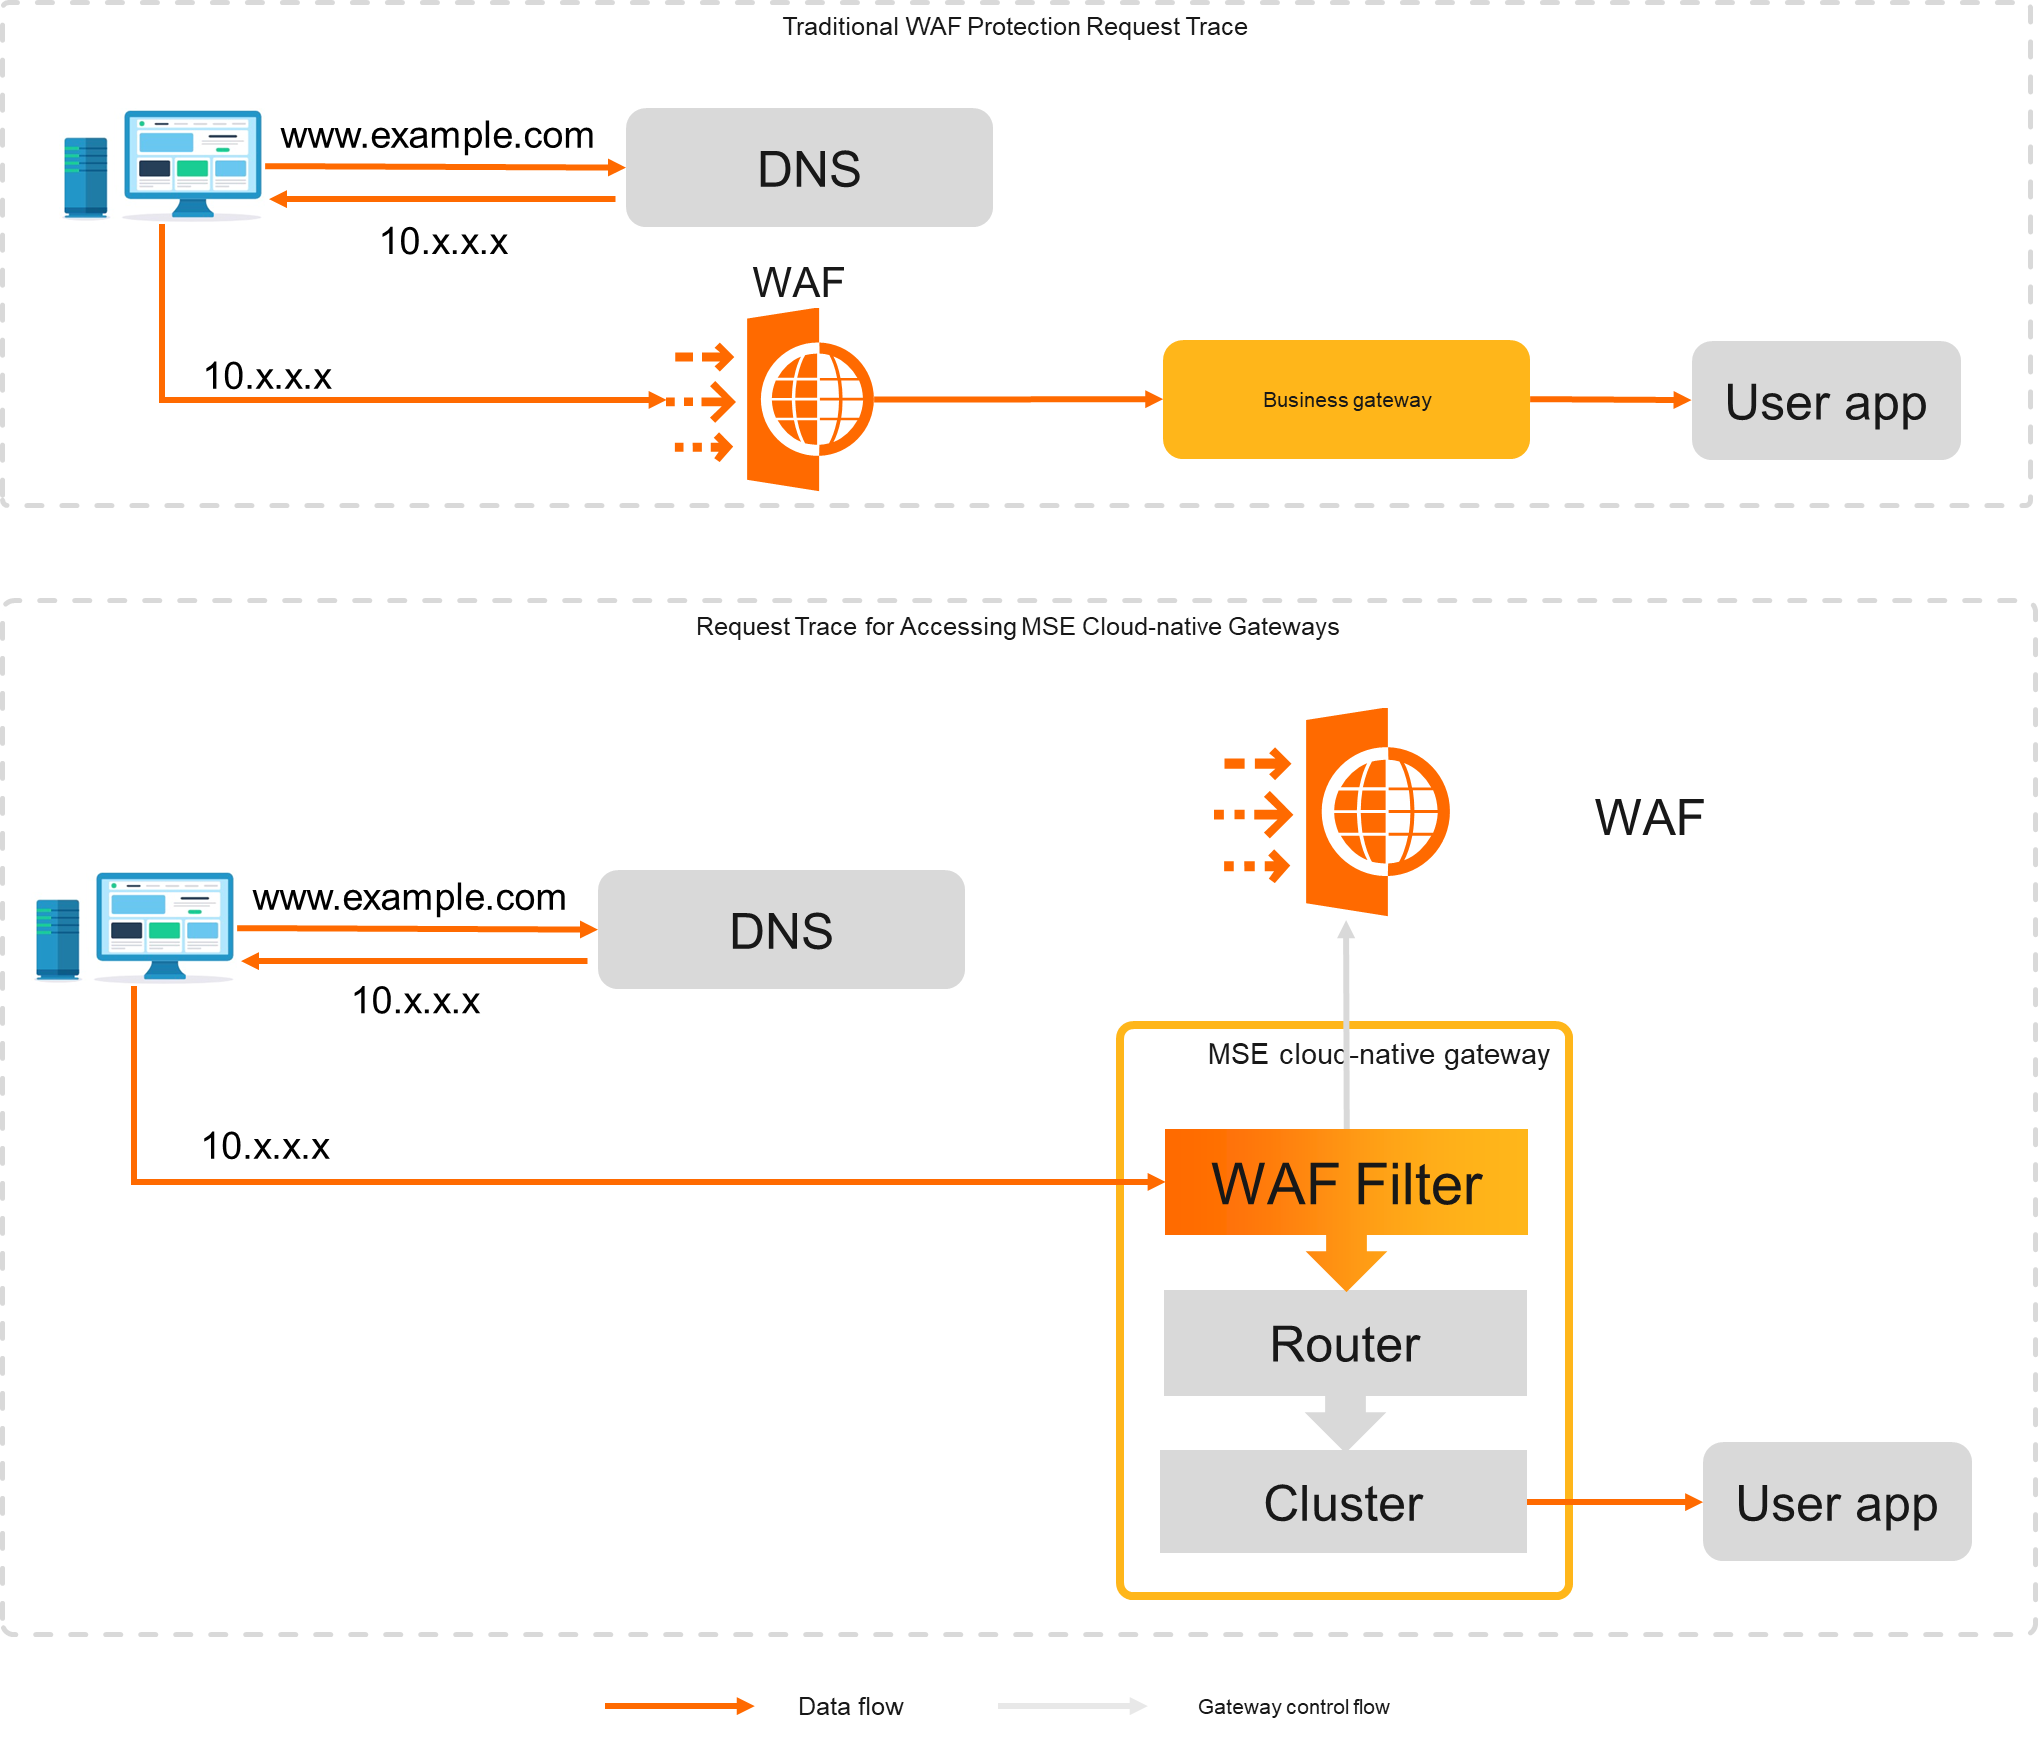
O WAF filtra o tráfego malicioso e encaminha apenas solicitações seguras aos servidores, protegendo serviços e dados. Ao contrário das implantações tradicionais de WAF, esta integração direciona as requisições diretamente pelo gateway de API, sem um salto separado do WAF. Isso melhora o desempenho sem comprometer a segurança. A figura a seguir compara a arquitetura antes e depois da integração.
Faturamento
A integração com o WAF é gratuita no Cloud-native API Gateway. O faturamento do WAF 3.0 ocorre separadamente, conforme o uso.
Métodos
(Recomendado) Ative o WAF pelo console do Cloud-native API Gateway: Ativar proteção no nível da instância e Ativar proteção no nível da rota.
Ativar proteção no nível da instância
Esta operação pode reiniciar a instância do gateway.
-
Faça login no console do Cloud-native API Gateway. No painel de navegação à esquerda, escolha Instance. Na barra de menu superior, selecione uma região.
NotaO WAF 3.0 não está disponível atualmente na região China (Shanghai) Finance.
Na página Instance, clique em ID da instância de gateway desejada.
Na página Overview, selecione a aba Basic Information. Localize WAF e clique em Enable à direita.
Na caixa de diálogo Enable instance-level WAF protection, clique em Continue to enable instance-level WAF protection (Recommended).
Ativar proteção no nível da rota
Esta operação pode reiniciar a instância do gateway.
Faça login no console do API Gateway.
No painel de navegação à esquerda, clique em . Na barra de navegação superior, selecione uma região.
Clique em uma API HTTP ou WebSocket existente. Na página de detalhes da API, clique em nome da rota desejada. Selecione a aba Configure Policy, clique em WAF e, em seguida, clique em Enable route-level WAF protection (Recommended).
Na caixa de diálogo Enable Route-level WAF Protection, clique em OK.
Próximas etapas
Após a ativação do WAF, a proteção baseada em regras e a proteção contra inundações HTTP são ativadas por padrão. A proteção baseada em regras defende contra injeção de SQL, Cross-Site Scripting (XSS) e uploads de webshell. A proteção contra inundações HTTP mitiga ataques de inundação HTTP. Para aumentar a segurança, configure módulos adicionais e regras personalizadas conforme descrito no Guia de configuração de proteção do gateway.
Perguntas frequentes
O gateway oferece suporte ao WAF 2.0?
Sim. Adicione o endereço IP da instância do Server Load Balancer (SLB) associada à sua instância do Cloud-native API Gateway à lista de endereços de origem do WAF, conforme descrito no tutorial do WAF.