Organizar recursos por grupo de recursos permite usar o RAM para isolar recursos e gerenciar permissões refinadas em uma única conta Alibaba Cloud. Este tópico resume o suporte do Cloud Native API Gateway a grupos de recursos e descreve como conceder permissões no nível do grupo de recursos.
A autorização no nível do grupo de recursos aplica-se apenas aos tipos de recursos compatíveis com grupos de recursos e às ações que oferecem suporte a autorização nesse nível.
Para tipos de recursos incompatíveis com grupos de recursos, as permissões concedidas no escopo do grupo de recursos não têm efeito. Para conceder autorização no nível da conta, selecione o nível da conta como escopo do recurso. Para mais informações, consulte Ações sem suporte a autorização no nível do grupo de recursos.
Autorização de grupo de recursos
Use grupos de recursos para agrupar e gerenciar recursos na sua conta Alibaba Cloud. Por exemplo, crie um grupo de recursos para cada projeto e mova os recursos desse projeto para o grupo correspondente. Essa prática facilita o gerenciamento centralizado dos recursos de cada projeto. Para mais informações, consulte O que é um grupo de recursos?.
Após agrupar seus recursos, conceda permissões a diferentes entidades do RAM (como usuários RAM, grupos de usuários RAM ou funções RAM) com escopo limitado a um grupo de recursos específico. Isso restringe a entidade a gerenciar apenas os recursos dentro desse grupo. Para mais informações, consulte Agrupamento e autorização de recursos.
Essa abordagem oferece os seguintes benefícios:
Permissões refinadas: cada identidade recebe apenas as permissões exatas necessárias para acessar os recursos. Isso mantém os recursos de diferentes projetos separados dentro de uma única conta.
Escalabilidade: ao adicionar novos recursos, basta adicioná-los ao grupo de recursos. As entidades do RAM associadas obtêm automaticamente as permissões necessárias, o que elimina a necessidade de conceder permissões novamente.
Conceder permissões no nível do grupo de recursos a um usuário RAM
Este tópico descreve como conceder permissões a um RAM user sobre recursos do Cloud Native API Gateway dentro de um grupo de recursos específico.
1. Pré-requisitos
Crie o RAM user desejado. Para mais informações, consulte Criar um usuário RAM.
Crie um resource group e transfira os recursos existentes para ele. Para mais informações, consulte Criar um grupo de recursos, Transferir recursos automaticamente para um grupo de recursos e Transferir recursos manualmente para um grupo de recursos.
2. Conceder permissões no nível do grupo de recursos
Conceda permissões no nível do grupo de recursos usando um dos métodos a seguir.
Resource Management console
Use o recurso de gerenciamento de permissões de um grupo de recursos para conceder permissões a um usuário RAM especificado. Para mais informações, consulte Conceder permissões com escopo de grupo de recursos a uma identidade RAM.
Faça login no Resource Management console.
Na página de grupos de recursos, localize o grupo de recursos desejado e clique em Manage Permissions na coluna Actions.
Na aba Permissions, clique em add permissions.
-
No painel add permissions, configure a entidade principal e a política de permissões.
Principal: selecione um usuário RAM existente.
Permission Policy: selecione uma system policy ou uma custom policy existente. Para mais informações, consulte Criar uma política de permissões personalizada.
Clique em Confirm.
RAM console
Conceda permissões a um usuário RAM no RAM console. Para mais informações, consulte Gerenciar permissões para usuários RAM.
Faça login no RAM console usando sua conta Alibaba Cloud (conta primária) ou como administrador RAM.
No painel de navegação à esquerda, escolha . Na página Users, localize o usuário RAM desejado e clique em add permissions na coluna Actions.
-
No painel add permissions, configure as seguintes definições para o usuário RAM.
Resource Scope: selecione Resource Group.
Principal: selecione um usuário RAM existente ou aquele criado nos pré-requisitos.
Permission Policy: selecione uma system policy ou uma custom policy existente. Para mais informações, consulte Criar uma política de permissões personalizada.
Clique em Confirm.
Tipos de recursos compatíveis com grupos de recursos
A tabela a seguir lista os tipos de recursos no Cloud Native API Gateway compatíveis com grupos de recursos.
|
Serviço de nuvem |
Código do serviço de nuvem |
Tipo |
|
Cloud Native API Gateway |
apig |
domain : domain |
|
Cloud Native API Gateway |
apig |
environment : environment |
|
Cloud Native API Gateway |
apig |
gateway : instance |
|
Cloud Native API Gateway |
apig |
httpapi : API |
|
Cloud Native API Gateway |
apig |
service : service |
|
Cloud Native API Gateway |
apig |
source : service source |
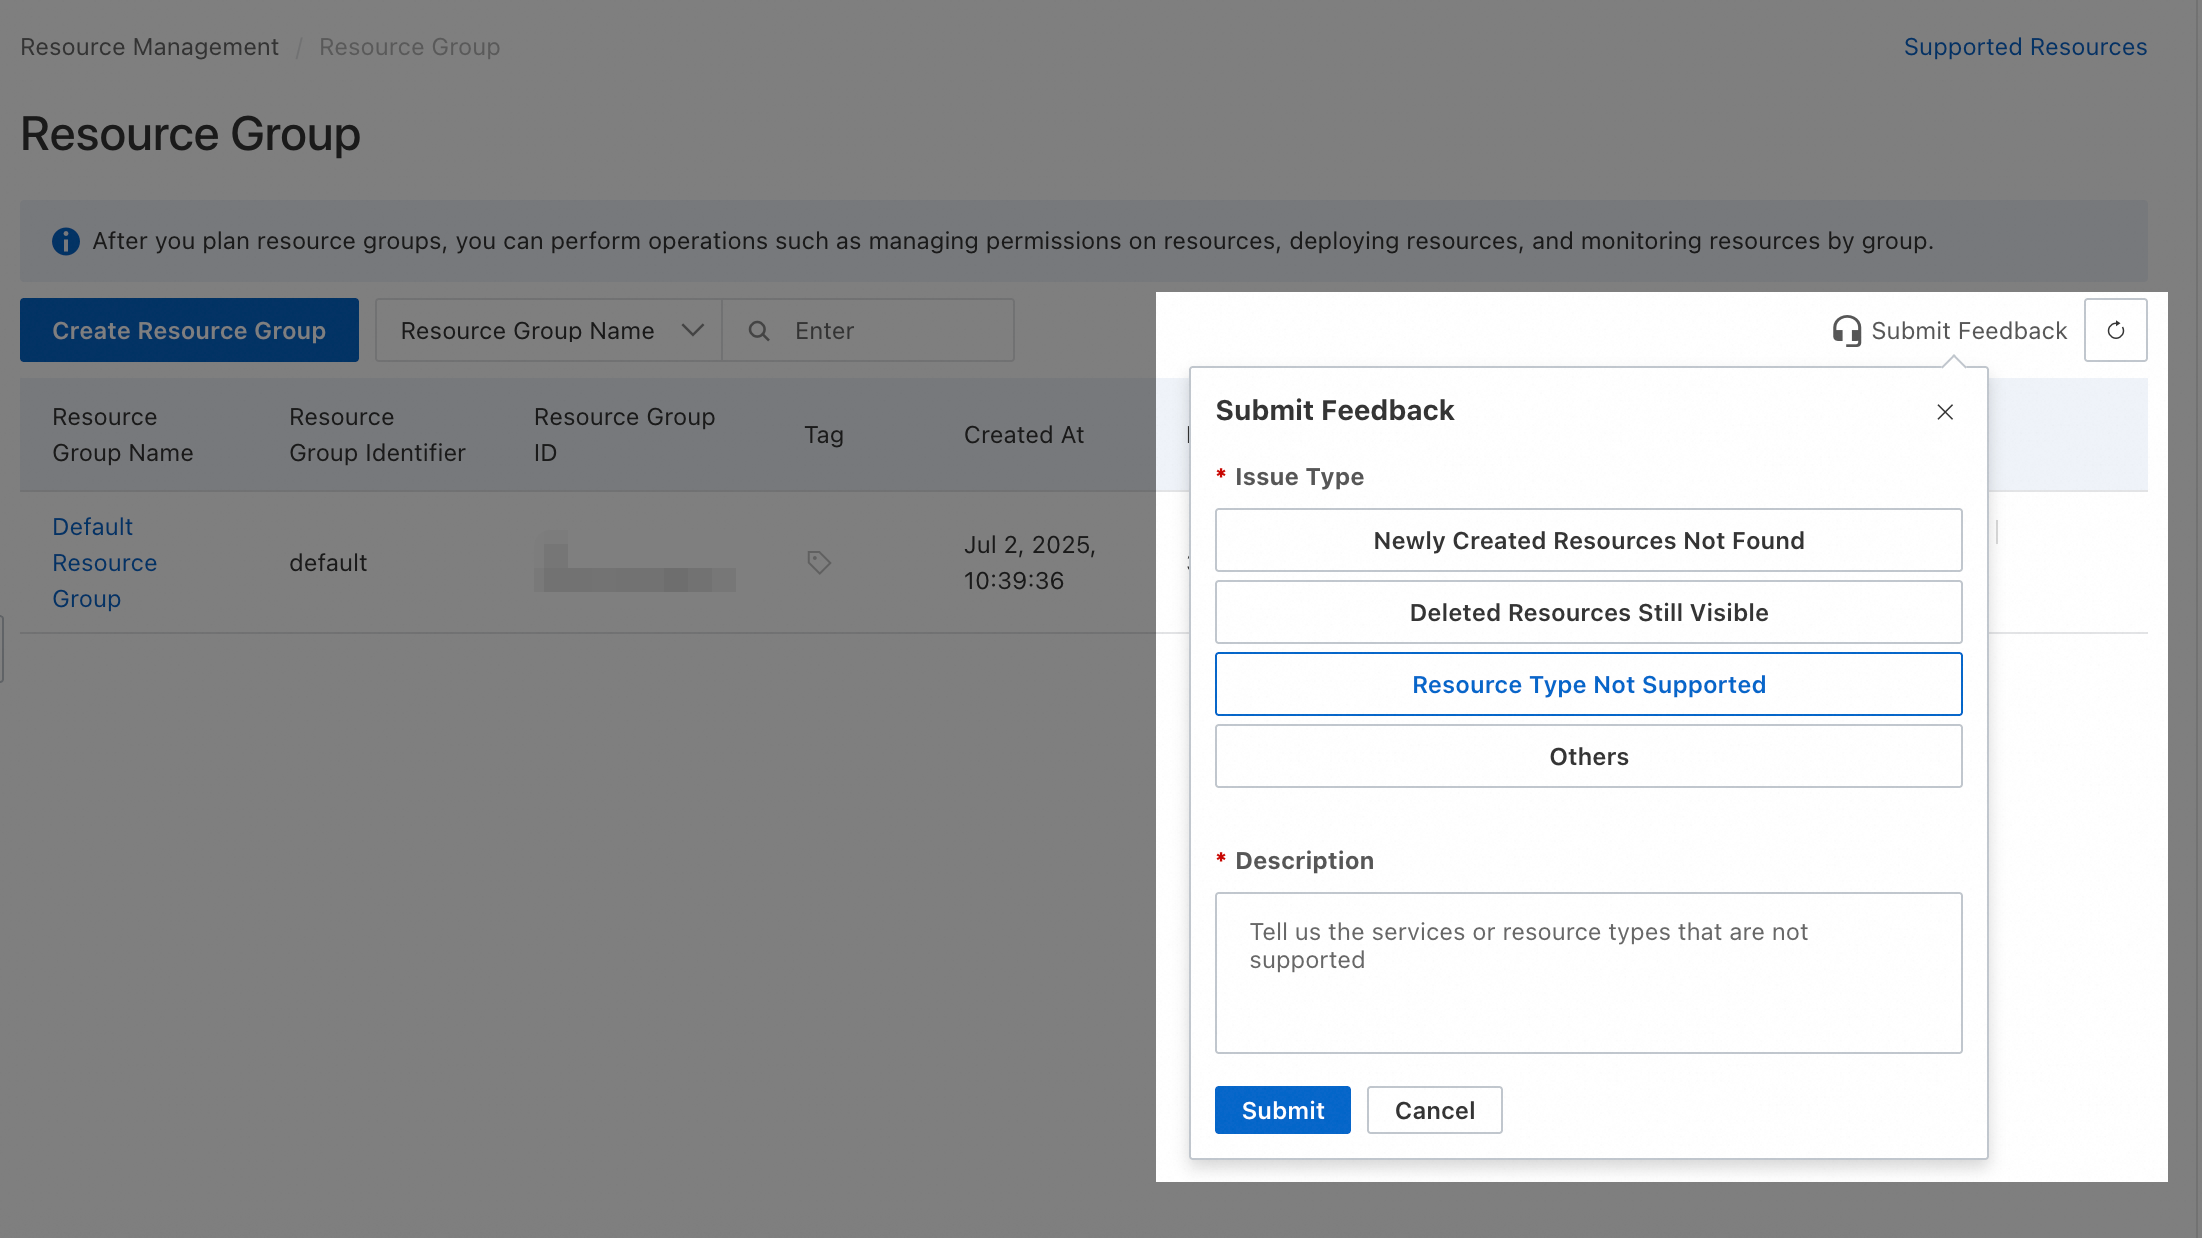
Para solicitar suporte a outros tipos de recursos, envie feedback no Resource Group console.
Ações sem suporte
O Cloud Native API Gateway não oferece suporte a autorização no nível do grupo de recursos para as seguintes Actions:
|
Actions |
Descrição |
|
apig:BatchDeleteConsumerAuthorizationRule |
Exclui múltiplas regras de autorização de consumidor. |
|
apig:CancelAiGenerateTask |
- |
|
apig:CheckCommodityStatus |
- |
|
apig:CheckRegularExpressions |
- |
|
apig:CreateAiGenerateWebIde |
- |
|
apig:CreateAndAttachPolicy |
- |
|
apig:CreateConsumer |
Cria um consumidor. |
|
apig:CreateConsumerAuthorizationRule |
Cria uma regra de autorização de consumidor. |
|
apig:CreateConsumerAuthorizationRules |
Cria múltiplas regras de autorização de consumidor. |
|
apig:CreateMcpServer |
Cria um servidor Model Context Protocol (MCP). |
|
apig:CreateMigrationTask |
- |
|
apig:CreatePluginAttachment |
Cria um anexo de plugin. |
|
apig:CreatePluginClass |
- |
|
apig:CreatePluginRepository |
- |
|
apig:CreatePluginWorkspace |
- |
|
apig:CreatePolicy |
Cria uma política. |
|
apig:CreatePolicyAttachment |
Cria um anexo de política. |
|
apig:CreateSecret |
- |
|
apig:CreateWebIde |
- |
|
apig:DeleteConsumer |
Exclui um consumidor. |
|
apig:DeleteConsumerAuthorizationRule |
Exclui uma regra de autorização de consumidor. |
|
apig:DeleteMcpServer |
- |
|
apig:DeleteMigrationTask |
- |
|
apig:DeletePluginAttachment |
Exclui um anexo de plugin. |
|
apig:DeletePluginClass |
- |
|
apig:DeletePolicy |
Exclui uma política. |
|
apig:DeletePolicyAttachment |
Exclui um anexo de política. |
|
apig:DeleteSecret |
- |
|
apig:DeleteWebIde |
- |
|
apig:DeployDomain |
- |
|
apig:DeployMcpServer |
- |
|
apig:DetachAndDeletePolicy |
- |
|
apig:ExportCodeFile |
- |
|
apig:ExportWasmFile |
- |
|
apig:GetAiGenerateTaskStatus |
- |
|
apig:GetConsumer |
Obtém um consumidor. |
|
apig:GetConsumerAuthorizationRule |
Obtém uma regra de autorização de consumidor. |
|
apig:GetHttpApiAttachment |
- |
|
apig:GetHttpApiInstanceByEnvId |
- |
|
apig:GetMcpServer |
- |
|
apig:GetMigrationNamespacedServices |
- |
|
apig:GetMigrationTask |
- |
|
apig:GetPluginAttachment |
- |
|
apig:GetPluginClass |
- |
|
apig:GetPluginWorkspace |
- |
|
apig:GetPolicy |
Obtém uma política. |
|
apig:GetPolicyAttachment |
Obtém um anexo de política. |
|
apig:GetResourceOverview |
Obtém uma visão geral dos recursos. |
|
apig:GetSecret |
- |
|
apig:GetSecretValue |
- |
|
apig:InstallPlugin |
Instala um plugin. |
|
apig:InvokeAIAgent |
- |
|
apig:ListConsumerAuthorizationRules |
- |
|
apig:ListConsumers |
Lista consumidores. |
|
apig:ListEvents |
- |
|
apig:ListGatewayErrorAccessLogs |
- |
|
apig:ListGatewayUpgradableVersions |
- |
|
apig:ListGlobalPolicies |
- |
|
apig:ListInstallableGateways |
- |
|
apig:ListLocations |
- |
|
apig:ListMcpServers |
- |
|
apig:ListMigrationTasks |
- |
|
apig:ListPluginAttachments |
Lista anexos de plugin. |
|
apig:ListPluginClasses |
- |
|
apig:ListPluginRepositories |
- |
|
apig:ListPluginWorkspace |
- |
|
apig:ListPlugins |
Lista plugins. |
|
apig:ListPolicies |
Lista políticas. |
|
apig:ListPolicyClasses |
- |
|
apig:ListSecretReferences |
- |
|
apig:ListSecrets |
- |
|
apig:ListServiceQuotas |
- |
|
apig:ListSourcesInner2 |
- |
|
apig:ListSslCerts |
- |
|
apig:ListSyncMCPServer |
- |
|
apig:ListSyncedMCPServer |
- |
|
apig:ListZones |
Lista zonas disponíveis para o Cloud Native API Gateway em uma região. |
|
apig:MCPMessaging |
- |
|
apig:MCPSSETransport |
- |
|
apig:ModifyQuotaLimitValue |
- |
|
apig:ModifyServiceQuota |
- |
|
apig:QueryConsumerAuthorizationRules |
Consulta regras de autorização de consumidor. |
|
apig:QueryTestClusterData |
- |
|
apig:QueryTestDBData |
- |
|
apig:RefreshPluginOAuthCode |
- |
|
apig:RemoveConsumerAuthorizationRule |
Exclui uma regra de autorização de consumidor. |
|
apig:RetryCreateGateway |
- |
|
apig:RunPluginPipeline |
- |
|
apig:SyncMCPServer |
- |
|
apig:SyncMCPServers |
- |
|
apig:UnDeployMcpServer |
- |
|
apig:UninstallPlugin |
Desinstala um plugin. |
|
apig:UpdateAndAttachPolicy |
Atualiza e anexa uma política. |
|
apig:UpdateAuthorizationRule |
- |
|
apig:UpdateConsumer |
Atualiza um consumidor. |
|
apig:UpdateConsumerAuthorizationRule |
Atualiza uma regra de autorização de consumidor. |
|
apig:UpdateEnvironment |
Atualiza um ambiente. |
|
apig:UpdateMcpServer |
- |
|
apig:UpdateMigrationTask |
- |
|
apig:UpdatePluginAttachment |
Atualiza um anexo de plugin. |
|
apig:UpdatePolicy |
Atualiza uma política. |
|
apig:UpdateSecret |
- |
|
apig:UpdateServiceVersion |
Atualiza uma versão de serviço. |
|
apig:UploadCodeFile |
- |
|
apig:VerifyMigrationTask |
- |
|
apig:test |
- |
Para ações sem suporte a autorização no nível do grupo de recursos, definir o escopo do recurso como resource group level não surte efeito. Se um usuário RAM precisar de permissões para essas ações, conceda-as no account level por meio de uma política personalizada.
 Veja abaixo dois exemplos de políticas de permissões personalizadas que podem ser modificadas conforme suas necessidades.
-
Permite todas as operações somente leitura sem suporte a autorização no nível do grupo de recursos:
Actionlista todas essas ações.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "apig:CheckCommodityStatus", "apig:CheckRegularExpressions", "apig:ExportCodeFile", "apig:ExportWasmFile", "apig:GetAiGenerateTaskStatus", "apig:GetConsumer", "apig:GetConsumerAuthorizationRule", "apig:GetHttpApiAttachment", "apig:GetHttpApiInstanceByEnvId", "apig:GetMcpServer", "apig:GetMigrationNamespacedServices", "apig:GetMigrationTask", "apig:GetPluginAttachment", "apig:GetPluginClass", "apig:GetPluginWorkspace", "apig:GetPolicy", "apig:GetPolicyAttachment", "apig:GetResourceOverview", "apig:GetSecret", "apig:GetSecretValue", "apig:ListConsumerAuthorizationRules", "apig:ListConsumers", "apig:ListEvents", "apig:ListGatewayErrorAccessLogs", "apig:ListGatewayUpgradableVersions", "apig:ListGlobalPolicies", "apig:ListInstallableGateways", "apig:ListLocations", "apig:ListMcpServers", "apig:ListMigrationTasks", "apig:ListPluginAttachments", "apig:ListPluginClasses", "apig:ListPluginRepositories", "apig:ListPluginWorkspace", "apig:ListPlugins", "apig:ListPolicies", "apig:ListPolicyClasses", "apig:ListSecretReferences", "apig:ListSecrets", "apig:ListServiceQuotas", "apig:ListSourcesInner2", "apig:ListSslCerts", "apig:ListSyncMCPServer", "apig:ListSyncedMCPServer", "apig:ListZones", "apig:QueryConsumerAuthorizationRules", "apig:QueryTestClusterData", "apig:QueryTestDBData" ], "Resource": "*" } ] } -
Permite todas as ações sem suporte a autorização no nível do grupo de recursos:
Actionlista todas essas ações.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "apig:BatchDeleteConsumerAuthorizationRule", "apig:CancelAiGenerateTask", "apig:CheckCommodityStatus", "apig:CheckRegularExpressions", "apig:CreateAiGenerateWebIde", "apig:CreateAndAttachPolicy", "apig:CreateConsumer", "apig:CreateConsumerAuthorizationRule", "apig:CreateConsumerAuthorizationRules", "apig:CreateMcpServer", "apig:CreateMigrationTask", "apig:CreatePluginAttachment", "apig:CreatePluginClass", "apig:CreatePluginRepository", "apig:CreatePluginWorkspace", "apig:CreatePolicy", "apig:CreatePolicyAttachment", "apig:CreateSecret", "apig:CreateWebIde", "apig:DeleteConsumer", "apig:DeleteConsumerAuthorizationRule", "apig:DeleteMcpServer", "apig:DeleteMigrationTask", "apig:DeletePluginAttachment", "apig:DeletePluginClass", "apig:DeletePolicy", "apig:DeletePolicyAttachment", "apig:DeleteSecret", "apig:DeleteWebIde", "apig:DeployDomain", "apig:DeployMcpServer", "apig:DetachAndDeletePolicy", "apig:ExportCodeFile", "apig:ExportWasmFile", "apig:GetAiGenerateTaskStatus", "apig:GetConsumer", "apig:GetConsumerAuthorizationRule", "apig:GetHttpApiAttachment", "apig:GetHttpApiInstanceByEnvId", "apig:GetMcpServer", "apig:GetMigrationNamespacedServices", "apig:GetMigrationTask", "apig:GetPluginAttachment", "apig:GetPluginClass", "apig:GetPluginWorkspace", "apig:GetPolicy", "apig:GetPolicyAttachment", "apig:GetResourceOverview", "apig:GetSecret", "apig:GetSecretValue", "apig:InstallPlugin", "apig:InvokeAIAgent", "apig:ListConsumerAuthorizationRules", "apig:ListConsumers", "apig:ListEvents", "apig:ListGatewayErrorAccessLogs", "apig:ListGatewayUpgradableVersions", "apig:ListGlobalPolicies", "apig:ListInstallableGateways", "apig:ListLocations", "apig:ListMcpServers", "apig:ListMigrationTasks", "apig:ListPluginAttachments", "apig:ListPluginClasses", "apig:ListPluginRepositories", "apig:ListPluginWorkspace", "apig:ListPlugins", "apig:ListPolicies", "apig:ListPolicyClasses", "apig:ListSecretReferences", "apig:ListSecrets", "apig:ListServiceQuotas", "apig:ListSourcesInner2", "apig:ListSslCerts", "apig:ListSyncMCPServer", "apig:ListSyncedMCPServer", "apig:ListZones", "apig:MCPMessaging", "apig:MCPSSETransport", "apig:ModifyQuotaLimitValue", "apig:ModifyServiceQuota", "apig:QueryConsumerAuthorizationRules", "apig:QueryTestClusterData", "apig:QueryTestDBData", "apig:RefreshPluginOAuthCode", "apig:RemoveConsumerAuthorizationRule", "apig:RetryCreateGateway", "apig:RunPluginPipeline", "apig:SyncMCPServer", "apig:SyncMCPServers", "apig:UnDeployMcpServer", "apig:UninstallPlugin", "apig:UpdateAndAttachPolicy", "apig:UpdateAuthorizationRule", "apig:UpdateConsumer", "apig:UpdateConsumerAuthorizationRule", "apig:UpdateEnvironment", "apig:UpdateMcpServer", "apig:UpdateMigrationTask", "apig:UpdatePluginAttachment", "apig:UpdatePolicy", "apig:UpdateSecret", "apig:UpdateServiceVersion", "apig:UploadCodeFile", "apig:VerifyMigrationTask", "apig:test" ], "Resource": "*" } ] }
Um usuário RAM ou função RAM com permissões no nível da conta pode operar em todos os recursos dentro da conta. Conceda permissões com cautela, sempre seguindo o princípio do menor privilégio.
FAQ
Localizar o grupo de recursos de um recurso
Método 1: clique em nome do recurso para abrir sua página de detalhes e visualize o grupo de recursos.
Método 2: faça login no Resource Management console e clique em . No painel de navegação à esquerda, selecione a conta proprietária do recurso (o padrão é current account). Use os filtros para localizar o recurso desejado e visualize seu grupo de recursos.
Visualize recursos de produto em um grupo de recursos
Método 1: faça login no Resource Management console e clique em . No painel de navegação à esquerda, sob a conta proprietária do recurso (o padrão é a current account), clique em nome do grupo de recursos desejado. Em seguida, à direita, selecione um produto na lista Select resource type. Isso exibirá todos os recursos desse produto no grupo de recursos.
Método 2: faça login no Resource Management console e clique em . Localize o grupo de recursos desejado e clique em Resource Management na coluna Actions. Na página Resource Management, selecione o produto na lista suspensa Product na parte superior para visualizar todos os recursos desse produto no grupo de recursos.
Transferir múltiplos recursos para outro grupo de recursos
Faça login no Resource Management console e clique em . Na linha do grupo de recursos desejado, clique em Resource Management na coluna Actions. Use os filtros para localizar os recursos desejados. Marque a caixa de seleção de cada recurso e clique em transfer resource group na parte inferior. Siga as instruções na tela.