Colete, visualize e configure alertas sobre eventos do Kubernetes, como alterações na configuração de pods e exceções de componentes, em tempo real.
Pré-requisitos
Contexto
O Kubernetes gera eventos durante transições de estado: eventos normais indicam transições saudáveis; eventos de aviso sinalizam transições anormais.
O ACK oferece monitoramento de eventos pronto para uso com o node-problem-detector e o kube-eventer.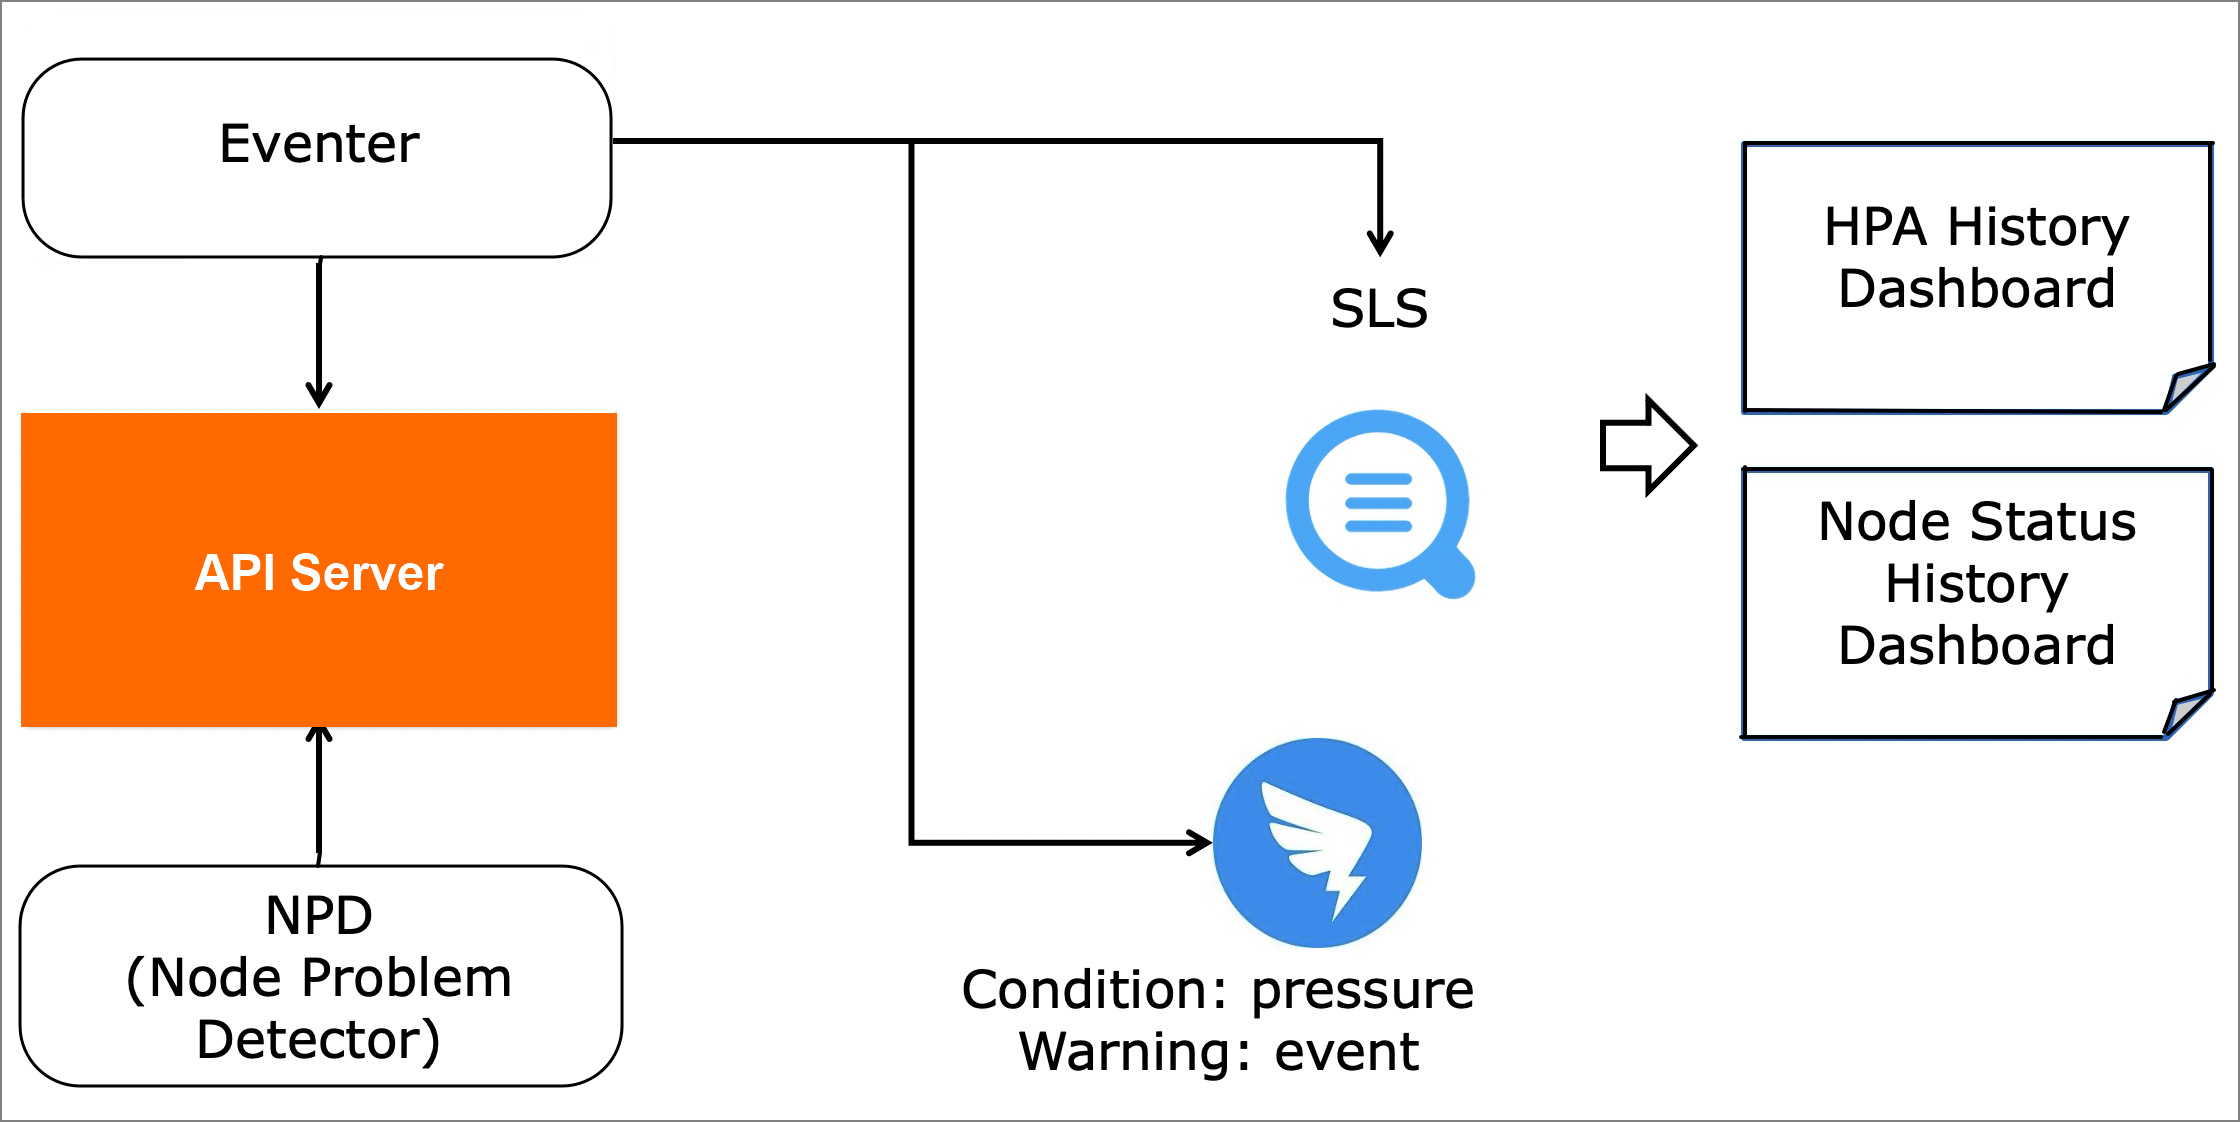
O node-problem-detector diagnostica nós do Kubernetes e gera eventos para exceções como travamentos do mecanismo docker, travamentos do kernel Linux, problemas de tráfego de saída e erros de descritor de arquivo. Esse componente funciona em conjunto com o kube-eventer para acionar alertas. Consulte NPD.
O kube-eventer é um emissor de eventos open source mantido pelo ACK que envia eventos do Kubernetes para destinos como DingTalk, Log Service e EventBridge. Ele oferece filtragem baseada em nível, coleta em tempo real, alertas e arquivamento assíncrono. Consulte kube-eventer.
Etapa 1: Conceda permissões do RAM ao componente do centro de eventos
Use onectl
Instale e configure o onectl na máquina local. Para mais informações, consulte Gerenciar clusters registrados usando onectl.
-
Conceda permissões do RAM ao componente do centro de eventos:
onectl ram-user grant --addon ack-node-problem-detectorSaída esperada:
Ram policy ack-one-registered-cluster-policy-ack-node-problem-detector granted to ram user ack-one-user-ce313528c3 successfully.
Use the console
Para conceder ao cluster registrado acesso aos recursos da Alibaba Cloud, crie um usuário do RAM, anexe a política necessária e gere um par de AccessKey.
-
Criar uma política personalizada.
-
Anexar a política ao usuário do RAM.
Use a política personalizada acima ou selecione a política AliyunECIFullAccess.
-
Criar um AccessKey para o usuário do RAM.
AvisoPara maior segurança, configure uma política de controle de acesso à rede para o AccessKey e restrinja o acesso a ambientes de rede confiáveis. Para mais informações, consulte Políticas de restrição de acesso à rede baseadas em AccessKey.
-
Use o par de AccessKey para criar um Secret chamado
alibaba-addon-secretno cluster registrado.Os componentes do centro de eventos usam esse par de AccessKey para acessar recursos da cloud.
Crie um Secret para o centro de eventos:
kubectl -n kube-system create secret generic alibaba-addon-secret --from-literal='access-key-id=<your AccessKey ID>' --from-literal='access-key-secret=<your AccessKey Secret>'NotaSubstitua
<your AccessKey ID>e<your AccessKey Secret>pelo seu par de AccessKey real.
Etapa 2: Instale o centro de eventos do Kubernetes
Use onectl
Instale o componente do centro de eventos:
onectl addon install ack-node-problem-detectorSaída esperada:
Addon ack-node-problem-detector, version xxx installed.Use the console
Faça login no console do ACK. No painel de navegação à esquerda, clique em Clusters.
Na página Clusters, clique no nome do cluster. No painel de navegação à esquerda, clique em .
-
Na página Event Center, clique na aba Events Overview.
Se o console exibir a mensagem The ack-node-problem-detector component is not installed , clique em Install .
O centro de eventos fornece visões gerais de eventos, detalhes de eventos, rastreamento do ciclo de vida de pods, consultas personalizadas e configuração de alertas.
Resultado
Após a configuração, consulte Criar e usar um centro de eventos do Kubernetes para obter instruções detalhadas de uso.
Use o centro de eventos para monitorar eventos, rastrear o ciclo de vida de pods, configurar alertas e executar consultas personalizadas.