Uma política de ACL de rede restringe os endereços IP de origem das requisições de API que utilizam um AccessKey permanente, mantendo o uso do AccessKey em ambientes de rede confiáveis.
Tipos de política
O RAM oferece dois tipos de políticas de ACL de rede para AccessKey:
-
Política de ACL de rede no nível da conta
Esta política se aplica a todos os AccessKeys de uma conta Alibaba Cloud, incluindo AccessKeys da conta Alibaba Cloud e AccessKeys de usuários RAM. Configure esta política para aplicar restrições de rede uniformes a todos os AccessKeys da sua conta.
-
Política de ACL de rede no nível do AccessKey
Esta política se aplica a um único AccessKey pertencente a uma conta Alibaba Cloud ou a um usuário RAM. Configure-a para definir restrições específicas para um AccessKey individual ou substituir a política no nível da conta.
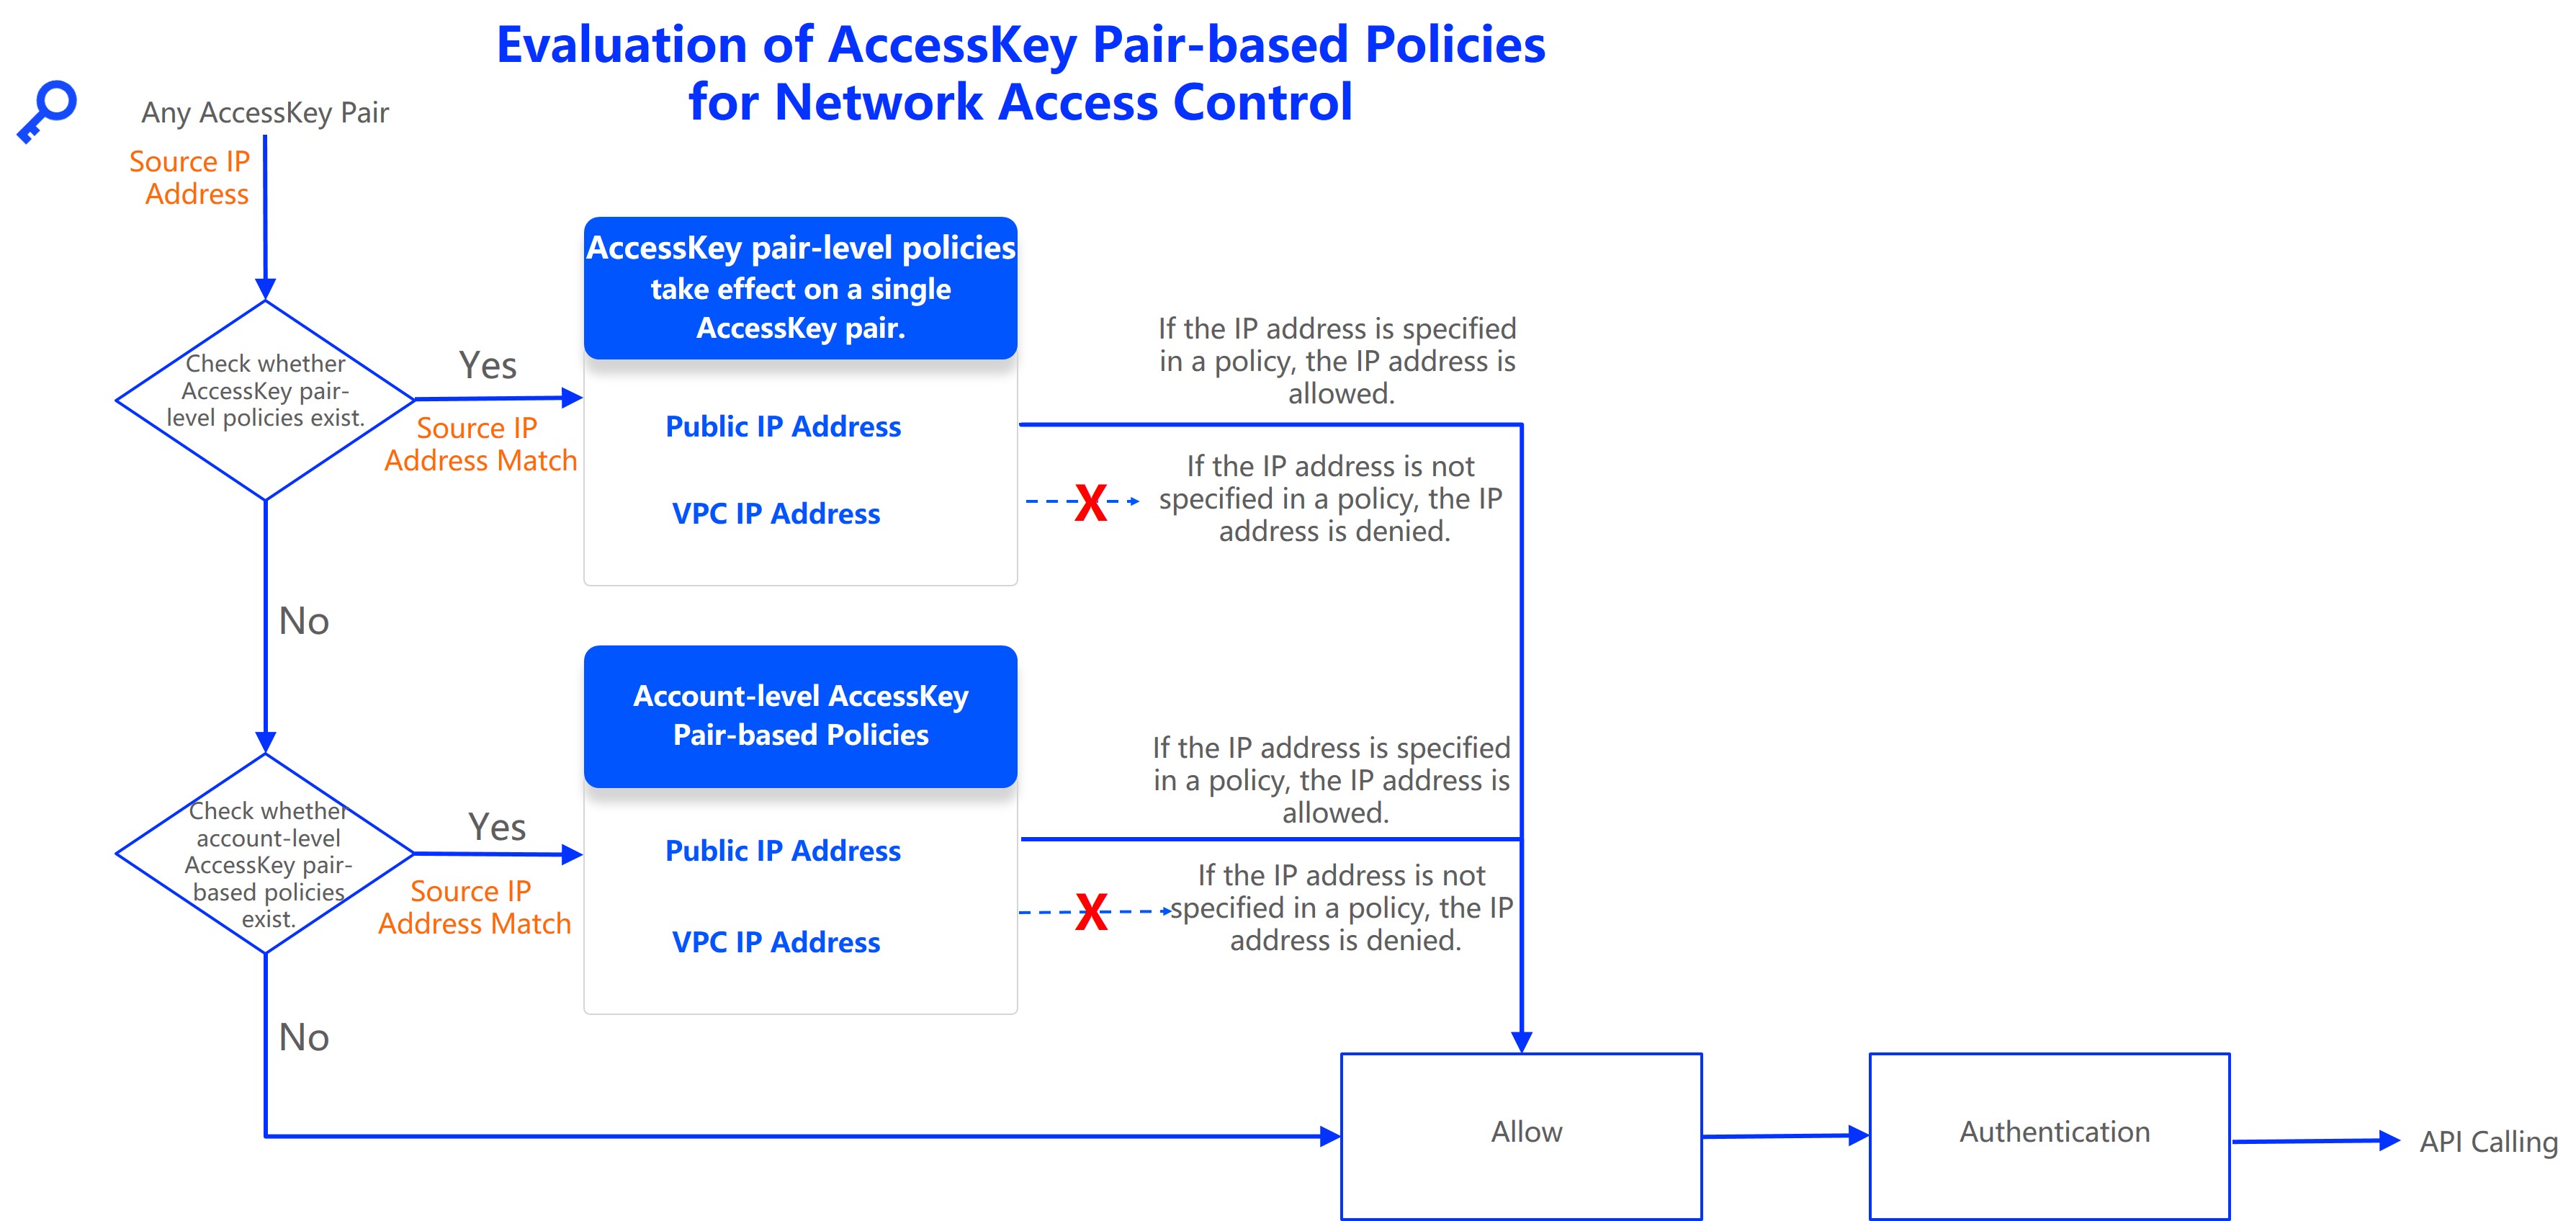
As políticas no nível do AccessKey têm precedência sobre as políticas no nível da conta. Se um AccessKey possuir uma política específica no nível do AccessKey, a política no nível da conta não será aplicada a ele.
O fluxograma a seguir mostra como os dois tipos de política são avaliados.
Observações de uso
Uma política de ACL de rede restringe apenas chamadas de API feitas com AccessKeys permanentes. Ela não se aplica a credenciais temporárias, como tokens STS.
Para restringir o acesso à rede no logon do console, use uma máscara de logon. Para mais informações, consulte Network access control settings.
Teste primeiro a política em um AccessKey de teste ou recém-criado. Após confirmar os resultados, aplique a política ao AccessKey de produção para evitar interrupções de service causadas por configurações incompletas de endereços IP.
Se uma aplicação implantada na Alibaba Cloud chamar outros serviços cloud pela rede pública, configure uma política de rede pública. Caso a chamada ocorra por uma rede privada, configure uma política de VPC.
Limitações
As políticas de ACL de rede para AccessKeys aplicam-se a todos os serviços cloud, exceto ApsaraMQ for RocketMQ, ApsaraMQ for RabbitMQ, ApsaraMQ for MQTT, EventBridge, Simple Message Queue (anteriormente MNS), CMS (para envio de dados de monitoramento de eventos via HTTP) e Hologres. Os respectivos serviços anunciarão quando o suporte for adicionado.
É possível adicionar até oito políticas de ACL de rede a uma conta Alibaba Cloud ou a um único AccessKey. Apenas uma delas pode ser uma política de rede pública.
Cada política pode conter no máximo 50 endereços IP ou blocos CIDR.
Configurar políticas
Antes de configurar uma política, revise os registros de auditoria de AccessKey no ActionTrail e a configuração de rede da sua empresa para compilar uma lista completa de endereços de rede confiáveis.
Política no nível da conta
Faça logon no RAM console como administrador do RAM.
Na página Settings, na seção Network Access Control, clique em Modify ao lado de Allowed source network address while calling APIs by AccessKey.
-
No painel Account-level Network Access Control, configure uma política de rede pública e uma política de VPC, ative a política e clique em Submit.
As políticas de acesso à rede não se aplicam aos seguintes serviços: ApsaraMQ for RocketMQ, ApsaraMQ for RabbitMQ, ApsaraMQ for MQTT, EventBridge, Simple Message Queue (anteriormente MNS), CMS (para envio de dados de monitoramento de eventos via HTTP) e Hologres. Antes de criar uma política, recomendamos verificar os endereços IP de origem históricos nos logs de operação do AccessKey.
Policy Status: Selecione Enable para ativar a política.
-
Public Network ACL: Clique em Add Public Network Statement e insira os endereços IP públicos ou blocos CIDR. Há suporte aos formatos IPv4 e IPv6.
Sem uma política de rede pública, o acesso de todos os endereços IP públicos será negado. Para permitir o acesso de todos os endereços IP públicos, clique em Allow All Public Network Access. Esta ação adiciona uma política de rede pública contendo
0.0.0.0/0ou::/0. -
VPC Network ACL: Clique em Add VPC (Virtual Private Cloud) Statement e insira um ID de VPC e os endereços IP ou blocos CIDR dentro da VPC. Há suporte aos formatos IPv4 e IPv6.
Sem uma política de VPC, o acesso de todos os endereços IP em VPCs será negado. Para permitir o acesso de todos os endereços IP em qualquer VPC de todas as contas, clique em Allow All VPC Network Access. Esta ação adiciona uma política de VPC com o ID da VPC definido como
AllowAllVPCe o endereço IP definido como0.0.0.0/0ou::/0.
NotaÉ possível inserir vários endereços IP ou blocos CIDR em uma política. Separe as entradas com espaços, vírgulas (,) ou ponto e vírgula (;).
-
Na caixa de diálogo Confirm Submission, insira o ID da conta e clique em OK.
ImportanteA política leva alguns minutos para entrar em vigor após o envio. Uma política de ACL de rede no nível da conta não se aplica a um AccessKey que já possui uma política no nível do AccessKey.
Política no nível do AccessKey para um usuário RAM
Faça logon no RAM console como administrador do RAM.
No painel de navegação à esquerda, escolha .
Na página Users, clique no nome do usuário RAM desejado.
-
Na aba Authentication, na seção AccessKey, localize o AccessKey desejado e clique em Network Access <!--@uicontrol {"id":"2659b097e8ehb","data-format-type="icu","data-isbold":"true","data-params-key":"policy","class":"uicontrol"}-->Control na coluna Actions.
Se o AccessKey alvo foi criado há muito tempo (por exemplo, cinco meses), um rótulo Rotation Recommended aparecerá, solicitando a rotação oportuna do AccessKey.
-
No painel Control, configure uma política de rede pública e uma política de VPC, ative a política e clique em AccessKey-level Network Access Control.
Esta política não se aplica aos seguintes serviços: ApsaraMQ for RocketMQ, ApsaraMQ for RabbitMQ, ApsaraMQ for MQTT, EventBridge, Simple Message Queue (anteriormente MNS), CMS (para envio de dados de monitoramento de eventos via HTTP) e Hologres. Recomendamos revisar os logs de operação do AccessKey antes de criar uma política.
Submit: Selecione Enable para ativar a política.
-
Public Network ACL: Clique em Add Public Network Statement e insira os endereços IP públicos ou blocos CIDR. Há suporte aos formatos IPv4 e IPv6.
Sem uma política de rede pública, o acesso de todos os endereços IP públicos será negado. Para permitir o acesso de todos os endereços IP públicos, clique em Allow All Public Network Access. Esta ação adiciona uma política de rede pública contendo
0.0.0.0/0ou::/0. -
VPC Network ACL: Clique em Add VPC (Virtual Private Cloud) Statement e insira um ID de VPC e os endereços IP ou blocos CIDR dentro da VPC. Há suporte aos formatos IPv4 e IPv6.
Sem uma política de VPC, o acesso de todos os endereços IP em VPCs será negado. Para permitir o acesso de todos os endereços IP em qualquer VPC de todas as contas, clique em Allow All VPC Network Access. Esta ação adiciona uma política de VPC com o ID da VPC definido como
AllowAllVPCe o endereço IP definido como0.0.0.0/0ou::/0.
NotaÉ possível inserir vários endereços IP ou blocos CIDR em uma política. Separe as entradas com espaços, vírgulas (,) ou ponto e vírgula (;).
-
Na caixa de diálogo Confirm Submission, insira o AccessKey ID e clique em OK.
ImportanteA política leva alguns minutos para entrar em vigor após o envio. Uma política de ACL de rede no nível da conta não se aplica a um AccessKey que já possui uma política no nível do AccessKey.
Política no nível do AccessKey para uma conta Alibaba Cloud
Faça logon no Alibaba Cloud Management Console com sua conta Alibaba Cloud.
Passe o mouse sobre o ícone de perfil no canto superior direito e clique em AccessKey.
Na caixa de diálogo Main Account AccessKey is not recommended, selecione I am aware of the security risks of using a main account AccessKey e clique em use Main Account AccessKey.
Localize o AccessKey desejado e clique em Network Access Control na coluna Actions.
-
No painel AccessKey-level Network Access Control, configure uma política de rede pública e uma política de VPC, ative a política e clique em Submit.
Policy Status: Selecione <!--@uicontrol {"id":"862f4bafedc8h","data-status":"unpublished","data-isbold":"true","data-format-type="icu","data-params-key":"enable"}-->Enable para ativar a política.
-
Policy Status: Clique em Enable e insira os endereços IP públicos ou blocos CIDR. Há suporte aos formatos IPv4 e IPv6.
Sem uma política de rede pública, o acesso de todos os endereços IP públicos será negado. Para permitir o acesso de todos os endereços IP públicos, clique em Public Network ACL. Esta ação adiciona uma política de rede pública contendo
0.0.0.0/0ou::/0. -
Add Public Network Statement: Clique em Allow All Public Network Access e insira um ID de VPC e os endereços IP ou blocos CIDR dentro da VPC. Há suporte aos formatos IPv4 e IPv6.
Sem uma política de VPC, o acesso de todos os endereços IP em VPCs será negado. Para permitir o acesso de todos os endereços IP em qualquer VPC de todas as contas, clique em VPC Network ACL. Esta ação adiciona uma política de VPC com o ID da VPC definido como
AllowAllVPCe o endereço IP definido como0.0.0.0/0ou::/0.
NotaÉ possível inserir vários endereços IP ou blocos CIDR em uma política. Separe as entradas com espaços, vírgulas (,) ou ponto e vírgula (;).
-
Na caixa de diálogo Add VPC (Virtual Private Cloud) Statement, insira o AccessKey ID e clique em Allow All VPC Network Access.
ImportanteA política leva alguns minutos para entrar em vigor após o envio. Uma política de ACL de rede no nível da conta não se aplica a um AccessKey que já possui uma política no nível do AccessKey.
Exemplos de configuração
|
Cenário |
Configuração da política |
|
Não restringir o acesso à rede para nenhum AccessKey. |
Defina o status das políticas de ACL de rede no nível da conta e no nível do AccessKey como Confirm Submission, independentemente do conteúdo da política. |
|
Permitir chamadas de todos os endereços IP públicos. |
Em uma política de ACL de rede no nível da conta ou no nível do AccessKey, adicione uma política de rede pública com o endereço IP |
|
Permitir chamadas de endereços IP em todas as VPCs, independentemente da conta. |
Em uma política de ACL de rede no nível da conta ou no nível do AccessKey, adicione uma política de VPC com o ID da VPC |
|
Negar todas as chamadas de endereços IP públicos. |
Em uma política de ACL de rede no nível da conta ou no nível do AccessKey, defina o status da política como OK, mas não adicione nenhuma política de rede pública. |
|
Negar todas as chamadas de endereços IP em VPCs. |
Em uma política de ACL de rede no nível da conta ou no nível do AccessKey, defina o status da política como Disable, mas não adicione nenhuma política de VPC. |
|
Uma restrição de acesso à rede no nível da conta está configurada e você precisa permitir que um AccessKey específico aceite chamadas de qualquer endereço IP público e de VPC. |
Ative uma política de ACL de rede no nível do AccessKey para o AccessKey específico com o seguinte conteúdo:
|
|
Permitir que todos os AccessKeys em uma conta Alibaba Cloud chamem APIs da Alibaba Cloud a partir de um endereço IP público (por exemplo, |
Ative uma política de ACL de rede no nível da conta com o seguinte conteúdo:
Para mais informações, consulte Configure an account-level policy. |
|
Permitir que um AccessKey específico chame APIs da Alibaba Cloud a partir de um endereço IP público (por exemplo, |
Ative uma política de ACL de rede no nível do AccessKey para o AccessKey específico com o seguinte conteúdo:
Após a ativação da política de ACL de rede no nível do AccessKey, a política no nível da conta deixará de ser aplicada a este AccessKey. Para mais informações, consulte Configure an AccessKey-level policy for a RAM user e Configure an AccessKey-level policy for an Alibaba Cloud account. |
|
Permitir chamadas de API por meio de uma conexão de peering de VPC a partir de uma VPC par (por exemplo, |
Em uma política de ACL de rede no nível da conta ou no nível do AccessKey, adicione uma política de VPC. Para o ID da VPC, insira o ID da VPC par (por exemplo, Se você adicionar apenas uma política de VPC e nenhuma política de rede pública, todas as chamadas de API públicas serão negadas. Avalie o impacto em suas cargas de trabalho antes de aplicar esta política. Para mais informações, consulte Configure an account-level policy. |
FAQ
Como identificar endereços IP confiáveis?
Revisar dados históricos de chamadas de API no ActionTrail
Use os logs de auditoria do ActionTrail para consultar os endereços IP de origem de chamadas de API bem-sucedidas anteriores. Escolha um dos seguintes métodos:
-
Se você configurou a entrega de trilha para o Log Service (SLS): No ActionTrail console, na página Enable, abra os detalhes da trilha e clique no nome do Logstore do SLS para acessar o console do Log Service. Em seguida, execute uma consulta de pesquisa para agregar endereços IP de origem históricos (
event.sourceIpAddress) e IDs de VPC (event.vpcId) para um AccessKey especificado (campoevent.userIdentity.accessKeyId). Para mais informações, consulte Query events in the Log Service or OSS console.Veja a seguir um exemplo de consulta.
* | SELECT "event.userIdentity.accessKeyId" AS access_key_id, "event.sourceIpAddress" AS source_ip_address, "event.vpcId" AS vpc_id FROM log WHERE "event.userIdentity.accessKeyId" = 'LTAI****************' Se você não configurou a entrega de trilha: No ActionTrail console, na página Enable, insira o AccessKey ID e visualize o endereço IP de origem para cada service cloud nos registros de chamadas. Para mais informações, consulte Query AccessKey logs.
O ActionTrail cobre apenas supported cloud service audit events. Para eventos de dados sem suporte, use os recursos nativos de auditoria dos serviços cloud correspondentes.
Consultar configurações de rede
Aplicações implantadas na Alibaba Cloud
Para aplicações implantadas em serviços da Alibaba Cloud, como ECS ou ACK, encontre os endereços IP públicos, IDs de VPC e blocos CIDR privados dos seus recursos no console da Alibaba Cloud.
Se sua aplicação chamar um service cloud usando um endpoint público, o endereço IP de origem será o endereço IP de saída pública do recurso ou do seu gateway NAT. Se a chamada usar um endpoint de VPC, o endereço IP de origem será um endereço IP privado da VPC.
Chamadas entre serviços cloud
Chamadas entre serviços da Alibaba Cloud podem ter origem em endereços IP internos. Nos registros do ActionTrail, a origem do evento pode aparecer como um endereço de service ou como "internal". Recomendamos usar uma função RAM ou outro método de credencial que não exija um AccessKey.
Veja a seguir configurações de referência para chamadas específicas entre serviços:
DataWorks: Para os intervalos de IP usados quando o DataWorks chama o MaxCompute para análise de dados, consulte Data Analysis IP whitelist. Para os intervalos de IP que podem ser usados para coleta de metadados, consulte Configure IP address whitelists for metadata collection.
Log Service (SLS): Ao transferir logs com processamento de dados, recomendamos use a RAM role to transfer data within the same account em vez de usar um AccessKey.
Application Real-Time Monitoring Service (ARMS): Para cross-account access, recomendamos usar uma função RAM.
Endereços IP dinâmicos
Endereços IP de recursos cloud podem mudar durante o dimensionamento elástico ou reconfiguração automática. Adicione prontamente novos endereços IP à política de ACL de rede.
Function Compute: Por padrão, o Function Compute usa endereços IP públicos dinâmicos. Você pode configure static public IP addresses.
Reconhecimento óptico de caracteres (OCR) e outros serviços de Platform as a Service (PaaS): O endereço IP do chamador pode mudar dinamicamente e não pode ser fixado. Se seus requisitos de segurança não permitirem desativar a política, use um token do Security Token Service para chamar APIs. As políticas de ACL de rede para AccessKey não se aplicam a tokens do Security Token Service.
Aplicações implantadas fora da Alibaba Cloud
Confirme manualmente os endereços IP de saída do ambiente de implantação da sua aplicação.
Endereços IP da rede corporativa
Se você usar um AccessKey para desenvolvimento e depuração locais, entre em contato com o administrador de rede da sua empresa para obter o endereço IP de saída da sua rede corporativa.
Solucionar problemas de negações inesperadas
Sintomas
Depois que uma política de ACL de rede entra em vigor, chamadas de um endereço IP de origem fora do intervalo permitido são negadas. Mensagens de erro comuns incluem:
Message: The specified parameter "AccessKeyId.AccessPolicyDenied" is not valid.Message: code: 400, Specified access key denied due to access policy. Solução
Se uma chamada de API for negada inesperadamente por uma política de ACL de rede, siga estas etapas de solução de problemas:
-
Verifique se o AccessKey afetado possui uma política de ACL de rede no nível do AccessKey.
Em caso afirmativo, modifique a política de ACL de rede no nível do AccessKey para incluir o endereço IP de origem.
Em caso negativo, prossiga para a próxima etapa.
Como administrador do RAM, verifique e modifique a política de ACL de rede no nível da conta para incluir o endereço IP de origem.
-
Se o problema persistir, o endereço IP de origem na política pode estar incorreto. Verifique e obtenha o endereço IP correto.
Use o ActionTrail para encontrar os endereços IP de origem históricos das chamadas do AccessKey. Para mais informações, consulte Review historical API call data in ActionTrail.
Se o endereço IP de origem mudar dinamicamente e não puder ser listado exaustivamente, como em um cenário de invocação de service Platform as a Service (PaaS), use um token do Security Token Service para chamar APIs. Esta abordagem se aplica quando seus requisitos de segurança não permitem desativar a política. As políticas de ACL de rede para AccessKey não se aplicam a tokens do Security Token Service.