Ao criar um cluster do Container Service for Kubernetes (ACK), o sistema cria automaticamente uma instância privada do Classic Load Balancer (CLB) para o API server como endpoint interno. Associar um elastic IP address (EIP) a essa instância do CLB expõe um endpoint público. Para restringir quais endereços IP podem acessar o API server, configure uma lista de controle de acesso (ACL) — lista de permissões ou lista de bloqueios — na porta 6443 da instância do CLB. Configure o controle de acesso durante a criação de um listener ou modifique as configurações de um listener existente. Para mais informações, consulte Controle de acesso.
O endpoint público e o endpoint interno compartilham a mesma instância do CLB. Qualquer política de ACL configurada se aplica simultaneamente a ambos os endpoints. Não é possível definir políticas diferentes para acessos públicos e internos.
Pré-requisitos
Antes de começar, verifique se você tem:
Um cluster ACK com uma instância privada do CLB criada para o API server
Criado uma ACL no console do Server Load Balancer (SLB)
Blocos CIDR obrigatórios para listas de permissões
Se você configurar uma lista de permissões, inclua os seguintes blocos CIDR. Esses intervalos abrangem o plano de controle do cluster, a comunicação entre nós e o API server, além dos serviços do console. Bloquear esses endereços interrompe as operações e o gerenciamento do cluster.
|
Bloco CIDR |
Motivo da obrigatoriedade |
|
|
Intervalo gerenciado pelo ACK para componentes do plano de controle. O tráfego do plano de controle tem origem neste intervalo. |
|
Bloco CIDR primário da Virtual Private Cloud (VPC) do cluster e qualquer bloco CIDR adicional, ou o bloco CIDR do vSwitch onde os nós do cluster estão localizados |
Os nós do cluster se comunicam com o API server pela rede VPC. Bloquear este intervalo rompe a conectividade entre os nós e o plano de controle. |
|
Bloco CIDR de saída de qualquer cliente que precise acessar o API server |
Permite que sua estação de trabalho, sistema de CI/CD ou outras ferramentas externas alcancem o endpoint. |
|
(Apenas clusters ACK Edge) Blocos CIDR de saída dos nós de borda |
Os nós de borda acessam o API server por meio desses intervalos. |
|
(Apenas clusters ACK Lingjun) Bloco CIDR do Virtual Private Datacenter (VPD) do Lingjun |
Os nós do cluster Lingjun se comunicam pela rede VPD. |
Jamais adicione esses blocos CIDR a uma lista de bloqueios. Incluí-los em uma lista de bloqueios corta a comunicação do plano de controle e interrompe as operações de gerenciamento do cluster.
Configure o controle de acesso para o API server
Faça login no console do ACK. No painel de navegação à esquerda, clique em Clusters.
Na página Clusters, localize o cluster que deseja gerencie e clique no nome dele. No painel à esquerda, clique em Cluster Information.
-
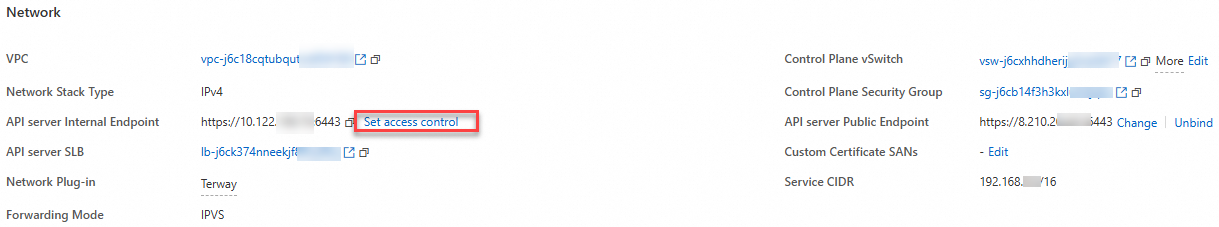
Na página Cluster Information, clique na aba Basic Information. Na seção Network, clique em Set access control à direita de API server Internal Endpoint. Leia as observações e clique em Confirm.
-
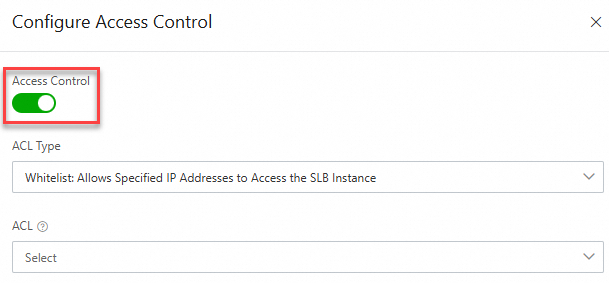
No painel Configure Access Control do console do SLB, ative a chave Access Control, defina os parâmetros ACL Type e ACL e clique em OK. Para obter detalhes sobre o controle de acesso do CLB, consulte Ativar controle de acesso.
Tópicos relacionados
Controle de acesso — referência completa sobre a configuração de controle de acesso do CLB