Permita ou bloqueie IPs de source associando ACLs aos listeners do ALB Ingress no AlbConfig.
As ACLs suportam apenas endereços IPv4.
Como funciona
Uma ACL contém um conjunto de blocos CIDR. Ao associar uma ACL a um listener por meio do AlbConfig, o listener compara os IPs de source recebidos com as entradas da ACL e aplica uma das seguintes regras:
Whitelist: Permite somente solicitações de endereços IP correspondentes às entradas da ACL.
Blacklist: Bloqueia solicitações de endereços IP correspondentes às entradas da ACL.
A figura a seguir ilustra o funcionamento das ACLs.

Escolha um método de configuração
Há dois métodos para associar um listener a uma ACL. Use aclIds para gerenciar entradas de ACL frequentemente ou reutilizar ACLs existentes.
|
Item |
** |
** |
|
Versão do controller suportada |
ALB Ingress controller v2.7.0 ou posterior |
Todas as versões |
|
Associar a uma ACL existente |
Sim — use o ID da ACL diretamente |
Não — a versão v2.7.0 ou posterior não permite associar uma ACL existente |
|
Como criar uma ACL |
Crie manualmente no console do ALB |
Defina inline no AlbConfig |
|
Mais indicado para |
Alterações frequentes nas entradas da ACL; manutenção econômica de ACLs |
Poucos listeners com poucas entradas de ACL |
Os parâmetros aclIds e aclEntries são mutuamente exclusivos. No ALB Ingress controller v2.7.0 ou posterior, use apenas aclIds para associar uma ACL existente a um listener.
Pré-requisitos
Antes de começar:
Configure um AlbConfig com pelo menos um listener.
Configure o parâmetro
aclConfigno nível do listener dentro do AlbConfig.
Use o parâmetro aclIds (recomendado)
Associe uma ACL existente a um listener usando seu ID. Cada listener suporta até três ACLs.
Etapa 1: Criar uma ACL
Faça login no console do ALB.
Na barra de navegação superior, selecione uma região.
No painel de navegação à esquerda, escolha ALB > Access Control.
Na página Access Control, clique em Create Access Control List.
-
Na caixa de diálogo Create ACL, configure os parâmetros e clique em OK.
Parâmetro
Descrição
ACL Name
Nome da ACL.
Tag Key / Tag Value
Tags para filtrar ACLs na página Access Control.
Resource Group
Selecione um grupo de recursos.
Etapa 2: Adicionar entradas à ACL
As entradas da ACL especificam endereços IP de source ou blocos CIDR para comparar com as solicitações recebidas.
Na página Access Control, localize a ACL desejada e clique em Manage na coluna Actions.
-
Na aba Entry da página de detalhes da ACL, adicione entradas:
Entrada única: Clique em Add Entry, configure IP/CIDR Block e Remarks e clique em Add.
-
Múltiplas entradas: Clique em Add ACL Entries, insira os blocos CIDR com observações e clique em Add:
Insira uma entrada por linha.
Use uma barra vertical (
|) para separar os blocos IP/CIDR das observações. Exemplo:192.168.1.0/24|Remarks.Adicione até 20 entradas por vez.
-
Após adicionar as entradas:
Visualize os blocos CIDR em Entry.
Exclua entradas pela coluna Actions ou selecione várias entradas e clique em Delete.
Exporte as entradas com o ícone
 no canto superior direito. Para exportar entradas específicas, selecione-as e clique no ícone .
Etapa 3: Associar a ACL a um listener
Adicione spec.listeners.aclConfig ao AlbConfig e especifique o ID da ACL em aclIds.
apiVersion: alibabacloud.com/v1
kind: AlbConfig
metadata:
  name: default
spec:
  config:
  #...
  listeners:
    - port: #...
      protocol: #...
      aclConfig:
        aclType: White   # Whitelist mode
        aclIds:
          - acl-wtg***   # Replace with your ACL ID
#...
Parâmetros de aclConfig:
|
Parâmetro |
Descrição |
|
|
Tipo da ACL. Valores válidos: |
|
|
ID da ACL. Cada listener suporta até três ACLs. |
Etapa 4: Verificar o efeito do controle de acesso
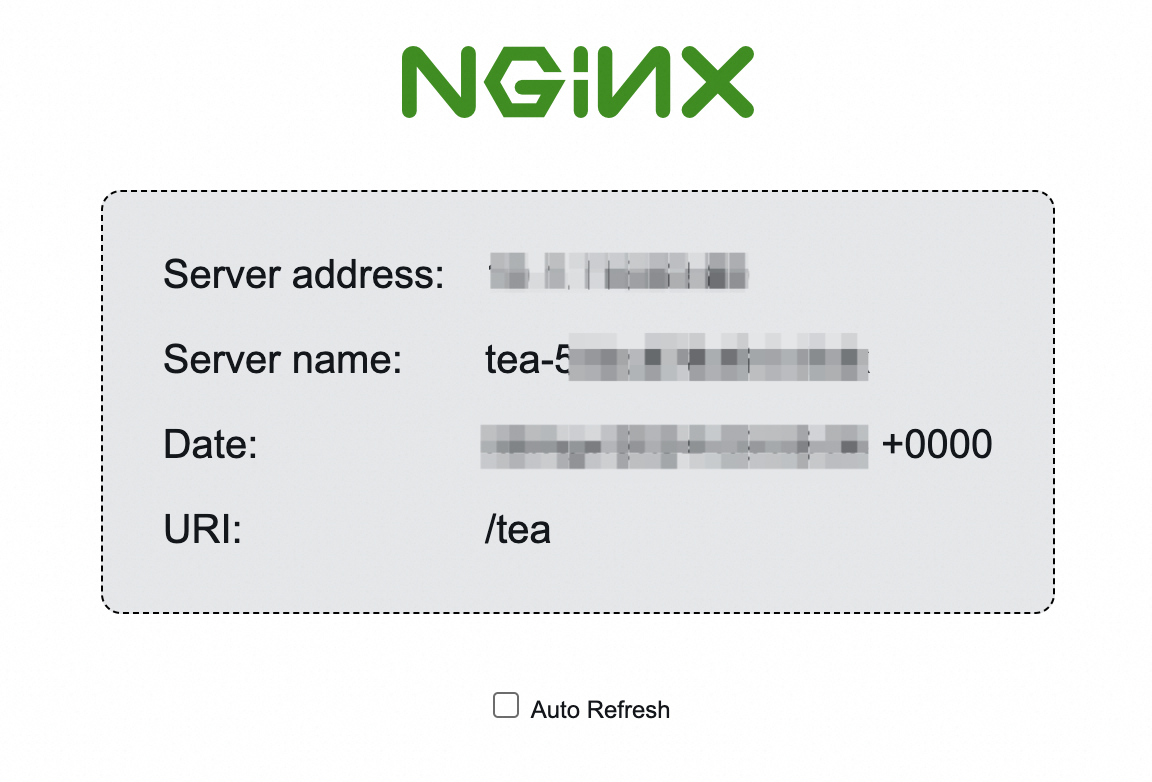
Acesse o Service de backend de um cliente cujo IP público corresponda a uma entrada da whitelist (ou não corresponda a nenhuma entrada da blacklist).
Este exemplo usa recursos de Get started with ALB Ingress.
Se permitido, o cliente alcançará o Service de backend.
Etapa 5: (Opcional) Desassociar a ACL do listener
Para desassociar uma ACL, remova seu ID de aclIds ou defina aclIds como null.
apiVersion: alibabacloud.com/v1
kind: AlbConfig
metadata:
  name: default
spec:
  config:
   #...
  listeners:
    - port: #...
      protocol: #...
      aclConfig:
        aclType: White
        aclIds: null   # Removes the associated ACL
  #...
Para excluir a própria ACL, use o console do ALB . Não é possível excluir ACLs diretamente pelo AlbConfig.
Use o parâmetro aclEntries
Defina as entradas da ACL diretamente no AlbConfig. O controller cria e gerencia a ACL automaticamente.
No ALB Ingress controller v2.7.0 ou posterior,
aclNamenão associa mais uma ACL existente. Cada atualização deaclNamecria e associa uma nova ACL.No ALB Ingress controller v2.6.0 ou anterior, o write-back está ativado por padrão:
Se
aclConfigestiver vazio no AlbConfig, as entradas da ACL do listener associado serão gravadas de volta no AlbConfig.Caso
aclConfigesteja configurado ou as entradas já tenham sido gravadas de volta, o AlbConfig permanece inalterado. Quando os recursos do Ingress mudam, o controller substitui a configuração da ACL do console pela do AlbConfig — mantenha ambos sincronizados.
Etapa 1: Configurar entradas de ACL no AlbConfig
Adicione ou atualize spec.listeners.aclConfig no AlbConfig. Especifique os blocos CIDR em aclEntries e, opcionalmente, um nome em aclName.
Se aclName for definido, a ACL usará esse nome. Caso aclName não seja definido, o nome será gerado automaticamente como acl-{albName}-{port}.
apiVersion: alibabacloud.com/v1
kind: AlbConfig
metadata:
  name: default
spec:
  config:
   #...
  listeners:
    - port: #...
      protocol: #...
      aclConfig:
        aclEntries:
          - 192.168.XX.XX/16
          - 172.10.XX.XX/16
        aclType: White   # Whitelist mode
        aclName: "acl-test"   # Creates an ACL named acl-test
  #...
Parâmetros de aclConfig:
|
Parâmetro |
Descrição |
|
|
Entradas da ACL. Devem ser blocos CIDR, por exemplo |
|
|
Tipo da ACL. Valores válidos: |
|
|
Nome da ACL. Se não definido, é gerado automaticamente como |
Etapa 2: Verificar o efeito do controle de acesso
Acesse o Service de backend de um cliente cujo IP público corresponda a uma entrada da whitelist (ou não corresponda a nenhuma entrada da blacklist).
Este exemplo usa recursos de Get started with ALB Ingress.
Se permitido, o cliente alcançará o Service de backend.
Etapa 3: (Opcional) Remover entradas da ACL
Atualize aclEntries no AlbConfig. O controller sincroniza as alterações com a ACL associada.
Este exemplo remove 172.10.XX.XX/16 de acl-test, mantendo apenas 192.168.XX.XX/16. Defina aclEntries como uma lista vazia para remover todas as entradas.
apiVersion: alibabacloud.com/v1
kind: AlbConfig
metadata:
  name: default
spec:
  config:
   #...
  listeners:
    - port: #...
      protocol: #...
      aclConfig:
        aclEntries:
          - 192.168.XX.XX/16   # 172.10.XX.XX/16 is removed from acl-test
        aclType: White
        aclName: "acl-test"
  #...
Para excluir a própria ACL, use o console do ALB . Não é possível excluir ACLs diretamente pelo AlbConfig.