IPsec-VPN 接続の設定後、ネットワーク接続に問題が発生した場合は、このドキュメントを参照してトラブルシューティングを行ってください。
1. クイックチェックリスト (5分間チェック)
ログを分析する前に、次のチェックリストを実施し、一般的な設定エラーを除外してください。この段階で多くの問題が解決できます。
ネットワーク接続:オンプレミスゲートウェイデバイスから、Alibaba Cloud の VPN Gateway のパブリック IP アドレスに
pingできますか?アクション:オンプレミスゲートウェイデバイスで
pingコマンドを実行してください。失敗した場合は、インターネット接続と中間にあるファイアウォールを確認してください。
ファイアウォールとセキュリティポリシー:必要なポートは開いていますか?
アクション:オンプレミスゲートウェイデバイスのファイアウォールとアクセスコントロールポリシー (および該当する場合は Alibaba Cloud のセキュリティグループ) で、UDP ポート 500 と UDP ポート 4500 (NAT トラバーサル用) のインバウンドおよびアウトバウンドトラフィックが許可されていることを確認してください。
パラメータ設定の一貫性:暗号化パラメータは、クラウド側 (Alibaba Cloud VPN Gateway) とオンプレミス側 (オンプレミスゲートウェイデバイス) で一致していますか?
アクション:両側の IKE 設定パラメータ (バージョン、暗号化アルゴリズム、認証アルゴリズム、DH グループ、事前共有キー) が一致していることを慎重に確認してください。
カスタマーゲートウェイの IP アドレス:特にオンプレミスゲートウェイデバイスが NAT デバイスの配下にある場合、IP アドレスは正しいですか?
アクション:Alibaba Cloud 管理コンソールで、IPsec-VPN 接続に関連付けられているカスタマーゲートウェイの IP アドレスを確認してください。
オンプレミスゲートウェイデバイスがパブリック IP アドレスを持つ場合、この値はそのパブリック IP アドレスである必要があります。
オンプレミスゲートウェイデバイスが NAT デバイスの配下にある場合、この値は NAT デバイスのパブリック IP アドレスである必要があります。 不正な IP アドレスは、"no response from peer" エラーの一般的な原因です。
ルート設定:ルートは VPN ゲートウェイに向いていますか?
アクション:
Alibaba Cloud 側: VPC ルートテーブルを確認して、データセンターの CIDR ブロック宛てのトラフィックが VPN Gateway にルーティングされることを確認してください。
データセンター側:オンプレミスルーターを確認して、VPC の CIDR ブロック宛てのトラフィックが IPsec トンネルにルーティングされることを確認してください。
IDC 側の非 RFC プライベート CIDR ブロック:オンプレミス IDC では、標準 (10.0.0.0/8、172.16.0.0/12、192.168.0.0/16) 以外のプライベート CIDR ブロック (例:30.0.0.0/xx) を使用していますか?
アクション:オンプレミス IDC でこのような非 RFC プライベート CIDR ブロックを使用している場合、VPC のパブリック CIDR ブロックのプライベート利用機能を有効にする必要があります。詳細については、「VPC でパブリック IP アドレスをプライベート利用するにはどうすればよいですか?」をご参照ください。
複数 CIDR ブロック間の相互接続設定:関心対象のトラフィックに複数の CIDR ブロックが含まれるシナリオについては、「複数 CIDR ブロック間の相互接続に関する設定の推奨事項と FAQ」をご参照ください。
プライベート CIDR ブロックの競合:オンプレミスのデータセンターで使用されているプライベート CIDR ブロックが、VPC およびその vSwitch の CIDR ブロックと重複していませんか?
アクション:オンプレミスのデータセンターのプライベート CIDR ブロックと VPC およびその vSwitch の CIDR ブロックを一つずつ確認し、両側の CIDR ブロックが重複しないことを確認してください。サーバーが属する CIDR ブロックに加えて、Docker のデフォルトブリッジ CIDR ブロックである
172.17.0.0/16や、Kubernetes の Pod CIDR ブロックと Service CIDR ブロックなど、コンテナプラットフォームで使用される CIDR ブロックも確認する必要があります。これらの CIDR ブロックはプラットフォームによって自動的に割り当てられ、通常はネットワーク計画のチェックリストに含まれていないため、見落とされがちです。宛先アドレスが重複範囲内にあるトラフィックは、ローカルルーティングによってローカルインターフェイスに優先的にルーティングされ、IPsec トンネルに入りません。その結果、IPsec-VPN 接続のネゴシエーションは成功しますが、オンプレミスのクライアントは VPC 内の ECS インスタンスと通信できないか、pingに失敗します。重複が存在する場合、オンプレミスのデータセンター側またはコンテナプラットフォームの CIDR ブロック計画を調整して、VPC の CIDR ブロックと重複しないようにしてください。
クロス VPC シナリオにおける CEN ルート (CEN と VPN の連携):アクセスしたい ECS インスタンスは、IPsec 接続に関連付けられている VPC とは別の VPC にありますか?
アクション: IPsec 接続が VPC A に関連付けられており、対象の ECS インスタンスが Cloud Enterprise Network (CEN) を介して VPC A と通信する VPC B に配置されている場合、VPN 側のルート設定だけでは、エンドツーエンドの接続性を確保するには不十分です。CEN でのルートアドバタイズも確認する必要があります。オンプレミスのデータセンター CIDR ブロックと VPC B の CIDR ブロック間の通信に必要なルートが CEN ルートテーブルに存在し、アドバタイズされていることを確認してください。これにより、VPC B からの戻りトラフィックが CEN を経由して VPC A に戻り、IPsec トンネルに入ることができます。関連するルートが見つからない、またはアドバタイズされていない場合、IPsec-VPN 接続のネゴシエーションは成功し、オンプレミスのデータセンターは VPC A の ECS インスタンスと正常に通信できますが、VPC B の ECS インスタンスとは通信できないか、
pingに失敗します。
2. エラー情報の表示
クイックチェックリストで問題が解決しない場合は、特定のエラーコードまたはログ情報を表示して問題を特定できます。
2.1 エラーコードの表示
エラーコードは、トラブルシューティングの直接的な手がかりとなります。
最新のエラーステータスを取得するには、新しいネゴシエーションをトリガーします。簡単な方法として、IPsec 接続を変更し、今すぐ有効化 の値を切り替えて保存した後、元の値に戻す方法があります。
2019 年 3 月 21 日より前に作成された VPN Gateway は、エラーコードを表示する前に アップグレード する必要があります。
コンソール
対象のトンネルの [接続ステータス] 列にエラーコードが表示されます。
シングルトンネルモードの場合:対象の IPsec-VPN 接続の [接続ステータス] 列にエラーコードが表示されます。
API
DiagnoseVpnConnections オペレーションを呼び出してエラーコードを取得します。
2.2 ログの表示
詳細な分析のために、特にエラーコードが表示されない場合は、最大 180 日間の IPsec-VPN ログを表示できます。特定の時間範囲 (最小 10 分) でログをフィルタリングできます。
コンソール
対象のトンネルの 操作 列にある ログの表示 をクリックします。
シングルトンネルモードの場合:対象の IPsec 接続の 操作 列にある ログの表示 をクリックします。
API
DescribeVpnConnectionLogs オペレーションを呼び出してログを取得します。
3. シナリオ別ソリューション
以下のカテゴリから該当する問題を見つけ、対応する解決策をご参照ください。
a. フェーズ 1 ネゴシエーションの失敗またはタイムアウト
これは最も一般的な問題です。Alibaba Cloud VPN Gateway がネゴシエーションリクエストを送信したものの、オンプレミスゲートウェイデバイスから応答を受信しなかったことを意味します。
考えられる原因 | 対処法 |
1. ネットワーク接続の問題 | 確認:オンプレミスゲートウェイデバイスで、 解決策:パケットロスが発生した場合、データセンターと Alibaba Cloud の間にネットワークの問題があります。インターネット接続、インターネットサービスプロバイダー (ISP) 、および中間ファイアウォールを確認してください。 VPN Gateway は、クロスボーダー IPsec-VPN 接続をサポートしていません。クロスボーダー接続を作成するには、Cloud Enterprise Network (CEN) を使用してください。 |
2. カスタマーゲートウェイの IP アドレスが正しくない | 確認:Alibaba Cloud 管理コンソールで、カスタマーゲートウェイの IP アドレスを確認します。 解決策:この IP アドレスは、オンプレミスゲートウェイデバイスがインターネットへの接続に使用するパブリック IP アドレスである必要があります。オンプレミスゲートウェイデバイスが NAT デバイスの背後にある場合、この IP アドレスは NAT デバイスのパブリック IP アドレスである必要があります。 注:カスタマーゲートウェイの IP アドレスを変更するには、新しいカスタマーゲートウェイを作成し、それを IPsec-VPN 接続に再度関連付ける必要があります。この操作により、サービス中断が発生します。 |
3. ピアのファイアウォールがパケットをブロックしている | 確認:オンプレミスゲートウェイデバイスとそのアップストリームファイアウォールのアクセス制御ポリシーを確認します。 解決策:Alibaba Cloud VPN Gateway のパブリック IP アドレスを発着するトラフィックが、UDP ポート 500 (IKE 用) および UDP ポート 4500 (NAT トラバーサル用) で許可されていることを確認してください。 |
4. IKE (フェーズ 1) ポリシーの不一致 | 確認:両端の IKE 設定を比較します。 解決策:次のパラメータが同一であることを確認してください: - IKE バージョン ( - ネゴシエーションモード ( - 暗号化アルゴリズム (例: - 認証アルゴリズム (例: - DH グループ (例: - SA ライフタイム (秒) 。不安定さを避けるため、この値を一貫させておくことを推奨します。 |
5. オンプレミスゲートウェイデバイスの問題 | 確認:オンプレミスゲートウェイデバイスのステータスとログで、エラーや予期しない再起動が発生していないか確認します。 解決策:デバイスが正しく動作しており、IPsec サービスが実行されていることを確認してください。設定例については、「オンプレミスデバイスの設定」をご参照ください。 一部のデバイスでは、IPsec プロトコルのネゴシエーションをトリガーするためにデータトラフィックが必要です。トリガーする方法については、デバイスベンダーにお問い合わせください。 |
6. その他 | 詳細については、「付録:エラーコードとログキーワード」をご参照ください。 |
b. フェーズ 2 ネゴシエーションの失敗またはタイムアウト
クイックリファレンス:
常にネゴシエーションに失敗しますか?
考えられる原因 | トラブルシューティング方法 |
1. IPsec (フェーズ 2) ポリシーの不一致 | 確認:両端の IPsec 設定 を比較します。 解決策:次のパラメーターが同一であることを確認してください: - 暗号化アルゴリズム (例: - 認証アルゴリズム (例: - DH グループ (Perfect Forward Secrecy (PFS)):一方の端末で PFS が有効になっている場合、もう一方の端末でも PFS を有効にし、同じ DH グループを使用する必要があります。一方の端末が |
2. トラフィックセレクターの不一致 | 確認:ピアデバイスの トラフィックセレクター 設定を確認し、その ローカル CIDR ブロック が Alibaba Cloud 側の IPsec 接続の リモート CIDR ブロック に対応し、その リモート CIDR ブロック が Alibaba Cloud 側の IPsec 接続の ローカル CIDR ブロック に対応していることを確認してください。 解決策:両端のトラフィックセレクターが互いのリモート CIDR ブロックであることを確認した後、両側のルート設定が正しいかどうかを確認し、接続性をテストしてください。 |
3. その他 | 詳細については、「付録:エラーコードとログキーワード」をご参照ください。 |
以前は「フェーズ 2 ネゴシエーション成功」でしたが、現在は常に「フェーズ 2 ネゴシエーション失敗」となりますか?
原因カテゴリ | 原因 | 解決策 |
ゲートウェイの異常 | Alibaba Cloud VPN Gateway インスタンスの支払いが延滞しています。 | アカウントに資金を追加するか、新しい支払い方法を追加してください。詳細については、「支払い方法」をご参照ください。 |
オンプレミスゲートウェイデバイスが異常です。 | オンプレミスゲートウェイデバイスのトラブルシューティングを行ってください。詳細については、デバイスベンダーにお問い合わせください。 | |
オンプレミスゲートウェイデバイスのアクセス制御ポリシーが変更されました。 | オンプレミスゲートウェイデバイスのアクセス制御ポリシーを確認し、データセンターと VPC 間のトラフィックが許可されていることを確認してください。 | |
IPsec-VPN 設定の変更 | IPsec-VPN 設定がオンプレミスゲートウェイデバイスから削除されました。 | オンプレミスゲートウェイデバイスに IPsec-VPN 設定を再追加してください。オンプレミスゲートウェイデバイスの設定が IPsec-VPN 接続の設定と一致していることを確認してください。設定例については、「オンプレミスデバイスの設定」をご参照ください。 |
オンプレミスゲートウェイデバイスの IPsec-VPN 設定が変更され、IPsec-VPN 接続のパラメーター設定と一致しなくなりました。 | オンプレミスゲートウェイデバイスの設定を、IPsec 接続の設定と一致するように変更してください。 | |
オンプレミスゲートウェイデバイスの IPsec-VPN 設定で、1 つのパラメーターに複数の値が指定されています。たとえば、オンプレミスゲートウェイデバイスを設定する際に、IKE 設定 フェーズの 暗号化アルゴリズム が aes と aes192 として指定されています。 | Alibaba Cloud 側で IPsec 接続を設定する場合、各パラメーターは 1 つの値しかサポートしません。オンプレミスゲートウェイデバイスの IPsec-VPN 設定を確認し、各パラメーターにも 1 つの値のみが指定され、それが IPsec 接続の値と同じであることを確認してください。 | |
IPsec 接続の設定が変更され、オンプレミスゲートウェイデバイスと一致しなくなりました。 | IPsec 接続の設定を確認し、オンプレミスゲートウェイデバイスの設定と一致するようにしてください。詳細については、「IPsec 接続」をご参照ください。 | |
IPsec 接続に関連付けられている VPC インスタンスに、IPv4 ゲートウェイとネットワーク ACL が新しく設定されました。 | VPC インスタンスに適用されている IPv4 ゲートウェイとネットワーク ACL の設定を確認し、オンプレミスデータセンターと VPC インスタンス間のトラフィックを許可してください。詳細については、「IPv4 ゲートウェイ」と「ネットワーク ACL」をご参照ください。 | |
オンプレミスゲートウェイデバイスの IP アドレスの変更 | オンプレミスゲートウェイデバイスが IPsec-VPN 接続の確立に使用する IP アドレスが変更されたため、Alibaba Cloud 側のカスタマーゲートウェイインスタンスの IP アドレスが、オンプレミスゲートウェイデバイスが使用する IP アドレスと一致しなくなりました。 | オンプレミスゲートウェイデバイスが IPsec-VPN 接続の確立に使用する IP アドレスが、Alibaba Cloud 側のカスタマーゲートウェイインスタンスに設定されている IP アドレスと同じであることを確認してください。 |
オンプレミスゲートウェイデバイスに複数の IP アドレスがあり、Alibaba Cloud 側のカスタマーゲートウェイインスタンスの IP アドレスが、オンプレミスゲートウェイデバイスが IPsec-VPN 接続の確立に使用する IP アドレスと一致していません。 | オンプレミスゲートウェイデバイスが IPsec-VPN 接続の確立に使用する IP アドレスが、Alibaba Cloud 側のカスタマーゲートウェイインスタンスに設定されている IP アドレスと同じであることを確認してください。 | |
オンプレミスゲートウェイデバイスが動的 IP アドレスを使用しており、Alibaba Cloud 側のカスタマーゲートウェイインスタンスの IP アドレスが、オンプレミスゲートウェイデバイスが IPsec-VPN 接続の確立に使用する IP アドレスと一致していません。 | オンプレミスゲートウェイデバイスは、IPsec-VPN 接続を確立するために静的 IP アドレスを使用する必要があります。オンプレミスゲートウェイデバイスが使用する静的 IP アドレスが、Alibaba Cloud 側のカスタマーゲートウェイインスタンスに設定されている IP アドレスと同じであることを確認してください。 |
ネゴシエーションステータスが断続的に失敗に変わりますか?
原因カテゴリ | 原因 | 解決策 |
IPsec-VPN 設定の変更 | IPsec 設定 フェーズの DH グループ パラメーター (一部のオンプレミスゲートウェイデバイスでは PFS と呼ばれる) の設定が、IPsec 接続とオンプレミスゲートウェイデバイスの間で一致していません。 | IPsec 接続またはオンプレミスゲートウェイデバイスの IPsec 設定 フェーズで DH グループ パラメーター (PFS) の設定を確認し、両端の DH グループ パラメーター (PFS) の値が同じになるように設定してください。設定方法については、「IPsec 接続」をご参照ください。 |
オンプレミスゲートウェイデバイスの IPsec-VPN 設定で、1 つのパラメーターに複数の値が指定されています。たとえば、オンプレミスゲートウェイデバイスを設定する際に、IKE 設定 フェーズの 暗号化アルゴリズム が aes と aes192 として指定されています。 | Alibaba Cloud 側で IPsec 接続を設定する場合:
| |
オンプレミスゲートウェイデバイスがトラフィックベースの SA ライフタイムで設定されています。 | Alibaba Cloud 側の IPsec 接続は、トラフィックベースの SA ライフタイムの設定をサポートしておらず、時間ベースの SA ライフタイムの設定のみをサポートしています。オンプレミスゲートウェイデバイスでは、トラフィックベースの SA ライフタイムを設定しないか、トラフィックベースの SA ライフタイムを 0 バイトに設定することを推奨します。 | |
ネットワーク品質が低い | IPsec 接続とオンプレミスゲートウェイデバイス間のネットワーク品質が低いため、DPD プロトコルパケット、ヘルスチェックプローブパケット、または IPsec プロトコルパケットが失われてタイムアウトし、IPsec-VPN 接続が中断されます。 | IPsec-VPN 接続が中断された時点のネットワーク接続性を確認してください。 |
IPsec 接続のピア側の制限 | IPsec 接続のピアベンダーには、データトラフィックがある場合にのみ IPsec プロトコルネゴシエーションをトリガーできるという制限があります。 | IPsec 接続のピア VPN ゲートウェイにこの使用制限があるかどうかを確認してください。この制限が存在する場合、IPsec プロトコルネゴシエーションをトリガーする方法についてピアベンダーに相談してください。 |
デュアルトンネルモードで IPsec-VPN 接続を確立する際、Alibaba Cloud 側の IPsec 接続はトラフィックセレクターモードを使用し、2 つのトンネルのトラフィックセレクターはデフォルトで同じになります。IPsec 接続のオンプレミスゲートウェイデバイスには、関連する制限 (たとえば、Cisco ASA ファイアウォールデバイス) がある場合があります。2 つのトンネルのトラフィックセレクターが同じ場合、1 つのトンネルしか正常にネゴシエートできず、2 つのトンネルが交互に正常にネゴシエートします。 | IPsec 接続のオンプレミスゲートウェイデバイスにこの制限があるかどうかを関連ベンダーに確認してください。この制限が存在する場合、「オンプレミスデバイスの設定」を参照して、IPsec 接続のオンプレミスゲートウェイデバイスの IPsec-VPN 設定を変更してください。 |
c. フェーズ 2 ネゴシエーション成功後の例外
クイックリファレンス:
BGP ルーティングプロトコルのネゴシエーションステータスの異常
原因カテゴリ | 原因 | 解決策 |
BGP 設定の誤り | オンプレミスゲートウェイデバイスに正しい BGP IP アドレスが設定されていません。 | IPsec-VPN 接続とそのオンプレミスゲートウェイデバイスの BGP 設定を確認し、IPsec-VPN 接続の BGP IP アドレスとオンプレミスゲートウェイデバイスの BGP IP アドレスが同じ CIDR ブロック内にあり、互いに競合しないことを確認します。 BGP IP アドレスが属する CIDR ブロックは、サブネットマスク長が 30 の 169.254.0.0/16 内の CIDR ブロックである必要があります。 |
IPsec-VPN 接続関連の問題 | IPsec-VPN 接続の接続性が異常なため、IPsec-VPN 接続側ではオンプレミスゲートウェイデバイスから BGP プロトコルパケットを受信できません。 | IPsec-VPN 接続の接続性を確認し、IPsec-VPN 接続側でオンプレミスゲートウェイデバイスから BGP プロトコルパケットを受信したかどうかを確認します。 IPsec-VPN 接続のトラフィックモニタリングデータを表示できます。 インバウンドトラフィックのレコードがモニタリングされていない場合、IPsec-VPN 接続側がオンプレミスゲートウェイデバイスから BGP プロトコルパケットを受信していないことを示します。 |
IPsec-VPN 接続のネゴシエーションステータスが不安定です。 | IPsec-VPN 接続のログに基づき、IPsec-VPN 接続が常に「フェーズ 2 ネゴシエーション成功」のステータスであるかを確認します。 IPsec-VPN 接続のネゴシエーションステータスが不安定な場合は、エラーコードとログキーワードに基づいて IPsec-VPN 接続の問題をトラブルシューティングします。 |
VPC 内の ECS インスタンスからオンプレミスデータセンターのサーバーへのアクセス不可
原因:VPC のルート設定、セキュリティグループルール、またはオンプレミスデータセンターのルート設定とアクセスコントロールポリシーにおいて、VPC 内の ECS インスタンスからオンプレミスデータセンターのサーバーへのアクセスが許可されていません。
解決策:次の情報を参照して、関連設定のトラブルシューティングを行ってください。
VPC
VPC ルートテーブルのルート設定を確認します。 ECS インスタンスがオンプレミスデータセンターのサーバーにアクセスできるよう、関連するルートが VPC ルートテーブルに設定されていることを確認してください。
VPC に適用されているセキュリティグループルールを確認します。 セキュリティグループルールで ECS インスタンスとサーバー間の相互アクセスが許可されていることを確認してください。
オンプレミスデータセンター
オンプレミスデータセンターのルート設定を確認します。 サーバーが ECS インスタンスに応答できるよう、関連するルートがオンプレミスデータセンターに設定されていることを確認してください。
オンプレミスデータセンターのアクセスコントロールポリシーを確認します。 オンプレミスデータセンターで ECS インスタンスとサーバー間の相互アクセスが許可されていることを確認してください。
オンプレミスデータセンター内でパブリック IP アドレスがプライベート IP アドレスとして使用されている場合、VPC がそのパブリック IP アドレスの CIDR ブロックにアクセスできるように、これを VPC の顧客 CIDR ブロックとして設定する必要があります。
オンプレミスデータセンターのサーバーから VPC 内の ECS インスタンスへのアクセス不可
原因:VPC のルート設定、セキュリティグループルール、またはオンプレミスデータセンターのルート設定とアクセスコントロールポリシーにおいて、オンプレミスデータセンターのサーバーから VPC 内の ECS インスタンスへのアクセスが許可されていません。
解決策:次の情報を参照し、関連設定のトラブルシューティングを行ってください。
VPC
VPC ルートテーブルのルート設定を確認します。 ECS インスタンスがサーバーからのアクセスに応答できるよう、関連するルートが VPC ルートテーブルに設定されていることを確認してください。
VPC に適用されているセキュリティグループルールを確認します。 セキュリティグループルールで ECS インスタンスとサーバー間の相互アクセスが許可されていることを確認してください。
オンプレミスデータセンター
オンプレミスデータセンターのルート設定を確認します。 サーバーが IPsec-VPN 接続を介して ECS インスタンスにアクセスできるよう、関連するルートがオンプレミスデータセンターに設定されていることを確認してください。
オンプレミスデータセンターのアクセスコントロールポリシーを確認します。 オンプレミスデータセンターで ECS インスタンスとサーバー間の相互アクセスが許可されていることを確認してください。
複数 CIDR ブロックシナリオにおける一部の通信障害
原因:IPsec-VPN 接続でオンプレミスデータセンターと VPC を接続するシナリオにおいて、VPN Gateway が Cisco、H3C、Huawei などの従来のベンダー製デバイスと相互接続し、かつ IPsec-VPN 接続でトラフィックセレクターのルーティングモードを使用し複数の CIDR ブロックが設定されている場合、1 つの CIDR ブロックのみが通信でき、他の CIDR ブロックは通信できなくなります。
この現象は、Alibaba Cloud VPN Gateway が Cisco、H3C、Huawei などの従来のベンダー製デバイスと相互接続する際に、両端の IPsec プロトコルに互換性がないことが原因で発生します。 IPsec-VPN 接続に複数の CIDR ブロックが設定されている場合、Alibaba Cloud VPN Gateway は 1 つの SA (Security Association) を使ってピアゲートウェイデバイスとネゴシエートしますが、ピアゲートウェイデバイス側は、複数の CIDR ブロックに対して複数の SA を使用して VPN Gateway とネゴシエートします。
解決策:「複数 CIDR ブロックの推奨設定ソリューション」をご参照ください。
ping 成功時のサービスまたはポートへのアクセス失敗
原因:VPC に適用されているセキュリティグループルール、またはオンプレミスデータセンターに適用されているアクセスコントロールポリシーが、対応する IP アドレス、プロトコルタイプ、ポート番号を許可していません。
解決策:次の情報を参照し、関連設定のトラブルシューティングを行ってください。
VPC に適用されているセキュリティグループルールを確認します。 オンプレミスデータセンターと VPC 間で通信する必要がある IP アドレス、プロトコルタイプ、ポート番号をセキュリティグループルールで許可していることを確認してください。
オンプレミスデータセンターに適用されているアクセスコントロールポリシーを確認します。 オンプレミスデータセンターと VPC 間で通信する必要がある IP アドレス、プロトコルタイプ、ポート番号をアクセスコントロールポリシーで許可していることを確認してください。
オンプレミスデータセンター側にサービスポリシーや DNS 名前解決などの設定がある場合は、それらも併せて確認することを推奨します。 オンプレミスデータセンターと VPC 間で通信する必要がある IP アドレス、プロトコルタイプ、ポート番号が許可されていることを確認してください。
オンプレミスからの traceroute はクラウドに到達しないが、ping は成功するのはなぜですか?
原因
traceroute と ping では使用する ICMP パケットのタイプが異なるため、経路上の中間ネットワークデバイスがそれぞれに異なる処理ポリシーを適用する場合があります。
ping は ICMP Echo Request/Echo Reply を使用し、宛先とのエンドツーエンドの到達可能性を直接テストします。
traceroute は ICMP Time Exceeded メッセージ (パケットの TTL が 0 になったときに中間デバイスから返されるタイムアウト通知) を利用して、パスをホップバイホップで追跡します。
オンプレミスの出口ファイアウォールまたはルーターに ICMP Time Exceeded メッセージ (または traceroute が使用する UDP ポート) を禁止するセキュリティポリシーが設定されている場合、そのノードでパス追跡は中断されますが、ping の ICMP Echo パケットはブロックされないため、ping は成功します。 これは中間デバイスのポリシーの違いによるものであり、VPN トンネルや宛先ホストに問題があることを示すものではありません。
トラブルシューティングのヒント
オンプレミスの出口デバイスのセキュリティポリシーを確認し、ICMP Time Exceeded メッセージまたは UDP ポート (traceroute はデフォルトで UDP ポート 33434 から開始します。一部のツールは ICMP モードへの切り替えをサポートしています) を制限しているか確認します。
ネットワーク接続をセグメントごとに検証します。
オンプレミスデバイスから、Alibaba Cloud VPN Gateway のパブリック IP アドレスに ping を実行します (インターネット出口から VPN Gateway への接続性を検証するため)。
オンプレミスデバイスから、Alibaba Cloud VPC 内のプライベート IP アドレスに ping を実行します (VPN トンネルの内部チャネルの接続性を検証するため)。
パス追跡ツールの可用性を確認する必要がある場合は、クラウドの ECS インスタンスから逆方向に traceroute を実行してオンプレミスの IP を追跡し、双方向の結果を比較できます。
プライベートネットワークアクセス中のパケット損失と断続的な接続
原因カテゴリ | 原因 | 解決策 |
VPN Gateway の仕様の問題 | トラフィック通信中に、トラフィックバーストが VPN Gateway インスタンスの帯域幅仕様を超えました。 VPN Gateway コンソールで VPN Gateway インスタンスのトラフィックモニタリング情報を表示して、トラフィックバーストが発生したかどうかを確認できます。 | VPN Gateway インスタンスをアップグレードするか、一時的なアップグレードを実行できます。 詳細については、「サイズ変更と更新 (Standard VPNGW のみ)」をご参照ください。 |
IPsec-VPN 接続関連の問題 | IPsec-VPN 接続のネゴシエーションステータスが不安定です。 | IPsec-VPN 接続のログ情報に基づき、IPsec-VPN 接続が常に「フェーズ 2 ネゴシエーション成功」のステータスであるかを確認します。 IPsec-VPN 接続のネゴシエーションステータスが不安定で、トンネルが頻繁に再ネゴシエーションし、断続的なネットワークの中断を引き起こす場合は、エラーコードとログキーワードに基づいて IPsec-VPN 接続の問題をトラブルシューティングします。 |
MTU 関連の問題 | オンプレミスデータセンターのユーザー MTU が 1300 バイトを超える値に設定されています。 | 2021 年 4 月 1 日より前に作成された VPN Gateway では、オンプレミスデータセンターのユーザー MTU が 1300 バイトを超える値に設定されていると、IPsec-VPN 接続が機能しないことがあります。 この問題を回避するために、VPN Gateway を最新バージョンにアップグレードすることを推奨します。 |
トラフィック転送中に、トラフィックパケットが大きすぎて伝送パスの MTU 値を超え、パケットがフラグメント化されて転送されます。 | VPN Gateway は、すでにフラグメント化されたパケットの転送のみをサポートしており、パケットのフラグメント化や再構成はサポートしていません。 ユーザー MTU を 1399 バイトに設定することを推奨します。 詳細については、「MTU の設定」をご参照ください。 |
正常なプライベートネットワークアクセスにおける高転送レイテンシー
原因カテゴリ | 原因 | 解決策 |
VPN Gateway の仕様の問題 | トラフィック通信中に、トラフィックバーストが VPN Gateway インスタンスの帯域幅仕様を超えました。 VPN Gateway コンソールで VPN Gateway インスタンスのトラフィックモニタリング情報を表示して、トラフィックバーストが発生したかどうかを確認できます。 | VPN Gateway インスタンスをアップグレードするか、一時的なアップグレードを実行できます。 詳細については、「サイズ変更と更新 (Standard VPNGW のみ)」をご参照ください。 |
ネットワーク品質が低い | IPsec-VPN 接続とオンプレミスゲートウェイデバイス間のネットワーク品質が低いため、トラフィック通信中に高いネットワークレイテンシーとパケット損失が発生します。 |
|
トラフィックセレクター不一致時の IPsec-VPN 接続ネゴシエーション成功
原因:
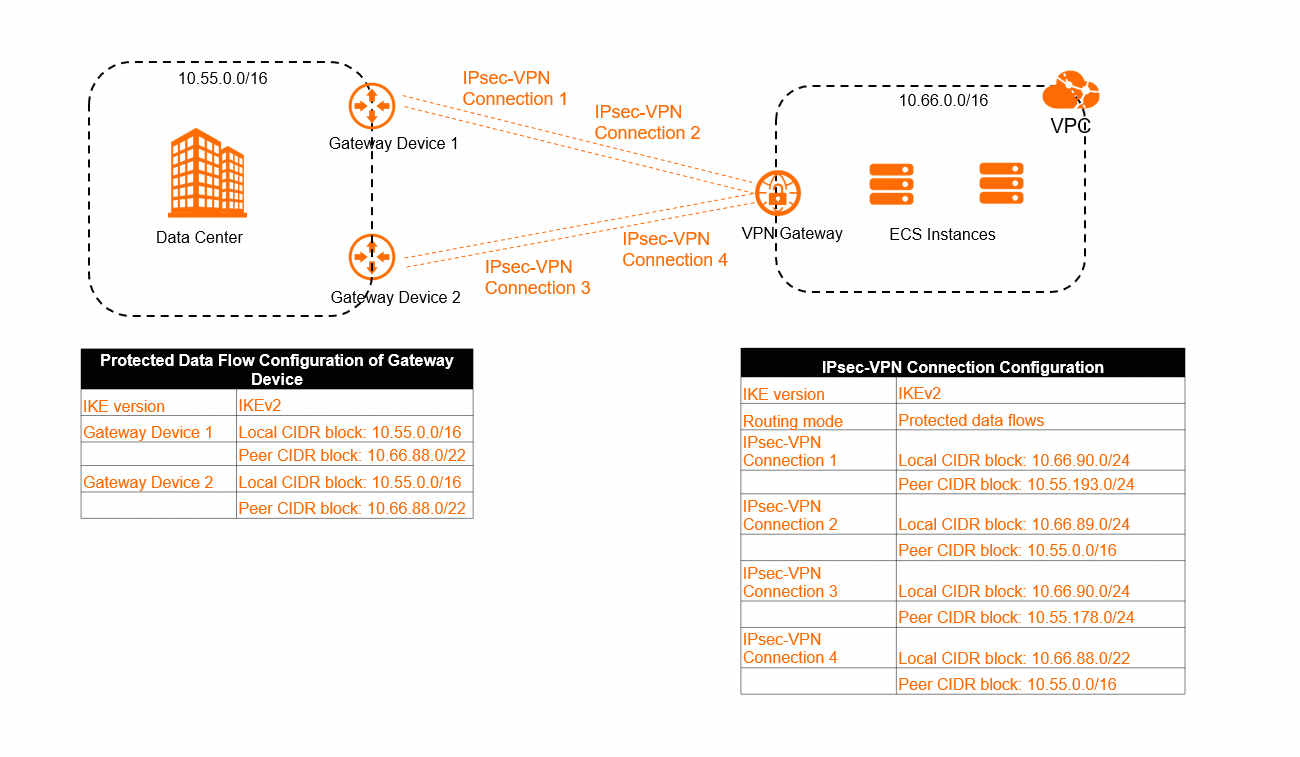
次の図に示すように、オンプレミスゲートウェイデバイスで設定されたトラフィックセレクターの CIDR ブロックと IPsec-VPN 接続で設定されたトラフィックセレクターの CIDR ブロックに包含関係があり、両端が IKEv2 バージョンを使用している場合、IPsec ネゴシエーション中に Alibaba Cloud VPN Gateway は両端のトラフィックセレクターが一致すると見なします。 オンプレミスゲートウェイデバイスも包含関係をサポートしている場合 (つまり、包含関係のあるトラフィックセレクターが互いに一致すると見なす場合)、クラウドとオンプレミスで設定されたトラフィックセレクターが異なるにもかかわらず、IPsec-VPN 接続が正常にネゴシエーションできてしまうという現象が発生します。
たとえば、オンプレミスゲートウェイデバイス 1 は包含関係をサポートしています。 オンプレミスゲートウェイデバイス 1 が IPsec-VPN 接続 1 および IPsec-VPN 接続 2 とネゴシエートする場合、オンプレミスゲートウェイデバイス 1 のローカル CIDR ブロック 10.55.0.0/16 は、IPsec-VPN 接続 1 のリモート CIDR ブロック 10.55.193.0/24 と IPsec-VPN 接続 2 のリモート CIDR ブロック 10.55.0.0/16 を含みます。オンプレミスゲートウェイデバイス 1 のリモート CIDR ブロック 10.66.88.0/22 は、IPsec-VPN 接続 1 のローカル CIDR ブロック 10.66.90.0/24 と IPsec-VPN 接続 2 のローカル CIDR ブロック 10.66.89.0/24 を含みます。 したがって、オンプレミスゲートウェイデバイス 1 と Alibaba Cloud VPN Gateway の両方がトラフィックセレクターが一致すると見なし、オンプレミスゲートウェイデバイス 1 は IPsec-VPN 接続 1 と IPsec-VPN 接続 2 の両方と正常にネゴシエートできます。
オンプレミスゲートウェイデバイスが包含関係をサポートしていない場合 (つまり、包含関係のあるトラフィックセレクターが互いに一致しないと見なす場合)、IPsec-VPN 接続は正常にネゴシエーションできません。 オンプレミスゲートウェイデバイスが包含関係をサポートしているかどうかを、オンプレミスゲートウェイデバイスのベンダーに確認してください。
オンプレミスゲートウェイデバイスと IPsec-VPN 接続の両方が IKEv1 バージョンを使用する場合、IPsec-VPN 接続が正常にネゴシエートするためには、両端のトラフィックセレクターが完全に同じである必要があります (包含関係は許可されません)。
考えられる影響:
前の図に示すように、1 つの VPN Gateway インスタンスに複数の IPsec-VPN 接続があり、複数の IPsec-VPN 接続のトラフィックセレクターの CIDR ブロックに包含関係がある場合、トラフィックが予期したパスに沿って転送されないことがあります。
トラフィックセレクターモードで設定された IPsec-VPN 接続の場合、IPsec-VPN 接続が作成されると、システムはデフォルトで VPN Gateway インスタンスのポリシーベースルートテーブルに関連するルートを追加し、各ルートは同じポリシーの優先度を持ちます。 前の図に示すシナリオでは、システムはデフォルトで VPN Gateway インスタンスのポリシーベースルートテーブルに次のルートを追加します。
ルートエントリ名 | 送信元 CIDR ブロック | 宛先 CIDR ブロック | ネクストホップ | 重み | ポリシーの優先度 |
ルートエントリ 1 | 10.66.90.0/24 | 10.55.193.0/24 | IPsec-VPN 接続 1 | 100 | 10 |
ルートエントリ 2 | 10.66.89.0/24 | 10.55.0.0/16 | IPsec-VPN 接続 2 | 100 | 10 |
ルートエントリ 3 | 10.66.90.0/24 | 10.55.178.0/24 | IPsec-VPN 接続 3 | 100 | 10 |
ルートエントリ 4 | 10.66.88.0/24 | 10.55.0.0/16 | IPsec-VPN 接続 4 | 100 | 10 |
ポリシーベースルートのマッチングルールによると、ポリシーの優先度が同じシナリオの場合、システムはポリシーベースルートの順序に従ってルートを 1 つずつ照合します。 ポリシーベースルートが一致すると、トラフィックはそのポリシーベースルートに従ってすぐに転送されます。 ポリシーベースルートの順序は、ポリシーベースルートがシステムに配信される時間によって決まります。 通常、最初に設定されたポリシーベースルートが優先的にシステムに配信されますが、この状況ではこれを完全に保証することはできません。 したがって、後で設定されたポリシーベースルートが優先的にシステムに配信され、その優先度が最初に設定されたポリシーベースルートよりも高くなることがあります。
前の図に示すシナリオでは、オンプレミスデータセンターが IPsec-VPN 接続 1 を介して VPC にリクエストパケットを送信する一方で、VPC が IPsec-VPN 接続 4 を介してオンプレミスデータセンターに返信パケットを送信することがあります。これは、ルートエントリ 4 が優先的にシステムに配信され、その優先度がルートエントリ 1 よりも高くなることがあるためです。
解決策:
オンプレミスゲートウェイデバイスと IPsec-VPN 接続では、包含関係のあるトラフィックセレクターの CIDR ブロックを追加することは避けてください。 両端に完全に一致するトラフィックセレクターの CIDR ブロックを追加することを推奨します。 この方法により、IPsec-VPN 接続の安定性を向上させることができます。
IPsec-VPN 接続を作成する際は、VPN Gateway インスタンス配下の複数の IPsec-VPN 接続でトラフィックセレクターの CIDR ブロックが重複しないように、できるだけ正確な CIDR ブロックを追加してください。
各ポリシーベースルートに異なるポリシーの優先度と重み値を設定し、トラフィックが 1 つのポリシーベースルートにのみ一致するよう設定します。
お使いの VPN Gateway インスタンスがポリシーの優先度の設定をサポートしていない場合は、VPN Gateway インスタンスをアップグレードできます。 アップグレード後、VPN Gateway インスタンスはデフォルトでポリシーベースルートのポリシーの優先度の設定をサポートします。
IPsec トンネル接続後の AD Connector または DNS 名前解決の失敗への対処法
原因:IPsec トンネルのping テストが正常で、ドメイン名解決の設定が正しい場合、障害はトンネル層ではないことが考えられます。 基盤となるUDP ポート 53 がオンプレミスのファイアウォールまたはセキュリティポリシーによってブロックされている場合、DNS 通信がブロックされ、その結果 AD Connector 接続の失敗や RPC タイムアウト (Error 1818) が発生することがあります。
解決策:
オンプレミス IDC の DNS サーバーでUDP ポート 53 (実際の環境の DNS サーバー IP アドレス) への通信を許可し、クラウドリソースがこのポートを介してオンプレミス DNS と通信できるようにしてください。
クロスクラウドの CEN+VPN 環境で Windows AD ドメインコントローラーを同期する場合は、双方向の長時間 ping でのパケット損失率とレイテンシーを確認して問題を切り分け、必要に応じてクラウド側とオンプレミス側の両方で同時にパケットをキャプチャして分析します。
IPsec トンネルのフェールオーバーに時間がかかる原因
原因:トンネルのフェールオーバーにかかる全体の時間は、Alibaba Cloud VPN Gateway インスタンスの切り替え速度だけでなく、オンプレミス VPN デバイスの障害検出および切り替えメカニズムにも依存します。 Alibaba Cloud 側のバックアップトンネルが有効になったとしても、ハートビートタイムアウト時間やプローブ間隔などの設定により、オンプレミスデバイスが切り替えを完了していないことがあり、エンドツーエンドの回復時間が予想よりも大幅に長くなる (たとえば、回復に約 10 分かかる) ことがあります。
トラブルシューティングのヒント:
Alibaba Cloud VPN Gateway インスタンスとオンプレミス VPN デバイスのステータスとログを個別に確認します。
バックアップトンネルが実際に有効になった時点と、トラフィックパスが切り替えを完了した時点を確認します。
2 つの時点を比較して、余分な時間がオンプレミスデバイスのプローブおよび切り替えポリシーによって引き起こされたものかどうかを評価します。
ヘルスチェックの失敗 (シングル トンネルモードのみ)
原因カテゴリ | 原因 | 解決策 |
ヘルスチェックの宛先 IP アドレスの問題 | ヘルスチェックの宛先 IP アドレスにアクセスできません。 | 宛先 IP アドレスに関連付けられているホスト上で、その宛先 IP アドレスからヘルスチェックの送信元 IP アドレスに対して |
ヘルスチェックの宛先 IP アドレスに関連付けられているホストが異常に動作しており、IPsec-VPN 接続から送信されたプローブパケット (ICMP パケット) に時間内に応答できません。 | 宛先 IP アドレスに関連付けられているホストが正常かどうかを確認します。 詳細については、ゲートウェイデバイスのベンダーにお問い合わせください。 | |
ヘルスチェックの宛先 IP アドレスに関連付けられているルート設定とセキュリティポリシーが変更されました。 たとえば、セキュリティポリシーがヘルスチェックの送信元 IP アドレス、宛先 IP アドレス、または ICMP プロトコルタイプのパケットを許可していません。 | オンプレミスゲートウェイデバイス側で、宛先 IP アドレスに関連付けられているルート設定とセキュリティポリシーを確認して、以下を確認します。
| |
ヘルスチェックの宛先 IP アドレスが、元のパス (宛先 IP アドレスがプローブパケットを受信するパス) からのヘルスチェックプローブパケットに応答しません。 |
| |
IPsec-VPN 接続関連の問題 | IPsec-VPN 接続のネゴシエーションステータスが不安定です。 | IPsec-VPN 接続のログに基づき、IPsec-VPN 接続が常に「フェーズ 2 ネゴシエーション成功」のステータスであるかを確認します。 IPsec-VPN 接続のネゴシエーションステータスが不安定な場合は、エラーコードとログキーワードに基づいて IPsec-VPN 接続の問題をトラブルシューティングします。 注:IPsec-VPN 接続のヘルスチェックが失敗した後、システムは IPsec トンネルをリセットします。 アクティブ/スタンバイの IPsec-VPN 接続以外のアプリケーションシナリオでは、IPsec-VPN 接続でヘルスチェックを設定することは推奨しません。 |
付録:エラーコードとログキーワード
Ctrl+F (Windows) または Cmd+F (Mac) を使用して次の表から対応するエラーコードやログキーワードを検索し、そのトラブルシューティング方法をご確認ください。
エラーコード (コンソールのみ) | エラーコード (API のみ) | エラーメッセージ | ログキーワード | トラブルシューティング方法 |
[ピアが一致しません] | PeerMismatch | 受信したプロトコルパケットがカスタマーゲートウェイ情報と一致しません |
|
|
[アルゴリズムが一致しません] | AlgorithmMismatch | 暗号化アルゴリズム、認証アルゴリズム、または DH グループパラメーターが一致しません |
|
|
[暗号化アルゴリズムが一致しません] | EncryptionAlgorithmMismatch | IPsec 暗号化アルゴリズムが一致しません |
|
|
[認証アルゴリズムが一致しません] | AuthenticationAlgorithmMismatch | IKE 認証アルゴリズムが一致しません |
|
|
[DH グループが一致しません] | DhGroupMismatch | IKE フェーズ 1 の DH グループパラメーターが一致しません |
|
|
[事前共有鍵が一致しません] | PskMismatch | The pre-shared key parameter does not match |
|
|
[PeerID が一致しません] | PeerIdMismatch | LocalID または RemoteID が一致しないか、互換性がありません |
|
|
[DPD ペイロードシーケンスに互換性がありません] | DpdHashNotifyCompatibility | DPD ペイロード順序の互換性 |
| IPsec 接続で DPD 機能が有効になっている場合、IPsec 接続の DPD ペイロードの順序は、デフォルトで |
[DPD がタイムアウトしました] | DpdTimeout | DPD パケットタイムアウト |
|
|
[IKE バージョンが一致しません] | IkeVersionMismatch | IKE バージョン番号パラメーターが一致しません |
|
|
[ネゴシエーションモードが一致しません] | NegotiationModeMismatch | ネゴシエーションモードが一致しません |
|
|
[NAT-T が一致しません] | NatTMismatch | NAT トラバーサルが一致しません |
| IPsec 接続と、そのオンプレミスゲートウェイデバイスの NAT トラバーサル機能の状態が同じであるかを確認してください。異なる場合は、両端の設定が同じになるように変更してください。オンプレミスゲートウェイデバイスが NAT ゲートウェイの背後にある場合は、IPsec 接続と、そのオンプレミスゲートウェイデバイスの両方で NAT トラバーサル機能を有効にすることを推奨します。 |
[SA ライフタイムが一致しません] | LifetimeMismatch | ライフタイムパラメーターが一致しません |
| IPsec 接続と、そのオンプレミスゲートウェイデバイスの IKE 設定 フェーズおよび IPsec 設定 フェーズで設定された SA ライフタイム (秒) が同じであるかを確認してください。異なる場合は、両端の設定が同じになるように変更してください。IPsec 接続と、そのオンプレミスゲートウェイデバイスで設定された SA ライフタイム (秒) は同じである必要はありませんが、ゲートウェイデバイスのベンダーが異なるため、IPsec-VPN 接続の安定性を確保するために、両端で同じ SA ライフタイム (秒) を設定することを推奨します。 |
[セキュリティプロトコルが一致しません] | SecurityProtocolMismatch | セキュリティプロトコルパラメーターが一致しません |
| オンプレミスゲートウェイデバイスが使用するセキュリティプロトコルが ESP (Encapsulating Security Payload) であるかを確認してください。そうでない場合は ESP に変更してください。Alibaba Cloud VPN Gateway は、IPsec-VPN 接続が使用するセキュリティプロトコルとして ESP のみをサポートし、AH (Authentication Header) はサポートしていません。 |
[カプセル化モードが一致しません] | EncapsulationModeMismatch | カプセル化モードが一致しません |
| オンプレミスゲートウェイデバイスが使用するカプセル化モードがトンネルモードであるかを確認してください。そうでない場合はトンネルモードに変更してください。Alibaba Cloud VPN Gateway は、IPsec-VPN 接続が使用するカプセル化モードとしてトンネルモードのみをサポートし、トランスポートモードはサポートしていません。 |
[アルゴリズムに互換性がありません] | AlgorithmCompatibility | アルゴリズムの互換性 | なし | IPsec 接続と、そのオンプレミスゲートウェイデバイスの IKE 設定 フェーズと IPsec 設定 フェーズで設定した認証アルゴリズムに互換性がありません。両端で md5 などの別の認証アルゴリズムを使用することを推奨します。 |
[保護されるデータフローが一致しません] | TrafficSelectorMismatch | トラフィックセレクターの CIDR ブロックパラメーターが一致しません |
|
|
[PFS が一致しません] | PfsMismatch | IPsec フェーズ 2 の DH グループパラメーターが一致しません |
| IPsec 接続と、そのオンプレミスゲートウェイデバイスの IPsec 設定 フェーズにおける PFS 機能の設定状態が同じであるかを確認してください。異なる場合は、両端の設定が同じになるように変更してください。
|
[Commit bit が一致しません] | CommitMismatch | コミットビットが一致しません | なし | オンプレミスゲートウェイデバイスのコミットビットが有効になっているかを確認してください。有効になっている場合は、コミットビットを無効にしてください。コミットビットは、保護されたデータが送信される前に IPsec プロトコルのネゴシエーションが完了することを保証するために使用されます。Alibaba Cloud VPN Gateway はコミットビットの設定をサポートしていません。 |
[プロポーザルが一致しません] | ProposalMismatch | プロポーザルが一致しません |
|
|
[ネゴシエーションに失敗しました] | NegotiationFailed | プロトコルネゴシエーションに失敗しました |
| IPsec-VPN 接続をリセットして IPsec プロトコルの再ネゴシエーションをトリガーしてください。システムが再度チェックを行います。 |
[フェーズ 1 のネゴシエーションがタイムアウトしました] | Phase1NegotiationTimeout | フェーズ 1 のプロトコルパケットの受信に失敗し、タイムアウトによりネゴシエーションに失敗しました |
|
|
[フェーズ 2 のネゴシエーションがタイムアウトしました] | Phase2NegotiationTimeout | フェーズ 2 パケットの受信に失敗し、タイムアウトによりネゴシエーションに失敗しました | なし |
|
[ピアからのプロトコル応答メッセージが受信できません] | NoResponse | ピアゲートウェイが応答しません |
|
|
[ピアから delete メッセージを受信しました] | ReceiveDeleteNotify | ピアから削除パケットを受信しました |
| IPsec 接続側が、オンプレミスゲートウェイデバイスから送信された |
[例外は検出されていません] | NoExceptionFound | ネゴシエーション例外の原因が診断されませんでした | なし | 現在の結果は、IPsec-VPN 接続がネゴシエーションを開始していないことが原因である可能性があります。Alibaba Cloud 側またはピアネットワークデバイス側で IPsec-VPN 接続をリセットしてください。Alibaba Cloud 側では、IPsec 接続下の [即時有効] の値を変更して保存し、その後 [即時有効] を元の設定値に戻すことで、IPsec プロトコルネゴシエーションの開始をトリガーすることができます。その後、現在のページを更新してチェック結果を表示してください。 |