Elastic Algorithm Service (EAS) の専用ゲートウェイにカスタムドメイン名をバインドし、Certificate Management Service (CAS) を使用して PAI-EAS に SSL 証明書をデプロイできます。これにより、HTTPS 暗号化を有効にして、転送中のデータを保護できます。
ビジネスシナリオ
デフォルトでは、PAI-EAS モデルサービスは Alibaba Cloud のパブリックエンドポイントを提供します。本番環境では、api.your-company.com などのカスタムドメイン名を使用してサービスを提供し、HTTPS 暗号化を有効にすることができます。これにより、転送中のデータのプライバシーと完全性が保護されます。
前提条件
-
PAI-EAS で フルマネージド専用ゲートウェイ が作成済みで、そのステータスが 実行中 であること。フルマネージドゲートウェイの作成方法の詳細については、「フルマネージド専用ゲートウェイの作成」をご参照ください。
-
デジタル証明書管理サービスを使用して SSL 証明書を申請またはアップロードし、証明書のステータスが発行済みである必要があります。証明書を購入および申請するには、商用証明書の購入および証明書の申請をご参照ください。
重要証明書のドメイン名は、使用予定のカスタムドメイン名と完全に一致している必要があります。
ソリューションアーキテクチャ
このソリューションでは、CAS を使用して PAI-EAS のフルマネージド専用ゲートウェイに SSL 証明書をデプロイします。その後、DNS 名前解決を使用して、カスタムドメイン名がゲートウェイを指すようにします。

ワークフロー:
-
エンドユーザーがカスタムドメイン名 (
api.your-company.com) に HTTPS リクエストを送信します。 -
DNS サービスは、CNAME レコードを介して、カスタムドメイン名を PAI-EAS 専用ゲートウェイのパブリック IP アドレスに名前解決します。
-
リクエストは PAI-EAS 専用ゲートウェイに到達します。カスタムドメイン名に一致する SSL 証明書が、CAS によってゲートウェイにデプロイされています。
-
ゲートウェイは証明書を使用して安全な HTTPS 接続を確立します。その後、復号化されたリクエストをバックエンドのモデルサービスに転送します。
手順
手順 1:PAI-EAS の設定
フルマネージド専用ゲートウェイの作成
PAI-EAS にフルマネージド専用ゲートウェイが作成済みの場合は、この手順をスキップして「パブリックカスタムドメイン名の設定」に進んでください。
-
Elastic Algorithm Service (EAS) ページに移動し、専用ゲートウェイ タブで、専用ゲートウェイの作成 をクリックします。
-
専用ゲートウェイの作成 パネルで、フルマネージド専用ゲートウェイ を選択します。
-
PAI-EAS 専用ゲートウェイの購入ページで、パラメーターを設定し、今すぐ購入 をクリックします。画面の指示に従って注文を確定し、支払いを完了します。
説明購入したフルマネージド専用ゲートウェイは、推論ゲートウェイリストで確認できます。ゲートウェイは、そのステータスが実行中になると使用できるようになります。
-
専用ゲートウェイ タブで、対象のフルマネージド専用ゲートウェイの名前をクリックして詳細ページを開き、ゲートウェイのアクセス制御 セクションで設定を構成します。
説明このトピックでは、パブリックネットワーク設定を例として使用します。その他の設定の詳細については、「パブリックネットワークのアクセス制御」をご参照ください。
パブリックカスタムドメイン名の設定
-
専用ゲートウェイの詳細ページで、ドメイン名 タブに切り替え、ドメインの作成 をクリックし、次の図に示すようにパラメーターを設定します。
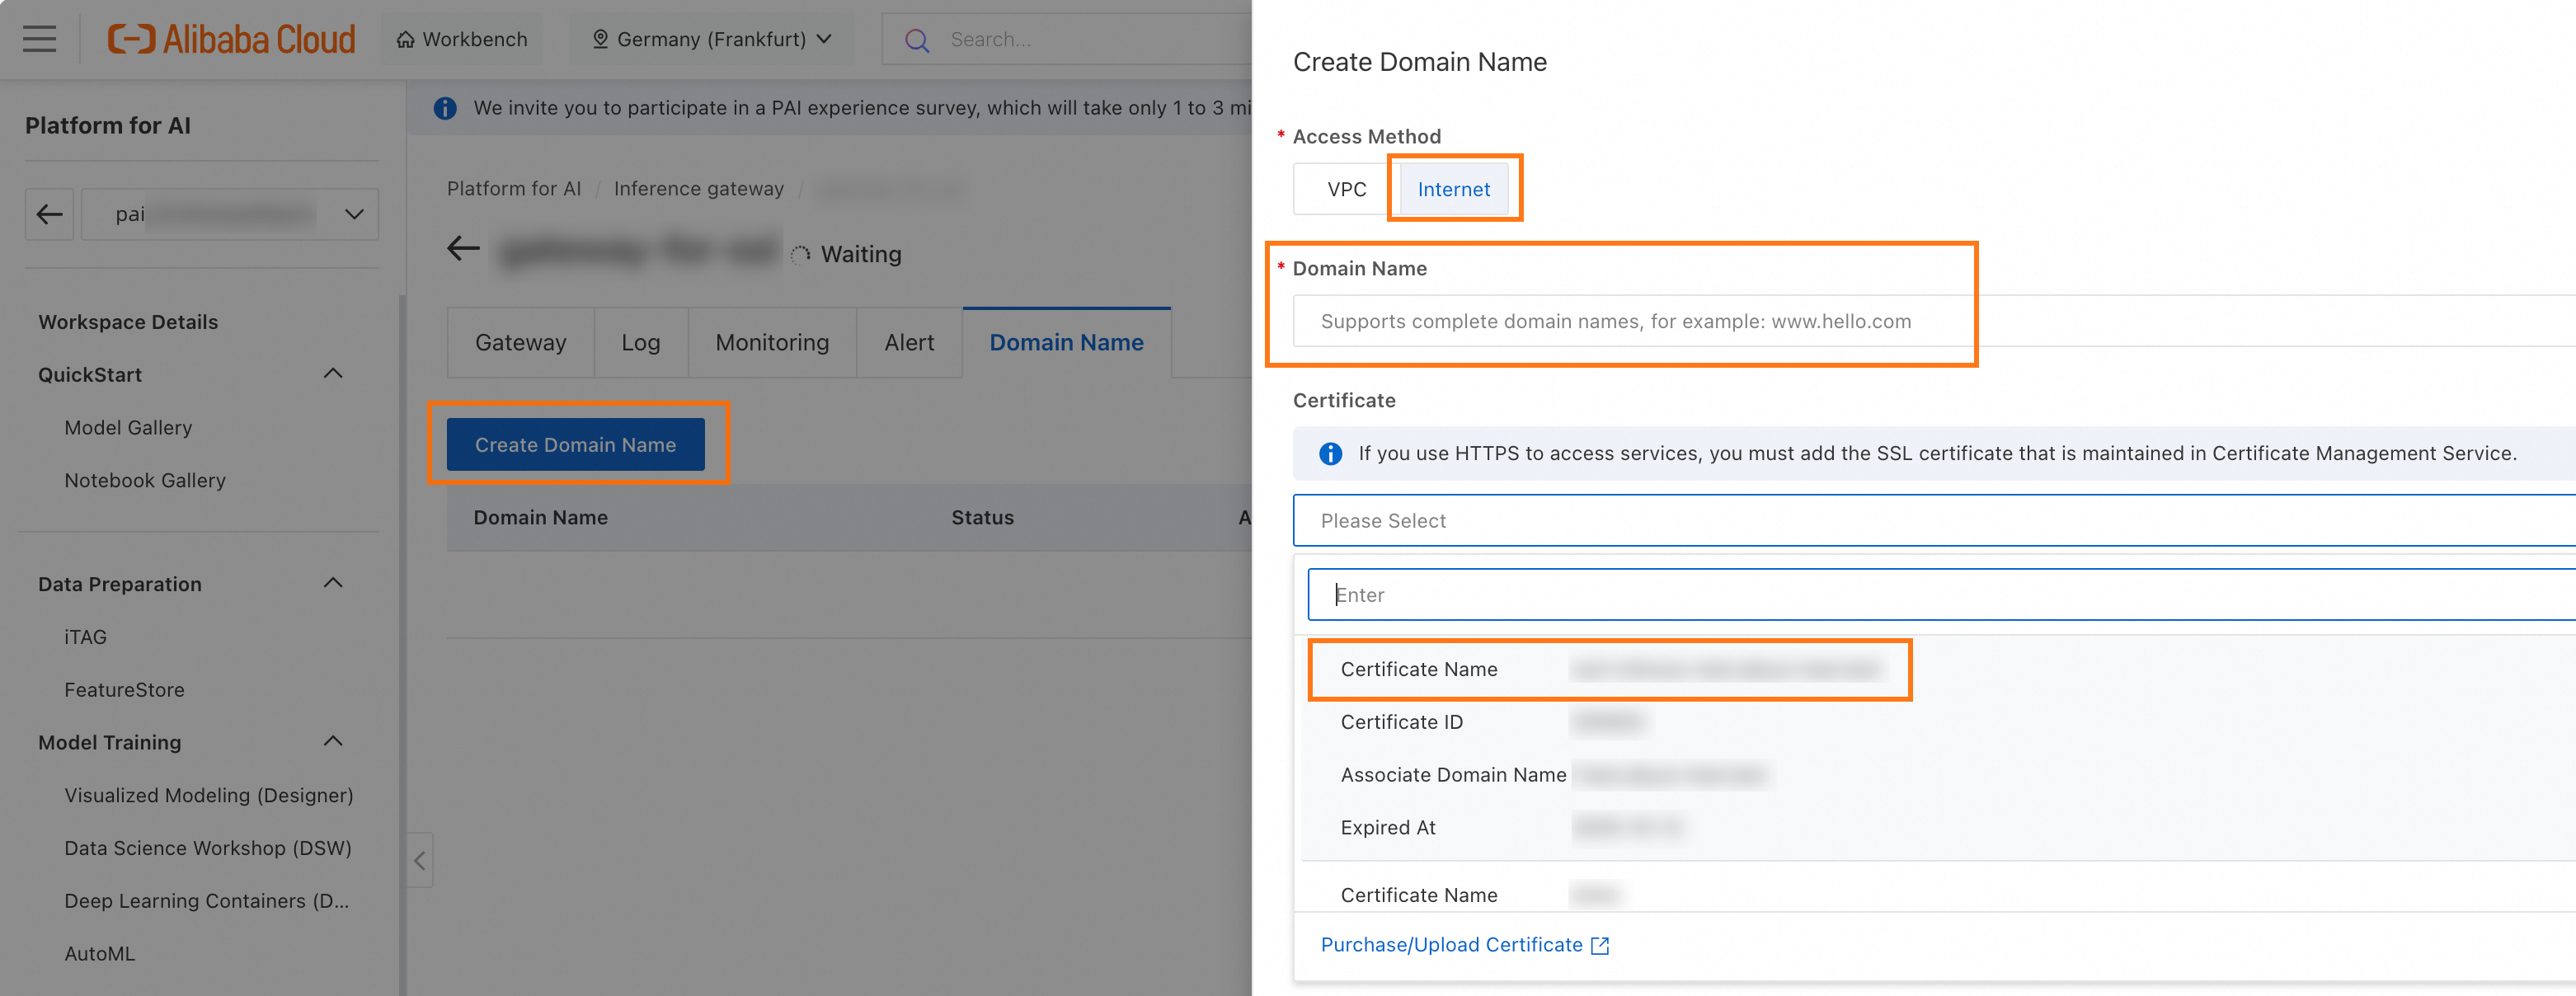
この専用ゲートウェイを使用してサービスがデプロイされている場合、カスタムパブリックドメイン名の設定が有効になるまで数分 (5分未満) 待つ必要があります。設定が有効になったことを確認するには、サービス呼び出し情報を確認します。パブリック呼び出しアドレスのドメイン名が、ゲートウェイに設定されているカスタムパブリックドメイン名と同じであれば、設定は有効になっています。
-
パブリックドメイン名の名前解決を設定します。カスタムパブリックドメイン名が専用ゲートウェイのパブリックドメイン名を指すように、CNAME レコードを追加します。
-
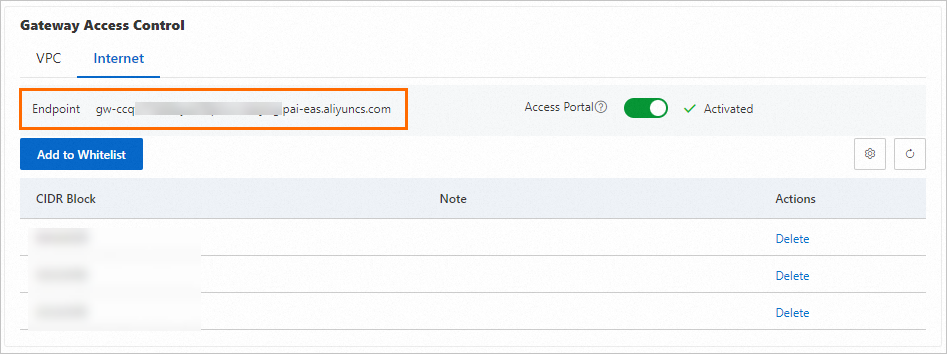
専用ゲートウェイの ゲートウェイの詳細 タブで、パブリックエンドポイントを見つけてコピーします。
-
以下の手順では、Alibaba Cloud DNS を例として使用します。手順は他のクラウドプロバイダーでも同様です。詳細については、「ドメイン名の追加」および「DNS レコードの追加」をご参照ください。
-
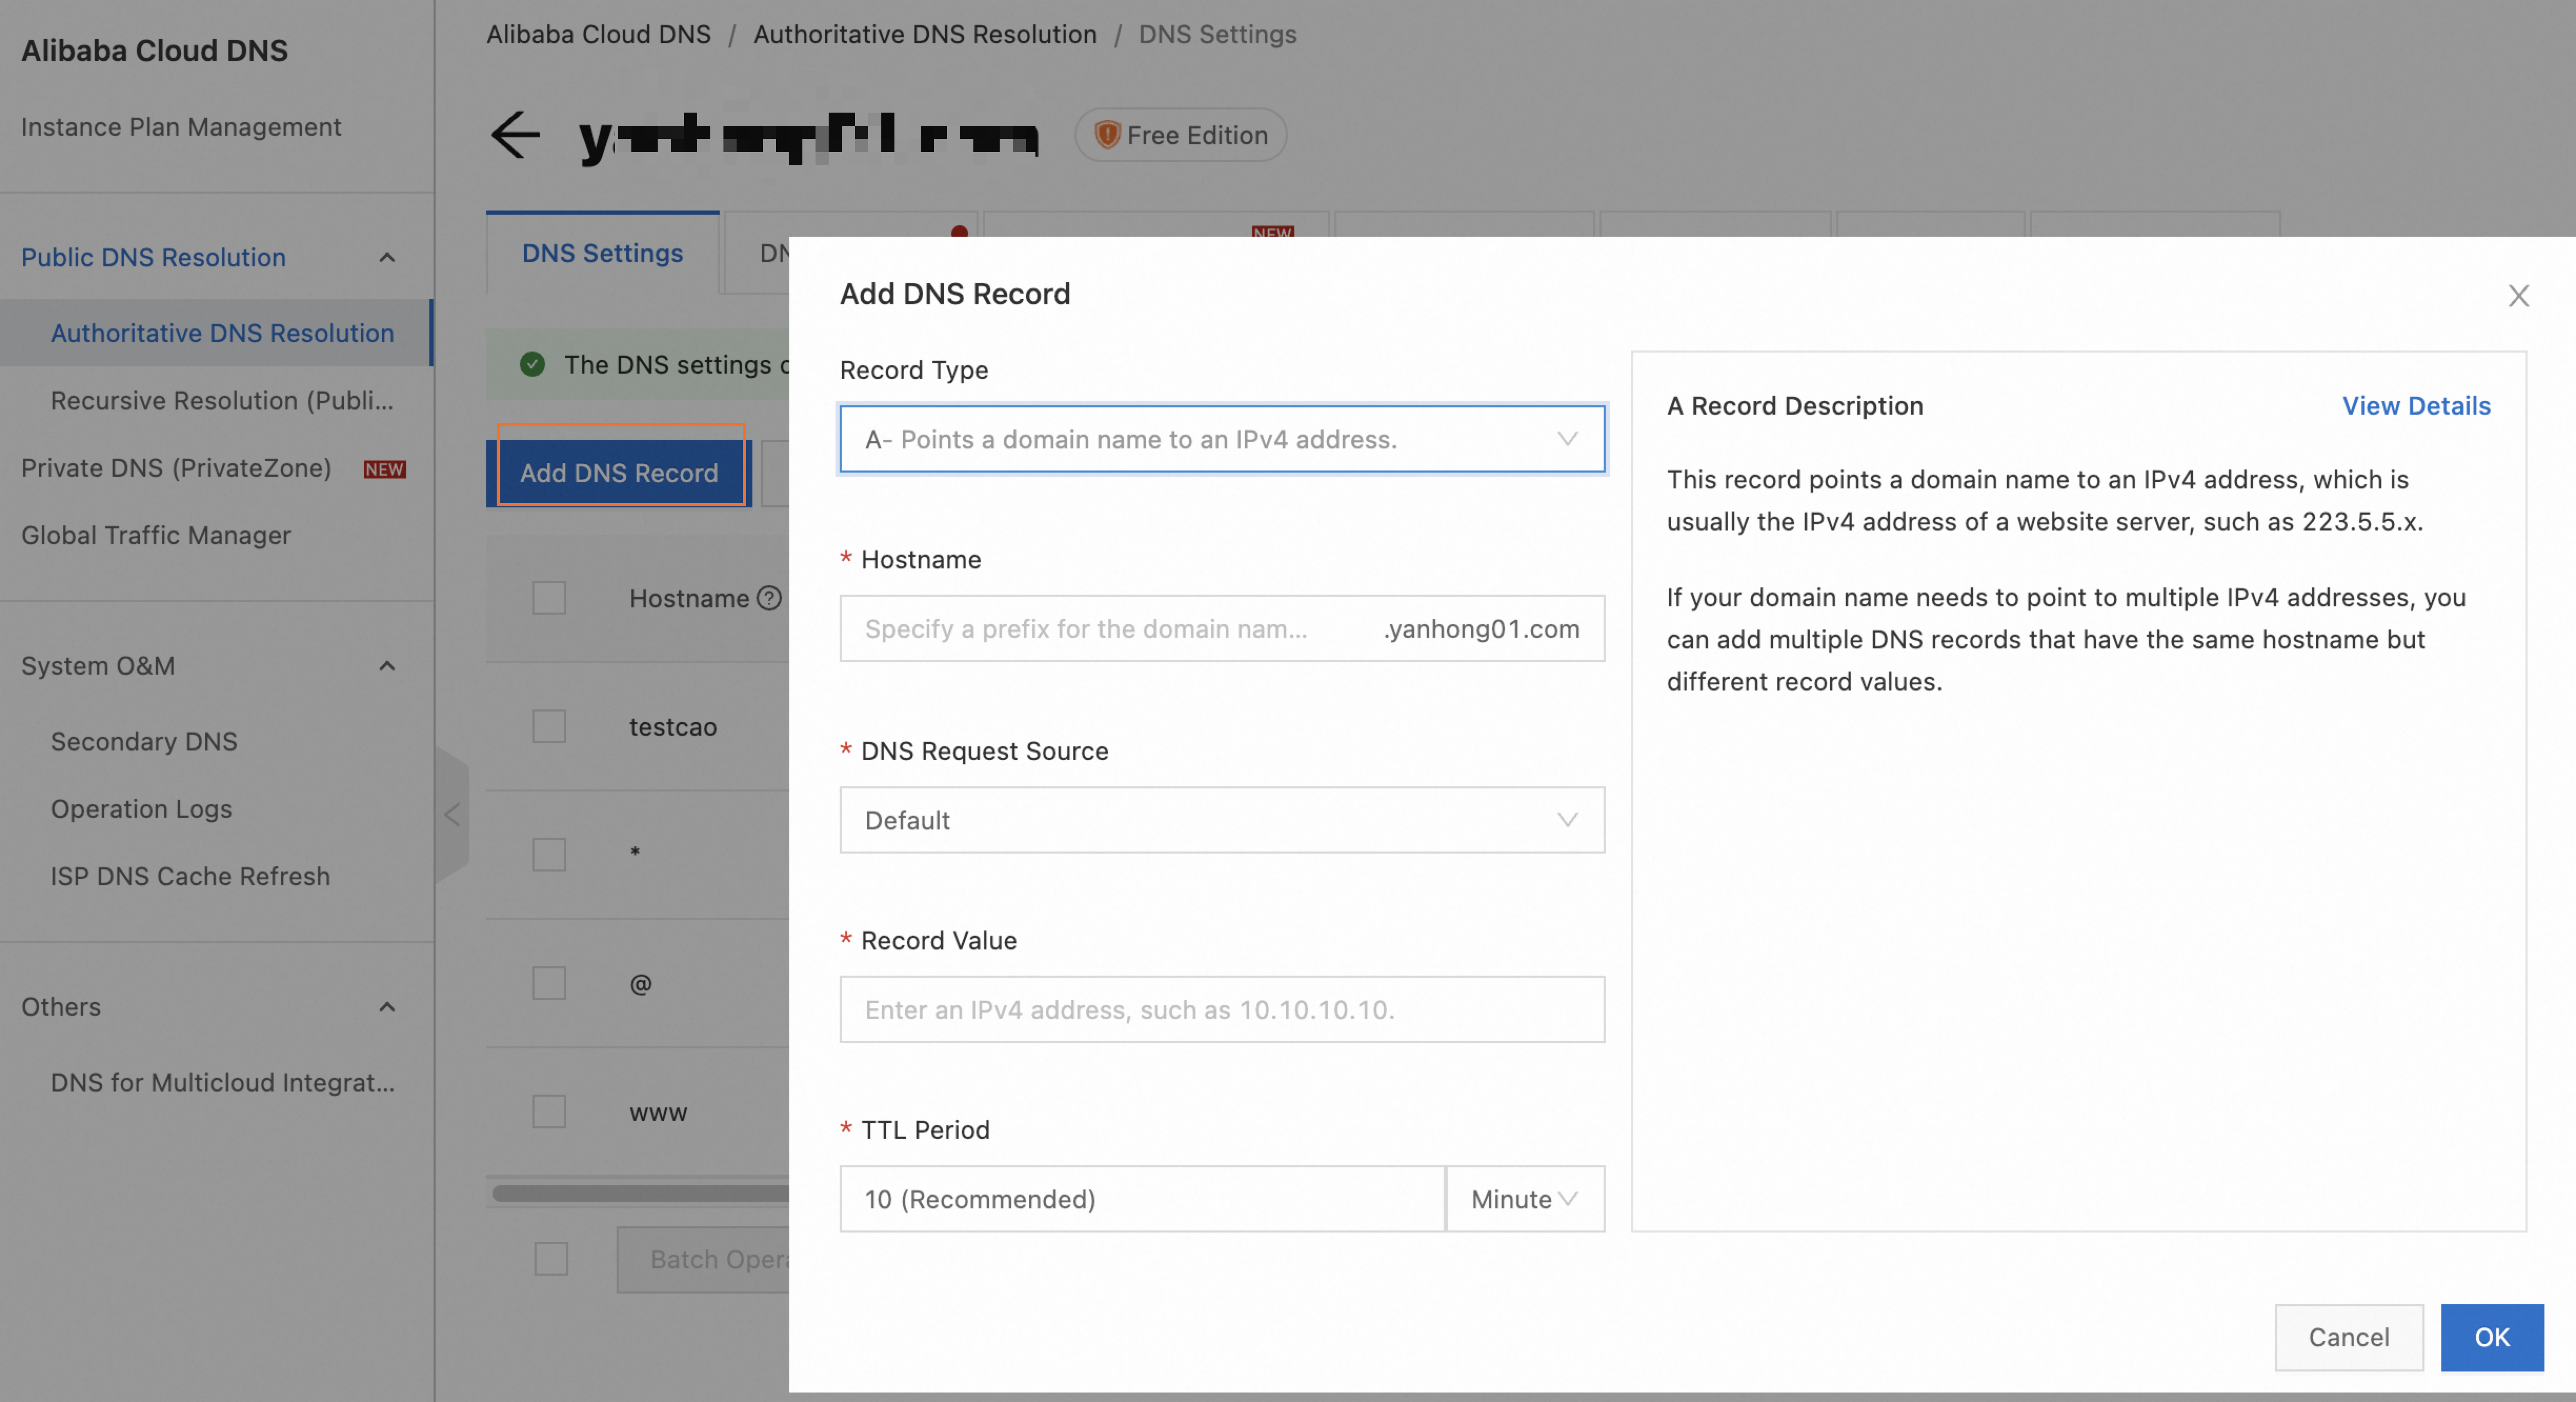
パブリックゾーン DNS ページに移動します。インターネット権威 タブで、カスタムドメイン名を見つけてクリックし、[DNS 設定] ページを開きます。ドメイン名が Alibaba Cloud に登録されていない場合は、手動で追加する必要があります。次に、[レコードの追加] をクリックします。
-
[レコードタイプ] を [CNAME] に設定します。[ホスト] をカスタムドメイン名に設定します。[レコード値] を、前の手順で取得した専用ゲートウェイのパブリックドメイン名に設定します。
-
-
手順 2:Certificate Management Service の設定
-
デプロイサービスを初めて使用する場合は、画面の指示に従って権限を付与します。承認が完了すると、デプロイタスクを作成できます。承認の詳細については、「クラウドリソースへのアクセス権限の付与」をご参照ください。
-
クラウド製品デプロイ ページに移動し、タスクの作成 をクリックします。
-
基本設定 ページで、タスク名、連絡先、およびデプロイ時間 を設定し、次へ をクリックします。
-
証明書の選択 ページで、デプロイする証明書を選択し、次へ をクリックします。
-
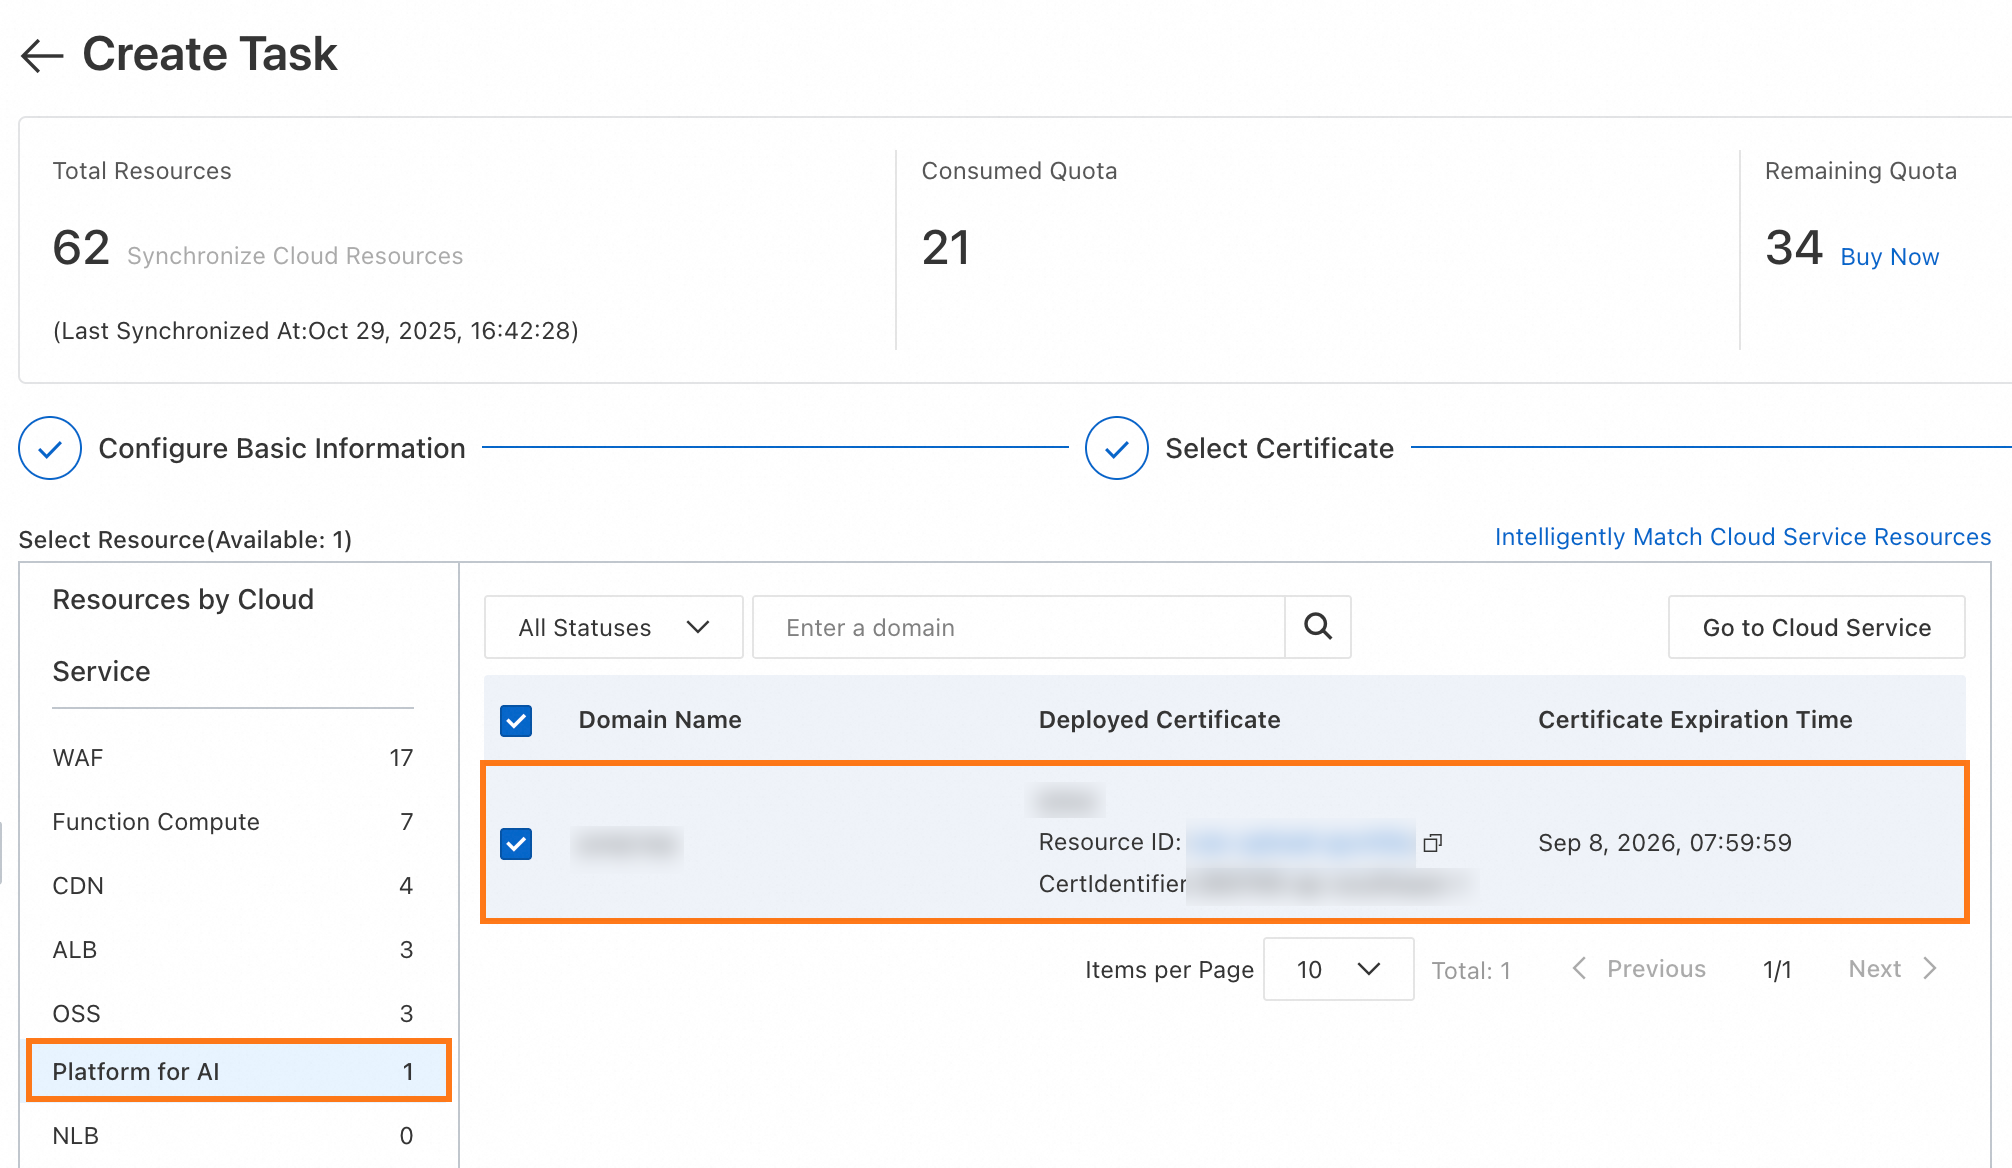
リソースの選択 ページで、Platform for AI でデプロイするリソースを選択し、プレビューして送信する をクリックします。
 説明
対応するクラウド製品でターゲットリソースが見つからない場合は、以下を確認してください:
-
総リソース セクションで、リソースの同期が完了しているか確認します。リソースがまだ同期中の場合は、処理が完了するまでお待ちください。
-
同期が完了してもリソースが見つからない場合は、証明書デプロイの前提条件が満たされているか確認してください。
-
-
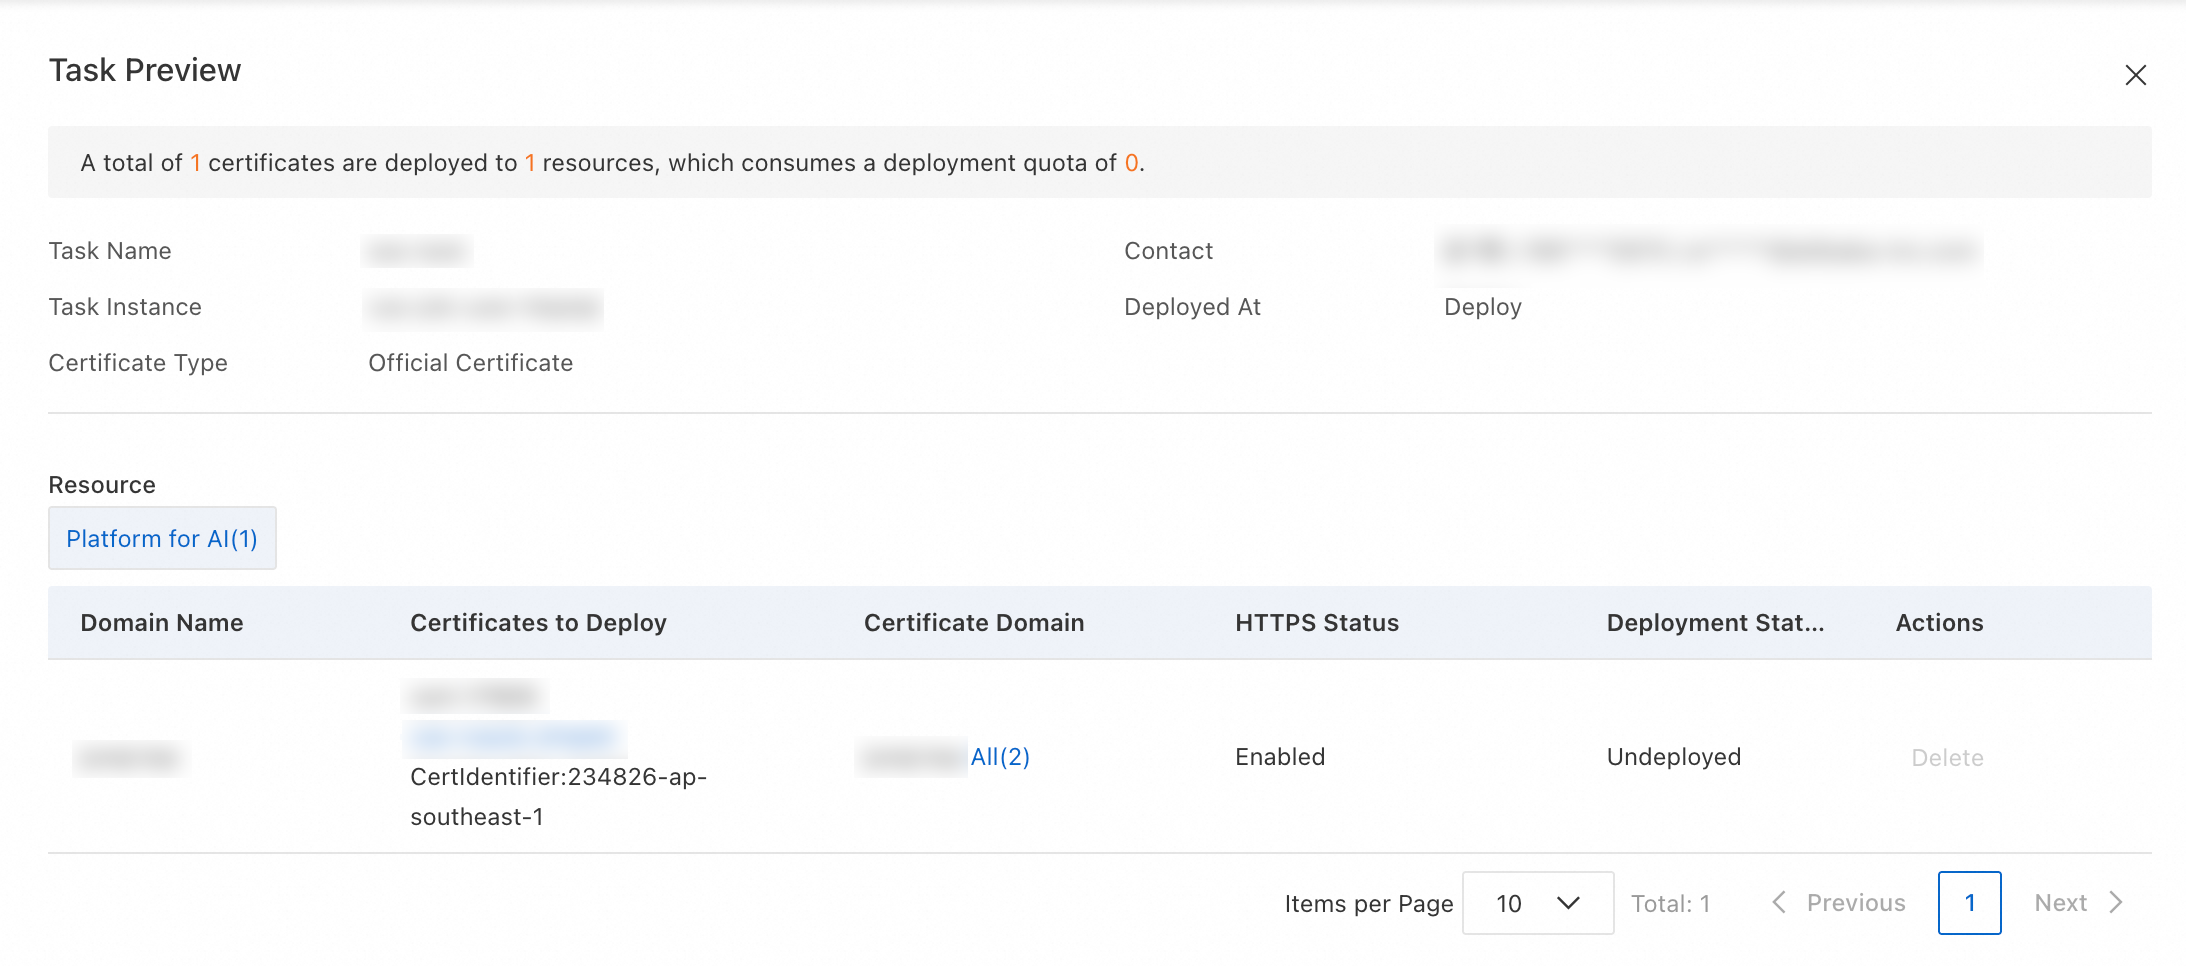
タスクのプレビュー パネルで、証明書とリソース情報を確認し、問題がなければ 送信 をクリックします。
プレビューページには、クラウド製品に一致する証明書の数と、消費されるデプロイクレジットの数が表示されます。一致する証明書の数が 0 の場合、選択した証明書がクラウドリソースと一致しないため、デプロイは失敗します。この場合は、選択した証明書を注意深く確認してください。
手順 3:HTTPS アクセスの検証
-
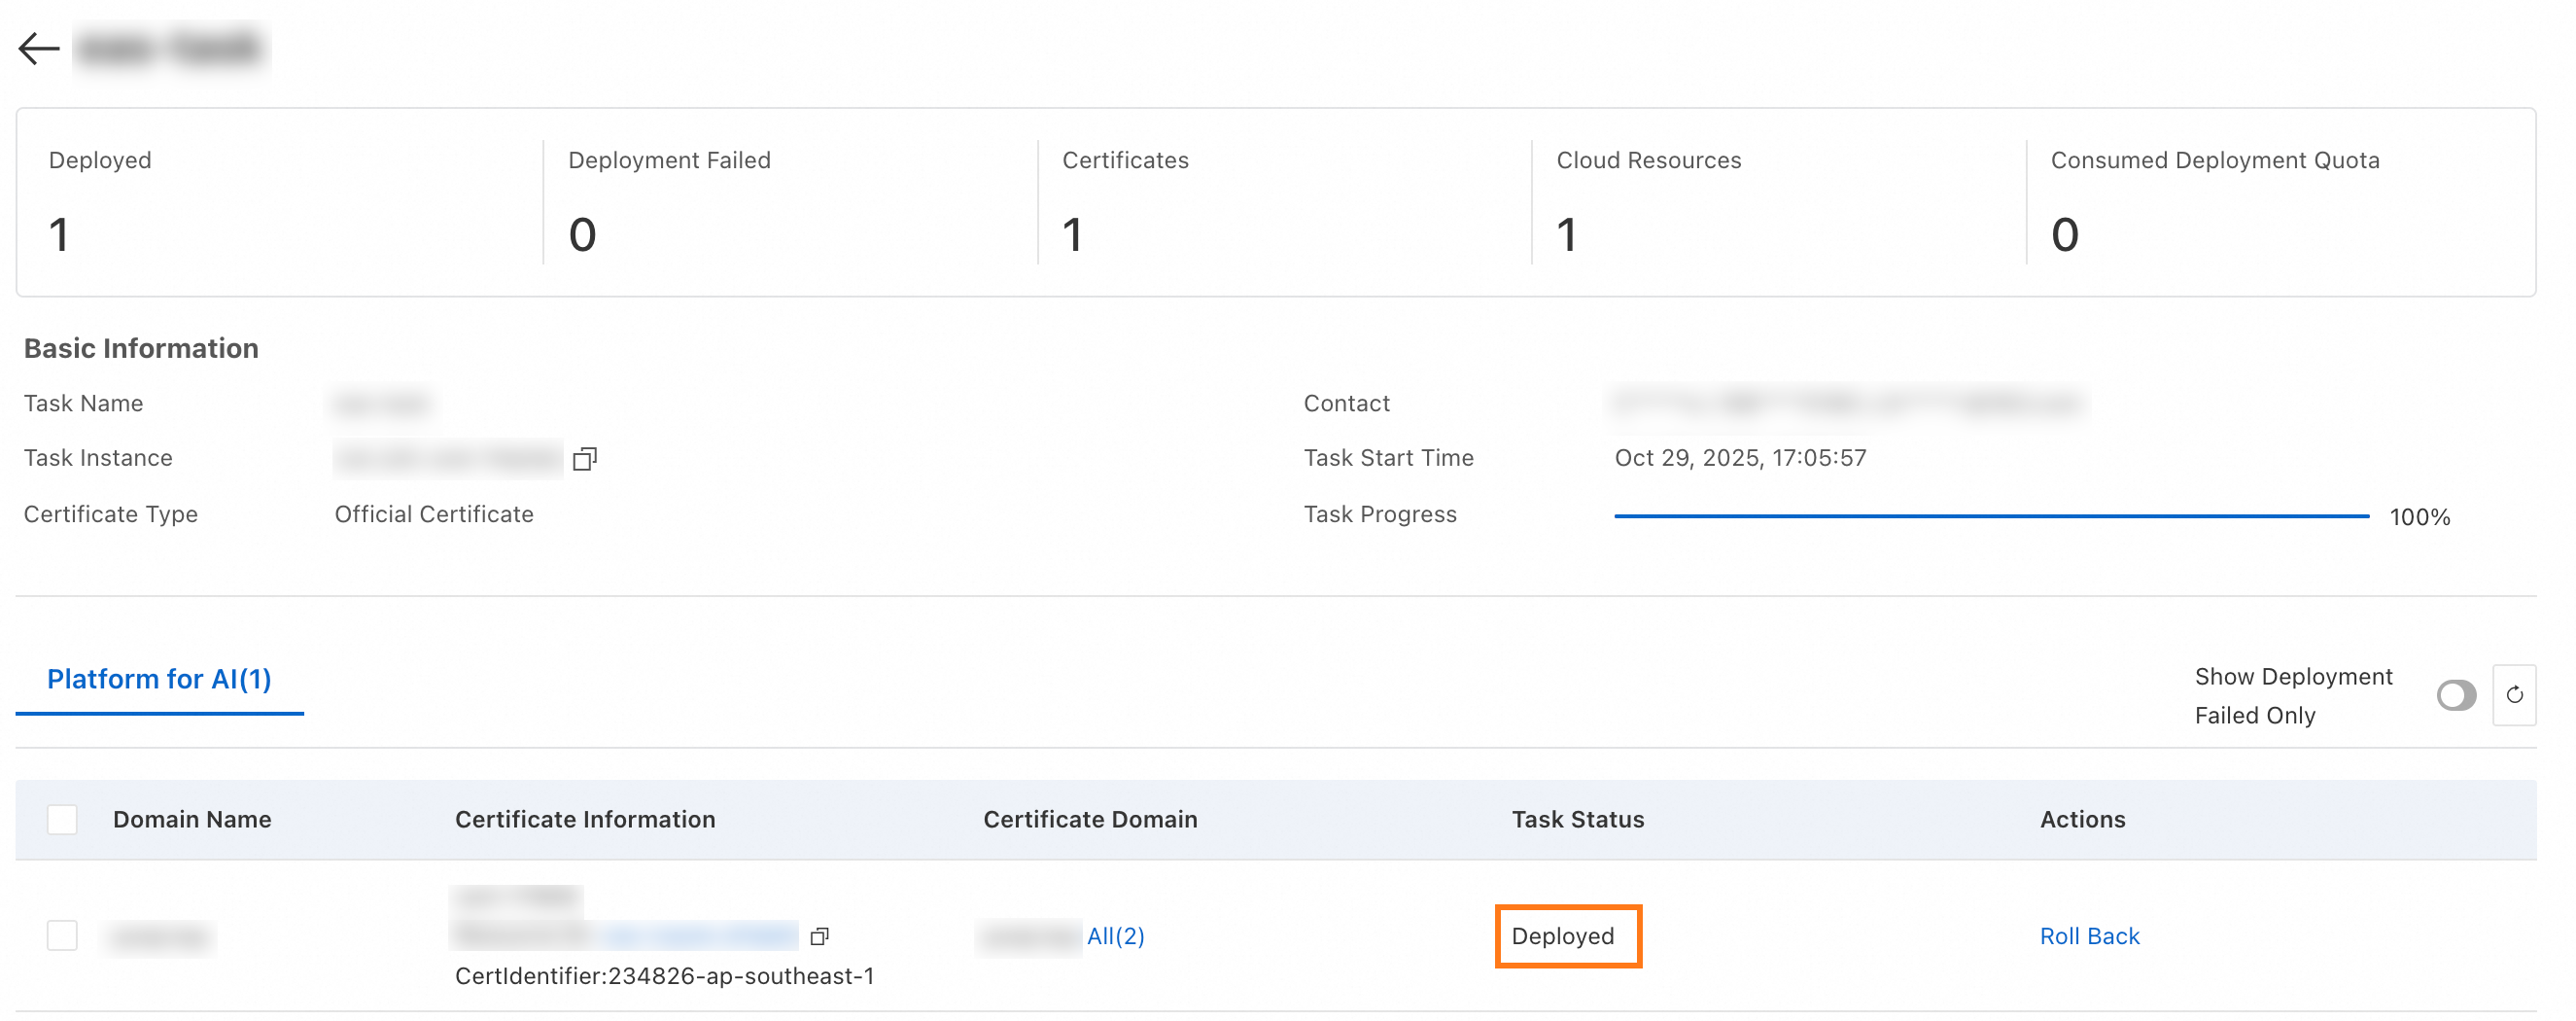
クラウド製品のデプロイ ページに移動し、デプロイタスクを見つけ、操作 列の 詳細 をクリックします。
-
Platform for AI タブで、タスクのステータス 列を確認します。デプロイ成功 というステータスは、デプロイが成功したことを示します。
-
ブラウザで
https://api.your-company.comにアクセスします。アドレスバーにロックアイコンが表示され、正しい証明書情報を表示できれば、設定は成功しています。
証明書のライフサイクル管理
-
自動更新とデプロイ:
Alibaba Cloud が発行した証明書の場合、CAS コンソールで 証明書ホスティング 機能を有効にできます。証明書が自動的に更新されて新しい証明書が発行されると、CAS は クラウド製品証明書デプロイ タスクを使用して、新しい証明書を PAI-EAS ゲートウェイに自動的にデプロイします。このプロセスにより、更新が完全に自動化されます。
-
手動更新:
アップロードされた証明書は自動的に更新できません。証明書の有効期限が切れる前に、手動で新しい証明書を取得し、CAS コンソールで 証明書をアップロード した後、新しいデプロイタスクを作成して更新を完了する必要があります。
コストとリスク
-
コスト:
-
SSL 証明書料金:証明書の購入費用です。
-
証明書デプロイ料金:アップロードされた証明書 (Alibaba Cloud 以外で発行された証明書) をデプロイする場合、デプロイごとに 1 デプロイクレジットが消費されます。Alibaba Cloud が発行した証明書を他の Alibaba Cloud 製品にデプロイするのは無料です。
-
-
主なリスク:
-
証明書とドメイン名の不一致:SSL 証明書にバインドされているドメイン名は、PAI-EAS ゲートウェイに設定されているカスタムドメイン名と完全に一致している必要があります。一致しない場合、デプロイが失敗するか、クライアントでの証明書検証に失敗します。
-
DNS 名前解決の遅延:DNS レコードの変更がグローバルに伝搬するには時間がかかります (TTL 設定によります)。変更が完全に有効になるまで、一部のリージョンからのアクセスが失敗する可能性があります。
-
証明書の有効期限切れ:有効期限が切れた SSL 証明書は、HTTPS アクセス障害の原因となります。証明書のライフサイクルに注意してください。サービスの中断を避けるために、有効期限が切れる前に証明書を更新およびデプロイしてください。
-
トラブルシューティング
「Number of matching certificates is 0」というメッセージが表示されてデプロイタスクが失敗するのはなぜですか?
-
原因:
選択した SSL 証明書のドメイン名が、PAI-EAS ゲートウェイに設定されているカスタムドメイン名と一致していません。たとえば、ドメイン名
api.your-company.comが設定されたゲートウェイに、www.your-company.com用の証明書をデプロイしようとした場合などです。 -
解決策:
両方の設定でドメイン名の文字列が同一であることを確認してください。ワイルドカード証明書 (例:
*.your-company.com) の場合、カスタムドメイン名が直接のサブドメイン (例:api.your-company.com) であり、複数レベルのサブドメイン (例:test.api.your-company.com) ではないことを確認してください。
デプロイタスクが失敗しました。失敗の原因を確認する方法は?
クラウド製品デプロイ ページに移動し、デプロイタスク詳細ページを開きます。失敗の原因を見る をクリックして、ログ情報を分析します。たとえば、障害が RAM 権限の問題によって引き起こされた場合、操作アカウントに必要な権限を付与します。ログに製品の内部エラーが示されている場合は、チケットを起票し、失敗原因のスクリーンショットを添付します。
デプロイ後に問題が発生した場合、どのようにデプロイをロールバックしますか?
クラウド製品デプロイ ページに移動してください。[ロールバック] をクリックしてデプロイ操作を取り消し、ゲートウェイをデプロイ前の状態に復元してください。