Security Center エージェントは、サーバー上で実行される軽量のセキュリティコンポーネントであり、セキュリティデータを収集し、保護ポリシーを適用します。このトピックでは、クラウドサーバーおよびオンプレミスサーバーにエージェントをインストールする方法、インストールの検証方法、および一般的な問題のトラブルシューティング方法について説明します。
エージェントのワークフロー
Security Center エージェントは、対象のサーバーで実行される軽量のプロキシです。そのワークフローは次のとおりです。
インストールと登録:インストールコマンドを実行すると、エージェントは一意のインストールキーを使用して自動的にダウンロードされ、サービスに登録されます。
データ収集:エージェントはバックグラウンドで実行され、プロセス、ネットワーク接続、ログイン動作などのセキュリティデータをリアルタイムで収集します。
データレポート:エージェントは、収集したデータを Transport Layer Security (TLS) で暗号化されたチャネルを介してサービスに安全にレポートします。プロキシなど、さまざまなネットワーク環境に適応します。
コマンド実行:エージェントは、脆弱性スキャンやベースラインチェックなど、サービスから受信したセキュリティコマンドを実行し、その結果をレポートします。
ステータス同期:エージェントは定期的にハートビート信号を送信して、オンライン状態と正常性ステータスをレポートし、コンソールにサーバーのリアルタイムの保護ステータスが表示されるようにします。
適用範囲
システムバージョン:サポートされているオペレーティングシステムにエージェントをインストールする必要があります。詳細については、「サポート対象システム」をご参照ください。
サーバーの所有権:Alibaba Cloud アカウント内のサーバーにのみエージェントをインストールできます。Security Center はクロスアカウントインストールをサポートしていません。
説明Security Center を使用してクロスアカウントのリソースを保護するには、マルチアカウント管理機能を使用してください。
前提条件
インストールに関する注意事項
インストール時間:インストールプロセスには、サーバーあたり約 5 分かかります。
リソース消費:エージェントは軽量のプロキシです。スキャンなどの高負荷タスク中、エージェントのリソース使用量 (CPU とメモリ) が一時的に増加することがあります。
ビジネスへの影響:インストールにはサーバーの再起動は不要で、通常のビジネス運用が中断されることもありません。
以前のインストールのクリーンアップ
エージェントが既にサーバーにインストールされている場合は、まずエージェントをアンインストールし、その後、インストールディレクトリから残りのファイルを手動で削除してください。デフォルトのパスは次のとおりです。
Linux:/usr/local/aegis
Windows (64 ビット):C:\Program Files (x86)\Alibaba\Aegis
エージェントがインストールされていないアセットの特定
Security Center コンソールにログインします。
左側のナビゲーションウィンドウで、 を選択します。コンソールの左上隅で、アセットのリージョンを選択します:中国本土 または 中国本土以外。
タブで、エージェントがインストールされていないサーバーを表示します。
インストール方法
ECS インスタンスの購入時に「セキュリティ強化」を選択すると、インスタンス作成中に Security Center エージェントが自動的にインストールされるため、手動でのインストールは不要です。
インストール方法 | シナリオ | 主な利点 |
サポート対象リージョンで実行中の ECS インスタンスで、VPC を使用し、クラウドアシスタントがインストールされている場合。 | コンソールからの簡単なインストールで、サーバーへのログインは不要です。 | |
ECS インスタンスや外部サーバーを含む、インターネットにアクセスできるすべてのサーバー。 | 汎用性が高い。すべての主要なオペレーティングシステムをサポートします。 | |
エージェントがプリインストールされた標準化されたサーバーを複数作成する場合。 | スケーラブルなデプロイ。一度作成すれば、複数のデプロイで再利用できます。 | |
インターネットへの直接アクセスがない、ネットワーク接続が不安定、または特定のエンドポイントが必要なサーバー。 | プロキシまたは専用回線を介して、複雑なネットワークシナリオをサポートします。 |
インストール
ワンクリックインストール
利用シーン
ECS インスタンスが以下のすべての条件を満たす場合、ワンクリックインストールを使用できます。
ECS インスタンスが実行中であり、クラウドアシスタントがインストールされている。
説明サーバーにクラウドアシスタントがインストールされていない場合は、まずクラウドアシスタントをインストールしてください。
ネットワークタイプが VPC である。
ECS インスタンスが以下のサポート対象リージョンのいずれかにある必要があります。
リージョンカテゴリ
リージョン名
アジアパシフィック
中国 (杭州)、中国 (上海)、中国 (青島)、中国 (北京)、中国 (張家口)、中国 (フフホト)、中国 (深セン)、中国 (香港)
シンガポール、マレーシア (クアラルンプール)、インドネシア (ジャカルタ)、日本 (東京)
ヨーロッパおよびアメリカ
ドイツ (フランクフルト)、イギリス (ロンドン)、米国 (シリコンバレー)、米国 (バージニア)
中東およびインド
UAE (ドバイ)
インストールの競合を防ぐため、サードパーティのセキュリティソフトウェアを無効化またはアンインストールしてください。
説明Security Center エージェントのインストール後、必要に応じてサードパーティのセキュリティソフトウェアを再起動または再インストールできます。
操作手順
Security Center コンソールにログインします。
左側のナビゲーションウィンドウで、 を選択します。コンソールの左上隅で、アセットが配置されているリージョンを選択します:中国本土 または 中国本土以外。
タブで、エージェントをインストールしたいサーバーを見つけ、操作する 列の クライアントのインストール をクリックします。
説明複数のサーバーを選択し、インストール をクリックしてエージェントをバッチでインストールすることもできます。
一般的なインストール
利用シーン
この方法は、インターネットにアクセスできるすべてのサーバーで使用します。
インストールを成功させるために、ファイアウォールまたはセキュリティグループで Security Center のサービスエンドポイントへのアウトバウンドトラフィックを許可してください。詳細については、「許可リストポリシーの設定」をご参照ください。
操作手順
Security Center コンソールにログインします。
左側のナビゲーションウィンドウで、 を選択します。コンソールの左上隅で、アセットが配置されているリージョンを選択します:中国本土 または 中国本土以外。
タブで、サーバーのオペレーティングシステムに対応するインストールコマンドをコピーします。
説明コマンドには専用のインストールキーが含まれています。これは
-kの後の値です。デフォルトのインストールコマンド:追加の設定が不要で、迅速かつ便利なオプションです。この方法は、アセットを特定のグループにすぐに割り当てる必要がないシナリオに適しています。
カスタムインストールコマンド:サーバーグループとコマンドの有効期限を設定できる柔軟なオプションです。この方法は、詳細な管理のためにインストール中にアセットの分類を自動化する必要があるシナリオに適しています。
デフォルトコマンド
デフォルトのインストールコマンドでインストールされたサーバーは、[未分類] グループに割り当てられます。サーバーグループの表示および作成方法の詳細については、「サーバーグループの管理」をご参照ください。
カスタムコマンド
インストールコマンドの追加 をクリックし、コマンドのパラメーターを設定してから OK をクリックします。インストールコマンド ページで、新しいコマンドを表示してコピーします。以下の表にパラメーターを説明します。
パラメーター
説明
有効期限
コマンドが期限切れになる日時を指定します。期限切れのコマンドを使用してエージェントをインストールすることはできません。
サービスプロバイダー
ドロップダウンリストから、サーバーのサービスプロバイダーを選択します。
デフォルトグループ
サーバーグループを選択します。サーバーグループの表示および作成方法の詳細については、「サーバーグループの管理」をご参照ください。
OS
サーバーのオペレーティングシステムを選択します。
イメージシステムの作成
いいえ を選択します。
Access Method
サーバーのアクセス方法を パブリックアドレスに直接アクセス に設定します。サーバーは、追加のプロキシやプライベート接続を必要とせず、パブリック IP アドレスを介して直接 Security Center サービスと通信します。
サーバーにログインし、管理者または root 権限でインストールコマンドを実行します。
Windows:コマンドプロンプト (CMD) または PowerShell で、コピーしたインストールコマンドを実行してエージェントをダウンロードし、インストールします。
Linux:サーバーのコマンドラインインターフェイスで、コピーしたインストールコマンドを実行してエージェントをダウンロードし、インストールします。
イメージを使用したバッチインストール
利用シーン
この方法は、サーバーを大規模に作成する場合に適しています。テンプレートサーバーにエージェントをアクティベーションせずにインストールし、そのサーバーからカスタムイメージを作成します。
操作手順
テンプレートサーバーを準備し、イメージインストールコマンドを生成する
イメージテンプレートとして使用するクリーンなサーバーを準備します (サードパーティのセキュリティソフトウェアはインストールしない)。
Security Center コンソールにログインします。
左側のナビゲーションウィンドウで、 を選択します。コンソールの左上隅で、アセットが配置されているリージョンを選択します:中国本土 または 中国本土以外。
タブで、インストールコマンドの追加 をクリックし、以下のパラメーターを設定します。
イメージシステムの作成:[はい] を選択します。これが最も重要なステップです。
オペレーティングシステム:テンプレートサーバーに一致するオペレーティングシステムを選択します。
その他のオプション (デフォルトグループ など):必要に応じてオプションを設定します。詳細については、「カスタムインストールコマンド」をご参照ください。
テンプレートサーバーにエージェントをインストールする
管理者権限でテンプレートサーバーにログインします。
前のステップでコピーしたイメージインストールコマンドを実行します。スクリプトは必要なエージェントファイルを指定されたディレクトリにダウンロードしますが、サービスプロセスは開始しません。
インストールが完了したら、すぐにテンプレートサーバーをシャットダウンします。テンプレートサーバーを再起動しないでください。
イメージの作成と使用
警告イメージを作成する際にテンプレートサーバーを再起動しないでください。
同じテンプレートサーバーを使用して複数のイメージを作成する前に、古いエージェントをアンインストールしてクリーンアップし、新しいインストールコマンドを取得してください。これにより、競合する一意のエージェント識別子 (エージェント ID) による登録の失敗を防ぎます。
電源がオフのテンプレートサーバーを使用してカスタムイメージを作成します。詳細については、「カスタムイメージの作成」をご参照ください。
イメージを使用して新しいインスタンスを作成します。詳細については、「カスタムイメージから ECS インスタンスを作成する」をご参照ください。
新しいインスタンスが初めて起動するときに、エージェントは自動的に初期化を完了します。一意のエージェント識別子 (エージェント ID) を生成し、Security Center に接続します。
複雑なネットワークでのインストール
利用シーン
Security Center は、複雑なネットワーク環境向けに以下のインストール方法を提供します。
プロキシ経由のアクセス:インターネットへの直接アクセスがないサーバー向け。
サードパーティの専用回線を介した中国本土以外からのアクセス:サードパーティの専用回線を介して Alibaba Cloud リージョンに接続し、Security Center のリージョン固有のドメイン名を指定する必要があるシナリオ向け。
操作手順
このコマンドを実行するホストは、パブリックネットワーク、プロキシ、専用回線、VPN などの指定された方法で Security Center サービスエンドポイントにアクセスできる必要があります。
このインストールコマンドは、32 ビットの Linux オペレーティングシステムをサポートしていません。
プロキシ経由のアクセス
まず、プロキシクラスターをデプロイして設定します。詳細については、「プロキシ経由のアクセス」をご参照ください。
Security Center コンソールにログインします。
左側のナビゲーションウィンドウで、 を選択します。コンソールの左上隅で、アセットが配置されているリージョンを選択します:中国本土 または 中国本土以外。
タブで、インストールコマンドの追加 をクリックし、以下のパラメーターを設定します。
Access Method:自作のプロキシクラスター を選択し、ドロップダウンリストから作成したプロキシクラスターを選択します。これが最も重要なステップです。
イメージシステムの作成:[いいえ] を選択します。
説明[はい] を選択した場合は、「イメージを使用したバッチインストール」の指示に従ってください。
オペレーティングシステム:対象のサーバーに一致するオペレーティングシステムを選択します。
その他のオプション (デフォルトグループ など):必要に応じてオプションを設定します。詳細については、「カスタムインストールコマンド」をご参照ください。
生成されたコマンドを使用してエージェントをインストールします。エージェントは指定されたプロキシを介して Security Center と通信します。
サードパーティの専用回線
以下の表は、中国本土以外に設置された外部サーバー向けの Security Center のリージョン固有のドメイン名の一覧です。
対応するリージョン固有の Security Center ドメイン名にアクセスできることを確認してください。
リージョン | ドメイン名 |
マレーシア (クアラルンプール) |
|
フィリピン (マニラ) |
|
韓国 (ソウル) |
|
タイ (バンコク) |
|
SAU (リヤド - パートナーリージョン) |
|
インドネシア (ジャカルタ) |
|
イギリス (ロンドン) |
|
ドイツ (フランクフルト) |
|
日本 (東京) |
|
米国 (シリコンバレー) |
|
米国 (バージニア) |
|
インストールキーの取得:Security Center のインストールキーは、コンソールで生成されたデフォルトのインストールコマンド内の
-kの後の値です。インストールコマンドを選択し、サーバーにログインして実行します。
重要以下のコマンドの
<YOUR_INSTALL_KEY>を実際のインストールキーに置き換えてください。マレーシア (クアラルンプール)
Linux
wget "https://aegis.alicdn.com/download/install/2.0/linux/AliAqsInstall.sh" && chmod +x AliAqsInstall.sh && ./AliAqsInstall.sh "-j=jsrv-ap-southeast-3.aegis.aliyuncs.com|jsrv-ap-southeast-1-internet.aegis.aliyuncs.com" "-u=update-ap-southeast-3.aegis.aliyuncs.com|aegis.alicdn.com|update-ap-southeast-1-internet.aegis.aliyuncs.com" -k=<YOUR_INSTALL_KEY>Windows
powershell -executionpolicy bypass -c "(New-Object Net.WebClient).DownloadFile('http://aegis.alicdn.com/download/install/2.0/windows/AliAqsInstall.exe', $ExecutionContext.SessionState.Path.GetUnresolvedProviderPathFromPSPath('.\AliAqsInstall.exe'))"; "./AliAqsInstall.exe '-j=jsrv-ap-southeast-3.aegis.aliyuncs.com|jsrv-ap-southeast-1-internet.aegis.aliyuncs.com' '-u=update-ap-southeast-3.aegis.aliyuncs.com|aegis.alicdn.com|update-ap-southeast-1-internet.aegis.aliyuncs.com' -k=<YOUR_INSTALL_KEY>"
その他のリージョン
コマンド内の
$jsrv_domainをjsrvで始まるリージョン固有のドメイン名に置き換え、$update_domainをupdateで始まるリージョン固有のドメイン名に置き換えます。Linux
wget "https://aegis.alicdn.com/download/install/2.0/linux/AliAqsInstall.sh" && chmod +x AliAqsInstall.sh && ./AliAqsInstall.sh "-j=$jsrv_domain|jsrv-ap-southeast-1-internet.aegis.aliyuncs.com" "-u=$update_domain|aegis.alicdn.com|update-ap-southeast-1-internet.aegis.aliyuncs.com" -k=<YOUR_INSTALL_KEY>Windows
powershell -executionpolicy bypass -c "(New-Object Net.WebClient).DownloadFile('http://aegis.alicdn.com/download/install/2.0/windows/AliAqsInstall.exe', $ExecutionContext.SessionState.Path.GetUnresolvedProviderPathFromPSPath('.\AliAqsInstall.exe'))"; "./AliAqsInstall.exe '-j=$jsrv_domain|jsrv-ap-southeast-1-internet.aegis.aliyuncs.com' '-u=$update_domain|aegis.alicdn.com|update-ap-southeast-1-internet.aegis.aliyuncs.com' -k=<YOUR_INSTALL_KEY>"
インストールステータスの確認
インストール後、以下のいずれかの方法でエージェントが実行中であることを確認します。
コンソールでの確認:サーバーにログインせずにコンソールからエージェントのステータスを確認します。この方法はデータ同期に依存しており、通常は数分の遅延があります。
サーバーでの確認:サーバーのローカルステータスについて、即時かつ正確なフィードバックを提供します。サーバーにログインしてコマンドを実行する必要があるため、即時の確認やインストール問題のトラブルシューティングに最適です。
コンソール (約 5 分の遅延)
Security Center コンソールの ホストアセット ページでエージェントのオンラインステータスを確認できます。
Alibaba Cloud サーバーでは、クライアント 列のアイコンが
 から
 に変わります。
Alibaba Cloud 以外のサーバーがサーバーリストに表示され、クライアント 列のアイコンが
から に変わります。重要Security Center コンソールは、インストールされたエージェントのアセット情報を 1 分ごとに自動的に同期します。ネットワーク状況により、エージェントのインストール後、Alibaba Cloud 以外のサーバーの情報同期が遅れることがあります。サーバーが ホストアセット ページに表示されない場合は、最新のアセットの同期 をクリックしてアセット情報を手動で同期してください。詳細については、「アセットの同期」をご参照ください。
サーバー (リアルタイム)
エージェントプロセスのステータスとサーバーのネットワーク接続を確認することで、インストールが成功したことを検証します。
サービスプロセスの確認:Security Center エージェントのコアプロセス (AliYunDun、AliYunDunMonitor、AliYunDunUpdate) がサーバーで実行されているかどうかを確認します。エージェントプロセスの詳細については、「Security Center エージェントのプロセス」をご参照ください。
Linux
プロセスを確認するコマンド:
# AliYunDun、AliYunDunMonitor、AliYunDunUpdate がすべて実行中であることを確認します。
ps -ef | grep -E 'AliYunDun|YunDunMonitor|YunDunUpdate'
# サービスステータスを確認します。出力は "active (running)" と表示されるはずです。
systemctl status aegis
正常な状態でのサンプル出力:
root        5472       1  0 Sep10 ?        00:00:18 /usr/local/aegis/aegis_update/AliYunDunUpdate
root        5524       1  0 Sep10 ?        00:01:34 /usr/local/aegis/aegis_client/aegis_12_61/AliYunDun
root        5546       1  0 Sep10 ?        00:03:13 /usr/local/aegis/aegis_client/aegis_12_61/AliYunDunMonitor
● aegis.service - LSB: Aegis service
   Loaded: loaded (/etc/rc.d/init.d/aegis; generated)
   Active: active (running) since Mon 2023-10-30 10:00:00 CST; 1 day 2h ago
Windows
-
方法 1:タスクマネージャーでプロセスを確認します。Windows の [タスクマネージャー] を開き、[プロセス] タブに移動します。以下の Aegis 関連プロセスが正常に実行されていることを確認します:
Alibaba Security Aegis Detect Service、Alibaba Security Aegis Update Service、Alibaba Security Monitor Detect Service、AliDetect.exe、AliWebGuard.exe。各プロセスの CPU 使用率は 0% に近く、メモリ使用量は数 MB から数十 MB の範囲である必要があります。 -
方法 2:PowerShell で以下のコマンドを実行します
プロセスを確認するコマンド:
# 3 つのコアプロセスが実行中であることを確認します。
Get-Process | Where-Object {$_.Name -match '^(AliYunDun|AliYunDunMonitor|AliYunDunUpdate)$'}
# サービスステータスを確認します。[Status] 列は "Running" と表示されるはずです。
Get-Service | Where-Object {$_.Name -match 'Aegis|AliYunDun'}
正常な状態でのサンプル出力:
Handles  NPM(K)    PM(K)      WS(K)     CPU(s)     Id  SI ProcessName
-------  ------    -----      -----     ------     --  -- -----------
    380      26    15948      19656     615.75   6072   0 AliYunDun
    599      31    47576      37356     968.73   2488   0 AliYunDunMonitor
    257      14     8072      11336     232.03   2904   0 AliYunDunUpdate
Status   Name               DisplayName
------   ----               -----------
Running  Alibaba Securit... Alibaba Security Aegis Detect Service
Running  Alibaba Securit... Alibaba Security Aegis Update Service
-
ネットワーク接続の確認:サーバー上で以下のコマンドを実行し、ポート 443 または 80 で Security Center サービスエンドポイントに接続できるか確認します。接続が成功した場合、ターミナルには
Connected to ...というメッセージが表示されます。接続が失敗した場合、Connection refusedまたはConnection timed outというメッセージが返されます。説明サーバーが少なくとも 1 つの jsrv ドメイン名と 1 つの update ドメイン名に接続できることを確認してください。jsrv ドメイン名は脆弱性スキャンやウイルス検出などの命令を発行するために使用され、update ドメイン名はエージェントプラグインのダウンロードと更新に使用されます。
telnet jsrv.aegis.aliyun.com 443telnet jsrv2.aegis.aliyun.com 443telnet jsrv3.aegis.aliyun.com 443telnet update.aegis.aliyun.com 443telnet update2.aegis.aliyun.com 443telnet update3.aegis.aliyun.com 443
トラブルシューティング
インストールコマンドの失敗
エージェントのインストールコマンドの実行に失敗した場合、以下の一般的な原因と解決策をご参照ください。
スクリプト実行権限の不足
症状:インストールスクリプトを実行すると、システムから Permission denied エラーが返されます。
解決策:管理者または root 権限を持つアカウントに切り替えて、インストールコマンドを再度実行してください。
自己保護
症状:ウイルス駆除後に Security Center エージェントを再インストールしようとすると失敗します。エラーメッセージには、自己保護が実行中であり、まず Security Center コンソールでアンインストールまたは無効化するように促されます。
解決策:サーバーを再起動します。この操作により自己保護プロセスが無効になり、エージェントをインストールできるようになります。
実行する前に、潜在的なリスクを評価してください。
エージェントのオフライン
コンソールでの オフライン ステータスは、エージェントがサービスとの通信を失ったことを示します。以下のセクションでは、一般的な診断手順と解決策について説明します。
エージェントのプロセス
診断手順:2 つのコアプロセス、AliYunDun と AliYunDunUpdate が実行中であることを確認します。
Linux:
ps -ef | grep AliYunDunコマンドを実行して確認します。Windows:[タスクマネージャー] を開き、[詳細] または [サービス] タブに移動して、関連するプロセスとサービスを見つけます。
解決策:エージェントプロセスを手動で再起動します。
Linux
以下のコマンドを実行してプロセスを再起動します。
関連プロセスを停止します。
killall AliYunDun
killall AliYunDunUpdate
最新バージョンのエージェントを起動します。
/usr/local/aegis/aegis_clientディレクトリでaegis_10_xxフォルダを見つけ、最も大きいバージョン番号を持つものを選択します。例えば、
aegis_10_70、aegis_10_73、aegis_10_75の中からaegis_10_75を選択します。/usr/local/aegis/aegis_client/aegis_10_xx/AliYunDun
Windows
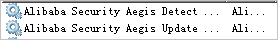
サービスパネルで、2 つの Security Center サービスを再起動します:Alibaba Security Aegis Detect Service と Alibaba Security Aegis Update Service。これを行うには、各サービスを右クリックして [再起動] を選択します。
ネットワーク接続
診断手順:ファイアウォールまたはセキュリティグループが、jsrv.aegis.aliyun.com や update.aegis.aliyun.com などの Security Center サービスの IP アドレスまたはドメイン名へのアウトバウンドトラフィックを許可していることを確認します。サーバーが Security Center サービスに接続できない場合も、エージェントはオフラインになることがあります。
Security Center サービスの IP アドレスとドメイン名の詳細については、「付録:エージェントの通信エンドポイント (ドメイン名と IP アドレス)」をご参照ください。
解決策:
サーバー上の DNS サービスが正常に実行されていることを確認します。
DNS サービスが実行されていない場合は、サーバーを再起動するか、DNS サービスのトラブルシューティングを行ってください。
サーバーにネットワークアクセス制御ポリシーが設定されているか確認します。
ファイアウォール ACL ルール
ネットワークアクセスを許可するために、ファイアウォールの許可リストに Security Center サービスの IP アドレスまたはドメイン名を追加します。アウトバウンドトラフィックのルールのみを設定する必要があります。
説明Alibaba Cloud Firewall を使用している場合は、「内部ネットワークからインターネットへのトラフィックに対するアウトバウンドアクセス制御ポリシーの作成」をご参照ください。
ファイアウォール設定例 (iptables):
# 制御サービスへのアクセスを許可
iptables -A OUTPUT -p tcp -d jsrv.aegis.aliyun.com --dport 443 -j ACCEPT
iptables -A OUTPUT -p tcp -d jsrv.aegis.aliyun.com --dport 80 -j ACCEPT

# 更新サービスへのアクセスを許可
iptables -A OUTPUT -p tcp -d update.aegis.aliyun.com --dport 443 -j ACCEPT
iptables -A OUTPUT -p tcp -d update.aegis.aliyun.com --dport 80 -j ACCEPT
Alibaba Cloud セキュリティグループルール
ECS インスタンスを使用している場合は、「セキュリティグループの管理」で具体的な手順をご参照ください。
説明Security Center の CIDR ブロックへのアウトバウンドトラフィックを許可します。ポートを制限しないか、ポート 80 と 443 のトラフィックを許可することができます。
以下は、100.100.0.0/16 CIDR ブロックの設定例です。
方向:アウトバウンド
許可ポリシー:許可
プロトコルタイプ:TCP
ポート範囲:80/443
許可オブジェクト:100.100.0.0/16
サーバー内部ファイアウォールの確認
Alibaba Cloud セキュリティグループルールやファイアウォール ACL に加えて、サーバーのオペレーティングシステムの内部ファイアウォール (iptables、firewalld、Windows ファイアウォールなど) も、エージェントと Security Center サービスエンドポイント間の通信をブロックする可能性があります。ネットワーク接続のトラブルシューティングで問題が解決しない場合は、サーバーの内部ファイアウォール設定を確認してください。
Linux - iptables/firewalld
診断手順:
iptables -L -nまたはfirewall-cmd --list-allを実行して、現在のファイアウォールルールを表示します。Security Center サービスエンドポイント (
jsrv2.aegis.aliyun.comやupdate.aegis.aliyun.comなど) へのアウトバウンド接続をブロックするルールが存在するかどうかを確認します。
解決策:
Security Center サービスの IP アドレスまたはドメイン名へのアウトバウンドトラフィック (ポート 80 および 443) が許可されていることを確認します。
一時的に確認するために、テスト目的で内部ファイアウォールを無効にすることができます。
iptables:
iptables -Ffirewalld:
systemctl stop firewalld
Windows ファイアウォール
診断手順:
[コントロールパネル] > [Windows Defender ファイアウォール] を開き、インバウンドおよびアウトバウンドルールで Security Center エージェントとの通信をブロックするルールを確認します。
管理者として cmd または PowerShell を開き、
netsh advfirewall firewall show rule name=allを実行してすべてのファイアウォールルールを表示します。
解決策:
アウトバウンドルールで、Security Center エージェント (AliYunDun および AliYunDunUpdate) のネットワークアクセスを許可するか、ポート 80 および 443 で Security Center サービスドメイン名へのアウトバウンドトラフィックを許可します。
一時的に確認するために、管理者として cmd で
netsh advfirewall set allprofiles state offを実行して、テスト目的でファイアウォールを無効にします。
システムリソース
診断手順:
サーバーに十分なリソースがあることを確認します。サーバーリソースが枯渇すると、エージェントが停止する可能性があります。
CPU/メモリ:
top(Linux) または [タスクマネージャー] (Windows) を使用して使用状況を確認します。ディスク領域:
df -h(Linux) または [この PC] (Windows) を使用して残りのディスク領域を確認します。
解決策:
高いリソース使用率
AliYunDunプロセスが原因である場合は、テクニカルサポートに連絡し、関連するログを提供してください。他のビジネスプロセスが原因である場合は、アプリケーションを最適化するか、サーバー構成のアップグレードを検討してください。
ディスク領域の不足:不要なファイルを削除してディスク領域を解放します。
エージェント ID の重複
診断手順:この問題は、同じシステムイメージから複数のサーバーを作成した場合によく発生します。以下の設定ファイルの uuid フィールドが複数のサーバーで重複していないか確認してください。
Linux:
/usr/local/aegis/aegis_client.confWindows:
32 ビット: C:\Program Files\Alibaba\aegis\aegis_client.conf
64 ビット: C:\Program Files (x86)\Alibaba\aegis\aegis_client.conf
解決策:
単一のテンプレートサーバーから複数のイメージを作成する前に、古いエージェントをアンインストールしてクリーンアップし、新しいインストールコマンドを取得してください。
ソフトウェアの競合
診断手順:サーバーに Huorong Security Software、360 Safeguard、またはその他のホストベースの侵入検知システム (HIDS)、エンドポイントでの検知と対応 (EDR)、またはウイルス対策ソフトウェアがインストールされているかどうかを確認します。このようなソフトウェアは、Security Center エージェントと競合する可能性があります。サードパーティのセキュリティソフトウェアをアンインストールしてもエージェントのインストールに失敗したり、オフラインのままであったりする場合は、残存ファイルやサービスを確認してください。
サービスリストに Huorong 関連または 360 関連のサービスが残っていないか確認します。
インストールディレクトリに残存フォルダが存在しないか確認します。一般的な残存パスは次のとおりです。
Huorong:
C:\Program Files\Huorong360:
C:\Program Files\360
解決策:
サードパーティのセキュリティソフトウェアのメインプログラムを閉じます。
ソフトウェアに組み込まれているアンインストーラーを使用します。Huorong Security Software をアンインストールするには、インストールディレクトリで
uninst.exeを実行します。360 Safeguard をアンインストールするには、[コントロールパネル] を使用します。以前の異常なアンインストール (インストールディレクトリの直接削除など) により残存ファイルやサービスが残っている場合は、既存のインストールの上にセキュリティソフトウェアを再インストールします。その後、組み込みのアンインストーラーを再度使用します。Huorong の場合は、
uninst.exeを再度実行します。サーバーを再起動します。
残存ファイルとサービスが削除されたことを確認します。プロセスリスト、サービスリスト、インストールディレクトリにセキュリティソフトウェアの残存項目がもはや含まれていないことを確認し、Security Center エージェントプロセス
AliYunDunが再び実行されていることを確認します。Linux サーバーの場合、ウイルス対策ソフトウェアをアンインストールした後にファイルのダウンロードエラーやウイルス対策ソフトウェアによるブロックでインストールが依然として失敗する場合は、
aegis_checker.binを使用して診断を実行し、ログを分析します。残存コンポーネントが依然として/usr/local/aegisへのアクセスを制限している場合も同じ手順を使用します。コンソールベースの診断については、「エージェントのトラブルシューティング」をご参照ください。サーバーの種類に一致するアンインストールスクリプトをダウンロードします。
ECS インスタンス:
wget http://update2.aegis.aliyun.com/download/uninstall.shAlibaba Cloud 以外のサーバー:
wget http://update.aegis.aliyun.com/download/uninstall.sh
アンインストールスクリプトを使用したあと、
/usr/local/aegisが存在するかどうかを確認します。アンインストールされた Security Center エージェントの残存物であることを確認した後にのみ/usr/local/aegisを削除してください。エージェントのインストールコマンドを再度実行します。
Security Center エージェントのインストール後、必要に応じて元のサードパーティのセキュリティソフトウェアを再起動または再インストールできます。
Huorong のインストールパッケージはサイレントインストールをサポートしていません。既存のインストールの上に Huorong を再インストールする場合、グラフィカルユーザーインターフェイスで手動でインストールを完了する必要があります。インストールディレクトリの強制削除などの異常なアンインストールは、残存サービスやファイルを残す可能性があります。残存物を完全に削除するには、ステップ 3 で説明したように、既存のインストールの上にソフトウェアを再インストールし、再度アンインストールしてください。
エージェントのログ
診断手順:特定のエラーメッセージについてエージェントのログを確認します。ログファイルは以下のディレクトリにあります。
Linux:/usr/local/aegis/aegis_client/aegis_12_xx/data/
説明aegis_xx_xxプレースホルダーは、実行中のエージェントのバージョンディレクトリを表します。正確なパスを見つけるには、ps -ef|grep AliYunDunコマンドの出力を確認してください。Windows:C:\Program Files (x86)\Alibaba\Aegis\aegis_client\aegis_12_xx\data\
解決策:
ログのエラーメッセージに基づいて問題をトラブルシューティングします。問題を解決できない場合は、テクニカルサポートに連絡し、完全なログファイルを提供してください。
エージェントのトラブルシューティング機能
Security Center は、エージェントの包括的なチェックを実行するためのエージェントのトラブルシューティング機能を提供します。この機能により、エージェントによるシステム例外、エージェントプロセスの高い CPU 使用率、インストール失敗、予期しないオフライン状態などの問題を迅速に特定し、考えられる原因と解決策を提供します。以下のセクションでは、手順と設定例を説明します。
左側のナビゲーションウィンドウで、 を選択します。
ホストアセット ページの サーバー タブで、トラブルシューティングを行うサーバーを選択します。More Operations メニューで、クライアントのトラブルシューティング をクリックします。
チェック要件を設定した後、診断の開始 をクリックします。
問題タイプ:その他
モード:拡張モード。
説明拡張モードは、ネットワーク、プロセス、ログ情報などのエージェント関連データを収集し、分析のために Security Center に報告します。チェックには約 5 分かかります。
チェックが完了したら、ホストアセット ページの右上隅にある クライアントタスク管理 パネルで結果を表示します。
タスク詳細ページで、結果 列に提供されている解決策に従います。
重要結果 列に解決策が提供されていない場合は、診断ログのダウンロード をクリックします。その後、エクスポートした診断ログと Alibaba Cloud アカウント ID (AliUid) を Security Center のテクニカルサポートに提出して、さらなる分析を依頼してください。
付録:エージェントの通信エンドポイント
ワイルドカードドメイン
ドメイン名 | 業務タイプ |
| エージェントと Security Center サーバー間の通信を有効にします。 |
| |
| Security Center の静的ファイルをダウンロードするための CDN ドメイン。 |
IP アドレス範囲
IP アドレス範囲 | 業務タイプ |
| Security Center サーバーのプライベート IP アドレス範囲。 |
| Security Center サーバーのパブリック IP アドレス。 |
| |
| |
| |
| |
| |
| |
| |
| |
| |
| |
| |
| |
| |
| |
| |
| |
| |
|
ドメイン名
リージョン | ドメイン名 | 利用シーン | 業務タイプ |
中国本土 |
| パブリックネットワーク経由で Security Center にアクセスする。 | TCP 持続的接続 |
| プライベートネットワーク経由で Security Center にアクセスする。 | ||
| クラシックネットワーク経由で Security Center にアクセスする (非推奨予定)。 | ||
| |||
| |||
| パブリックネットワーク経由で Security Center にアクセスする。 | HTTP 短時間接続 | |
| プライベートネットワーク経由で Security Center にアクセスする。 | ||
| クラシックネットワーク経由で Security Center にアクセスする (非推奨予定)。 | ||
| |||
| |||
| エージェントがパブリック CDN から静的ファイルをダウンロードできるようにする。 | ファイルダウンロード | |
中国本土以外 |
| パブリックネットワーク経由で Security Center にアクセスする。 | TCP 持続的接続 |
| プライベートネットワーク経由で Security Center にアクセスする。 | ||
| クラシックネットワーク経由で Security Center にアクセスする (非推奨予定)。 | ||
| パブリックネットワーク経由で Security Center にアクセスする。 | HTTP 短時間接続 | |
| プライベートネットワーク経由で Security Center にアクセスする。 | ||
| クラシックネットワーク経由で Security Center にアクセスする (非推奨予定)。 | ||
| エージェントがパブリック CDN から静的ファイルをダウンロードできるようにする。 | ファイルダウンロード |
ドメイン名の選択優先度
エージェントがサーバーと通信する際、業務タイプごとに以下の優先順位でドメイン名を選択します。
TCP 持続的接続ドメイン名:エージェントはまず内部ドメイン名 (例えば、
100.100.0.0/16内部 CIDR ブロックの IP アドレスに解決されるjsrv2.aegis.aliyun.com) をポーリングします。到達可能な内部ドメイン名がない場合、エージェントはパブリックドメイン名 (例えば、パブリック IP アドレス106.11.248.209に解決されるjsrv.aegis.aliyun.com) にフォールバックして TCP 接続を確立します。HTTP ファイルダウンロードドメイン名:エージェントはまず CDN ドメイン名 (例えば
aegis.alicdn.com) からファイルをダウンロードし、その後、内部ドメイン名 (例えばupdate2.aegis.aliyun.com) にフォールバックして、ダウンロード速度を確保し、トラフィック負荷を分散します。
エージェントのドメイン名設定は、ファイル /usr/local/aegis/aegis_client/aegis_<version>/conf/network_config に保存されています。ここで <version> はエージェントのバージョンで、例えばディレクトリ名 aegis_12_93 の中の 12_93 です。このファイルには、t_srv_domain (TCP 持続的接続ドメイン名、| で区切られる) や h_srv_domain (HTTP ダウンロードドメイン名、| で区切られる) などのフィールドが含まれています。各フィールドでのドメイン名の順序が優先度を定義します。先にリストされているドメイン名が最初に使用されます。
よくある質問
インストールとアンインストール
エージェントをアンインストールするにはどうすればよいですか?
Security Center は、コンソールからのワンクリックアンインストールと手動アンインストールの 2 つのアンインストール方法を提供しています。詳細については、「エージェントのアンインストール」をご参照ください。
Security Center エージェントがない場合、サードパーティのソフトウェアに影響はありますか?
いいえ。Security Center クライアント がインストールされていない場合、サーバー上で実行されているサードパーティのソフトウェアに干渉することはありません。サードパーティのソフトウェアが予期せず終了したり、誤動作したりする場合は、ソフトウェア自体または他の環境要因を調査してください。
イメージを作成するときにテンプレートサーバーを再起動できますか?
いいえ。イメージインストールコマンドを実行した後は、すぐにサーバーをシャットダウンしてイメージを作成する必要があります。再起動すると、テンプレートサーバー上のエージェントがアクティブになり、固定のインスタンス ID が生成されます。このイメージから作成されたサーバーは、ID の競合によりデータレポートに失敗します。
返金して再購入した後、Security Center エージェントを再デプロイする必要がありますか?
いいえ、手動で Security Center クライアント をアンインストールしていない限り、その必要はありません。権限を再購入すると、エージェントは自動的に Security Center との通信および保護を再開します。インストールコマンドを再度実行する必要はありません。
アセットとグループ
エージェントを手動でインストールした後、サーバーはどのグループに自動的に追加されますか?
デフォルトのインストールコマンドを使用してインストールされたサーバーは、自動的に [未分類] グループに割り当てられます。[インストールコマンドの作成] 時に [デフォルトグループ] を指定するか、インストール後に [ホストアセット] ページでサーバーのグループを手動で変更することができます。
[エージェント未インストール] リストに自分のサーバーが表示されないのはなぜですか?
考えられる理由は以下のとおりです。
エージェントは既にサーバーにインストールされています。
サーバーが新しく、アセット情報がまだ同期されていません。数分待つか、手動で [今すぐ同期] をクリックしてください。
サーバーが現在の Alibaba Cloud アカウントまたは選択されたリージョンに属していません。
Security Center エージェントをインストールした後、オンラインにするために自己チェックコマンドを実行する必要がありますか?
いいえ。自己チェックコマンドは、ネットワーク接続の問題をトラブルシューティングするためにのみ使用されます。通常の状態では、Security Center クライアント はインストールと権限付与の後に自動的にオンラインになります。すぐにオンラインにならない場合は、[ホストアセット] ページをリフレッシュするか、数分待ってから再度確認してください。