Platform for AI (PAI) で LangStudio を使用する前に、LangStudio が依存サービスにアクセスすることを承認し、操作アカウントに適切な権限を付与する、という 2 つのステップを完了する必要があります。
製品戦略の調整により、PAI-LangStudio は 2027 年 3 月 9 日 16:00 に廃止されます。廃止日以降、PAI コンソールで LangStudio の機能を使用できなくなり、関連するすべてのサポートサービスも終了します。詳細については、「PAI-LangStudio の廃止と移行ガイド」をご参照ください。
必須設定
初めて LangStudio を設定する場合は、次の手順を順番に実行してください。
依存サービスの有効化 — LangStudio は、Object Storage Service (OSS)、Simple Log Service (SLS)、Managed Service for OpenTelemetry、および PAI の Elastic Algorithm Service (EAS) に依存します。PAI コンソールでプロンプトが表示されたら、これらのサービスを有効化してください。
LangStudio サービスロールの承認 — PAI コンソールで、[Quick Authorization] ページの [Authorize] をクリックして、
AliyunPAILangStudioDefaultRoleサービスロールを Alibaba Cloud アカウントに割り当てます。この処理はシステムによって自動的に行われるため、手動でのロール設定は不要です。操作アカウントへの権限付与 — RAM ユーザーを使用して LangStudio を管理している場合は、PAI で適切なワークスペースメンバーロールを割り当ててください。Alibaba Cloud アカウントを直接使用している場合は、追加の権限は必要ありません。
完全な権限付与手順については、「LangStudio の初回認可」をご参照ください。
依存クラウドサービス
LangStudio は、以下のクラウドサービスと統合されています。対応する LangStudio の機能を使用する前に、各サービスを有効化する必要があります。RAM ユーザーを使用してサービスを有効化する場合は、まず必要な RAM ポリシーをそのユーザーにアタッチしてください。
PAI — LangStudio モジュール
操作アカウント | 詳細 | 参考 |
Alibaba Cloud アカウント | 追加の認可は不要です。 | N/A |
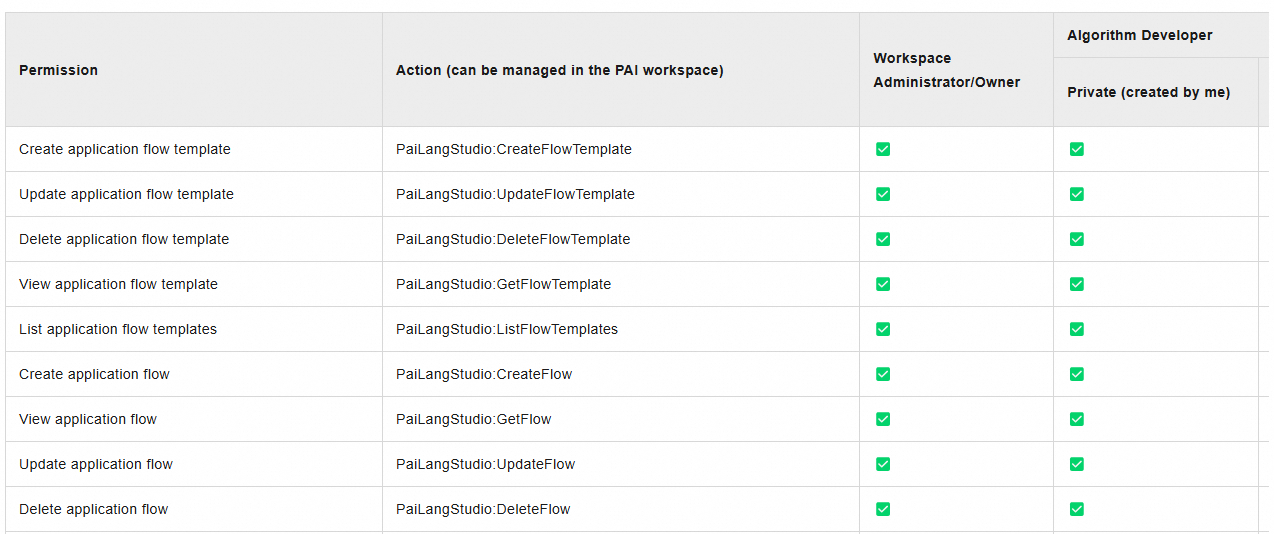
RAM ユーザー (推奨) | PAI は、権限範囲が異なるワークスペースメンバーロールを提供します。各 RAM ユーザーに適切なメンバーロールを割り当ててください。 |
メンバーロールの権限の完全なリストについては、「ロールと権限のリスト — LangStudio」をご参照ください。
Object Storage Service (OSS)
OSS には、コードと設定ファイル、開発およびデバッグログ、アプリケーションフローのデプロイ時に生成されるサービススナップショットファイルが保存されます。
シナリオ | 詳細 | 参考 |
OSS の有効化 | Alibaba Cloud アカウントを使用する場合、追加の認可は不要です。RAM ユーザーで有効化するには、RAM ユーザーに AliyunOSSFullAccess をアタッチしてください。 | |
OSS の使用 | OSS は、きめ細かい RAM ポリシーをサポートしています。LangStudio で使用されるオブジェクトを格納するためのバケットを作成してください。 |
Managed Service for OpenTelemetry
Managed Service for OpenTelemetry は、LLM アプリケーションフローを開発およびデプロイする際のトレース分析を提供します。
シナリオ | 詳細 | 参考 |
Managed Service for OpenTelemetry の有効化 | Alibaba Cloud アカウントを使用する場合、追加の認可は不要です。RAM ユーザーで有効化するには、RAM ユーザーに AliyunARMSFullAccess をアタッチしてください。 | |
トレース分析の表示 | LangStudio コンソールまたは Managed Service for OpenTelemetry コンソールからトレースログを表示できます。 | — |
Simple Log Service (SLS)
SLS は間接的な依存関係です。Managed Service for OpenTelemetry のログデータを保存します。
シナリオ | 詳細 | 参考 |
Simple Log Service の有効化 | Alibaba Cloud アカウントを使用する場合、追加の認可は不要です。RAM ユーザーで有効化するには、RAM ユーザーに AliyunLogFullAccess をアタッチしてください。 |
Virtual Private Cloud (VPC)
アプリケーションフローのデプロイ中に、LangStudio は VPC の設定をクエリして、EAS を正しくデプロイします。
シナリオ | 詳細 | 参考 |
VPC の有効化 | Alibaba Cloud アカウントを使用する場合、追加の認可は不要です。RAM ユーザーで有効化するには、RAM ユーザーに AliyunVPCFullAccess をアタッチしてください。 |
PAI
LangStudio モジュールを使用するには、PAI ワークスペースへのアクセスが必要です。
シナリオ | 詳細 | 参考 |
PAI の有効化 | Alibaba Cloud アカウントを使用する場合、追加の認可は不要です。RAM ユーザーで有効化するには、RAM ユーザーに AliyunPAIFullAccess をアタッチしてください。 |
DataWorks
DataWorks は、ナレッジベースの定期的な更新に必要です。この機能を使用する場合にのみ有効化してください。
シナリオ | 詳細 | 参考 |
DataWorks の有効化 | Alibaba Cloud アカウントを使用する場合、追加の認可は不要です。RAM ユーザーで有効化するには、RAM ユーザーに AliyunDataWorksFullAccess をアタッチしてください。 |
LangStudio の初回認可
LangStudio に初めてアクセスする際は、次の手順に従ってサービスロールを承認し、依存サービスを有効化してください。
AliyunPAILangStudioDefaultRole サービスロールを承認できるのは、Alibaba Cloud アカウントのみです。RAM ユーザーはこの手順を実行できません。
PAI コンソールにログインします。右側のペインでワークスペースを選択し、[Enter LangStudio] をクリックします。
[Authorize] をクリックします。
[Quick Authorization] ページで [Confirm Authorization] をクリックし、セキュリティ検証を完了します。システムは自動的に
AliyunPAILangStudioDefaultRoleサービスロールをアカウントに割り当てます。[Activate For Free] をクリックして、OSS、SLS、および Managed Service for OpenTelemetry を有効化します。
参考: LangStudio サービスロールポリシーのカスタマイズ
サービスロールの権限を変更する前に、RAM ポリシーに精通している必要があります。変更を誤ると、LangStudio が使用できなくなる可能性があります。
デフォルトでは、LangStudio は AliyunPAILangStudioDefaultRole サービスロールと AliyunPAILangStudioDefaultRolePolicy ポリシーを使用します。クラウドリソースへのアクセスをよりきめ細かく制御する必要がある場合は、デフォルトのポリシーをカスタムポリシーに置き換えてください。
デフォルトポリシーの表示
RAM コンソールにログインします。左側のナビゲーションペインで、[ID] > [ロール] を選択します。
AliyunPAILangStudioDefaultRole を検索し、ロール名をクリックします。
[Permissions] タブでポリシー名をクリックして、デフォルトのポリシーの内容を表示およびコピーします。
デフォルトのポリシーでは、以下の権限が付与されます。
{
  "Version": "1",
  "Statement": [
    {
      "Action": [
        "eas:CreateService",
        "eas:ListServices",
        "eas:DescribeService",
        "eas:DeleteService",
        "eas:UpdateService",
        "eas:StartService",
        "eas:StopService"
      ],
      "Resource": "*",
      "Effect": "Allow"
    },
    {
      "Action": [
        "oss:GetObject",
        "oss:PutObject",
        "oss:DeleteObject",
        "oss:ListObjects"
      ],
      "Resource": "*",
      "Effect": "Allow"
    },
    {
      "Action": [
        "paillmtrace:GetXtraceToken"
      ],
      "Resource": "*",
      "Effect": "Allow"
    },
    {
      "Action": [
        "paidlc:CreateJob",
        "paidlc:DeleteJob",
        "paidlc:StopJob",
        "paidlc:GetJob",
        "paidlc:UpdateJob",
        "paidlc:ListJobs"
      ],
      "Resource": "*",
      "Effect": "Allow"
    },
    {
      "Action": [
        "paidsw:CreateInstance",
        "paidsw:DeleteInstance",
        "paidsw:UpdateInstance",
        "paidsw:StartInstance",
        "paidsw:StopInstance",
        "paidsw:GetInstance",
        "paidsw:ListInstances"
      ],
      "Resource": "*",
      "Effect": "Allow"
    },
    {
      "Action": "pai:AssumeUser",
      "Resource": "acs:pai:*:*:users/*",
      "Effect": "Allow"
    },
    {
      "Action": "ram:CreateServiceLinkedRole",
      "Resource": "*",
      "Effect": "Allow",
      "Condition": {
        "StringEquals": {
          "ram:ServiceName": "eas.pai.aliyuncs.com"
        }
      }
    },
    {
      "Action": [
        "dataworks:CreateWorkflowDefinition",
        "dataworks:UpdateWorkflowDefinition",
        "dataworks:GetWorkflowDefinition",
        "dataworks:ListWorkflowDefinitions",
        "dataworks:DeleteWorkflowDefinition",
        "dataworks:CreateDeployment",
        "dataworks:GetDeployment",
        "dataworks:ExecDeploymentStage",
        "dataworks:GetJobStatus",
        "dataworks:ImportWorkflowDefinition"
      ],
      "Resource": "*",
      "Effect": "Allow"
    },
    {
      "Action": [
        "paiflow:CreatePipelineRun",
        "paiflow:GetPipelineRun",
        "paiflow:DeletePipelineRun",
        "paidataset:CreateDataset",
        "paidataset:GetDataset",
        "paidataset:UpdateDataset",
        "paidataset:ListDatasets",
        "paidataset:DeleteDataset",
        "paidataset:CreateDatasetVersion",
        "paidataset:GetDatasetVersion",
        "paidataset:UpdateDatasetVersion",
        "paidataset:DeleteDatasetVersion",
        "paidataset:ListDatasetVersions"
      ],
      "Resource": "*",
      "Effect": "Allow"
    }
  ]
}
カスタムポリシーの作成
スクリプトエディターを使用したカスタムポリシーの作成。次の例では、RAM の Condition 要素を使用して、OSS アクセスを
Product: PaiLangStudioのタグが付いたバケットに制限します。デフォルトポリシーの他のすべての権限ステートメントは変更せずにそのままにします。説明OSS は、キーと値の形式のバケットタグをサポートしています。LangStudio にアクセスさせたいバケットに、
Key: ProductとValue: PaiLangStudioのタグを追加してください。詳細については、「バケットタグの管理」をご参照ください。{ "Version": "1", "Statement": [ { "Action": [ "oss:GetObject", "oss:PutObject", "oss:DeleteObject", "oss:ListObjects" ], "Resource": "*", "Effect": "Allow", "Condition": { "StringEquals": { "oss:BucketTag/Product": "PaiLangStudio" } } } ] }新しいポリシーに
CustomAliyunPAILangStudioDefaultRolePolicyという名前を付けます。CustomAliyunPAILangStudioDefaultRolePolicyをAliyunPAILangStudioDefaultRoleロールにアタッチし、AliyunPAILangStudioDefaultRolePolicyをデタッチしてください。詳細については、「RAM ロールへの権限付与」および「RAM ロールからの権限の取り消し」をご参照ください。
更新後、LangStudio は変更されたポリシーに基づいてリソースにアクセスします。
参考: サービスロールが割り当てられていることの確認
AliyunPAILangStudioDefaultRole がご自身の Alibaba Cloud アカウントに割り当てられていることを確認するには:
このサービスロールを割り当てることができるのは、Alibaba Cloud アカウントのみです。RAM ユーザーは割り当てることができません。
RAM コンソールにログインします。左側のナビゲーションペインで、[ID] > [ロール] を選択します。
[Roles] ページで、AliyunPAILangStudioDefaultRole を検索します。
ロールが結果に表示される場合、そのロールはすでにアカウントに割り当てられています。
表示されない場合は、「LangStudio の初回認可」の手順に従って割り当ててください。