ESA は、リアルタイムでトラフィックを監視して SYN フラッド、ACK フラッド、CC 攻撃などの攻撃パターンを識別します。異常なトラフィックを検出すると、ESA は悪意のあるリクエストを迅速にブロックし、正当なトラフィックは通過させ、事業継続性を確保します。
DDoS 攻撃から保護する方法
分散型サービス妨害 (DDoS) 攻撃では、攻撃者は大量の偽リクエストで Web サーバーをフラッディングします。これによりサーバーリソースが枯渇し、サーバーは正当なユーザーに応答できなくなります。これらの攻撃から効果的に防御するには、オリジンサーバーに到達する前にトラフィックをインターセプトしてフィルタリングする必要があります。
ESA は、アンチ DDoS、WAF ルール、スマートキャッシュポリシーを組み合わせた多層防御システムを使用します。このアプローチにより、悪意のあるリクエストを効果的にブロックし、オリジンサーバーの負荷を軽減し、正当なトラフィックの効率的な配信を保証します。

アンチ DDoS による攻撃の緩和
ESA は組み込みのアンチ DDoS 機能を備えており、サブスクリプションプランに応じて、基本的な DDoS 保護とベストエフォート保護の 2 つの保護レベルを提供します。
基本的な DDoS 保護
ESA は、Entrance、Pro、Premium、Enterprise プランのユーザーに対して、基本的な DDoS 保護を自動的に有効にします。設定は不要です。この機能は、最大 10 Gbps の DDoS 攻撃および最大 100,000 QPS (1 秒あたりのクエリ数) の CC 攻撃から自動的に防御します。ここで CC 攻撃とは、お客様が設定したルール、またはESA の組み込みセキュリティルールによってブロックされた、サイトへのリクエストを指します。攻撃中、ESA は ESA POP でベストエフォートの防御を提供します。ただし、攻撃が高速化パフォーマンスに影響を与えたり、サイトがサンドボックス状態になったりする可能性があります。また、基本的な DDoS 保護では、攻撃の影響の緩和や、サンドボックス状態からの復帰に要する特定の時間枠は保証されません。
サイトが DDoS 攻撃の高いリスクに直面している場合、またはより堅牢で保証された保護が必要な場合は、お問い合わせのうえ、Enterprise Edition プランにアップグレードしてください。
ベストエフォート保護
Enterprise Edition プランのユーザーは、アドオンとしてベストエフォート保護を購入できます。ベストエフォート保護を使用すると、ESA はデフォルトで[HTTP DDoS 攻撃対策]と[ディープラーニングと保護]の機能を有効にします。[HTTP DDoS 攻撃対策]機能はリアルタイムで動作します。膨大なセキュリティデータから導き出された組み込みの一般的な緩和ルールを使用して、突然の HTTP 攻撃の急増をブロックします。これにより、過剰なリクエストがオリジンサーバーに殺到するのを防ぎます。[ディープラーニングと保護]機能は、攻撃パターンから継続的に学習し、動的な保護ポリシーを生成してセキュリティを強化します。
誤検出が発生した場合や保護を強化する必要がある場合は、サービスのパフォーマンスに基づいて[HTTP DDoS 攻撃対策]と[ディープラーニングと保護]のレベルとモードを調整できます。
ESA コンソールで [サイト管理] を選択し、[サイト] 列で対象のサイトをクリックします。
左側メニューで、 を選択します。
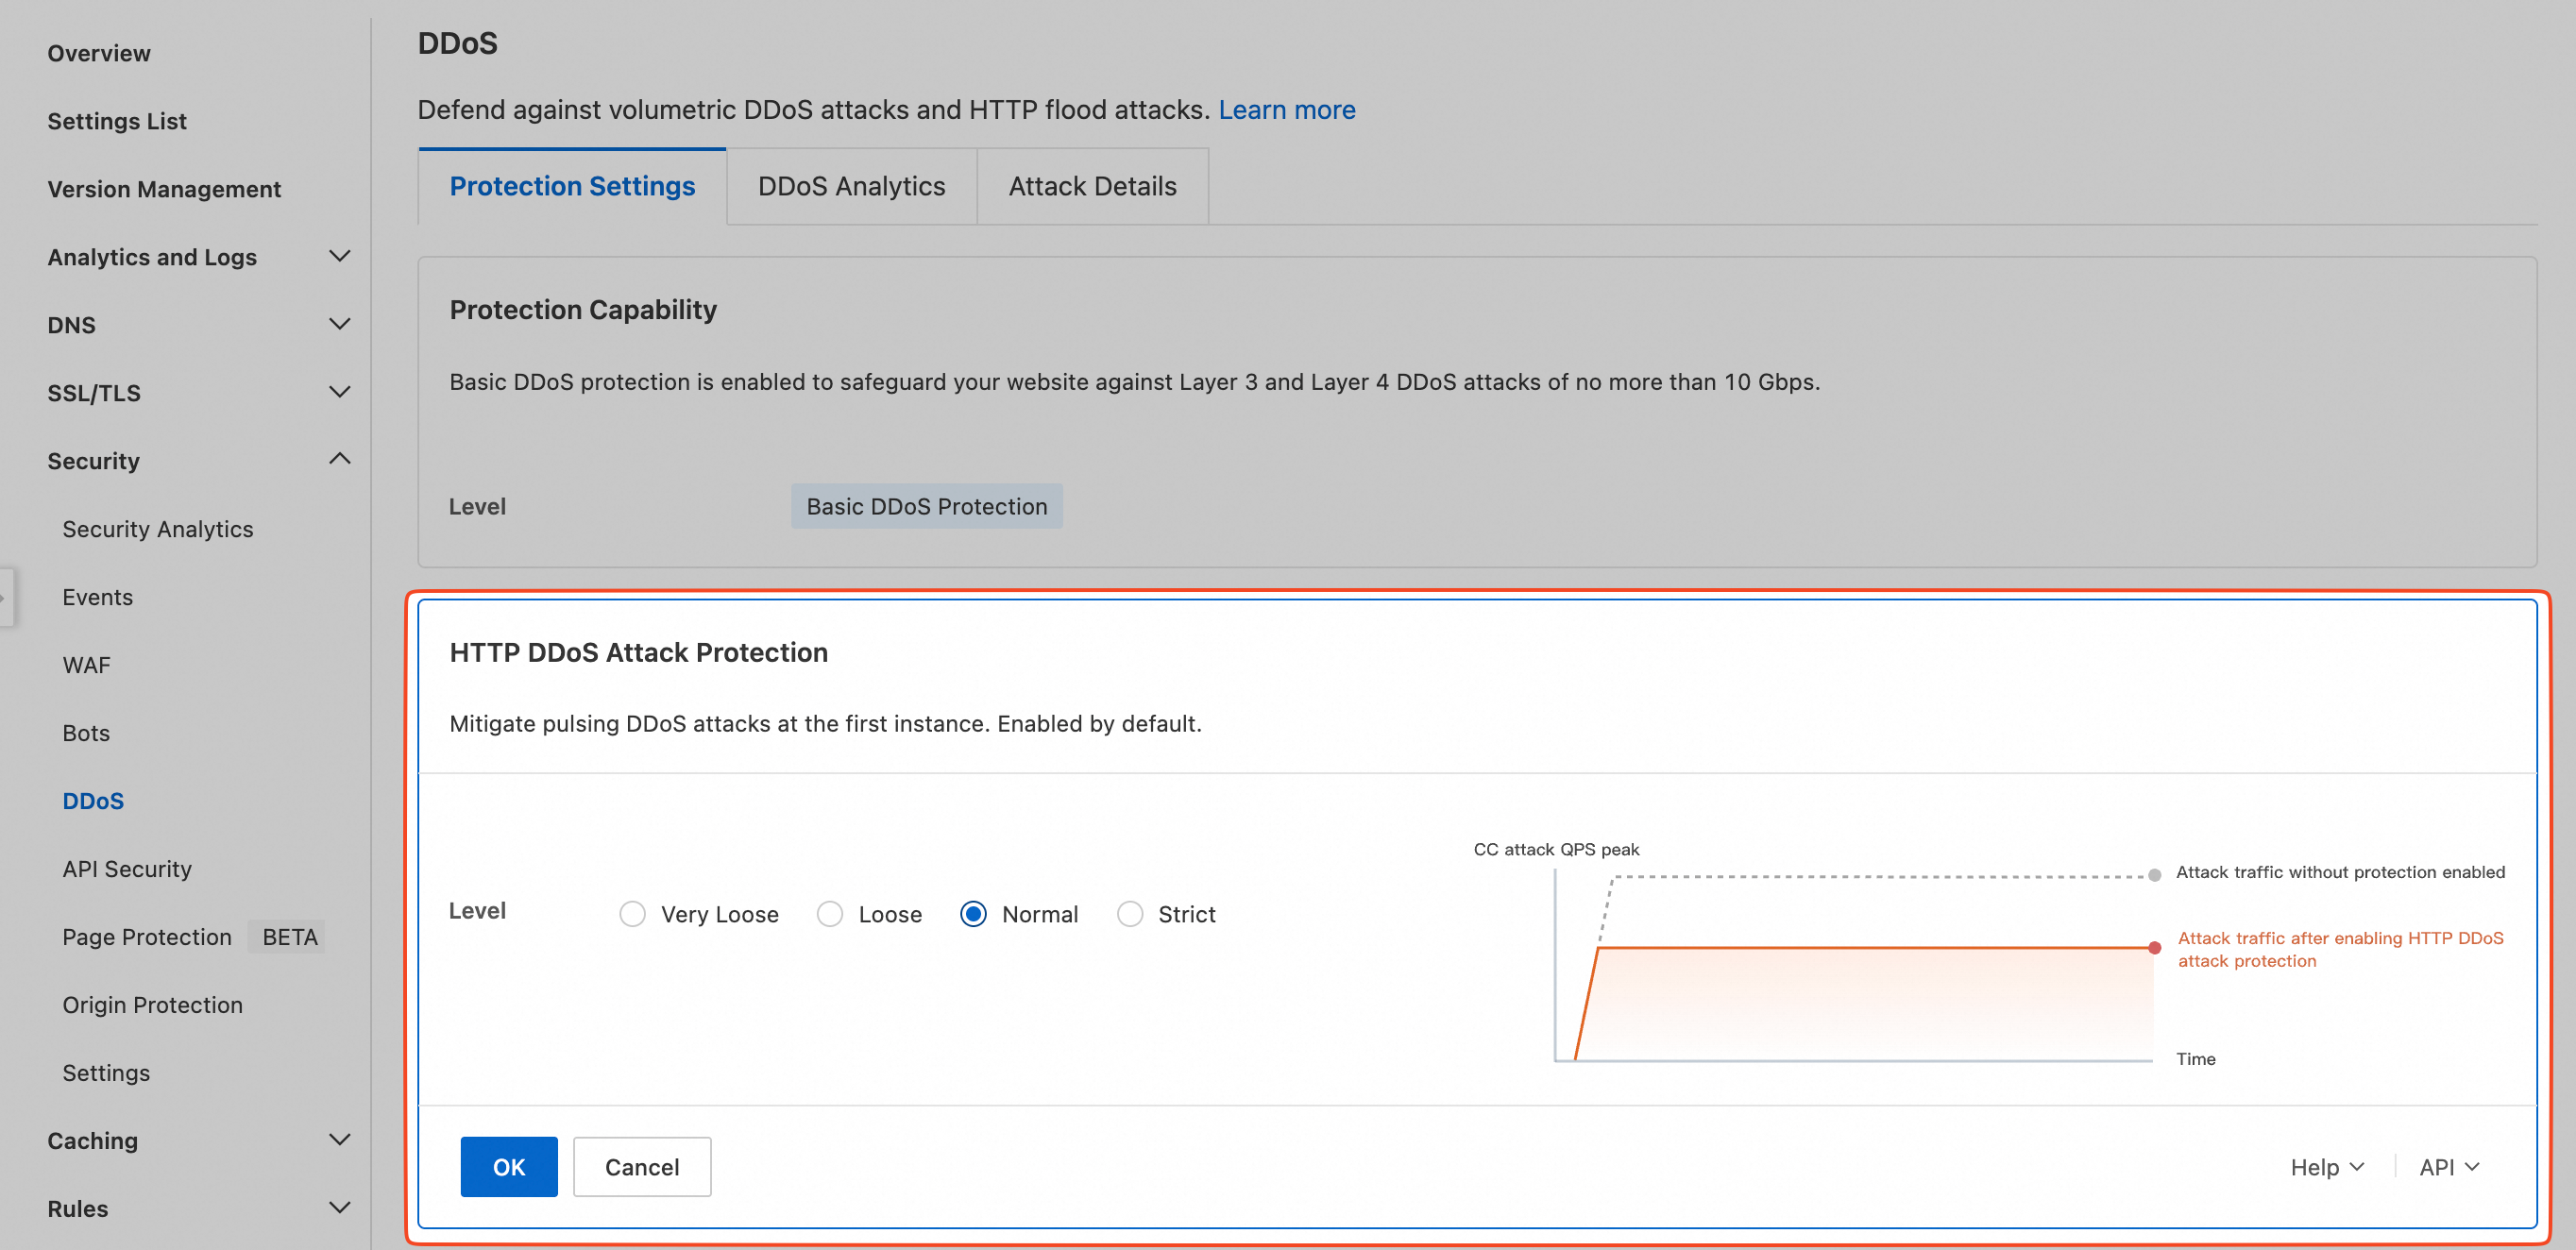
[防御設定] タブの [HTTP DDoS 攻撃対策] セクションで [設定] をクリックします。必要に応じて保護レベルを設定し、[OK] をクリックします。
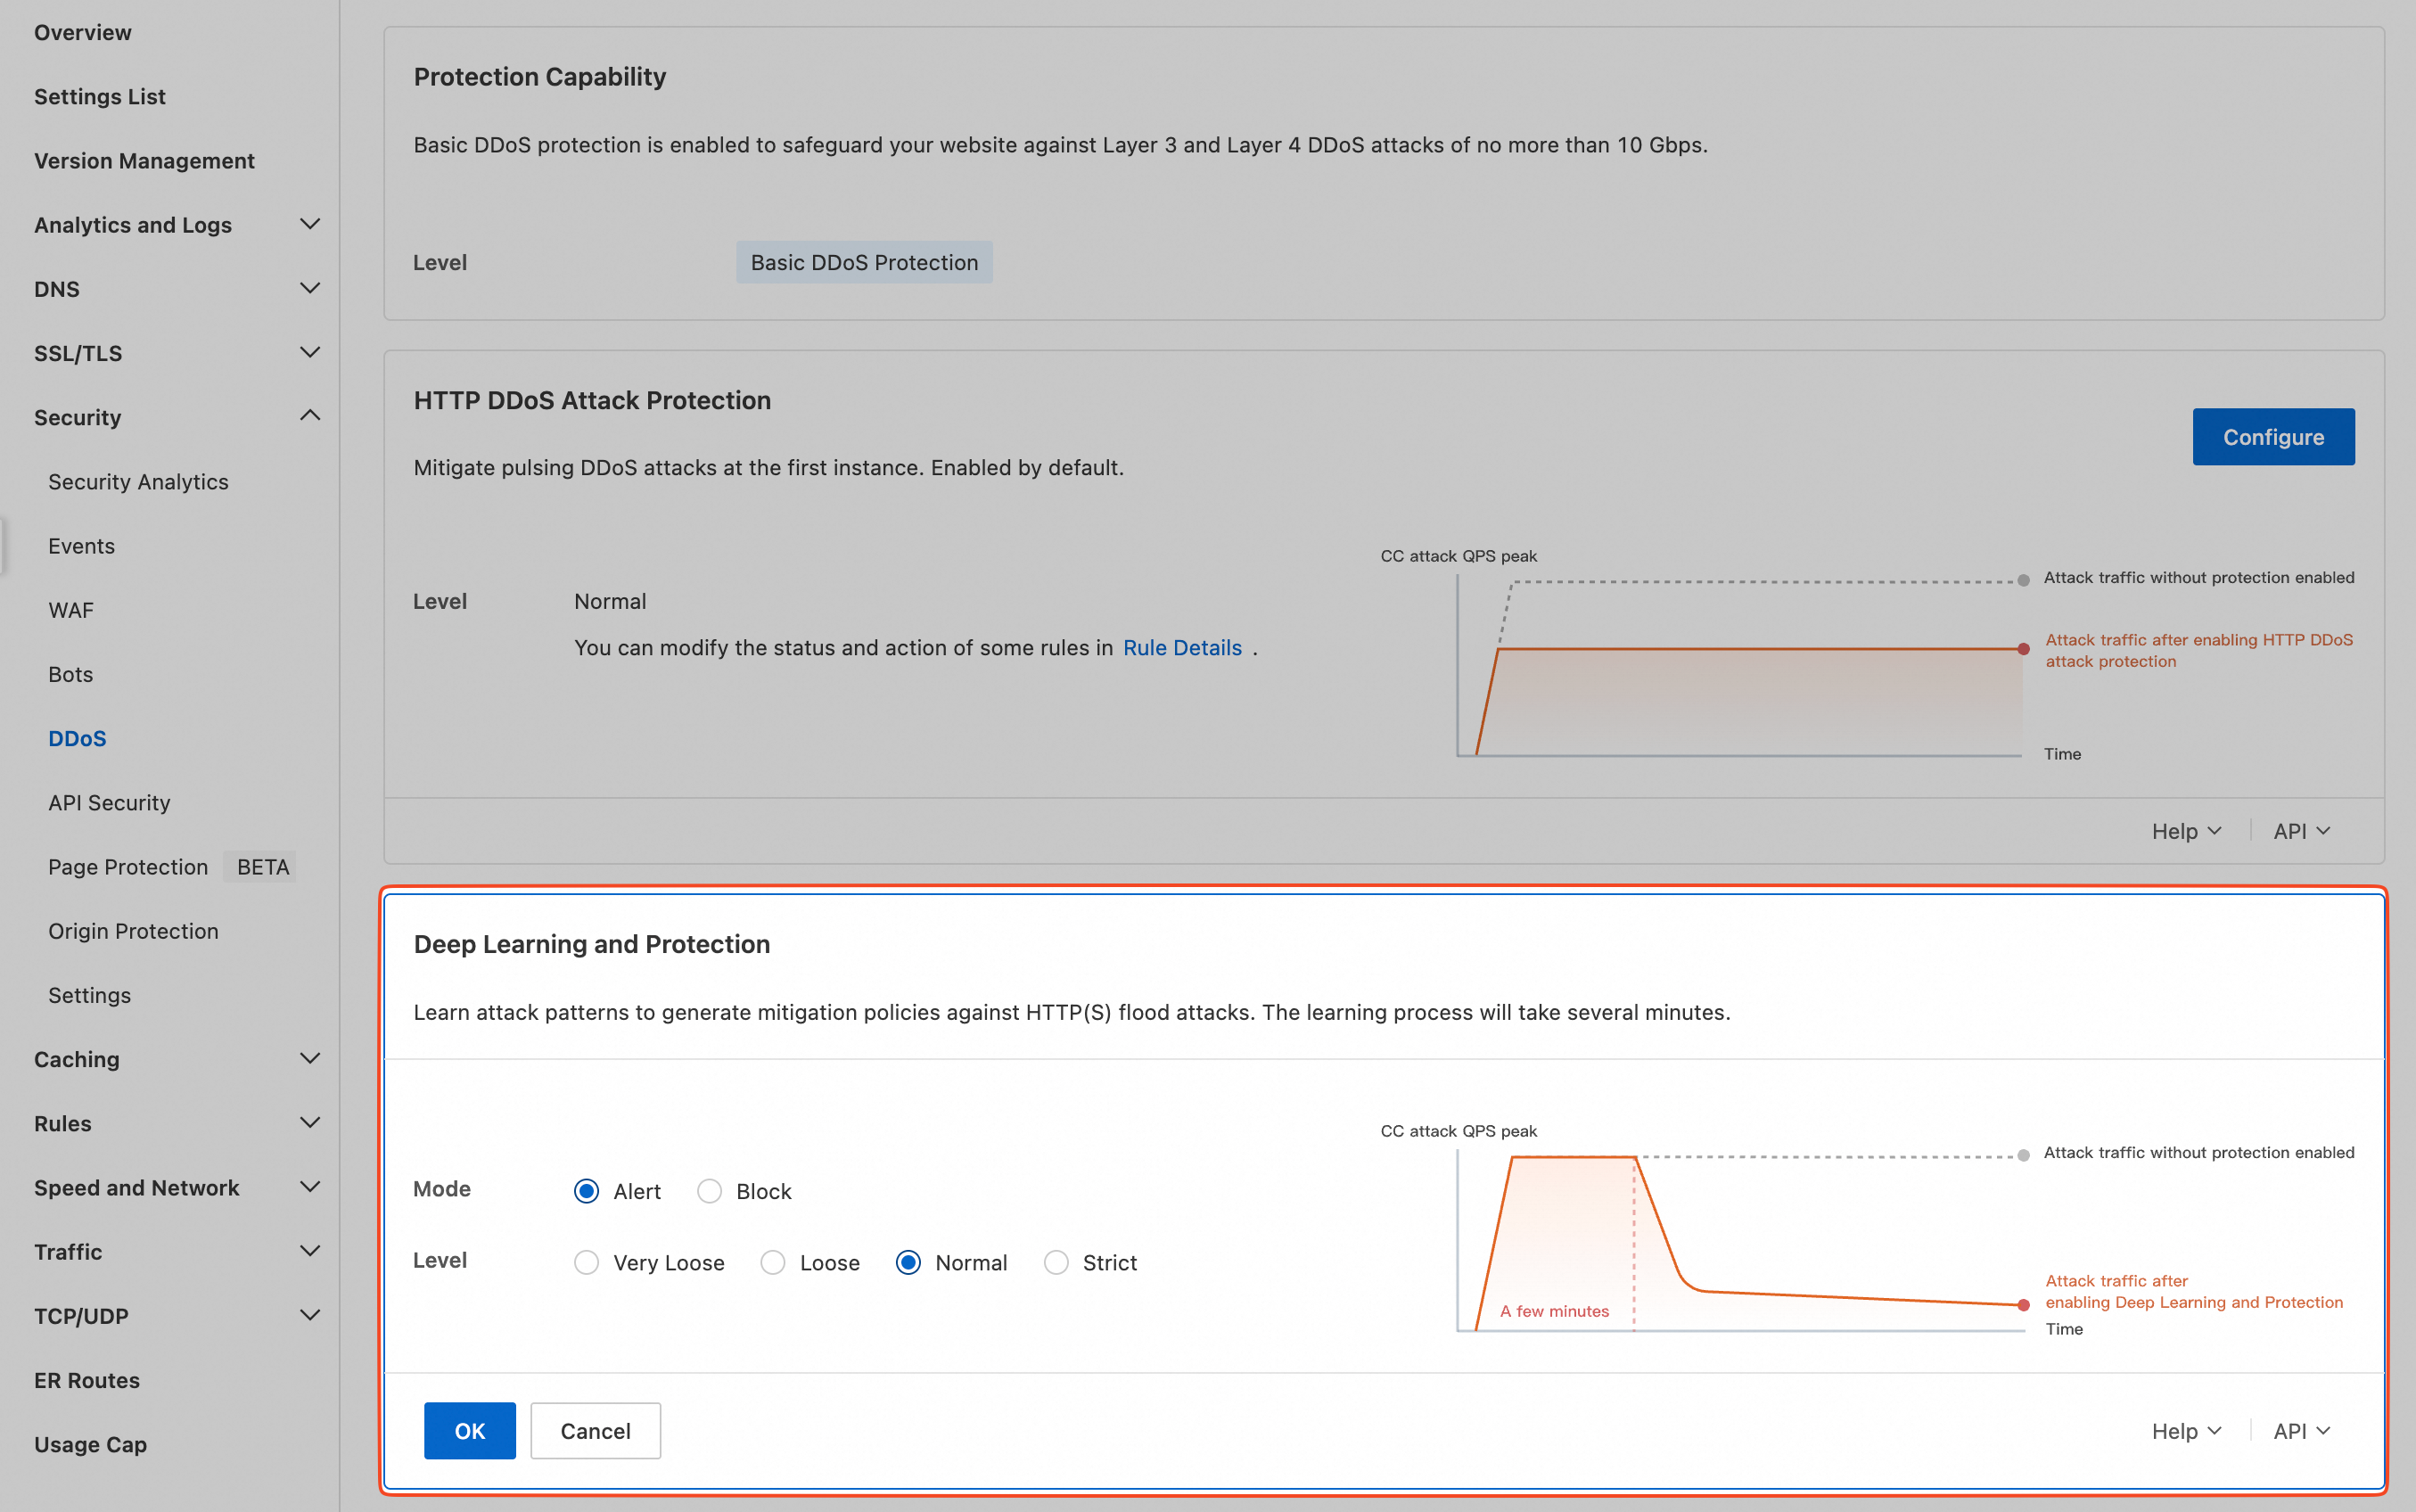
[ディープラーニングと保護] セクションで [設定] をクリックします。必要に応じて保護レベルとモードを設定し、[OK] をクリックします。
WAF ルールによる Web アプリケーションの保護
Web アプリケーションファイアウォール (WAF) は、Web アプリケーションとインターネットの間のシールドとして機能します。アクセスリクエストをリアルタイムで分析し、悪意のあるトラフィックをフィルタリングして一般的なネットワーク攻撃を防ぎ、アプリケーションの安定性を確保します。
ESA は、全世界の ESA POP で WAF 機能を提供します。スマートレート制限、セキュリティ分析、ルールテンプレート、カスタムルールなどのさまざまな保護戦略を使用して、ESA はクリーンなトラフィックのみをオリジンサーバーに転送し、サイトとデータのセキュリティをグローバルに確保します。

キャッシュポリシーによるオリジンリクエストの削減
ESA の キャッシュポリシー は、世界中に分散した ESA POP に Web サイトのコンテンツをキャッシュします。ユーザーがリソースをリクエストすると、コンテンツはオリジンサーバーから直接ではなく、最寄りの ESA POP から提供されます。
DDoS 攻撃中、キャッシュポリシーは繰り返されるリクエストを最寄りの ESA POP から処理します。これにより、オリジンサーバーへのトラフィックが大幅に削減され、過負荷のリスクが軽減されます。
