DCDN リソースへのアクセスを制限する方法 (IP ブラックリストとホワイトリスト、URL 署名、リモート認証など) に関するよくある質問とその回答を記載します。
IP アドレスのブラックリストまたはホワイトリストを設定する際、IP アドレスの数に制限はありますか。CIDR ブロックは 1 つの IP アドレスとしてカウントされますか、それとも複数の IP アドレスとしてカウントされますか。
Dynamic Content Delivery Network (DCDN) では、IP アドレスのブラックリストまたはホワイトリストに、約 700 個の IPv6 アドレスと 2,000 個の IPv4 アドレスを追加できます。
CIDR ブロックは 1 つの IP アドレスとしてカウントされます。
IP アドレスのブラックリストに登録されている IP アドレスからでもリソースをリクエストできるのはなぜですか。
DCDN は、クライアントからのリクエストの開始を制限することはできません。IP アドレスのブラックリストを設定すると、DCDN はブラックリスト内の IP アドレスからのリクエストに対して HTTP 403 ステータスコードを返し、そのリクエストを DCDN のログに記録します。ログの表示方法については、「クイックスタート」をご参照ください。
クライアントの送信元 IP アドレスを取得する方法
X-Forwarded-For ヘッダーから取得します。詳細については、「クライアントの送信元 IP アドレスの取得」をご参照ください。
オリジンサーバーのホワイトリストに DCDN POP の IP アドレスを追加する必要があります。オリジンサーバーにアクセスする DCDN POP の IP アドレスを Alibaba Cloud から提供してもらうことはできますか。
以前に DescribeDcdnL2Ips API オペレーション (DCDN Origin Protection - back-to-origin コンバージェンス機能) を呼び出す権限を申請して取得している場合は、このオペレーションを使用して、特定のドメイン名の back-to-origin ノードの IP アドレス範囲を取得できます。back-to-origin コンバージェンスを有効にすると、back-to-origin IP アドレス範囲の数が減り、back-to-origin Point of Presence (POP) の数も減少することにご注意ください。これにより、アクセス品質に悪影響が及ぶ可能性があります。この機能は慎重に有効にしてください。
URL 署名の失敗により、DCDN で高速化されたリソースへのアクセスで 403 エラーが返されるのはなぜですか。
URL 署名は、オリジンリソースへの不正アクセスを防止します。Alibaba Cloud DCDN で URL 署名が有効になっている場合に、DCDN で高速化されたリソースにアクセスすると 403 エラーが返される場合は、ブラウザの開発者ツールを使用してレスポンスヘッダー内のエラーメッセージを確認してください。一般的なエラーメッセージは次のとおりです:
エラーメッセージ: X-Tengine-Error:denied by req auth: no url arg auth_key
原因:DCDN で URL 署名が有効になっていますが、リクエスト URL に必須の認証パラメーターが含まれていません。
ソリューション:DCDN の URL 署名機能を使用する場合は、「URL 署名の設定」の手順に従って設定してください。DCDN の URL 署名機能が不要な場合は、DCDN コンソールにログインして無効にしてください。
エラーメッセージ: X-Tengine-Error: denied by req auth: expired timestamp
原因:DCDN で URL 署名が有効になっていますが、認証パラメーターのタイムスタンプが期限切れです。
ソリューション:署名付き URL が期限切れの場合は、新しい URL を生成してください。詳細については、「URL 署名の設定」をご参照ください。
エラーメッセージ: X-Tengine-Error: denied by req auth: invalid md5hash
原因:認証パラメーターの MD5 ハッシュが正しくありません。
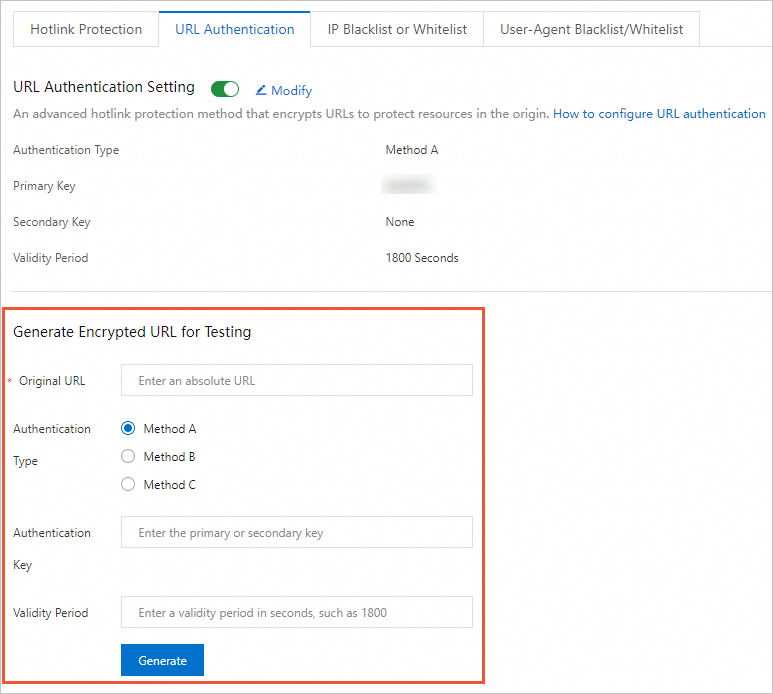
ソリューション:DCDN コンソールの URL ジェネレーターを使用して URL を生成し、署名コードと比較できます。また、「署名コードの例」もご参照ください。
DCDN の URL 署名とリモート認証を同時に有効にできますか。
はい、できます。両方の機能が有効になっている場合、リクエストはまず URL 署名で処理され、次にリモート認証で処理されます。
リモート認証サーバーにプライベートネットワークアドレスを使用できますか。
いいえ、できません。リモート認証サーバーにはパブリックネットワークアドレスが必要です。
認証サーバーが成功コードでも失敗コードでもないステータスコードを返した場合、DCDN がアクセスを許可するのはなぜですか。
予期しない応答によってユーザーリクエストがブロックされるのを防ぐため、認証サーバーが成功コードまたは失敗コードとして定義されていないステータスコードを返した場合、DCDN はデフォルトでアクセスを許可します。たとえば、成功コードが 200 で、サーバーが 201 を返した場合、リクエストは許可されます。
コンソールでは、その他のステータスコードを許可 パラメーターを設定して、認証サーバから返されるその他の状態コードに対してアクセスを許可するかどうかを制御できます。
リモート認証サーバーに障害が発生した場合やダウンした場合、DCDN はすべてのリクエストへのアクセスを許可しますか。
いいえ。リモート認証サーバが利用できない場合、DCDN と認証サーバ間の接続はタイムアウトします。その後、DCDN はタイムアウト時のアクション パラメーターに基づいてリクエストを処理します。