Virtual Private Cloud (VPC) をトランジットルーターに接続すると、Cloud Enterprise Network (CEN) を介して他の VPC やデータセンターとトラフィックを交換できます。接続が完了すると、VPC は同じトランジットルーターにアタッチされているすべてのネットワークインスタンス (同一リージョン内の VPC、他のリージョン内の VPC、オンプレミスデータセンターなど) と通信できるようになります。
制限事項
開始する前に、以下の制約がご使用のセットアップに適用されるかどうかを確認してください。
ゾーンカバレッジ:トランジットルーターに関連付けられた vSwitch がないゾーンのリソースは、最短パスでトランジットルーターに到達できません。トラフィックは代わりにデフォルトの Elastic Network Interface (ENI) にルーティングされるため、レイテンシーが増加する可能性があります。
IPv6 が有効な場合の vSwitch の IP 要件:トランジットルーターは、vSwitch ごとに 1 つの IPv4 アドレスと 1 つの IPv6 アドレスを占有します。各 vSwitch に、両方のプロトコルで少なくとも 1 つの空き IP アドレスがあることを確認してください。
仕組み
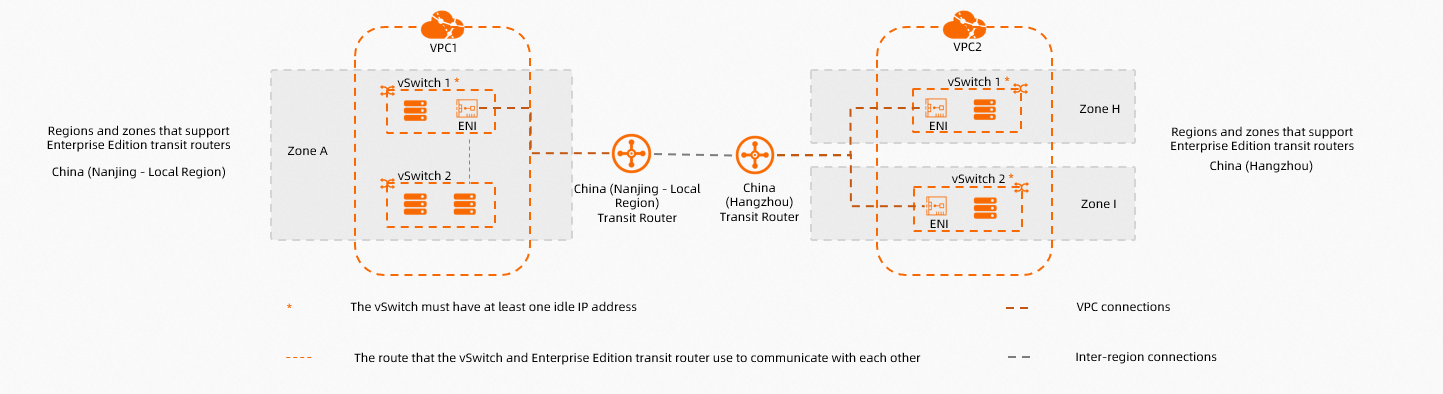
VPC を Enterprise Edition トランジットルーターにアタッチすると、トランジットルーターは vSwitch ごとに 1 つの ENI を作成します。各 ENI は 1 つの IP アドレスを占有し、VPC とトランジットルーター間のトラフィックを転送します。
必要な vSwitch の数はリージョンによって異なります。
リージョンタイプ | 例 | vSwitch の要件 |
シングルゾーンリージョン | 中国 (南京 - ローカルリージョン) | ゾーン内に少なくとも 1 つの vSwitch |
マルチゾーンリージョン | 中国 (上海) | 異なるゾーンに少なくとも 2 つの vSwitch |
マルチゾーンリージョンでは、異なるゾーンにある 2 つの vSwitch がゾーン災害復旧を提供し、一方のゾーンがダウンしてもトラフィックの流れを維持します。レイテンシーを最小限に抑えるには、ゾーンごとに 1 つの vSwitch を選択し、トラフィックが VPC とトランジットルーター間の最短パスを使用するようにします。
ルート選択
イニシエーターからアクセプターへのトラフィックは、3 つのルーティングステップを経由します。
[VPC からトランジットルーターへ:]イニシエーターの vSwitch ルートテーブルがリクエストを ENI に転送します。イニシエーターのゾーンがトランジットルーターに関連付けられている場合、リクエストはそのゾーンの ENI に送信されます。それ以外の場合は、VPC 接続の作成時にトランジットルーターがランダムに選択するデフォルトの ENI に送信されます。
トランジットルーターからアクセプターへ:トランジットルーターは、そのルートテーブルを照会し、同じゾーンマッチングロジックを使用してリクエストをアクセプター側の ENI に転送します。ソース ENI のゾーンがアクセプターの VPC 接続に関連付けられている場合、リクエストはそのゾーンの ENI に送信されます。それ以外の場合は、アクセプターのデフォルト ENI に送信されます。
ENI からアクセプターへ:リクエストはアクセプターの vSwitch に到達し、vSwitch ルートテーブルに基づいて宛先にルーティングされます。
Enterprise Edition トランジットルーターを使用した VPC 接続の作成
このセクションでは、アップグレードされた Enterprise Edition トランジットルーターについて説明します。最適化されていないバージョンについては、「最適化されていない Enterprise Edition トランジットルーターを使用して VPC 接続を作成する方法」をご参照ください。アップグレードの詳細については、「お知らせ:VPC に接続された Enterprise Edition トランジットルーターの最適化」をご参照ください。
事前準備
VPC が存在するリージョンにトランジットルーターが存在すること。「トランジットルーターの作成」をご参照ください。
VPC には、トランジットルーターがサポートするゾーンに、空き IP アドレスを持つ十分な vSwitch があること。各 vSwitch には、少なくとも 1 つの空き IP アドレスが必要です。「vSwitch の作成」をご参照ください。
クロスアカウント接続のみ:トランジットルーターが、VPC を所有するアカウントから必要な権限を取得していること。「別のアカウントに属するネットワークインスタンスへの接続権限の取得」をご参照ください。
IPv6 トラフィックのみ:VPC で IPv6 が有効になっていること。「VPC の IPv6 の有効化」をご参照ください。
操作手順
CEN コンソールにログインします。
[インスタンス] ページで、CEN インスタンスの ID をクリックします。
[基本情報] > [トランジットルーター] タブで、トランジットルーターを見つけ、[操作] 列の [接続の作成] をクリックします。
[ピアネットワークインスタンスとの接続] ページで、以下のパラメーターを設定し、[OK] をクリックします。
説明システムは自動的にサービスリンクロール AliyunServiceRoleForCEN を作成します。これにより、トランジットルーターは vSwitch に ENI を作成してデータを転送できます。「AliyunServiceRoleForCEN」をご参照ください。
パラメーター
説明
[インスタンスタイプ]
[仮想プライベートクラウド (VPC)] を選択します。
[リージョン]
VPC が存在するリージョンを選択します。
[トランジットルーター]
選択したリージョン内のトランジットルーターが自動的に入力されます。
[アカウント]
VPC が同じ Alibaba Cloud アカウントに属している場合は、[現在のアカウント] を選択します。VPC が別のアカウントに属している場合は、[別のアカウント] を選択し、プライマリアカウント ID を入力します。
[課金方法]
デフォルトでは [従量課金] に設定されています。詳細については、「課金説明」をご参照ください。
[アタッチメント名]
VPC 接続の名前を入力します。
[ネットワークインスタンス]
接続する VPC を選択します。[ルートのチェック] をクリックして、VPC ルートテーブルに 10.0.0.0/8、172.16.0.0/12、または 192.168.0.0/16 のエントリが含まれているかどうかを確認します。エントリが含まれており、かつ [詳細設定] の [トランジットルーターを指すルートを自動作成し、現在の VPC のすべてのルートテーブルに追加] オプションが有効になっている場合、システムはこれらのルートの自動アドバタイズを停止するため、手動でルートエントリを追加する必要がある場合があります。
[IPv6]
デフォルトでは無効になっています。VPC がトランジットルーターを介して IPv6 通信を必要とする場合は、有効にします。作成後に既存の VPC 接続に対して IPv6 を有効にすることもできます。
[vSwitch]
トランジットルーターでサポートされているゾーンの vSwitch を選択します。シングルゾーンリージョンの場合は、1 つの vSwitch を選択します。マルチゾーンリージョンの場合は、異なるゾーンにある少なくとも 2 つの vSwitch を選択します。レイテンシーを短縮するには、ゾーンごとに 1 つの vSwitch を選択します。
[詳細設定]
デフォルトで 3 つのオプションが有効になっています: [トランジットルーターのデフォルトルートテーブルに関連付ける] (VPC 接続をトランジットルーターのデフォルトルートテーブルに関連付けます)、[トランジットルーターのデフォルトルートテーブルにシステムルートを伝播する] (VPC のシステムルートをトランジットルーターにアドバタイズし、他のアタッチされたネットワークインスタンスとの通信を可能にします)、および [トランジットルーターを指すルートを自動的に作成し、現在の VPC のすべてのルートテーブルに追加する] (3 つのルート (10.0.0.0/8、172.16.0.0/12、192.168.0.0/16) をすべての VPC ルートテーブルに追加します。ネクストホップがトランジットルーターになります。デフォルトでは、トランジットルーターは VPC にルートをアドバタイズしません)。ルーティングをカスタマイズするには、これらのチェックボックスをオフにし、ルートの関連付けと伝播を手動で設定します。詳細については、「ルート管理」をご参照ください。
説明IPv6 トラフィックの場合、VPC 接続を作成した後、VPC でルート同期を有効にするか、VPC 接続を指すIPv6 ルートエントリを手動で追加します。
[タグ]
(オプション) VPC 接続にタグを追加します。タグキーは最大 64 文字、タグ値は空白または最大 128 文字です。どちらも
acs:またはaliyunで始めることはできず、http://またはhttps://を含めることはできません。「タグ」をご参照ください。
VPC 接続の作成後、接続は [同一リージョン内接続] タブに表示されます。「ネットワークインスタンス接続の表示」をご参照ください。
Basic Edition トランジットルーターを使用した VPC 接続の作成
Basic Edition トランジットルーターは、同一アカウント内またはクロスアカウントでの VPC 接続をサポートします。クロスアカウント接続の場合は、まずピア VPC アカウントから権限を取得します。「クロスアカウントインスタンスの承認」をご参照ください。
CEN コンソールにログインします。
[インスタンス] ページで、CEN インスタンスの ID をクリックします。
[基本情報] > [トランジットルーター] タブで、目的のトランジットルーターを見つけ、[アクション] 列の [接続の作成] をクリックします。
[ピアネットワークインスタンスとの接続] ページで、以下のパラメーターを設定し、[作成] をクリックします。
パラメーター
説明
[インスタンスタイプ]
[仮想プライベートクラウド (VPC)] を選択します。
[リージョン]
VPC が存在するリージョンを選択します。
[トランジットルーター]
選択したリージョン内のトランジットルーターが自動的に入力されます。
[アカウント]
VPC が同じ Alibaba Cloud アカウントに属している場合は、[現在のアカウント] を選択します。VPC が別のアカウントに属している場合は、[別のアカウント] を選択し、プライマリアカウント ID を入力します。
[ネットワークインスタンス]
接続する VPC を選択します。
VPC 接続の作成後、[リージョン内接続] タブで表示できます。詳細については、「ネットワークインスタンス接続の表示」をご参照ください。
関連操作
VPC 接続のゾーンと vSwitch の編集
VPC 接続に関連付けられたルートテーブルの変更
既存の VPC 接続での IPv6 の有効化
VPC 接続での IPv6 の無効化
関連 API
以下の API を使用して、VPC 接続をプログラムで管理します。サポートされているツールには、Alibaba Cloud SDK (推奨)、Alibaba Cloud CLI、Terraform、Resource Orchestration Service (ROS) があります。
API | 説明 |
Enterprise Edition トランジットルーターでの VPC 接続の作成 | |
VPC 接続の名前と説明の更新 | |
VPC 接続のゾーンと vSwitch の変更 | |
Enterprise Edition トランジットルーターでの VPC 接続の一覧表示 | |
Basic Edition トランジットルーターでの VPC 接続の作成 |