Cloud Enterprise Network (CEN) の課金、ネットワークインスタンスのアタッチ、ルート学習、ルートの競合、ネットワーク接続、およびクロスアカウント操作に関するよくある質問です。
FAQ クイックリンク
カテゴリ | 質問 |
基本 | |
課金 | |
ネットワークインスタンスのアタッチ | |
ルート学習 | |
ルートの競合 | |
ネットワーク接続 | |
クロスアカウント操作 |
同一リージョン内のクロスアカウント VPC 相互接続
はい。
帯域幅プランやリージョン間接続は必要ありません:
同一アカウント VPC のクロスリージョン通信
はい。
以下の手順に従い、クロスアカウント VPC の権限付与手順はスキップしてください。
リージョンごとのトランジットルーターインスタンス
1つの CEN インスタンス内では、リージョンごとに1つのトランジットルーターしか存在できません。ネットワークインスタンスは、通信するために同じ CEN にアタッチする必要があります。
複数の CEN インスタンス (デフォルトでは分離されています) を作成し、それぞれが同じリージョンに独自のトランジットルーターを持つことができます。
例えば、中国 (杭州) は CEN インスタンス 1 用に1つのトランジットルーター、CEN インスタンス 2 用に別のトランジットルーターを持つことができます。
CEN と VBR-VPC 接続の比較
CEN と VBR-VPC 接続 (Express Connect) はどちらもデータセンターを VPC に接続しますが、ネットワーク接続、ルート管理、課金において異なります。
項目 | CEN | VBR-VPC 接続 |
ネットワーク接続 | ポイントツーマルチポイント接続。 VBR と VPC をトランジットルーターにアタッチすると、データセンターは VPC および他のすべてのアタッチされたインスタンス (VPC、VBR、CCN インスタンス、IPsec-VPN 接続) に接続されます。 | ポイントツーポイント接続。 推移的なルーティングはありません。データセンターは直接接続された VPC とのみ通信できます。 |
ルート管理 |
| 手動設定。 VBR と VPC の両方に手動でルートを追加する必要があります。ルーティングポリシーなどの高度なルーティング機能はサポートされていません。 |
課金 |
|
|
CEN と VPC ピアリング接続の違い
CEN と VPC ピアリング接続はどちらも VPC 間のプライベート通信を可能にしますが、規模、トポロジー、スケーラビリティ、ルート設定、課金において異なります。
項目 | CEN | VPC ピアリング接続 |
サポートされるシナリオ | 同一リージョンかつ同一 Alibaba Cloud アカウント内の VPC 間の通信 同一リージョンだが異なる Alibaba Cloud アカウント間の VPC 間の通信 同一 Alibaba Cloud アカウント内の VPC 間のクロスリージョン通信 異なる Alibaba Cloud アカウント間の VPC 間のクロスリージョン通信 | 同一リージョンかつ同一 Alibaba Cloud アカウント内の VPC 間の通信 同一リージョンだが異なる Alibaba Cloud アカウント間の VPC 間の通信 同一 Alibaba Cloud アカウント内の VPC 間のクロスリージョン通信 異なる Alibaba Cloud アカウント間の VPC 間のクロスリージョン通信 |
ネットワーク規模 | トランジットルーターは最大 1,000 の VPC への接続をサポートします。 | デフォルトでは、VPC は同一リージョン内で最大 10 の VPC、異なるリージョン間で最大 20 の VPC とピアリング接続を確立できます。 |
ネットワークトポロジー | ポイントツーマルチポイント トランジットルーターにアタッチされた VPC は、互いに、また他のすべての接続されたインスタンス (VBR、CCN インスタンス、IPsec-VPN 接続) と通信します。 | ポイントツーポイント VPC は直接のピアとしか通信できません。複数の VPC を接続するには、各ペア間に個別のピアリング接続とルートが必要です。 |
ネットワークスケーラビリティ | 高 拡張するには、新しい VPC をトランジットルーターにアタッチし、必要に応じてルートやリージョン間接続を設定します。 | 低 VPC を追加するには、新しい VPC と通信する必要があるすべての VPC との間にピアリング接続を作成し、ルートを設定する必要があります。 |
ルート設定 |
| 手動設定
|
課金 |
|
|
推奨されるユースケース |
|
|
リージョン間通信の遅延の確認
リージョン間接続を作成し、そのモニタリングデータで遅延を確認します。リージョン間接続。リージョン間接続の監視。
CEN の内部ネットワーク遅延がパブリックネットワークの遅延より高くなることがあるのはなぜですか?
Cloud Enterprise Network (CEN) は、VPC 間のプライベートネットワーク接続を提供しますが、WAN (ワイドエリアネットワーク) の高速化は提供しません。リージョンをまたいでリソースにアクセスする場合、データパケットは基盤となる物理リンクを経由し、結果として生じる遅延はリージョン間の物理的な距離によって決まります。これは CEN が克服できない物理的な制約です。CEN の低遅延という利点は、クロスボーダーリンクでより顕著であり、非クロスボーダーリンクではそれほど目立ちません。
遅延を比較するには、リージョン間接続のモニタリングデータを確認します。
CEN を使用したクロスアカウントでの VPC 接続
例えば、VPC1 (アカウント A)、VPC2 (アカウント B)、VPC3 (アカウント C) を接続するには:アカウント A の CEN インスタンスに VPC2 と VPC3 のクロスアカウント認証を付与し、それらをアタッチして通信を有効にします。クロスアカウントでの VPC 接続 および CEN と Basic Edition トランジットルーターを使用して、異なるリージョンおよびアカウントの VPC を接続する。
コンソールエラー: Forbidden.AttachChildInstanceAcrossBid
トランジットルーターは、両方が同じアカウントタイプ (中国サイトまたは国際サイト) に属している場合にのみ、クロスアカウント VPC に接続できます。
例えば、中国サイトのトランジットルーターは中国サイトの VPC にのみ接続でき、国際サイトのトランジットルーターは国際サイトの VPC にのみ接続できます。
他の VPC 接続ソリューションについては、「ネットワーク接続」をご参照ください。
VBR のトランジットルーターへの接続エラー
VBR に関連付けられている基盤となるアクセスデバイスは、トランジットルーター接続をサポートしていません。 これを解決するには、チケットを送信してください。Alibaba Cloud が接続をサポートします。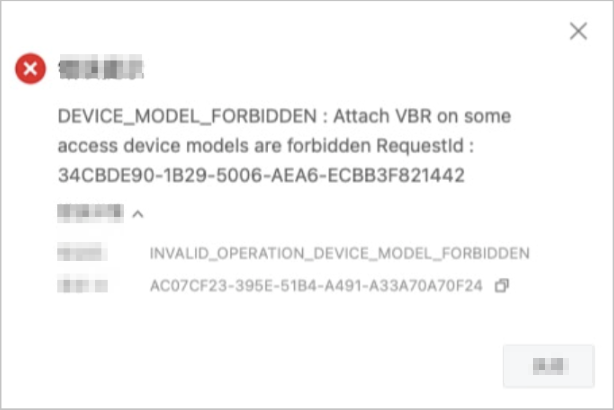
アップグレードされていないトランジットルーターの VPC 接続
アップグレードされていない Enterprise Edition トランジットルーターに VPC を接続する場合、トランジットルーターのプライマリゾーンとセカンダリゾーンを指定する必要があります。VPC はこれらの各ゾーンに少なくとも1つの vSwitch を持ち、各 vSwitch には少なくとも1つの利用可能な IP アドレスが必要です。接続プロセス中に、トランジットルーターは各ゾーンの vSwitch に Elastic Network Interface (ENI) を作成します。各 ENI は1つの IP アドレスを消費し、VPC を Enterprise Edition トランジットルーターに接続します。
デフォルトでは、VPC からのトラフィックはプライマリゾーンの ENI を介して Enterprise Edition トランジットルーターにルーティングされます。プライマリゾーンの ENI が利用できなくなった場合、トラフィックは自動的にセカンダリゾーンの ENI にフェイルオーバーします。
ゾーンを指定する際は、次の点にご注意ください:
プライマリゾーンとセカンダリゾーンは同じ VPC に属している必要があり、各ゾーンには少なくとも1つの vSwitch が含まれている必要があります。
ENI を含む vSwitch に関連付けられたルートテーブルとネットワーク ACL は、VPC が Enterprise Edition トランジットルーターからのトラフィックをどのように処理するかに影響します。プライマリゾーンとセカンダリゾーンの vSwitch が異なるルートテーブルまたはネットワーク ACL に関連付けられている場合、フェイルオーバー中にトラフィックが矛盾して処理される可能性があります。「ネットワーク ACL」をご参照ください。
CEN コンソールにログインします。
インスタンス ページで、管理する CEN インスタンスの ID をクリックします。
タブに移動し、管理するトランジットルーターの ID をクリックします。
ピアネットワークインスタンスとの接続 ページで、ネットワークインスタンスのパラメーターを設定し、OK をクリックします。
以下の表では、関連するパラメーターのみを説明しています。すべてのパラメーターについては、「VPC 接続の作成」をご参照ください。
パラメーター
説明
ネットワークタイプ
仮想プライベートクラウド (VPC) を選択します。
リージョン
VPC がデプロイされているリージョンを選択します。
トランジットルーター
システムは現在のリージョンのトランジットルーターを自動的に表示します。
トランジットルーターのプライマリゾーンとセカンダリゾーンを選択します。
トランジットルーターのプライマリゾーンとセカンダリゾーンを選択します。
ゾーンを選択すると、システムは指定された各ゾーンの vSwitch に ENI を作成します。
ネットワーク
VPC インスタンス ID を選択します。
vSwitch
プライマリゾーンとセカンダリゾーンのそれぞれで vSwitch を選択します。
ルート同期なしの VPC 通信
ルート同期は、Enterprise Edition トランジットルーターからアタッチされたネットワークインスタンスにルートを伝播します。無効になっている場合は、VPC のルートテーブルにピアネットワークへのルートを手動で追加する必要があります。
ルート同期なしで、次のいずれかの方法を使用します:
VPC 接続を作成するときは、トランジットルーターへのルートを自動的に作成し、現在の VPC のすべてのルートテーブルに追加する という高度な機能を選択します。VPC 接続を作成する。
システムは、宛先 CIDR ブロックが 10.0.0.0/8、172.16.0.0/12、および 192.168.0.0/16 のルートを VPC 内のすべてのルートテーブルに自動的に追加します。これらのルートのネクストホップは VPC 接続です。
重要VPC のルートテーブルにこれらの宛先 CIDR ブロックのいずれかを持つルートが既に存在する場合、システムは新しいルートを自動的に追加できません。VPC 接続を指すルートを手動で追加する必要があります。
VPC 接続の作成時に、ルートチェックをする をクリックして、これらのルートがネットワークインスタンスに存在するかどうかを確認できます。
VPC のルートテーブルに、ピアネットワークインスタンスを指し、ネクストホップとしてトランジットルーターを持つルートを手動で追加します。「カスタムルートテーブルを使用してネットワークトラフィックを管理する」をご参照ください。
CEN 内の VBR がルートを学習できない
原因
VBR が CEN にアタッチされると、システムはデフォルトのルーティングポリシー (方向:Egress Regional Gateway、優先度:5000、アクション:Reject) を追加し、同じトランジットルーター上の VBR 間の通信をブロックします。Basic Edition トランジットルーターにはルートテーブルが1つしかありません。「デフォルトのルーティングポリシー」をご参照ください。
解決策
この自動ルーティングポリシーの優先度は 5000 であり、変更できません。これを上書きするには、より高い優先度 (5000 未満の値) を持つカスタムルーティングポリシーを追加して、VBR 間の通信を許可します。「ルーティングポリシーの使用」をご参照ください。
VBR インスタンスが VPC ルートを学習できない
トラブルシューティングの手順は、VBR と VPC インスタンスを接続するトランジットルーターのエディションによって異なります。
Enterprise Edition トランジットルーター
インスタンスが Enterprise Edition トランジットルーターに接続されている場合は、次の手順に従います:
パス解析とトランジットルーターインスタンスの診断を使用します。「パス解析の使用」。「トランジットルーターインスタンスの診断」。
VBR と VPC が異なるリージョンにある場合は、2つのトランジットルーター間にリージョン間接続が存在することを確認します。「Enterprise Edition トランジットルーターを使用してリージョン間接続を作成する」。
VBR インスタンスに接続されたトランジットルーターのルートテーブルに、VPC インスタンスへのルートが含まれていることを確認します。
VBR に接続されたトランジットルーターのルーティングポリシーを確認します。ポリシーが VBR が VPC からルートを学習することを許可していることを確認します。「ルーティングポリシー 1.0」。
Basic Edition トランジットルーター
VBR と VPC インスタンスが Basic Edition トランジットルーターに接続されている場合は、次の手順に従います:
VBR と VPC が異なるリージョンにある場合は、2つのトランジットルーター間にリージョン間接続が存在することを確認します。「Basic Edition トランジットルーターを使用してリージョン間接続を作成する」。
VBR インスタンスに接続された Basic Edition トランジットルーターのルートテーブルに、VPC インスタンスへのルートが含まれていることを確認します。
デフォルトでは、Basic Edition トランジットルーターは VBR ルートと VPC システムルートを自動的に学習します。他の VPC ルートを学習するには、それらをアドバタイズします。「トランジットルーターにルートをアドバタイズする」。
VBR に接続された Basic Edition トランジットルーターのルーティングポリシーを確認します。ポリシーが VBR が VPC ルートを学習することを許可していることを確認します。「ルーティングポリシー 1.0」。
VPC が CEN ルートを学習できない
接続されているトランジットルーターのエディションに基づいて問題をトラブルシューティングします:
Enterprise Edition トランジットルーター
デフォルトでは、VPC は接続時に Enterprise Edition トランジットルーターからルートを学習しません。VPC 接続をトランジットルーターのルートテーブルに関連付け、ルート同期を有効にする必要があります。ルート同期を有効にすると、VPC は関連付けられたルートテーブルからルートエントリを自動的に学習します。ルートテーブルに必要なルートが含まれていることを確認してください。
Enterprise Edition トランジットルーターのルートテーブルと VPC のルートテーブルの間でルートエントリの競合がないか確認します。
Enterprise Edition トランジットルーターのルートテーブルのルーティングポリシーを確認します。ポリシーが VPC がルートを学習することを許可していることを確認します。「ルーティングポリシー 1.0」。
Basic Edition トランジットルーター
デフォルトでは、Basic Edition トランジットルーターに接続された VPC は、そのルートテーブルからルートエントリを自動的に学習します。VPC がルートエントリを学習できない場合は、次の手順を実行します:
Basic Edition トランジットルーターのルートテーブルに必要なルートが含まれていることを確認します。
Basic Edition トランジットルーターのルートテーブルと VPC のルートテーブルの間でルートエントリの競合がないか確認します。
Basic Edition トランジットルーターのルートテーブルのルーティングポリシーを確認します。ポリシーが VPC がルートを学習することを許可していることを確認します。「ルーティングポリシー 1.0」。
VPC または CEN でのルートの競合
重複する CIDR ブロックの解決
Cloud Enterprise Network 内の VPC の vSwitch の CIDR ブロックが重複する場合の解決方法。
CEN でのサービスアクセス失敗のトラブルシューティング
両方のネットワークインスタンスが Basic Edition トランジットルーターを使用している場合は、それらの間にリージョン間接続を作成します。「Basic Edition トランジットルーターを使用してリージョン間接続を作成する」。
デフォルトでは、Basic Edition トランジットルーターは 1 Kbps のリージョン間帯域幅を提供します。この帯域幅は接続性テスト専用であり、サービストラフィックはサポートしていません。
少なくとも1つのネットワークインスタンスが Enterprise Edition トランジットルーターに接続されている場合は、トランジットルーター間にリージョン間接続を作成します。「Enterprise Edition トランジットルーターを使用してリージョン間接続を作成する」。
Enterprise Edition トランジットルーターを介した SAG のクラウドサービスへのアクセスのトラブルシューティング
クラウドサービスのリージョンに少なくとも1つの VPC が Enterprise Edition トランジットルーターに接続されていることを確認します。「Enterprise Edition トランジットルーターを使用して VPC 接続を作成する」。
CCN インスタンスにアタッチされたトランジットルーターと、VPC に接続された Enterprise Edition トランジットルーターの間にリージョン間接続が存在することを確認します。「Enterprise Edition トランジットルーターを使用してリージョン間接続を作成する」。
Enterprise Edition トランジットルーターのルートテーブルに、クラウドサービスへのルートが含まれ、そのネクストホップが VPC 接続に設定されていることを確認します。「クラウドサービスへのアクセスの設定」。
CCN インスタンスがアタッチされているトランジットルーターのルートテーブルに、SAG インスタンスの CIDR ブロックへのルートが含まれていることを確認します。
CCN インスタンスがアタッチされているトランジットルーターと Enterprise Edition トランジットルーターのルートテーブルに適用されているルーティングポリシーを確認します。ルーティングポリシーが SAG インスタンスとクラウドサービスの CIDR ブロックを伝播することを確認します。「ルーティングポリシー 1.0」。
VPC のルートテーブルに SAG インスタンスの CIDR ブロックへのルートエントリがあるか確認します。ない場合は、ネクストホップを VPC 接続に設定したルートエントリを手動で追加します。「ルートテーブルの作成と管理」。
CCN インスタンスがアタッチされているトランジットルーター、Enterprise Edition トランジットルーター、および VPC のルートテーブルでルートの競合を確認します。
アクセス制御ポリシーを確認します。
SAG インスタンスに設定されているアクセス制御ポリシーを確認します。ポリシーが SAG インスタンスがクラウドサービスにアクセスすることを許可していることを確認します。「アクセス制御の概要」。
VPC に設定されているネットワーク ACL を確認します。ネットワーク ACL が SAG インスタンスがクラウドサービスにアクセスすることを許可していることを確認します。「ネットワーク ACL」。
SAG インスタンスを使用しているサービスと宛先のクラウドサービスが正しく実行されていることを確認します。
CEN 接続された VPC での ECS 通信のトラブルシューティング
VPC を接続しているトランジットルーターのエディションに基づいて問題をトラブルシューティングします:
Enterprise Edition トランジットルーター
少なくとも1つの VPC が Enterprise Edition トランジットルーターに接続されている場合は、次の手順に従います:
ECS インスタンスの VPC が同じ CEN にアタッチされていることを確認します。
ECS インスタンスが通信するには、それらの VPC が同じ CEN にアタッチされている必要があります。「VPC 接続の作成」。
パス解析とトランジットルーター診断を使用して問題を特定します。「パス解析の使用」。「トランジットルーターインスタンスの診断」。
2つの VPC が異なるリージョンにある場合は、2つのトランジットルーター間にリージョン間接続が存在することを確認します。「Enterprise Edition トランジットルーターを使用してリージョン間接続を作成する」。
両方の VPC に設定されているネットワーク ACL を確認します。ルールが ECS インスタンス間のトラフィックを許可していることを確認します。「ネットワーク ACL」。
ECS インスタンスに適用されているセキュリティグループルールを確認します。セキュリティグループルールが ECS インスタンス間のトラフィックフローを許可していることを確認します。詳細については、「セキュリティグループルールのクエリ」および「セキュリティグループルールの追加」をご参照ください。
必要な CIDR ブロックがトランジットルーターに公開されていることを確認します。「トランジットルーターにルートを公開する」。
トランジットルーターのルートテーブルでルーティングポリシーを確認します。ルーティングポリシーが必要な CIDR ブロック間のトラフィックを許可していることを確認します。
トランジットルーターと VPC のルートテーブルの間でルートエントリの競合がないか確認します。
問題が解決しない場合は、ECS インスタンスでパケットをキャプチャして着信トラフィックを確認します。
Basic Edition トランジットルーター
両方の VPC が Basic Edition トランジットルーターに接続されている場合は、次の手順に従います:
ECS インスタンスの VPC が同じ CEN にアタッチされていることを確認します。
ECS インスタンスが通信するには、それらの VPC が同じ CEN にアタッチされている必要があります。「VPC 接続の作成」。
2つの VPC が異なるリージョンにある場合は、2つのトランジットルーター間にリージョン間接続が存在することを確認します。「Basic Edition トランジットルーターを使用してリージョン間接続を作成する」。
両方の VPC に設定されているネットワーク ACL を確認します。ルールが ECS インスタンス間のトラフィックを許可していることを確認します。「ネットワーク ACL」。
ECS インスタンスに適用されているセキュリティグループルールを確認します。セキュリティグループルールが ECS インスタンス間のトラフィックフローを許可していることを確認します。詳細については、「セキュリティグループルールのクエリ」および「セキュリティグループルールの追加」をご参照ください。
必要な CIDR ブロックがトランジットルーターに公開されていることを確認します。
デフォルトでは、Basic Edition トランジットルーターは VPC のシステムルートを自動的に学習します。他の VPC ルートを学習するには、それらを公開します。「トランジットルーターにルートを公開する」。
トランジットルーターのルートテーブルでルーティングポリシーを確認します。ルーティングポリシーが必要な CIDR ブロック間のトラフィックを許可していることを確認します。
トランジットルーターと VPC のルートテーブルの間でルートエントリの競合がないか確認します。
問題が解決しない場合は、ECS インスタンスでパケットをキャプチャして着信トラフィックを確認します。
CEN 接続された VPC の telnet 失敗のトラブルシューティング
Cloud Enterprise Network を介して接続された VPC インスタンス間で ping は成功するが telnet が失敗する場合の対処法。
Express Connect インターフェイスの IP に PING できない
解決策については、「Express Connect 回線を有効にした後、Alibaba Cloud 側と顧客側の IP アドレスに PING できない場合の対処法」をご参照ください。
VBR 接続を作成した後のネットワーク接続の問題をトラブルシューティングする方法
VBR 接続を作成した後にネットワーク接続の問題が発生した場合は、次のシナリオに基づいてトラブルシューティングを行います:
シナリオ 1:VBR ルートが見つからず、ECS がオンプレミスの IDC にアクセスできない
VPC 内の ECS インスタンスが Express Connect を介してオンプレミスの IDC CIDR ブロックにアクセスできない場合は、仮想ボーダールーター (VBR) のルートテーブルをチェックして、ECS CIDR ブロックを指すルートエントリが追加されているかどうかを確認します。ルートエントリが見つからない場合は、手動で追加します。
シナリオ 2:VLAN 設定をキャンセルした後、Express Connect 相互接続 IP アドレスに PING できない
この問題は通常、物理リンクまたはピアデバイスの設定の問題によって発生します。次のアクションを実行します:
通信事業者に連絡してセグメント化されたテストを実行し、問題が発生している場所を特定します。
ピアデバイスの ARP 学習ステータスを確認します。
ネットワークインターフェイスが正しく接続されていること、設定エラーがないこと、および中間的なセキュリティまたはトランスポートデバイスがトラフィックをブロックしていないことを確認します。
シナリオ 3:プライベートドメイン名の名前解決とルートテーブルの不一致によるアクセス障害
プライベートドメイン名によって解決された CIDR ブロック (例えば、プライベートアドレスとして使用されるパブリック IP アドレス範囲内の CIDR ブロック) がパブリック IP アドレスとして識別されると、ルートマッチングが失敗します。この問題を解決するには:
VPC に CIDR ブロックを追加します。
VPC ルートテーブルに、トランジットルーター (TR) を指すルートエントリを追加します。
クロスアカウント CEN 権限付与後のネットワーク接続の失敗
CEN ファイアウォール作成時の「未承認のネットワークインスタンス」エラー
クロスアカウント VPC を CEN にアタッチできない
問題をトラブルシューティングするには、次の手順に従います:
VPC インスタンスと CEN インスタンスが同じタイプのアカウントに属していることを確認します。
例えば、Alibaba Cloud 中国サイトアカウントの VPC は、Alibaba Cloud 国際サイトアカウントの CEN にアタッチできません。
CEN インスタンスがクロスアカウント VPC インスタンスへのアクセスを承認されていることを確認します。「VPC インスタンスの権限付与」。
複数の vSwitch に関連付けられている VPC 接続を、1つの vSwitch のみに関連付けるように変更できますか?
はい、可能です。ただし、変更後は高可用性がサポートされなくなり、変更プロセス中にトラフィックが中断される可能性があります。サービスの中断を避けるために、事前に予防措置を講じてください。
変更方法: UpdateTransitRouterVpcAttachmentZones API オペレーションを呼び出し、RemoveZoneMappings パラメーターを指定します。
Basic Edition トランジットルーターのルートテーブルに、ネクストホップが異なるリージョンの VPC を指すルートエントリが含まれているのはなぜですか?
これは、同じ Cloud Enterprise Network (CEN) インスタンス内の Basic Edition トランジットルーターがデフォルトで互いにルートを伝播するためです。これは Basic Edition トランジットルーターの標準的なルーティングロジックです。
デフォルトでは、Basic Edition トランジットルーター間には非常に小さなテスト帯域幅 (1 Kbps) が存在し、これはネットワークの到達可能性テストにのみ使用されます。クロスリージョンの本番トラフィックを伝送するには、帯域幅プランを購入し、リージョン間接続を設定する必要があります。
ルート伝播をカスタマイズして制御する必要がある場合は、Enterprise Edition トランジットルーターにアップグレードしてください。
Basic Edition トランジットルーターを使用して、単一の ECS インスタンスのトラフィックをバックアップ専用回線経由でルーティングするにはどうすればよいですか?
Basic Edition トランジットルーターは /32 ホストルートのルートマッチングをサポートしていません。単一の ECS IP アドレスを直接ターゲットとするルーティングポリシーを設定することはできません。代わりに、次の回避策を使用してください:
VPC にセカンダリ CIDR ブロックを追加し、その CIDR ブロック内に専用の vSwitch と専用のルートテーブルを作成します。
ターゲットの ECS インスタンスを新しい vSwitch に移動します。
バックアップ専用回線を VBR (仮想ボーダールーター) を介して CEN に接続します。
専用ルートテーブルに、セカンダリ CIDR ブロックをカバーする、より具体的なプレフィックス (例:/17) を持つ静的ルートを追加します。ネクストホップをバックアップ VBR 接続に設定します。
このアプローチにより、ターゲットの ECS インスタンスのトラフィックが分離され、バックアップ専用回線経由でルーティングされます。
Cloud Firewall (CFW) を使用する VPC を CEN ルートテーブルにアタッチする際に IP アドレス範囲の競合が発生した場合はどうすればよいですか?
この競合は、CEN ルートテーブルが自動的に学習した VPC ルートが、Cloud Firewall によって生成された特定のルートと重複するために発生します。競合を解決するには、次のいずれかの方法を使用します:
方法 1:ルーティングポリシーを設定して、競合する VPC ルートの CEN ルートテーブルへの伝播を拒否します。
方法 2:CEN ルートテーブルに手動でより具体的な静的ルート (例:/26 CIDR ブロックを2つの /27 CIDR ブロックに分割) を追加して、自動的に学習されたルートを上書きし、トラフィックを Cloud Firewall 経由で誘導します。
海外の自社構築サーバーやその他の Alibaba Cloud 以外のリソースは、中国本土リージョンにデプロイされた Alibaba Cloud リソースにどのようにアクセスしますか?
海外の自社構築サーバーなどの Alibaba Cloud 以外のリソースは、Alibaba Cloud CEN に直接接続できません。次のアプローチを使用してください:
Express Connect (専用回線) または VPN Gateway を使用して、海外のリソースを中国 (香港)、シンガポール、ドイツなど、中国本土以外のリージョンにデプロイされた Alibaba Cloud VPC に接続します。
その VPC を CEN インスタンスにアタッチして、中国本土リージョンの Alibaba Cloud VPC との接続を有効にします。
VPN Gateway を使用し、接続に中国本土の VPC へのクロスボーダーアクセスが含まれる場合、VPN Gateway はクロスボーダー接続をサポートしていないことに注意してください。まずリソースを中国 (香港) または中国本土以外の別のリージョンの VPC に接続し、次に CEN のクロスリージョン接続を使用して中国本土の VPC に到達します。