Cloud Enterprise Network (CEN) のヘルスチェックは、Virtual Border Router (VBR) に関連付けられた Express Connect 回線の接続性を監視します。CEN とデータセンター間に冗長ルートが存在する場合、ヘルスチェックは Express Connect 回線の障害を検出し、トラフィックを自動的に利用可能なルートに切り替えることで、トラフィックの中断を防ぎます。
背景情報
仕組み
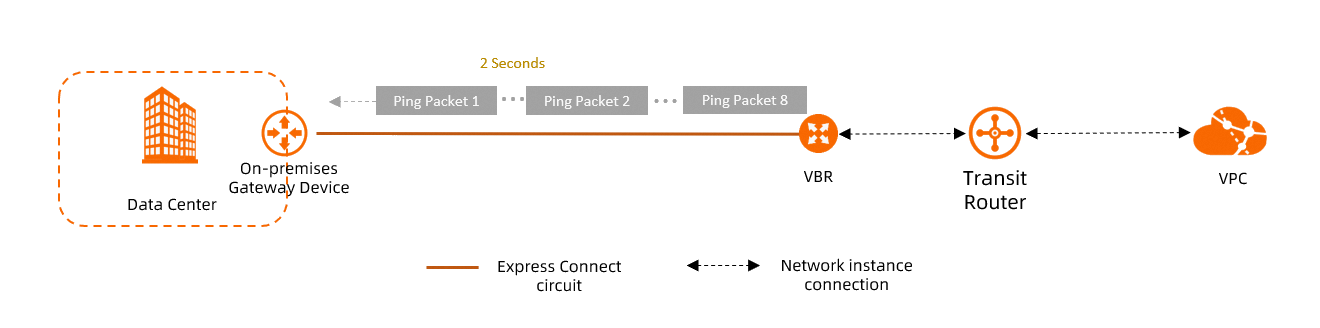
VBR インスタンスのヘルスチェックを設定すると、Alibaba Cloud はデフォルトで 2 秒ごとに、各ソース IP アドレスからデータセンターの宛先 IP アドレスに ICMP ping パケットを送信します。同じ Express Connect 回線パスを経由して ping パケットが返された場合、リンクは正常です。8 回連続で ping パケットに応答がない場合、または応答が別のパスを経由して返された場合、 Express Connect 回線に障害が発生したと判断します。
ヘルスチェックは、リンク障害が検出されたときに通知を送信しません。Express Connect 回線のアラートルールを設定することを推奨します。アラートルールがトリガーされると、システムから通知が届くため、迅速に問題に対処できます。
-
ヘルスチェックの宛先 IP アドレスは、ICMP ping プローブに応答できる必要があります。データセンターでは、これらの ping プローブをレート制限したり、ブロックしたりしないでください。
-
データセンター内の Cisco デバイスで Control Plane Policing (CoPP) や、他のネットワークデバイスで同様の攻撃対策ポリシー を設定している場合、ヘルスチェックパケットがドロップされ、リンクフラッピングが発生する可能性があります。データセンターのデバイスで CoPP のレート制限を無効にすることを推奨します。
Express Connect 回線による冗長性
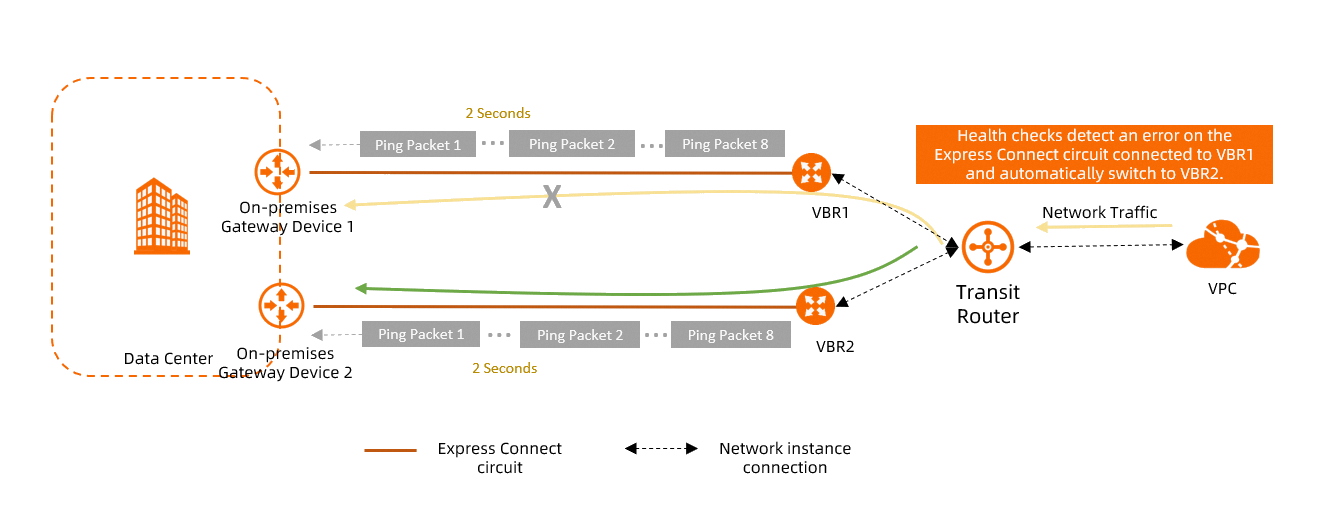
データセンターが複数の Express Connect 回線を介して Alibaba Cloud に接続している場合、ルートの切り替え 機能を使用して、自動ルート切り替えを有効または無効にできます。この機能が有効な場合、ヘルスチェックが Express Connect 回線の障害を検出すると、トラフィックは自動的に別の正常な Express Connect 回線に切り替わります。
VBR インスタンスがハイブリッドクラウド接続に静的ルーティングを使用している場合、自動ルートフェールオーバーを実装するには、ヘルスチェックを設定し、ルートの切り替え 機能を有効にする必要があります。ヘルスチェックは、複数の Express Connect 回線間でのみルート切り替えをサポートし、Express Connect 回線と IPsec-VPN 接続など、他の接続タイプ間ではサポートしません。
ヘルスチェックと高速フェールオーバーグループ (BFD) の選択ガイド
VBR のヘルスチェックと高速フェールオーバーグループは、それぞれ異なるシナリオ向けに設計された独立した機能です。
-
VBR のヘルスチェック:Alibaba Cloud から開始されるアクティブプローブで、ICMP ping パケットを送信して Express Connect 回線の接続性をテストします。デフォルト設定:プローブ間隔 2 秒、連続プローブパケット 8 回。ルートの切り替え 機能と併用すると、8 回連続でプローブに応答がない場合に、トラフィックは自動的に正常な回線に切り替わります。ソース IP アドレスは、100.96.0.0/16 CIDR ブロックから自動的に割り当てるか (推奨)、手動で指定できます。宛先 IP アドレスは、VBR インスタンスのデータセンター側 IP アドレスです。
-
高速フェールオーバーグループ:Express Connect コンソールの VBR 詳細ページにある専用の [高速フェールオーバーグループ] タブで利用できます。バックアップのネクストホップ VBR を設定することで、高速な BGP ネイバー収束を実現できます。
選択ガイド:自動ルートフェールオーバーには、VBR のヘルスチェックと ルートの切り替え 機能を併用することを推奨します。BGP 動的ルーティングを使用し、より高速な収束が必要な場合は、追加で高速フェールオーバーグループを設定できます。
関係性:VBR のヘルスチェックはリンク障害を検出し、ルート切り替えをトリガーします。高速フェールオーバーグループは、高速な BGP ネイバー収束を処理します。この 2 つの機能は互いに補完し合うものであり、どちらか一方を他方で代替することはできません。
前提条件
Express Connect 回線に関連付けられている VBR インスタンスは、CEN インスタンスにアタッチされている必要があります。詳細については、「VBR接続の作成」をご参照ください。
ステップ1:CEN コンソールでのヘルスチェックの追加
- CEN コンソールにログインします。
- 左側のナビゲーションペインで、[ヘルスチェック] をクリックします。
-
VBR ヘルスチェック ページで、VBR インスタンスがデプロイされているリージョンを選択し、ヘルスチェックの追加 をクリックします。
-
ヘルスチェックの追加 ダイアログボックスで、パラメーターを設定し、OK をクリックします。
パラメーター
説明
[インスタンス]
VBR インスタンスがアタッチされている CEN インスタンスを選択します。
[仮想ボーダールーター (VBR)]
監視する VBR インスタンスを選択します。
[ソース IP]
ソース IP アドレスは、次のいずれかの方法で設定できます。
-
自動 IP アドレス (推奨):システムは 100.96.0.0/16 CIDR ブロックから IP アドレスを自動的に割り当てます。
-
カスタム IP アドレス:10.0.0.0/8、192.168.0.0/16、または 172.16.0.0/12 CIDR ブロックから、未使用の IP アドレスを指定できます。この IP アドレスは、CEN インスタンス内の通信で使用される IP アドレス、または VBR インスタンスの [Alibaba Cloud側IPv4 アドレス] や [データセンター側 IPv4 アドレス] と競合してはなりません。
説明-
自動 IP アドレス を選択した場合:
-
次の各リージョンでは、最大 16 個の VBR インスタンスにソース IP アドレスを自動的に割り当てることができます。
クリックしてリージョンを表示米国 (シリコンバレー)、中国 (香港)、米国 (バージニア)、中国 (北京)、中国 (上海)、中国 (深圳)、シンガポール、中国 (杭州)、中国 (河源)、中国 (成都)、中国 (張家口)、ドイツ (フランクフルト)、マレーシア (クアラルンプール)、英国 (ロンドン)、中国 (青島)、インドネシア (ジャカルタ)、中国 (フフホト)、中国 (広州)、中国 (ウランチャブ)、中国 (南京-ローカル)、日本 (東京)
-
フィリピン (マニラ)、韓国 (ソウル)、中国 (福州-ローカル)、タイ (バンコク)、メキシコ、、および サウジアラビア (リヤド) の各リージョンでは、最大 8 個の VBR インスタンスにソース IP アドレスを自動的に割り当てることができます。
-
-
選択した設定方法に関係なく、ヘルスチェックを設定した後、CEN は VBR インスタンスにルートを広報します。このルートの宛先は、32 ビットのサブネットマスクを持つソース IP アドレスです。
VBR インスタンスとデータセンター間で Border Gateway Protocol (BGP) が使用されている場合、このルートは BGP を介してデータセンターに広報されます。
[ターゲット IP]
宛先 IP アドレスは、データセンター内の ICMP ping に応答できる IP アドレスである必要があります。
[プローブ間隔 (秒)]
ヘルスチェックプローブ間の間隔 (秒単位)。
有効値:2~3。デフォルト値:2。
[プローブパケット]
リンクが異常であると判断されるまでの、連続して失敗したプローブの数。応答が受信されない場合、プローブは失敗と見なされます。
有効値:3~8。デフォルト値:8。
[ルートの切り替え]
ヘルスチェックの自動ルート切り替えを有効または無効にします。
この機能はデフォルトで有効になっています。リンク障害が検出され、CEN インスタンスに冗長ルートが存在する場合、CEN は自動的にトラフィックを正常なリンクに切り替えます。
この機能を無効にすると、ヘルスチェックはリンクのプロービングのみを実行します。リンク障害が検出されても、ルート切り替えはトリガーされません。
警告この機能を無効にする場合は、リンクの冗長性を確保するための代替手段があることを確認してください。そうしないと、リンク障害がネットワークの中断を引き起こす可能性があります。
[説明]
ヘルスチェックの説明を入力します。
-
ステップ2:データセンターでのヘルスチェックの設定
ヘルスチェックが正しく機能するように、データセンターでもヘルスチェックを設定する必要があります。
-
データセンターで、ヘルスチェックプローブパケットの戻りルートを追加します。
重要-
VBR インスタンスが Border Gateway Protocol (BGP) を使用している場合、CEN はヘルスチェックのソース IP アドレスに対して 32 ビットのサブネットマスクを持つルートをデータセンターに自動的に広報します。そのため、データセンターでヘルスチェックプローブパケットの戻りルートを設定する必要はありません。
-
VBR インスタンスが静的ルーティングを使用している場合は、データセンターに手動でルートを追加する必要があります。ルートの宛先はヘルスチェックのソース IP アドレス、サブネットマスクは 32 ビット、ネクストホップは VBR 接続の Alibaba Cloud 側 IP アドレスを指す必要があります。そうしないと、プローブパケットが元のパスを経由して戻ることができず、Alibaba Cloud は Express Connect 回線が利用できないと誤って判断します。
次のサンプルコマンドは参照用です。具体的なコマンドについては、ご使用のデバイスのベンダーにお問い合わせください。
# ヘルスチェックのプローブパケットの戻りルートを設定します。 ip route <health_check_source_ip> 255.255.255.255 <vbr_alibaba_cloud_ip> -
-
データセンターでヘルスチェックの設定を追加します。
データセンターから Express Connect 回線の接続性を監視するには、Bidirectional Forwarding Detection (BFD) または Network Quality Analyzer (NQA) を使用します。具体的なコマンドについては、ご使用のデバイスのベンダーにお問い合わせください。
重要-
NQA プロービングを設定する際、VBR の [Alibaba Cloud側IPv4 アドレス] をプローブの宛先として使用しないでください。このアドレスを使用すると、誤ったフェールオーバーを引き起こしたり、必要なフェールオーバーを妨げたりする可能性があります。データセンターからクラウドネットワークをプロービングするための宛先として、ステップ1 で設定したヘルスチェックのソース IP アドレスを使用する必要があります。この IP アドレスは ICMP プローブのみをサポートします。
-
Express Connect 回線に冗長リンクがない場合は、NQA プロービングの結果に影響されないように、クラウドへのサマリルートを設定することを推奨します。これにより、NQA プロービングが失敗しても Express Connect 回線が中断されていない場合に、トラフィックが引き続き転送されるようになります。
-
-
データセンターでヘルスチェックとルーティングを関連付けます。
データセンターが複数の Express Connect 回線を介して Alibaba Cloud に接続している場合、データセンターでヘルスチェックとルーティングを関連付けて、Express Connect 回線の接続性の変化を検出し、自動的にルートを切り替えられるようにします。具体的なコマンドについては、ご使用のデバイスのベンダーにお問い合わせください。
ステップ3:CloudMonitor コンソールでのアラートルールの追加
ヘルスチェックを設定した後、Express Connect 回線のアラートルールを追加することを推奨します。アラートルールがトリガーされると、システムから通知が送信され、迅速に問題に対処できます。
-
CloudMonitor コンソールにログインします。
左側のナビゲーションウィンドウで、.
-
アラームルール ページで、アラームルールを作成 をクリックします。
-
アラームルールを作成 パネルで、製品 を CEN-VBR に設定し、アラートルールを設定してから OK をクリックします。
ここでは、このタスクに最も関連性の高いパラメーターのみを説明します。その他のパラメーターの詳細については、「アラートルールの作成」をご参照ください。
ルールの追加 をクリックし、しきい値ベースのアラートルールのメトリックタイプを選択します。このトピックでは、例として シンプルインジケーター を使用します。表示される ルールの説明を追加する パネルで、次のパラメーターを設定し、確定 をクリックします。
パラメーター
説明
[アラームルール名]
しきい値ベースのアラートルールの名前。
[インジケータータイプ]
しきい値ベースのアラートルールのメトリックタイプ。このトピックでは、例として シンプルインジケーター を使用します。他のメトリックタイプにパラメーターを設定する方法については、「アラートテンプレートの作成」をご参照ください。
-
[シンプルインジケーター]
-
[組み合わせインジケータ]
-
[式]
-
[インテリジェントしきい値]
[モニタリングメトリック]
監視するメトリックを選択します。
-
[VBRHealthyCheckLatency]:Alibaba Cloud とデータセンター間の通信のレイテンシー。
-
[VBRHealthyCheckLossRate]:Alibaba Cloud とデータセンター間の通信のパケット損失率。
-
[VBRInternetOutRate]:Alibaba Cloud からデータセンターへの転送帯域幅。
-
[VBRInternetInRate]:データセンターから Alibaba Cloud への転送帯域幅。
[しきい値とアラームレベル]
アラート条件、しきい値、および重大度レベルを設定します。
-
追加操作
|
操作 |
説明 |
手順 |
|
ヘルスチェックの変更 |
ヘルスチェックを作成した後、そのソース IP アドレス、宛先 IP アドレス、プローブ間隔、および失敗しきい値を変更できます。 説明
ルートの切り替え の設定は変更できません。ルートの切り替え の設定を変更する必要がある場合は、現在のヘルスチェック設定を削除してから、再度追加する必要があります。 |
|
|
ヘルスチェックの削除 |
Express Connect 回線の接続性を監視する必要がなくなった場合は、ヘルスチェックを削除できます。 |
|
よくある質問
複数の VBR がトランジットルーターに接続されている場合、冗長性の粒度はどのようになりますか。
Express Connect 回線間の冗長性は、ルートエントリレベルで動作します。
たとえば、トランジットルーターが VBR1 と VBR2 に接続されており、トランジットルーターのルートテーブルに次の 3 つのルートが含まれているとします。
-
VBR1 のヘルスチェックが失敗した場合、VBR1 経由で 192.168.1.0/24 宛てのトラフィックは、VBR2 配下の Express Connect 回線に切り替わります。
-
VBR2 のヘルスチェックが失敗した場合、VBR2 経由で 192.168.1.0/24 宛てのトラフィックは、VBR1 配下の Express Connect 回線に切り替わります。VBR2 経由で 192.168.2.0/24 宛てのトラフィックのパスは切り替えられません。
|
宛先CIDRブロック |
ネクストホップ |
関連付けられたネットワークインスタンス |
|
192.168.1.0/24 |
VBR1接続 |
VBR1 |
|
192.168.1.0/24 |
VBR2接続 |
VBR2 |
|
192.168.2.0/24 |
VBR2接続 |
VBR2 |
冗長構成ですべての VBR のヘルスチェックが失敗した場合はどうなりますか。
-
Alibaba Cloud からデータセンターへのトラフィックについては、Alibaba Cloud は最後にヘルスチェックに失敗した VBR インスタンスの Express Connect 回線を介してトラフィックを転送します。
-
最後の VBR インスタンスがヘルスチェックに失敗しても物理接続がまだアクティブな場合、トラフィックは単一の Express Connect 回線のみを介して送信されるため、Alibaba Cloud からデータセンターへのトラフィックに利用できる帯域幅が減少します。
-
最後の VBR インスタンスがヘルスチェックに失敗し、Express Connect 回線もダウンしている場合、Alibaba Cloud からデータセンターへのトラフィックは中断されます。
最後にヘルスチェックに失敗した VBR インスタンスとは、ステータスが最後に異常に変わったインスタンスのことです。たとえば、トランジットルーターが VBR1、VBR2、および VBR3 に接続されており、そのルートテーブルに次の 3 つのルートが含まれているとします。システムが VBR1 と VBR2 のヘルスチェックの失敗を検出し、その後 VBR3 のヘルスチェックが失敗した場合、VBR3 が最後にヘルスチェックに失敗した VBR インスタンスになります。Alibaba Cloud からデータセンターへのすべてのトラフィックは、VBR3 配下の Express Connect 回線を介して送信されます。
宛先CIDRブロック
ネクストホップ
関連付けられたネットワークインスタンス
192.168.1.0/24
VBR1接続
VBR1
192.168.1.0/24
VBR2接続
VBR2
192.168.1.0/24
VBR3接続
VBR3
-
-
データセンターから Alibaba Cloud へのトラフィックへの影響は、ネットワーク構成によって異なります。
すべての VBR のヘルスチェックがすでに失敗している場合、ルート切り替えは発生しますか。
ルート切り替えは、回線が正常から異常に、またはその逆に移行するなど、Express Connect 回線の接続ステータスが変更された場合にのみ発生します。
ヘルスチェック設定を削除すると、リンクフラッピングやトラフィックの中断が発生しますか。
-
CEN コンソールでヘルスチェック設定を削除しても、リンクフラッピングは発生しません。システムは対応する Express Connect 回線が正常であるとみなし、既存のルートに基づいてトラフィックを転送します。
ただし、Express Connect 回線に実際に障害が発生している場合、トラフィックは中断されます。
-
データセンターでヘルスチェック設定を削除した場合の影響は、ネットワーク構成によって異なります。
VBR のヘルスチェックが機能しない場合のトラブルシューティング
ヘルスチェックは、次の理由で失敗することがあります。
-
ソースまたは宛先 IP アドレスの設定が正しくない
CEN コンソールにログインし、ヘルスチェックページで次の設定を確認します。
-
ソース IP アドレスが、VPC 内のプライベート IP アドレス、VBR 接続の IP アドレス、またはデータセンターですでに使用されている IP アドレスと競合していないことを確認してください。
-
宛先 IP アドレスが、データセンター内で ping プローブに応答できるアドレスであることを確認してください。
-
-
データセンターに戻りルートがない
VBR インスタンスが静的ルーティングを使用している場合、データセンターに手動でルートを追加する必要があります。宛先はヘルスチェックのソース IP アドレス、サブネットマスクは 32 ビット、ネクストホップは VBR の Alibaba Cloud 側接続 IP である必要があります。この戻りルートがないと、プローブパケットが元のパスを経由して戻ることができず、ヘルスチェックはリンクが利用できないと誤って判断します。詳細については、「ステップ2」をご参照ください。
-
Express Connect 回線の接続性の問題
Express Connect 回線のポートステータスと光パワーが正常であるかどうかを確認します。VBR の Alibaba Cloud 側接続 IP アドレスからデータセンター側接続 IP アドレスに ping を実行して、基本的な回線の接続性を確認します。詳細なトラブルシューティング方法については、「Express Connect 回線の障害のトラブルシューティング」をご参照ください。
ヘルスチェックと高速フェールオーバーグループの違いは何ですか。両方を設定する必要がありますか。
CEN のヘルスチェックと Express Connect の高速フェールオーバーグループは、2 つの独立した機能です。
-
CEN ヘルスチェック — ICMP プロービングを使用して、数秒以内にルート切り替えを実装します。CEN コンソールでパケット送信間隔と失敗しきい値を設定し、[ルート切り替え] 機能を有効にして設定します。ソース IP アドレスは、100.96.0.0/16 CIDR ブロックから自動的に割り当てられます。
-
Express Connect 高速フェールオーバーグループ — Bidirectional Forwarding Detection (BFD) を使用して、サブ秒単位の切り替えを実装します。Express Connect コンソールの VBR 詳細ページで、送信間隔、受信間隔、および検出時間乗数を設定して構成します。
この 2 つの機能は互いに独立しており、個別に設定できます。BGP デュアルアクティブ VBR シナリオでは、まず Express Connect 側で高速フェールオーバーグループを設定し、次に CEN 側でヘルスチェックを設定します。両方を併用することで、多層的なフェールオーバー保護を実現できます。
関連ドキュメント
-
APIリファレンス:
-
EnableCenVbrHealthCheck:VBR インスタンスのヘルスチェックを作成または変更します。
-
DescribeCenVbrHealthCheck:指定されたリージョン内の VBR インスタンスのヘルスチェック設定を照会します。
-
DisableCenVbrHealthCheck:VBR インスタンスからヘルスチェック設定を削除します。
-