オンプレミスデータセンターをトランジットルーターに直接接続することで、同一または異なるリージョンの VPC や他のデータセンターなど、接続されている他のネットワークと通信できます。
2024年11月26日以降、新規作成された IPsec-VPN 接続は、デフォルトでデュアルトンネルモードを使用します。一方のトンネルに障害が発生した場合、トラフィックはもう一方のトンネルに自動的にルーティングされ、高可用性を確保します。デュアルトンネルモードの詳細については、VPN Gateway のドキュメント「トランジットルーターとの関連付け」をご参照ください。
制限事項
VPN 接続をサポートするのは、Enterprise Edition のトランジットルーターのみです。
現在、特定のリージョンの IPsec 接続のみがトランジットルーターインスタンスに接続できます。サポートされているリージョンの詳細については、「サポートされているリージョンとゾーン」をご参照ください。
VPN 接続を作成すると、システムは自動的にトランジットルーターのすべてのルートテーブルに リージョナルゲートウェイからエクスポート 方向のルーティングポリシーを追加します。このポリシーのポリシーの優先度は[5000]、ポリシーアクションは拒否です。このルートポリシーは、VPN 接続、VBR (virtual border router) 接続、および CCN (Cloud Connect Network) 接続間の通信を拒否します。
オンプレミスデータセンターが、IPsec 接続と VPC を介してすでにトランジットルーターに接続されている場合、同じデータセンターとトランジットルーターの間に直接 VPN 接続を追加しても、負荷分散はサポートされません。
次の表に、リソースクォータを示します。
リソース
デフォルトクォータ
クォータ引き上げ申請
トランジットルーターあたりの VPN 接続数
50
次のいずれかの方法でクォータの引き上げを申請できます。
クォータページで、クォータの引き上げを申請します。詳細については、「CEN クォータの引き上げ」をご参照ください。
クォータセンターで、クォータの引き上げを申請します。詳細については、「クォータ引き上げ申請の作成」をご参照ください。
トランジットルーターあたりの等コストマルチパス (ECMP) ルーティングをサポートする VPN 接続数
32
変更できません
IPsec 接続に接続できるトランジットルーター数
1
変更できません
課金
VPN 接続では、トランジットルーター接続料金、トランジットルーターデータ転送料金、IPsec 接続インスタンス料金、および各種データ転送料金が発生する場合があります。課金項目は、IPsec 接続のネットワークタイプによって異なります。
インターネット経由の VPN 接続の課金ルール
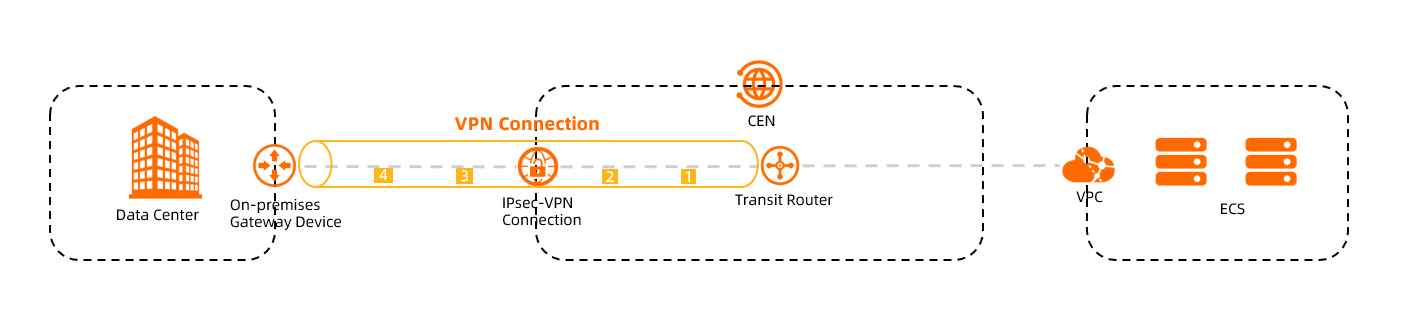
番号 | 課金項目 | 説明 | 関連ドキュメント |
① | トランジットルーター接続料金 | トランジットルーターを IPsec 接続に接続する際に発生する料金です。 |
|
② | トランジットルーターデータ転送料金 | IPsec 接続からトランジットルーターへ送信されるトラフィックに対して発生する料金です。 | |
③ | IPsec 接続インスタンス料金 | IPsec 接続インスタンスに対して発生する料金です。 | |
④ | データ転送料金 | IPsec 接続からオンプレミスデータセンターへトラフィックが送信される際に発生する料金です。 |
プライベートネットワーク経由の VPN 接続の課金ルール
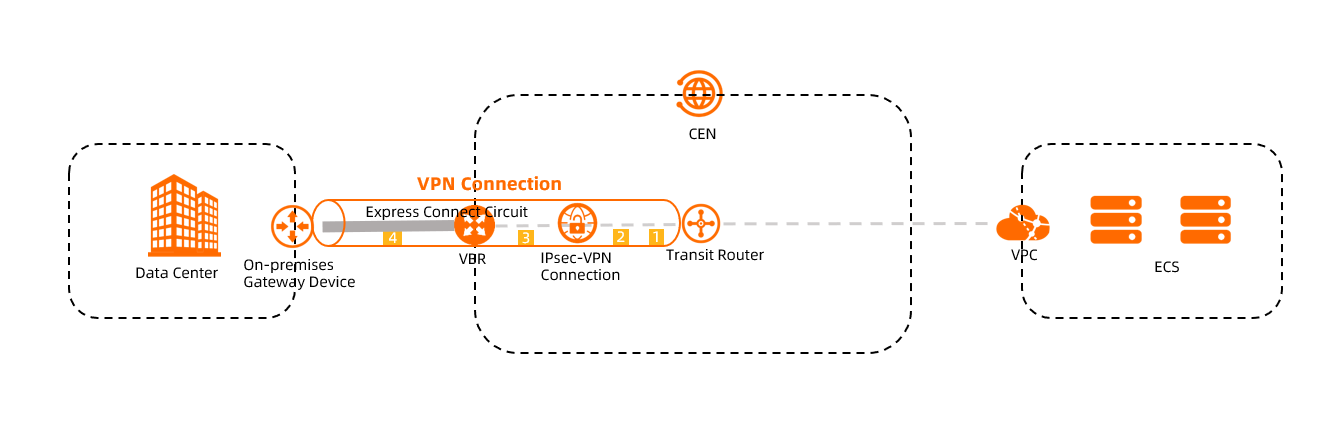
番号 | 課金項目 | 説明 | 関連ドキュメント |
① | トランジットルーター接続料金 | トランジットルーターを VBR インスタンスおよび IPsec 接続に接続する際に発生する料金です。 |
|
② | トランジットルーターデータ転送料金 | VBR インスタンスからトランジットルーターへ送信されるトラフィックに対して発生する料金です。 | |
③ | IPsec 接続インスタンス料金 | IPsec 接続の作成後に発生するインスタンス料金です。 | |
④ | アウトバウンドデータ転送料金 | VBR インスタンスからオンプレミスデータセンターへトラフィックが送信される際に発生する料金です。 |
ワークフロー
VPN 接続とは、トランジットルーターと IPsec 接続の関連付けのことです。この関連付けにより、オンプレミスデータセンターは IPsec 接続を介してトランジットルーターに到達し、他のアタッチされたネットワークと通信できるようになります。
IPsec 接続は、クロスアカウント接続を含め、CEN コンソールまたは VPN Gateway コンソールで作成できます。次の図は、IPsec 接続を所有するアカウントと作成場所によって異なるワークフローを示しています。
IPsec 接続を作成する際、カスタマーゲートウェイを指定する必要があります。したがって、IPsec 接続を作成する前にカスタマーゲートウェイを作成する必要があります。
VPN Gateway コンソールで IPsec 接続を作成する場合、 リソースの関連付け を 関連付け禁止 に設定する必要があります。
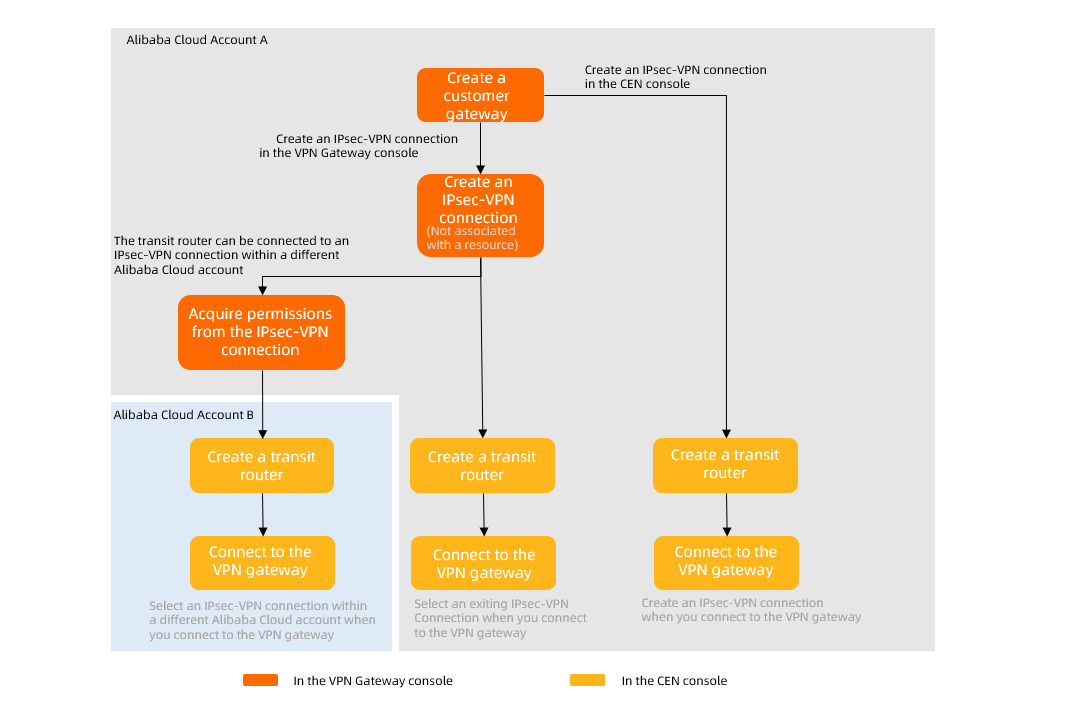
前提条件
VPN 接続を作成する前に、適切なワークフローを選択し、必要な準備をすべて完了してください:
デュアルトンネルモード
- 重要
トランジットルーターインスタンスを作成する際、トランジットルーターに CIDR ブロックを設定する必要があります。システムは、CIDR ブロックから IP アドレスを IPsec 接続に割り当てます。トランジットルーターの CIDR ブロックの詳細については、「トランジットルーターの CIDR ブロック」をご参照ください。
シングルトンネルモード
- 重要
トランジットルーターインスタンスを作成する際、トランジットルーターに CIDR ブロックを設定する必要があります。システムは、CIDR ブロックから IP アドレスを IPsec 接続に割り当てます。トランジットルーターの CIDR ブロックの詳細については、「トランジットルーターの CIDR ブロック」をご参照ください。
VPN 接続の作成
Cloud Enterprise Network (CEN) コンソールにログインします。
- [インスタンス] ページで、管理するCENインスタンスを見つけ、インスタンスIDをクリックします。
タブで、ターゲットリージョンでトランジットルーターを探し、アクション 列で 接続の作成 > リージョン内接続の作成 をクリックします。
リージョン内接続の作成 ページで、VPN 接続の設定を設定し、OK をクリックします。
必要なパラメータは、IPsec 接続を作成するワークフローによって異なります。参考のため、すべてのパラメータを以下に示します。
説明この操作を初めて実行すると、システムは AliyunServiceRoleForVpn という名前のサービスリンクロールを自動的に作成します。このサービスリンクロールによって、VPN Gateway は VPN 接続を作成するために、Elastic Network Interface (ENI) やセキュリティグループなどのリソースを管理できるようになります。サービスリンクロールがアカウントに既に存在する場合、システムはそれを再作成しません。AliyunServiceRoleForVpn の詳細については、AliyunServiceRoleForVpn をご参照ください。
デュアルトンネルモード
基本設定
パラメータ
説明
[ネットワークタイプ]
VPN Gateway を選択します。
[リージョン]
Transit Router がデプロイされているリージョンを選択します。
[トランジットルーター]
システムは、現在のリージョンで利用可能な Transit Router を表示します。
[リソース所有者 ID]
IPsec 接続が属するアカウントのタイプを選択します。
Transit Router は、Transit Router と同じアカウントに属する IPsec 接続、または異なるアカウントに属する IPsec 接続に接続できます。
IPsec 接続とトランジットルーターインスタンスが同じ Alibaba Cloud アカウントに属している場合は、現在のアカウントを選択します。
IPsec 接続とトランジットルーターインスタンスが異なる Alibaba Cloud アカウントに属している場合、別のアカウント を選択し、IPsec 接続が属する Alibaba Cloud アカウント (プライマリアカウント) の ID を入力します。
[単一リソース]
IPsec 接続タイプを選択します。有効な値:
[リソースの作成]: トランジットルーターを新しい IPsec 接続に接続します。
VPN 接続が作成されると、システムは IPsec 接続を作成してトランジットルーターに関連付けます。VPN ゲートウェイコンソールに移動して 編集 をクリックすると、新しい IPsec 接続の詳細を表示できます。詳細については、「IPsec 接続(トランジットルーターに関連付け)」をご参照ください。
[リソースの選択]: トランジットルーターは既存の IPsec 接続に接続されます。
[接続名]
VPN 接続の名前を入力します。
[ゲートウェイタイプ]
IPsec 接続のネットワークタイプを選択します。有効な値:
[パブリック] (デフォルト): IPsec 接続は、インターネット経由で暗号化されたトンネルを確立します。
[プライベート]: IPsec 接続は、プライベートネットワーク上に暗号化されたトンネルを確立します。
[ルーティングモード]
IPsec 接続のルーティングモードを選択します。有効な値:
[送信先ルーティング] (デフォルト): 宛先 IP アドレスに基づいてトラフィックを転送します。
[フロー保護]: 正確な送信元および宛先 IP アドレスに基づいてトラフィックをルーティングおよび転送します。
フロー保護 を選択した場合、ローカル CIDR ブロック と ピア CIDR ブロック を設定する必要があります。VPN 接続が設定されると、システムは自動的に IPsec 接続のルートテーブルに宛先ルートを追加します。デフォルトでは、そのルートは IPsec 接続に関連付けられているトランジットルーターのルートテーブルにアドバタイズされます。
[直ちに適用]
IPsec ネゴシエーションをすぐに開始するかどうかを指定します。有効な値:
[はい]: 設定完了後、システムは直ちに IPsec ネゴシエーションを開始します。
[いいえ] (デフォルト): システムは、データトラフィックが検出された場合にのみ IPsec ネゴシエーションを開始します。
[BGP の有効化]
[オフ] (デフォルト):静的ルートを手動で設定します。
[オン]:IPsec 接続は BGP 動的ルーティングを使用してルートを自動的に学習およびアドバタイズします。
[ローカル ASN]
BGP の有効化 をオンに設定した場合、このパラメーターは必須です。
IPsec 接続の Alibaba Cloud 側の自律システム番号 (ASN) を入力します。 デフォルト値: [45104]。 有効範囲は [1~4294967295] です。
ASN は 2 部形式で入力できます。16 ビットの数値、ピリオド (.)、もう 1 つの 16 ビットの数値です。各部分は 10 進数値です。
たとえば、123.456 と入力すると、ASN は 123 × 65536 + 456 = 8061384 になります。
説明Alibaba Cloud との BGP 接続を確立するには、プライベート ASN を使用することを推奨します。プライベート ASN の範囲については、関連ドキュメントをご参照ください。
トンネル設定
デュアルトンネルモードでは、Tunnel 1 と Tunnel 2 の両方を設定し、両方がアクティブであることを確認する必要があります。1 つのトンネルのみを設定または使用する場合、IPsec-VPN 接続はリンク冗長性やゾーンレベルの災害復旧を提供できません。
パラメータ
説明
[BGP の有効化]
IPsec 接続で BGP ルーティングプロトコルを使用する必要がある場合は、BGP を有効にします。デフォルトでは、BGP は無効になっています。
BGP 動的ルーティングを使用する前に、オンプレミスゲートウェイデバイスが BGP をサポートしていることを確認してください。BGP 動的ルーティングの動作メカニズムと制限事項について理解しておくことを推奨します。
[ローカル ASN]
BGP を有効にした後、トンネルのローカル側 (Alibaba Cloud 側) の ASN を入力します。両方のトンネルは同じ ASN を使用します。デフォルト値:[45104]。有効な範囲は [1 ~ 4294967295] です。
説明Alibaba Cloud との BGP 接続を確立するには、プライベート ASN を使用することを推奨します。プライベート ASN の範囲については、関連ドキュメントをご参照ください。
[カスタマーゲートウェイ]
トンネルに関連付けるカスタマーゲートウェイを選択します。
[事前共有鍵]
トンネルの認証キーを入力します。このキーは、トンネルとそのピア間の ID 認証に使用されます。
鍵の長さは 1 ~ 100 文字で、数字、大文字、小文字、および次の特殊文字を含めることができます:
~`!@#$%^&*()_-+={}[]\|;:',.<>/?。鍵にスペースを含めることはできません。事前共有キーを指定しない場合、システムはランダムな 16 文字の文字列を事前共有キーとして生成します。IPsec 接続が作成された後、トンネルの編集をクリックして、システムが生成したキーを表示できます。
重要トンネルの事前共有キーは、ピアのキーと一致する必要があります。そうでない場合、トンネルを確立できません。
[暗号化設定]
[IKE 構成] (フェーズ 1 暗号化)
パラメータ
説明
[バージョン]
[ikev2] を使用します。IKEv2 は SA ネゴシエーションを簡素化し、複数の CIDR ブロックを使用するシナリオをより適切にサポートします。
[ネゴシエーションモード]
[メインモード] (デフォルト):メインモード。このモードは送信中に ID 情報を暗号化し、アグレッシブモードよりもネゴシエーション中に高いセキュリティを提供します。
[アグレッシブモード]:アグレッシブモード。このモードは、より高速なネゴシエーションとより高い成功率を提供します。
ネゴシエーションが成功した後、両方のモードはデータ転送においては同じレベルのセキュリティを提供します。
[暗号化アルゴリズム]
フェーズ 1 ネゴシエーションで使用される暗号化アルゴリズムです。
サポートされているアルゴリズム:AES-128、AES-192、AES-256、DES、および 3DES (非推奨)。
[認証アルゴリズム]
フェーズ 1 ネゴシエーションで使用される認証アルゴリズムです。
サポートされているアルゴリズム:SHA1 (デフォルト)、MD5、SHA2-256、SHA2-384、および SHA2-512。
一部のオンプレミスゲートウェイデバイスで VPN を設定する際、PRF アルゴリズムを指定する必要がある場合があります。PRF アルゴリズムは、IKE 認証アルゴリズムと同じである必要があります。
[DH グループ (前方秘匿性 PFS)]
フェーズ 1 ネゴシエーション用の Diffie-Hellman 鍵交換アルゴリズムを選択します。
disabled:DH 鍵交換アルゴリズムを使用しません。PFS をサポートしないクライアントの場合は、
disabledを選択します。disabled以外のグループを選択すると、完全前方秘匿性 (PFS) 機能がデフォルトで有効になります。この場合、再ネゴシエーションごとにキーを更新する必要があります。したがって、オンプレミスゲートウェイデバイスでも PFS を有効にする必要があります。
group1、group2、group5、group14:DH グループ番号が大きいほど、セキュリティは高くなりますが、リソースの消費も増加します。
[SA ライフサイクル (秒)]
フェーズ 1 でネゴシエートされたセキュリティアソシエーション (SA) の有効期間です。デフォルト値:[86400]。値の範囲:[0 ~ 86400]。
ローカル ID
トンネルのローカル側の識別子です。デフォルトでは、トンネルの IP アドレスがローカル識別子として使用されます。
この識別子はネゴシエーションにのみ使用され、他の機能はありません。識別子には、IP アドレスまたは完全修飾ドメイン名 (FQDN) を使用でき、スペースを含めることはできません。トンネルのローカル側の識別子としてプライベート IP アドレスを使用してください。
LocalIdに FQDN (例:example.aliyun.com) を使用する場合、オンプレミスゲートウェイデバイスで設定されたピア ID は、LocalIdの値と一致する必要があります。ネゴシエーションモードをaggressiveに設定します。リモート ID
トンネルのリモート側の識別子です。デフォルトでは、関連付けられたカスタマーゲートウェイの IP アドレスがリモート識別子として使用されます。
この識別子はネゴシエーションにのみ使用され、他の機能はありません。識別子には、IP アドレスまたは FQDN を使用でき、スペースを含めることはできません。トンネルのリモート側の識別子としてプライベート IP アドレスを使用してください。
RemoteIdに FQDN (例:example.aliyun.com) を使用する場合、オンプレミスゲートウェイデバイスで設定されたローカル ID は、RemoteIdの値と一致する必要があります。ネゴシエーションモードをaggressiveに設定します。[IPsec 構成] (フェーズ 2 暗号化)
フェーズ 2 ネゴシエーションのパラメータを設定します。
暗号化アルゴリズム、認証アルゴリズム、DH グループ (前方秘匿性 PFS)、および SA ライフサイクル (秒) については、フェーズ 1 の IKE 構成 セクションにある対応するオプションの説明をご参照ください。
[DPD]: この機能は有効にしておきます。ピアデバイスがアクティブであるかどうかを検出します。30 秒のタイムアウト後、SA は削除され、再ネゴシエーションが自動的に開始されます。
[NAT トラバーサル]: この機能は有効のままにします。有効にすると、システムはトンネルネゴシエーション中に NAT デバイスを自動的に検出します。NAT デバイスが検出された場合、UDP 4500 カプセル化が使用されます。データ伝送中、UDP ポート検証はスキップされ、NAT によってポート番号が変更されたパケットでも正しく受信できるようになります。
[BGP 設定]
IPsec 接続に対して BGP を有効にした場合、BGP トンネル CIDR ブロックと Alibaba Cloud 側の BGP トンネル IP アドレスを指定できます。BGP を有効にしていない場合は、IPsec 接続の作成後に有効にできます。詳細については、「IPsec-VPN 接続 (TR への接続)」をご参照ください。
詳細設定
VPN 接続を作成すると、次の詳細機能がデフォルトで有効になります。
シングルトンネルモード
IPsec-VPN 接続はデュアルトンネルモードにアップグレードされました。既存のシングルトンネルモードの接続を管理するには、以下の手順に従ってください。
基本設定
パラメータ
説明
[ネットワークタイプ]
VPN Gateway を選択します。
[リージョン]
Transit Router がデプロイされているリージョンを選択します。
[トランジットルーター]
現在のリージョンで利用可能な Transit Router が表示されます。
[リソース所有者 ID]
IPsec 接続が所属するアカウントのタイプを選択します。
Transit Router は、自身と同じアカウント、または別のアカウントの IPsec 接続に接続できます。
IPsec 接続とトランジットルーターインスタンスが同じ Alibaba Cloud アカウントに属している場合、現在のアカウント を選択します。
IPsec 接続とトランジットルーターインスタンスが異なる Alibaba Cloud アカウントに属している場合は、別のアカウント を選択し、IPsec 接続が属する Alibaba Cloud アカウント (プライマリアカウント) の ID を入力します。
[単一リソース]
IPsec 接続タイプを選択します。有効な値:
[リソースの作成]: トランジットルーターは新しい IPsec 接続に接続されます。
VPN 接続が作成されると、システムは IPsec 接続を作成し、トランジットルーターに関連付けます。VPN ゲートウェイコンソールに移動し、編集 をクリックして、新しい IPsec 接続の詳細を表示できます。詳細については、「IPsec 接続の変更」をご参照ください。
[リソースの選択]: トランジットルーターは既存の IPsec 接続に接続されます。
[接続名]
VPN 接続の名前を入力します。
[タグ]
VPN 接続にタグを追加します。
[タグキー]: 空文字列は指定できません。キーの長さは最大 64 文字で、
aliyunまたはacs:で始めることはできません。また、http://またはhttps://を含めることはできません。[タグ値]: 空文字列が使用可能です。値は 128 文字以内で、
aliyunまたはacs:で開始したり、http://またはhttps://を含めたりすることはできません。
VPN 接続には複数のタグを追加できます。詳細については、「タグ」をご参照ください。
[ゲートウェイタイプ]
IPsec 接続のネットワークタイプを選択します。有効な値:
[パブリック] (デフォルト): IPsec 接続はインターネット経由で暗号化されたトンネルを確立します。
[プライベート]: IPsec 接続は、プライベートネットワーク上で暗号化されたトンネルを確立します。
[ゾーン]
ゾーンを選択します。
システムは選択したゾーンにリソースを作成します。
[カスタマーゲートウェイ]
IPsec 接続のカスタマーゲートウェイを選択します。
[ルーティングモード]
IPsec 接続のルーティングモードを選択します。有効な値:
[送信先ルーティング] (デフォルト):宛先 IP アドレスに基づいてトラフィックを転送します。
[フロー保護]: 正確な送信元および宛先 IP アドレスに基づいて、トラフィックをルーティングおよび転送します。
フロー保護 を選択した場合、ローカル CIDR ブロック と ピア CIDR ブロック を設定する必要があります。VPN 接続が設定されると、システムは自動的に IPsec 接続のルートテーブルに宛先ルートを追加します。デフォルトでは、そのルートは IPsec 接続に関連付けられているトランジットルーターのルートテーブルにアドバタイズされます。
[直ちに適用]
IPsec ネゴシエーションを直ちに開始するかどうかを指定します。有効な値:
[はい]: 設定が完了すると、システムは直ちに IPsec ネゴシエーションを開始します。
[いいえ] (デフォルト): システムは、データトラフィックが検出された場合にのみ IPsec ネゴシエーションを開始します。
[事前共有キー]
IPsec 接続の認証キーを入力します。このキーを使用して、Alibaba Cloud 側とオンプレミスデータセンター間の接続を認証します。
キーの長さは 1~100 文字です。事前共有キーを指定しない場合、システムはランダムな 16 文字の文字列を事前共有キーとして生成します。
VPN 接続を作成した後、VPN ゲートウェイコンソールに移動し、編集 をクリックして、システムが生成した事前共有キーを表示できます。 詳細については、「IPsec 接続を変更する」をご参照ください。
重要IPsec 接続の事前共有キーは、オンプレミスデータセンター側のキーと一致する必要があります。一致しない場合、IPsec 接続を確立できません。
IKE および IPsec 設定
パラメータ
説明
[IKE 設定]
[エディション]
IKE プロトコルのバージョンを選択します。有効な値:
[ikev1]
[ikev2] (デフォルト)
IKEv1 と IKEv2 がサポートされています。IKEv2 は IKEv1 と比較して SA ネゴシエーションを簡素化し、複数のネットワークセグメントを持つシナリオをより適切にサポートします。IKEv2 を選択することを推奨します。
[ネゴシエーションモード]
ネゴシエーションモードを選択します。有効な値:
[メイン] (デフォルト): メインモード。ネゴシエーション時に、より高いセキュリティを提供します。
[アグレッシブ]: アグレッシブモードです。ネゴシエーションを高速化し、成功率を高めます。
ネゴシエーションが成功すると、両方のモードでデータ転送のセキュリティレベルは同じになります。
[暗号化アルゴリズム]
フェーズ 1 ネゴシエーションの暗号化アルゴリズムを選択します。
対応アルゴリズム: AES (aes128, デフォルト)、AES192、AES256、DES、および 3DES。
[認証アルゴリズム]
フェーズ 1 ネゴシエーションの認証アルゴリズムを選択します。
対応アルゴリズム: SHA1 (デフォルト)、MD5、SHA256、SHA384、および SHA512。
[DH グループ]
フェーズ 1 ネゴシエーション用の Diffie-Hellman (DH) 鍵交換アルゴリズムを選択します。有効な値:
[group1]: DH グループ 1。
[group2] (デフォルト): DH グループ 2。
[グループ 5]: DH グループ 5。
[group14]: DH グループ 14。
[SA ライフタイム (秒)]
フェーズ 1 ネゴシエーションにおけるセキュリティアソシエーション (SA) の有効期間 (秒) を設定します。デフォルト値は [86400]、有効範囲は [0~86400] です。
[LocalId]
フェーズ 1 ネゴシエーションで使用する、IPsec 接続の Alibaba Cloud 側の ID を入力します。デフォルト値は、IPsec 接続のゲートウェイ IP アドレスです。
[LocalId] は FQDN 形式をサポートします。 FQDN 形式を使用する場合、ネゴシエーションモードを [アグレッシブ] に設定することを推奨します。
[RemoteId]
フェーズ 1 ネゴシエーションで使用する、オンプレミスデータセンター側の ID を入力します。デフォルト値は、カスタマーゲートウェイの IP アドレスです。
[RemoteId] は FQDN 形式をサポートしています。 FQDN 形式を使用する場合、ネゴシエーションモードを [アグレッシブ] に設定することを推奨します。
[IPsec 設定]
[暗号化アルゴリズム]
フェーズ 2 ネゴシエーションの暗号化アルゴリズムを選択します。
サポートされているアルゴリズム: [AES] (aes128、デフォルト)、[AES192]、[AES256]、[DES]、および [3DES]。
[認証アルゴリズム]
フェーズ 2 ネゴシエーションの認証アルゴリズムを選択します。
対応アルゴリズム: SHA1 (デフォルト)、MD5、SHA256、SHA384、SHA512。
[DH グループ]
フェーズ 2 ネゴシえーションの DH 鍵交換アルゴリズムを選択します。有効な値:
[無効]: DH 鍵交換アルゴリズムを使用しません。
Perfect Forward Secrecy (PFS) をサポートしないクライアントには、[無効] を選択します。
[無効] 以外のグループを選択した場合、PFS はデフォルトで有効になります。これにより、再ネゴシエーションごとにキーを更新する必要があります。したがって、対応するクライアントでも PFS を有効にする必要があります。
[group1]:DH グループ 1。
[group2] (デフォルト): DH グループ 2。
[group5]: DH グループ 5。
[group14]: DH グループ 14。
[SA ライフタイム (秒)]
フェーズ 2 ネゴシエーションの SA ライフタイムを秒単位で設定します。デフォルト: [86400]。有効範囲: [0~86400]。
[DPD]
ピア生存確認 (DPD) を有効にするかどうかを指定します。DPD はデフォルトで有効になっています。
DPD を有効にすると、IPsec-VPN 接続は DPD メッセージを送信して、ピアデバイスがアクティブであるかどうかを確認します。指定された期間内に応答がない場合、ピアは切断されたと見なされます。その後、IPsec-VPN 接続は ISAKMP SA と対応する IPsec SA を削除し、セキュリティトンネルも削除されます。DPD タイムアウト後、IPsec-VPN 接続は自動的に IPsec-VPN トンネルネゴシエーションを再開します。DPD タイムアウト期間は 30 秒です。
[NAT トラバーサル]
ネットワークアドレス変換 (NAT) トラバーサルを有効にするかどうかを指定します。
NAT トラバーサルを有効にすると、IKE ネゴシエーション プロセスは UDP ポート検証をスキップし、暗号化された通信トンネル内の NAT ゲートウェイ デバイスの検出に役立ちます。この機能はデフォルトで有効です。
BGP 設定
BGP 動的ルーティングにより、IPsec 接続はルートを自動的に学習およびアドバタイズできるため、メンテナンスコストと設定エラーが削減されます。
BGP はデフォルトで無効です。BGP 設定を設定する前に、BGP を有効にする必要があります。
パラメータ
説明
[トンネル CIDR ブロック]
IPsec トンネルの CIDR ブロックを入力します。
トンネル CIDR ブロックは、169.254.0.0/16 内の /30 サブネットである必要があります。169.254.0.0/30、169.254.1.0/30、169.254.2.0/30、169.254.3.0/30、169.254.4.0/30、169.254.5.0/30、169.254.6.0/30、または 169.254.169.252/30 は使用できません。
[ローカル BGP IP]
IPsec 接続の Alibaba Cloud 側の BGP IP アドレスを入力します。
このアドレスは、トンネル CIDR ブロック内の IP アドレスである必要があります。
[ローカル ASN]
IPsec 接続の Alibaba Cloud 側の ASN を入力します。デフォルト値は[45104]です。有効範囲は[1~4294967295]です。
ASN は、16 ビットの数値、ピリオド (.)、もう1つの 16 ビットの数値、という2部構成の形式で入力できます。各部分は 10 進値です。
たとえば、123.456 と入力した場合、ASN は 123 × 65536 + 456 = 8061384 となります。
説明Alibaba Cloud との BGP 接続を確立するには、プライベート ASN を使用することを推奨します。プライベート ASN の範囲については、関連ドキュメントをご参照ください。
ヘルスチェック
ヘルスチェックは、IPsec 接続を介したオンプレミスデータセンターと Alibaba Cloud 間の接続性を確認します。結果に基づいてルートが自動的に切り替えられ、ネットワークの可用性が向上します。
ヘルスチェックはデフォルトで無効です。ヘルスチェック設定を追加する前に、ヘルスチェックを有効にする必要があります。
重要ヘルスチェックを設定した後、ヘルスチェックが正常に機能するように、オンプレミスのデータセンター側で、宛先 CIDR ブロックを 送信元 IP (/32 マスク) に、ネクストホップを IPsec 接続に設定したルートを追加します。
パラメータ
説明
[送信先 IP]
Alibaba Cloud 側が IPsec 接続を介してアクセスできるオンプレミスデータセンターの IP アドレスを入力します。
[ソース IP]
オンプレミスデータセンターが IPsec 接続を介してアクセスできる Alibaba Cloud 側の IP アドレスを入力します。
[再試行間隔]
ヘルスチェックを再試行する間隔を選択します。 単位: 秒。 デフォルト値: [3]。
[再試行回数]
ヘルスチェックの再試行回数を選択します。デフォルト値: [3]。
[ルートの切り替え]
ヘルスチェックが失敗した場合に、システムによる公開ルートの撤回を許可するかどうかを選択します。デフォルト値は はい です。これは、ヘルスチェックが失敗した場合、システムが公開ルートを撤回することを意味します。
はい を選択しない場合、ヘルスチェックが失敗しても、システムは公開されたルートを取り消しません。
詳細設定
VPN 接続を作成すると、デフォルトで次の詳細機能が有効になります。
パラメータ
説明
[VBR へルートを自動的にアドバタイズする]
この機能を有効にすると、Transit Router のルートテーブルのルートが、IPsec 接続の BGP ルートテーブルに自動的に伝播されます。
説明この機能は、IPsec 接続とオンプレミスデータセンター間で BGP 動的ルーティングが有効になっている場合にのみ有効になります。
後で自動ルートアドバタイズ機能を使用して、この機能を無効にできます。詳細については、「ルート同期」をご参照ください。
[トランジットルーターのシステムルートテーブルに自動的に関連付ける]
この機能を有効にすると、VPN 接続は Transit Router のデフォルトルートテーブルに関連付けられます。その後、Transit Router はデフォルトルートテーブルを参照して IPsec 接続からのトラフィックを転送します。
[システムルートをトランジットルーターのシステムルートテーブルに自動伝播する]
この機能を有効にすると、IPsec 接続の宛先ベースのルートテーブルと BGP ルートテーブルのルートが、Transit Router のデフォルトルートテーブルに伝播されます。
これらの詳細機能を無効にしてから、Transit Router のルーティング機能を使用して、VPN 接続の接続性をカスタマイズできます。詳細については、「ルート管理」をご参照ください。
VPN 接続の関連ルートテーブルの変更
VPN 接続の作成後、関連付けられたトランジットルーターのルートテーブルを変更できます。
VPN 接続でルート同期が有効になっている場合、関連付けられたトランジットルーターのルートテーブルを変更すると、システムは以前に同期されたルートを IPsec 接続から取り消します。その後、システムは新しいルートテーブルから IPsec 接続の BGP ルートテーブルへルートを同期します。ルート同期の詳細については、「ルート同期」をご参照ください。
- CEN コンソールにログインします。
- [インスタンス] ページで、管理するCENインスタンスを見つけ、インスタンスIDをクリックします。
タブで、ターゲットリージョンにあるトランジットルーターインスタンスの ID をクリックします。
リージョン内接続数 タブで、VPN 接続を見つけ、その ID をクリックします。
接続の詳細 パネルで、基本情報 セクションに移動し、関連ルートテーブル の横にある 変更 をクリックします。
Modify Route Table ダイアログボックスで、宛先トランジットルーターのルートテーブルを選択し、OK をクリックします。
API を介した VPN 接続の作成
Alibaba Cloud SDK (推奨)、Alibaba Cloud CLI、Terraform、Resource Orchestration Service (ROS) などのツールを使用して、VPN 接続の作成や変更を行う API を呼び出すことができます。詳細については、次の API をご参照ください。
CreateTransitRouterVpnAttachment:VPN 接続を作成します。
UpdateTransitRouterVpnAttachmentAttribute:VPN 接続を変更します。
ReplaceTransitRouterRouteTableAssociation:ネットワークインスタンス接続に関連付けられたトランジットルーターのルートテーブルを置き換えます。