このトピックでは、Anti-DDoS Native 2.0 のサブスクリプション課金方法の課金項目、料金滞納、有効期限ポリシー、および返金ポリシーについて説明します。
選択ガイド
インスタンスの選択
Anti-DDoS Native 2.0 (Subscription) は、以下のインスタンスタイプを提供しており、それぞれ保険モードと無制限モードで利用できます。
-
[Inclusive Edition (中小企業向け)]: パブリック IP アセットが同一リージョン内にあり、IP 数が 29 以下で、ビジネス帯域幅が 1,000 Mbit/s を超えない場合は、このインスタンスを選択してください。このエディションは標準クラウドアセットのみをサポートし、Advanced EIP は使用できません。
-
[Enterprise Edition]: パブリック IP アセットが複数のリージョンにまたがる、IP 数が 30 以上、またはアセットに IPv4 と IPv6 の両方のアドレスが含まれる場合は、このインスタンスを選択してください。このエディションは標準クラウド製品と拡張クラウド製品の両方をサポートしており、後者には Advanced EIP が必要です。
-
中国本土以外でサービスを展開する場合は、[Anti-DDoS (Enhanced Edition) EIP] または [Anti-DDoS Premium/Pro (中国本土以外)] を推奨します。Anti-DDoS Native 2.0 (Subscription) を使用する場合は、プリセールスアカウントマネージャーにお問い合わせください。
-
無制限モードの [Inclusive Edition (中小企業向け)] エディション、または保険モードの [Enterprise Edition] エディションを購入する場合は、プリセールスアカウントマネージャーにお問い合わせください。
-
Advanced EIP アセットは、Anti-DDoS Native 2.0 (Subscription) インスタンスに自動的に割り当てられます。新しい Advanced EIP を購入する際に従量課金インスタンスが存在する場合、その EIP は優先的に従量課金インスタンスに割り当てられます。
|
項目 |
[Inclusive Edition (中小企業向け)] |
[Enterprise Edition] |
||
|
保険モード |
無制限モード |
保険モード |
無制限モード |
|
|
緩和セッション |
2 セッション/月 説明
すべての緩和セッションを使い切った後、クラウドアセットには Anti-DDoS Basic の緩和能力のみが残ります。 |
無制限セッション |
2 セッション/月 説明
すべての緩和セッションを使い切った後、クラウドアセットには Anti-DDoS Basic の緩和能力のみが残ります。 |
無制限セッション |
|
緩和能力 |
リージョンによって異なります。詳細については、「リージョン別の緩和能力」をご参照ください。 |
リージョンによって異なります。詳細については、「Anti-DDoS Native とは」をご参照ください。 |
||
|
保護対象のアセットタイプ |
標準クラウド製品 |
標準クラウド製品および拡張クラウド製品 |
||
|
保護対象のパブリック IP アセットのネットワークプロトコルタイプ |
1 つのインスタンスは、IPv4 または IPv6 のいずれか一方のみを保護します。 |
1 つのインスタンスで IPv4 と IPv6 の両方のアセットを保護できます。 |
||
|
アセット保護のリージョン数 |
1 |
1 つのインスタンスで、中国本土内のすべてのリージョンにあるパブリック IP アドレスが割り当てられたアセットを保護できます。 |
||
|
保護対象の IP 数 |
インスタンス購入時に 1 ~ 29 を選択します。 |
インスタンス購入時に 30 ~ 2,000 を選択します。 より高い仕様については、アカウントマネージャーにお問い合わせください。 |
||
|
保護対象のビジネス帯域幅 |
インスタンス購入時に 50 ~ 1,000 Mbit/s を選択します。 |
100 Mbit/s からスタートし、無制限にスケールアップ可能な任意の帯域幅を選択します。 |
||
|
Elastic Business Bandwidth |
エラスティックなリソース使用をサポートし、デフォルトで日次 95 パーセンタイル課金方式を使用します。詳細については、「従量課金 > 日次 95 パーセンタイル計測方法」をご参照ください。 有効にすると、合計ビジネス帯域幅はベースラインビジネス帯域幅の 5 倍になります。 |
|||
|
SLS ログ |
サポートされています。インスタンスの購入またはアップグレード時に、ログストレージ仕様を選択できます (1 TB 単位、0 TB から開始)。0 TB の仕様はログストレージが無効であることを意味し、1 TB 以上の仕様は有効となり、料金はインスタンスと一緒に前払いされます。 |
|||
|
マルチアカウント管理 |
サポートされていません。 |
サポートされています。 |
||
ビジネス帯域幅の選択
サービストラフィックを見積もり、インスタンス購入時に適切なクリーン帯域幅を選択してください。
Anti-DDoS は 1 分ごとのピーク値に基づいてトラフィックを測定します。これは他のクラウド製品メトリクスに表示される統計とは異なる場合があります。ここで説明する見積もり方法は、あくまでビジネス帯域幅を選択する際の参考であり、課金基準として使用するものではありません。
システムは、インバウンドトラフィックとアウトバウンドトラフィックの両方について、5 分間隔で帯域幅をサンプリングします。各サンプルでは、2 つの値のうち高い方がそのポイントの帯域幅として使用されます。月末に、システムはすべてのサンプルポイントを降順にソートし、上位 5% を破棄し、残りの最高値を推定帯域幅 (95 パーセンタイル) として使用します。
次の図は、30 日間にわたって推定帯域幅がどのように計算されるかを示しています。

アップグレード
以下のアップグレードシナリオは、防護回数と対応リージョンに基づいています。必要に応じて、ビジネス帯域幅と IP 数もアップグレードできます。
-
[Inclusive Edition (中小企業向け)] (保険モード)
-
月に 2 回を超える防護回数が必要な場合は、Anti-DDoS Native (SMB) の無制限モードにアップグレードしてください。
-
複数のリージョンにまたがるパブリック IP 資産を保護するには、無制限モードまたは保険モードの [Enterprise Edition] エディションにアップグレードしてください。
-
高度なクラウド資産の場合は、無制限モードまたは保険モードの [Enterprise Edition] エディションにアップグレードしてください。 [Inclusive Edition (中小企業向け)] は現在、高度な EIP をサポートしていません。
-
-
[Inclusive Edition (中小企業向け)] (無制限モード)
-
複数のリージョンにまたがるパブリック IP 資産を保護するには、無制限モードの [Enterprise Edition] エディションにアップグレードしてください。
-
高度なクラウド資産の場合は、無制限モードの [Enterprise Edition] エディションにアップグレードしてください。
-
-
[Enterprise Edition] (保険モード)
月に 2 回を超える防護回数が必要な場合は、無制限モードの [Enterprise Edition] エディションにアップグレードしてください。
無制限モードの [Inclusive Edition (中小企業向け)] および保険モードの [Enterprise Edition] は、インスタンスのアップグレードでのみ利用できます。これらのエディションまたはモードで新しいインスタンスを購入する場合は、アカウントマネージャーにお問い合わせください。
課金
インスタンスの合計料金 = サブスクリプション料金 (保護機能料金 + ビジネス帯域幅料金 + IP 数保護料金) + 従量課金料金 (エラスティックビジネス帯域幅料金)。
インスタンスの総コストには、サブスクリプション料金と従量課金料金が含まれます。必ず 従量課金 タブもご確認ください。
[Enterprise Edition] は Advanced EIP アセットをサポートしています。標準のクラウドアセットと Advanced EIP アセットは、サブスクリプションインスタンスでは同じ価格設定 (トラフィック、IP 数、機能料金) が適用されます。
サブスクリプション
-
保護料金
インスタンスを利用するための基本料金です。単価はインスタンス保護モードによって異なります。
インスタンス保護モード
単価 (USD/月)
[Inclusive Edition (中小企業向け)] (保険モード)
1,950
[Enterprise Edition] (無制限モード)
6,000
-
帯域幅料金
インスタンス保護モード
単価 (USD/月/Mbps)
-
[Inclusive Edition (中小企業向け)] (保険モード)
-
[Enterprise Edition] (保険モード)
5
-
[Inclusive Edition (中小企業向け)] (無制限モード)
-
[Enterprise Edition] (無制限モード)
10
-
-
IP 数保護料金
保護対象アセットの IP 数に基づき、段階的な価格設定で課金されます。単価はインスタンス保護モードによって異なります。以下の表の IP 数が要件を満たさない場合は、アカウントマネージャーにお問い合わせください。
インスタンス保護モード
IP 数
単価 (USD/月/インスタンス)
[Inclusive Edition (中小企業向け)] (保険モード、無制限モード)
[0, 100]
24
[Enterprise Edition] (保険モード、無制限モード)
[0, 30]
0
(30, 100]
24
(100, 300]
19.2
(300, 500]
14.4
(500, 700]
12
(700, 1,000]
9.6
たとえば、200 個の IP を持つ [Enterprise Edition] (無制限モード) インスタンスを購入する場合、IP 数保護料金は次のように計算されます。
-
[0, 30] の範囲内の 30 個の IP については、月額料金は 0 USD です。
-
(30, 100] の範囲内の 70 個の IP については、月額料金は 24 x 70 = 1,680 USD です。
-
(100, 300] の範囲内の 100 個の IP については、月額料金は 19.2 x 100 = 1,920 USD です。
したがって、保護対象 IP の月額料金は 1,680 + 1,920 = 3,600 USD です。
-
-
ログストレージ料金
[Inclusive Edition (中小企業向け)] と [Enterprise Edition] の両エディションに適用されます。この料金は、インスタンスの購入またはアップグレード時に選択したログストレージ仕様に基づいて課金されます。仕様は 0 TB (無効) から始まり、1 TB 単位で増加します。
ストレージ仕様
単価 (USD/TB/月)
0 TB
無料 (SLS ログが無効、Logstore は作成されません)
1 TB 以上
73
SLS のログストレージ仕様の料金は、インスタンスのサブスクリプション料金と合わせて前払いされます。インスタンスの購入、更新、またはアップグレード時にストレージ仕様を選択または調整してください。
説明-
ログストレージ仕様が 0 TB に設定されている場合、保護ログ機能は無効になり、ログストレージ料金は課金されません。
-
ログストレージ仕様が 1 TB 以上に設定されている場合、機能が有効になります。有効にすると、インスタンスによって生成されたログが SLS に書き込まれます。
-
ログストレージ仕様の有効期限は、Anti-DDoS Native 2.0 サブスクリプションインスタンスの有効期限と同じであり、個別に設定することはできません。
-
ログストレージ料金は個別の返金をサポートしていません。返金はサブスクリプションインスタンスと合わせて処理されます。
-
書き込まれたログデータの合計量が購入したストレージ容量を超えると、ストレージ仕様をアップグレードするまで、SLS は新しいログの書き込みを停止します。ログの中断を避けるため、ビジネスの規模に応じて適時にストレージ容量を増やすことを推奨します。
-
各 Anti-DDoS Native 2.0 (サブスクリプション) インスタンスは、SLS の 1 つの Logstore に対応します。Logstore 名はインスタンス名のサフィックスと同じです。
-
以前に SLS ログを有効にした既存ユーザーの場合: ログストレージ仕様をアップグレードすると、新しいログは新しく作成された Logstore に書き込まれます。
-
アップグレード前に生成された過去のログを照会するには、SLS コンソールに移動し、元の Logstore で検索してください。
-
従量課金
従量課金には、エラスティックビジネス帯域幅料金のみが含まれます。
日次 95 パーセンタイル課金は、エラスティックビジネス帯域幅のデフォルトかつ唯一の計測方法です。ビジネス帯域幅はベースラインの 4 倍までエラスティックに増加し、合計ビジネス帯域幅はベースラインの 5 倍になります。たとえば、ベースラインが 1 Gbit/s の場合、合計ビジネス帯域幅は 5 Gbit/s になります。
実際のトラフィックがベースラインビジネス帯域幅を超えた場合、トラフィックは制限されませんが、超過分に対して追加料金が適用されます。実際のトラフィックがベースラインの範囲内に収まる場合、追加の従量課金料金は発生しません。エラスティックビジネス帯域幅の使用状況は、請求センターで確認できます。
-
2026 年 5 月 28 日 10:00 以降、Anti-DDoS Native はエラスティックビジネス帯域幅の月次 95 パーセンタイル課金モードのサポートを終了します。新規および既存のどちらのお客様も日次 95 パーセンタイル課金がデフォルトで有効になります。また、コンソールでのエラスティックビジネス帯域幅の手動設定 (機能の無効化または有効化、課金モードの変更、帯域幅仕様の調整など) はサポートされなくなります。詳細については、「[重要] Anti-DDoS バースト課金機能の調整」をご参照ください。
-
日次 95 パーセンタイル課金の無効化は翌日に反映され、月に 1 回のみ実行できます。
|
課金モード |
単価 |
コスト計算式 |
|
日次 95 パーセンタイル |
USD 0.8/日/Mbps |
課金対象帯域幅 × 単価 課金対象帯域幅の計算方法
|
|
月次 95 パーセンタイル |
USD 15/月/Mbps |
課金対象帯域幅 × 有効係数 × 単価
|
請求書の生成時間と決済時間は次のとおりです。実際の時間はシステムに準じます。
|
課金モード |
請求書生成時間 |
決済時間 |
|
日次 95 パーセンタイル |
翌日の約 10:00 に、前暦日分のエラスティックビジネス帯域幅の請求書が、テキストメッセージ、メール、内部メッセージで Alibaba Cloud アカウントの連絡先に送信されます。 |
翌日の約 16:00 に、Alibaba Cloud はエラスティックビジネス帯域幅の使用状況を通知し、対応する料金をアカウント残高から差し引きます。 |
|
月次 95 パーセンタイル |
翌月の初日の約 10:00 に、前暦月分のエラスティックビジネス帯域幅の請求書が、テキストメッセージ、メール、内部メッセージで Alibaba Cloud アカウントの連絡先に送信されます。 |
翌月の 3 日目の約 11:00 に、Alibaba Cloud はエラスティックビジネス帯域幅の使用状況を通知し、対応する料金をアカウント残高から差し引きます。 |
緩和セッションの消費
-
計算方法:トラフィックは 5 秒間隔で記録されます (1 分あたり 12 データポイント)。攻撃トラフィックが N Gbit/s を超えると、システムは攻撃持続時間の累積を開始します (図では X+Y として表示)。累積攻撃持続時間が 15 分 (180 データポイント) に達するごとに、1 つの保護セッションが消費されます。残りのセッション数を確認する方法については、「インスタンスの管理」をご参照ください。
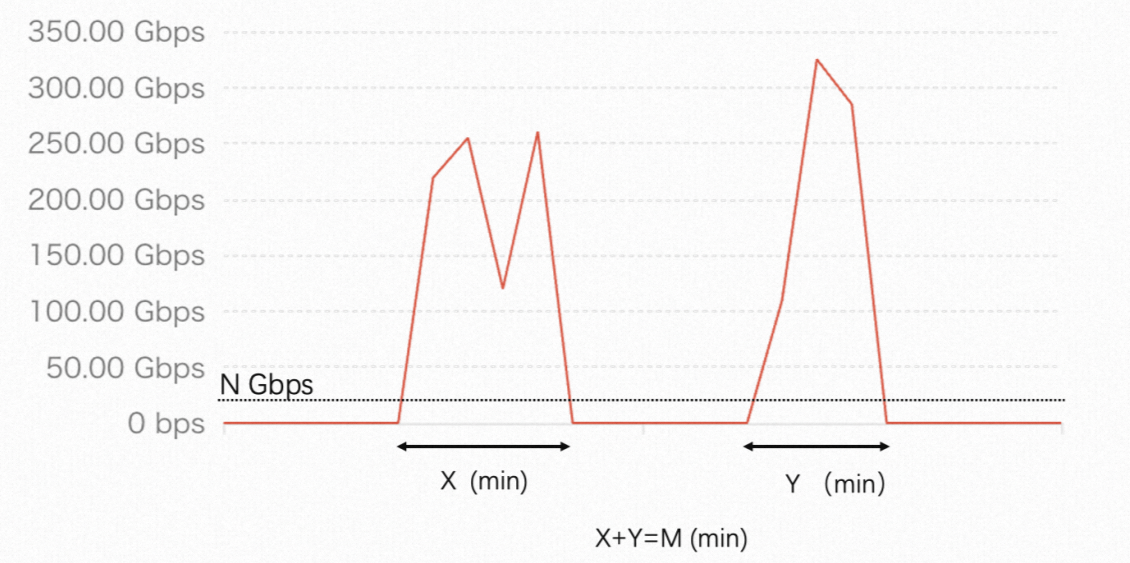
図では、赤い線が保護対象のパブリック IP 資産のインバウンドトラフィックを表しています。
-
中国本土のパブリック IP 資産の場合:N = 20 Gbit/s。
-
中国本土以外のパブリック IP 資産の場合:N = 10 Gbit/s。
-
-
例:中国本土にある資産が攻撃を受けています。インスタンスには 2 つの保護セッションがあります。
-
1 回目の攻撃:20 Gbit/s を超えていた時間は 10 分です。
-
2 回目の攻撃:20 Gbit/s を超えていた時間は 12 分です。
-
合計累積持続時間:22 分です。
セッション消費プロセス:
-
1 回目のセッション消費:
2 回目の攻撃中に、累積攻撃持続時間が 15 分に達すると (1 回目の攻撃の 10 分 + 2 回目の攻撃の 5 分)、1 つ目の保護セッションが消費されます。2 回目の攻撃の残り 7 分 (22 - 15 = 7) は、次のカウントサイクルに繰り越されます。 -
2 回目のセッション消費:
同じ月内で攻撃が続く場合、繰り越された 7 分は、新たな攻撃の持続時間と合算されます。この新しいサイクルでの累積持続時間が 15 分に達すると、2 つ目の保護セッションが消費されます。
-
帯域幅制限と帯域幅超過の復旧
帯域幅制限
強化されたクラウド資産には、リージョンに基づいて次の帯域幅制限があります。標準クラウド資産には、これらの制限はありません:
|
アクセスシナリオ |
Chinese Mainland |
Outside Chinese Mainland |
|
ローカルアクセス |
20 Gbit/s |
2 Gbit/s |
|
クロスリージョンアクセス |
無制限 |
100 Mbit/s |
帯域幅超過の復旧
-
超過アラートと防御のダウングレード:Anti-DDoS Native は、ビジネストラフィックが一時的にインスタンス帯域幅を超過することを許可します。月間累積超過時間が 1 時間、9 時間、18 時間、27 時間、または 36 時間に達すると、システムは翌朝 (T+1) にメッセージセンターを通じて通知します。累積超過時間が 36 時間に達すると、Anti-DDoS Native の保護は無効になり、基本保護のみが残ります。
-
Anti-DDoS Native の保護を復旧する 3 つの方法:保護が無効になった場合は、次のいずれかの方法で復旧できます:
-
方法 1:翌月 1 日 00:00 の自動復旧を待ちます。操作は不要です。
-
方法 2:弾性ビジネス帯域幅を有効化します (Anti-DDoS Native 2.0 [Enterprise Edition] サブスクリプションのインスタンスのみ)。有効化後、保護は直ちに復旧します。帯域幅制限はベースライン帯域幅の 5 倍 (弾性帯域幅として 4 倍分を追加) に引き上げられます。
-
方法 3:インスタンスのベースライン帯域幅をアップグレードします。アップグレード後、保護は直ちに復旧します。
-
-
復旧後の超過累積ルール:方法 2 または 3 で保護を復旧した後、当月の残り期間の帯域幅超過の処理ルールは次のとおりです:
-
復旧前に累積超過時間がすでに 36 時間に達していた場合:復旧後に再度超過が発生すると、翌日 (T+1) にアラートを受信し、保護は再び無効になります。
-
復旧前の累積超過時間が 36 時間未満の場合:超過時間は復旧後も累積されます。当月の累積超過時間の合計が 36 時間に達すると、翌日 (T+1) にアラートを受信し、保護は無効になります。
-
有効期限情報
|
期間 |
有効期限切れ後の影響 |
インスタンス設定 |
|
有効期限切れ後 7 日以内 (7 日目を含む) |
有効期限切れ直後にサービスが停止します。インスタンスを更新すると、サービスが復旧します。 |
インスタンス設定は保持されます。 |
|
有効期限切れ後 8 日目 |
|
|
返金ポリシー
-
インスタンスの購入後、返金はできません。
-
トラフィック料金は料金保護メカニズムの対象となります。まれに、攻撃トラフィックがクリーン トラフィックとしてカウントされる場合があります (例:HTTP GET フラッド攻撃により、アウトバウンド トラフィックが異常に増加する場合があります)。このような場合は、テクニカルサポートに連絡して、トラフィックの請求書の異常な料金の減額または免除を申請できます。
説明サーバーログやトラフィック モニタリング データ (例:HTTP GET フラッド攻撃中の正常および異常な QPS ログ) などの裏付け資料をご提供いただくと、Alibaba Cloud が異常な料金をより迅速に特定し、解決する上で役立ちます。
料金滞納
利用可能残高 (現金、バウチャー、クーポンを含む) で未払いの請求を決済できない場合、アカウントは料金滞納となります。
-
料金滞納になると、サービスは直ちに停止します。停止から 15 日後、インスタンスはリリースされ、すべての設定は完全に削除され、復旧できません。
支払いの遅延によるサービスの停止を避けるために、自動更新を有効にしてください。詳細については、「更新」をご参照ください。
照会
請求書の照会: 課金管理コンソールで請求書を照会できます。
T 日に生成された請求書は、通常 T+1 日に発行されます。請求書が大きい場合、Alibaba Cloud は二次レビューを実施し、発行を 1~3 日遅らせ、複数日の請求書をまとめることがあります。
使用量の照会: トラフィックセキュリティコンソールにログインし、 ページで使用量を表示します。
よくある質問
Cloud Monitor や他のクラウド製品のメトリクスにあるトラフィックデータが、Anti-DDoS のトラフィックデータと異なるのはなぜですか?
Anti-DDoS コンソールに表示されるトラフィックメトリクスは通常、Cloud Monitor や他の特定のクラウド製品のページに表示されるものよりも高くなります。
シナリオ例:
ECS インスタンスが DDoS 攻撃を受け、トラフィックスクラビングがトリガーされた場合、Anti-DDoS Basic の通知ではトリガーしきい値が 2.5 Gbit/s と報告されることがあります。しかし、同じ期間に Cloud Monitor でクエリを実行すると、ECS インスタンスに関連付けられた EIP のインバウンド帯域幅は 1.2 Gbit/s しか表示されない場合があります。
この差異は、主に 3 つの要因によるものです:
-
測定段階 (スクラビング前 vs. スクラビング後)
-
Anti-DDoS のデータ:トラフィックスクラビングの前にキャプチャされます。これには、正規のビジネストラフィックと悪意のある攻撃トラフィックの両方を含む、すべての着信トラフィックが含まれます。
-
Cloud Monitor のデータ:トラフィックスクラビングの後にキャプチャされます。攻撃トラフィックはスクラビングプロセス中に破棄されるため、フィルタリング後にインスタンスへ転送された正規トラフィックのみを反映します。
-
-
モニタリングの粒度 (秒単位 vs. 分単位)
-
Anti-DDoS:攻撃を検出するために秒単位の粒度を利用することで、瞬間的なトラフィックスパイクを正確にキャプチャできます。
-
Cloud Monitor:通常、EIP のトラフィックデータを分単位の間隔で集計します。その結果、瞬間的なピークが平均化・平滑化され、リアルタイムのスパイクと比較して報告される値が低くなることがあります。
-
-
モニタリングの場所 (ネットワーク境界 vs. 転送デバイス)
-
Anti-DDoS:インターネットと Alibaba Cloud ネットワークとの境界でトラフィックを監視し、すべての生のインバウンドトラフィックを記録します。
-
Cloud Monitor:インスタンスに近い転送デバイスからデータを収集し、リソースに正常に配信されたトラフィックのみを記録します。
-
ECS、SLB、EIP、NAT Gateway などのすべてのパブリッククラウド IaaS 製品では、上記の問題が発生する可能性があります。