Jika Anda mengalami masalah konektivitas jaringan setelah mengonfigurasi koneksi IPsec-VPN, rujuk dokumen ini untuk troubleshooting.
1. Daftar periksa cepat (periksa dalam 5 menit)
Sebelum menganalisis log, lengkapi daftar periksa berikut untuk mengesampingkan kesalahan konfigurasi umum. Banyak masalah dapat diselesaikan pada tahap ini.
Konektivitas jaringan: Apakah perangkat gateway lokal Anda dapat
pingalamat IP publik gateway VPN Alibaba Cloud?Aksi: Pada perangkat gateway lokal Anda, jalankan perintah
ping. Jika gagal, periksa koneksi internet dan firewall perantara apa pun.
Firewall dan kebijakan keamanan: Apakah port yang diperlukan terbuka?
Aksi: Pastikan firewall dan kebijakan kontrol akses pada perangkat gateway lokal Anda (dan security group Alibaba Cloud, jika berlaku) mengizinkan lalu lintas inbound dan outbound pada UDP port 500 dan UDP port 4500 (untuk NAT traversal).
Konsistensi konfigurasi parameter: Apakah parameter enkripsi konsisten antara sisi cloud (Gateway VPN Alibaba Cloud) dan sisi lokal (perangkat gateway lokal)?
Aksi: Verifikasi dengan cermat parameter konfigurasi IKE di kedua sisi (versi, algoritma enkripsi, algoritma autentikasi, grup DH, kunci pra-bersama) untuk memastikan konsistensinya.
Alamat IP gateway pelanggan: Apakah alamat IP tersebut benar, terutama jika perangkat gateway lokal berada di belakang perangkat NAT?
Aksi: Di Konsol Manajemen Alibaba Cloud, periksa alamat IP customer gateway yang terkait dengan koneksi IPsec-VPN.
Jika perangkat gateway lokal memiliki alamat IP publik, nilai ini harus merupakan alamat IP publik tersebut.
Jika perangkat gateway lokal berada di belakang perangkat NAT, nilai ini harus merupakan alamat IP publik perangkat NAT tersebut. Alamat IP yang salah merupakan penyebab umum dari error "tidak ada respons dari peer".
Konfigurasi rute: Apakah rute mengarah ke VPN?
Aksi:
Sisi Alibaba Cloud: Periksa tabel rute VPC untuk memastikan bahwa lalu lintas yang ditujukan ke blok CIDR pusat data diarahkan ke gateway VPN.
Sisi pusat data: Periksa router lokal Anda untuk memastikan bahwa lalu lintas yang ditujukan ke blok CIDR VPC diarahkan ke terowongan IPsec.
Blok CIDR pribadi non-RFC di sisi IDC: Apakah IDC lokal menggunakan blok CIDR pribadi non-RFC (seperti 30.0.0.0/xx, yang bukan merupakan blok CIDR pribadi standar 10.0.0.0/8, 172.16.0.0/12, atau 192.168.0.0/16)?
Aksi: Jika blok CIDR pribadi non-RFC tersebut ada di sisi IDC, Anda harus mengaktifkan fitur blok CIDR publik yang digunakan secara privat untuk VPC tersebut. Untuk informasi lebih lanjut, lihat Menggunakan blok CIDR publik untuk komunikasi privat.
Konfigurasi untuk interkoneksi antara beberapa blok CIDR: Untuk skenario dengan beberapa blok CIDR dalam lalu lintas yang relevan, lihat Rekomendasi konfigurasi dan FAQ untuk interkoneksi antara beberapa blok CIDR.
Konflik blok CIDR pribadi: Apakah blok CIDR pribadi yang digunakan oleh pusat data lokal tumpang tindih dengan blok CIDR VPC dan vSwitch-nya?
Aksi: Periksa satu per satu blok CIDR pribadi pusat data lokal terhadap blok CIDR VPC dan vSwitch-nya untuk memastikan tidak ada tumpang tindih. Selain blok CIDR tempat server berada, Anda juga perlu memeriksa blok CIDR yang digunakan oleh platform kontainer, seperti blok CIDR bridge default Docker
172.17.0.0/16, serta blok CIDR Pod dan blok CIDR Service Kubernetes. Blok CIDR ini dialokasikan secara otomatis oleh platform dan biasanya tidak termasuk dalam daftar periksa perencanaan jaringan, sehingga paling mungkin terlewatkan. Lalu lintas yang alamat tujuannya berada dalam rentang tumpang tindih akan diprioritaskan dicocokkan ke antarmuka lokal oleh routing lokal dan tidak memasuki terowongan IPsec. Akibatnya, negosiasi koneksi IPsec-VPN berhasil, tetapi klien lokal tidak dapat berkomunikasi dengan instance ECS di VPC, ataupinggagal. Jika terjadi tumpang tindih, sesuaikan perencanaan blok CIDR di sisi pusat data lokal atau platform kontainer agar tidak tumpang tindih dengan blok CIDR VPC.
Rute CEN dalam skenario cross-VPC (CEN dan VPN bekerja bersama): Apakah instance ECS yang ingin Anda akses berada di VPC selain VPC yang terkait dengan koneksi IPsec?
Aksi: Jika koneksi IPsec terkait dengan VPC A, tetapi instance ECS target berada di VPC B yang berkomunikasi dengan VPC A melalui Cloud Enterprise Network (CEN), hanya mengonfigurasi rute di sisi VPN tidak cukup untuk konektivitas end-to-end. Anda juga perlu memeriksa pengumuman rute di CEN: pastikan rute yang diperlukan untuk komunikasi antara blok CIDR pusat data lokal dan blok CIDR VPC B sudah ada di tabel rute CEN dan telah diumumkan, sehingga lalu lintas balasan dari VPC B dapat kembali ke VPC A melalui CEN dan memasuki terowongan IPsec. Ketika rute terkait tidak ada atau tidak diumumkan, negosiasi koneksi IPsec-VPN berhasil, pusat data lokal berkomunikasi normal dengan instance ECS di VPC A, tetapi tidak dapat berkomunikasi dengan instance ECS di VPC B, atau
pinggagal.
2. Lihat informasi error
Jika daftar periksa cepat tidak menyelesaikan masalah, Anda dapat melihat kode error spesifik atau informasi log untuk mengidentifikasi masalah tersebut.
2.1 Lihat kode error
Kode error memberikan petunjuk langsung untuk troubleshooting.
Untuk mendapatkan status error terbaru, Anda dapat memicu negosiasi baru. Metode sederhana adalah dengan memodifikasi koneksi IPsec, mengganti nilai Effective Immediately, menyimpannya, lalu mengembalikannya ke nilai semula.
Gateway VPN yang dibuat sebelum 21 Maret 2019 harus ditingkatkan sebelum Anda dapat melihat kode error.
Konsol
Lihat kode error di kolom Connection Status terowongan target.
Untuk mode single-tunnel: Lihat kode error di kolom Connection Status koneksi IPsec-VPN target.
API
Panggil operasi DiagnoseVpnConnections untuk mengambil kode error.
2.2 Lihat log
Untuk analisis yang lebih detail, terutama ketika tidak ada kode error yang ditampilkan, Anda dapat melihat log IPsec-VPN hingga 180 hari. Anda dapat memfilter log berdasarkan rentang waktu tertentu (minimal 10 menit).
Konsol
Klik View Logs di kolom Actions terowongan target.
Untuk mode single-tunnel: Klik View Logs di kolom Actions koneksi IPsec target.
API
Panggil operasi DescribeVpnConnectionLogs untuk mengambil log.
3. Temukan solusi untuk skenario Anda
Temukan masalah spesifik Anda dalam kategori berikut dan rujuk solusi yang sesuai.
a. Negosiasi Fase 1 gagal atau timeout
Ini adalah masalah paling umum. Artinya gateway VPN Alibaba Cloud mengirim permintaan negosiasi tetapi tidak menerima respons dari perangkat gateway lokal.
Kemungkinan penyebab | Metode troubleshooting |
1. Masalah konektivitas jaringan | Periksa: Jalankan perintah Solusi: Jika terjadi kehilangan paket, berarti ada masalah jaringan antara pusat data Anda dan Alibaba Cloud. Periksa koneksi internet, Penyedia layanan internet (ISP), dan firewall perantara apa pun. Gateway VPN tidak mendukung koneksi IPsec-VPN lintas batas. Untuk membuat koneksi lintas batas, gunakan Cloud Enterprise Network (CEN). |
2. Alamat IP gateway pelanggan salah | Periksa: Di Konsol Manajemen Alibaba Cloud, konfirmasi alamat IP customer gateway. Solusi: Alamat IP ini harus merupakan alamat IP publik yang digunakan oleh perangkat gateway lokal untuk terhubung ke internet. Jika perangkat gateway lokal berada di belakang perangkat NAT, alamat IP ini harus merupakan alamat IP publik perangkat NAT tersebut. Catatan: Untuk mengubah alamat IP gateway pelanggan, Anda harus membuat gateway pelanggan baru dan mengasosiasikannya kembali dengan koneksi IPsec-VPN. Operasi ini menyebabkan gangguan layanan. |
3. Firewall peer memblokir paket | Periksa: Periksa kebijakan kontrol akses perangkat gateway lokal dan firewall upstream-nya. Solusi: Pastikan lalu lintas ke dan dari alamat IP publik gateway VPN Alibaba Cloud diizinkan pada UDP port 500 (untuk IKE) dan UDP port 4500 (untuk NAT traversal). |
4. Ketidaksesuaian kebijakan IKE (Fase 1) | Periksa: Bandingkan konfigurasi IKE di kedua ujung. Solusi: Pastikan parameter berikut identik: - Versi IKE ( - Mode Negosiasi ( - Algoritma Enkripsi (seperti - Algoritma Autentikasi (seperti - Grup DH (seperti - Masa Berlaku SA (detik). Kami merekomendasikan Anda menjaga nilai ini konsisten untuk menghindari ketidakstabilan. |
5. Masalah perangkat gateway lokal | Periksa: Periksa status dan log perangkat gateway lokal untuk error atau restart tak terduga. Solusi: Pastikan perangkat berfungsi dengan benar dan layanan IPsec sedang berjalan. Untuk contoh konfigurasi, lihat Konfigurasi perangkat lokal. Beberapa perangkat memerlukan lalu lintas data untuk memicu negosiasi protokol IPsec. Hubungi vendor perangkat untuk mengetahui cara memicunya. |
6. Lainnya | Untuk informasi lebih lanjut, lihat Lampiran: Kode error dan kata kunci log. |
b. Negosiasi Fase 2 gagal atau timeout
Referensi cepat:
Sebelumnya "negosiasi Fase 2 berhasil", sekarang selalu "negosiasi Fase 2 gagal"?
Apakah status negosiasi kadang-kadang berubah menjadi gagal?
Selalu gagal melakukan negosiasi?
Kemungkinan penyebab | Metode Pemecahan Masalah |
1. Ketidaksesuaian kebijakan IPsec (Fase 2) | Periksa: Bandingkan konfigurasi IPsec di kedua ujung. Solusi: Pastikan parameter berikut identik: - Algoritma Enkripsi (seperti - Algoritma Autentikasi (seperti - Grup DH (Perfect Forward Secrecy - PFS): Jika salah satu ujung mengaktifkan PFS, ujung lain juga harus mengaktifkannya dan menggunakan grup DH yang sama. Jika salah satu ujung diatur ke |
2. Selektor lalu lintas dikonfigurasi dengan benar tetapi negosiasi tetap gagal | Periksa: Periksa konfigurasi traffic selector perangkat peer, dan pastikan blok CIDR lokalnya sesuai dengan blok CIDR remote koneksi IPsec di sisi Alibaba Cloud, dan blok CIDR remotenya sesuai dengan blok CIDR lokal koneksi IPsec di sisi Alibaba Cloud. Solusi: Setelah memastikan selektor lalu lintas di kedua ujung saling menjadi blok CIDR remote satu sama lain, periksa apakah konfigurasi rute di kedua sisi sudah benar, lalu uji konektivitas. |
3. Lainnya | Untuk informasi lebih lanjut, lihat Lampiran: Kode error dan kata kunci log. |
Sebelumnya "negosiasi Fase 2 berhasil", sekarang selalu "negosiasi Fase 2 gagal"?
Kategori penyebab | Penyebab | Solusi |
Gateway tidak normal | Instance gateway VPN Alibaba Cloud memiliki pembayaran tertunda. | Tambahkan dana ke akun Anda atau tambahkan metode pembayaran baru. Untuk informasi lebih lanjut, lihat Metode pembayaran. |
Perangkat gateway lokal tidak normal. | Lakukan troubleshooting pada perangkat gateway lokal. Untuk informasi lebih lanjut, hubungi vendor perangkat. | |
Kebijakan kontrol akses perangkat gateway lokal telah berubah. | Periksa kebijakan kontrol akses perangkat gateway lokal untuk memastikan lalu lintas diizinkan antara pusat data dan VPC. | |
Konfigurasi IPsec-VPN berubah | Konfigurasi IPsec-VPN dihapus dari perangkat gateway lokal. | Tambahkan kembali konfigurasi IPsec-VPN ke perangkat gateway lokal. Pastikan konfigurasi perangkat gateway lokal konsisten dengan konfigurasi koneksi IPsec-VPN. Untuk beberapa contoh, lihat Konfigurasi perangkat lokal. |
Konfigurasi IPsec-VPN pada perangkat gateway lokal dimodifikasi dan sekarang tidak konsisten dengan pengaturan parameter koneksi IPsec-VPN. | Modifikasi konfigurasi perangkat gateway lokal agar konsisten dengan konfigurasi koneksi IPsec. | |
Dalam konfigurasi IPsec-VPN perangkat gateway lokal, suatu parameter ditentukan dengan beberapa nilai. Misalnya, saat mengonfigurasi perangkat gateway lokal, algoritma enkripsi dalam fase konfigurasi IKE ditentukan sebagai aes dan aes192. | Saat mengonfigurasi koneksi IPsec di sisi Alibaba Cloud, setiap parameter hanya mendukung satu nilai. Periksa konfigurasi IPsec-VPN perangkat gateway lokal untuk memastikan setiap parameter juga ditentukan hanya dengan satu nilai, dan nilainya sama dengan nilai koneksi IPsec. | |
Konfigurasi koneksi IPsec dimodifikasi dan tidak konsisten dengan perangkat gateway lokal. | Periksa konfigurasi koneksi IPsec agar konsisten dengan konfigurasi perangkat gateway lokal. Untuk informasi lebih lanjut, lihat Koneksi IPsec. | |
Gateway IPv4 dan ACL jaringan baru dikonfigurasi untuk instance VPC yang terkait dengan koneksi IPsec. | Periksa konfigurasi gateway IPv4 dan ACL jaringan yang diterapkan pada instance VPC untuk mengizinkan lalu lintas antara pusat data lokal dan instance VPC. Untuk informasi lebih lanjut, lihat Gateway IPv4 dan ACL Jaringan. | |
Alamat IP perangkat gateway lokal berubah | Alamat IP yang digunakan oleh perangkat gateway lokal untuk membuat koneksi IPsec-VPN telah berubah, menyebabkan alamat IP instance gateway pelanggan di sisi Alibaba Cloud tidak konsisten dengan alamat IP yang digunakan oleh perangkat gateway lokal. | Pastikan alamat IP yang digunakan oleh perangkat gateway lokal untuk membuat koneksi IPsec-VPN sama dengan alamat IP yang dikonfigurasi untuk instance gateway pelanggan di sisi Alibaba Cloud. |
Perangkat gateway lokal memiliki beberapa alamat IP, dan alamat IP instance gateway pelanggan di sisi Alibaba Cloud tidak konsisten dengan alamat IP yang digunakan oleh perangkat gateway lokal untuk membuat koneksi IPsec-VPN. | Pastikan alamat IP yang digunakan oleh perangkat gateway lokal untuk membuat koneksi IPsec-VPN sama dengan alamat IP yang dikonfigurasi untuk instance gateway pelanggan di sisi Alibaba Cloud. | |
Perangkat gateway lokal menggunakan alamat IP dinamis, dan alamat IP instance gateway pelanggan di sisi Alibaba Cloud tidak konsisten dengan alamat IP yang digunakan oleh perangkat gateway lokal untuk membuat koneksi IPsec-VPN. | Perangkat gateway lokal harus menggunakan alamat IP statis untuk membuat koneksi IPsec-VPN, dan pastikan alamat IP statis yang digunakan oleh perangkat gateway lokal sama dengan alamat IP yang dikonfigurasi untuk instance gateway pelanggan di sisi Alibaba Cloud. |
Apakah status negosiasi kadang-kadang berubah menjadi gagal?
Kategori penyebab | Penyebab | Solusi |
Perubahan konfigurasi IPsec-VPN | Konfigurasi parameter grup DH (disebut PFS pada beberapa perangkat gateway lokal) dalam fase konfigurasi IPsec tidak konsisten antara koneksi IPsec dan perangkat gateway lokalnya. | Periksa konfigurasi parameter grup DH (PFS) dalam fase konfigurasi IPsec koneksi IPsec atau perangkat gateway lokal, sehingga nilai parameter grup DH (PFS) di kedua ujung dikonfigurasi sama. Untuk metode konfigurasinya, lihat Koneksi IPsec. |
Dalam konfigurasi IPsec-VPN perangkat gateway lokal, suatu parameter ditentukan dengan beberapa nilai. Misalnya, saat mengonfigurasi perangkat gateway lokal, algoritma enkripsi dalam fase konfigurasi IKE ditentukan sebagai aes dan aes192. | Saat mengonfigurasi koneksi IPsec di sisi Alibaba Cloud:
| |
Perangkat gateway lokal dikonfigurasi dengan masa berlaku SA berbasis lalu lintas. | Koneksi IPsec di sisi Alibaba Cloud tidak mendukung konfigurasi masa berlaku SA berbasis lalu lintas; hanya mendukung konfigurasi masa berlaku SA berbasis waktu. Kami merekomendasikan agar perangkat gateway lokal tidak mengonfigurasi masa berlaku SA berbasis lalu lintas, atau mengatur masa berlaku SA berbasis lalu lintas ke 0 byte. | |
Kualitas jaringan buruk | Karena kualitas jaringan yang buruk antara koneksi IPsec dan perangkat gateway lokal, paket protokol DPD, paket probe pemeriksaan kesehatan, atau paket protokol IPsec hilang dan kemudian timeout, menyebabkan koneksi IPsec-VPN terputus. | Periksa konektivitas jaringan pada saat koneksi IPsec-VPN terputus. |
Batasan sisi peer koneksi IPsec | Vendor peer koneksi IPsec memiliki batasan bahwa negosiasi protokol IPsec hanya dapat dipicu ketika ada lalu lintas data. | Konfirmasi apakah gateway VPN peer koneksi IPsec memiliki batasan penggunaan ini. Jika batasan ini ada, konsultasikan dengan vendor peer tentang cara memicu negosiasi protokol IPsec. |
Saat membuat koneksi IPsec-VPN dalam mode dual-tunnel, koneksi IPsec di sisi Alibaba Cloud menggunakan mode traffic selector, dan traffic selector kedua tunnel secara default sama. Perangkat gateway lokal koneksi IPsec mungkin memiliki batasan terkait (misalnya, perangkat firewall Cisco ASA). Saat traffic selector kedua tunnel sama, hanya satu tunnel yang dapat melakukan negosiasi berhasil, dan kedua tunnel melakukan negosiasi berhasil secara bergantian. | Konfirmasi dengan vendor terkait apakah perangkat gateway lokal koneksi IPsec memiliki batasan ini. Jika batasan ini ada, lihat Konfigurasi perangkat lokal untuk memodifikasi konfigurasi IPsec-VPN perangkat gateway lokal koneksi IPsec. |
c. Negosiasi Fase 2 berhasil, tetapi terjadi pengecualian
Tabel referensi cepat:
Apakah status negosiasi protokol routing BGP "Tidak Normal"?
Apakah instance ECS di VPC tidak dapat mengakses server di pusat data lokal?
Apakah server di pusat data lokal tidak dapat mengakses instance ECS di VPC?
Dalam skenario multi-blok CIDR, beberapa blok CIDR berkomunikasi normal sementara yang lain tidak?
Ping berhasil tetapi akses layanan gagal, atau akses ke beberapa nomor port gagal?
Terjadi kehilangan paket selama akses jaringan pribadi, dan konektivitas terputus-putus?
Akses jaringan pribadi normal tetapi latensi forwarding tinggi?
Kegagalan pemeriksaan kesehatan (hanya untuk mode single-tunnel)?
Apakah status negosiasi protokol routing BGP "Tidak Normal"?
Kategori penyebab | Penyebab | Solusi |
Konfigurasi BGP salah | Perangkat gateway lokal tidak dikonfigurasi dengan alamat IP BGP yang benar. | Periksa konfigurasi BGP koneksi IPsec dan perangkat gateway lokalnya untuk memastikan alamat IP BGP koneksi IPsec dan alamat IP BGP perangkat gateway lokal berada dalam blok CIDR yang sama dan tidak saling bertentangan. Blok CIDR tempat alamat IP BGP berada harus merupakan blok CIDR dalam 169.254.0.0/16 dengan panjang masker subnet 30. |
Masalah terkait koneksi IPsec-VPN | Karena konektivitas koneksi IPsec-VPN tidak normal, sisi koneksi IPsec tidak dapat menerima paket protokol BGP dari perangkat gateway lokal. | Periksa konektivitas koneksi IPsec-VPN dan konfirmasi apakah sisi koneksi IPsec telah menerima paket protokol BGP dari perangkat gateway lokal. Anda dapat melihat data pemantauan lalu lintas di bawah koneksi IPsec. Jika sistem saat ini belum memantau catatan lalu lintas inbound apa pun, berarti sisi koneksi IPsec belum menerima paket protokol BGP dari perangkat gateway lokal. |
Status negosiasi koneksi IPsec terputus. | Berdasarkan log koneksi IPsec, periksa apakah koneksi IPsec selalu dalam status "negosiasi Fase 2 berhasil". Jika status negosiasi koneksi IPsec tidak stabil, lakukan troubleshooting masalah koneksi IPsec berdasarkan Kode error dan kata kunci log. |
Apakah instance ECS di VPC tidak dapat mengakses server di pusat data lokal?
Penyebab: Konfigurasi rute VPC, aturan security group, atau konfigurasi rute pusat data lokal dan kebijakan kontrol akses tidak mengizinkan instance ECS di VPC mengakses server di pusat data lokal.
Solusi: Lihat informasi berikut untuk melakukan troubleshooting konfigurasi terkait.
VPC
Periksa konfigurasi rute di tabel rute VPC. Pastikan rute yang relevan dikonfigurasi di tabel rute VPC sehingga instance ECS dapat mengakses server di pusat data lokal.
Periksa aturan security group yang diterapkan pada VPC. Pastikan aturan security group mengizinkan akses timbal balik antara instance ECS dan server.
Pusat data lokal
Periksa konfigurasi rute pusat data lokal. Pastikan rute yang relevan dikonfigurasi di pusat data lokal sehingga server dapat merespons instance ECS.
Periksa kebijakan kontrol akses pusat data lokal. Pastikan pusat data lokal mengizinkan akses timbal balik antara instance ECS dan server.
Jika alamat IP publik digunakan sebagai alamat IP pribadi di dalam pusat data lokal, Anda perlu mengatur blok CIDR alamat IP publik tersebut sebagai blok CIDR pelanggan VPC untuk memastikan VPC dapat mengakses blok CIDR publik tersebut.
Apakah server di pusat data lokal tidak dapat mengakses instance ECS di VPC?
Penyebab: Konfigurasi rute VPC, aturan security group, atau konfigurasi rute pusat data lokal dan kebijakan kontrol akses tidak mengizinkan server di pusat data lokal mengakses instance ECS di VPC.
Solusi: Lihat informasi berikut untuk melakukan troubleshooting konfigurasi terkait.
VPC
Periksa konfigurasi rute di tabel rute VPC. Pastikan rute yang relevan dikonfigurasi di tabel rute VPC sehingga instance ECS dapat merespons akses dari server.
Periksa aturan security group yang diterapkan pada VPC. Pastikan aturan security group mengizinkan akses timbal balik antara instance ECS dan server.
Pusat data lokal
Periksa konfigurasi rute pusat data lokal. Pastikan rute yang relevan dikonfigurasi di pusat data lokal sehingga server dapat mengakses instance ECS melalui koneksi IPsec-VPN.
Periksa kebijakan kontrol akses pusat data lokal. Pastikan pusat data lokal mengizinkan akses timbal balik antara instance ECS dan server.
Dalam skenario multi-blok CIDR, beberapa blok CIDR berkomunikasi normal sementara yang lain tidak?
Penyebab: Dalam skenario di mana koneksi IPsec-VPN digunakan untuk menghubungkan pusat data lokal dan VPC, jika gateway VPN berinterkoneksi dengan perangkat dari vendor tradisional seperti Cisco, H3C, dan Huawei, dan koneksi IPsec menggunakan mode routing traffic selector dengan beberapa blok CIDR dikonfigurasi, hanya satu blok CIDR yang dapat berkomunikasi, sementara blok CIDR lainnya tidak dapat.
Fenomena ini disebabkan oleh ketidakcocokan protokol IPsec antara kedua ujung saat gateway VPN Alibaba Cloud berinterkoneksi dengan perangkat dari vendor tradisional seperti Cisco, H3C, dan Huawei. Saat beberapa blok CIDR dikonfigurasi untuk koneksi IPsec, gateway VPN Alibaba Cloud menggunakan satu SA (Security Association) untuk bernegosiasi dengan perangkat gateway peer, sedangkan perangkat gateway peer menggunakan beberapa SA untuk bernegosiasi dengan gateway VPN dalam kasus beberapa blok CIDR.
Solusi: Lihat Komunikasi multi-blok CIDR: rekomendasi konfigurasi dan FAQ.
Ping berhasil tetapi akses layanan gagal, atau akses ke beberapa nomor port gagal?
Penyebab: Aturan security group yang diterapkan pada VPC atau kebijakan kontrol akses yang diterapkan pada pusat data lokal tidak mengizinkan alamat IP, jenis protokol, dan nomor port yang sesuai.
Solusi: Lihat informasi berikut untuk melakukan troubleshooting konfigurasi terkait.
Periksa aturan security group yang diterapkan pada VPC. Pastikan aturan security group mengizinkan alamat IP, jenis protokol, dan nomor port yang perlu berkomunikasi antara pusat data lokal dan VPC.
Periksa kebijakan kontrol akses yang diterapkan pada pusat data lokal. Pastikan kebijakan kontrol akses mengizinkan alamat IP, jenis protokol, dan nomor port yang perlu berkomunikasi antara pusat data lokal dan VPC.
Jika sisi pusat data lokal memiliki konfigurasi seperti kebijakan layanan dan resolusi nama domain, kami merekomendasikan Anda memeriksanya juga. Pastikan alamat IP, jenis protokol, dan nomor port yang perlu berkomunikasi antara pusat data lokal dan VPC diizinkan.
Mengapa traceroute lokal tidak dapat mencapai cloud, tetapi ping berhasil?
Penyebab
traceroute dan ping menggunakan jenis paket ICMP yang berbeda, dan perangkat jaringan perantara mungkin menerapkan kebijakan pemrosesan yang berbeda terhadapnya:
ping menggunakan ICMP Echo Request/Echo Reply untuk langsung menguji keterjangkauan end-to-end target.
traceroute mengandalkan pesan ICMP Time Exceeded (notifikasi timeout yang dikembalikan oleh perangkat perantara saat TTL paket berkurang menjadi 0) untuk melacak jalur hop demi hop.
Jika firewall atau router egress lokal dikonfigurasi dengan kebijakan keamanan yang melarang pesan ICMP Time Exceeded (atau port UDP yang digunakan oleh traceroute), pelacakan jalur akan terputus di node tersebut, tetapi paket ICMP Echo ping tidak diblokir, sehingga ping dapat berhasil. Ini adalah perbedaan kebijakan perangkat perantara dan tidak menunjukkan bahwa terowongan VPN atau host target mengalami masalah.
Saran Pemecahan Masalah
Periksa kebijakan keamanan perangkat egress lokal untuk mengonfirmasi apakah membatasi pesan ICMP Time Exceeded atau port UDP (traceroute secara default dimulai dari port UDP 33434; beberapa tool mendukung beralih ke mode ICMP).
Verifikasi konektivitas jaringan secara segmental:
Pada perangkat lokal, ping alamat IP publik gateway VPN Alibaba Cloud (untuk memverifikasi konektivitas dari egress internet ke gateway VPN).
Pada perangkat lokal, ping alamat IP pribadi di dalam VPC Alibaba Cloud (untuk memverifikasi konektivitas saluran internal terowongan VPN).
Jika Anda perlu mengonfirmasi ketersediaan tool pelacakan jalur, Anda dapat menjalankan traceroute secara terbalik pada instance ECS cloud untuk melacak ke IP lokal, dan membandingkan hasil dua arah.
Terjadi kehilangan paket selama akses jaringan pribadi, dan konektivitas terputus-putus?
Kategori penyebab | Penyebab | Solusi |
Masalah spesifikasi gateway VPN | Saat komunikasi lalu lintas, lonjakan lalu lintas melebihi spesifikasi bandwidth instance gateway VPN. Anda dapat melihat informasi pemantauan lalu lintas instance gateway VPN di konsol manajemen Gateway VPN untuk mengonfirmasi apakah terjadi lonjakan lalu lintas. | Anda dapat meningkatkan instance gateway VPN atau melakukan peningkatan sementara. Untuk informasi lebih lanjut, lihat Ubah ukuran dan perpanjangan (Hanya VPNGW Standar). |
Masalah terkait koneksi IPsec-VPN | Status negosiasi koneksi IPsec terputus. | Berdasarkan informasi log koneksi IPsec, periksa apakah koneksi IPsec selalu dalam status "negosiasi Fase 2 berhasil". Jika status negosiasi koneksi IPsec tidak stabil dan terowongan sering melakukan negosiasi ulang, menyebabkan gangguan jaringan terputus-putus, lakukan troubleshooting masalah koneksi IPsec berdasarkan Kode error dan kata kunci log. |
Masalah terkait MTU | MTU pengguna pusat data lokal dikonfigurasi melebihi 1300 byte (tidak termasuk 1300 byte). | Untuk gateway VPN yang dibuat sebelum 1 April 2021, jika MTU pengguna pusat data lokal dikonfigurasi lebih besar dari 1300 byte (tidak termasuk 1300 byte), koneksi IPsec-VPN mungkin tidak berfungsi. Kami merekomendasikan Anda meningkatkan gateway VPN ke versi terbaru untuk menghindari masalah ini. |
Saat transmisi lalu lintas, paket lalu lintas terlalu besar dan melebihi nilai MTU di jalur transmisi, menyebabkan paket difragmentasi untuk transmisi. | Gateway VPN hanya mendukung transmisi paket yang sudah difragmentasi, dan tidak mendukung fragmentasi paket atau penyusunan ulang fragmen paket. Kami merekomendasikan Anda mengatur MTU pengguna ke 1399 byte. Untuk informasi lebih lanjut, lihat Konfigurasi MTU. |
Akses jaringan pribadi normal tetapi latensi forwarding tinggi?
Kategori penyebab | Penyebab | Solusi |
Masalah spesifikasi gateway VPN | Saat komunikasi lalu lintas, lonjakan lalu lintas melebihi spesifikasi bandwidth instance gateway VPN. Anda dapat melihat informasi pemantauan lalu lintas instance gateway VPN di konsol manajemen Gateway VPN untuk mengonfirmasi apakah terjadi lonjakan lalu lintas. | Anda dapat meningkatkan instance gateway VPN atau melakukan peningkatan sementara. Untuk informasi lebih lanjut, lihat Ubah ukuran dan perpanjangan (Hanya VPNGW Standar). |
Kualitas jaringan buruk | Karena kualitas jaringan yang buruk antara koneksi IPsec dan perangkat gateway lokal, terjadi latensi jaringan tinggi dan kehilangan paket selama komunikasi lalu lintas. | Gunakan perintah |
Traffic selector yang dikonfigurasi di cloud dan lokal berbeda, tetapi koneksi IPsec-VPN tetap dapat melakukan negosiasi berhasil?
Penyebab:
Seperti yang ditunjukkan pada gambar berikut, jika blok CIDR traffic selector yang dikonfigurasi pada perangkat gateway lokal dan blok CIDR traffic selector yang dikonfigurasi pada koneksi IPsec memiliki hubungan inklusi, dan kedua ujung menggunakan versi IKEv2, maka selama negosiasi IPsec, gateway VPN Alibaba Cloud menganggap traffic selector kedua ujung cocok. Jika perangkat gateway lokal juga mendukung hubungan inklusi (yaitu menganggap traffic selector dengan hubungan inklusi saling cocok), maka terjadi fenomena di mana traffic selector yang dikonfigurasi di cloud dan lokal berbeda, tetapi koneksi IPsec-VPN tetap dapat melakukan negosiasi berhasil.
Misalnya, perangkat gateway lokal 1 mendukung hubungan inklusi. Saat perangkat gateway lokal 1 bernegosiasi dengan koneksi IPsec 1 dan koneksi IPsec 2, blok CIDR lokal 10.55.0.0/16 pada perangkat gateway lokal 1 mencakup blok CIDR remote 10.55.193.0/24 koneksi IPsec 1 dan blok CIDR remote 10.55.0.0/16 koneksi IPsec 2; blok CIDR remote 10.66.88.0/22 perangkat gateway lokal 1 mencakup blok CIDR lokal 10.66.90.0/24 koneksi IPsec 1 dan blok CIDR lokal 10.66.89.0/24 koneksi IPsec 2. Oleh karena itu, baik perangkat gateway lokal 1 maupun gateway VPN Alibaba Cloud menganggap traffic selector saling cocok, dan perangkat gateway lokal 1 dapat melakukan negosiasi berhasil dengan koneksi IPsec 1 dan koneksi IPsec 2.
Jika perangkat gateway lokal tidak mendukung hubungan inklusi (yaitu menganggap traffic selector dengan hubungan inklusi tidak saling cocok), maka koneksi IPsec-VPN tidak dapat melakukan negosiasi berhasil. Konfirmasi dengan vendor perangkat gateway lokal apakah perangkat gateway lokal mendukung hubungan inklusi.
Jika kedua ujung perangkat gateway lokal dan koneksi IPsec menggunakan versi IKEv1, traffic selector kedua ujung harus persis sama (tidak diperbolehkan hubungan inklusi) agar koneksi IPsec-VPN dapat melakukan negosiasi berhasil.
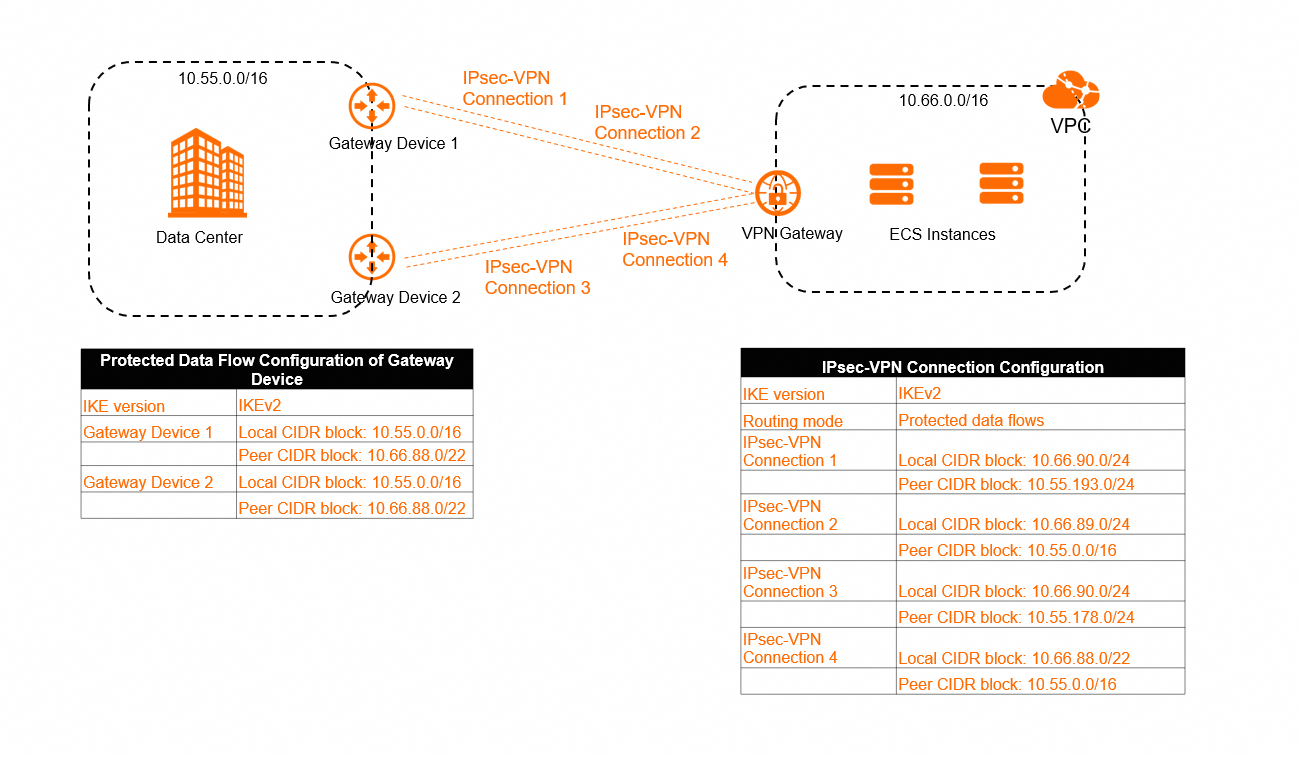
Dampak yang mungkin terjadi:
Seperti yang ditunjukkan pada gambar sebelumnya, jika ada beberapa koneksi IPsec di bawah satu instance gateway VPN, dan blok CIDR traffic selector beberapa koneksi IPsec tersebut memiliki hubungan inklusi, lalu lintas mungkin tidak diteruskan melalui jalur yang diharapkan.
Untuk koneksi IPsec yang dikonfigurasi dengan mode traffic selector, setelah koneksi IPsec dibuat, sistem secara default menambahkan rute terkait ke tabel rute berbasis kebijakan instance gateway VPN, dan setiap rute memiliki prioritas kebijakan yang sama. Dalam skenario yang ditunjukkan pada gambar sebelumnya, sistem secara default menambahkan rute berikut ke tabel rute berbasis kebijakan instance gateway VPN:
Nama entri rute | Blok CIDR sumber | Blok CIDR tujuan | Next Hop | Bobot | Prioritas kebijakan |
Entri rute 1 | 10.66.90.0/24 | 10.55.193.0/24 | Koneksi IPsec 1 | 100 | 10 |
Entri rute 2 | 10.66.89.0/24 | 10.55.0.0/16 | Koneksi IPsec 2 | 100 | 10 |
Entri rute 3 | 10.66.90.0/24 | 10.55.178.0/24 | Koneksi IPsec 3 | 100 | 10 |
Entri rute 4 | 10.66.88.0/24 | 10.55.0.0/16 | Koneksi IPsec 4 | 100 | 10 |
Berdasarkan Aturan pencocokan rute berbasis kebijakan, dalam skenario di mana prioritas kebijakan sama, sistem mencocokkan rute satu per satu sesuai urutan rute berbasis kebijakan. Begitu rute berbasis kebijakan dicocokkan, lalu lintas segera diteruskan sesuai rute berbasis kebijakan saat ini. Urutan rute berbasis kebijakan ditentukan oleh waktu saat rute berbasis kebijakan dikirim ke sistem. Biasanya, rute berbasis kebijakan yang dikonfigurasi lebih dulu dikirim lebih dulu ke sistem, tetapi hal ini tidak dapat dijamin sepenuhnya dalam situasi saat ini. Oleh karena itu, rute berbasis kebijakan yang dikonfigurasi belakangan mungkin dikirim lebih dulu ke sistem, menyebabkan prioritas rute berbasis kebijakan yang dikonfigurasi belakangan lebih tinggi daripada rute berbasis kebijakan yang dikonfigurasi lebih dulu.
Dalam skenario yang ditunjukkan pada gambar sebelumnya, dimungkinkan pusat data lokal mengirim paket permintaan ke VPC melalui koneksi IPsec-VPN 1, sementara VPC mengirim paket balasan ke pusat data lokal melalui koneksi IPsec-VPN 4, karena entri rute 4 mungkin dikirim lebih dulu ke sistem, menyebabkan prioritas entri rute 4 lebih tinggi daripada entri rute 1.
Solusi:
Hindari menambahkan blok CIDR traffic selector dengan hubungan inklusi untuk perangkat gateway lokal dan koneksi IPsec. Kami merekomendasikan Anda menambahkan blok CIDR traffic selector yang persis cocok untuk kedua ujung. Metode ini dapat meningkatkan stabilitas koneksi IPsec-VPN.
Saat membuat koneksi IPsec, tambahkan blok CIDR traffic selector yang tepat sebanyak mungkin untuk memastikan blok CIDR traffic selector beberapa koneksi IPsec di bawah instance gateway VPN tidak tumpang tindih.
Konfigurasi nilai prioritas kebijakan dan bobot yang berbeda untuk setiap rute berbasis kebijakan untuk memastikan lalu lintas hanya mencocokkan satu rute berbasis kebijakan.
Jika instance gateway VPN Anda tidak mendukung konfigurasi prioritas kebijakan, Anda dapat meningkatkan instance gateway VPN. Setelah peningkatan, instance gateway VPN secara default mendukung konfigurasi prioritas kebijakan untuk rute berbasis kebijakan.
Apa yang harus saya lakukan jika akses ke layanan peer timeout saat SNAT Gateway NAT VPC dikombinasikan dengan IPsec-VPN?
Penyebab: Setelah Gateway NAT VPC melakukan SNAT, IP sumber lalu lintas berubah menjadi IP publik yang digunakan oleh Gateway NAT. Jika konfigurasi rute gateway VPN tidak cocok dengan jalur lalu lintas yang sesuai dengan IP sumber yang diterjemahkan, paket balasan tidak dapat dikembalikan melalui terowongan IPsec, yang bermanifestasi sebagai timeout saat mengakses layanan peer.
Solusi:
Di tabel rute berbasis tujuan gateway VPN, tambahkan rute berbasis tujuan yang mengarah ke blok CIDR atau IP target peer, dan pilih koneksi IPsec yang sesuai sebagai lompatan berikutnya.
Jika Anda menggunakan mode rute berbasis kebijakan, periksa apakah konfigurasi IP sumber rute berbasis kebijakan konsisten dengan IP sumber aktual setelah terjemahan SNAT (yaitu IP publik yang digunakan oleh Gateway NAT VPC), sehingga rute berbasis kebijakan dapat secara akurat mencocokkan lalu lintas setelah terjemahan SNAT.
Apa yang harus saya lakukan jika AD Connector atau resolusi DNS gagal setelah terowongan IPsec terhubung?
Penyebab: Saat pengujian ping terowongan IPsec normal dan konfigurasi resolusi nama domain benar, kesalahan mungkin tidak berada di lapisan terowongan. Jika UDP port 53 dasar diblokir oleh firewall lokal atau kebijakan keamanan, komunikasi DNS akan diblokir, yang pada gilirannya dapat menyebabkan kegagalan koneksi AD Connector atau timeout RPC (Error 1818).
Solusi:
Periksa dan izinkan UDP port 53 server DNS IDC lokal (berdasarkan IP server DNS di lingkungan aktual) untuk memastikan sumber daya cloud dapat berkomunikasi dengan DNS lokal melalui port ini.
Saat menyinkronkan pengontrol domain Windows AD di lingkungan CEN+VPN lintas cloud, lakukan troubleshooting tingkat kehilangan paket dan latensi ping panjang dua arah, dan tangkap paket di kedua ujung cloud dan lokal secara bersamaan untuk analisis jika diperlukan.
Apa penyebab waktu alih bencana terowongan IPsec lama?
Penyebab: Waktu total yang dikonsumsi oleh failover terowongan tidak hanya bergantung pada kecepatan alih bencana instance gateway VPN Alibaba Cloud, tetapi juga pada mekanisme deteksi kesalahan dan alih bencana perangkat VPN lokal. Bahkan jika terowongan cadangan di sisi Alibaba Cloud telah berlaku, perangkat lokal mungkin belum menyelesaikan alih bencana karena konfigurasi seperti waktu timeout heartbeat dan interval probe, yang bermanifestasi sebagai waktu pemulihan end-to-end yang jauh lebih lama dari yang diharapkan (misalnya, pemulihan memakan waktu sekitar 10 menit).
Saran troubleshooting:
Periksa status dan log instance gateway VPN Alibaba Cloud serta perangkat VPN lokal secara terpisah.
Konfirmasi titik waktu efektif aktual terowongan cadangan dan titik waktu saat jalur lalu lintas menyelesaikan alih bencana.
Bandingkan kedua titik waktu tersebut untuk mengevaluasi apakah konsumsi waktu tambahan disebabkan oleh kebijakan probe dan alih bencana perangkat lokal.
Kegagalan pemeriksaan kesehatan (hanya untuk mode single-tunnel)?
Kategori penyebab | Penyebab | Solusi |
Masalah alamat IP target pemeriksaan kesehatan | Alamat IP target pemeriksaan kesehatan tidak dapat diakses. | Pada host yang terkait dengan alamat IP target, gunakan alamat IP target untuk mengakses alamat IP sumber pemeriksaan kesehatan melalui perintah |
Host yang terkait dengan alamat IP target pemeriksaan kesehatan tidak berfungsi normal dan tidak dapat merespons tepat waktu paket probe (paket ICMP) yang dikirim oleh koneksi IPsec. | Periksa apakah host yang terkait dengan alamat IP target normal. Untuk informasi lebih lanjut, konsultasikan dengan vendor perangkat gateway. | |
Konfigurasi rute dan kebijakan keamanan yang terkait dengan alamat IP target pemeriksaan kesehatan telah berubah. Misalnya, kebijakan keamanan tidak mengizinkan paket dari alamat IP sumber pemeriksaan kesehatan, alamat IP target, atau jenis protokol ICMP. | Di sisi perangkat gateway lokal, periksa konfigurasi rute dan kebijakan keamanan yang terkait dengan alamat IP target untuk memastikan:
| |
Alamat IP target pemeriksaan kesehatan tidak merespons paket probe pemeriksaan kesehatan dari jalur asli (jalur tempat alamat IP target menerima paket probe). | Gunakan perintah | |
Masalah terkait koneksi IPsec-VPN | Status negosiasi koneksi IPsec terputus. | Berdasarkan log koneksi IPsec, periksa apakah koneksi IPsec selalu dalam status "negosiasi Fase 2 berhasil". Jika status negosiasi koneksi IPsec tidak stabil, lakukan troubleshooting masalah koneksi IPsec berdasarkan Kode error dan kata kunci log. Catatan: Setelah pemeriksaan kesehatan koneksi IPsec gagal, sistem mengatur ulang terowongan IPsec. Dalam skenario aplikasi selain koneksi IPsec-VPN aktif/cadangan, kami tidak merekomendasikan Anda mengonfigurasi pemeriksaan kesehatan untuk koneksi IPsec. |
Lampiran: Kode error dan kata kunci log
Gunakan Ctrl+F (Windows) atau Cmd+F (Mac) untuk menemukan kode error yang sesuai atau mencocokkan kata kunci log pada tabel berikut, lalu temukan metode troubleshooting yang sesuai.
Kode error (hanya konsol) | Kode error (hanya API) | Pesan error | Kata kunci log | Metode troubleshooting |
The peer does not match. | PeerMismatch | Paket protokol yang diterima tidak cocok dengan informasi gateway pelanggan |
|
|
The algorithm does not match. | AlgorithmMismatch | Parameter algoritma enkripsi, algoritma autentikasi, atau grup DH tidak cocok |
|
|
The encryption algorithm does not match. | EncryptionAlgorithmMismatch | Algoritma enkripsi IPsec tidak cocok |
|
|
Check whether the authentication algorithm matches. | AuthenticationAlgorithmMismatch | Algoritma autentikasi IKE tidak cocok |
|
|
The DH groups do not match. | DhGroupMismatch | Parameter grup DH fase 1 IKE tidak cocok |
|
|
The pre-shared key does not match. | PskMismatch | Parameter kunci pra-bersama tidak cocok |
|
|
PeerID does not match. | PeerIdMismatch | LocalID atau RemoteID tidak cocok atau tidak kompatibel |
|
|
DPD payload sequence is incompatible. | DpdHashNotifyCompatibility | Kompatibilitas urutan payload DPD |
| Saat fungsi DPD diaktifkan untuk koneksi IPsec, urutan payload DPD koneksi IPsec secara default adalah |
DPD timed out. | DpdTimeout | Timeout paket DPD |
|
|
The IKE version does not match. | IkeVersionMismatch | Parameter nomor versi IKE tidak cocok, atau mode negosiasi tidak cocok |
|
|
The negotiation mode does not match. | NegotiationModeMismatch | Mode negosiasi tidak cocok |
|
|
NAT-T does not match. | NatTMismatch | NAT traversal tidak cocok |
| Periksa apakah status fungsi NAT traversal koneksi IPsec dan perangkat gateway lokalnya sama. Jika berbeda, modifikasi agar konfigurasi di kedua ujung sama. Jika perangkat gateway lokal berada di belakang Gateway NAT, kami merekomendasikan kedua ujung koneksi IPsec dan perangkat gateway lokal mengaktifkan fungsi NAT traversal. |
SA Lifetime does not match. | LifetimeMismatch | Parameter Masa Berlaku tidak cocok |
| Periksa masa berlaku SA (detik) yang dikonfigurasi dalam fase konfigurasi IKE dan konfigurasi IPsec koneksi IPsec dan perangkat gateway lokalnya. Jika berbeda, modifikasi agar konfigurasi di kedua ujung sama. Masa berlaku SA (detik) yang dikonfigurasi untuk koneksi IPsec dan perangkat gateway lokalnya tidak wajib sama, tetapi karena perangkat gateway yang berbeda berasal dari vendor yang berbeda, untuk memastikan stabilitas koneksi IPsec-VPN, kami merekomendasikan kedua ujung dikonfigurasi dengan masa berlaku SA (detik) yang sama. |
The security protocol does not match. | SecurityProtocolMismatch | Parameter protokol keamanan tidak cocok |
| Periksa apakah protokol keamanan yang digunakan oleh perangkat gateway lokal adalah ESP (Encapsulating Security Payload). Jika tidak, ubah ke ESP. Untuk protokol keamanan yang digunakan oleh koneksi IPsec-VPN, gateway VPN Alibaba Cloud hanya mendukung ESP, dan tidak mendukung AH (Authentication Header). |
The encapsulation mode does not match. | EncapsulationModeMismatch | Mode enkapsulasi tidak cocok |
| Periksa apakah mode enkapsulasi yang digunakan oleh perangkat gateway lokal adalah mode tunnel. Jika tidak, ubah ke mode tunnel. Untuk mode enkapsulasi yang digunakan oleh koneksi IPsec-VPN, gateway VPN Alibaba Cloud hanya mendukung mode tunnel, dan tidak mendukung mode transport. |
The algorithm is incompatible. | AlgorithmCompatibility | Kompatibilitas algoritma | Tidak ada | Algoritma autentikasi yang dikonfigurasi dalam fase konfigurasi IKE dan konfigurasi IPsec koneksi IPsec dan perangkat gateway lokalnya tidak kompatibel. Kami merekomendasikan kedua ujung menggunakan algoritma autentikasi lain, seperti md5. |
Protected Data Flow does not match. | TrafficSelectorMismatch | Parameter blok CIDR traffic selector tidak cocok |
|
|
PFS does not match. | PfsMismatch | Parameter grup DH fase 2 IPsec tidak cocok |
| Periksa apakah status konfigurasi fungsi PFS dalam fase konfigurasi IPsec koneksi IPsec dan perangkat gateway lokalnya sama. Jika berbeda, modifikasi agar konfigurasi di kedua ujung sama.
|
The commit bit does not match. | CommitMismatch | Bit commit tidak cocok | Tidak ada | Periksa apakah bit commit perangkat gateway lokal diaktifkan. Jika ya, nonaktifkan bit commit. Bit commit digunakan untuk memastikan negosiasi protokol IPsec selesai sebelum data yang dilindungi dikirim. Gateway VPN Alibaba Cloud tidak mendukung konfigurasi bit commit. |
The proposal does not match. | ProposalMismatch | Proposal tidak cocok |
|
|
Negotiations failed. | NegotiationFailed | Negosiasi protokol gagal |
| Atur ulang koneksi IPsec-VPN untuk memicu negosiasi ulang protokol IPsec, dan sistem akan memeriksa kembali. |
Phase 1 negotiations timed out. | Phase1NegotiationTimeout | Gagal menerima paket protokol fase 1, dan negosiasi gagal karena timeout |
|
|
Check whether Phase 2 negotiations timed out. | Phase2NegotiationTimeout | Gagal menerima paket fase 2, dan negosiasi gagal karena timeout | Tidak ada |
|
Response packets cannot be received from the peer. | NoResponse | Gateway peer tidak merespons |
|
|
The delete packet is received from the peer. | ReceiveDeleteNotify | Menerima paket hapus dari peer |
| Sisi koneksi IPsec menerima paket |
The reason for the negotiation exception is not found. | NoExceptionFound | Penyebab pengecualian negosiasi tidak didiagnosis | Tidak ada | Hasil saat ini mungkin disebabkan oleh koneksi IPsec-VPN yang belum memulai negosiasi. Atur ulang koneksi IPsec-VPN di sisi Alibaba Cloud atau perangkat jaringan peer. Di sisi Alibaba Cloud, Anda dapat memodifikasi nilai Effective Immediately di bawah koneksi IPsec, menyimpannya, lalu mengembalikan Effective Immediately ke nilai konfigurasi aslinya untuk memicu dimulainya negosiasi protokol IPsec. Kemudian refresh halaman saat ini untuk melihat hasil pemeriksaan. |