Topik ini menjelaskan cara mengonfigurasi firewall H3C untuk membuat koneksi IPsec-VPN antara data center Anda dan virtual private cloud (VPC) di Alibaba Cloud, mencakup mode dual-tunnel dan mode single-tunnel.
Kami merekomendasikan penggunaan mode dual-tunnel bila memungkinkan. Untuk informasi selengkapnya tentang mode dual-tunnel, lihat Asosiasikan dengan gateway VPN.
Mode dual-tunnel (direkomendasikan)
Skenario
Dalam skenario tersebut:
Perusahaan memiliki data center on-premises dengan Blok CIDR 10.34.0.0/24 yang perlu berkomunikasi dengan Alibaba Cloud.
Perusahaan memiliki virtual private cloud (VPC) di Alibaba Cloud dengan Blok CIDR 192.168.0.0/16, dan layanan aplikasi dideploy pada instance Elastic Compute Service (ECS) di dalam VPC tersebut.
Perusahaan berencana membuat koneksi IPsec-VPN dalam mode dual-tunnel antara data center dan VPC di cloud untuk mengaktifkan akses timbal balik terhadap resource.
Rencana alamat IP
Berdasarkan jumlah egress Internet perangkat H3C, topik ini menyediakan dua skenario:
Single egress: Perangkat H3C dikonfigurasi hanya dengan satu egress Internet, sehingga hanya memiliki satu alamat IP publik.
Dual egresses: Perangkat H3C dikonfigurasi dengan dua egress Internet, masing-masing berkorespondensi dengan dua alamat IP publik.
Pilih rencana alamat IP yang sesuai berdasarkan kondisi aktual perangkat on-premises Anda.
Single egress
Tabel berikut menjelaskan rencana alamat IP.
Lokasi | Item konfigurasi | Nilai contoh |
Data center on-premises | Alamat perangkat H3C | GE2 (egress Internet): 10.32.0.175 Lompatan berikutnya: 10.32.0.173 Alamat IP publik yang dipetakan: 8.XX.XX.3 |
GE4 (antarmuka pribadi): 10.34.0.20 | ||
Blok CIDR pribadi | 10.34.0.0/24 | |
Alamat IP server | 10.34.0.21 | |
Alibaba Cloud | Alamat gateway VPN | Saluran aktif: 39.XX.XX.17 Saluran cadangan: 39.XX.XX.10 |
Blok CIDR VPC | 192.168.0.0/16 | |
Blok CIDR vSwitch | Zona J: 192.168.1.0/24 Zona K: 192.168.2.0/24 | |
Alamat ECS | 192.168.1.11 |
Dual egresses
Rencana alamat IP adalah sebagai berikut.
Lokasi | Item konfigurasi | Nilai contoh |
Data center | Alamat perangkat H3C | GE2 (Internet Egress 1): 10.32.0.175 Lompatan berikutnya: 10.32.0.173 Alamat IP publik yang dipetakan: 8.XX.XX.3 |
GE3 (egress Internet 2): 10.33.0.238 Lompatan berikutnya: 10.33.0.236 Alamat IP publik yang dipetakan: 116.XX.XX.68 | ||
GE4 (antarmuka pribadi): 10.34.0.20 | ||
Blok CIDR pribadi | 10.34.0.0/24 | |
Alamat IP server | 10.34.0.21 | |
Alibaba Cloud | Alamat gateway VPN | Saluran aktif: 39.XX.XX.17 Saluran cadangan: 39.XX.XX.10 |
Blok CIDR VPC | 192.168.0.0/16 | |
Blok CIDR vSwitch | Zona J: 192.168.1.0/24 Zona K: 192.168.2.0/24 | |
Alamat ECS | 192.168.1.11 |
Rencana BGP
Topik ini menjelaskan cara mengonfigurasi firewall H3C untuk koneksi IPsec-VPN yang menggunakan perutean statis dan Perutean dinamis BGP. Jika Anda tidak perlu menggunakan Perutean dinamis BGP, bagian ini dapat diabaikan. Berikut adalah rencana blok CIDR BGP dalam topik ini.
Resource | Terowongan | Blok CIDR saluran BGP | Alamat IP BGP | ASN lokal BGP |
Gateway VPN Alibaba Cloud | Tunnel 1 | 169.254.10.0/30 Catatan Dalam satu instance gateway VPN, blok CIDR setiap saluran harus unik. | 169.254.10.1 | 65535 |
Saluran 2 | 169.254.20.0/30 | 169.254.20.1 | ||
Firewall H3C | Saluran 1 | 169.254.10.0/30 | 169.254.10.2 | 65500 |
Terowongan 2 | 169.254.20.0/30 | 169.254.20.2 |
Rencana konfigurasi koneksi IPsec-VPN
Dalam mode dual-tunnel, Saluran 1 (saluran aktif) dan Saluran 2 (saluran cadangan) menggunakan nilai contoh yang sama.
Untuk setiap saluran, konfigurasi koneksi IPsec-VPN di sisi Alibaba Cloud dan sisi firewall H3C harus identik.
Item konfigurasi | Nilai contoh | |
Kunci pra-bersama | ChangeMe**** | |
IKE | Versi | ikev2 |
Mode negosiasi | main | |
Algoritma enkripsi | aes256 | |
Algoritma autentikasi | sha256 | |
Grup DH | group14 | |
Masa berlaku SA (detik) | 86400 | |
IPsec | Algoritma enkripsi | aes256 |
Algoritma autentikasi | sha256 | |
Grup DH | group14 | |
Masa berlaku SA (detik) | 86400 | |
Prasyarat
Sebelum mengonfigurasi perangkat H3C, lengkapi tugas-tugas berikut di sisi Alibaba Cloud: buat instance gateway VPN, buat gateway pelanggan, buat koneksi IPsec-VPN, dan konfigurasikan perutean gateway VPN.
Untuk perutean statis, lihat Panduan cepat Standard VPN Gateway.
Untuk Perutean dinamis BGP, lihat Mode dual-tunnel dengan BGP.
Konfigurasi gateway pelanggan berbeda antara skenario single egress dan dual egresses:
Single egress: Anda hanya perlu membuat satu gateway pelanggan. Saat membuat koneksi IPsec-VPN, kedua saluran menggunakan gateway pelanggan yang sama.
Dual egresses: Anda perlu membuat dua gateway pelanggan. Saat membuat koneksi IPsec-VPN, kedua saluran menggunakan gateway pelanggan masing-masing.
Prosedur
Topik ini menggunakan versi H3C vFW1k E1185 sebagai contoh konfigurasi. Konfigurasi dapat berbeda untuk firewall model dan versi lainnya. Anda dapat merujuk ke dokumentasi yang sesuai atau berkonsultasi dengan vendor firewall untuk melakukan konfigurasi berdasarkan versi yang benar-benar Anda gunakan.
Topik ini menyediakan contoh konfigurasi untuk empat skenario. Pilih langkah-langkah konfigurasi yang sesuai berdasarkan kondisi aktual perangkat on-premises Anda.
Single egress + perutean statis
Dalam skenario single-egress dengan satu alamat IP publik, Anda dapat mengikat single egress perangkat H3C ke dua antarmuka Tunnel dan mengonfigurasi profil IPsec berbeda untuk antarmuka tersebut agar terhubung ke saluran aktif dan saluran cadangan di Alibaba Cloud.
Langkah 1: Konfigurasi antarmuka dan jaringan
Konfigurasikan alamat IP dan zona keamanan untuk antarmuka publik dan antarmuka pribadi perangkat H3C, lalu konfigurasikan rute.
# Konfigurasi antarmuka publik.
interface GigabitEthernet 2/0
 ip addr 10.32.0.175 24
 quit

# Konfigurasi antarmuka pribadi.
interface GigabitEthernet 4/0
 ip addr 10.34.0.10 24
 quit

# Tambahkan antarmuka publik dan pribadi ke zona keamanan masing-masing.
security-zone name Untrust
 import interface GigabitEthernet 2/0
 quit
security-zone name Trust
 import interface GigabitEthernet 4/0
 quit

# Konfigurasi rute untuk IP publik gateway VPN peer (egress Internet).
ip route-static 39.XX.XX.17 32 10.32.0.173
ip route-static 39.XX.XX.10 32 10.32.0.173
ip route-static 10.0.0.0 8 10.34.0.253
ip route-static 10.0.0.0 8 10.34.0.253
Langkah 2: Konfigurasi Tunnel
Buat dua antarmuka tunnel untuk terhubung ke saluran aktif dan saluran cadangan di cloud.
# Konfigurasi antarmuka tunnel dan terapkan IPsec ke antarmuka tunnel.
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 quit
interface tunnel 2 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 quit

# Tambahkan antarmuka tunnel ke zona keamanan Untrust.
security-zone name Untrust
 import interface Tunnel 1
 import interface Tunnel 2
 quit
Langkah 3: Konfigurasi transform set dan kebijakan IPsec
Konfigurasikan IPsec dan IKE. Pastikan konfigurasi identik dengan yang ada di sisi Alibaba Cloud.
# Konfigurasi transform set IPsec
ipsec transform-set to-ali-trans
 encapsulation-mode tunnel
 protocol esp
 esp authentication-algorithm sha256
 esp encryption-algorithm aes-cbc-256
 pfs dh-group14
 quit

# Konfigurasi proposal IKEv2 dan kebijakan keamanan IKE
ikev2 proposal to-ali-prop
 dh group14
 encryption aes-cbc-256
 integrity sha256
 prf sha256
 quit
ikev2 policy to-ali-policy
 priority 1
 proposal to-ali-prop
 quit

# Konfigurasi keychain IKE. Dua peer berkorespondensi dengan dua saluran di Alibaba Cloud, dan address menentukan alamat IP publik di Alibaba Cloud.
ikev2 keychain to_ali_key1
 peer to-ali-peer1
  address 39.XX.XX.17 32
  identity address 39.XX.XX.17
  pre-shared-key plaintext ChangeMe****
  quit
 quit
ikev2 keychain to_ali_key2
 peer to-ali-peer2
  address 39.XX.XX.10 32
  identity address 39.XX.XX.10
  pre-shared-key plaintext ChangeMe****
  quit
 quit

# Konfigurasi profil IKEv2. Dua peer berkorespondensi dengan dua saluran di Alibaba Cloud.
ikev2 profile to-ali-profile1
 authentication-method local pre-share
 authentication-method remote pre-share
 keychain to_ali_key1
 identity local address 8.XX.XX.3
 match remote identity address 39.XX.XX.17 32
 sa duration 86400
 dpd interval 30 periodic
 quit

ikev2 profile to-ali-profile2
 authentication-method local pre-share
 authentication-method remote pre-share
 keychain to_ali_key2
 identity local address 8.XX.XX.3
 match remote identity address 39.XX.XX.10 32
 sa duration 86400
 dpd interval 30 periodic
 quit


# Konfigurasi profil IPsec, yang mereferensikan profil IKEv2 yang dibuat di atas.
# Kami merekomendasikan agar Anda hanya menggunakan mode berbasis waktu untuk masa berlaku SA. Jika perlu mengonfigurasi mode berbasis traffic, atur nilai berbasis traffic ke maksimum.
ipsec profile to-ali-profile1 isakmp
 transform-set to-ali-trans
 ikev2-profile to-ali-profile1
 sa duration time-based 86400
 quit

ipsec profile to-ali-profile2 isakmp
 transform-set to-ali-trans
 ikev2-profile to-ali-profile2
 sa duration time-based 86400
 quit

# Konfigurasi antarmuka tunnel dan terapkan kebijakan IPsec ke antarmuka tunnel.
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 tunnel protection ipsec profile to-ali-profile1
 source 10.32.0.175
 destination 39.XX.XX.17
 quit
interface tunnel 2 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 tunnel protection ipsec profile to-ali-profile2
 source 10.32.0.175
 destination 39.XX.XX.10
 quit

# Konfigurasi rute ke blok CIDR pribadi peer yang mengarah ke antarmuka tunnel. tunnel1 adalah saluran aktif dan memiliki prioritas rute lebih tinggi.
ip route-static 192.168.0.0 16 Tunnel 1 preference 10
ip route-static 192.168.0.0 16 Tunnel 2 preference 20
Langkah 4: Konfigurasi kebijakan keamanan
Konfigurasikan daftar kontrol akses (ACL) untuk mengizinkan negosiasi IKE dan traffic data IPsec.
Contoh di sini merupakan konfigurasi yang disederhanakan. Tambahkan aturan detail halus berdasarkan kebutuhan aktual Anda.
Jika beberapa blok CIDR di data center perlu berkomunikasi dengan VPC, kami merekomendasikan agar Anda menggunakan mode perutean berbasis tujuan untuk terhubung ke perangkat H3C. Untuk informasi selengkapnya, lihat Solusi konfigurasi yang direkomendasikan untuk beberapa blok CIDR.
# Konfigurasi ACL untuk mengizinkan paket negosiasi IKE dan paket data IPsec antara zona keamanan Untrust dan zona lainnya. Dalam contoh ini, konfigurasi disederhanakan. Anda dapat mengonfigurasi ACL detail halus berdasarkan kebutuhan bisnis Anda.
acl advanced 3001
 rule 0 permit ip
 quit
zone-pair security source any destination any
 packet-filter 3001
 quit
Langkah 5: Verifikasi hasil
Di sisi data center, setelah Anda mengonfigurasi rute dari server data center ke perangkat H3C, Anda dapat mulai menguji konektivitas jaringan antara data center dan VPC Alibaba Cloud serta memverifikasi failover.
Uji konektivitas antara data center dan VPC: Masuk ke instance ECS di VPC, jalankan
ping <alamat IP pribadi server data center>. Jika menerima paket balasan dari server data center, komunikasi berjalan normal.Uji ketersediaan tinggi koneksi IPsec-VPN.
Masuk ke instance ECS di VPC dan jalankan
ping <alamat IP pribadi server data center> -c 10000untuk terus-menerus mengirim paket akses ke data center.Hentikan saluran aktif koneksi IPsec-VPN: Anda dapat mengubah kunci pra-bersama saluran aktif koneksi IPsec-VPN. Saluran aktif kemudian terputus karena kunci pra-bersama di kedua ujung tidak konsisten.
Setelah saluran aktif terputus, amati status komunikasi instance ECS di VPC: Jika traffic pulih setelah gangguan singkat, hal ini menunjukkan bahwa setelah saluran aktif terputus, traffic secara otomatis berkomunikasi melalui saluran cadangan.
Single egress + perutean BGP
Dalam skenario dengan satu alamat IP publik dan satu egress, Anda dapat mengikat single egress perangkat H3C ke dua antarmuka Tunnel dan mengonfigurasi profil IPsec berbeda untuk setiap antarmuka, sehingga perangkat H3C terhubung ke saluran aktif dan saluran cadangan Alibaba Cloud.
Langkah 1: Konfigurasi antarmuka dan jaringan
Konfigurasikan alamat IP dan zona keamanan untuk antarmuka publik dan antarmuka pribadi perangkat H3C, lalu konfigurasikan rute.
#Antarmuka publik
interface GigabitEthernet 2/0
 ip addr 10.32.0.175 24
 quit

#Antarmuka pribadi
interface GigabitEthernet 4/0
 ip addr 10.34.0.10 24
 quit

#Tambahkan antarmuka ke zona keamanan
security-zone name Untrust
 import interface GigabitEthernet 2/0
 quit
security-zone name Trust
 import interface GigabitEthernet 4/0
 quit

#Konfigurasi rute ke alamat IP publik peer Alibaba Cloud, dengan lompatan berikutnya mengarah ke Internet
ip route-static 39.XX.XX.17 32 10.32.0.173
ip route-static 39.XX.XX.10 32 10.32.0.173
#Konfigurasi rute ke blok CIDR internal lokal, dengan lompatan berikutnya mengarah ke jaringan pribadi
ip route-static 10.0.0.0 8 10.34.0.253
Langkah 2: Konfigurasi Tunnel
Buat dua antarmuka Tunnel untuk terhubung ke saluran aktif dan saluran cadangan di cloud.
#Konfigurasi antarmuka Tunnel dan terapkan framework keamanan IPsec ke antarmuka Tunnel
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 quit
interface tunnel 2 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 quit

# Tambahkan antarmuka tunnel ke zona keamanan
security-zone name Untrust
 import interface Tunnel 1
 import interface Tunnel 2
 quit
Langkah 3: Konfigurasi transform set dan kebijakan IPsec
Konfigurasikan IPsec dan IKE. Pastikan pengaturan konsisten dengan yang ada di sisi Alibaba Cloud.
# Konfigurasi transform set IPsec
ipsec transform-set to-ali-trans
 encapsulation-mode tunnel
 protocol esp
 esp authentication-algorithm sha256
 esp encryption-algorithm aes-cbc-256
 pfs dh-group14
 quit

# Konfigurasi proposal IKEv2 dan kebijakan keamanan IKE
ikev2 proposal to-ali-prop
 dh group14
 encryption aes-cbc-256
 integrity sha256
 prf sha256
 quit
ikev2 policy to-ali-policy
 priority 1
 proposal to-ali-prop
 quit

# Konfigurasi keychain IKE. Dua peer berkorespondensi dengan dua saluran di Alibaba Cloud, dan address adalah alamat IP publik di Alibaba Cloud.
ikev2 keychain to_ali_key1
 peer to-ali-peer1
  address 39.XX.XX.17 32
  identity address 39.XX.XX.17
  pre-shared-key plaintext ChangeMe****
  quit
 quit
ikev2 keychain to_ali_key2
 peer to-ali-peer2
  address 39.XX.XX.10 32
  identity address 39.XX.XX.10
  pre-shared-key plaintext ChangeMe****
  quit
 quit

# Konfigurasi profil IKEv2. Dua peer berkorespondensi dengan dua saluran di Alibaba Cloud.
ikev2 profile to-ali-profile1
 authentication-method local pre-share
 authentication-method remote pre-share
 keychain to_ali_key1
 identity local address 8.XX.XX.3
 match remote identity address 39.XX.XX.17 32
 sa duration 86400
 dpd interval 30 periodic
 quit

ikev2 profile to-ali-profile2
 authentication-method local pre-share
 authentication-method remote pre-share
 keychain to_ali_key2
 identity local address 8.XX.XX.3
 match remote identity address 39.XX.XX.10 32
 sa duration 86400
 dpd interval 30 periodic
 quit


# Konfigurasi profil IPsec dan referensikan profil IKEv2 yang dibuat di atas
# Kami merekomendasikan agar Anda hanya menggunakan masa berlaku SA berbasis waktu. Jika perlu mengonfigurasi masa berlaku SA berbasis traffic, atur nilai berbasis traffic ke maksimum.
ipsec profile to-ali-profile1 isakmp
 transform-set to-ali-trans
 ikev2-profile to-ali-profile1
 sa duration time-based 86400
 quit

ipsec profile to-ali-profile2 isakmp
 transform-set to-ali-trans
 ikev2-profile to-ali-profile2
 sa duration time-based 86400
 quit

# Konfigurasi antarmuka tunnel dan terapkan kebijakan IPsec ke antarmuka tunnel
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 tunnel protection ipsec profile to-ali-profile1
 source 10.32.0.175
 destination 39.XX.XX.17
 quit
interface tunnel 2 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 tunnel protection ipsec profile to-ali-profile2
 source 10.32.0.175
 destination 39.XX.XX.10
 quit

# Konfigurasi rute ke blok CIDR pribadi peer yang mengarah ke antarmuka tunnel. tunnel1 adalah saluran aktif dan memiliki prioritas rute lebih tinggi.
ip route-static 192.168.0.0 16 Tunnel 1 preference 10
ip route-static 192.168.0.0 16 Tunnel 2 preference 20
Langkah 4: Konfigurasi kebijakan keamanan
Konfigurasikan kebijakan keamanan untuk mengizinkan traffic protokol IKE dan traffic data IPsec melewati.
Contoh di sini merupakan konfigurasi yang disederhanakan. Tambahkan aturan detail halus sesuai kebutuhan berdasarkan persyaratan aktual Anda.
Jika beberapa blok CIDR di sisi IDC on-premises perlu berkomunikasi dengan VPC, kami merekomendasikan agar Anda menggunakan mode perutean berbasis tujuan untuk terhubung dengan perangkat H3C. Untuk informasi selengkapnya, lihat Solusi konfigurasi yang direkomendasikan untuk beberapa blok CIDR.
#Konfigurasi zona keamanan untuk mengizinkan paket negosiasi IKE dan paket data IPsec. Konfigurasi di sini disederhanakan. Tambahkan aturan detail halus sesuai kebutuhan.
acl advanced 3001
 rule 0 permit ip
 quit
zone-pair security source any destination any
 packet-filter 3001
 quit
Langkah 5: Konfigurasi perutean dinamis BGP
# Konfigurasi alamat IP untuk antarmuka tunnel guna membuat peering BGP dengan gateway VPN di Alibaba Cloud.
interface tunnel 1 mode ipsec
 ip address 169.254.10.2 30
 quit
interface tunnel 2 mode ipsec
 ip address 169.254.20.2 30
 quit

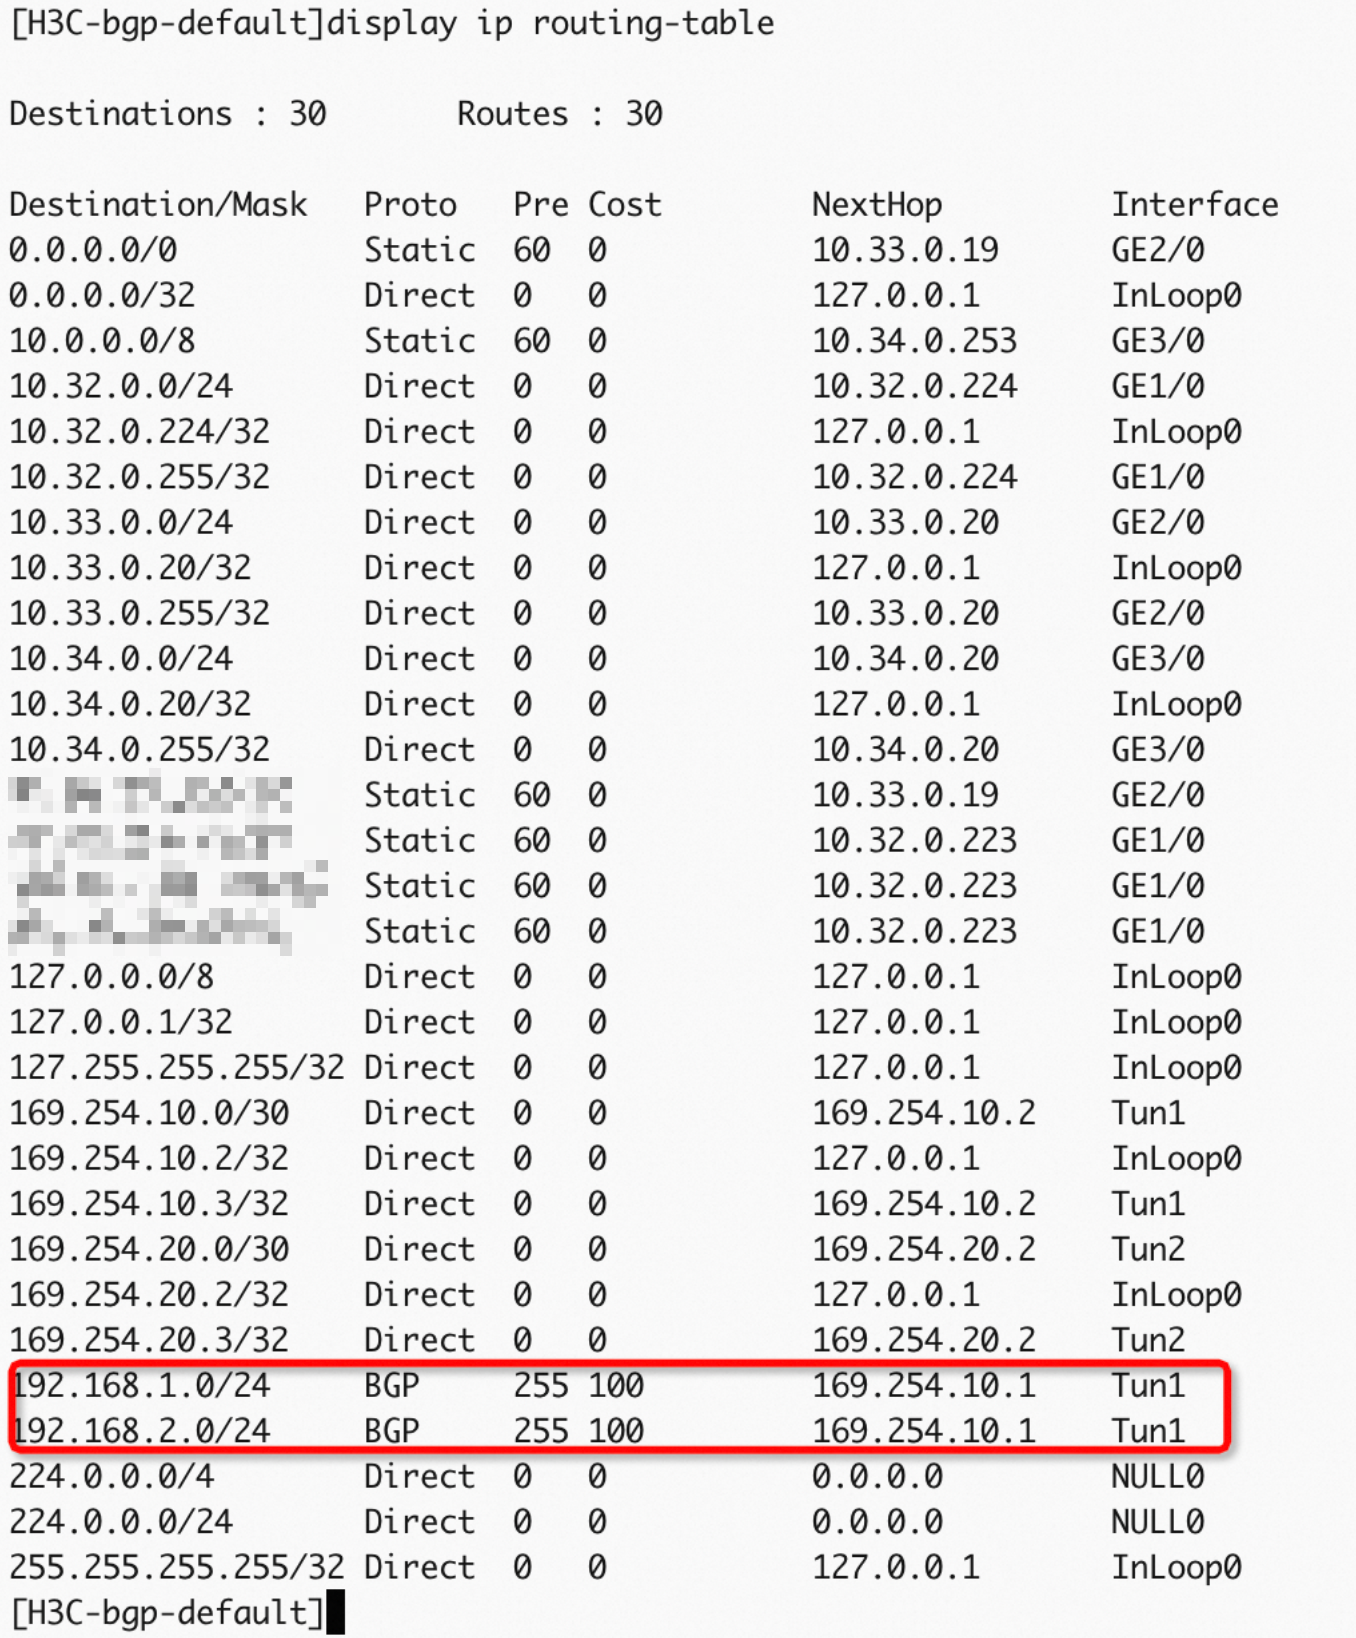
# Hapus rute statis yang mengarah ke tunnel dalam skenario perutean statis.
undo ip route-static 192.168.0.0 16 Tunnel 1 preference 10
undo ip route-static 192.168.0.0 16 Tunnel 2 preference 20

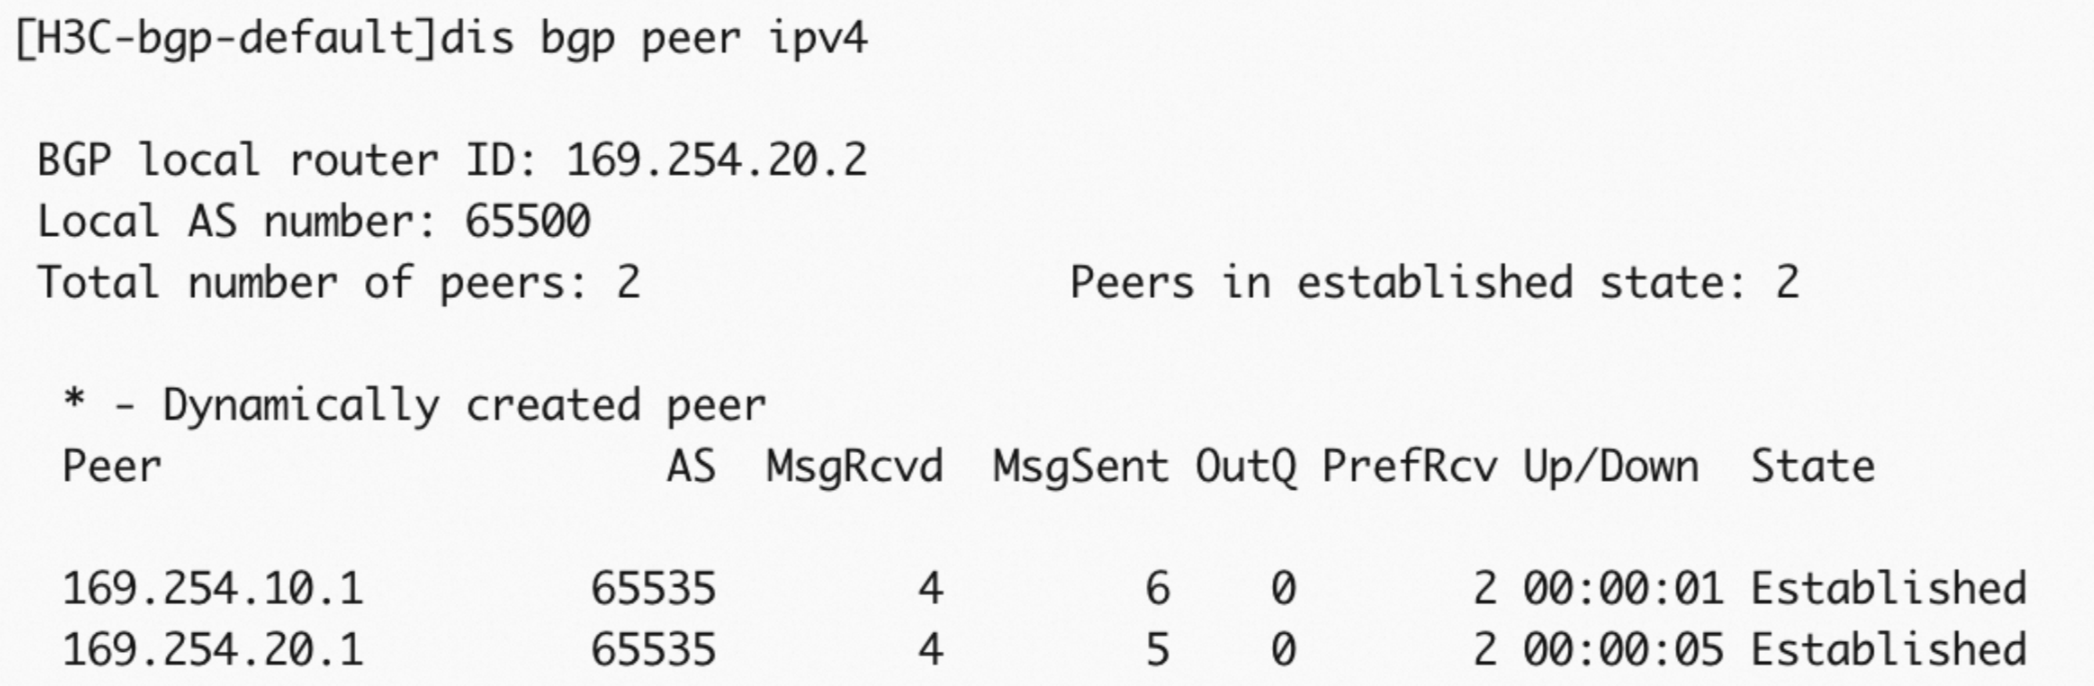
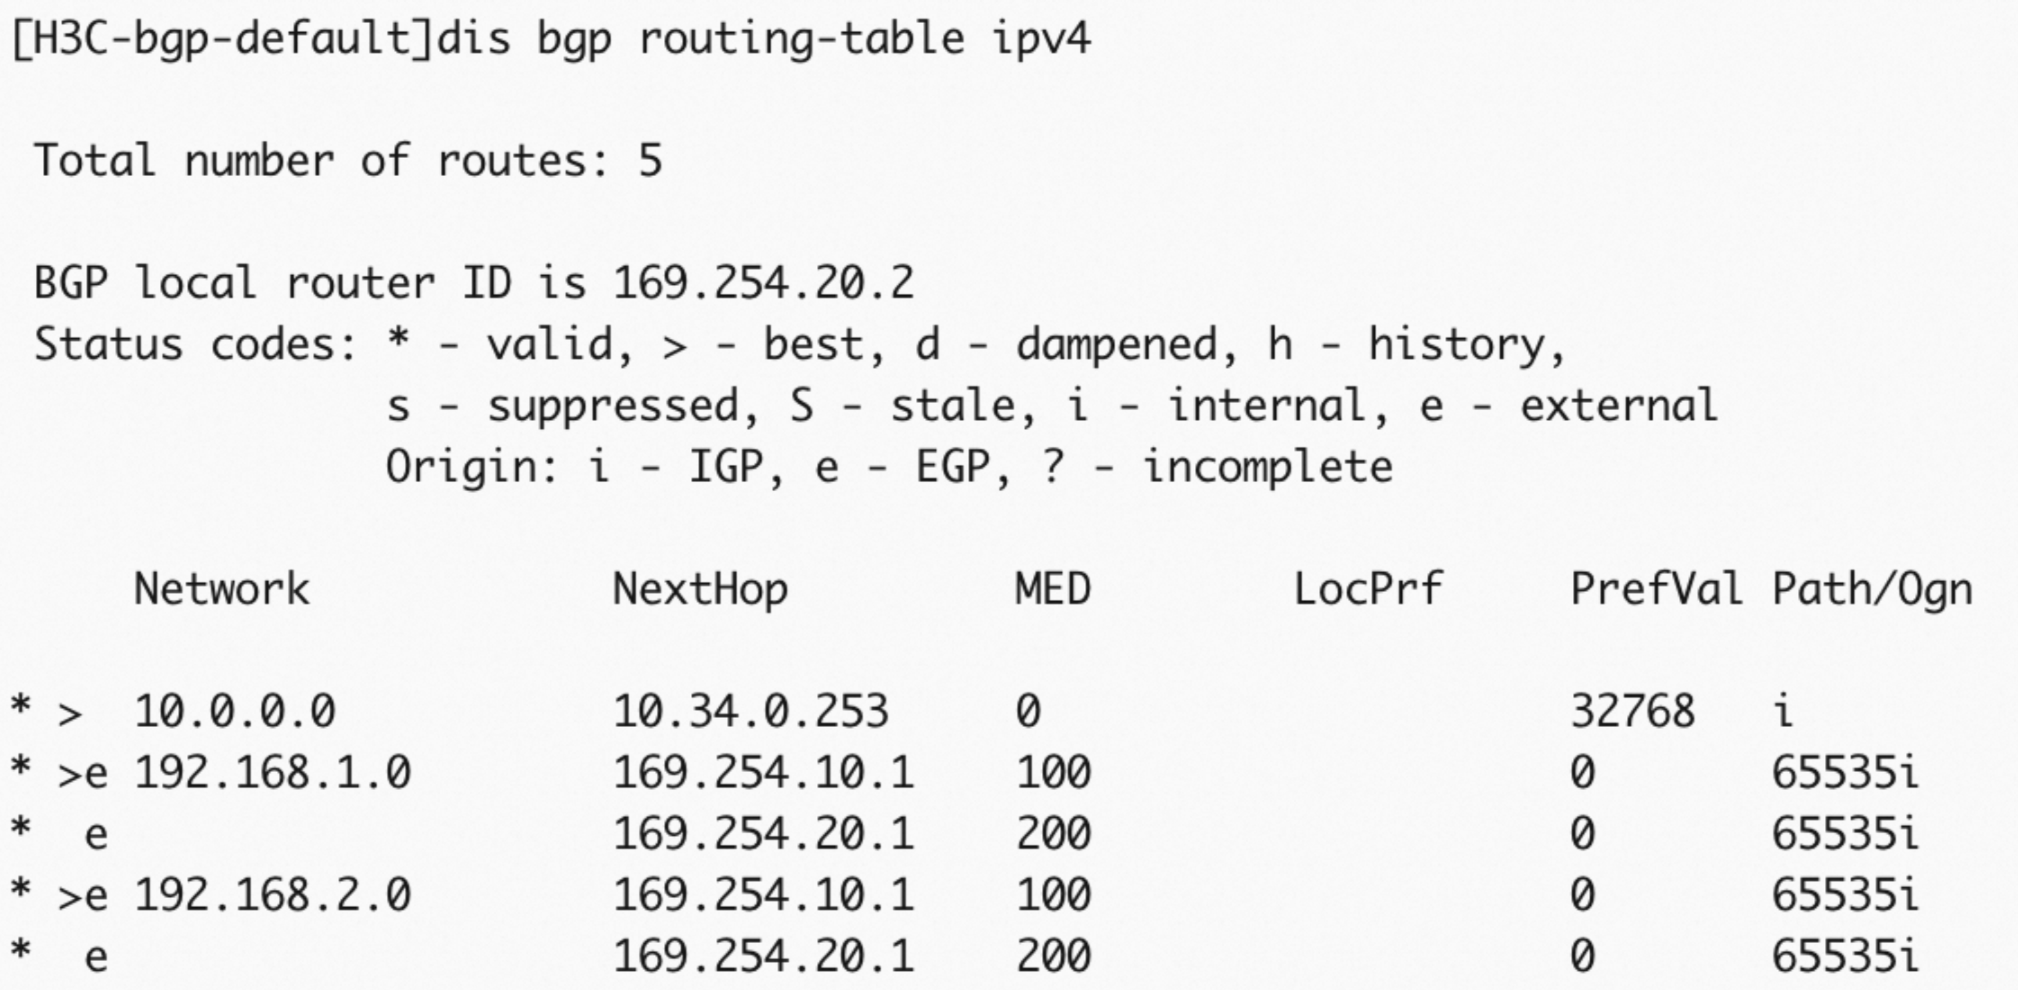
# Konfigurasi perutean dinamis BGP. Firewall H3C mengiklankan 10.0.0.0/8 ke gateway VPN di Alibaba Cloud.
bgp 65500
peer 169.254.10.1 as-number 65535
peer 169.254.20.1 as-number 65535
address-family ipv4 unicast
peer 169.254.10.1 enable
peer 169.254.20.1 enable
network 10.0.0.0 8  # Iklankan blok CIDR 10.0.0.0/8.
Setelah konfigurasi selesai, lihat koneksi BGP:
Lihat rute BGP:
Lihat tabel rute:
Langkah 6: Verifikasi hasil
Di sisi data center, setelah Anda mengonfigurasi rute dari klien data center ke perangkat H3C, Anda dapat mulai menguji konektivitas jaringan antara data center dan VPC Alibaba Cloud, serta memverifikasi failover.
Uji konektivitas antara data center lokal dan VPC: Masuk ke instance ECS di VPC, jalankan
ping <alamat IP pribadi server data center lokal>, dan jika Anda menerima paket balasan dari server data center lokal, komunikasi berjalan normal.Uji ketersediaan tinggi koneksi IPsec-VPN.
Masuk ke instance ECS di VPC dan jalankan
ping <alamat IP pribadi server data center lokal> -c 10000untuk terus-menerus mengirim paket akses ke data center lokal.Hentikan saluran utama koneksi IPsec-VPN: Anda dapat mengubah kunci pra-bersama saluran utama koneksi IPsec, dan saluran utama terputus karena kunci pra-bersama di kedua ujung tidak konsisten.
Setelah menghentikan saluran utama, amati komunikasi instance ECS di VPC: Jika traffic kembali setelah gangguan singkat, hal ini menunjukkan bahwa setelah saluran utama terputus, traffic secara otomatis berkomunikasi melalui saluran cadangan.
Egres ganda + perutean statis
Dalam skenario dengan dua alamat IP publik dan dua egress, Anda dapat mengikat dua egress perangkat H3C ke dua antarmuka Tunnel masing-masing, dan mengonfigurasi profil IPsec berbeda untuk keduanya agar terhubung ke saluran aktif dan saluran cadangan Alibaba Cloud.
Langkah 1: Konfigurasi antarmuka dan jaringan
Konfigurasikan alamat IP dan zona keamanan untuk antarmuka yang menghadap Internet dan antarmuka pribadi masing-masing, lalu konfigurasikan rute.
# Konfigurasi Antarmuka Publik 1.
interface GigabitEthernet 2/0
 ip addr 10.32.0.175 24
 quit

# Konfigurasi Antarmuka Publik 2.
interface GigabitEthernet 3/0
 ip addr 10.33.0.238 24
 quit

# Konfigurasi antarmuka pribadi.
interface GigabitEthernet 4/0
 ip addr 10.34.0.10 24
 quit

# Tambahkan antarmuka publik dan pribadi ke zona keamanan masing-masing.
security-zone name Untrust
 import interface GigabitEthernet 2/0
 import interface GigabitEthernet 3/0
 quit
security-zone name Trust
 import interface GigabitEthernet 4/0
 quit

# Konfigurasi rute 32-bit untuk IP publik gateway VPN peer (Internet).
ip route-static 39.XX.XX.17 32 10.32.0.173
ip route-static 39.XX.XX.10 32 10.33.0.236
# Konfigurasi rute untuk blok CIDR jaringan internal lokal.
ip route-static 10.0.0.0 8 10.34.0.253
Langkah 2: Konfigurasi Tunnel
Buat dua antarmuka Tunnel untuk terhubung ke saluran aktif dan saluran cadangan di cloud.
#Konfigurasi antarmuka tunnel dan terapkan framework keamanan IPsec ke antarmuka tunnel
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 quit
interface tunnel 2 mode ipsec
 ip address unnumbered interface GigabitEthernet 3/0
 quit

#Tambahkan antarmuka tunnel ke zona keamanan
security-zone name Untrust
 import interface Tunnel 1
 import interface Tunnel 2
 quit
Langkah 3: Konfigurasi transform set dan kebijakan IPsec
Konfigurasikan pengaturan IPsec dan IKE, dan pastikan konsisten dengan sisi Alibaba Cloud.
#Konfigurasi transform set IPsec
ipsec transform-set to-ali-trans
 encapsulation-mode tunnel
 protocol esp
 esp authentication-algorithm sha256
 esp encryption-algorithm aes-cbc-256
 pfs dh-group14
 quit

#Konfigurasi proposal IKEv2 dan kebijakan keamanan IKE
ikev2 proposal to-ali-prop
 dh group14
 encryption aes-cbc-256
 integrity sha256
 prf sha256
 quit
ikev2 policy to-ali-policy
 priority 1
 proposal to-ali-prop
 quit

#Konfigurasi keychain IKE. Dua peer berkorespondensi dengan dua saluran di Alibaba Cloud, dan address adalah alamat IP publik di Alibaba Cloud
ikev2 keychain to_ali_key1
 peer to-ali-peer1
  address 39.XX.XX.17 32
  identity address 39.XX.XX.17
  pre-shared-key plaintext ChangeMe****
  quit
 quit
ikev2 keychain to_ali_key2
 peer to-ali-peer2
  address 39.XX.XX.10 32
  identity address 39.XX.XX.10
  pre-shared-key plaintext ChangeMe****
  quit
 quit

#Konfigurasi profil IKEv2. Dua peer berkorespondensi dengan dua saluran di Alibaba Cloud
ikev2 profile to-ali-profile1
 authentication-method local pre-share
 authentication-method remote pre-share
 keychain to_ali_key1
 identity local address 8.XX.XX.3
 match remote identity address 39.XX.XX.17 32
 sa duration 86400
 dpd interval 30 periodic
 quit

ikev2 profile to-ali-profile2
 authentication-method local pre-share
 authentication-method remote pre-share
 keychain to_ali_key2
 identity local address 116.XX.XX.68
 match remote identity address 39.XX.XX.10 32
 sa duration 86400
 dpd interval 30 periodic
 quit


#Konfigurasi profil IPsec dan referensikan profil IKEv2 yang dibuat di atas
#Kami merekomendasikan agar Anda hanya menggunakan masa berlaku SA berbasis waktu. Jika perlu mengatur nilai berbasis traffic, atur nilai berbasis traffic ke maksimum
ipsec profile to-ali-profile1 isakmp
 transform-set to-ali-trans
 ikev2-profile to-ali-profile1
 sa duration time-based 86400
 quit

ipsec profile to-ali-profile2 isakmp
 transform-set to-ali-trans
 ikev2-profile to-ali-profile2
 sa duration time-based 86400
 quit

#Konfigurasi antarmuka tunnel dan terapkan kebijakan IPsec ke antarmuka tunnel
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 tunnel protection ipsec profile to-ali-profile1
 source 10.32.0.175
 destination 39.XX.XX.17
 quit
interface tunnel 2 mode ipsec
 ip address unnumbered interface GigabitEthernet 3/0
 tunnel protection ipsec profile to-ali-profile2
 source 10.33.0.238
 destination 39.XX.XX.10
 quit

#Konfigurasi rute untuk blok CIDR pribadi peer yang mengarah ke antarmuka tunnel. tunnel1 adalah saluran aktif dan memiliki prioritas rute lebih tinggi
ip route-static 192.168.0.0 16 Tunnel 1 preference 10
ip route-static 192.168.0.0 16 Tunnel 2 preference 20
Langkah 4: Konfigurasi kebijakan keamanan
Konfigurasikan kebijakan keamanan untuk mengizinkan traffic protokol IKE dan traffic data IPsec melewati.
Konfigurasi dalam contoh ini disederhanakan. Tambahkan aturan detail halus sesuai kebutuhan.
Jika beberapa blok CIDR di sisi IDC on-premises perlu berkomunikasi dengan VPC, kami merekomendasikan agar Anda menggunakan mode perutean berbasis tujuan untuk terhubung ke perangkat H3C. Untuk informasi selengkapnya, lihat Solusi konfigurasi yang direkomendasikan untuk beberapa blok CIDR.
#Konfigurasi zona keamanan untuk mengizinkan paket negosiasi IKE dan paket data IPsec. Konfigurasi disederhanakan di sini. Jika Anda memerlukan aturan detail halus, tambahkan sesuai kebutuhan.
acl advanced 3001
 rule 0 permit ip
 quit
zone-pair security source any destination any
 packet-filter 3001
 quit
Langkah 5: Verifikasi hasil
Di sisi data center, setelah Anda mengonfigurasi rute dari klien data center ke perangkat H3C, Anda dapat mulai menguji konektivitas jaringan antara data center dan VPC Alibaba Cloud, serta memverifikasi failover.
Uji konektivitas antara data center lokal dan VPC: Masuk ke instance ECS di VPC, jalankan
ping <alamat IP pribadi server data center lokal>, dan jika Anda menerima paket balasan dari server data center lokal, komunikasi berjalan normal.Uji ketersediaan tinggi koneksi IPsec-VPN.
Masuk ke instance ECS di VPC dan jalankan
ping <alamat IP pribadi server data center lokal> -c 10000untuk terus-menerus mengirim paket akses ke data center lokal.Hentikan saluran utama koneksi IPsec-VPN: Anda dapat mengubah kunci pra-bersama saluran utama koneksi IPsec, dan saluran utama terputus karena kunci pra-bersama di kedua ujung tidak konsisten.
Setelah menghentikan saluran utama, amati komunikasi instance ECS di VPC: Jika traffic kembali setelah gangguan singkat, hal ini menunjukkan bahwa setelah saluran utama terputus, traffic secara otomatis berkomunikasi melalui saluran cadangan.
Dual egresses + perutean BGP
Dalam skenario dua IP publik dan dua egress, Anda dapat mengikat dua egress perangkat H3C ke dua antarmuka Tunnel masing-masing, dan mengonfigurasi profil IPsec berbeda untuk keduanya, agar terhubung ke saluran aktif dan saluran cadangan Alibaba Cloud.
Langkah 1: Konfigurasi antarmuka dan jaringan
Konfigurasikan alamat IP dan zona keamanan untuk antarmuka publik dan antarmuka pribadi masing-masing, lalu konfigurasikan rute.
# Konfigurasi Antarmuka Publik 1.
interface GigabitEthernet 2/0
 ip addr 10.32.0.175 24
 quit

# Konfigurasi Antarmuka Publik 2.
interface GigabitEthernet 3/0
 ip addr 10.33.0.238 24
 quit

# Konfigurasi antarmuka pribadi.
interface GigabitEthernet 4/0
 ip addr 10.34.0.10 24
 quit

# Tambahkan antarmuka publik dan pribadi ke zona keamanan masing-masing.
security-zone name Untrust
 import interface GigabitEthernet 2/0
 import interface GigabitEthernet 3/0
 quit
security-zone name Trust
 import interface GigabitEthernet 4/0
 quit

# Konfigurasi rute 32-bit untuk IP publik gateway VPN peer (Internet).
ip route-static 39.XX.XX.17 32 10.32.0.173
ip route-static 39.XX.XX.10 32 10.33.0.236
# Konfigurasi rute untuk blok CIDR jaringan internal lokal.
ip route-static 10.0.0.0 8 10.34.0.253
Langkah 2: Konfigurasi Tunnel
Buat dua antarmuka Tunnel untuk terhubung ke saluran aktif dan saluran cadangan di cloud.
# Konfigurasi antarmuka tunnel dan terapkan IPsec ke antarmuka tunnel.
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 quit
interface tunnel 2 mode ipsec
 ip address unnumbered interface GigabitEthernet 3/0
 quit

# Tambahkan antarmuka tunnel ke zona keamanan Untrust.
security-zone name Untrust
 import interface Tunnel 1
 import interface Tunnel 2
 quit
Langkah 3: Konfigurasi transform set dan kebijakan IPsec
Konfigurasikan IPsec dan IKE, dan pastikan konfigurasi konsisten dengan sisi Alibaba Cloud.
#Konfigurasi transform set IPsec
ipsec transform-set to-ali-trans
 encapsulation-mode tunnel
 protocol esp
 esp authentication-algorithm sha256
 esp encryption-algorithm aes-cbc-256
 pfs dh-group14
 quit

#Konfigurasi proposal IKEv2 dan kebijakan keamanan IKE
ikev2 proposal to-ali-prop
 dh group14
 encryption aes-cbc-256
 integrity sha256
 prf sha256
 quit
ikev2 policy to-ali-policy
 priority 1
 proposal to-ali-prop
 quit

#Konfigurasi keychain IKE. Dua peer berkorespondensi masing-masing dengan dua saluran di Alibaba Cloud, dan address adalah alamat IP publik di Alibaba Cloud
ikev2 keychain to_ali_key1
 peer to-ali-peer1
  address 39.XX.XX.17 32
  identity address 39.XX.XX.17
  pre-shared-key plaintext ChangeMe****
  quit
 quit
ikev2 keychain to_ali_key2
 peer to-ali-peer2
  address 39.XX.XX.10 32
  identity address 39.XX.XX.10
  pre-shared-key plaintext ChangeMe****
  quit
 quit

#Konfigurasi profil IKEv2. Dua peer berkorespondensi masing-masing dengan dua saluran di Alibaba Cloud
ikev2 profile to-ali-profile1
 authentication-method local pre-share
 authentication-method remote pre-share
 keychain to_ali_key1
 identity local address 8.XX.XX.3
 match remote identity address 39.XX.XX.17 32
 sa duration 86400
 dpd interval 30 periodic
 quit

ikev2 profile to-ali-profile2
 authentication-method local pre-share
 authentication-method remote pre-share
 keychain to_ali_key2
 identity local address 116.XX.XX.68
 match remote identity address 39.XX.XX.10 32
 sa duration 86400
 dpd interval 30 periodic
 quit


#Konfigurasi profil IPsec dan referensikan profil IKEv2 yang dibuat di atas
#Kami merekomendasikan agar Anda hanya menggunakan masa berlaku SA berbasis waktu. Jika perlu mengonfigurasi durasi berbasis traffic, atur nilai berbasis traffic ke maksimum
ipsec profile to-ali-profile1 isakmp
 transform-set to-ali-trans
 ikev2-profile to-ali-profile1
 sa duration time-based 86400
 quit

ipsec profile to-ali-profile2 isakmp
 transform-set to-ali-trans
 ikev2-profile to-ali-profile2
 sa duration time-based 86400
 quit

#Konfigurasi antarmuka tunnel dan terapkan kebijakan IPsec ke antarmuka tunnel
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 tunnel protection ipsec profile to-ali-profile1
 source 10.32.0.175
 destination 39.XX.XX.17
 quit
interface tunnel 2 mode ipsec
 ip address unnumbered interface GigabitEthernet 3/0
 tunnel protection ipsec profile to-ali-profile2
 source 10.33.0.238
 destination 39.XX.XX.10
 quit

#Konfigurasi rute untuk blok CIDR intranet peer yang mengarah ke antarmuka tunnel. Tunnel1 adalah saluran aktif dan memiliki prioritas rute lebih tinggi
ip route-static 192.168.0.0 16 Tunnel 1 preference 10
ip route-static 192.168.0.0 16 Tunnel 2 preference 20
Langkah 4: Konfigurasi kebijakan keamanan
Konfigurasikan kebijakan keamanan untuk mengizinkan traffic protokol IKE dan traffic data IPsec melewati.
Contoh di sini merupakan konfigurasi yang disederhanakan. Tambahkan aturan detail halus sesuai kebutuhan berdasarkan persyaratan aktual Anda.
Jika beberapa blok CIDR di sisi IDC on-premises perlu berkomunikasi dengan VPC, kami merekomendasikan agar Anda menggunakan Mode perutean berbasis tujuan untuk terhubung ke perangkat H3C. Untuk informasi selengkapnya, lihat Solusi konfigurasi yang direkomendasikan untuk beberapa blok CIDR.
#Konfigurasi zona keamanan untuk mengizinkan paket negosiasi IKE dan paket data IPsec. Konfigurasi di sini disederhanakan. Tambahkan aturan detail halus sesuai kebutuhan
acl advanced 3001
 rule 0 permit ip
 quit
zone-pair security source any destination any
 packet-filter 3001
 quit
Langkah 5: Konfigurasi perutean dinamis BGP
# Konfigurasi alamat IP untuk antarmuka tunnel guna membuat peering BGP dengan gateway VPN di Alibaba Cloud.
interface tunnel 1 mode ipsec
 ip address 169.254.10.2 30
 quit
interface tunnel 2 mode ipsec
 ip address 169.254.20.2 30
 quit

# Hapus rute statis yang mengarah ke tunnel dalam skenario perutean statis.
undo ip route-static 192.168.0.0 16 Tunnel 1 preference 10
undo ip route-static 192.168.0.0 16 Tunnel 2 preference 20

# Konfigurasi perutean dinamis BGP. Firewall H3C mengiklankan 10.0.0.0/8 ke gateway VPN di Alibaba Cloud.
bgp 65500
peer 169.254.10.1 as-number 65535
peer 169.254.20.1 as-number 65535
address-family ipv4 unicast
peer 169.254.10.1 enable
peer 169.254.20.1 enable
network 10.0.0.0 8  # Iklankan blok CIDR 10.0.0.0/8.
Setelah konfigurasi selesai, lihat koneksi BGP:
Periksa perutean dinamis BGP.
Periksa tabel rute.
Langkah 6: Verifikasi hasil
Di sisi data center, setelah mengonfigurasi rute dari klien data center ke perangkat H3C, Anda dapat mulai menguji konektivitas jaringan antara data center dan VPC Alibaba Cloud, serta memverifikasi failover.
Uji konektivitas antara data center lokal dan VPC: Masuk ke instance ECS di VPC, jalankan
ping <alamat IP pribadi server data center lokal>, dan jika Anda menerima paket balasan dari server data center lokal, komunikasi berjalan normal.Uji ketersediaan tinggi koneksi IPsec-VPN.
Masuk ke instance ECS di VPC dan jalankan
ping <alamat IP pribadi server data center lokal> -c 10000untuk terus-menerus mengirim paket akses ke data center lokal.Hentikan saluran utama koneksi IPsec-VPN: Anda dapat mengubah kunci pra-bersama saluran utama koneksi IPsec, dan saluran utama terputus karena kunci pra-bersama di kedua ujung tidak konsisten.
Setelah menghentikan saluran utama, amati komunikasi instance ECS di VPC: Jika traffic kembali setelah gangguan singkat, hal ini menunjukkan bahwa setelah saluran utama terputus, traffic secara otomatis berkomunikasi melalui saluran cadangan.