Fitur database selalu rahasia untuk ApsaraDB RDS for MySQL memanfaatkan confidential computing untuk mengenkripsi data sensitif sepanjang siklus hidupnya sekaligus memenuhi regulasi perlindungan data. Penyedia platform cloud, pengguna tidak sah, DBA, developer, dan personel O&M tidak dapat mengakses data dalam bentuk teks biasa. Untuk perbandingan pendekatan enkripsi, lihat Perbandingan teknologi enkripsi database.
Cara kerja
Database selalu rahasia mendukung semua operasi database pada data terenkripsi, termasuk transaksi, kueri, dan analisis. Data diproses di dalam enclave aman, seperti aplikasi dan database. Di luar enclave, data tetap dalam bentuk ciphertext. Hasil kueri dienkripsi sebelum dikembalikan.
Pendekatan ini melindungi dari ancaman eksternal maupun internal, menjaga kerahasiaan data sepanjang siklus hidupnya, serta memastikan privasi data di lingkungan cloud.
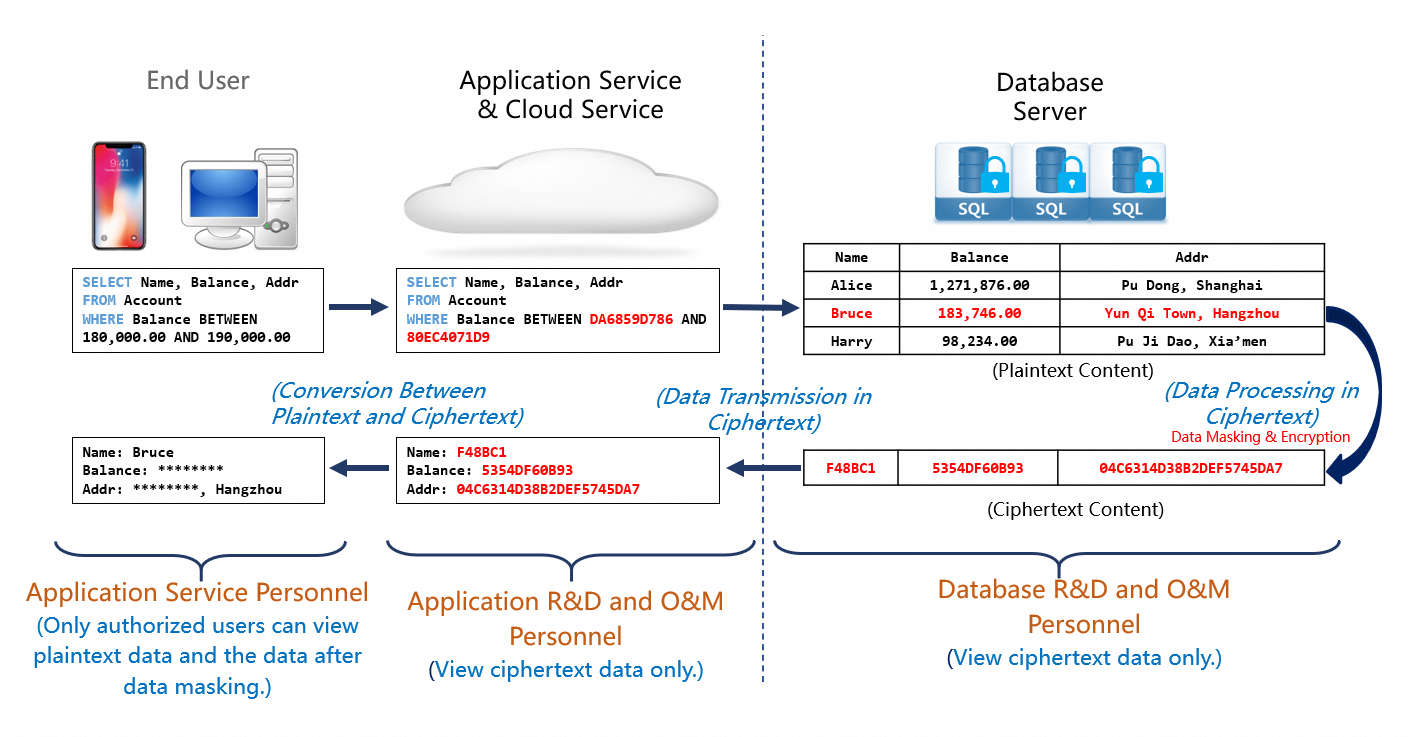
Mencegah kebocoran data di cloud
Database selalu rahasia mengenkripsi data yang dilindungi dalam hasil kueri. Bahkan jika kredensial akun bocor, data tetap rahasia.
Kombinasikan database selalu rahasia dengan salah satu fitur enkripsi disk berikut untuk menerapkan enkripsi multi-lapis:
Cloud disk encryption (direkomendasikan). Untuk detailnya, lihat Gunakan fitur cloud disk encryption.
Transparent data encryption (TDE). Untuk detailnya, lihat Konfigurasikan TDE.
Baik cloud disk encryption maupun TDE menyediakan kemampuan enkripsi disk. Kombinasikan keduanya dengan database selalu rahasia sesuai kebutuhan bisnis Anda.
Kasus penggunaan
Database selalu rahasia menyediakan kemampuan keamanan native untuk melindungi kerahasiaan data pada tingkat arsitektur. Fitur ini menjamin stabilitas tinggi, performa tinggi, dan efisiensi biaya sistem database Anda.
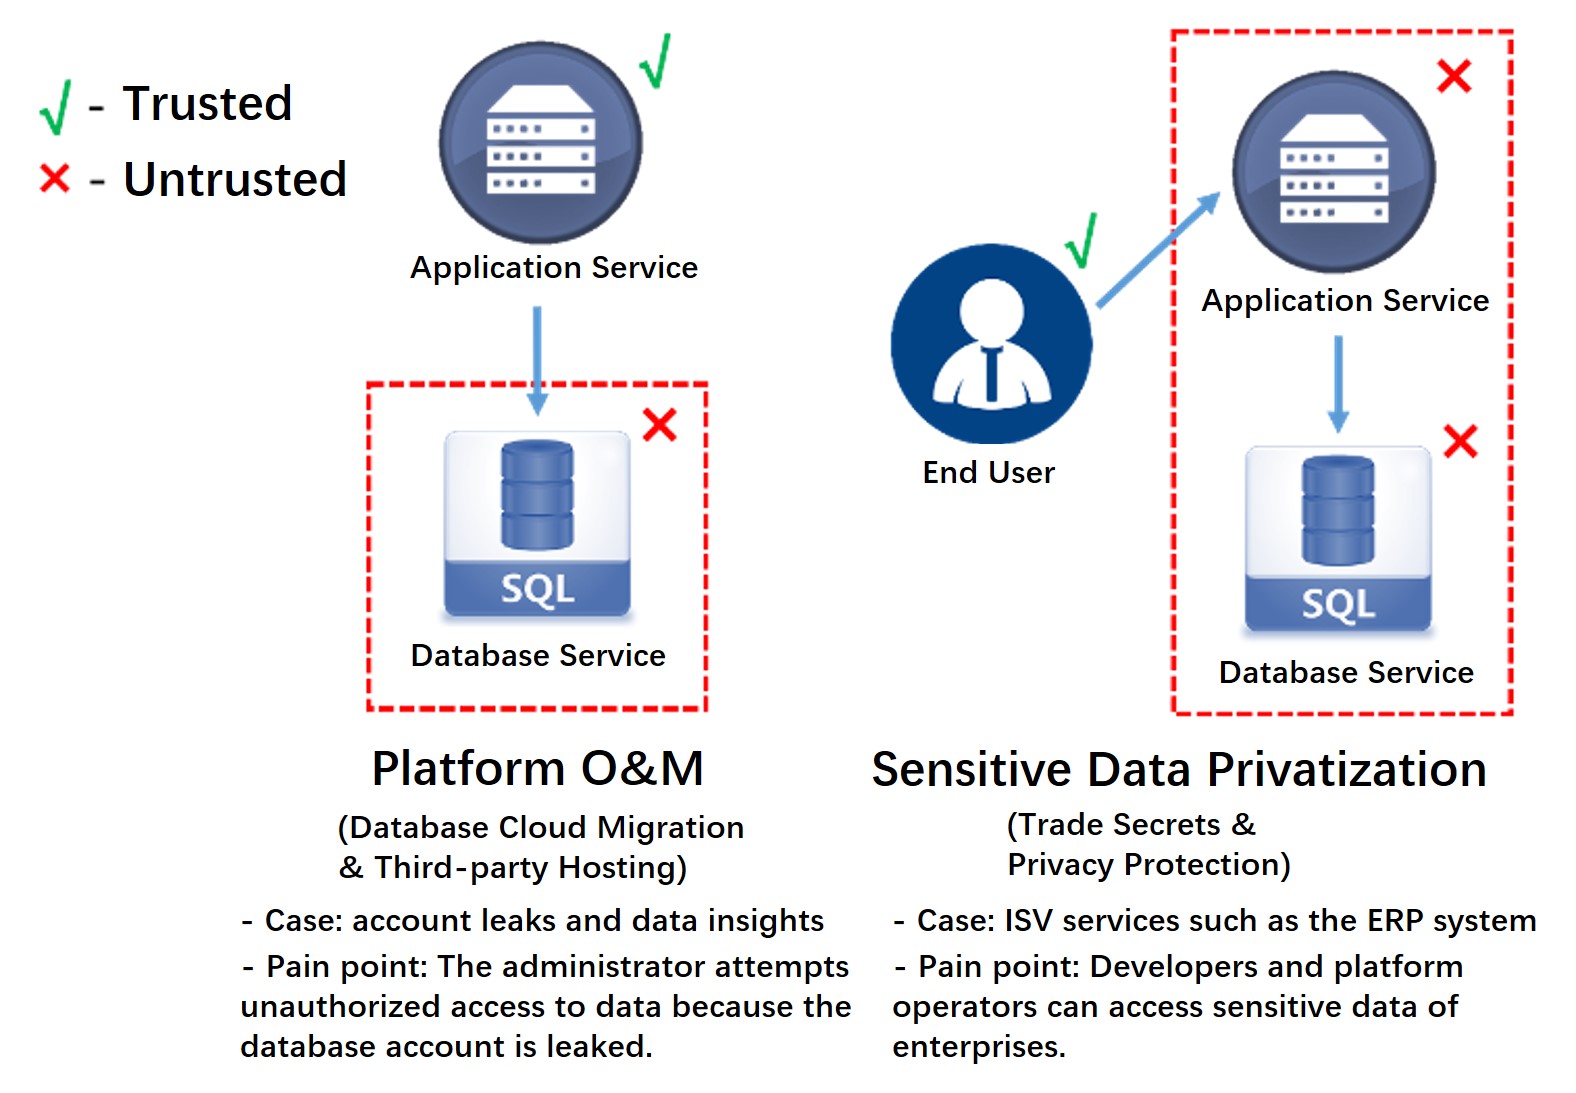
Platform O&M
Melindungi layanan database di lingkungan tidak tepercaya, seperti platform pihak ketiga. Pemilik data biasanya adalah penyedia layanan aplikasi yang ingin mencegah penyedia layanan database beserta personel O&M-nya mengakses data aplikasi apa pun, sambil tetap menjaga database berjalan normal.
Contoh:
Database dimigrasikan ke cloud. Database selalu rahasia mencegah penyedia platform cloud dan personel O&M yang tidak sah mengakses data.
Sistem database dideploy di server di pusat data untuk koneksi aplikasi. Database selalu rahasia mencegah personel O&M yang tidak sah mengakses data.
Kepatuhan terhadap data yang dilindungi
Melindungi layanan aplikasi di lingkungan tidak tepercaya, seperti platform pihak ketiga. Dalam aplikasi yang berinteraksi langsung dengan pengguna, data tertentu seperti data kesehatan dan data finansial dimiliki oleh pengguna. Pengguna menginginkan layanan aplikasi menyediakan kemampuan manajemen dan pemrosesan data tanpa mengakses data pribadi dalam bentuk teks biasa.
Contoh:
Perusahaan menggunakan layanan pihak ketiga untuk mengelola data komersial. Database selalu rahasia mencegah rahasia dagang terekspos ke penyedia layanan pihak ketiga.
Penyedia layanan pihak ketiga mengelola data rahasia seperti informasi identitas pribadi (PII) dan informasi genetik. Database selalu rahasia membantu memenuhi persyaratan kepatuhan untuk enkripsi end-to-end.
Tingkat keamanan
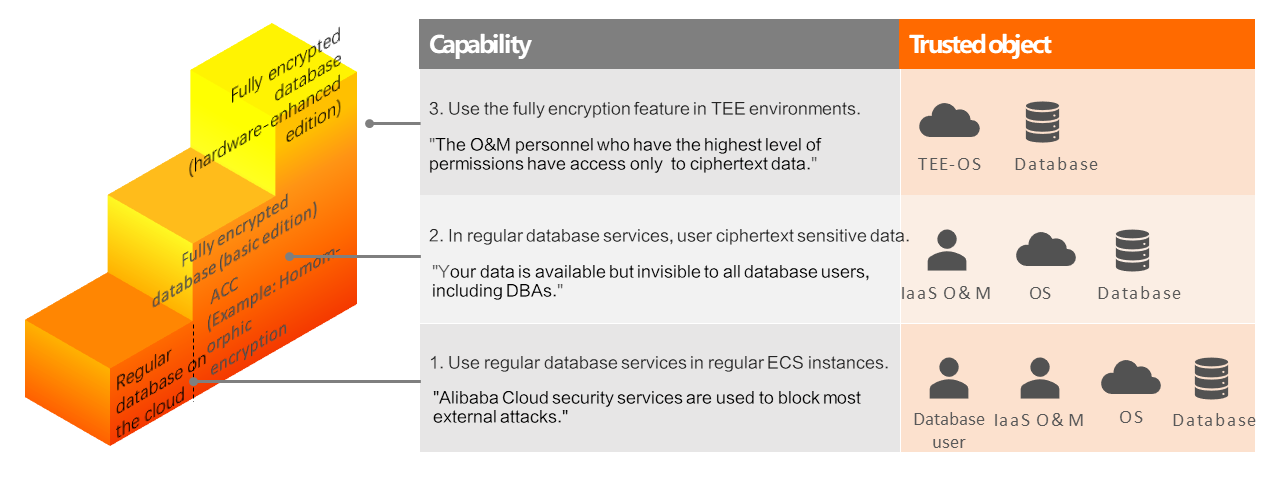
ApsaraDB RDS mencegah ancaman keamanan pada tingkat berikut, diurutkan dari tingkat perlindungan terendah ke tertinggi:
Tingkat keamanan | Perlindungan | Persyaratan kepercayaan | Metode isolasi | Ketersediaan |
Database reguler di cloud | Memblokir sebagian besar serangan eksternal saat digunakan bersama layanan keamanan Alibaba Cloud | Sistem operasi, perangkat lunak database, personel O&M Infrastructure as a Service (IaaS), dan pengguna database | Layanan keamanan Alibaba Cloud | Tersedia |
Database selalu rahasia (edisi dasar) Direkomendasikan | Data tersedia tetapi tidak terlihat oleh semua pengguna database, termasuk DBA. Bekerja sama dengan modul kontrol akses selalu rahasia untuk membatasi kemampuan pengguna database dalam memanipulasi data. | Sistem operasi, perangkat lunak database, dan personel O&M IaaS | Modul kontrol akses selalu rahasia | Rilis resmi untuk semua tipe instans |
Database selalu rahasia (edisi diperkuat perangkat keras) | Menggunakan teknologi TEE untuk memungkinkan instans RDS yang menggunakan database selalu rahasia (edisi dasar) berjalan di lingkungan TEE, dengan semua ancaman keamanan eksternal diisolasi. | Sistem operasi dan perangkat lunak database | Teknologi TEE: Intel SGX, Intel TDX, ARM TrustZone, AMD SEV, Hygon CSV, dan confidential containers | Belum dirilis secara resmi. Edisi berbasis TDX sedang dalam tahap pengembangan awal. |
Semua tingkat keamanan memiliki fitur dan kemampuan kriptografi canggih yang konsisten, termasuk fully homomorphic encryption (FHE) dan property-preserving encryption. Database selalu rahasia (Edisi Dasar) telah dirilis secara resmi untuk semua tipe instans. Database selalu rahasia (edisi diperkuat perangkat keras) belum dirilis secara resmi. Database selalu rahasia berbasis Intel TDX (edisi diperkuat perangkat keras) telah menyelesaikan penelitian awal. Untuk informasi lebih lanjut, ajukan permohonan uji coba. Untuk enkripsi disk, lihat transparent data encryption (TDE).