Resource Access Management (RAM) adalah layanan Alibaba Cloud yang mengelola identitas pengguna dan izin akses ke sumber daya secara terpusat. Topik ini menjelaskan konsep inti, fitur utama, serta panduan keamanan RAM, serta membantu Anda memahami cara menggunakan RAM untuk mengakses sumber daya cloud secara aman.
Dengan RAM, Anda dapat membuat dan mengelola berbagai jenis identitas serta memberikan izin detail halus kepada masing-masing identitas tersebut untuk mengakses sumber daya cloud secara aman.
Penagihan dan aktivasi
RAM tidak dikenai biaya.
RAM diaktifkan secara default. RAM tidak dapat dinonaktifkan.
Mengapa menggunakan RAM
Akun Alibaba Cloud Anda adalah akun yang Anda daftarkan. Menggunakan atau membagikan akun ini untuk operasional sehari-hari menimbulkan tantangan manajemen dan keamanan berikut:
Izin berlebihan dan risiko keamanan: Akun Alibaba Cloud Anda memiliki izin tertinggi atas semua sumber daya dalam akun tersebut. Berbagi akun menyebabkan penyalahgunaan izin karena setiap pengguna akun tersebut mendapatkan kontrol penuh. Jika kredensial bocor, seluruh sumber daya cloud dalam akun tersebut menghadapi risiko keamanan yang sangat tinggi.
Tidak ada akuntabilitas: Semua catatan operasi dikaitkan dengan akun Alibaba Cloud. Ketika terjadi insiden keamanan, Anda tidak dapat mengidentifikasi operator sebenarnya, sehingga audit keamanan dan pertanggungjawaban menjadi tidak efektif.
Kesulitan pemisahan tugas: Anda tidak dapat memberikan izin kepada staf keuangan hanya untuk melihat tagihan, atau memberikan izin kepada developer hanya untuk beroperasi di lingkungan tertentu. Hal ini melanggar prinsip hak istimewa minimal dalam manajemen keamanan.
RAM mengatasi masalah-masalah ini dengan membuat identitas terpisah dan memberikan izin yang tepat kepada masing-masing identitas tersebut. RAM merupakan fondasi untuk mengamankan sumber daya cloud Anda.
Memulai
Anda dapat mulai menggunakan RAM dari skenario umum berikut:
Fitur inti RAM
RAM menyediakan fitur-fitur berikut. Bagian-bagian berikutnya menjelaskan masing-masing fitur secara rinci.
Manajemen identitas: Membuat dan mengelola berbagai jenis identitas, seperti RAM user, RAM user group, dan RAM role.
Otentikasi identitas: Menyediakan berbagai metode autentikasi, seperti password, pasangan AccessKey, MFA, dan SSO.
Manajemen otorisasi: Menerapkan kontrol izin detail halus terhadap identitas berdasarkan kebijakan izin.
Federasi identitas: Terintegrasi dengan sistem identitas perusahaan untuk manajemen identitas terpadu dan single sign-on.
Audit izin: Mengidentifikasi izin yang dimiliki oleh identitas RAM dan mencatat waktu akses terbaru untuk setiap izin.
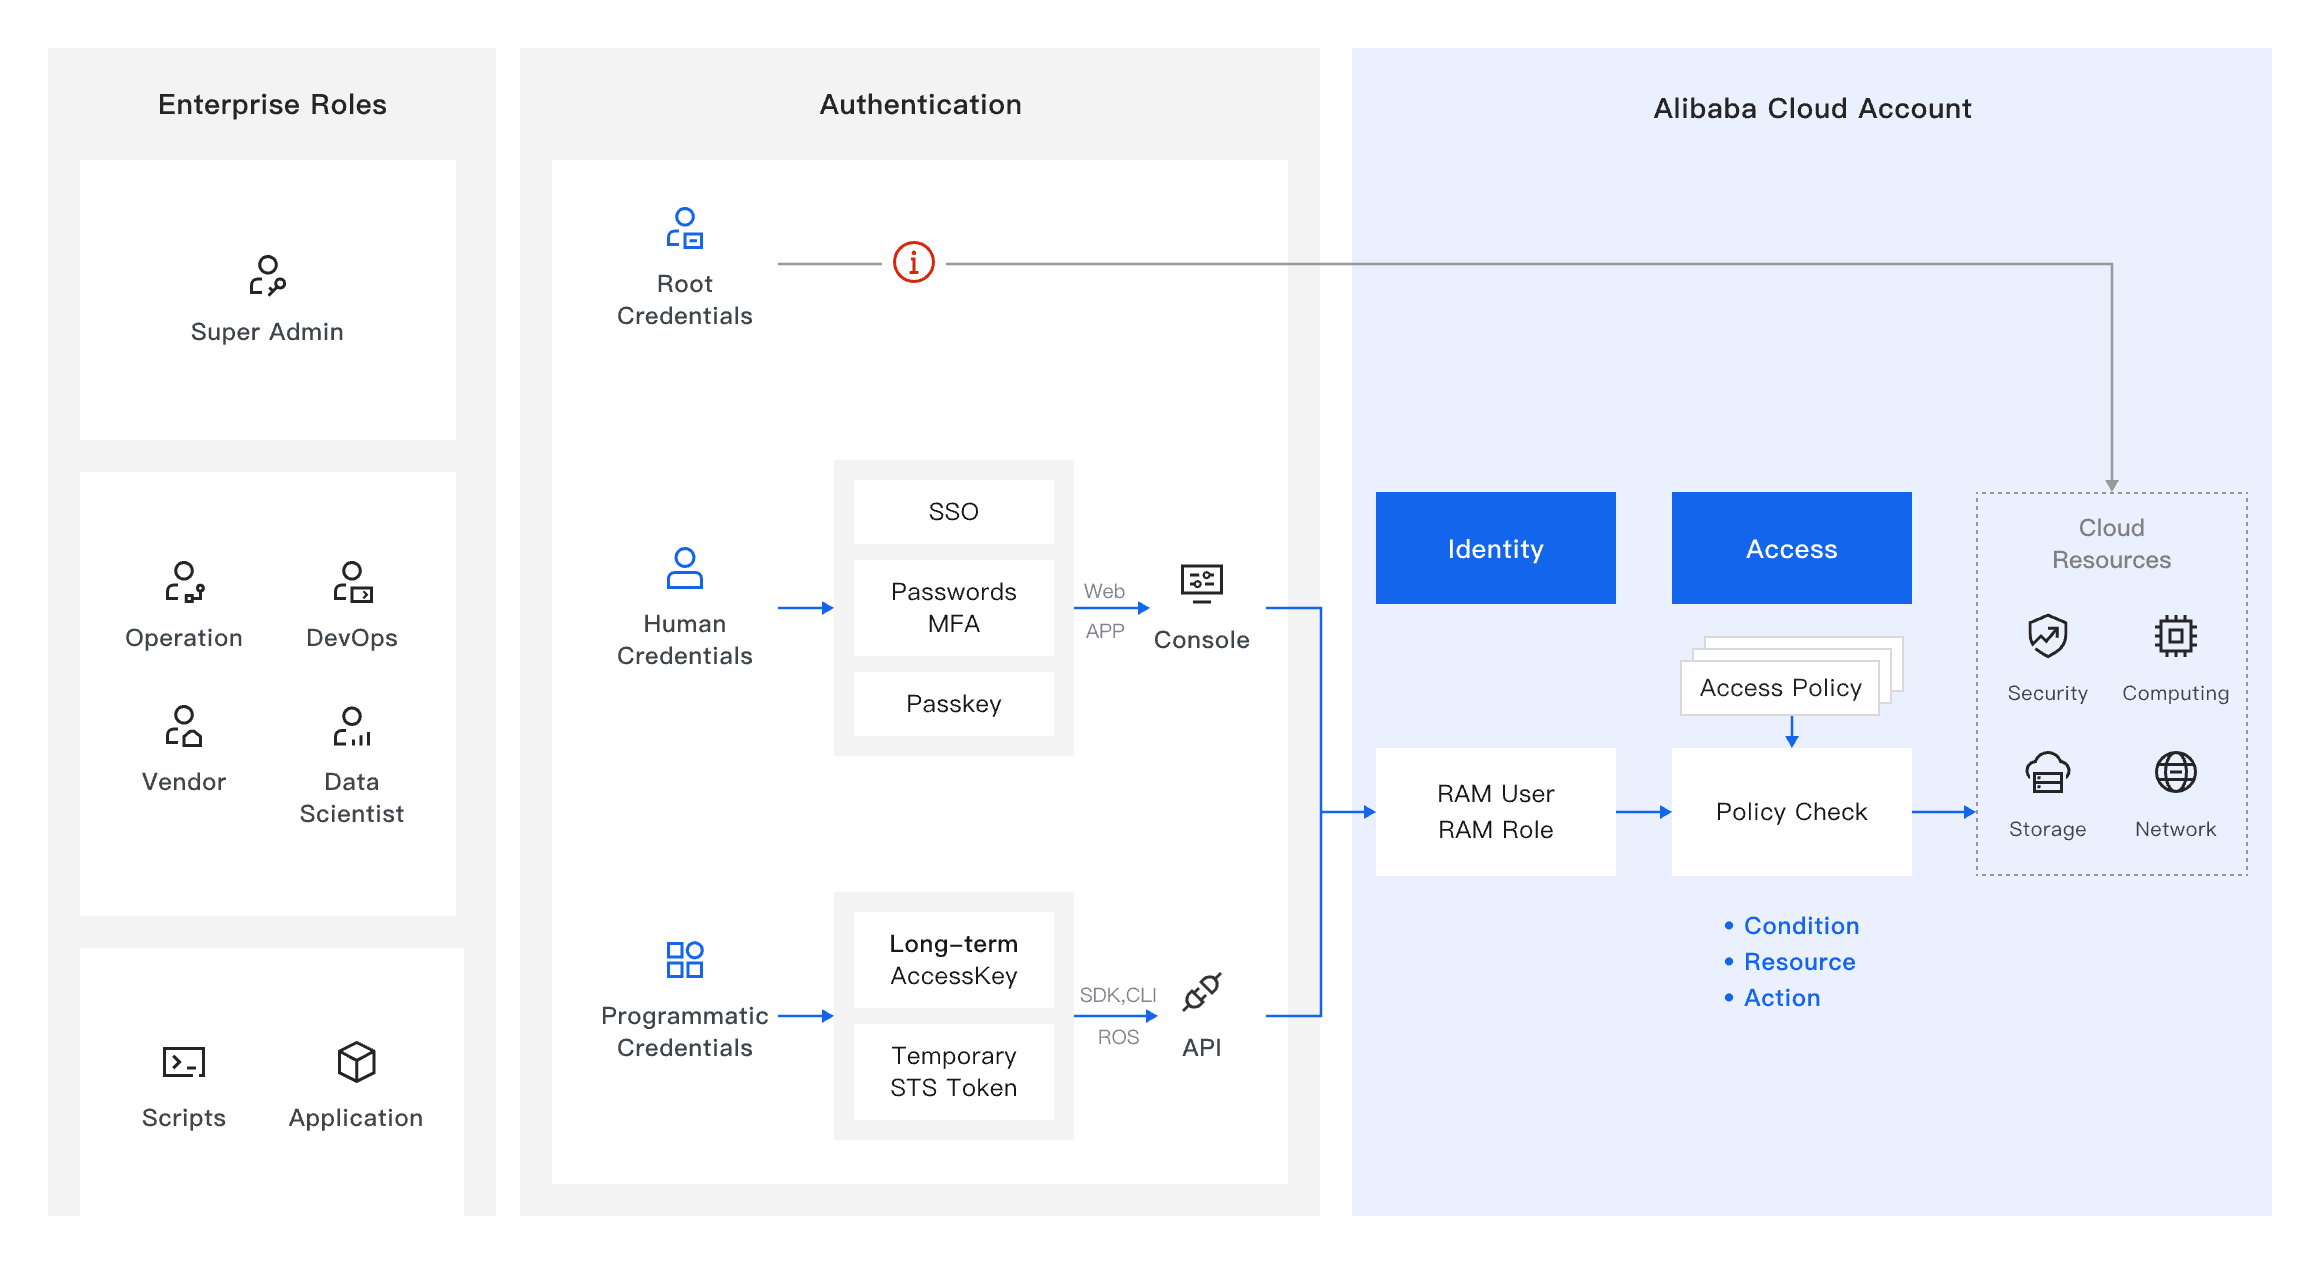
Gambar berikut memberikan ikhtisar tentang RAM.
Konsep utama
Apa itu identitas
Identitas adalah entitas yang mengakses sumber daya dan melakukan operasi di lingkungan cloud. Identitas juga merupakan subjek yang membawa izin. Lingkungan cloud memiliki dua jenis utama identitas: identitas manusia dan identitas program.
Identitas manusia: Mewakili karyawan atau anggota organisasi Anda, seperti administrator keamanan, engineer O&M, atau developer. Identitas manusia mengakses dan mengoperasikan sumber daya cloud secara interaktif melalui Konsol atau CLI.
Identitas program: Mewakili aplikasi atau layanan yang mengakses sumber daya dan data cloud secara non-interaktif melalui operasi API. Identitas program berlaku untuk skenario seperti skrip otomatisasi, pengembangan aplikasi, dan integrasi layanan.
Apa itu autentikasi
Autentikasi adalah proses verifikasi identitas peminta layanan. Peminta layanan harus menyediakan kredensial, seperti username dan password, untuk membuktikan identitasnya.
Kredensial hadir dalam berbagai bentuk, seperti username dan password yang umum, kode sandi sekali pakai, atau pasangan AccessKey yang digunakan oleh identitas program.
Untuk meningkatkan keamanan, otentikasi multi-faktor (MFA) mengharuskan Anda menyediakan minimal dua jenis kredensial berbeda untuk memverifikasi identitas, seperti password yang dikombinasikan dengan kode sandi sekali pakai. Single sign-on (SSO) memungkinkan Anda mengakses semua aplikasi atau sumber daya yang memiliki kepercayaan timbal balik setelah satu kali autentikasi berhasil, tanpa perlu login ulang.
Apa itu otorisasi
Otorisasi adalah proses konfirmasi apakah identitas yang telah diautentikasi memiliki izin untuk mengakses sumber daya tertentu.
Perbedaan utama antara autentikasi dan otorisasi adalah sebagai berikut:
Autentikasi menjawab pertanyaan "Siapa Anda?" dan membuktikan identitas.
Otorisasi menjawab pertanyaan "Apa yang dapat Anda lakukan?" dan memberikan atau menolak izin.
Autentikasi merupakan prasyarat otorisasi. Setelah identitas lolos autentikasi, otorisasi menentukan sumber daya yang dapat diakses oleh identitas tersebut dan operasi yang dapat dilakukannya.
Pemberian izin berbeda kepada berbagai jenis identitas memberikan kontrol detail halus atas sumber daya cloud dan memastikan bahwa setiap identitas hanya mengakses sumber daya dalam cakupan tanggung jawabnya serta hanya melakukan operasi tertentu.
Jenis identitas dalam RAM
RAM menyediakan tiga jenis identitas: RAM user, RAM user group, dan RAM role. RAM user group adalah kumpulan yang mengklasifikasikan dan mengelola RAM user. RAM user dan RAM role dapat berfungsi sebagai identitas manusia maupun identitas program.
Akun Alibaba Cloud vs. RAM user
Anda mendapatkan akun Alibaba Cloud setelah menyelesaikan Langkah 1: Buat akun Alibaba Cloud. Akun Alibaba Cloud mirip dengan pengguna root dalam sistem Linux: memiliki izin luas tetapi tidak cocok untuk penggunaan sehari-hari. Akun Alibaba Cloud Anda dapat membuat RAM User di RAM untuk manajemen harian. Perbedaan utama antara keduanya adalah sebagai berikut:
| Item | Akun Alibaba Cloud | RAM user |
| Peran identitas | Pemilik sumber daya, memiliki kepemilikan penuh dan izin tertinggi. | Pengguna sumber daya dan layanan. Izin diberikan oleh akun Alibaba Cloud atau oleh RAM user dengan izin administrator. RAM user biasanya mewakili orang atau aplikasi tertentu. |
| Memiliki sumber daya cloud | Ya | Tidak. Sumber daya dimiliki oleh akun Alibaba Cloud. |
| Izin default | Semua izin, yang tidak dapat dibatasi. | Tidak memiliki izin secara default. Izin harus diberikan oleh akun Alibaba Cloud atau oleh RAM user dengan izin administrator. |
| Penggunaan yang direkomendasikan | Hanya untuk operasi manajemen kunci, seperti otorisasi, pembayaran, dan manajemen akun. | Pengembangan harian, operasi dan maintenance (O&M), serta penerapan. |
Untuk rekomendasi melindungi akun Alibaba Cloud Anda, lihat bagian Panduan keamanan untuk RAM dalam topik ini.
Perbandingan jenis identitas
Identitas RAM yang berbeda berlaku untuk skenario yang berbeda. Tabel berikut menjelaskan jenis identitas dalam RAM dan kasus penggunaan utamanya:
| Jenis identitas | Definisi | Kasus penggunaan utama |
| RAM User | Identitas yang mewakili orang atau aplikasi tertentu. Memiliki kredensial akses Konsol atau akses programatik, seperti kata sandi logon atau pasangan AccessKey, dan dapat login ke Konsol atau melakukan akses programatik. | Mewakili karyawan, sistem, atau aplikasi tertentu dalam perusahaan. Digunakan dalam skenario yang memerlukan akses jangka panjang ke sumber daya cloud. |
| {key, select, All {All} User {RAM User} Group {RAM Group} Role {RAM Role} SLR {Service Linked Role} other { {key} } } | Kumpulan yang mengklasifikasikan dan mengelola RAM User. Setelah Anda memberikan izin ke grup pengguna, semua pengguna dalam grup tersebut mewarisi izin tersebut. | Memberikan dan mencabut izin secara batch untuk beberapa RAM User yang memiliki fungsi pekerjaan sama, seperti tim pengembangan atau tim pengujian. Hal ini menyederhanakan manajemen izin. |
| RAM Role | Identitas virtual yang dapat diberikan izin tetapi tidak memiliki kata sandi logon atau pasangan AccessKey. RAM role harus diasumsikan oleh entitas seperti akun cloud, layanan cloud, atau penyedia identitas sebelum token keamanan sementara (token STS) dapat diperoleh untuk akses. | Digunakan dalam skenario seperti akses sumber daya cross-account, memberikan otorisasi kepada layanan cloud untuk mengakses sumber daya lain, dan integrasi dengan IdP (IdP) untuk menerapkan single sign-on (SSO). |
Metode autentikasi dalam RAM
Perbandingan metode autentikasi
RAM mendukung berbagai metode autentikasi untuk kasus penggunaan berbeda:
Skema login Konsol
| Metode autentikasi | Definisi | Kasus penggunaan |
| Kata sandi logon | Kredensial otentikasi keamanan yang digunakan untuk login Konsol. | RAM user login ke Konsol untuk operasi interaktif. |
| Otentikasi multi-faktor (MFA) | Lapisan tambahan verifikasi keamanan di atas autentikasi kata sandi logon. | Digunakan bersama kata sandi logon untuk meningkatkan keamanan login Konsol. |
| Passkey | Metode autentikasi tanpa password berbasis FIDO2 yang memungkinkan pengguna menyelesaikan verifikasi identitas aman dan nyaman menggunakan biometrik perangkat, seperti sidik jari atau Face ID, atau PIN. | Lebih meningkatkan keamanan login Konsol dan mencegah kebocoran password serta serangan phishing. Cocok untuk pengguna dengan persyaratan keamanan tinggi atau skenario yang memerlukan login tanpa password. |
| Single sign-on (SSO) | Pengguna diautentikasi melalui penyedia identitas (IdP) perusahaan dan mengakses berbagai layanan cloud yang memiliki kepercayaan timbal balik dengan satu kali login. | Pengguna perusahaan mengakses Alibaba Cloud dengan sistem otentikasi identitas yang sudah ada, seperti Microsoft Entra ID atau Okta. |
Secara default, semua RAM user harus menggunakan otentikasi multi-faktor untuk login.
Skema akses programatik
| Metode autentikasi | Definisi | Kasus penggunaan |
| Pasangan AccessKey | Pasangan kunci yang terdiri dari ID AccessKey dan Rahasia AccessKey milik RAM user. Pasangan AccessKey berlaku jangka panjang. | Aplikasi, CLI, atau layanan memanggil layanan cloud melalui operasi API. Metode ini relatif kurang aman. |
| Token keamanan sementara (token STS) | Kredensial sementara yang diperoleh setelah asumsi RAM role. Termasuk pasangan AccessKey sementara dan SecurityToken, memiliki periode validitas yang telah ditentukan, dan kedaluwarsa ketika periode berakhir. | Juga digunakan ketika aplikasi, CLI, atau layanan memanggil layanan cloud melalui operasi API. Selain itu, digunakan untuk akses sumber daya cross-account, federasi identitas (SSO), dan otorisasi sementara layanan cloud. Metode ini relatif lebih aman. |
Kredensial akses jangka panjang dan kredensial akses sementara
Kredensial akses jangka panjang: Kredensial yang tetap berlaku setelah dibuat, kecuali dinonaktifkan, dihapus, atau dimodifikasi secara manual. Contohnya adalah kata sandi logon dan pasangan AccessKey.
Kredensial akses sementara: Kredensial yang memiliki periode validitas yang telah ditentukan, misalnya dari 15 menit hingga beberapa jam, dan kedaluwarsa secara otomatis ketika periode berakhir. Contohnya adalah token STS.
Untuk panduan memilih antara kedua jenis kredensial tersebut, lihat bagian Panduan keamanan untuk RAM dalam topik ini.
Token STS dikeluarkan oleh Alibaba Cloud Security Token Service (STS) setelah identitas, yaitu RAM role, diautentikasi. Untuk informasi lebih lanjut tentang STS, lihat Apa itu STS?. Untuk informasi lebih lanjut tentang cara memperoleh token STS, lihat Dapatkan kredensial identitas sementara dari peran yang Anda asumsikan.
Kebijakan izin
Setelah identitas diautentikasi, RAM mengevaluasi kebijakan izin yang dilampirkan untuk menentukan apakah identitas tersebut memiliki izin yang sesuai saat meminta akses ke sumber daya atau melakukan operasi, misalnya apakah identitas tersebut diizinkan untuk mengelola instans ECS Alibaba Cloud. RAM mengikuti prinsip deny-by-default: setiap permintaan akses yang tidak secara eksplisit diizinkan akan ditolak.
Jenis kebijakan
Izin dikelola oleh kebijakan izin, yaitu kumpulan aturan yang menggambarkan sekelompok izin. RAM mendukung dua jenis kebijakan izin berikut:
Kebijakan sistem adalah kebijakan izin umum yang dibuat dan dikelola oleh Alibaba Cloud serta mencakup skenario otorisasi umum. Anda dapat melampirkan kebijakan sistem ke identitas, tetapi tidak dapat mengubah isi kebijakan tersebut.
Kebijakan kustom adalah kebijakan izin yang Anda buat dan kelola sendiri. Dengan menulis isi kebijakan dalam format JSON, Anda dapat secara tepat menentukan aksi (Action), sumber daya, dan kondisi (Condition) yang diizinkan atau ditolak untuk menerapkan kontrol izin detail halus.
Untuk informasi lebih lanjut, lihat Ikhtisar kebijakan.
Kontrol kondisional
RAM menggunakan model izin attribute-based access control (ABAC), yang memungkinkan Anda menetapkan atribut kondisi dalam kebijakan izin kustom untuk menerapkan kontrol akses kondisional. Misalnya, Anda dapat membatasi blok CIDR sumber dari permintaan akses, atau mewajibkan MFA saat login sebelum operasi tertentu dapat dilakukan.
Kondisi mencakup atribut yang telah ditentukan sistem seperti atribut identitas, atribut sumber daya, dan atribut lingkungan permintaan. Atribut kustom seperti tag juga didukung.
Kontrol kondisional harus dikonfigurasi dalam kebijakan kustom.
Untuk informasi lebih lanjut, lihat Elemen dasar kebijakan.
Federasi identitas perusahaan
RAM mendukung single sign-on (SSO) berbasis protokol standar SAML 2.0 dan OIDC (OpenID Connect), yang juga disebut login federasi identitas.
Mengapa diperlukan federasi identitas
Dalam lingkungan IT perusahaan dan multi-cloud, karyawan sering perlu mengakses berbagai sistem internal dan layanan cloud. Sering berganti akun dan mengingat berbagai password mengurangi efisiensi operasional dan meningkatkan risiko keamanan. Federasi identitas mengintegrasikan sistem otentikasi identitas perusahaan, seperti Microsoft Entra, Okta, atau ADFS, dengan Alibaba Cloud untuk manajemen identitas karyawan terpadu. Dibandingkan dengan login menggunakan username dan password, login federasi identitas memberikan manfaat berikut:
Login yang disederhanakan: Karyawan login ke portal penyedia identitas (IdP) sekali, lalu mengakses Alibaba Cloud dan aplikasi lain yang memiliki hubungan kepercayaan dengan IdP tersebut. Anda tidak perlu memelihara beberapa set username dan password.
Kebijakan keamanan terpusat: Kebijakan keamanan perusahaan, seperti MFA, kebijakan password, dan pembatasan alamat IP, dikonfigurasi dan diterapkan di lapisan IdP.
Manajemen dan audit terpusat: Anda mengonfigurasi dan mencabut izin pengguna di platform manajemen identitas perusahaan yang sudah ada, serta menyinkronkan onboarding dan offboarding karyawan dengan izin cloud. Hal ini mengurangi biaya manajemen dan risiko kepatuhan.
Metode SSO yang didukung
Alibaba Cloud RAM mendukung dua mode SSO berikut untuk skenario bisnis berbeda:
SSO berbasis pengguna: Perusahaan melakukan pemetaan pengguna dari sistem penyedia identitas (IdP) ke RAM User Alibaba Cloud, dan pengguna login ke Konsol dengan identitas RAM user yang sesuai.
SSO berbasis peran: Pengguna perusahaan langsung mengasumsikan RAM Role Alibaba Cloud dan memperoleh token STS untuk mengakses sumber daya. Mode ini mendukung skenario seperti otorisasi cross-account, beberapa IdP, dan akses programatik.
SSO berbasis peran merupakan mode yang direkomendasikan karena lebih sesuai dengan prinsip hak istimewa minimal dan praktik keamanan terbaik.
Untuk informasi lebih lanjut, lihat Ikhtisar SSO.
Panduan keamanan untuk RAM
Untuk membangun sistem identitas dan izin yang aman, efisien, dan mudah dipelihara, ikuti praktik terbaik berikut untuk manajemen identitas dan manajemen izin. Untuk informasi lebih lanjut, lihat Praktik terbaik manajemen identitas dan izin.
Lindungi akun Alibaba Cloud Anda
Buat RAM user dengan izin administrator yang khusus digunakan untuk manajemen harian dan operasi teknis.
Gunakan akun Alibaba Cloud Anda hanya jika diperlukan, dan simpan aman password, perangkat MFA, serta kredensial lainnya.
Lakukan semua operasi harian dengan RAM user administrator untuk menghindari eksposur akun Alibaba Cloud di lingkungan sehari-hari.
Pilih kredensial akses sementara
Kredensial akses sementara lebih aman daripada kredensial akses jangka panjang. Kredensial akses jangka panjang yang bocor dapat dieksploitasi dan menyebabkan ancaman keamanan berkelanjutan. Kredensial akses sementara memiliki periode validitas yang telah ditentukan, sehingga meskipun bocor, dampaknya terbatas pada periode validitas dan izin yang diberikan, yang mengurangi risiko keamanan. Gunakan kredensial akses sementara kapan pun memungkinkan. Untuk informasi lebih lanjut, lihat Praktik terbaik untuk mengakses OpenAPI Alibaba Cloud menggunakan kredensial.
Audit keamanan RAM
Gunakan ActionTrail untuk mengkueri catatan operasi: ActionTrail mencatat semua operasi yang dilakukan dengan identitas RAM, dan digunakan untuk audit keamanan, tinjauan kepatuhan, dan pelacakan masalah. Untuk informasi lebih lanjut, lihat Gunakan ActionTrail untuk mengkueri event.
Tata kelola identitas dan akses: Secara berkelanjutan mendeteksi risiko keamanan identitas dan izin dalam akun Alibaba Cloud Anda dan pengguna RAM-nya, seperti pasangan AccessKey yang telah lama tidak aktif dan kebijakan password yang tidak sesuai. Untuk informasi lebih lanjut, lihat .
Analisis akses: Menganalisis dan mengidentifikasi akses dari Internet dan identitas dengan hak istimewa berlebihan dalam akun Anda, serta memberikan saran tata kelola.