Fitur Diagnostik Keamanan Platform DataWorks menyediakan kemampuan keamanan untuk fitur-fitur seperti otentikasi identitas, pengelolaan izin, dan mode pengembangan selama interaksi antara ruang kerja DataWorks saat ini dengan sumber data yang ditambahkan ke ruang kerja tersebut—meliputi transmisi data, penyimpanan, dan komputasi. Fitur ini juga menyediakan praktik terbaik untuk diagnostik keamanan, membantu Anda mengidentifikasi risiko keamanan platform sedini mungkin serta membangun sistem keamanan dasar sebelum melakukan transaksi terkait.
Informasi latar belakang
Laman Diagnostik Keamanan Platform menampilkan risiko keamanan yang terdeteksi selama interaksi bisnis antara ruang kerja saat ini dan sumber data yang ditambahkan ke ruang kerja tersebut, berdasarkan praktik terbaik untuk diagnostik keamanan. Anda dapat mengidentifikasi kategori dan tingkat risiko berdasarkan diagnosis, melihat detail risiko, serta memproses item yang perlu dioptimalkan guna memastikan interaksi bisnis yang aman dan andal. Item diagnostik diklasifikasikan ke dalam kategori berikut:
-
Data computing and storage
Item diagnostik dalam kategori ini memeriksa isu keamanan pada fitur-fitur seperti pengelolaan izin data, enkripsi penyimpanan data, serta pencadangan dan pemulihan data, serta mengidentifikasi potensi risiko sedini mungkin untuk menjamin keamanan penyimpanan dan akses data.
-
Data transmission security diagnostics
Item diagnostik dalam kategori ini memeriksa isu keamanan pada fitur-fitur seperti pengelolaan izin sumber data dan isolasi sumber data antara lingkungan produksi dan pengembangan, serta mengidentifikasi potensi risiko selama transmisi data sehingga Anda dapat mengelola risiko tersebut sedini mungkin. Hal ini menjamin lingkungan transmisi data yang aman dan andal.
-
Standardized diagnostics of data production
Item diagnostik dalam kategori ini memeriksa isu keamanan terkait proses produksi, seperti apakah peran, jumlah administrator, dan engineer penerapan dalam ruang kerja saat ini telah ditetapkan secara tepat. Item diagnostik ini memungkinkan Anda mengidentifikasi dan menangani risiko keamanan sedini mungkin, sehingga meningkatkan keandalan dan keamanan sistem output data.
-
Platform security configuration diagnostics
Item diagnostik dalam kategori ini memeriksa isu keamanan pada fitur-fitur seperti audit operasi DataWorks guna meningkatkan keamanan data secara keseluruhan.
Item diagnostik yang perlu dioptimalkan diklasifikasikan menjadi item berisiko rendah, menengah, dan tinggi. Hasil diagnosis dan saran diberikan untuk setiap item yang perlu dioptimalkan guna memastikan interaksi bisnis yang aman dan andal. Untuk informasi lebih lanjut mengenai aturan diagnosis untuk semua item diagnostik dari berbagai dimensi, lihat bagian Lampiran: Detail item diagnostik dalam topik ini.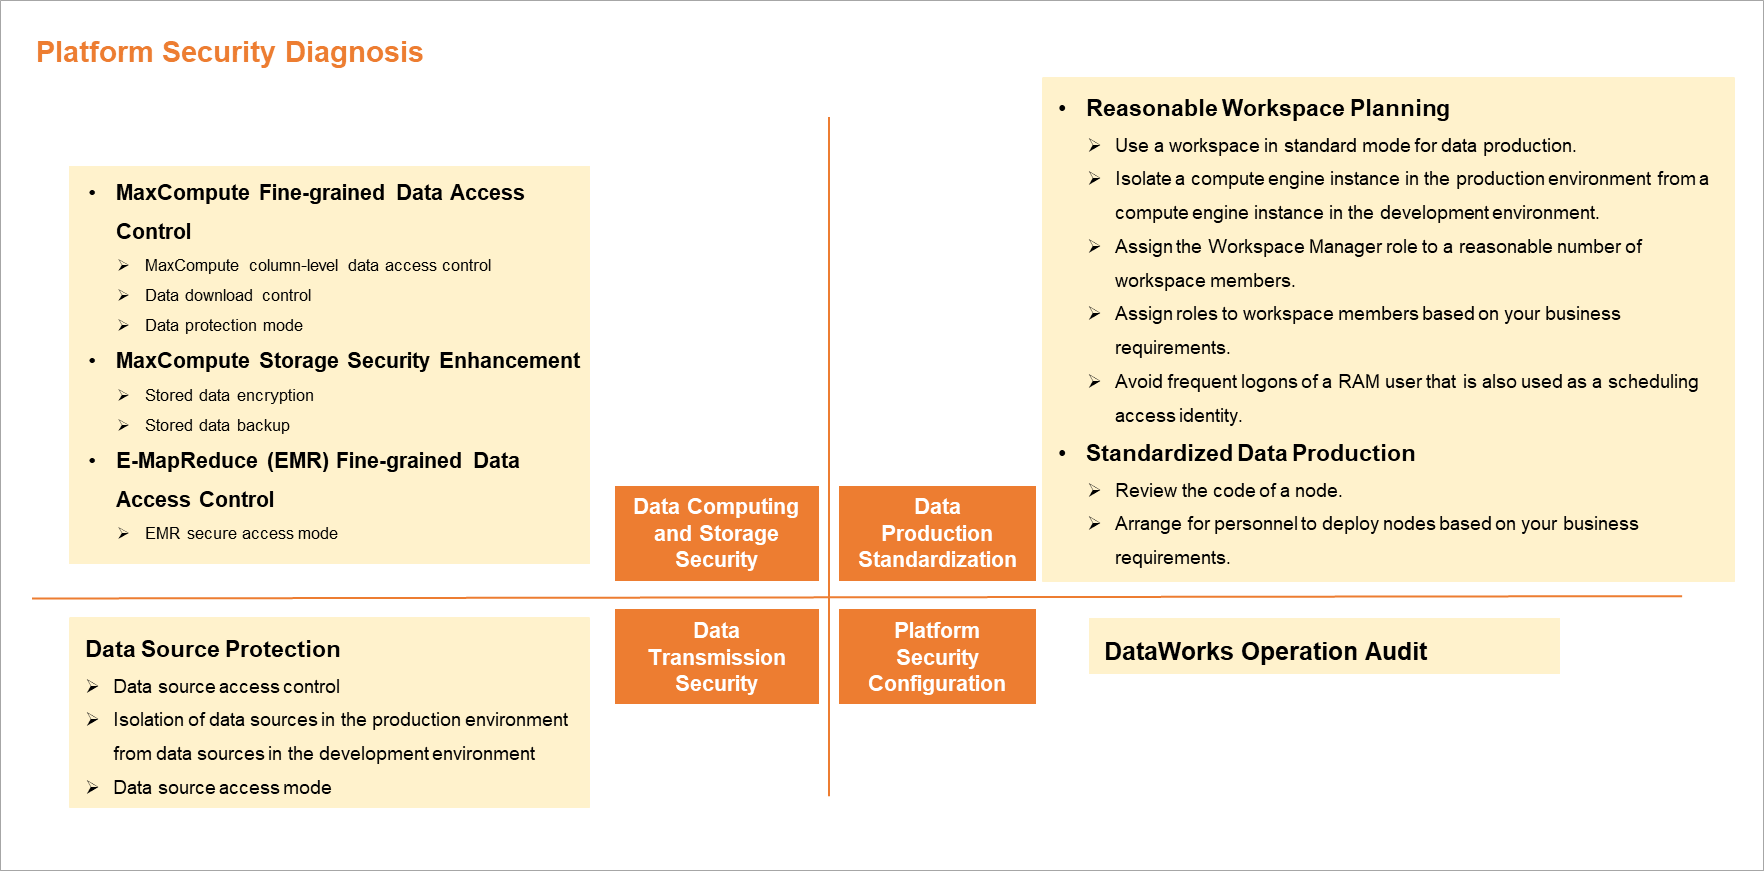
Buka laman Diagnostik Keamanan Platform
-
Login ke Konsol DataWorks. Di wilayah target, klik di panel navigasi sebelah kiri. Pada laman yang muncul, klik Go to Security Center.
-
Di panel navigasi sebelah kiri, klik Platform Security Diagnosis untuk membuka laman Platform Security Diagnosis.
Secara default, laman Diagnostik Keamanan Platform memindai wilayah saat ini untuk mencari item yang perlu dioptimalkan. Laman ini mengkuantifikasi item yang memerlukan optimasi dan mengklasifikasikannya berdasarkan tingkat risiko: Rendah, Menengah, atau Tinggi. Laman Platform Security Diagnostics mencakup konsep-konsep utama berikut: Panel kiri menampilkan domain keamanan, seperti Diagnostik Keamanan Komputasi dan Penyimpanan Data, Diagnostik Keamanan Transmisi Data, Diagnostik Standarisasi Produksi Data, dan Diagnostik Konfigurasi Keamanan Platform. Setiap domain keamanan berisi beberapa dimensi diagnostik, seperti Perencanaan Ruang Kerja yang Wajar dan Produksi Data Terstandarisasi. Setiap dimensi diagnostik mencakup item diagnostik spesifik, dan setiap item diberi label tingkat risiko yang sesuai (Berisiko Tinggi, Berisiko Menengah, atau Berisiko Rendah). Bagian atas laman menunjukkan jumlah total item yang perlu dioptimalkan.
Lihat hasil diagnosis
Di laman Platform Security Diagnosis, risiko keamanan dirangkum untuk setiap domain keamanan, dengan penekanan pada item berisiko Menengah dan Tinggi yang perlu dioptimalkan. Anda dapat mengklik risiko tertentu untuk melihat detailnya dan mengikuti saran untuk menyelesaikannya. Bagian ini menjelaskan cara melihat item yang perlu dioptimalkan, menggunakan domain Data Transmission Security Diagnostics sebagai contoh. Bagian atas laman menampilkan jumlah total item yang perlu dioptimalkan. Kolom kiri mencantumkan empat domain keamanan: Data Computing and Storage Security Diagnostics, Data Transmission Security Diagnostics, Data Production Standardization Diagnostics, dan Platform Security Configuration Diagnostics, dengan jumlah item yang perlu dioptimalkan ditampilkan di samping masing-masing. Saat Anda mengklik suatu domain, misalnya Data Transmission Security Diagnostics, sisi kanan akan memperluas tampilan untuk menunjukkan item diagnostik secara rinci. Sebagai contoh, panel Data Source Protection mungkin berisi dua item: Production and development data source isolation (Medium-risk) dan Data source access mode (High-risk). Anda dapat mengklik setiap item untuk melihat detailnya.
Untuk melihat hasil diagnosis dan saran, klik domain Data Transmission Security Diagnostics di sebelah kiri. Sisi kanan menampilkan satu item yang perlu ditangani: Data source access control (Medium-risk). Hasil diagnosis menunjukkan bahwa 497 sumber data tidak memiliki kontrol akses yang dikonfigurasi. Anda dapat mengklik tautan Manage permissions on data sources untuk menyelesaikan masalah tersebut atau mengklik Rescan untuk memperbarui hasil diagnosis.
-
Risiko keamanan
Izin pada sumber data tidak dikelola. Akibatnya, pengguna dengan tingkat keamanan lebih rendah dapat mengakses data dengan tingkat keamanan lebih tinggi. Hal ini menyebabkan akses tidak aman ke sumber data.
-
Saran
Anda dapat meningkatkan keamanan akses ke sumber data dengan mengelola izin sumber data berdasarkan saran yang diberikan.
Lampiran: Detail item diagnostik
Tabel berikut menjelaskan item diagnostik yang didukung oleh fitur Diagnostik Keamanan Platform.
Item diagnostik yang ditampilkan di laman bervariasi tergantung pada sumber data yang ditambahkan ke ruang kerja Anda dan item diagnostik yang ada yang perlu dioptimalkan.
-
Data computing and storage
Kategori item diagnostik ini meningkatkan keamanan selama penyimpanan dan akses data.
Dimensi diagnostik
Item diagnostik
Obyek diagnostik
Metode diagnostik
Pengelolaan izin data detail halus MaxCompute
Pengelolaan izin level kolom MaxCompute
CatatanModel keamanan MaxCompute V2.0 menyediakan kemampuan pengelolaan izin data yang lebih detail halus, mekanisme manajemen proyek desentralisasi yang lebih ilmiah, serta kemampuan identifikasi end-to-end yang lebih kuat. Model keamanan ini memungkinkan Anda menerapkan konfigurasi keamanan yang lebih sesuai dengan skenario aktual.
Proyek MaxCompute
Pengelolaan izin level kolom bergantung pada model izin MaxCompute V2.0. Item diagnostik ini mendeteksi proyek MaxCompute yang belum mengaktifkan model izin MaxCompute V2.0.
Kontrol unduhan data
CatatanUntuk menghindari kebocoran data yang tidak diinginkan, kami menyarankan agar pengguna yang tidak relevan dibatasi secara ketat dari mengunduh data langsung ke mesin on-premises menggunakan MaxCompute Tunnel.
Proyek MaxCompute
Pengelolaan izin unduh bergantung pada model izin MaxCompute V2.0 dan izin unduh. Item diagnostik ini mendeteksi proyek MaxCompute yang belum mengaktifkan model izin MaxCompute V2.0. Selain itu, item ini juga mendeteksi proyek MaxCompute yang telah mengaktifkan model izin MaxCompute V2.0 tetapi belum mengaktifkan pengelolaan izin unduh. Untuk informasi tentang cara dan apakah perlu mengaktifkan pengelolaan izin unduh, lihat Download control.
Mode perlindungan data
CatatanMekanisme perlindungan data proyek MaxCompute memungkinkan Anda mengelola metode aliran keluar data.
Proyek MaxCompute
Item diagnostik ini memeriksa apakah Anda telah menentukan mode perlindungan untuk proyek MaxCompute tertentu atau semua proyek. Untuk informasi lebih lanjut mengenai fitur perlindungan data proyek MaxCompute, lihat Project data protection.
Peningkatan keamanan penyimpanan MaxCompute
Enkripsi penyimpanan data
CatatanMaxCompute mendukung enkripsi penyimpanan data berbasis Key Management Service (KMS), serta menyediakan perlindungan data statis bagi perusahaan untuk memenuhi persyaratan regulasi dan kepatuhan keamanan. Untuk informasi lebih lanjut, lihat Storage encryption.
Proyek MaxCompute
Item diagnostik ini memindai dan mencantumkan ruang kerja yang belum mengaktifkan enkripsi penyimpanan data. Jika diperlukan, Anda dapat submit a ticket untuk mengaktifkan enkripsi penyimpanan pada ruang kerja yang sudah ada.
Backup penyimpanan data
CatatanSistem secara otomatis membuat backup versi historis data MaxCompute dan menyimpannya selama periode tertentu. Selama periode retensi, Anda dapat dengan cepat memulihkan data untuk mencegah kehilangan data akibat operasi yang tidak disengaja. Untuk informasi lebih lanjut, lihat Backup and restoration.
Proyek MaxCompute
Secara default, fitur ini diaktifkan untuk proyek MaxCompute. Anda dapat menyesuaikan periode retensi atau memulihkan data berdasarkan situasi aktual. Untuk informasi lebih lanjut, lihat Backup and restoration.
Pengelolaan izin data detail halus EMR
Mode akses aman E-MapReduce (EMR)
CatatanJika kluster EMR didaftarkan ke ruang kerja DataWorks menggunakan mode Security, izin data diisolasi antar Akun Alibaba Cloud dan Pengguna RAM. Untuk informasi lebih lanjut mengenai mode Security, lihat Security mode.
Ruang kerja DataWorks
Item diagnostik ini mendeteksi ruang kerja yang mendaftarkan kluster EMR menggunakan mode selain mode Security.
-
Data transmission security diagnostics
Kategori item diagnostik ini meningkatkan keamanan sebelum transmisi data.
Dimensi diagnostik
Item diagnostik
Obyek diagnostik
Metode diagnostik
Perlindungan sumber data
Kontrol akses sumber data
CatatanDataWorks memungkinkan Anda mengelola izin akses ke sumber data yang dikonfigurasi untuk mencegah pengguna dengan tingkat keamanan lebih rendah mengakses data dengan tingkat keamanan lebih tinggi.
Sumber data ruang kerja DataWorks
Item diagnostik ini mendeteksi ruang kerja yang belum mengelola izin akses ke sumber data yang dikonfigurasi. Untuk informasi lebih lanjut tentang cara mengelola izin akses ke sumber data, lihat Manage permissions on data sources.
Isolasi sumber data produksi dan pengembangan
CatatanDalam ruang kerja mode standar, konfigurasi sumber data berbeda tergantung apakah sumber data digunakan di lingkungan produksi atau pengembangan. Hal ini mencegah kebocoran data dari lingkungan pengembangan. Anda dapat mengevaluasi dan memodifikasi sumber data. Untuk informasi lebih lanjut, lihat Isolate a data source in the development and production environments.
Sumber data ruang kerja DataWorks
Item diagnostik ini mendeteksi ruang kerja mode standar yang memiliki konfigurasi sumber data yang sama di lingkungan produksi dan pengembangan.
Mode akses sumber data
CatatanDataWorks mendukung akses berbasis peran ke sumber data Object Storage Service (OSS). Mode ini lebih aman dibandingkan mode AccessKey tradisional dan secara efektif mencegah kebocoran Pasangan Kunci Akses.
Sumber data ruang kerja DataWorks
Item diagnostik ini mendeteksi ruang kerja yang mengizinkan akses ke sumber data OSS melalui mode AccessKey. Anda dapat memodifikasi sumber data tersebut. Untuk informasi lebih lanjut, lihat Use the RAM role-based authorization mode to add a data source.
-
Standardized diagnostics of data production
Kategori item diagnostik ini meningkatkan stabilitas dan keamanan sistem output data.
Dimensi diagnostik
Item diagnostik
Obyek diagnostik
Metode diagnostik
Perencanaan ruang kerja yang wajar
Gunakan ruang kerja mode standar untuk produksi data
CatatanRuang kerja mode standar lebih aman dibandingkan ruang kerja mode dasar. Untuk informasi lebih lanjut, lihat Differences between workspaces in basic mode and workspaces in standard mode.
Mode ruang kerja DataWorks
Item diagnostik ini mendeteksi ruang kerja mode dasar di wilayah saat ini. Anda dapat meningkatkan ruang kerja dari mode dasar ke mode standar sesuai kebutuhan. Lakukan operasi ini dengan hati-hati. Untuk informasi lebih lanjut, lihat Scenario: Upgrade a workspace from the basic mode to the standard mode.
Isolasi mesin komputasi lingkungan produksi dari mesin komputasi lingkungan pengembangan
CatatanDalam ruang kerja mode standar, konfigurasi mesin komputasi berbeda tergantung apakah mesin komputasi digunakan di lingkungan produksi atau pengembangan. Hal ini mencegah kebocoran data dari lingkungan pengembangan.
Sumber data ruang kerja DataWorks
Item diagnostik ini mendeteksi ruang kerja yang memiliki konfigurasi sumber data yang sama di lingkungan pengembangan dan produksi di wilayah saat ini.
Tentukan jumlah administrator ruang kerja secara wajar
CatatanDalam satu ruang kerja, jumlah administrator yang berlebihan dapat menyebabkan manajemen yang tidak teratur. Kami menyarankan agar Anda menetapkan tidak lebih dari tiga administrator untuk setiap ruang kerja.
Pengelolaan anggota ruang kerja DataWorks
Item diagnostik ini mendeteksi ruang kerja yang memiliki lebih dari tiga administrator ruang kerja.
Alokasi peran anggota ruang kerja yang wajar
CatatanDalam satu ruang kerja, kami menyarankan agar setiap anggota memiliki peran khusus untuk mencegah operasi tidak sah akibat satu anggota memegang banyak peran.
Pengelolaan anggota ruang kerja DataWorks
Item diagnostik ini memindai ruang kerja di wilayah saat ini di mana satu anggota diberi banyak peran. Kami menyarankan agar Anda memahami tujuan setiap peran dan mengonfigurasinya secara tepat. Untuk informasi lebih lanjut, lihat Appendix: Permissions of preset roles at the workspace level.
Hindari login berulang oleh Pengguna RAM yang juga digunakan sebagai identitas akses penjadwalan
CatatanUntuk mencegah pengguna yang tidak relevan melihat data mesin komputasi penting, kami menyarankan agar Anda melarang login sebagai Pengguna RAM yang digunakan sebagai identitas akses penjadwalan mesin komputasi.
Pengelolaan ruang kerja DataWorks
Item diagnostik ini mendeteksi ruang kerja yang mengizinkan login ke DataWorks sebagai Pengguna RAM yang digunakan sebagai identitas akses penjadwalan dalam tiga bulan terakhir di wilayah saat ini.
Produksi data terstandarisasi
Tinjauan kode
CatatanDataWorks menyediakan fitur code review. Jika Anda mengaktifkan tinjauan kode wajib di ruang kerja mode standar, Anda harus meng-commit setiap node agar reviewer yang ditentukan meninjau kodenya. Anda hanya dapat menerapkan node tersebut setelah reviewer menyetujui kodenya.
Pengelolaan ruang kerja DataWorks
Item diagnostik ini mendeteksi ruang kerja yang belum mengaktifkan fitur tinjauan kode atau belum mengonfigurasi cakupan tinjauan kode di wilayah saat ini. Untuk informasi tentang cara mengonfigurasi fitur tinjauan kode ruang kerja, lihat Code review.
Tugaskan personel untuk menerapkan tugas sesuai kebutuhan bisnis Anda
CatatanDalam ruang kerja mode standar, orang yang menerapkan tugas harus berbeda dari developer tugas tersebut.
Pengelolaan ruang kerja DataWorks
Item diagnostik ini mendeteksi tugas yang dikembangkan dan diterapkan oleh orang yang sama dalam 30 hari terakhir.
-
Platform security configuration diagnostics
Kategori item diagnostik ini meningkatkan keamanan data secara keseluruhan.
Dimensi diagnostik
Item diagnostik
Obyek diagnostik
Metode diagnostik
Audit operasi DataWorks
Audit operasi DataWorks
CatatanDataWorks mendukung fitur audit operasi. Anda dapat mengaudit operasi pengguna di DataWorks menggunakan ActionTrail dengan penundaan sekitar 5 hingga 10 menit. Untuk informasi lebih lanjut, lihat Use ActionTrail to query behavior events.
Pengelolaan ruang kerja DataWorks
Secara default, fitur ini diaktifkan untuk ruang kerja DataWorks. Setelah Anda mengaktifkan ActionTrail, Anda dapat mencatat log operasi DataWorks.