Simple Log Service (SLS) Alerting est une plateforme AIOps dédiée à la surveillance des alertes, à la réduction du bruit, à la gestion des incidents et à la distribution des notifications.
Architecture
Le service Alerting se compose de trois sous-systèmes : la surveillance des alertes, la gestion des alertes et la gestion des actions.
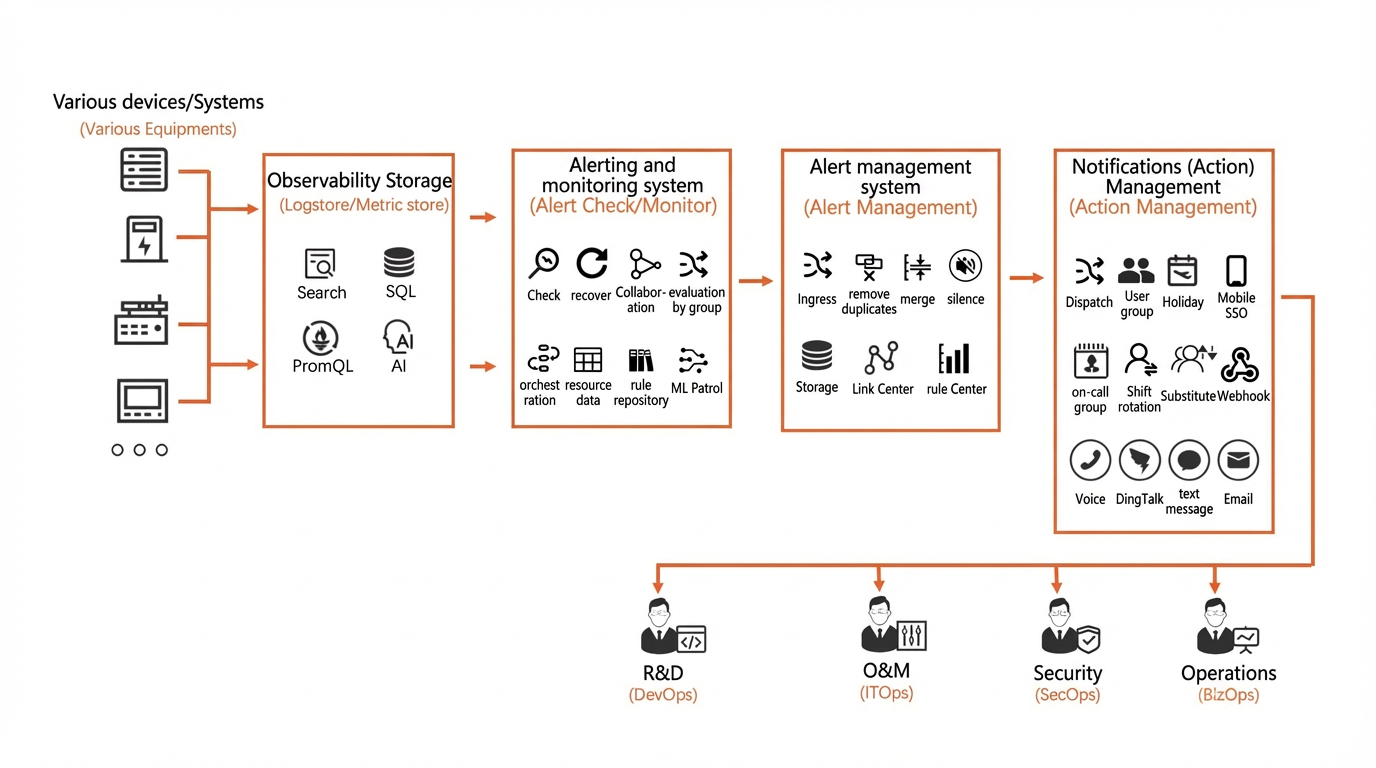
Fonctionnalités clés
|
Catégorie |
Sous-catégorie |
Fonctionnalité |
Description |
|
Surveillance des alertes |
Fonctionnalités de base |
Interroger et analyser les journaux |
Exécutez des requêtes et des analyses en utilisant la syntaxe de requête et SQL-92. |
|
Interroger et analyser les données de séries temporelles |
Effectuez des analyses avec SQL-92 et PromQL. Consultez la syntaxe d'interrogation et d'analyse des données de séries temporelles. |
||
|
Machine learning |
Utilisez des algorithmes AIOps pour la prédiction, la détection d'anomalies et l'analyse des causes racines. Consultez la syntaxe de machine learning. |
||
|
Surveillance corrélée |
Surveillance corrélée entre plusieurs Logstores ou MetricStores |
Utilisez des instructions SQL JOIN ou des opérations ensemblistes pour mettre en œuvre une surveillance corrélée entre plusieurs Logstores ou MetricStores. |
|
|
Surveillance corrélée entre Logstores et MetricStores |
Mettez en œuvre une surveillance corrélée entre Logstores et MetricStores à l'aide d'instructions SQL JOIN ou d'opérations ensemblistes. |
||
|
Surveillance corrélée inter-Projets |
Réalisez une surveillance corrélée inter-Projets grâce aux opérations ensemblistes. |
||
|
Surveillance corrélée inter-régions |
Les opérations ensemblistes permettent d'implémenter une surveillance corrélée entre différentes régions. |
||
|
Surveillance corrélée inter-comptes |
Utilisez des opérations ensemblistes pour effectuer une surveillance corrélée entre différents comptes. |
||
|
Surveillance par liste d'autorisation/liste de blocage |
Exploitez les Resource Data pour mettre en place une surveillance basée sur des listes d'autorisation ou de blocage. |
||
|
Orchestration des règles de surveillance |
Configurer des alertes d'absence de données |
Définissez des alertes déclenchées en l'absence de données. |
|
|
Définir la gravité des alertes |
Établissez des niveaux de gravité statiques et dynamiques pour les alertes. |
||
|
Définir des libellés et des annotations |
Personnalisez les libellés et les annotations. Les variables sont prises en charge dans les valeurs des annotations. |
||
|
Évaluation groupée |
Groupez les résultats des requêtes et des analyses. |
||
|
Résolution des alertes |
Activez les notifications de résolution des alertes. |
||
|
Définir un seuil de déclenchement consécutif |
Fixez un seuil de déclenchement consécutif afin de supprimer les alertes non pertinentes. |
||
|
Désactiver les tâches de surveillance |
Désactivez temporairement ou définitivement les tâches de surveillance. Les tâches mises en pause peuvent reprendre automatiquement à une heure planifiée. |
||
|
Gestion des alertes |
Réduction du bruit |
Déduplication des alertes identiques |
Au sein d'une fenêtre temporelle, vous pouvez dédupliquer les alertes identiques ou retarder leurs notifications. Pour plus d'informations, consultez la rubrique Dédupliquer les alertes selon les empreintes digitales. |
|
Regroupement des alertes |
Les politiques de regroupement combinent les alertes partageant les mêmes attributs en une seule notification. Découvrez les multiples méthodes de regroupement des alertes. |
||
|
Silence des alertes |
Créez des politiques de silence pour empêcher le déclenchement de notifications pour les alertes correspondantes pendant une période donnée. |
||
|
Gestion des actions |
Politique d'action |
Distribution dynamique des canaux de notification |
Acheminez dynamiquement les notifications d'alerte vers des utilisateurs, des groupes d'utilisateurs ou des groupes d'astreinte via des canaux spécifiques. Consultez la section Politique d'action. |
|
Destinataires |
Utilisateurs |
Utilisateurs individuels. Pour en savoir plus, reportez-vous à la page Créer des utilisateurs et des groupes d'utilisateurs. |
|
|
Groupes d'utilisateurs |
Un groupe contenant plusieurs utilisateurs. Plus de détails dans Créer des utilisateurs et des groupes d'utilisateurs. |
||
|
Groupes d'astreinte |
Créez des groupes d'astreinte incluant des utilisateurs et des groupes d'utilisateurs. Organisez des rotations d'astreinte selon des périodes et des horaires de travail définis. Voir Créer un groupe d'astreinte. |
||
|
Calendriers de canal |
Prise en compte des jours fériés |
Ajuste automatiquement les méthodes de notification pendant les jours fériés. |
|
|
Planning d'astreinte |
Rotation |
Automatisez les rotations d'astreinte pour les utilisateurs et les groupes d'utilisateurs selon un cycle spécifié. |
|
|
Remplacement |
Configurez des remplacements temporaires de quart pour une période spécifique. |
||
|
Prise en compte des jours fériés |
Ajustez automatiquement les plannings de rotation ou de remplacement en fonction des jours fériés. |
||
|
Calendriers indépendants |
Configurez des calendriers distincts et réinitialisables pour les groupes d'astreinte. |
||
|
Canaux de notification |
Notifications SMS |
Envoie le contenu des alertes par message SMS. |
|
|
Notifications vocales |
Transmet le contenu des alertes via des appels vocaux. |
||
|
Notifications par e-mail |
Envoie le contenu des alertes par e-mail. |
||
|
Notifications DingTalk |
Diffuse le contenu des alertes via un robot de chat DingTalk. |
||
|
Notifications Webhook |
Envoie les notifications d'alerte à une adresse webhook personnalisée en utilisant des appels HTTP ou HTTPS. Les webhooks permettent d'étendre les canaux de notification à des plateformes telles que WeCom, Lark et Slack. |
||
|
Message Center |
Transmet le contenu des alertes via le Message Center d'Alibaba Cloud. |
||
|
Analyse des alertes |
Global Alert Center |
Rapport d'historique d'exécution des règles de surveillance des alertes |
Fournit des rapports d'historique d'exécution pour les règles de surveillance des alertes, facilitant ainsi le dépannage. |
|
Alert Rule Center |
Propose un tableau de bord permettant de visualiser l'état global d'exécution et le statut des alertes déclenchées par les règles. |
||
|
Alert Trace Center |
Offre un tableau de bord illustrant le cycle de vie complet d'une alerte, de sa génération et sa gestion jusqu'à la notification finale. |
||
|
Alert Troubleshooting Center |
Met à disposition un centre de dépannage affichant les erreurs survenant à diverses étapes, y compris la surveillance, la gestion et la notification des alertes, afin de simplifier le débogage. |
||
|
Stockage centralisé |
Le stockage centralisé des alertes vous permet de consulter facilement les alertes reçues, traitées et envoyées, ainsi que les journaux associés. Après l'initialisation de la fonctionnalité Alerting, SLS crée automatiquement un Project nommé sls-alert-<ACCOUNT_ID>-<REGION> et un Logstore nommé internal-alert-center-log dans la région sélectionnée pour stocker les alertes. |
Avantages
-
Prise en main et mise à l'échelle simplifiées
SLS propose un traitement de bout en bout des journaux et des données de séries temporelles : ingestion, stockage, interrogation, analyse, visualisation et alerte. Après l'importation des données, vous pouvez créer des tâches de surveillance, des canaux de notification et des politiques d'alerte en quelques minutes.
Adaptez votre configuration d'alerte, que ce soit pour de petites équipes ou pour des scénarios à l'échelle de l'entreprise.
-
Haute disponibilité et fiabilité
Bâtie sur l'infrastructure SLS, la fonctionnalité d'alerte offre une disponibilité de service de 99,9 % et une fiabilité des données supérieure à 99,99999999 % pour les données liées aux alertes.
-
Coût réduit et absence de maintenance
La surveillance des alertes et la gestion des incidents sont actuellement gratuites. Seules les notifications par SMS et appel vocal entraînent des frais minimes.
En tant que service SaaS entièrement géré, la fonctionnalité d'alerte élimine la charge opérationnelle liée à l'exécution de votre propre système d'alerte.
-
Réaction rapide aux problèmes
La surveillance intelligente et la gestion des incidents accélèrent la réponse aux alertes et la résolution des problèmes, réduisant ainsi les pertes dues aux interruptions d'activité.
Cas d'utilisation
DevOps
Surveillez toutes les étapes du cycle de vie du développement. Suivez les journaux Kubernetes, les journaux d'application et les métriques dans les environnements de développement, de préproduction et de production. Lorsque des erreurs ou des anomalies, telles que des pics de latence, sont détectées, les développeurs responsables sont immédiatement notifiés.
Les modèles de règles intégrés aux applications SLS, telles que Log Audit Service et SLB Log Center, simplifient la configuration de la surveillance.
ITOps
Surveillez en temps réel les métriques de stabilité, telles que le temps de réponse, la charge et les taux d'erreur. La fonctionnalité d'alerte prend en charge la réduction du bruit, le regroupement et la distribution dynamique basée sur des dimensions personnalisées. Les alertes sont automatiquement attribuées à l'ingénieur de permanence selon les plannings et les calendriers, avec des workflows automatisés pour les notifications de résolution, les mises à jour de statut et l'escalade.
AIOps
Combinez l'apprentissage automatique SLS avec la fonctionnalité d'alerte pour surveiller les journaux et les données de séries temporelles. SLS propose plus d'une douzaine d'algorithmes d'apprentissage automatique — lissage, prédiction, décomposition, clustering et exploration de motifs — applicables directement dans les règles de surveillance des alertes. Pour plus d'informations, consultez Fonctions d'apprentissage automatique. Le service d'apprentissage automatique utilise des statistiques en flux continu ou des algorithmes graphiques pour détecter les anomalies et les acheminer vers le système d'alerte.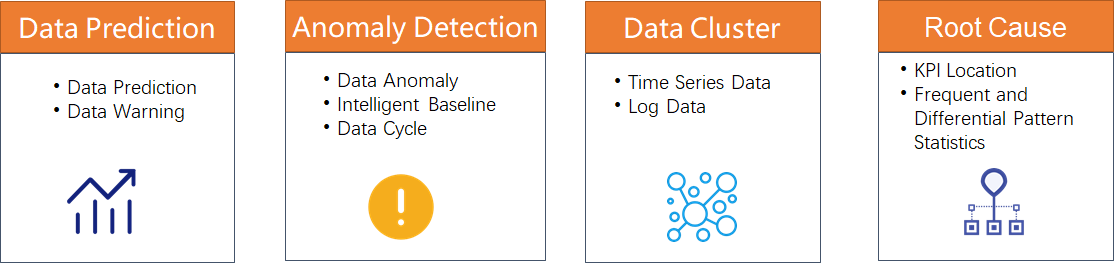
SecOps
Surveillez en continu les données d'audit et de sécurité pour identifier les anomalies de conformité et les événements de menace. La fonctionnalité d'alerte distribue automatiquement les notifications en fonction de la gravité et de la source de l'événement, et prend en charge l'automatisation des workflows, tels que les tableaux de bord de posture de sécurité.
Le service Log Audit Service de SLS automatise la collecte intercomptes des journaux de conformité et de sécurité provenant des principaux produits Alibaba Cloud, avec une intégration native de l'intelligence des menaces et près de 100 modèles de règles de surveillance.
BizOps
Suivez les métriques commerciales, telles que l'activité des utilisateurs, les taux de clics publicitaires et les factures de produits cloud, afin de détecter des anomalies comme des frais inhabituels. Connectez-vous à la console Billing Management pour afficher les détails.
Concepts clés
|
|
|
|
|
|
|
|
|
|
|
Lorsqu'il est utilisé seul, ce terme désigne un événement d'alerte. Par exemple, après qu'une règle de surveillance des alertes a déclenché une ou plusieurs alertes, celles-ci sont transmises au système de gestion des actions via le système de gestion des alertes. Lorsqu'il est combiné à d'autres mots, « alerte » fait référence à un sous-système, une fonctionnalité, une entité ou un module de la fonctionnalité d'alerte, tel que le système de surveillance des alertes ou une règle de surveillance des alertes. |
|
|
Sous-système responsable de la génération des alertes. Le système de surveillance des alertes est composé de règles de surveillance des alertes et de Resource Data. Il évalue périodiquement les données sur la base des règles de surveillance des alertes, analyse les résultats d'interrogation et d'analyse selon la logique d'orchestration des règles, et déclenche des alertes ou des alertes résolues, qui sont ensuite envoyées au système de gestion des alertes. |
|
|
Sous-système responsable de la réduction du bruit et de la gestion des statuts d'alerte. Le système de gestion des alertes comprend les politiques d'alerte, la gestion des incidents et les tableaux de bord de vue d'ensemble des alertes. Le système de gestion des alertes traite les alertes reçues en les acheminant, en les dédupliquant, en les mettant en sourdine et en les regroupant selon les politiques d'alerte avant de les envoyer au système de gestion des actions. Il permet également de définir les étapes des incidents et les personnes assignées. |
|
|
Sous-système responsable de la gestion des canaux de notification d'alerte et des destinataires. Le système de gestion des actions comprend les politiques d'action, les modèles de contenu, les calendriers, les utilisateurs, les groupes d'utilisateurs, les groupes de permanence et les quotas de canal. Le système de gestion des actions distribue dynamiquement les alertes vers des canaux de notification spécifiques en fonction des politiques d'action, qui notifient ensuite les utilisateurs cibles, les groupes d'utilisateurs ou les groupes de permanence. Il permet également de personnaliser le contenu des notifications d'alerte. |
Surveillance des alertes
Le système de surveillance des alertes génère des alertes et se compose de règles de surveillance des alertes et de Resource Data.
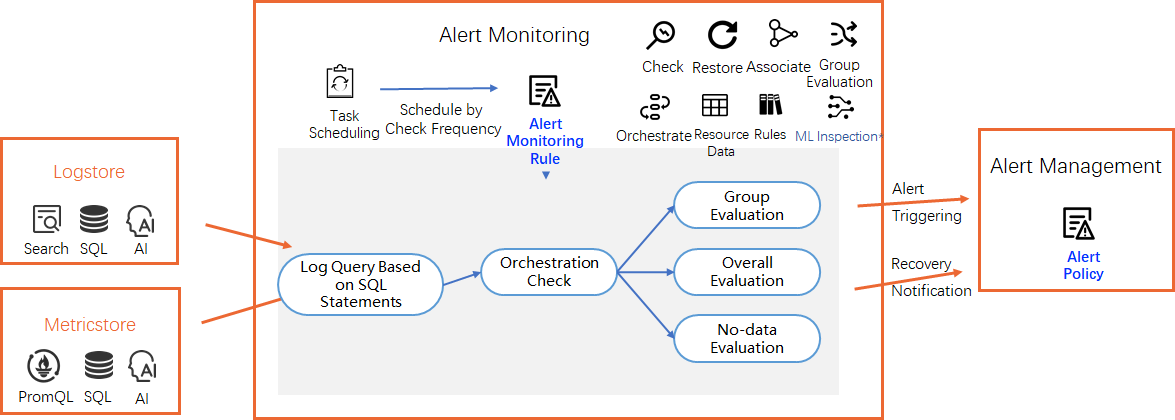
|
Terme |
Description |
|
Règle de surveillance des alertes |
Une règle de surveillance des alertes contient des instructions d'interrogation et d'analyse, des objets cibles (Logstores, MetricStores et Resource Data) et des paramètres d'orchestration de surveillance. Créer une règle de surveillance des alertes. |
|
Resource Data |
Structure de stockage indépendante, modifiable et semblable à une table, destinée aux configurations de resource et aux données personnalisées utilisées par le système d'alerte. Principalement utilisée pour les requêtes corrélées, telles que les scénarios de liste d'autorisation/liste de blocage. |
|
Gravité de l'alerte |
Attribut non identifiant indiquant la gravité de l'alerte. Niveaux : Critique, Élevée, Moyenne, Faible et Rapport. Définir la gravité de l'alerte. |
|
Évaluation groupée |
Paramètre d'une règle de surveillance des alertes. Le système regroupe les résultats d'interrogation et d'analyse par champs spécifiés, en évaluant chaque groupe indépendamment par rapport à la condition de déclenchement. Cela permet à une seule règle de surveiller plusieurs cibles, chaque groupe étant géré comme une alerte et un incident distincts. Configurer l'évaluation groupée. |
|
Expression d'évaluation |
Expression de calcul utilisant une syntaxe d'évaluation spécifique pour configurer les conditions de déclenchement des alertes ou évaluer dynamiquement la gravité des alertes. Les expressions d'évaluation prennent en charge les comparaisons logiques et les calculs utilisant les champs des résultats d'interrogation et d'analyse. Un résultat vrai indique une correspondance. Configurer une expression d'évaluation. |
|
Libellé d'alerte |
Attribut identifiant d'une alerte au format clé-valeur. Définissez des libellés personnalisés dans une règle de surveillance des alertes. Lorsqu'une alerte est déclenchée, le libellé correspondant y est associé. Les libellés peuvent être référencés dans les modèles de contenu et utilisés comme attributs d'alerte pour la gestion et la distribution des notifications dans la gestion des alertes et la gestion des actions.
Pour plus d'informations, consultez Libellés. |
|
Annotation d'alerte |
Attribut non identifiant d'une alerte au format clé-valeur. Définissez des annotations personnalisées dans une règle de surveillance des alertes. Lorsqu'une alerte est déclenchée, l'annotation correspondante y est associée. Les annotations peuvent être référencées dans les modèles de contenu et utilisées comme attributs d'alerte pour la gestion et la distribution des notifications. Pour plus d'informations, consultez Annotations. |
|
Alerte résolue |
Type spécial de notification d'alerte indiquant que la condition d'alerte est résolue. Une alerte normale possède le statut « déclenchée », tandis qu'une alerte résolue possède le statut « résolue ». Lorsque vous activez cette fonctionnalité, si la vérification précédente par le système de surveillance des alertes a déclenché une alerte, mais que les résultats de la vérification actuelle ne remplissent pas la condition de déclenchement, une alerte résolue est envoyée. Dans les scénarios de surveillance à haute fréquence, l'activation des alertes résolues garantit que vous êtes rapidement informé lorsqu'un problème est résolu. Pour plus d'informations, consultez Configurer les alertes résolues. |
Gestion des alertes
Le système de gestion des alertes gère la réduction du bruit et les statuts. Il se compose de politiques d'alerte, de la gestion des incidents et de tableaux de bord de vue d'ensemble des alertes.
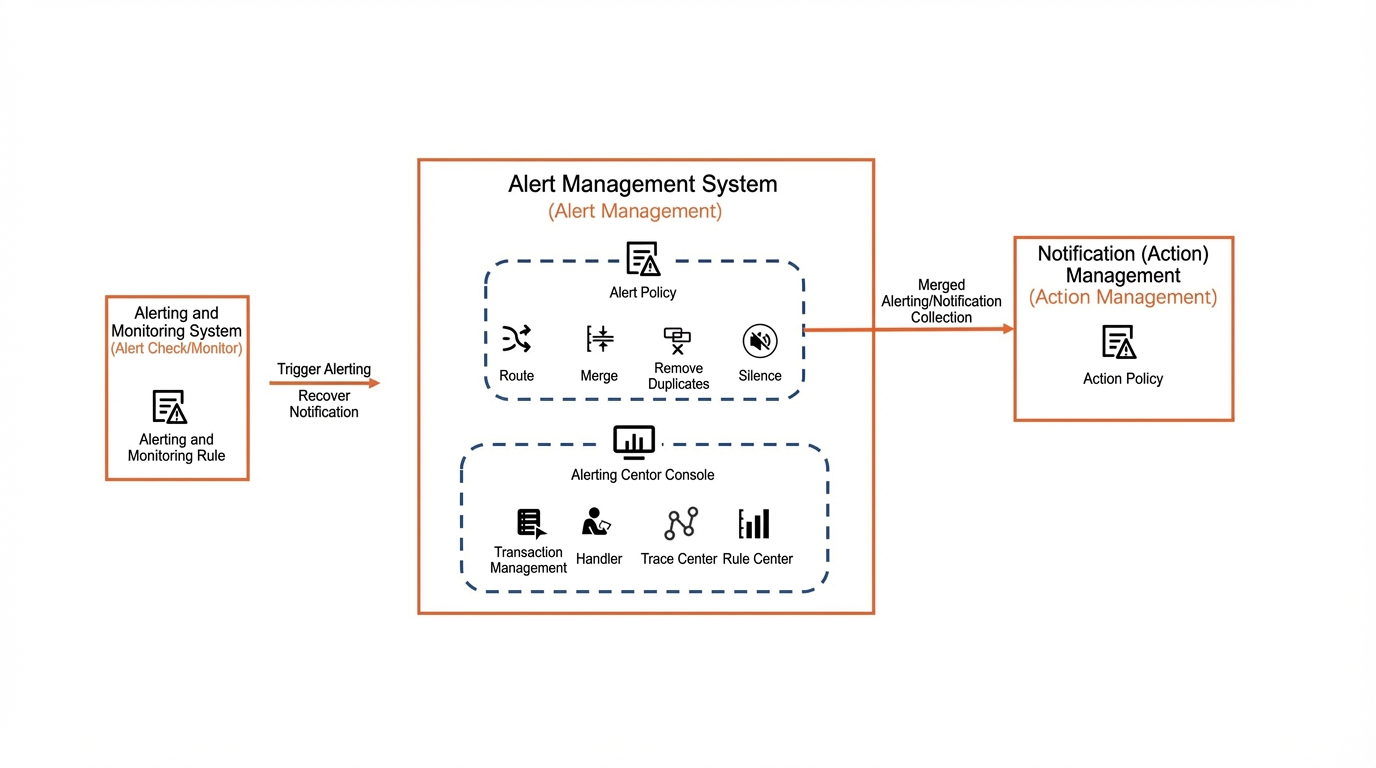
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
Gestion des actions
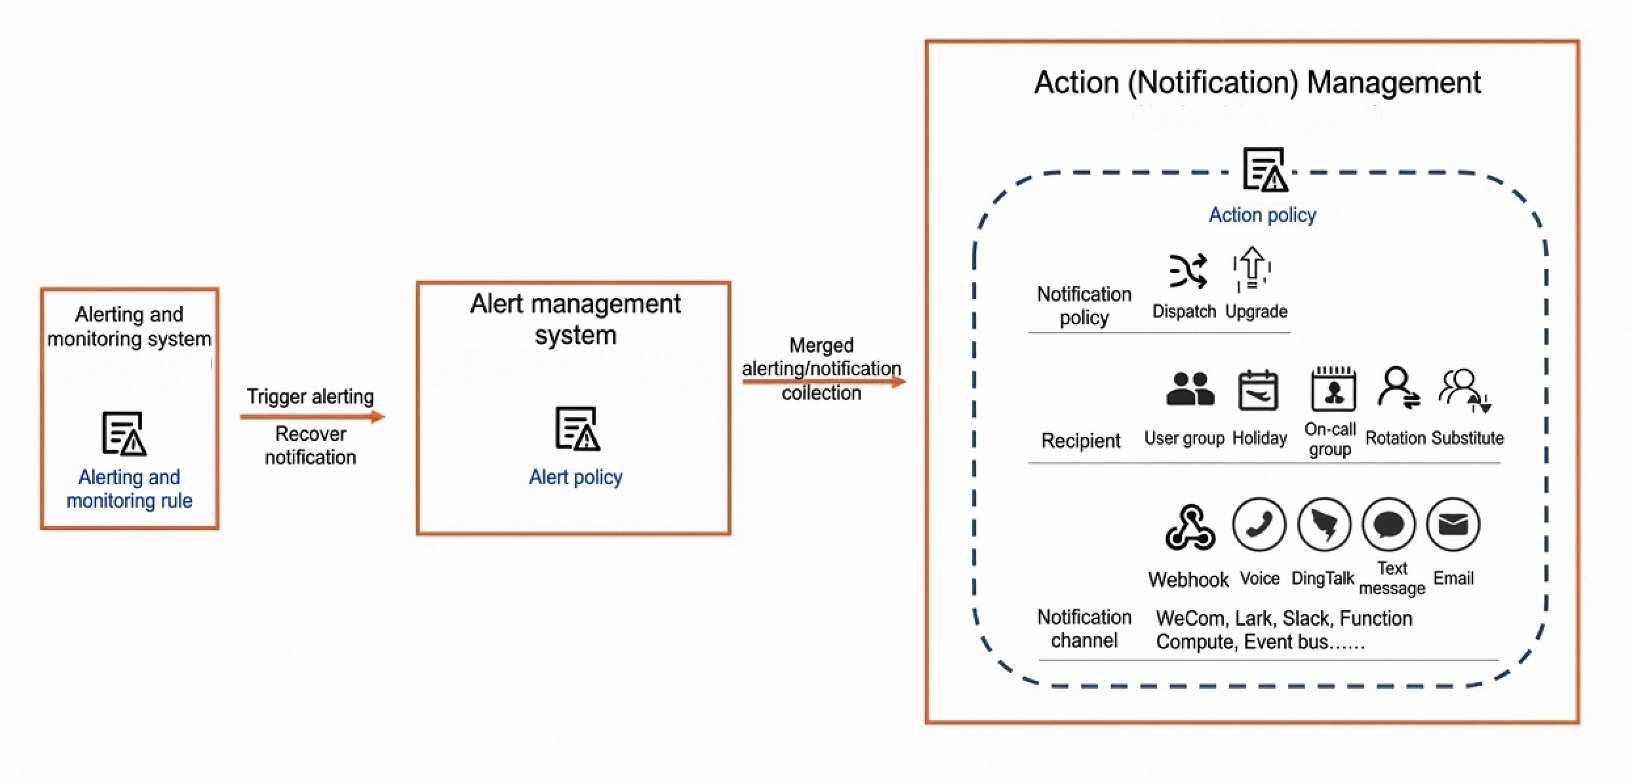
Le système de gestion des actions gère les canaux de notification et les destinataires. Il comprend les politiques d'action, les modèles de contenu, les calendriers, les utilisateurs, les groupes d'utilisateurs, les groupes de permanence et les quotas de canaux.
|
Terme |
Description |
|
Politique d'action |
Une politique d'action est une entité de configuration dans le système de gestion des actions. Lorsque le système de gestion des actions reçoit un ensemble groupé d'alertes (y compris les alertes résolues) en provenance du système de gestion des alertes, il utilise la politique d'action pour distribuer dynamiquement les notifications vers des canaux spécifiques. Ces canaux notifient ensuite les utilisateurs cibles, les groupes d'utilisateurs ou les groupes de permanence. |
|
Intégration Webhook |
Gérez les canaux de notification webhook. Utilisez les webhooks directement dans les politiques d'action. SLS prend en charge DingTalk, WeCom, Lark, Slack et les webhooks génériques personnalisés. Pour plus d'informations, consultez la section Créer un webhook. |
|
Modèle de contenu |
SLS envoie le contenu des alertes sur la base du modèle de contenu défini. Chaque canal principal dispose d'un modèle textuel correspondant qui permet de référencer les attributs d'alerte à l'aide de variables. Pour les canaux webhook, vous pouvez également configurer le format de l'entité du message afin de l'adapter à des protocoles spécifiques, tels que le format requis par WeCom. Pour plus d'informations, consultez la section Créer un modèle de contenu. |
|
Calendrier |
Configuration indépendante au sein du système de gestion des actions, comprenant un calendrier global par défaut et des calendriers personnalisés.
|
|
Utilisateur |
Entité de configuration représentant un destinataire spécifique. Elle inclut des informations telles que l'ID utilisateur, le nom d'utilisateur, le numéro de téléphone et l'adresse e-mail. Utilisez les politiques d'action pour envoyer des alertes aux utilisateurs cibles. Définissez les utilisateurs cibles comme responsables dans la gestion des incidents. |
|
Groupe d'utilisateurs |
Entité de configuration représentant une collection virtuelle d'utilisateurs. Elle comprend un identifiant de groupe, un nom de groupe et une liste d'utilisateurs. Un groupe d'utilisateurs peut contenir un ou plusieurs utilisateurs. Utilisez les politiques d'action pour envoyer des alertes aux groupes d'utilisateurs cibles. |
|
Groupe de permanence |
Entité de configuration représentant un ensemble d'utilisateurs et de groupes d'utilisateurs de permanence. Elle comprend un identifiant de groupe, un nom de groupe, des configurations de rotation et de remplacement, ainsi qu'un calendrier associé. Un groupe de permanence peut contenir un ou plusieurs utilisateurs ou groupes d'utilisateurs. Utilisez les politiques d'action pour envoyer des alertes aux groupes de permanence cibles. Pour savoir comment créer un groupe de permanence, consultez la section Créer un groupe de permanence. |
|
Rotation |
Élément de configuration au sein d'un groupe de permanence, utilisé pour établir un planning de rotation pour les utilisateurs ou les groupes d'utilisateurs. Ajoutez plusieurs plannings de rotation à un groupe de permanence. Les rotations prennent en charge les périodes discontinues et les transferts dynamiques basés sur le calendrier. |
|
Remplacement |
Élément de configuration au sein d'un groupe de permanence, utilisé pour établir un planning de remplacement pour les utilisateurs ou les groupes d'utilisateurs. Ajoutez plusieurs plannings de remplacement à un groupe de permanence. |
Limites
|
Catégorie |
Élément |
Description |
|
Surveillance des alertes |
Nombre maximal de règles de surveillance des alertes |
Créez jusqu'à 100 règles de surveillance des alertes par Project. |
|
Limites générales sur les requêtes et l'analyse |
||
|
Limites de concurrence pour les requêtes et l'analyse |
Si un grand nombre d'opérations de requête et d'analyse sont effectuées simultanément dans un Project (par exemple, via un SDK) et que de nombreuses règles de surveillance des alertes sont créées, le nombre de requêtes concurrentes peut dépasser la limite du Project, entraînant l'échec de la surveillance. Nous vous recommandons de définir Dedicated SQL sur Auto lors de la création des règles de surveillance des alertes afin de prendre en charge une concurrence plus élevée. Si vous utilisez Dedicated SQL, assurez-vous que le Project cible dispose d'unités CU Dedicated SQL suffisantes. Pour créer une règle de surveillance des alertes, consultez la section Créer une règle de surveillance des alertes. Pour activer Dedicated SQL, consultez la section Requêtes et analyses haute performance et entièrement précises (Dedicated SQL). |
|
|
Limites de syntaxe des requêtes et de l'analyse |
Seules les instructions de requête, les instructions d'analyse SQL et les instructions SQL+PromQL sont prises en charge. Les instructions de requête par expression et les instructions de requête et d'analyse en mode Scan ne sont pas prises en charge. Remarque
Les règles de surveillance des alertes utilisant des requêtes par expression ou des instructions de requête et d'analyse en mode Scan (syntaxe SPL) peuvent être créées, mais elles risquent d'échouer ou de produire des résultats inattendus lors de l'exécution. |
|
|
Limites sur un seul résultat de requête et d'analyse |
|
|
|
Nombre de requêtes combinées |
De 1 à 3. |
|
|
Longueur de la valeur du champ |
Si une valeur de champ dépasse 1 024 caractères, seuls les 1 024 premiers caractères sont utilisés pour l'analyse. |
|
|
Plage temporelle des requêtes et de l'analyse |
La plage temporelle de chaque instruction de requête et d'analyse ne peut pas dépasser 24 heures. |
|
|
Latence de mise à jour des Resource Data |
Les mises à jour des Resource Data ne sont pas immédiates. Les modifications prennent effet dans un délai de 15 minutes. |
|
|
Gestion des alertes |
Intervalle d'évaluation de la politique d'alerte |
L'intervalle d'évaluation minimal est de 15 secondes. Même si vous définissez une valeur inférieure, les vérifications sont effectuées à des intervalles de 15 secondes. |
|
Conditions de correspondance des politiques |
Dans les configurations telles que les politiques d'alerte et les politiques d'action, nous vous recommandons d'utiliser des conditions basées sur le nom du Project, l'ID de la règle d'alerte, le nom de l'alerte, la gravité ou des libellés ou annotations courts.
|
|
|
Nombre d'incidents |
Jusqu'à 1 000 incidents sont conservés pendant 30 jours. Les données d'incident plus anciennes sont automatiquement écrasées. |
|
|
Commentaires sur les incidents |
Chaque incident peut comporter jusqu'à 10 commentaires. Les commentaires plus anciens sont automatiquement écrasés. |
|
|
Latence de mise à jour de la configuration des politiques |
Les modifications apportées aux politiques liées aux alertes, telles que les politiques d'alerte, les politiques d'action, les modèles de contenu, les utilisateurs, les groupes d'utilisateurs et les groupes de permanence, prennent généralement effet en moins d'une minute. |
|
|
Gestion des actions |
Canaux de notification |
Les limites suivantes s'appliquent aux canaux de notification. Le dépassement de ces limites peut vous empêcher de recevoir des notifications d'alerte. Si vous ne recevez pas de notification, vous pouvez vérifier les erreurs associées dans le Global Alert Troubleshooting Center. Pour plus d'informations, consultez la section Global Alert Troubleshooting Center.
|
|
Contenu de la notification |
Chaque canal de notification possède une limite de longueur de contenu. Pour garantir une livraison réussie, le système peut tronquer le contenu trop volumineux. La troncature ne garantit pas l'intégrité du contenu ni un taux de réussite de livraison de 100 %, en particulier si le contenu tronqué entraîne un format Markdown ou HTML invalide. Pour les formats en texte brut comme les SMS et les appels vocaux, la troncature ne provoque généralement pas d'échec de livraison. Configurez les modèles de contenu en respectant les limites des canaux afin d'éviter les échecs de livraison dus à un contenu trop volumineux. Les limites pour chaque canal sont les suivantes (les caractères chinois, les lettres anglaises, les chiffres et la ponctuation comptent tous pour un caractère) : Remarque
Si une valeur de champ dépasse 1 024 caractères, seuls les 1 024 premiers caractères sont utilisés.
|
|
|
Configuration du modèle de contenu |
Une configuration incorrecte du modèle de contenu peut entraîner un échec du rendu et renvoyer une erreur. Si vous recevez une notification d'alerte contenant un message d'erreur tel que |
|
|
Variables du modèle de contenu |
La longueur du contenu est limitée à 2 Ko. Le contenu dépassant cette limite sera tronqué. |
Facturation
Les notifications par SMS et par appel vocal sont facturées. Pour consulter les tarifs détaillés, rendez-vous sur la page Tarification.
|
Opération |
Description |
|
Notifications par SMS |
La facturation s'applique à chaque notification d'alerte envoyée par SMS. Remarque
Certains opérateurs peuvent diviser les SMS longs (par exemple, plus de 70 caractères) en plusieurs messages. Si votre message est long, vous pourriez recevoir deux messages distincts, mais SLS ne vous facturera qu'une seule unité. |
|
Notifications vocales |
La facturation s'applique à chaque appel vocal d'alerte émis. Remarque
|