Si le client Security Center est hors ligne, si son installation ou sa désinstallation échoue, ou s'il consomme une quantité excessive de ressources CPU, utilisez l'outil de dépannage automatisé pour un diagnostic rapide ou investiguez manuellement le problème.
Contexte
Lorsque la console Security Center indique que le client est hors ligne ou n'a pas été installé correctement, le serveur n'est plus protégé par Security Center et devient vulnérable aux compromissions. Le tableau suivant décrit les raisons courantes pour lesquelles un client passe hors ligne.
|
Cause |
Description |
|
Problème de processus client |
Les processus principaux du client, |
|
Problème de connexion réseau |
Le serveur ne parvient pas à se connecter au service Security Center, ce qui empêche le client d'envoyer des données de pulsation (heartbeat). |
|
Échec de la résolution DNS |
Le service DNS du serveur fonctionne mal et ne peut pas résoudre les noms de domaine du service Security Center. |
|
Restrictions du pare-feu ou du groupe de sécurité |
Les règles ACL du pare-feu sur le serveur ou les règles de groupe de sécurité Alibaba Cloud bloquent la communication entre le client et le service Security Center. |
|
Ressources serveur insuffisantes |
L'utilisation du processeur ou de la mémoire du serveur est constamment élevée (par exemple, supérieure à 95 %), ce qui peut empêcher le client de s'exécuter. |
|
Conflit avec un logiciel tiers |
Un logiciel antivirus tiers installé sur le serveur bloque l'accès réseau du client Security Center. |
Méthodes de dépannage
|
Méthode |
Cas d'utilisation |
Instructions |
|
Dépannage via la console |
Le serveur est connecté à Security Center. |
Utilisez la fonctionnalité de dépannage du client dans la console pour collecter et analyser automatiquement les données du client. |
|
Dépannage en ligne de commande |
Le serveur n'est pas connecté à Security Center. |
Exécutez l'outil de dépannage |
|
Dépannage manuel |
Le serveur ne prend pas en charge la fonctionnalité Agent Troubleshooting ou l'outil |
Vérifiez manuellement le processus client, la connexion réseau et les ressources système pour identifier la cause. |
Dépannage depuis la console
Utilisez la fonctionnalité Agent Troubleshooting de la console Security Center pour détecter et analyser automatiquement les problèmes du client.
Remarques relatives à l'utilisation
-
Systèmes d'exploitation pris en charge :
Windows Server 2008 et versions ultérieures
Distributions Linux 64 bits (CentOS 5 et versions antérieures ne sont pas prises en charge)
Le serveur doit être connecté à Security Center.
Procédure
Connectez-vous à la console Security Center.
Dans le volet de navigation de gauche, choisissez . Dans le coin supérieur gauche de la console, sélectionnez la région où se trouvent vos ressources : Chinese Mainland ou Outside Chinese Mainland.
Sur la page Host, sous l'onglet Server, sélectionnez le serveur que vous souhaitez dépanner et cliquez sur Agent Troubleshooting sous la liste.
-
Dans la boîte de dialogue Agent Troubleshooting, sélectionnez un Issue Type et un Mode, puis cliquez sur Start Check.
Paramètre
Description
Issue Type
Sélectionnez le type de problème client. Si vous n'êtes pas sûr, sélectionnez Overall Check (Unknown Issues).
Mode
Sélectionnez un mode de dépannage :
Standard Mode : collecte les données de journal liées au client et les envoie à Security Center pour analyse. Le diagnostic prend environ 1 minute.
Enhancement Mode : collecte les données relatives au réseau, aux processus et aux journaux du client, et les envoie à Security Center pour analyse. Le diagnostic prend environ 5 minutes.
RemarqueLe programme de diagnostic collecte les données réseau, de processus et de journal du serveur et les télécharge vers Security Center pour analyse.
-
Dans la boîte de dialogue Note, cliquez sur OK pour ouvrir le panneau Task Management, qui affiche toutes les tâches de dépannage du client.
RemarqueVous pouvez également ouvrir le panneau Task Management en cliquant sur Agent Task Management dans le coin supérieur droit de la page Host.
-
Recherchez la tâche de dépannage que vous souhaitez afficher et cliquez sur Details dans la colonne Actions pour ouvrir le panneau Run Logs. Le panneau Run Logs affiche les détails du dépannage pour chaque serveur.
Colonne
Description
Start Time/End Time
Heures de début et de fin de la tâche de dépannage du client.
Server Information
Informations sur le serveur diagnostiqué.
Status
État de la tâche de dépannage du client. Valeurs valides :
Starting : la commande de dépannage du client a été envoyée.
Timeout : la tâche a expiré car aucun résultat n'a été reçu dans le délai imparti.
Success : le résultat du dépannage a été généré.
Issue
Problème identifié par la tâche de dépannage.
Result
Solution recommandée pour le problème détecté.
Actions
Permet de télécharger le journal de diagnostic pour une analyse approfondie.
-
Analysez les résultats :
Si une solution est fournie dans la colonne Result, suivez la recommandation.
Si aucune solution n'est fournie dans la colonne Result, cliquez sur Download Diagnostic Logs dans la colonne Actions. Fournissez le journal de diagnostic exporté et votre AliUid au support technique pour une analyse approfondie.
Dépannage en ligne de commande
Exécutez l'outil de dépannage en ligne de commande sur votre serveur pour diagnostiquer automatiquement les problèmes du client.
Remarques relatives à l'utilisation
-
Systèmes d'exploitation pris en charge :
Windows Server 2008 et versions ultérieures
Distributions Linux 64 bits (CentOS 5 et versions antérieures ne sont pas prises en charge)
Le serveur doit être connecté à Security Center.
Procédure
-
Connectez-vous au serveur cible.
RemarqueSous Windows, connectez-vous avec des privilèges d'administrateur.
Sous Linux, connectez-vous en tant qu'utilisateur root.
-
Exécutez la commande appropriée sur le serveur.
Alibaba Cloud ECS - Linux
-
Mode standard (le diagnostic prend environ 1 minute) :
-
Si l'instance ECS peut se connecter à Security Center, exécutez la commande suivante en tant qu'utilisateur root :
wget "http://update2.aegis.aliyun.com/download/aegis_client_self_check/linux64/aegis_checker.bin" && chmod +x aegis_checker.bin && ./aegis_checker.bin -
Si l'instance ECS ne peut pas se connecter à Security Center, téléchargez aegis_checker, copiez-le sur le serveur cible, puis exécutez les commandes suivantes en tant qu'utilisateur root :
chmod +x aegis_checker.bin
 ./aegis_checker.bin
-
-
Mode amélioré (le diagnostic prend environ 5 minutes) : exécutez la commande suivante en tant qu'utilisateur root :
wget "http://update2.aegis.aliyun.com/download/aegis_client_self_check/linux64/aegis_checker.bin" && chmod +x aegis_checker.bin && ./aegis_checker.bin -b "ew0KICAgICJ1dWlkIjogIiIsDQogICAgImNtZF9pZHgiOiAiIiwNCiAgICAiaXNzdWUiOiAib3RoZXJfaXNzdWUiLA0KICAgICJtb2RlIjogMywNCiAgICAianNydl9kb21haW4iOiBbXSwNCiAgICAidXBkYXRlX2RvbWFpbiI6IFtdDQp9"
Alibaba Cloud ECS - Windows
Mode standard (le diagnostic prend environ 1 minute) : choisissez l'une des méthodes suivantes :
Téléchargez le programme aegis_checker et exécutez-le avec des privilèges d'administrateur.
-
Exécutez la commande suivante dans une fenêtre d'invite de commandes avec des privilèges d'administrateur :
powershell -executionpolicy bypass -c "(New-Object Net.WebClient).DownloadFile('http://update2.aegis.aliyun.com/download/aegis_client_self_check/win32/aegis_checker.exe', $ExecutionContext.SessionState.Path.GetUnresolvedProviderPathFromPSPath('.\aegis_checker.exe'))"; "./aegis_checker.exe"
RemarqueLe mode amélioré n'est pas pris en charge sous Windows.
Non-Alibaba Cloud - Linux
-
Mode standard (le diagnostic prend environ 1 minute) : exécutez la commande suivante en tant qu'utilisateur root :
wget "http://aegis.alicdn.com/download/aegis_client_self_check/linux64/aegis_checker.bin" && chmod +x aegis_checker.bin && ./aegis_checker.bin -
Mode amélioré (le diagnostic prend environ 5 minutes) : exécutez la commande suivante en tant qu'utilisateur root :
wget "http://aegis.alicdn.com/download/aegis_client_self_check/linux64/aegis_checker.bin" && chmod +x aegis_checker.bin && ./aegis_checker.bin -b "ew0KICAgICJ1dWlkIjogIiIsDQogICAgImNtZF9pZHgiOiAiIiwNCiAgICAiaXNzdWUiOiAib3RoZXJfaXNzdWUiLA0KICAgICJtb2RlIjogMywNCiAgICAianNydl9kb21haW4iOiBbXSwNCiAgICAidXBkYXRlX2RvbWFpbiI6IFtdDQp9"
Non-Alibaba Cloud - Windows
Mode standard (le diagnostic prend environ 1 minute) : choisissez l'une des méthodes suivantes :
Téléchargez le programme aegis_checker et exécutez-le avec des privilèges d'administrateur.
-
Exécutez la commande suivante dans une fenêtre d'invite de commandes avec des privilèges d'administrateur :
powershell -executionpolicy bypass -c "(New-Object Net.WebClient).DownloadFile('http://aegis.alicdn.com/download/aegis_client_self_check/win32/aegis_checker.exe', $ExecutionContext.SessionState.Path.GetUnresolvedProviderPathFromPSPath('.\aegis_checker.exe'))"; "./aegis_checker.exe"
RemarqueLe mode amélioré n'est pas pris en charge sous Windows.
-
-
Une fois la vérification terminée, exportez le package de journaux généré. L'emplacement du package de journaux dépend du système d'exploitation.
Linux : le package de journaux se trouve dans le répertoire /root/miniconda2/aegis_checker/output.
Windows : le package de journaux se trouve dans le répertoire ./miniconda2/aegis_checker/output par rapport au chemin actuel.
-
Analysez les résultats : dans le fichier journal, les lignes préfixées par [root cause] indiquent les problèmes détectés par
aegis_checker.Pour certains problèmes, un message « processed » ou une solution recommandée est fourni. Suivez les instructions fournies.
Si
aegis_checkerne fournit pas de solution, fournissez une capture d'écran de la sortie, le package de journaux et votre AliUid au support technique d'Alibaba Cloud pour une analyse approfondie.
Dépannage manuel
Si le client est hors ligne, connectez-vous au serveur et suivez ces étapes pour investiguer la cause.
Processus de l'agent
Étapes de diagnostic : vérifiez que les deux processus principaux, AliYunDun et AliYunDunUpdate, sont en cours d'exécution.
Linux : exécutez la commande
ps -ef | grep AliYunDunpour vérifier.Windows : ouvrez le Gestionnaire des tâches et accédez à l'onglet Détails ou Services pour trouver les processus et services associés.
Résolution : redémarrez manuellement les processus de l'agent.
Linux
Exécutez les commandes suivantes pour redémarrer les processus.
-
Arrêtez les processus associés :
killall AliYunDun killall AliYunDunUpdate -
Démarrez la dernière version de l'agent.
Dans le répertoire
/usr/local/aegis/aegis_client, recherchez les dossiersaegis_10_xxet sélectionnez celui dont le numéro de version est le plus élevé.Par exemple, parmi
aegis_10_70,aegis_10_73etaegis_10_75, sélectionnezaegis_10_75./usr/local/aegis/aegis_client/aegis_10_xx/AliYunDun
Windows
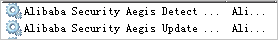
Dans le panneau Services, redémarrez les deux services Security Center : Alibaba Security Aegis Detect Service et Alibaba Security Aegis Update Service. Pour ce faire, faites un clic droit sur chaque service et sélectionnez Restart.
Connexion réseau
Étapes de diagnostic : vérifiez que votre pare-feu ou groupe de sécurité autorise le trafic sortant vers les adresses IP ou les noms de domaine du service Security Center, tels que jsrv.aegis.aliyun.com ou update.aegis.aliyun.com. L'agent peut également passer hors ligne si le serveur ne parvient pas à se connecter au service Security Center.
Pour plus d'informations sur les adresses IP et les noms de domaine du service Security Center, consultez Annexe : points de terminaison de communication de l'agent (noms de domaine et adresses IP).
Résolution :
-
Vérifiez que le service DNS sur le serveur fonctionne correctement.
Si le service DNS ne fonctionne pas, redémarrez le serveur ou dépannez le service DNS.
-
Vérifiez si des politiques d'accès réseau sont configurées sur le serveur.
-
Règles ACL du pare-feu
Ajoutez les adresses IP ou les noms de domaine du service Security Center à la liste d'autorisation de votre pare-feu pour permettre l'accès réseau. Vous devez uniquement configurer des règles pour le trafic sortant.
RemarqueSi vous utilisez Alibaba Cloud Firewall, consultez Créer une politique de contrôle d'accès sortant pour le trafic d'un réseau interne vers Internet pour obtenir des instructions.
Exemple de configuration de pare-feu (iptables) :
# Allow access to the control service iptables -A OUTPUT -p tcp -d jsrv.aegis.aliyun.com --dport 443 -j ACCEPT iptables -A OUTPUT -p tcp -d jsrv.aegis.aliyun.com --dport 80 -j ACCEPT # Allow access to the update service iptables -A OUTPUT -p tcp -d update.aegis.aliyun.com --dport 443 -j ACCEPT iptables -A OUTPUT -p tcp -d update.aegis.aliyun.com --dport 80 -j ACCEPT -
Règles de groupe de sécurité Alibaba Cloud
Si vous utilisez une instance ECS, consultez Gérer les groupes de sécurité pour connaître les étapes spécifiques.
RemarqueAutorisez le trafic sortant vers les plages CIDR de Security Center. Vous pouvez soit laisser le port non restreint, soit autoriser le trafic sur les ports 80 et 443.
Voici un exemple de configuration pour la plage CIDR 100.100.0.0/16 :
Direction : Sortant
Politique d'autorisation : Autoriser
Type de protocole : TCP
Plage de ports : 80/443
Objet d'autorisation : 100.100.0.0/16
-
Vérifiez les pare-feu internes du serveur
En plus des règles de groupe de sécurité Alibaba Cloud et des ACL de pare-feu, le pare-feu interne du système d'exploitation du serveur (tel que iptables, firewalld ou Windows Firewall) peut également bloquer la communication entre l'agent et le point de terminaison du service Security Center. Si le dépannage de la connectivité réseau ne résout pas le problème, vérifiez la configuration du pare-feu interne sur le serveur.
Linux - iptables/firewalld
Étapes de diagnostic :
Exécutez
iptables -L -noufirewall-cmd --list-allpour afficher les règles de pare-feu actuelles.Vérifiez s'il existe des règles qui bloquent les connexions sortantes vers les points de terminaison du service Security Center (tels que
jsrv2.aegis.aliyun.cometupdate.aegis.aliyun.com).
Solution :
Assurez-vous que le trafic sortant vers les adresses IP ou les noms de domaine du service Security Center est autorisé (ports 80 et 443).
-
Pour une vérification temporaire, vous pouvez désactiver le pare-feu interne à des fins de test :
iptables :
iptables -Ffirewalld :
systemctl stop firewalld
Pare-feu Windows
Étapes de diagnostic :
Ouvrez Control Panel > Windows Defender Firewall et vérifiez les règles entrantes et sortantes pour détecter les règles qui bloquent la communication avec l'agent Security Center.
Ouvrez cmd ou PowerShell en tant qu'administrateur et exécutez
netsh advfirewall firewall show rule name=allpour afficher toutes les règles de pare-feu.
Solution :
Dans les règles sortantes, autorisez l'accès réseau pour l'agent Security Center (AliYunDun et AliYunDunUpdate), ou autorisez le trafic sortant vers les noms de domaine du service Security Center sur les ports 80 et 443.
Pour une vérification temporaire, exécutez
netsh advfirewall set allprofiles state offdans une invite de commandes administrateur pour désactiver le pare-feu à des fins de test.
-
Ressources système
Étapes de diagnostic :
Vérifiez que le serveur dispose de ressources suffisantes. L'agent peut cesser de fonctionner si les ressources du serveur sont épuisées.
Processeur/Mémoire : utilisez
top(Linux) ou le Gestionnaire des tâches (Windows) pour vérifier l'utilisation.Espace disque : utilisez
df -h(Linux) ou Ce PC (Windows) pour vérifier l'espace disque restant.
Résolution :
-
Utilisation élevée des ressources
Si le processus
AliYunDunest la cause, contactez le support technique et fournissez les journaux pertinents.Si d'autres processus métier sont la cause, optimisez vos applications ou envisagez de mettre à niveau la configuration du serveur.
Espace disque insuffisant : supprimez les fichiers inutiles pour libérer de l'espace disque.
Identifiants d'agent en double
Étapes de diagnostic : ce problème survient souvent lorsque vous créez plusieurs serveurs à partir de la même image système. Vérifiez si le champ uuid dans les fichiers de configuration suivants est dupliqué sur plusieurs serveurs.
Linux :
/usr/local/aegis/aegis_client.conf-
Windows :
32 bits : C:\Program Files\Alibaba\aegis\aegis_client.conf
64 bits : C:\Program Files (x86)\Alibaba\aegis\aegis_client.conf
Résolution :
Avant de créer plusieurs images à partir d'un seul serveur modèle, désinstallez et nettoyez l'ancien agent, puis obtenez une nouvelle commande d'installation.
Conflits logiciels
Étapes de diagnostic : vérifiez si Huorong Security Software, 360 Safeguard ou tout autre système de détection d'intrusion basé sur l'hôte (HIDS), système de détection et de réponse aux menaces (EDR) ou logiciel antivirus est installé sur le serveur. Ces logiciels peuvent entrer en conflit avec l'agent Security Center. Si le logiciel de sécurité tiers a été désinstallé mais que l'agent échoue toujours à s'installer ou reste hors ligne, vérifiez la présence de fichiers et de services résiduels :
Vérifiez si des services liés à Huorong ou à 360 restent dans la liste des services.
-
Vérifiez si des dossiers résiduels existent dans les répertoires d'installation. Les chemins résiduels courants incluent :
Huorong :
C:\Program Files\Huorong360 :
C:\Program Files\360
Résolution :
Fermez le programme principal du logiciel de sécurité tiers.
Utilisez le programme de désinstallation intégré du logiciel. Pour désinstaller Huorong Security Software, exécutez
uninst.exedans le répertoire d'installation. Pour désinstaller 360 Safeguard, utilisez le Panneau de configuration.Si une désinstallation anormale précédente, telle que la suppression directe du répertoire d'installation, a laissé des fichiers ou des services résiduels, réinstallez le logiciel de sécurité par-dessus l'installation existante. Ensuite, utilisez à nouveau le programme de désinstallation intégré. Pour Huorong, exécutez à nouveau
uninst.exe.Redémarrez le serveur.
Vérifiez que les fichiers et services résiduels ont été supprimés. Assurez-vous que la liste des processus, la liste des services et les répertoires d'installation ne contiennent plus d'éléments résiduels du logiciel de sécurité, et confirmez que le processus de l'agent Security Center
AliYunDunest de nouveau en cours d'exécution.Pour un serveur Linux, utilisez
aegis_checker.binpour exécuter des diagnostics et analyser les journaux si l'installation échoue toujours avec une erreur de téléchargement de fichier ou parce qu'un logiciel antivirus la bloque après la désinstallation de l'antivirus. Utilisez la même procédure si des composants résiduels restreignent toujours l'accès à/usr/local/aegis. Pour les diagnostics basés sur la console, consultez Agent Troubleshooting.-
Téléchargez le script de désinstallation correspondant au type de serveur :
-
Instance ECS :
wget http://update2.aegis.aliyun.com/download/uninstall.sh -
Serveur non Alibaba Cloud :
wget http://update.aegis.aliyun.com/download/uninstall.sh
-
Après avoir utilisé le script de désinstallation, vérifiez si
/usr/local/aegisexiste. Supprimez/usr/local/aegisuniquement après avoir confirmé qu'il s'agit de fichiers résiduels de l'agent Security Center désinstallé.Exécutez à nouveau la commande d'installation de l'agent.
Une fois l'agent Security Center installé, vous pouvez redémarrer ou réinstaller le logiciel de sécurité tiers d'origine selon vos besoins.
Les packages d'installation Huorong ne prennent pas en charge l'installation silencieuse. Lorsque vous réinstallez Huorong par-dessus l'installation existante, vous devez terminer l'installation manuellement dans l'interface graphique. Une désinstallation anormale, telle que la suppression forcée du répertoire d'installation, peut laisser des services et des fichiers résiduels. Pour supprimer complètement les résidus, réinstallez le logiciel par-dessus l'installation existante comme décrit à l'étape 3, puis désinstallez-le à nouveau.
Journaux de l'agent
Étapes de diagnostic : examinez les journaux de l'agent pour rechercher des messages d'erreur spécifiques. Les fichiers journaux se trouvent dans les répertoires suivants :
-
Linux : /usr/local/aegis/aegis_client/aegis_12_xx/data/.
RemarqueL'espace réservé
aegis_xx_xxreprésente le répertoire de version de l'agent en cours d'exécution. Pour trouver le chemin exact, vérifiez la sortie de la commandeps -ef|grep AliYunDun. Windows : C:\Program Files (x86)\Alibaba\Aegis\aegis_client\aegis_12_xx\data\.
Résolution :
Dépannez le problème en fonction des messages d'erreur dans les journaux. Si vous ne parvenez pas à résoudre le problème, contactez le support technique et fournissez les fichiers journaux complets.