Tous les produits
Search
Centre de documentation

Cloud Firewall:Configurer les politiques de contrôle d'accès à la frontière Internet

Dernière mise à jour :Oct 09, 2026

Par défaut, le pare-feu Internet de Cloud Firewall autorise tout le trafic tant que vous n'avez pas configuré de politiques de contrôle d'accès. Pour prévenir les accès non autorisés, créez des politiques sortantes et entrantes pour vos ressources exposées sur Internet.

Prérequis

  • Le Internet Firewall est activé et la protection de vos ressources exposées sur Internet est activée. Pour plus d'informations, consultez la rubrique Activer la protection des ressources. Pour en savoir plus sur l'étendue des ressources exposées sur Internet que Cloud Firewall peut protéger, consultez la rubrique Présentation de Cloud Firewall.

  • Assurez-vous de disposer d'un quota de politiques suffisant. Consultez l'utilisation de votre quota sur la page Protect > Access Control > Policy Configuration > Internet Border. Pour comprendre le calcul des quotas de politiques, consultez la rubrique Présentation des politiques de contrôle d'accès.

    Si votre quota disponible est insuffisant, cliquez sur Increase Quota pour acheter un Quota for Additional Policy. Pour plus d'informations, consultez la rubrique Acheter Cloud Firewall.

    Dans la zone Usage, consultez les valeurs Used/Edition Quota (par exemple, 14/10000) et Additional Quota (par exemple, 0/0) afin de déterminer si votre quota restant est suffisant.

  • Pour ajouter plusieurs objets en tant que source ou destination, créez d'abord un carnet d'adresses. Pour plus d'informations, consultez la rubrique Carnets d'adresses.

Configurer les politiques de contrôle d'accès pour le pare-feu Internet

Cloud Firewall propose les méthodes suivantes pour configurer les politiques de contrôle d'accès :

  • Créer une politique de contrôle d'accès personnalisée : créez une politique personnalisée répondant aux exigences de votre activité.

  • Appliquer une politique intelligente recommandée : Cloud Firewall analyse vos modèles de trafic sur les 30 derniers jours, identifie les risques potentiels et recommande des politiques de contrôle d'accès que vous pouvez examiner et appliquer.

  • Appliquer une politique courante recommandée : appliquez une politique courante recommandée intégrée.

Important
  • Pour les adresses IP publiques exposées, créez des politiques autorisant le trafic sur les ports ouverts et actifs, et refusant tout accès aux autres ports. Cela réduit la surface d'attaque de vos ressources sur Internet.

  • Pour autoriser des sources de confiance (telles que des adresses IP et des noms de domaine) et refuser toutes les autres sources, créez d'abord une politique d'autorisation à haute priorité pour les sources de confiance, puis créez une politique de refus à faible priorité correspondant à toutes les sources.

  • Les politiques recommandées ne prennent effet qu'une fois appliquées.

  • La configuration d'une politique sortante autorisant le trafic vers des régions spécifiques n'augmente pas le risque d'attaques entrantes, telles que les attaques DDoS. Les politiques sortantes contrôlent uniquement le trafic initié par les ressources internes et n'ouvrent aucun port entrant. Nous vous recommandons de suivre le principe du moindre privilège et d'autoriser le trafic uniquement vers les régions et ports de destination nécessaires.

Politique personnalisée

Vous pouvez créer des politiques sortantes et entrantes personnalisées pour le pare-feu Internet.

  1. Connectez-vous à la console Cloud Firewall.

  2. Dans le volet de navigation de gauche, choisissez Protect > Access Control > Policy Configuration > Internet Border.

  3. Sous l'onglet Outbound ou Inbound, sélectionnez la version IP, puis cliquez sur Create Policy. IPv4 est sélectionné par défaut.

  4. Dans le panneau Create Outbound Policy ou Create Inbound Policy, cliquez sur Create Policy.

  5. Configurez les détails de la politique en suivant les tableaux ci-dessous, puis cliquez sur OK.

    Remarque

    Tenez compte des points suivants lors de la configuration des adresses IP :

    • Exigences de format d'adresse : utilisez des virgules (,) ou des sauts de ligne pour séparer plusieurs plages d'adresses IP. Les points-virgules et les espaces ne sont pas pris en charge. Une adresse IP unique doit inclure un masque de sous-réseau, par exemple 192.168.1.1/32. Les adresses IP et les blocs CIDR ne prennent en charge que la configuration statique et ne peuvent pas être mis à jour dynamiquement. Pour une résolution dynamique, sélectionnez le type Domain Name et utilisez DNS-based Dynamic Resolution.

    • Règles de correspondance des politiques IPv6 : lorsque vous créez une politique IPv6, les adresses source et destination doivent toutes deux être au format IPv6.

    • Couverture 0.0.0.0/0 : dans une politique entrante, une adresse de destination 0.0.0.0/0 correspond à toutes les ressources publiques IPv4, mais n'inclut pas les ressources IPv6. Pour couvrir les ressources IPv6, vous devez créer une politique IPv6 distincte.

    • Configuration pour les scénarios de proxy : lorsque vous utilisez des services de proxy tels que WAF (avec accès CNAME), Anti-DDoS ou ESA, Cloud Firewall détecte l'adresse IP source du trafic entrant comme étant l'adresse IP de retour à l'origine du proxy, et non l'adresse IP réelle du client. Lors de la configuration de l'adresse source d'une politique entrante, référez-vous au Cloud Service IP Address Book intégré au système afin de garantir que le trafic de retour à l'origine soit autorisé.

    Configurer une politique de contrôle du trafic pour le trafic du réseau interne vers Internet (politique sortante)

    Basic Configuration

    • Source Type : Source du trafic réseau. Sélectionnez le type de source d'accès et saisissez l'adresse en fonction du type.

      • Sélectionnez le type IP et saisissez une plage d'adresses IP. Les plages d'adresses doivent utiliser le format CIDR standard, tel que 192.168.0.0/16. Vous pouvez saisir jusqu'à 2 000 plages d'adresses séparées par des virgules (,).

        Si vous saisissez plusieurs plages d'adresses IP, Cloud Firewall crée automatiquement un carnet d'adresses et vous invite à définir un nom lors de l'enregistrement de la politique.

      • Sélectionnez le type Address Book et référencez le Custom IP Address Book ou le Cloud Asset IP Address Book. Pour plus d'informations, consultez la rubrique Gérer les carnets d'adresses.

    • Destination Type : Destination du trafic réseau. Sélectionnez le type de destination et saisissez l'adresse en fonction du type.

      • Sélectionnez le type IP et saisissez une plage d'adresses IP. Les plages d'adresses doivent utiliser le format CIDR standard, tel que 192.168.0.0/16. Vous pouvez saisir jusqu'à 2 000 plages d'adresses séparées par des virgules (,).

        Si vous saisissez plusieurs plages d'adresses IP, Cloud Firewall crée automatiquement un carnet d'adresses pour les plages saisies et vous invite à définir un nom de carnet d'adresses lors de l'enregistrement de la configuration de la politique.

      • Sélectionnez le type Address Book et référencez le IP Address Book et le Domain Address Book. Pour plus d'informations, consultez la rubrique Gérer les carnets d'adresses.

      • Lorsque vous sélectionnez le type Domain Name, choisissez le mode de reconnaissance des noms de domaine. Trois modes sont disponibles :

        • FQDN-based Resolution (Extract Host or SNI Field in Packets) : nous recommandons ce mode pour gérer le trafic des sept protocoles suivants : HTTP, HTTPS, SMTP, SMTPS, SSL, POPS et IMAPS.

        • DNS-based Dynamic Resolution : nous recommandons ce mode pour gérer le trafic autre que celui des sept protocoles : HTTP, HTTPS, SMTP, SMTPS, SSL, POPS et IMAPS.

          Important

          Ce mode ne prend pas en charge les domaines génériques ni les carnets d'adresses de domaines génériques.

        • Simultanément basé sur la résolution FQDN et la résolution DNS dynamique : nous recommandons ce mode pour gérer le trafic des sept protocoles, mais lorsque tout ou partie du trafic ne contient pas le champ HOST/SNI.

          Important

          Ce mode prend effet uniquement lorsque le mode strict de ACL Engine Management est activé, et ne prend pas en charge les domaines génériques ni les carnets d'adresses de domaines génériques.

      • Sélectionnez le type Location et choisissez la région de l'adresse de destination. Vous pouvez sélectionner la région Chine ou une région internationale.

    • Protocol : Type de protocole de la couche transport. Paramètres pris en charge : TCP, UDP, ICMP, ANY. Si vous ignorez le protocole spécifique, sélectionnez ANY.

    • Application Protocol : Définissez le type d'application du trafic d'accès. Les applications prises en charge varient selon le type de destination et le type de protocole.

      • Protocol Lorsque vous sélectionnez TCP :

        • Destination Type Sélectionnez IP, le Address Book IP ou Location : vous pouvez sélectionner toutes les applications.

        • Destination Type Sélectionnez Domain Name ou le Address Book de nom de domaine :

          • Domain Name Identification Mode Lorsque vous sélectionnez FQDN-based Resolution (Extract Host or SNI Field in Packets), vous ne pouvez sélectionner que des applications telles que HTTP, HTTPS, SMTP, SMTPS, SSL, POPS et IMAPS.

          • Domain Name Identification Mode Lorsque vous sélectionnez DNS-based Dynamic Resolution, vous pouvez sélectionner toutes les applications.

          • Domain Name Identification Mode Lorsque vous sélectionnez Based on both FQDN (extract Host/SNI from packets) and DNS dynamic resolution, vous ne pouvez sélectionner que des applications telles que HTTP, HTTPS, SMTP, SMTPS, SSL, POPS et IMAPS.

      • Lorsque vous sélectionnez le Protocol UDP, le type d'application prend en charge ANY et DNS.

      • Lorsque vous sélectionnez le Protocol ICMP ou ANY, le type d'application ne peut être que ANY.

      Remarque

      L'identification des applications repose sur les caractéristiques des paquets (l'identification du protocole ne dépend pas des ports). Si l'identification de l'application échoue, le trafic de session est autorisé. Pour bloquer le trafic dont le type d'application est inconnu, nous vous recommandons d'activer le mode strict pour le pare-feu Internet. Pour plus d'informations, consultez la rubrique Présentation des modes du moteur de contrôle d'accès.

    • Port : Définissez le type de port de destination et le port de destination.

      • Sélectionnez le type Port et saisissez la plage de ports. Les plages de ports sont séparées par des barres obliques (/), par exemple 22/22 et 80/88. Vous pouvez ajouter jusqu'à 2 000 plages de ports, séparées par des virgules (,).

        Si vous saisissez plusieurs plages de ports, Cloud Firewall crée automatiquement un carnet d'adresses de ports et vous invite à définir un nom lors de l'enregistrement de la politique.

      • Lorsque vous sélectionnez le type Port Address Book, vous devez créer un carnet d'adresses de ports au préalable. Pour plus d'informations, consultez la rubrique Gérer les carnets d'adresses.

    • Action : Spécifiez l'action à appliquer au trafic correspondant à cette politique.

      • Allow : autorise le trafic.

      • Drop : bloque le trafic sans aucune notification.

      • Monitor : dans ce mode, le trafic est autorisé par défaut. Vous pouvez filtrer et observer ce trafic en utilisant les champs pertinents dans les journaux de trafic. Après une période d'observation, ajustez l'action vers Allow ou Deny.

    Advanced Configuration

    Web Filtering et Application Control : après avoir activé les fonctionnalités correspondantes, vous pouvez référencer les modèles Web Filtering et Application Control créés pour un contrôle granulaire du trafic au niveau de la couche application. Pour plus d'informations, consultez les rubriques Filtrage URL et Contrôle des applications.

    Remarque
    • Décryptage du trafic chiffré : pour extraire plus complètement les caractéristiques du trafic et mettre en œuvre un contrôle d'accès précis, nous vous recommandons de configurer d'abord l'inspection TLS. Pour plus d'informations, consultez la rubrique Inspection TLS.

    • Exceptions de correspondance de trafic :

      • Si le trafic est déjà bloqué par une règle précédente de Basic Configuration, il ignorera directement la mise en correspondance avec les règles de Web Filtering et de Application Control.

      • Pour la règle de Web Filtering, si l'URL ne peut pas être reconnue par le système, ou si un trafic HTTPS sans inspection TLS est rencontré, la mise en correspondance avec cette règle est ignorée.

      • Pour la règle de Application Control, si l'application ne peut pas être reconnue par le système, le système exécute l'Unknown Application Action.

    Advanced Configuration

    • Policy Priority : priorité de la politique. Valeur par défaut : Lowest, indiquant la priorité la plus basse.

      • Highest : la politique de contrôle d'accès prend effet avec la priorité la plus élevée.

      • Lowest : la politique de contrôle d'accès prend effet avec la priorité la plus basse.

      • Custom : personnalisez la priorité. Minimum : 1, Maximum : 50. Plus le nombre est petit, plus la priorité est élevée.

    • Status : Indiquez s'il faut activer la politique. Seules les politiques activées prennent effet.

    • Policy Validity Period : Définissez la période de validité de la politique. La politique ne peut faire correspondre le trafic que pendant la période de validité.

      • Always

      • Single Time Range : sélectionnez une plage horaire ponctuelle.

      • Recurrence Cycle : sélectionnez une plage horaire récurrente et des dates d'effet.

        Remarque
    • Description : Saisissez une description pour la politique afin de vous aider à identifier son objectif.

    Configurer une politique de contrôle du trafic pour le trafic d'Internet vers le réseau interne (politique entrante)

    Basic Configuration

    • Source Type : Source du trafic réseau. Sélectionnez le type de source d'accès et saisissez l'adresse en fonction du type.

      • Sélectionnez le type IP et saisissez une plage d'adresses IP. Les plages d'adresses doivent utiliser le format CIDR standard, tel que 192.168.0.0/16. Vous pouvez saisir jusqu'à 2 000 plages d'adresses séparées par des virgules (,).

        Si vous saisissez plusieurs plages d'adresses IP, Cloud Firewall crée automatiquement un carnet d'adresses et vous invite à définir un nom lors de l'enregistrement de la politique.

      • Sélectionnez le type Address Book et référencez le Custom IP Address Book, le Cloud Asset IP Address Book ou le Cloud Service IP Address Book. Pour plus d'informations, consultez la rubrique Gérer les carnets d'adresses.

      • Sélectionnez le type Location et choisissez la région de l'adresse source. Vous pouvez sélectionner la région Chine ou une région internationale.

    • Destination Type : Destination du trafic réseau. Sélectionnez le type de destination et saisissez l'adresse en fonction du type.

      • Sélectionnez le type IP et saisissez une plage d'adresses IP. Les plages d'adresses doivent utiliser le format CIDR standard, tel que 192.168.0.0/16. Vous pouvez saisir jusqu'à 2 000 plages d'adresses séparées par des virgules (,).

        Si vous saisissez plusieurs plages d'adresses IP, Cloud Firewall crée automatiquement un carnet d'adresses et vous invite à définir un nom lors de l'enregistrement de la politique.

      • Sélectionnez le type Address Book et référencez le Custom IP Address Book ou le Cloud Asset IP Address Book. Pour plus d'informations, consultez la rubrique Gérer les carnets d'adresses.

    • Protocol : Type de protocole de la couche transport. Paramètres pris en charge : TCP, UDP, ICMP, ANY. Si vous ignorez le protocole spécifique, sélectionnez ANY.

    • Application Protocol : définissez le type d'application du trafic d'accès.

      • Lorsque vous sélectionnez le Protocol TCP, le type d'application prend en charge toutes les applications telles que HTTP, HTTPS, SMTP, SMTPS, SSL et FTP.

      • Lorsque vous sélectionnez le Protocol UDP, le type d'application prend en charge ANY et DNS.

      • Lorsque vous sélectionnez le Protocol ICMP ou ANY, le type d'application ne peut être que ANY.

      Remarque

      L'identification des applications repose sur les caractéristiques des paquets (l'identification du protocole ne dépend pas des ports). Si l'identification de l'application échoue, le trafic de session est autorisé. Pour bloquer le trafic dont le type d'application est inconnu, nous vous recommandons d'activer le mode strict pour le pare-feu Internet. Pour plus d'informations, consultez la rubrique Présentation des modes du moteur de contrôle d'accès.

    • Port : Définissez le type de port de destination et le port de destination.

      • Sélectionnez le type Port et saisissez la plage de ports. Les plages de ports sont séparées par des barres obliques (/), par exemple 22/22 et 80/88. Vous pouvez ajouter jusqu'à 2 000 plages de ports, séparées par des virgules (,).

        Si vous saisissez plusieurs plages de ports simultanément, Cloud Firewall crée automatiquement un carnet d'adresses pour les plages saisies et vous invite à définir un nom de carnet d'adresses lors de l'enregistrement de la configuration de la politique.

      • Lorsque vous sélectionnez le type Port Address Book, vous devez créer un carnet d'adresses de ports au préalable. Pour plus d'informations, consultez la rubrique Gérer les carnets d'adresses.

    • Action : Spécifiez l'action à appliquer au trafic correspondant à cette politique.

      • Allow : autorise le trafic.

      • Drop : bloque le trafic sans aucune notification.

      • Monitor : dans ce mode, le trafic est autorisé par défaut. Vous pouvez filtrer et observer ce trafic en utilisant les champs pertinents dans les journaux de trafic. Après une période d'observation, ajustez l'action vers Allow ou Deny.

    Advanced Configuration

    • Policy Priority : priorité de la politique. Valeur par défaut : Lowest, indiquant la priorité la plus basse.

      • Highest : la politique de contrôle d'accès prend effet avec la priorité la plus élevée.

      • Lowest : la politique de contrôle d'accès prend effet avec la priorité la plus basse.

      • Custom : personnalisez la priorité. Minimum : 1, Maximum : 50. Plus le nombre est petit, plus la priorité est élevée.

    • Status : Indiquez s'il faut activer la politique. Seules les politiques activées prennent effet.

    • Policy Validity Period : Définissez la période de validité de la politique. La politique ne peut faire correspondre le trafic que pendant la période de validité.

      • Always

      • Single Time Range : sélectionnez une plage horaire ponctuelle.

      • Recurrence Cycle : sélectionnez une plage horaire récurrente et des dates d'effet.

        Remarque
    • Description : Saisissez une description pour la politique afin de vous aider à identifier son objectif.

Politique intelligente

Vous pouvez appliquer des politiques intelligentes recommandées pour le trafic sortant et entrant.

Avertissement
  • L'application d'une politique comporte des risques. Examinez attentivement les détails de la politique avant de l'appliquer.

  • Les recommandations ignorées ne peuvent pas être restaurées. Procédez avec prudence.

Vérifier si des politiques intelligentes recommandées sont disponibles

Sur la page Internet Border, vous pouvez vérifier si Cloud Firewall a généré des politiques intelligentes. Dans la section Policy Statistics de la page Policy Configuration, vérifiez si la valeur de AI-Recommended Policies est supérieure à 0.

  1. Dans le volet de navigation de gauche, choisissez Protect > Access Control > Policy Configuration > Internet Border.

  2. Dans le coin supérieur droit de la liste des politiques, cliquez sur Agent Policy Generation pour accéder à la page SecOps Agent.

  3. Consultez les politiques intelligentes recommandées. Dans la section de la politique que vous souhaitez appliquer, cliquez sur Apply Policy.

Politique courante

Avertissement
  • L'application d'une politique comporte des risques. Examinez attentivement les détails de la politique avant de l'appliquer.

  • Les recommandations ignorées ne peuvent pas être restaurées. Procédez avec prudence. Si vous ignorez toutes les recommandations de politiques courantes, l'onglet Recommended Common Policy est masqué.

  1. Dans le volet de navigation de gauche, choisissez Protect > Access Control > Policy Configuration > Internet Border.

  2. Sous l'onglet Outbound ou Inbound, cliquez sur Create Policy, puis cliquez sur l'onglet Recommended Common Policy.

  3. Consultez les politiques courantes recommandées. Dans la section de la politique que vous souhaitez appliquer, cliquez sur Quick Dispatch.

Mode du moteur ACL

Le moteur ACL du pare-feu Internet prend en charge le Loose Mode et le Strict Mode :

  • Loose Mode (par défaut) : en mode souple, le trafic provenant d'applications non identifiées ou à destination de noms de domaine non identifiés est autorisé afin de prioriser la disponibilité des services.

  • Strict Mode : en mode strict, le trafic provenant d'applications non identifiées ou à destination de noms de domaine non identifiés est mis en correspondance avec vos politiques. Si une politique de refus correspondante existe, ce trafic non identifié est refusé.

Vous pouvez configurer le mode du moteur ACL de trois manières : par défaut pour les nouvelles ressources, pour une ressource unique ou pour plusieurs ressources par lot. Sur la page Protect > Access Control > Policy Configuration > Internet Border, cliquez sur ACL Engine Management dans le coin supérieur droit de la liste des politiques de contrôle d'accès. Configurez ensuite les paramètres dans le panneau Access Control Engine Management - Internet Border.

Mode par défaut pour les nouvelles ressources

Dans le panneau Access Control Engine Management - Internet Border, la section Engine Management > Add ACL Engine Mode affiche le mode du moteur utilisé lorsque vous activez la protection pour une nouvelle ressource.

Cliquez sur Modification pour changer le mode actuel.

Changer le mode par ressource

Dans le panneau Access Control Engine Management - Internet Border, la colonne ACL Engine Mode de la liste des ressources affiche le mode du moteur de la ressource actuelle.

Cliquez sur Modification pour changer le mode du moteur de la ressource sélectionnée.

Changer le mode par lot

Dans le panneau Access Control Engine Management - Internet Border, sélectionnez plusieurs ressources et cliquez sur Batch Modify dans le coin inférieur gauche pour changer le mode du moteur des ressources sélectionnées.

Consulter les statistiques de hits des politiques

Après une période de fonctionnement de votre activité, vous pouvez consulter le nombre de hits des politiques de contrôle d'accès dans la colonne Hits/Last Hit At de la liste des politiques de contrôle d'accès.

Cliquez sur le nombre de hits pour accéder à la page Traffic Logs et consulter les journaux de trafic. Pour savoir comment afficher les journaux de trafic, consultez la rubrique Journaux de trafic.
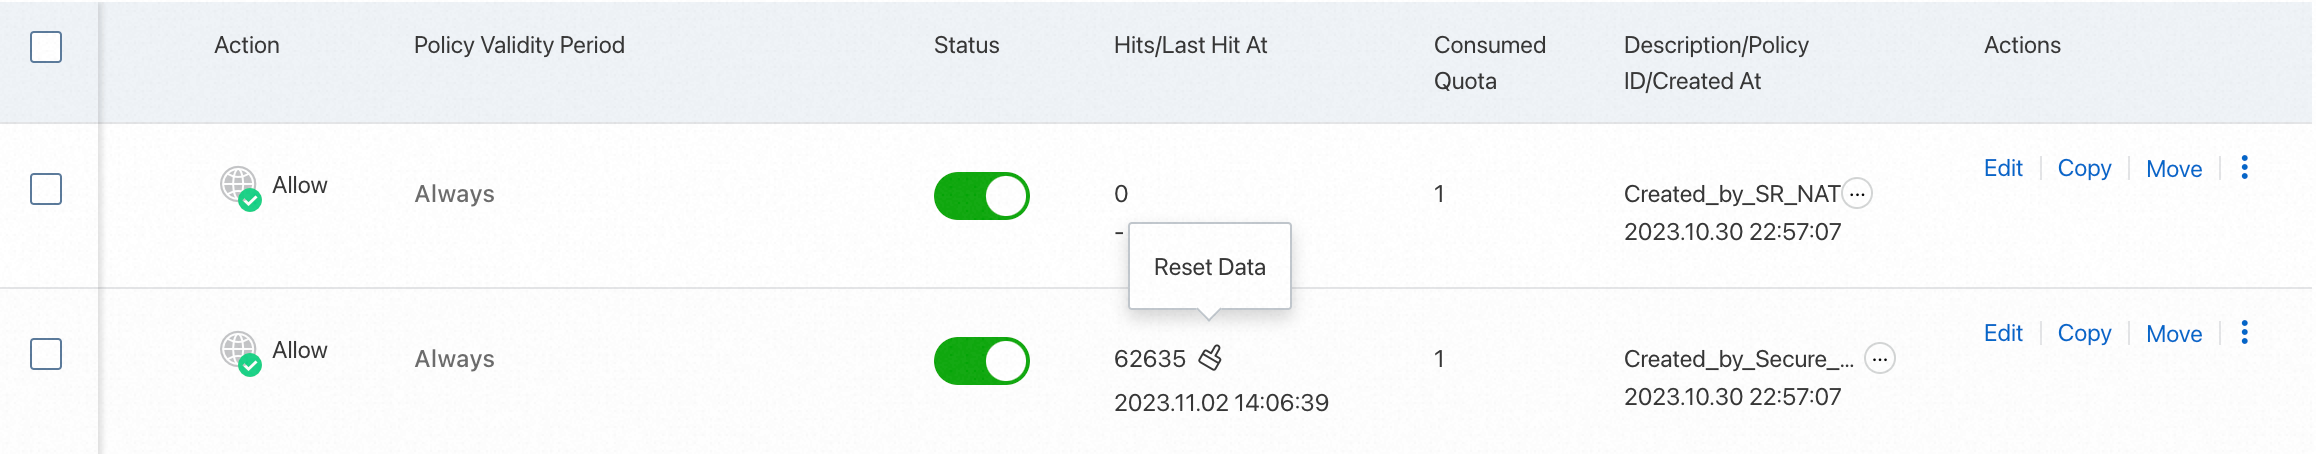
image.png

Opérations connexes

Depuis la liste des politiques, vous pouvez modifier, supprimer (individuellement ou par lot), télécharger, copier ou déplacer des politiques personnalisées. Le déplacement d'une politique modifie sa priorité.

La priorité d'une politique de contrôle d'accès peut être définie de 1 à N, où N représente le nombre de politiques existantes. Un chiffre plus petit indique une priorité plus élevée. Lorsque vous modifiez la priorité d'une politique, les priorités des politiques de rang inférieur sont ajustées automatiquement.

Important

Lorsqu'une politique est supprimée, le trafic qui lui est associé n'est plus géré par le contrôle d'accès de Cloud Firewall. Supprimez les politiques avec précaution.

FAQ

Quelles sont les bonnes pratiques pour configurer les politiques entrantes ?

La plupart des attaques réseau proviennent du réseau public. Configurez des politiques de sécurité adaptées aux besoins de votre activité. Nous vous recommandons d'utiliser une liste blanche. Définissez une politique de capture globale à faible priorité pour refuser tout le trafic. Ajoutez ensuite des politiques d'autorisation spécifiques avec une priorité plus élevée.

Recommandations de configuration :

  1. Ordre des règles : placez toujours les règles de liste blanche avant la règle de capture globale. Avant le déploiement, ajoutez des règles d'autorisation pour vos services de production au-dessus de la politique de refus.

  2. Validation progressive : définissez initialement l'action de la politique de capture globale sur Monitor. Analysez le trafic à l'aide de Log Audit et ajustez la politique pour n'autoriser que le trafic de confiance. Après une période d'essai complète, changez l'action en Drop.

  3. Isolation des environnements : vous pouvez activer la politique de capture globale pour l'ensemble de votre environnement de préproduction. Pour votre environnement de production, si vous ne pouvez pas créer immédiatement une liste blanche complète, limitez l'adresse source de la politique de capture globale à votre plage d'adresses IP de test. Cela évite toute perturbation de vos services de production.

Pourquoi la politique de refus des adresses IP étrangères ne fonctionne-t-elle pas ?

Si votre politique de refus des adresses IP internationales ne fonctionne pas, vérifiez les scénarios suivants :

  • Scénario 1 : Votre service utilise un CNAME WAF

    Lorsque le trafic passe par Web Application Firewall (WAF) vers votre serveur d'origine, Cloud Firewall détecte l'adresse IP source du nœud de récupération d'origine du WAF au lieu de l'adresse IP du client d'origine. Cela rend inefficaces les politiques de blocage basées sur la localisation.Recommandation : Configurer des règles de blocage géographique pour bloquer les requêtes provenant de régions spécifiques dans la console WAF. Cela bloque les requêtes provenant de l'extérieur de vos régions spécifiées au point d'entrée du trafic. Le blocage géographique WAF prend en charge le blocage ou l'autorisation des requêtes provenant de régions spécifiques au niveau provincial en Chine.

  • Scénario 2 : L'adresse IP publique du client de test n'est pas celle attendue

    Si vous effectuez des tests depuis un réseau d'entreprise, un VPN ou un serveur proxy, Cloud Firewall détecte l'adresse IP publique de la passerelle ou du proxy. Il ne détecte pas l'adresse IP réelle de votre appareil de test. Cela peut entraîner une différence entre la localisation détectée et les paramètres de votre politique.Recommandation : vous pouvez effectuer des tests en accédant directement à l'adresse IP publique cible depuis un réseau public indépendant, tel qu'un réseau de données mobiles ou une connexion haut débit domestique.

  • Scénario 3 : Les paramètres de la politique sont incorrects

    Vérifiez que les éléments de configuration clés suivants sont correctement définis :

    • Source Type : pour une politique entrante, le Source Type doit être défini sur Location. Spécifiez ensuite « International » ou sélectionnez des pays ou régions spécifiques.

    • Action : l'Action de la politique doit être définie sur Drop.

    • Priority : assurez-vous que cette politique de blocage a une priorité plus élevée que toute politique d'autorisation pour la même destination. Cela empêche une règle de liste blanche à haute priorité de la remplacer.

Une politique avec une action de refus peut-elle réduire les frais de trafic de Cloud Firewall ?

Une politique avec une action Drop ne réduit pas vos frais de trafic Cloud Firewall. Cette politique bloque le trafic avant qu'il n'atteigne vos services backend et réduit la charge sur votre serveur d'origine. Toutefois, comme le trafic a déjà été inspecté par Cloud Firewall, il est toujours inclus dans votre trafic facturable.

Lorsqu'une instance ECS privée accède au réseau public via une passerelle NAT Internet, dois-je configurer un pare-feu Internet ou un pare-feu NAT ?

Configurez un pare-feu NAT lorsqu'une instance ECS privée accède au réseau public via une passerelle NAT Internet.

Si vous utilisez la passerelle NAT uniquement pour l'accès sortant et n'exposez aucune adresse IP publique ni d'autres ressources publiques, le pare-feu Internet ne s'applique pas au trafic NAT. Le trafic sortant n'est pas géré par les politiques du pare-feu Internet, de sorte que vous ne bénéficiez pas d'une protection de sécurité ciblée.

Lorsque WAF utilise le mode cloud natif, Cloud Firewall détecte-t-il l'adresse IP réelle du client pour le trafic entrant ?

Oui. Lorsque vous connectez vos ressources en utilisant le mode cloud natif WAF, Cloud Firewall détecte l'adresse IP réelle du client comme adresse IP source pour le trafic entrant. Ce mode utilise un proxy transparent ou une intégration SDK. Il ne transfère pas le trafic depuis une adresse IP de récupération d'origine WAF. Par conséquent, il peut obtenir et transmettre directement l'adresse IP originale du client.