L'association des groupes de ressources avec RAM permet l'isolation des ressources et une gestion fine des autorisations au sein d'un même compte Alibaba Cloud. Cette rubrique explique comment Smart Access Gateway prend en charge les groupes de ressources et décrit la procédure d'octroi d'autorisations au niveau du groupe de ressources.
L'autorisation au niveau du groupe de ressources s'applique uniquement aux types de ressources qui prennent en charge les groupes de ressources et aux opérations compatibles avec ce niveau d'autorisation.
Pour les types de ressources ne prenant pas en charge les groupes de ressources, les autorisations définies à cette échelle sont inefficaces. Vous devez plutôt accorder des autorisations au niveau du compte. Pour plus d'informations, consultez la section Opérations ne prenant pas en charge l'autorisation au niveau du groupe de ressources.
Fonctionnement de l'autorisation par groupe de ressources
Les groupes de ressources vous permettent de regrouper et de gérer les ressources de votre compte Alibaba Cloud. Par exemple, vous pouvez créer un groupe de ressources pour chaque projet et y déplacer les ressources associées. Cette approche facilite la gestion centralisée des ressources par projet. Pour en savoir plus, consultez la rubrique Présentation des groupes de ressources.
Une fois vos ressources regroupées, vous pouvez attribuer des autorisations à différentes identités RAM, telles que les utilisateurs RAM, les groupes d'utilisateurs RAM et les rôles RAM. En limitant la portée de ces autorisations à un groupe de ressources spécifique, vous garantissez qu'une identité ne peut gérer que les ressources contenues dans ce groupe. Pour plus de détails, reportez-vous à la section Regroupement des ressources et autorisation.
Cette méthode d'autorisation offre les avantages suivants :
Autorisations granulaires : vous pouvez veiller à ce que chaque identité dispose strictement des droits nécessaires pour accéder aux ressources. Cela évite la gestion conjointe des ressources de plusieurs projets au sein d'un même compte.
Évolutivité : lorsque vous ajoutez de nouvelles ressources, il suffit de les placer dans le groupe de ressources approprié. L'identité RAM associée obtient automatiquement les autorisations requises pour ces nouvelles ressources, sans nécessiter de configuration supplémentaire.
Accorder des autorisations au niveau du groupe de ressources à un utilisateur RAM
Cette rubrique décrit la procédure pour accorder à un RAM user des autorisations sur les ressources Smart Access Gateway situées dans un groupe de ressources spécifique.
1. Prérequis
Créez un RAM user. Pour plus d'informations, consultez la rubrique Créer un utilisateur RAM.
Créez un resource group et déplacez vos ressources vers le groupe cible. Pour plus d'informations, consultez les rubriques Créer un groupe de ressources, Déplacer automatiquement des ressources vers un groupe de ressources et Déplacer manuellement des ressources vers un groupe de ressources.
2. Accorder des autorisations au niveau du groupe de ressources
Utilisez l'une des méthodes suivantes pour accorder des autorisations au niveau du groupe de ressources.
Méthode 1 : Console Resource Management
Utilisez la fonctionnalité de gestion des autorisations d'un groupe de ressources pour attribuer des droits à un utilisateur RAM spécifique. Pour plus de détails, consultez la rubrique Accorder des autorisations limitées à un groupe de ressources à une identité RAM.
Connectez-vous à la console Resource Management.
Sur la page Groupes de ressources, dans la colonne Actions du groupe de ressources cible, cliquez sur permission management.
Sous l'onglet permission management, cliquez sur Add Authorization.
-
Dans le panneau Add Authorization, configurez le principal et la stratégie.
Principal : sélectionnez un utilisateur RAM existant.
Policy : sélectionnez une system policy ou une custom policy que vous avez créée. Pour plus d'informations, consultez la rubrique Créer une stratégie personnalisée.
Cliquez sur Confirm.
Méthode 2 : Console RAM
Accordez des autorisations au niveau du groupe de ressources à un utilisateur RAM spécifique via la console RAM. Pour plus de détails, consultez la rubrique Gérer les autorisations d'un utilisateur RAM.
Connectez-vous à la console RAM avec votre compte Alibaba Cloud (compte principal) ou en tant qu'administrateur RAM.
Dans le volet de navigation de gauche, accédez à . Sur la page Users, dans la colonne Actions de l'utilisateur RAM cible, cliquez sur Add Permission.
-
Dans le panneau Add Permission, configurez les autorisations pour l'utilisateur RAM.
Resource Scope : sélectionnez Resource Group Level.
Principal : sélectionnez un utilisateur RAM existant ou celui créé lors des prérequis.
Policy : sélectionnez une system policy ou une custom policy que vous avez créée. Pour plus d'informations, consultez la rubrique Créer une stratégie personnalisée.
Cliquez sur Confirm.
Types de ressources pris en charge
Le tableau suivant répertorie les types de ressources Smart Access Gateway compatibles avec les groupes de ressources.
|
Service cloud |
Code du service cloud |
Type |
|
Smart Access Gateway |
smartag |
acl : contrôle d'accès |
|
Smart Access Gateway |
smartag |
ccn : Cloud Connect Network |
|
Smart Access Gateway |
smartag |
flowlog : journal de flux |
|
Smart Access Gateway |
smartag |
intelligentrouting : routage intelligent |
|
Smart Access Gateway |
smartag |
qos : qualité de service |
|
Smart Access Gateway |
smartag |
smartag : instance |
|
Smart Access Gateway |
smartag |
smartag_s : application Smart Access Gateway |
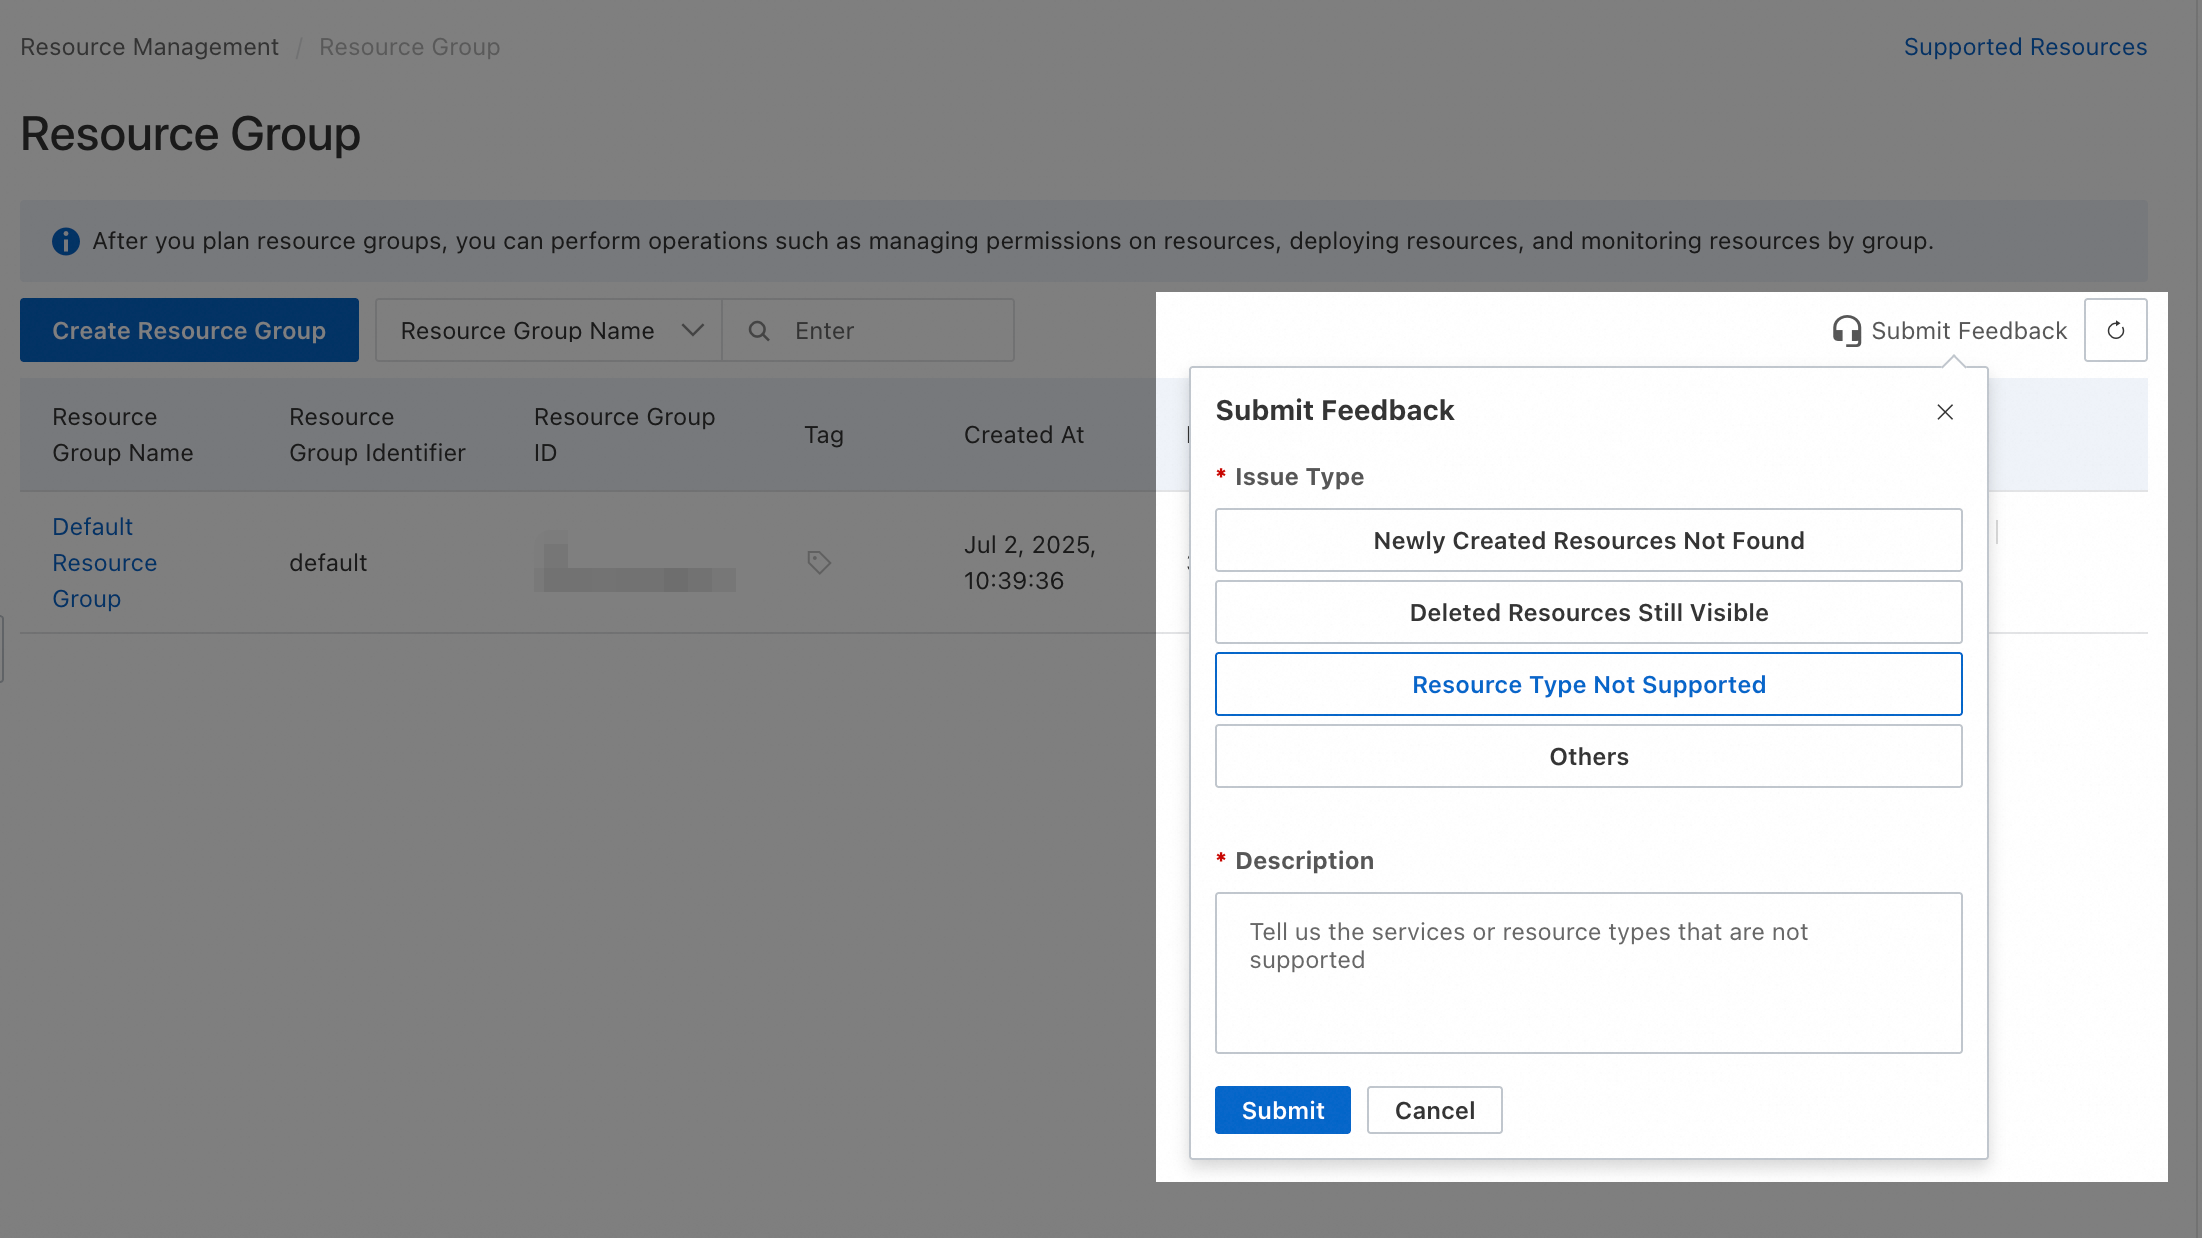
Vous pouvez soumettre des suggestions pour les types de ressources non encore pris en charge par les groupes de ressources depuis la console Resource Group.
Actions ne prenant pas en charge l'autorisation par groupe de ressources
Les actions Smart Access Gateway suivantes ne prennent pas en charge l'autorisation au niveau du groupe de ressources :
|
Actions |
Description |
|
smartag:ClearSagCipher |
Réinitialise la clé de l'appareil pour une passerelle Smart Access Gateway (VCPE). |
|
smartag:CreateApplicationBandwidthPackage |
- |
|
smartag:CreateEnterpriseCode |
Crée un code d'entreprise. |
|
smartag:CreateIntelligentRouting |
- |
|
smartag:CreateResellerInstance |
- |
|
smartag:CreateSagSoftwareAuditSubscription |
- |
|
smartag:CreateSmartAGForResellerInstance |
- |
|
smartag:DeleteEnterpriseCode |
Supprime un code d'entreprise. |
|
smartag:DeleteProbeTask |
- |
|
smartag:DeleteResellerInstance |
- |
|
smartag:DescribeGatewayIntelligentRoutings |
- |
|
smartag:DescribeGatewayQoses |
- |
|
smartag:DescribeGatewayValidIROutboundPorts |
- |
|
smartag:DescribeSAGDeviceARPInfo |
- |
|
smartag:DescribeSagDropTopN |
Interroge les 10 instances Smart Access Gateway présentant le taux de perte de paquets le plus élevé dans une région spécifiée. |
|
smartag:DescribeSagOnlineClientStatistics |
Interroge les statistiques de connexion en ligne pour les instances d'application Smart Access Gateway de l'utilisateur actuel. |
|
smartag:DescribeSagRouteableAddress |
- |
|
smartag:DescribeSagTrafficTopN |
Interroge les 10 instances Smart Access Gateway présentant le débit de trafic le plus élevé dans une région spécifiée. |
|
smartag:DescribeSmartAccessGatewayRoutes |
- |
|
smartag:DownloadSagAuditRecord |
- |
|
smartag:ExportSagAuditRecord |
- |
|
smartag:GetApPortalAttribute |
- |
|
smartag:GetApRadioAttribute |
- |
|
smartag:GetApplicationBandwidthPackageAttribute |
- |
|
smartag:GetBranchAttribute |
- |
|
smartag:GetBranchBasicNetworkAttribute |
- |
|
smartag:GetBranchDeviceCount |
- |
|
smartag:GetCloudConnectNetworkUseLimit |
Interroge le nombre maximal d'instances Cloud Connect Network que le compte actuel peut créer dans une région spécifiée. |
|
smartag:GetDeviceAttribute |
- |
|
smartag:GetQosAttribute |
Interroge les détails d'une politique QoS. |
|
smartag:GetSagAuditRecordDownLoadUrl |
- |
|
smartag:GetSmartAccessGatewayUseLimit |
Interroge le nombre d'instances Smart Access Gateway que vous pouvez acheter. |
|
smartag:GetTopology |
- |
|
smartag:ListAlarmRecordCounts |
- |
|
smartag:ListApMonitorDataTopN |
- |
|
smartag:ListApSsids |
- |
|
smartag:ListApplicationAccelerateRules |
- |
|
smartag:ListAuthenticationTemplate |
- |
|
smartag:ListAuthorizedBranch |
- |
|
smartag:ListBranchAlarmDataTopN |
- |
|
smartag:ListBranches |
- |
|
smartag:ListDevices |
- |
|
smartag:ListEnterpriseCode |
Interroge les informations relatives aux codes d'entreprise. |
|
smartag:ListEventAlarmRecords |
- |
|
smartag:ListGatewayACLs |
- |
|
smartag:ListGatewayMonitorDataTopN |
- |
|
smartag:ListGatewayPorts |
- |
|
smartag:ListGatewayRouters |
- |
|
smartag:ListGatewayWifiRadio |
- |
|
smartag:ListGatewayWifiSsids |
- |
|
smartag:ListMonitorAlarmRecords |
- |
|
smartag:ListMonitorDataTopN |
- |
|
smartag:ListPPPOEProvidersAlarmData |
- |
|
smartag:ListProbeAlarmRecords |
- |
|
smartag:ListProbeTask |
Interroge les tâches de sondage. |
|
smartag:ListResellerInstances |
- |
|
smartag:ListSagAuditRecord |
- |
|
smartag:ListSagAuditRecordParam |
- |
|
smartag:ListSagAuditSubscription |
- |
|
smartag:ListSagSoftwareAuditRecord |
- |
|
smartag:ListSagSoftwareAuditRecordParam |
- |
|
smartag:ListSagSoftwareAuditSubscription |
- |
|
smartag:ListSmartAGByAccessPoint |
Interroge les informations sur les instances Smart Access Gateway pour un point d'accès spécifié dans une région donnée. |
|
smartag:ListStationMonitorDataTopN |
- |
|
smartag:ListTerminalProbeAlarmRecords |
- |
|
smartag:ListUnsupportedFeatures |
- |
|
smartag:ModifyFlowLogAttribute |
Modifie le nom et la description d'un journal de flux. |
|
smartag:ModifyQosCar |
Modifie une règle de limitation de débit QoS. |
|
smartag:ModifyQosPolicy |
Modifie une règle de classification du trafic d'une politique QoS. |
|
smartag:ModifySagGlobalRouteProtocol |
Modifie le protocole de routage global. |
|
smartag:ModifySagPortRouteProtocol |
Modifie le protocole de routage du port. |
|
smartag:RemoveApSsid |
- |
|
smartag:ReserveSmartAG |
- |
|
smartag:UpdateEnterpriseCode |
Met à jour les propriétés du code d'entreprise spécifié. |
|
smartag:UpdateResellerInstanceAttribute |
- |
|
smartag:ViewSmartAccessGatewayDeviceAttributes |
- |
Pour les actions ne prenant pas en charge l'autorisation au niveau du groupe de ressources, l'octroi d'autorisations avec l'étendue de ressource définie sur Resource Group Level n'a aucun effet. Pour accorder à un utilisateur RAM des autorisations sur ces actions, créez une stratégie personnalisée et définissez l'étendue de la ressource sur Account Level.
 Voici deux exemples de stratégies personnalisées que vous pouvez adapter selon vos besoins.
-
Autorise toutes les actions en lecture seule qui ne prennent pas en charge l'autorisation au niveau du groupe de ressources. L'élément
Actionrépertorie l'ensemble de ces actions en lecture seule.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "smartag:DescribeGatewayIntelligentRoutings", "smartag:DescribeGatewayQoses", "smartag:DescribeGatewayValidIROutboundPorts", "smartag:DescribeSAGDeviceARPInfo", "smartag:DescribeSagDropTopN", "smartag:DescribeSagOnlineClientStatistics", "smartag:DescribeSagRouteableAddress", "smartag:DescribeSagTrafficTopN", "smartag:DescribeSmartAccessGatewayRoutes", "smartag:GetApPortalAttribute", "smartag:GetApRadioAttribute", "smartag:GetApplicationBandwidthPackageAttribute", "smartag:GetBranchAttribute", "smartag:GetBranchBasicNetworkAttribute", "smartag:GetBranchDeviceCount", "smartag:GetCloudConnectNetworkUseLimit", "smartag:GetDeviceAttribute", "smartag:GetQosAttribute", "smartag:GetSagAuditRecordDownLoadUrl", "smartag:GetSmartAccessGatewayUseLimit", "smartag:GetTopology", "smartag:ListAlarmRecordCounts", "smartag:ListApMonitorDataTopN", "smartag:ListApSsids", "smartag:ListApplicationAccelerateRules", "smartag:ListAuthenticationTemplate", "smartag:ListAuthorizedBranch", "smartag:ListBranchAlarmDataTopN", "smartag:ListBranches", "smartag:ListDevices", "smartag:ListEnterpriseCode", "smartag:ListEventAlarmRecords", "smartag:ListGatewayACLs", "smartag:ListGatewayMonitorDataTopN", "smartag:ListGatewayPorts", "smartag:ListGatewayRouters", "smartag:ListGatewayWifiRadio", "smartag:ListGatewayWifiSsids", "smartag:ListMonitorAlarmRecords", "smartag:ListMonitorDataTopN", "smartag:ListPPPOEProvidersAlarmData", "smartag:ListProbeAlarmRecords", "smartag:ListProbeTask", "smartag:ListResellerInstances", "smartag:ListSagAuditRecord", "smartag:ListSagAuditRecordParam", "smartag:ListSagAuditSubscription", "smartag:ListSagSoftwareAuditRecord", "smartag:ListSagSoftwareAuditRecordParam", "smartag:ListSagSoftwareAuditSubscription", "smartag:ListSmartAGByAccessPoint", "smartag:ListStationMonitorDataTopN", "smartag:ListTerminalProbeAlarmRecords", "smartag:ListUnsupportedFeatures" ], "Resource": "*" } ] } -
Autorise toutes les actions qui ne prennent pas en charge l'autorisation au niveau du groupe de ressources. L'élément
Actionrépertorie l'ensemble de ces actions.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "smartag:ClearSagCipher", "smartag:CreateApplicationBandwidthPackage", "smartag:CreateEnterpriseCode", "smartag:CreateIntelligentRouting", "smartag:CreateResellerInstance", "smartag:CreateSagSoftwareAuditSubscription", "smartag:CreateSmartAGForResellerInstance", "smartag:DeleteEnterpriseCode", "smartag:DeleteProbeTask", "smartag:DeleteResellerInstance", "smartag:DescribeGatewayIntelligentRoutings", "smartag:DescribeGatewayQoses", "smartag:DescribeGatewayValidIROutboundPorts", "smartag:DescribeSAGDeviceARPInfo", "smartag:DescribeSagDropTopN", "smartag:DescribeSagOnlineClientStatistics", "smartag:DescribeSagRouteableAddress", "smartag:DescribeSagTrafficTopN", "smartag:DescribeSmartAccessGatewayRoutes", "smartag:DownloadSagAuditRecord", "smartag:ExportSagAuditRecord", "smartag:GetApPortalAttribute", "smartag:GetApRadioAttribute", "smartag:GetApplicationBandwidthPackageAttribute", "smartag:GetBranchAttribute", "smartag:GetBranchBasicNetworkAttribute", "smartag:GetBranchDeviceCount", "smartag:GetCloudConnectNetworkUseLimit", "smartag:GetDeviceAttribute", "smartag:GetQosAttribute", "smartag:GetSagAuditRecordDownLoadUrl", "smartag:GetSmartAccessGatewayUseLimit", "smartag:GetTopology", "smartag:ListAlarmRecordCounts", "smartag:ListApMonitorDataTopN", "smartag:ListApSsids", "smartag:ListApplicationAccelerateRules", "smartag:ListAuthenticationTemplate", "smartag:ListAuthorizedBranch", "smartag:ListBranchAlarmDataTopN", "smartag:ListBranches", "smartag:ListDevices", "smartag:ListEnterpriseCode", "smartag:ListEventAlarmRecords", "smartag:ListGatewayACLs", "smartag:ListGatewayMonitorDataTopN", "smartag:ListGatewayPorts", "smartag:ListGatewayRouters", "smartag:ListGatewayWifiRadio", "smartag:ListGatewayWifiSsids", "smartag:ListMonitorAlarmRecords", "smartag:ListMonitorDataTopN", "smartag:ListPPPOEProvidersAlarmData", "smartag:ListProbeAlarmRecords", "smartag:ListProbeTask", "smartag:ListResellerInstances", "smartag:ListSagAuditRecord", "smartag:ListSagAuditRecordParam", "smartag:ListSagAuditSubscription", "smartag:ListSagSoftwareAuditRecord", "smartag:ListSagSoftwareAuditRecordParam", "smartag:ListSagSoftwareAuditSubscription", "smartag:ListSmartAGByAccessPoint", "smartag:ListStationMonitorDataTopN", "smartag:ListTerminalProbeAlarmRecords", "smartag:ListUnsupportedFeatures", "smartag:ModifyFlowLogAttribute", "smartag:ModifyQosCar", "smartag:ModifyQosPolicy", "smartag:ModifySagGlobalRouteProtocol", "smartag:ModifySagPortRouteProtocol", "smartag:RemoveApSsid", "smartag:ReserveSmartAG", "smartag:UpdateEnterpriseCode", "smartag:UpdateResellerInstanceAttribute", "smartag:ViewSmartAccessGatewayDeviceAttributes" ], "Resource": "*" } ] }
Un utilisateur RAM ou un rôle RAM disposant d'autorisations au niveau du compte peut gérer toutes les ressources pertinentes de ce compte. Vérifiez toujours que les autorisations accordées correspondent à vos exigences. Nous vous recommandons d'appliquer le principe du moindre privilège lors de l'attribution des droits.
FAQ
Vérifier le groupe de ressources d'une ressource
Méthode 1 : Cliquez sur le nom de la ressource pour ouvrir sa page de détails. Le groupe de ressources y est affiché.
Méthode 2 : Connectez-vous à la console Resource Management et accédez à . Dans le volet de gauche, sélectionnez le compte propriétaire de la ressource (par défaut, current account). Utilisez les filtres pour trouver la ressource cible ; les résultats de la recherche indiquent son groupe de ressources.
Afficher les ressources d'un produit dans un groupe de ressources
Méthode 1 : Connectez-vous à la console Resource Management et accédez à . Dans la section Compte du volet de gauche (par défaut, current account), cliquez sur le nom du groupe de ressources cible. À droite, sélectionnez le produit souhaité dans la liste déroulante select resource type pour afficher toutes ses ressources au sein du groupe.
Méthode 2 : Connectez-vous à la console Resource Management, sélectionnez , repérez le groupe de ressources cible et cliquez sur Resource Management dans sa colonne Actions. Ensuite, sur la page Resource Management, sélectionnez le produit actuel dans la liste déroulante Product pour afficher toutes les ressources de ce produit dans le groupe.
Déplacer plusieurs ressources vers un autre groupe de ressources
Connectez-vous à la console Resource Management et accédez à . Repérez le groupe de ressources cible et cliquez sur resource management dans la colonne Operations. Utilisez les filtres pour localiser les ressources cibles. Cochez les cases dans la première colonne pour les ressources à déplacer, cliquez sur Move Resource Group en bas de page, puis suivez les instructions à l'écran pour finaliser le déplacement.