Le service de gestion des alertes d'Application Real-Time Monitoring Service (ARMS) propose la convergence des alertes, les notifications et l'escalade automatique afin de vous aider à détecter et résoudre rapidement les alertes métier.
Contexte
Serverless App Engine (SAE) s'intègre au service de gestion des alertes d'ARMS. La nouvelle version de ce service est disponible uniquement pour les comptes Alibaba Cloud ayant activé SAE après le 30 avril 2021 à 00:00.
Architecture
La gestion des alertes comprend cinq modules principaux : la gestion des intégrations, la gestion des événements d'alerte, la gestion des politiques de notification, la gestion collaborative des alertes et l'analyse du traitement des alertes.

Gestion des intégrations
La gestion des alertes prend en charge deux types d'intégrations : l'intégration d'alertes par défaut et l'intégration de services tiers.
Intégration d'alertes par défaut
Des intégrations par défaut sont disponibles pour les alertes provenant de divers services ARMS, tels que la surveillance des applications, la surveillance du navigateur, Managed Service for Prometheus et la surveillance synthétique. Ces intégrations exécutent des tâches périodiques pour détecter les anomalies dans vos données de surveillance. En cas d'anomalie, elles envoient un événement d'alerte au centre de gestion des événements via un canal par défaut.
Intégration de produits tiers
Configurez des intégrations pour recevoir des alertes provenant de n'importe quelle source tierce. Vous centralisez ainsi la gestion des alertes dans ARMS et disposez d'un point unique pour traiter les alertes de tous vos systèmes, qu'ils soient sur site ou dans le cloud. La gestion des alertes traite toute alerte reçue comme un événement d'alerte. Un événement d'alerte respecte la structure et les contraintes suivantes :
Structure des données d'un événement d'alerte
La structure des données d'un événement d'alerte ARMS repose sur le format open source AlertManager et comprend les champs suivants :
Labels : ensemble de paires clé-valeur représentant les métadonnées de l'alerte. Un ensemble unique de labels identifie un seul événement d'alerte. Les événements partageant le même ensemble de labels sont fusionnés. Par exemple :
"alertname: High CPU Utilization".Annotations : ensemble de paires clé-valeur fournissant des informations supplémentaires non identifiantes sur l'alerte. Par exemple :
"message: Alert content".StartsAt : heure de début de l'événement d'alerte.
EndsAt : heure de fin de l'événement d'alerte.
GeneratorUrl : URL renvoyant vers la source de l'événement d'alerte.
Différences entre labels et annotations
-
L'ensemble des labels définit de manière unique un événement d'alerte. Toute modification de la valeur d'un label génère un nouvel événement d'alerte.
Exemple :
L'ensemble de labels
{"hostname":"prod-host-01", "alertname":"High CPU Utilization", "ip":"192.168.0.3"}représente une alerte spécifique (utilisation élevée du CPU sur l'hôte 192.168.0.3). Si le label ip change, comme dans{"hostname":"prod-host-01", "alertname":"High CPU Utilization", "ip":"192.168.0.4"}, cela crée une nouvelle alerte distincte (utilisation élevée du CPU sur l'hôte 192.168.0.4). -
Les modifications des annotations ne créent pas de nouvel événement d'alerte. Plusieurs événements partageant les mêmes labels mais ayant des annotations différentes sont considérés comme des mises à jour de la même alerte.
Exemple :
Si une alerte avec l'annotation
{"value":"85", "message":"Host 192.168.0.3 CPU utilization is 85%, which exceeds the 80% threshold."}est renvoyée avec une nouvelle annotation, telle que{"value":"86", "message":"Host 192.168.0.3 CPU utilization is 86%, which exceeds the 80% threshold."}, cela ne génère pas de nouvelle alerte. Les deux événements sont traités comme des mises à jour de la même alerte en cours.
Vous pouvez configurer des deduplication fields pour une intégration. Lorsqu'ils sont spécifiés, seuls ces champs servent de labels pour identifier de manière unique un événement d'alerte provenant de cette intégration. À défaut de configuration, tous les labels identifient un événement d'alerte unique.
Gestion des événements d'alerte
Le module de gestion des événements d'alerte propose deux méthodes pour traiter les événements provenant des sources d'alerte :
Utilisez un flux de traitement des événements pour créer des pipelines simples. Cette approche vous permet de retraiter les événements d'alerte de n'importe quelle source afin de répondre à différentes exigences de gestion des données.
Exploitez les fonctionnalités de gestion des événements pour dédupliquer, compresser, filtrer le bruit et mettre en silence les événements d'alerte. Cela permet de consolider les alertes et de réduire les tempêtes d'alertes.
Compression des événements
Par défaut, le module de gestion des événements d'alerte compresse les événements de deux manières : par label et par temps. Les sections suivantes décrivent le fonctionnement de chaque méthode.
Compression basée sur les labels
Lorsqu'un événement d'alerte déclenche une notification, le système le compresse selon la politique de regroupement définie dans la politique de notification. Si plusieurs événements correspondant à la politique partagent les mêmes valeurs pour les labels de regroupement spécifiés, le système les compresse automatiquement en une seule notification. La figure suivante illustre la compression de trois événements différents à l'aide de deux labels de regroupement distincts :

Compression basée sur le temps
Chaque événement d'alerte possède une heure de début et une heure de fin. Si des événements d'alerte partageant les mêmes labels ont des plages horaires qui se chevauchent, le système les fusionne en un seul événement. Les heures de début et de fin de l'événement fusionné correspondent à l'union des plages horaires des événements d'origine.

Gestion des politiques de notification
Une politique de notification est essentiellement une règle d'abonnement. Configurez des règles de correspondance ; lorsqu'un événement d'alerte remplit les conditions, ARMS envoie des notifications conformément à la politique.
La figure suivante illustre la relation entre les flux de traitement des événements, la gestion des événements et les politiques de notification.

Gestion collaborative des alertes
Gérez les alertes depuis la console Alibaba Cloud ou via DingTalk, WeCom et Lark. La gestion des alertes prend également en charge la synchronisation des messages de groupe, la planification des astreintes et les politiques d'escalade pour une gestion collaborative des alertes. La figure suivante présente le processus de traitement des alertes. Pour plus d'informations, consultez Gérer les alertes dans un groupe de notification d'alerte.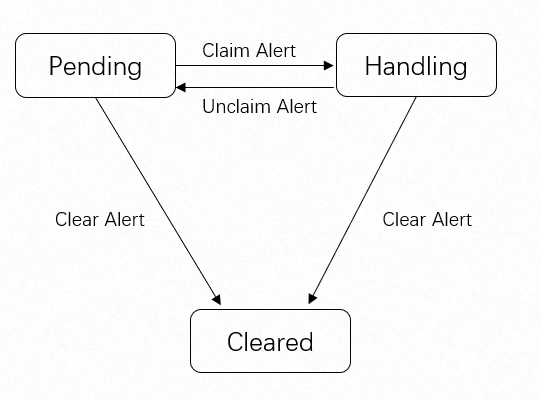
Avantages
Lorsque vous déployez vos services sur Alibaba Cloud et utilisez ARMS pour la surveillance, la gestion des alertes vous aide à améliorer votre efficacité opérationnelle de plusieurs manières.
-
Opérations globalisées
Les modèles globaux vous permettent de gérer les règles d'alerte pour toutes les régions depuis un emplacement unique.
Configurez les contacts et les politiques de notification une seule fois pour qu'ils s'appliquent globalement.
-
Gestion centralisée efficace
La gestion des alertes propose des intégrations en un clic pour les outils de surveillance courants d'Alibaba Cloud et prend en charge l'intégration manuelle pour d'autres outils, facilitant ainsi la maintenance centralisée.
Le module d'ingestion d'événements est stable et assure un traitement ininterrompu des événements 24h/24 et 7j/7.
Le système garantit une faible latence lors du traitement de grands volumes de données d'événements.
-
Notifications rapides et précises
Configurez des règles de notification pour fusionner les événements avant l'envoi des notifications, ce qui permet de réduire la fatigue liée aux alertes pour votre personnel opérationnel.
Choisissez différentes méthodes de notification, telles que l'e-mail, les SMS, le téléphone ou DingTalk, en fonction de l'urgence de l'alerte pour notifier les contacts appropriés.
Utilisez une politique d'escalade pour envoyer des rappels répétés concernant les alertes non traitées après une période spécifiée, garantissant ainsi une résolution rapide.
-
Gestion des alertes rapide et pratique
Les contacts peuvent gérer les alertes à tout moment via DingTalk.
Un format d'alerte commun permet aux contacts d'analyser les alertes plus efficacement.
Plusieurs contacts peuvent collaborer pour résoudre les alertes via DingTalk.
Les statistiques en temps réel et l'analyse des statuts vous aident à améliorer continuellement l'efficacité de la résolution des alertes.