Lorsque vous utilisez des groupes de ressources pour organiser et gérer vos ressources, vous pouvez exploiter RAM afin d'isoler ces dernières et d'appliquer des autorisations granulaires au sein d'un même compte Alibaba Cloud. Cette rubrique explique comment Operation Orchestration Service prend en charge les groupes de ressources et comment accorder des autorisations au niveau du groupe de ressources.
L'autorisation au niveau du groupe de ressources s'applique uniquement aux types de ressources qui prennent en charge les groupes de ressources ainsi qu'aux opérations compatibles avec ce niveau d'autorisation.
Pour les types de ressources qui ne prennent pas en charge les groupes de ressources, les autorisations à ce niveau n'ont aucun effet. Vous devez alors accorder des autorisations au niveau du compte. Pour plus d'informations, consultez la section Opérations qui ne prennent pas en charge l'autorisation au niveau du groupe de ressources.
Autorisation via les groupes de ressources
Vous pouvez utiliser un groupe de ressources pour organiser et gérer les ressources de votre compte Alibaba Cloud. Par exemple, créez un groupe de ressources dédié pour chaque projet et ajoutez-y les ressources associées. Cette approche centralise la gestion de toutes les ressources d'un projet. Pour en savoir plus, consultez la rubrique Qu'est-ce qu'un groupe de ressources ?.
Une fois vos ressources organisées en groupes, accordez des autorisations à une entité RAM (utilisateur RAM, groupe d'utilisateurs RAM ou rôle RAM) pour un groupe de ressources spécifique. Cela restreint l'entité RAM à la gestion des seules ressources contenues dans ce groupe. Pour plus de détails, voir Regroupement des ressources et autorisation.
Cette méthode d'autorisation offre les avantages suivants :
Autorisations granulaires : attribuez à chaque identité RAM des droits précis sur les ressources. Cette pratique permet de séparer la gestion des ressources de différents projets au sein d'un même compte.
Évolutivité : lorsque de nouvelles ressources sont ajoutées à un groupe de ressources, l'identité RAM associée obtient automatiquement les autorisations nécessaires. Aucune réautorisation n'est requise.
Accorder des autorisations de groupe de ressources à un utilisateur RAM
Cette rubrique décrit comment accorder à un RAM user les autorisations nécessaires pour gérer les ressources Operation Orchestration Service au sein d'un groupe de ressources spécifique.
1. Prérequis
Créez un RAM user. Pour plus d'informations, consultez la rubrique Créer un utilisateur RAM.
Créez un resource group et déplacez les ressources existantes vers le groupe cible. Pour plus d'informations, consultez les rubriques Créer un groupe de ressources, Transférer automatiquement des ressources vers un groupe de ressources et Transférer manuellement des ressources vers un groupe de ressources.
2. Accorder des autorisations au niveau du groupe de ressources
Utilisez l'une des méthodes suivantes pour accorder des autorisations au niveau du groupe de ressources.
Méthode 1 : Console Resource Management
Exploitez la fonctionnalité de gestion des autorisations d'un groupe de ressources pour accorder des droits à un utilisateur RAM spécifique. Pour plus d'informations, consultez la rubrique Accorder des autorisations limitées à un groupe de ressources à une entité RAM.
Connectez-vous à la console Resource Management.
Sur la page Groupes de ressources, cliquez sur Permission Management dans la colonne Actions correspondant au groupe de ressources cible.
Sous l'onglet Permission Management , cliquez sur Add Permission .
-
Dans le panneau Add Permission , configurez l'entité et la stratégie.
Principal : sélectionnez un utilisateur RAM existant.
Policy : choisissez une system policy ou une custom policy existante. Pour plus d'informations, consultez la rubrique Créer une stratégie personnalisée.
Cliquez sur Confirm .
Méthode 2 : Console RAM
Utilisez la console RAM pour accorder des autorisations au niveau du groupe de ressources à un utilisateur RAM spécifique. Pour plus d'informations, consultez la rubrique Gérer les autorisations d'un utilisateur RAM.
Connectez-vous à la console RAM en tant que compte Alibaba Cloud (compte racine) ou administrateur RAM.
Dans le volet de navigation de gauche, accédez à . Sur la page Users , cliquez sur Add Permissions dans la colonne Actions correspondant à l'utilisateur RAM cible.
-
Dans le panneau Add Permissions , configurez les paramètres suivants.
Resource scope : sélectionnez Resource group level .
Principal : sélectionnez un utilisateur RAM existant.
Policy : choisissez une system policy ou une custom policy existante. Pour plus d'informations, consultez la rubrique Créer une stratégie personnalisée.
Cliquez sur Confirm .
Types de ressources prenant en charge les groupes de ressources
Le tableau suivant répertorie les types de ressources Operation Orchestration Service compatibles avec les groupes de ressources.
|
Service cloud |
Code du service cloud |
Type de ressource |
|
Operation Orchestration Service |
oos |
execution |
|
Operation Orchestration Service |
oos |
parameter |
|
Operation Orchestration Service |
oos |
patch baseline |
|
Operation Orchestration Service |
oos |
secret parameter |
|
Operation Orchestration Service |
oos |
state configuration |
|
Operation Orchestration Service |
oos |
template |
Pour les types de ressources qui ne prennent pas encore en charge les groupes de ressources, vous pouvez soumettre vos commentaires depuis la console Resource Groups.
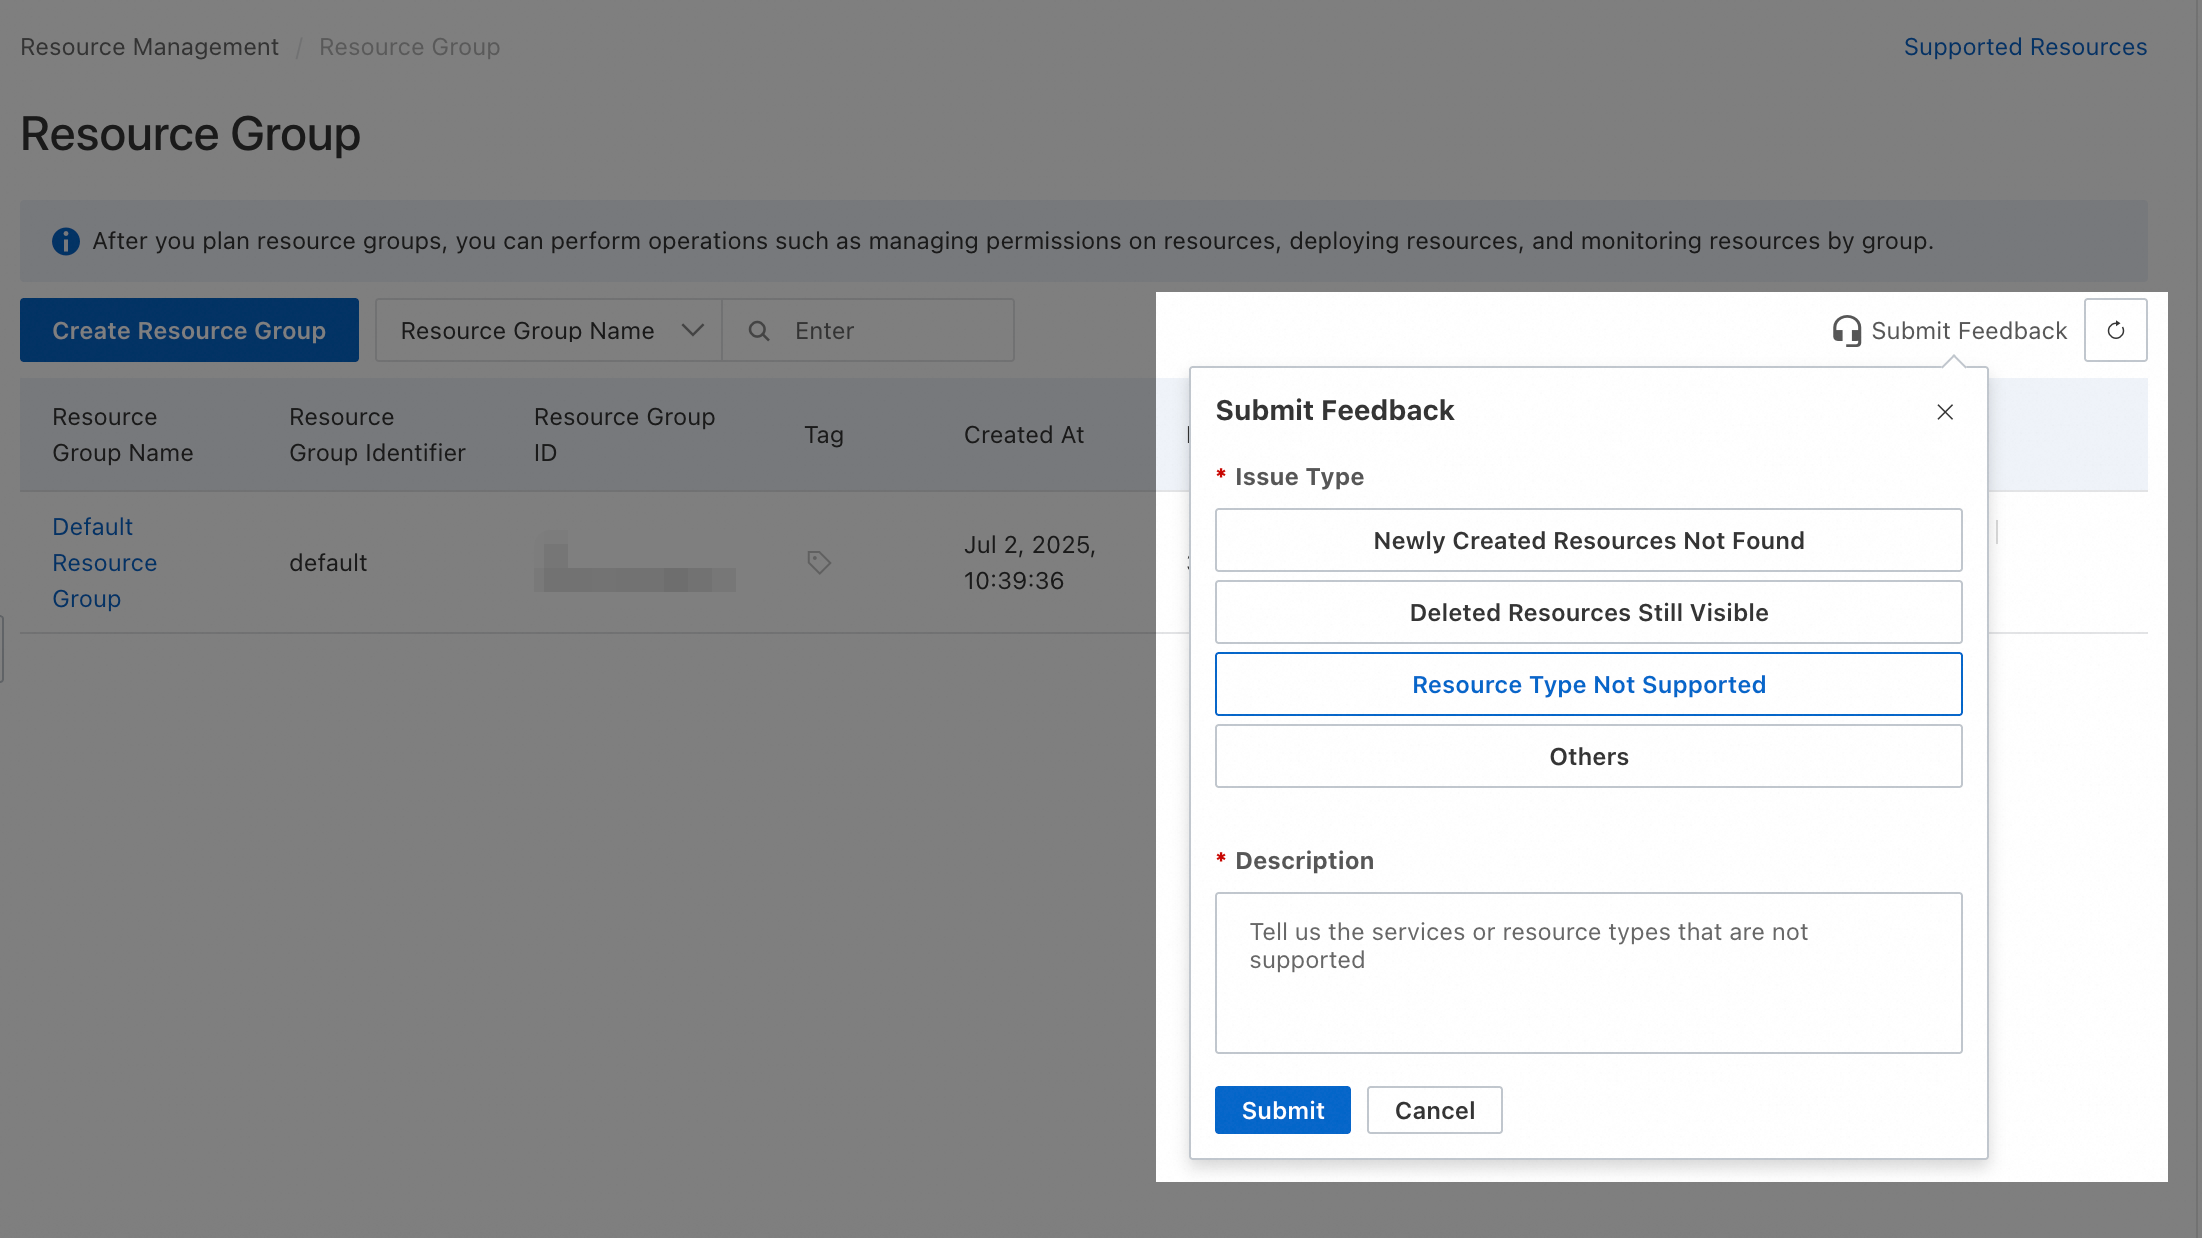
Opérations ne prenant pas en charge l'autorisation au niveau du groupe de ressources
Pour la gestion système O&M, les actions suivantes ne prennent pas en charge l'autorisation au niveau du groupe de ressources :
|
Actions |
Description |
|
oos:AnalyzeGitRepository |
- |
|
oos:BindGitAccount |
- |
|
oos:CancelExecutions |
- |
|
oos:CancelPublicTemplateRegistration |
- |
|
oos:Chat |
- |
|
oos:CheckGitRepoFileExists |
- |
|
oos:CheckGitRepositoryExists |
- |
|
oos:ContinueDeployApplicationGroup |
Reprend un déploiement ayant échoué pour un groupe d'applications. La gestion des applications est disponible uniquement dans la région Chine (Hangzhou). Utilisez l'endpoint pour la Chine (Hangzhou). |
|
oos:CreateAITask |
- |
|
oos:CreateChatConfiguration |
- |
|
oos:CreateDeployRevision |
- |
|
oos:CreateGitRepository |
- |
|
oos:CreateLingoConnection |
- |
|
oos:CreateOpsItemConfiguration |
- |
|
oos:DeleteApplicationGroup |
Supprime un groupe d'applications. La gestion des applications est disponible uniquement dans la région Chine (Hangzhou). Utilisez l'endpoint pour la Chine (Hangzhou). |
|
oos:DeleteChatConfiguration |
- |
|
oos:DeleteDeployRevision |
- |
|
oos:DeleteOpsItemConfigurations |
- |
|
oos:DeployApplicationGroup |
Déploie un groupe d'applications. La gestion des applications est disponible uniquement dans la région Chine (Hangzhou). Utilisez l'endpoint pour la Chine (Hangzhou). |
|
oos:DeployLingoApplication |
- |
|
oos:DescribeApplicationGroupBill |
Interroge le coût des ressources pour un groupe d'applications. |
|
oos:DescribeRegions |
Interroge les régions prises en charge. |
|
oos:ForkGitRepository |
- |
|
oos:GenerateApplicationTemplate |
- |
|
oos:GenerateOpsItem |
Crée un OpsItem. |
|
oos:GetAITask |
- |
|
oos:GetApplicationGroup |
Récupère les détails d'un groupe d'applications. La gestion des applications est disponible uniquement dans la région Chine (Hangzhou). Utilisez l'endpoint pour la Chine (Hangzhou). |
|
oos:GetChatConfiguration |
- |
|
oos:GetDeployRevision |
- |
|
oos:GetGitBranch |
- |
|
oos:GetGitRepository |
- |
|
oos:GetInventorySchema |
Récupère le schéma d'un inventaire. |
|
oos:GetLingoSettings |
- |
|
oos:GetLingoTokenUsedDetails |
- |
|
oos:GetModelGenerationResult |
- |
|
oos:GetOpsItemConfiguration |
- |
|
oos:GetParametersByPath |
Récupère les paramètres par chemin. |
|
oos:GetSecretParametersByPath |
Récupère les paramètres secrets par chemin. Avant d'appeler cette opération, assurez-vous de disposer des autorisations nécessaires pour appeler l'opération |
|
oos:GetServiceSettings |
Récupère les paramètres du service, y compris les paramètres de livraison des journaux d'exécution et l'entreprise Alibaba Cloud DevOps associée. |
|
oos:InitializeApplicationManager |
- |
|
oos:LingoChat |
- |
|
oos:ListAITaskLogs |
- |
|
oos:ListAITasks |
- |
|
oos:ListActions |
- |
|
oos:ListApplicationGroupResources |
- |
|
oos:ListApplicationGroups |
Répertorie les groupes d'applications. La gestion des applications est disponible uniquement dans la région Chine (Hangzhou). Utilisez l'endpoint pour la Chine (Hangzhou). |
|
oos:ListChatConfiguration |
- |
|
oos:ListChatConfigurations |
- |
|
oos:ListChatConversations |
- |
|
oos:ListDeployRevisions |
- |
|
oos:ListExecutionRiskyTasks |
Répertorie les tâches à haut risque dans un modèle. |
|
oos:ListExecutionTasks |
- |
|
oos:ListGitAccounts |
- |
|
oos:ListGitBranches |
- |
|
oos:ListGitOrganizations |
- |
|
oos:ListGitRepositories |
- |
|
oos:ListGitRepositoryContents |
- |
|
oos:ListInstancePackageStates |
Répertorie les états des packages pour une instance. |
|
oos:ListInstancePatchStates |
Répertorie les états des correctifs pour une instance. |
|
oos:ListInstancePatches |
Répertorie les correctifs pour une instance. |
|
oos:ListInstanceStateReports |
- |
|
oos:ListInventoryEntries |
Répertorie les entrées d'inventaire pour une instance. |
|
oos:ListLingoAppEnvVars |
- |
|
oos:ListLingoApps |
- |
|
oos:ListLingoConnectionSchemas |
- |
|
oos:ListLingoConnections |
- |
|
oos:ListLingoSkills |
- |
|
oos:ListPublicTemplateRegistrations |
- |
|
oos:ListQuickSetupConfigurations |
- |
|
oos:ListTagKeys |
Répertorie les clés de tag existantes. |
|
oos:ListTagValues |
Répertorie les valeurs de tag existantes. |
|
oos:ListTaskExecutionInvocations |
- |
|
oos:ListTemplateTaskOutputs |
- |
|
oos:ListTriggerTimes |
- |
|
oos:PublishTemplateVersion |
- |
|
oos:SearchInventory |
Interroge les informations d'inventaire détaillées ou agrégées. |
|
oos:SetLingoSettings |
- |
|
oos:SetServiceSettings |
Active ou désactive la livraison des journaux d'exécution des modèles, spécifie une destination de livraison et associe un ID d'entreprise Alibaba Cloud DevOps. |
|
oos:StartDebugExecution |
- |
|
oos:TagResources |
Ajoute des tags utilisateur à une ou plusieurs ressources. |
|
oos:UnbindGitAccount |
- |
|
oos:UntagResources |
Supprime les tags utilisateur d'une ou plusieurs ressources. |
|
oos:UpdateApplicationGroup |
Met à jour un groupe d'applications. La gestion des applications est disponible uniquement dans la région Chine (Hangzhou). Utilisez l'endpoint pour la Chine (Hangzhou). |
|
oos:UpdateChatConfiguration |
- |
|
oos:UpdateLingoApp |
- |
|
oos:UpdateOpsItemConfiguration |
- |
|
oos:ValidateTemplateContent |
Valide un modèle. |
Pour les opérations qui ne prennent pas en charge l'autorisation au niveau du groupe de ressources, sélectionner resource group level comme portée de ressource n'aura aucun effet. Pour accorder ces autorisations à un utilisateur RAM, créez une stratégie personnalisée et sélectionnez account level comme portée de ressource.
 Voici deux exemples de stratégies d'autorisation personnalisées que vous pouvez modifier.
-
Autorise toutes les opérations en lecture seule qui ne prennent pas en charge l'autorisation au niveau du groupe de ressources : l'élément
Actionrépertorie toutes ces opérations.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "oos:GetAITask", "oos:GetApplicationGroup", "oos:GetChatConfiguration", "oos:GetDeployRevision", "oos:GetGitBranch", "oos:GetGitRepository", "oos:GetInventorySchema", "oos:GetLingoSettings", "oos:GetLingoTokenUsedDetails", "oos:GetModelGenerationResult", "oos:GetOpsItemConfiguration", "oos:GetParametersByPath", "oos:GetSecretParametersByPath", "oos:GetServiceSettings", "oos:ListAITaskLogs", "oos:ListAITasks", "oos:ListActions", "oos:ListApplicationGroupResources", "oos:ListApplicationGroups", "oos:ListChatConfiguration", "oos:ListChatConfigurations", "oos:ListChatConversations", "oos:ListDeployRevisions", "oos:ListExecutionRiskyTasks", "oos:ListExecutionTasks", "oos:ListGitAccounts", "oos:ListGitBranches", "oos:ListGitOrganizations", "oos:ListGitRepositories", "oos:ListGitRepositoryContents", "oos:ListInstancePackageStates", "oos:ListInstancePatchStates", "oos:ListInstancePatches", "oos:ListInstanceStateReports", "oos:ListInventoryEntries", "oos:ListLingoAppEnvVars", "oos:ListLingoApps", "oos:ListLingoConnectionSchemas", "oos:ListLingoConnections", "oos:ListLingoSkills", "oos:ListPublicTemplateRegistrations", "oos:ListQuickSetupConfigurations", "oos:ListTagKeys", "oos:ListTagValues", "oos:ListTaskExecutionInvocations", "oos:ListTemplateTaskOutputs", "oos:ListTriggerTimes" ], "Resource": "*" } ] } -
Autorise toutes les opérations qui ne prennent pas en charge l'autorisation au niveau du groupe de ressources : toutes ces opérations sont répertoriées dans l'élément
Action.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "oos:AnalyzeGitRepository", "oos:BindGitAccount", "oos:CancelExecutions", "oos:CancelPublicTemplateRegistration", "oos:Chat", "oos:CheckGitRepoFileExists", "oos:CheckGitRepositoryExists", "oos:ContinueDeployApplicationGroup", "oos:CreateAITask", "oos:CreateChatConfiguration", "oos:CreateDeployRevision", "oos:CreateGitRepository", "oos:CreateLingoConnection", "oos:CreateOpsItemConfiguration", "oos:DeleteApplicationGroup", "oos:DeleteChatConfiguration", "oos:DeleteDeployRevision", "oos:DeleteOpsItemConfigurations", "oos:DeployApplicationGroup", "oos:DeployLingoApplication", "oos:DescribeApplicationGroupBill", "oos:DescribeRegions", "oos:ForkGitRepository", "oos:GenerateApplicationTemplate", "oos:GenerateOpsItem", "oos:GetAITask", "oos:GetApplicationGroup", "oos:GetChatConfiguration", "oos:GetDeployRevision", "oos:GetGitBranch", "oos:GetGitRepository", "oos:GetInventorySchema", "oos:GetLingoSettings", "oos:GetLingoTokenUsedDetails", "oos:GetModelGenerationResult", "oos:GetOpsItemConfiguration", "oos:GetParametersByPath", "oos:GetSecretParametersByPath", "oos:GetServiceSettings", "oos:InitializeApplicationManager", "oos:LingoChat", "oos:ListAITaskLogs", "oos:ListAITasks", "oos:ListActions", "oos:ListApplicationGroupResources", "oos:ListApplicationGroups", "oos:ListChatConfiguration", "oos:ListChatConfigurations", "oos:ListChatConversations", "oos:ListDeployRevisions", "oos:ListExecutionRiskyTasks", "oos:ListExecutionTasks", "oos:ListGitAccounts", "oos:ListGitBranches", "oos:ListGitOrganizations", "oos:ListGitRepositories", "oos:ListGitRepositoryContents", "oos:ListInstancePackageStates", "oos:ListInstancePatchStates", "oos:ListInstancePatches", "oos:ListInstanceStateReports", "oos:ListInventoryEntries", "oos:ListLingoAppEnvVars", "oos:ListLingoApps", "oos:ListLingoConnectionSchemas", "oos:ListLingoConnections", "oos:ListLingoSkills", "oos:ListPublicTemplateRegistrations", "oos:ListQuickSetupConfigurations", "oos:ListTagKeys", "oos:ListTagValues", "oos:ListTaskExecutionInvocations", "oos:ListTemplateTaskOutputs", "oos:ListTriggerTimes", "oos:PublishTemplateVersion", "oos:SearchInventory", "oos:SetLingoSettings", "oos:SetServiceSettings", "oos:StartDebugExecution", "oos:TagResources", "oos:UnbindGitAccount", "oos:UntagResources", "oos:UpdateApplicationGroup", "oos:UpdateChatConfiguration", "oos:UpdateLingoApp", "oos:UpdateOpsItemConfiguration", "oos:ValidateTemplateContent" ], "Resource": "*" } ] }
Un utilisateur RAM ou un rôle RAM disposant d'autorisations au niveau du compte peut gérer toutes les ressources de votre compte. Assurez-vous que les autorisations accordées correspondent à vos intentions et appliquez le principe du moindre privilège.
FAQ
Identifier le groupe de ressources d'une ressource
Méthode 1 : cliquez sur le nom de la ressource pour ouvrir sa page de détails. Le groupe de ressources y est affiché.
Méthode 2 : connectez-vous à la console Resource Management et cliquez sur . Dans le volet de gauche, sélectionnez le compte propriétaire (le current account est sélectionné par défaut). Filtrez pour trouver la ressource cible et visualiser son groupe de ressources.
Afficher les ressources d'un produit dans un groupe de ressources
Méthode 1 : connectez-vous à la console Resource Management et cliquez sur . Dans le volet de gauche, sous le compte propriétaire (le current account est sélectionné par défaut), cliquez sur le groupe de ressources cible. Ensuite, dans le volet de droite, sélectionnez le produit cible dans la liste Select Resource Type pour afficher toutes ses ressources au sein de ce groupe.
Méthode 2 : connectez-vous à la console Resource Management et accédez à . Localisez le groupe de ressources cible et cliquez sur Resource Management dans la colonne Actions . Sur la page Resource Management , sélectionnez le produit cible dans la liste déroulante Product pour afficher toutes ses ressources au sein de ce groupe.
Déplacer des ressources entre groupes de ressources
Connectez-vous à la console Resource Management et accédez à . Dans la ligne du groupe de ressources cible, cliquez sur Resource Management dans la colonne Actions . Utilisez les filtres pour localiser les ressources cibles. Pour chaque ressource, cochez la case dans la première colonne, puis cliquez sur Transfer Resource Group en bas de la liste. Suivez les instructions à l'écran pour finaliser le transfert.