Utilisez les groupes de ressources avec RAM pour isoler vos ressources et appliquer un contrôle d'accès granulaire au sein de votre compte Alibaba Cloud. Découvrez comment Network Intelligence Service prend en charge les groupes de ressources et comment accorder des autorisations au niveau du groupe de ressources.
L'autorisation au niveau du groupe de ressources s'applique uniquement aux types de ressources qui prennent en charge les groupes de ressources et aux opérations compatibles avec cette méthode d'autorisation.
Les autorisations accordées au niveau du groupe de ressources ne s'appliquent pas aux types de ressources qui ne prennent pas en charge les groupes de ressources. Dans ce cas, vous devez accorder des autorisations en définissant la portée des ressources au niveau du compte. Pour plus d'informations, consultez la section Opérations qui ne prennent pas en charge l'autorisation au niveau du groupe de ressources.
Autorisation par groupe de ressources
Vous pouvez utiliser les groupes de ressources pour organiser les ressources au sein de votre compte Alibaba Cloud. Par exemple, créez un groupe de ressources pour chaque projet et déplacez-y les ressources associées afin de les gérer de manière centralisée. Pour en savoir plus, consultez la rubrique Qu'est-ce qu'un groupe de ressources ?
Une fois vos ressources regroupées, accordez des autorisations limitées à un groupe de ressources spécifique aux entités RAM, telles que les utilisateurs RAM, les groupes d'utilisateurs RAM ou les rôles RAM. Cette approche restreint la gestion aux seules ressources incluses dans le groupe. Pour plus d'informations, consultez la rubrique Regroupement des ressources et autorisation.
Cette méthode d'autorisation présente les avantages suivants :
Autorisations granulaires : chaque identité RAM reçoit exactement les accès aux ressources dont elle a besoin, ce qui évite la gestion conjointe des ressources issues de projets différents.
Évolutivité : lorsque vous ajoutez de nouvelles ressources, il suffit de les intégrer au groupe de ressources. L'identité RAM associée obtient automatiquement les autorisations nécessaires sur ces nouvelles ressources, sans avoir à répéter les étapes d'autorisation.
Accorder des autorisations au niveau du groupe de ressources à un utilisateur RAM
Cette rubrique utilise un RAM User comme exemple pour expliquer comment accorder des autorisations sur les ressources Network Intelligence au sein d'un groupe de ressources spécifié.
1. Prérequis
Créez un RAM user. Pour plus d'informations, consultez la rubrique Créer un utilisateur RAM.
Créez un resource group et déplacez les ressources existantes vers le groupe de ressources cible. Pour plus d'informations, consultez les rubriques Créer un groupe de ressources, Transférer automatiquement des ressources vers un groupe de ressources et Transférer manuellement des ressources vers un groupe de ressources.
2. Accorder des autorisations au niveau du groupe de ressources
Utilisez l'une des méthodes suivantes pour accorder des autorisations au niveau du groupe de ressources.
Console Resource Management
Utilisez la fonctionnalité de gestion des autorisations d'un groupe de ressources pour accorder des autorisations à un utilisateur RAM. Pour plus d'informations, consultez la rubrique Accorder des autorisations sur un groupe de ressources à une identité RAM.
Connectez-vous à la console Resource Management.
Sur la page Groupes de ressources, localisez le groupe de ressources cible et cliquez sur permission management dans la colonne Actions.
Dans l'onglet permission management, cliquez sur Add Permission.
-
Dans le panneau Add Permission, configurez l'entité principale et la stratégie d'autorisation.
Principal : sélectionnez un utilisateur RAM existant.
Permission policy : sélectionnez une System Policy ou une Custom Policy existante. Pour plus d'informations, consultez la rubrique Créer une stratégie d'autorisation personnalisée.
Cliquez sur OK.
Console RAM
Vous pouvez accorder des autorisations au niveau du groupe de ressources à un utilisateur RAM spécifique depuis la console RAM. Pour plus d'informations, consultez la rubrique Gérer les autorisations d'un utilisateur RAM.
Connectez-vous à la console RAM en utilisant votre compte Alibaba Cloud ou en tant qu'administrateur RAM.
Dans le volet de navigation de gauche, choisissez . Sur la page Users, localisez l'utilisateur RAM cible et cliquez sur Add Permission dans la colonne Actions.
-
Dans le panneau Add Permission, configurez les paramètres suivants.
Resource scope : sélectionnez Resource group.
Principal : sélectionnez un utilisateur RAM existant, tel que celui créé lors des prérequis.
Permission policy : sélectionnez une System Policy ou une Custom Policy existante. Pour plus d'informations, consultez la rubrique Créer une stratégie d'autorisation personnalisée.
Cliquez sur OK.
Types de ressources compatibles avec les groupes de ressources
Network Intelligence prend en charge les groupes de ressources pour les types de ressources suivants :
|**Service cloud**
|
**Code du service cloud**
|
**Type de ressource**
| | --- | --- | --- | |
Network Intelligence
|
netana
|
diagnosis : diagnostic
| |
Network Intelligence
|
netana
|
networkpath : analyse de chemin réseau
|
Si un type de ressource dont vous avez besoin ne prend pas en charge les groupes de ressources, vous pouvez soumettre vos commentaires dans la console des groupes de ressources.
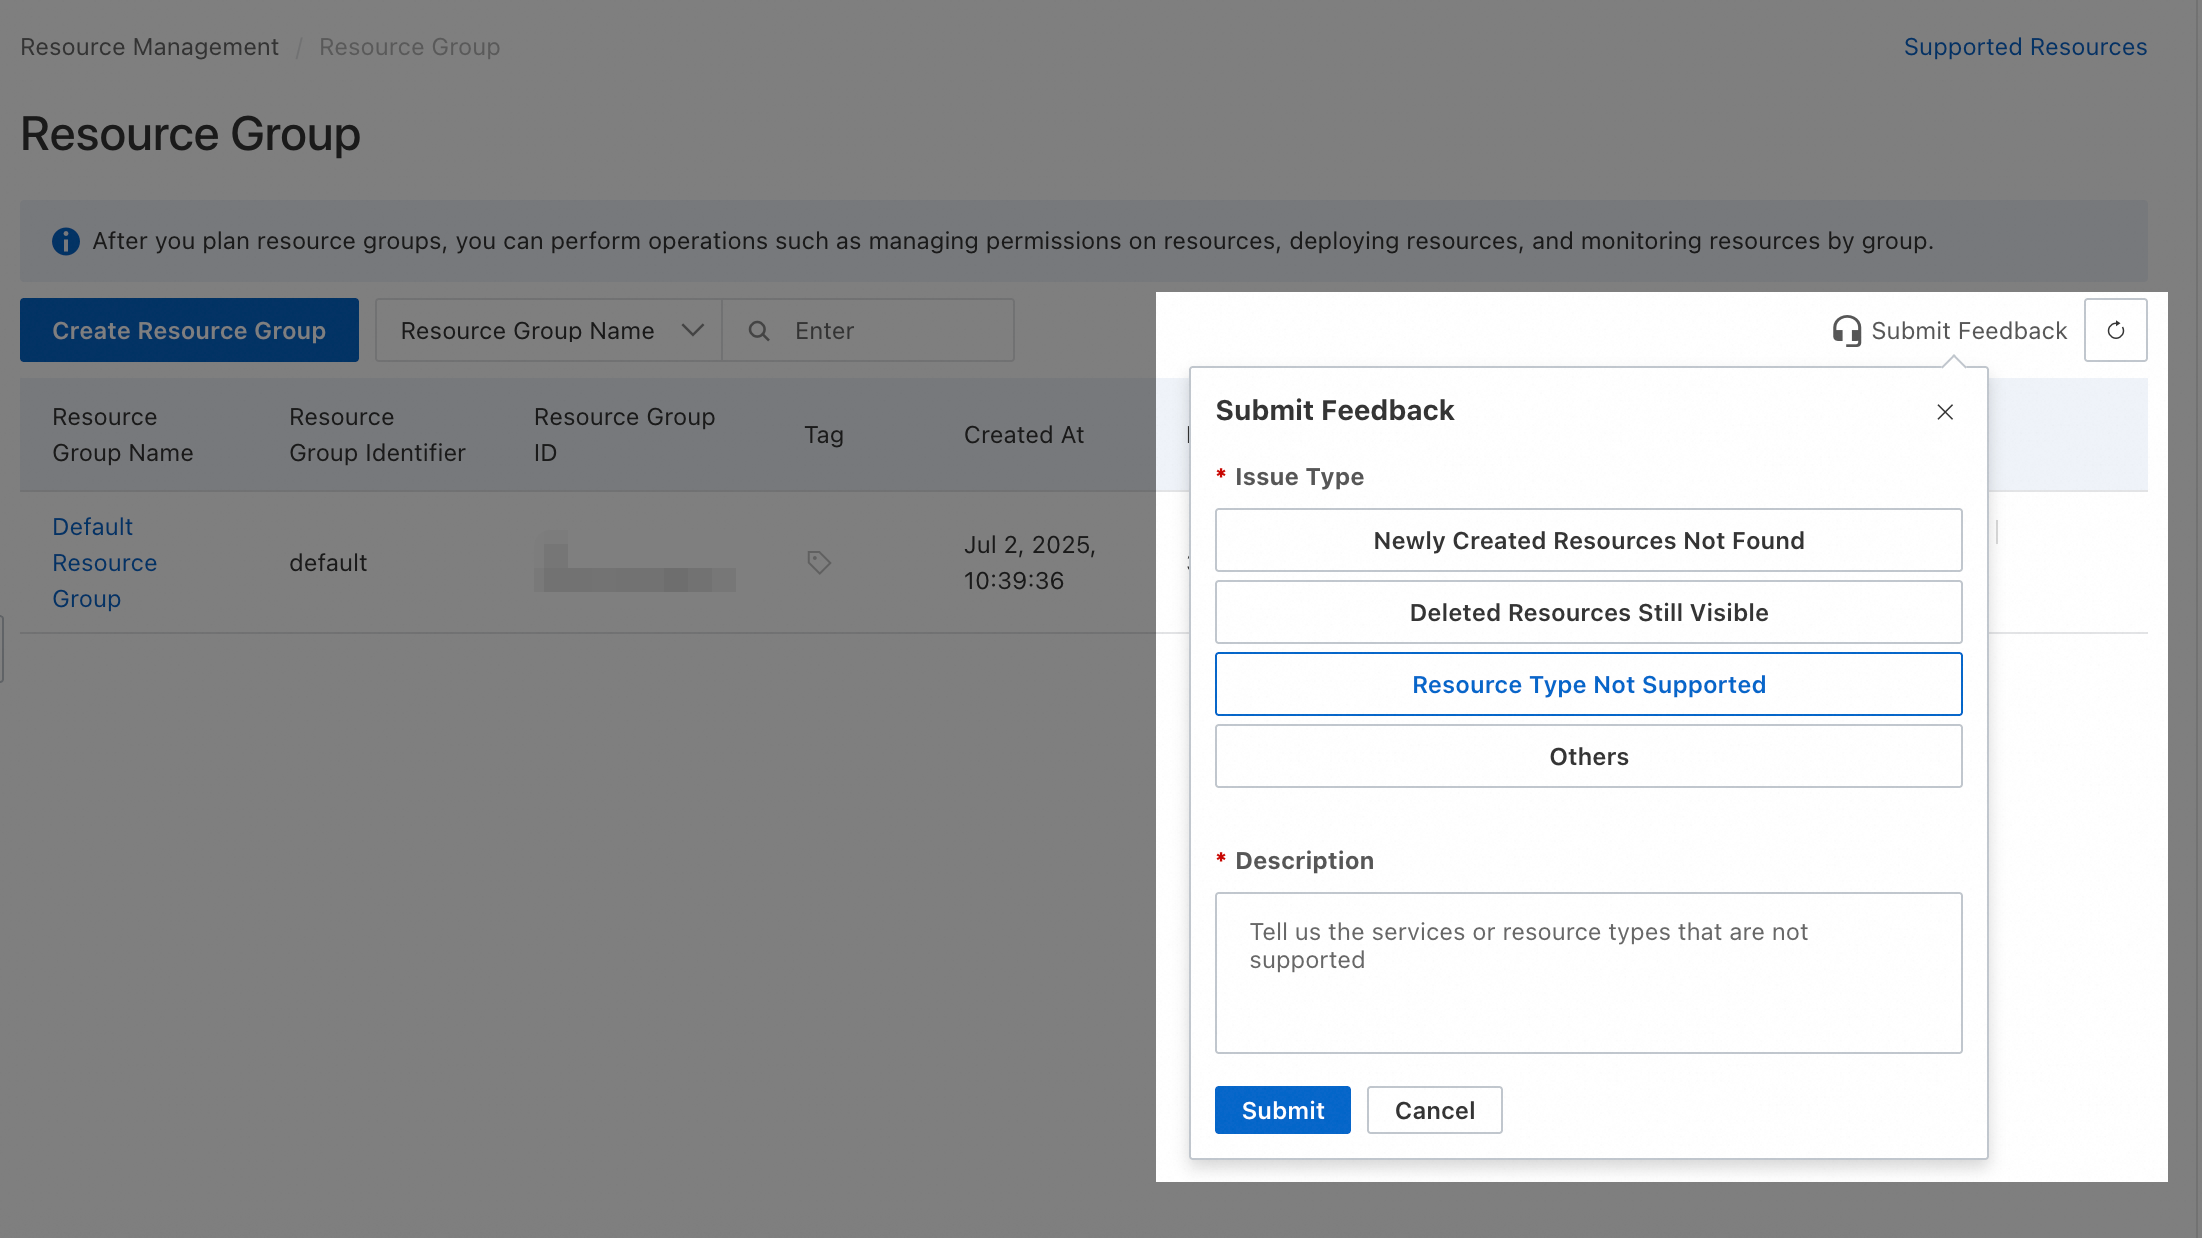
Opérations non prises en charge par les groupes de ressources
Les actions Network Intelligence Service suivantes ne prennent pas en charge l'autorisation au niveau du groupe de ressources :
|**Actions**
|
**Description**
| | --- | --- | |
nis:ActiveNonPublicFlowAnalysis
|
-
| |
nis:AddNisTrafficAnalyzerDataMapping
|
-
| |
nis:BatchCreateFlowLogsToTrafficAnalyzer
|
-
| |
nis:BatchUpdateFlowlogsForTrafficAnalyzer
|
-
| |
nis:CheckFlowLogStatus
|
-
| |
nis:CloseInsight
|
-
| |
nis:CloseNetworkObservability
|
-
| |
nis:CloseNis
|
-
| |
nis:CloseNonPublicFlowAnalysis
|
-
| |
nis:ConfigNetworkObservability
|
-
| |
nis:CountNetworkPath
|
-
| |
nis:CountNetworkResource
|
-
| |
nis:CountNisEvent
|
-
| |
nis:CreateAndAnalyzeNetworkPath
|
Démarre une tâche d'analyse de la connectivité réseau.
| |
nis:CreateInsight
|
-
| |
nis:CreateInspectionTask
|
-
| |
nis:CreateNISTrafficAnalyzer
|
-
| |
nis:CreateNisAssistantTask
|
-
| |
nis:DeleteInsight
|
-
| |
nis:DeleteNISTrafficAnalyzer
|
-
| |
nis:DeleteNisAssistantSession
|
-
| |
nis:DeleteNisAssistantTask
|
-
| |
nis:DeleteNisInspectionReport
|
Supprime un rapport d'inspection.
| |
nis:DeleteNisInspectionTask
|
Supprime une tâche d'inspection.
| |
nis:DeleteNisMetricSubscription
|
-
| |
nis:DescribeBatchFlowLogCacheTask
|
-
| |
nis:DescribeInspectionObjectList
|
-
| |
nis:DescribeInspectionReportDetail
|
-
| |
nis:DescribeNISTrafficAnalyzer
|
-
| |
nis:DescribeNetworkAnalyticsNetQuality
|
-
| |
nis:DescribeNisInspectionRecommendationResources
|
Récupère la liste des instances présentant des problèmes identifiés dans un rapport d'inspection.
| |
nis:DescribeNisInspectionReportCheckItems
|
Récupère les détails des éléments de vérification d'un rapport d'inspection.
| |
nis:DescribeNisInspectionReportStatus
|
Interroge le statut d'un rapport d'inspection.
| |
nis:DescribeNisInspectionReportSummary
|
Interroge le résumé d'un rapport d'inspection.
| |
nis:DescribeNisInspectionTask
|
Interroge les détails d'une tâche d'inspection.
| |
nis:DescribeNisMetricEnums
|
-
| |
nis:DescribeNisTrafficRanking
|
-
| |
nis:DescribeRegions
|
-
| |
nis:DescribeTopologyNode
|
-
| |
nis:DisableMultiAccount
|
-
| |
nis:GetInsightPredictBytes
|
-
| |
nis:GetInsightSummary
|
-
| |
nis:GetInspectionSummary
|
-
| |
nis:GetInternetFiveTupleHistory
|
-
| |
nis:GetInternetMetric
|
-
| |
nis:GetInternetQuality
|
-
| |
nis:GetInternetScoreMetric
|
-
| |
nis:GetInternetTopN
|
-
| |
nis:GetInternetTuple
|
Récupère les classements du trafic Internet selon les granularités 1-uplet, 2-uplets et 5-uplets, triables par métriques telles que le volume de trafic et le nombre de paquets.
| |
nis:GetMultiAccountStatus
|
-
| |
nis:GetNatMetric
|
-
| |
nis:GetNatTopN
|
Récupère les classements en temps réel des données de transfert SNAT pour une passerelle NAT.
| |
nis:GetNetworkObservability
|
-
| |
nis:GetNisEventDetail
|
-
| |
nis:GetNisEventHistory
|
-
| |
nis:GetNisNetworkMetrics
|
Récupère les données de tendance détaillées des métriques de surveillance dans un scénario d'analyse réseau spécifié. Ces données incluent les métriques de trafic pour l'analyse du trafic et les métriques de performance pour l'observation des performances.
| |
nis:GetNisNetworkRanking
|
Récupère les classements des métriques de trafic et de performance pour aider à identifier les goulets d'étranglement réseau, optimiser les configurations des ressources et améliorer les performances du réseau.
| |
nis:GetNisTrafficMetrics
|
-
| |
nis:GetNisTrafficStatistics
|
-
| |
nis:GetSameRegionSumBytes
|
-
| |
nis:GetSameRegionTopN
|
-
| |
nis:GetSameRegionVpcMetric
|
-
| |
nis:GetTopoSummary
|
-
| |
nis:GetTrafficAnalyzerOpenStatus
|
-
| |
nis:GetTransitRouterFlowMetric
|
-
| |
nis:GetTransitRouterFlowTopN
|
Récupère les classements du trafic inter-domaines selon les granularités 1-uplet, 2-uplets et 5-uplets, triables par métriques telles que le volume de trafic et le nombre de paquets.
| |
nis:GetVbrFlowMetric
|
-
| |
nis:GetVbrFlowTopN
|
Récupère les classements du trafic cloud hybride selon les granularités 1-uplet, 2-uplets et 5-uplets, triables par métriques telles que le volume de trafic et le nombre de paquets.
| |
nis:IsOpenService
|
-
| |
nis:ListDiagnosisInstance
|
-
| |
nis:ListInsight
|
-
| |
nis:ListInsightCycleIp
|
-
| |
nis:ListInsightEvent
|
-
| |
nis:ListInstance
|
-
| |
nis:ListInternetEnum
|
-
| |
nis:ListLatencyInfoBetweenClusters
|
-
| |
nis:ListLatencyInfoBetweenRegions
|
-
| |
nis:ListLatencyInfoBetweenZones
|
-
| |
nis:ListMetricSubscriptions
|
-
| |
nis:ListMultiAccount
|
-
| |
nis:ListNISTrafficAnalyzers
|
-
| |
nis:ListNisAssistantSessions
|
-
| |
nis:ListNisAssistantTasks
|
-
| |
nis:ListNisEvent
|
-
| |
nis:ListNisInspectionResourceType
|
Liste les types de produits pour les objets d'inspection.
| |
nis:ListNisInspectionTaskReports
|
Liste les rapports d'inspection pour les tâches d'inspection spécifiées.
| |
nis:ListNisInspectionTasks
|
Liste les tâches d'inspection réseau.
| |
nis:ListNisTrafficAnalyzerDataMapping
|
-
| |
nis:ListNisTrafficAnalyzerDataMappings
|
-
| |
nis:ListNonPublicFlowAnalysis
|
-
| |
nis:ListNoneInsightEvent
|
-
| |
nis:ListSameRegionVpc
|
-
| |
nis:ListTagResources
|
-
| |
nis:ListTrafficAnalyzerFlowLogs
|
-
| |
nis:ListTrafficAnalyzerMappingResources
|
-
| |
nis:ModifyNisTrafficAnalyzerDataMapping
|
-
| |
nis:OpenInsight
|
-
| |
nis:OpenMultiAccount
|
-
| |
nis:OpenNISTrafficAnalyzer
|
-
| |
nis:OpenNonPublicFlowAnalysis
|
-
| |
nis:RefreshMultiAccount
|
-
| |
nis:RemoveNisTrafficAnalyzerDataMapping
|
-
| |
nis:StartNisInspectionTask
|
Démarre une tâche d'inspection pour générer un rapport d'inspection.
| |
nis:StartNisTrafficRanking
|
-
| |
nis:StopNisAssistantTask
|
-
| |
nis:SubmitNisAssistantTaskFeedback
|
-
| |
nis:UpdateInsight
|
-
| |
nis:UpdateInsightCycleIp
|
-
| |
nis:UpdateInspectionObjects
|
-
| |
nis:UpdateInspectionTaskStatus
|
-
| |
nis:UpdateNISTrafficAnalyzer
|
-
| |
nis:UpdateNisInspectionTask
|
Met à jour une tâche d'inspection.
| |
nis:UpdateSameRegionFlowAnalysis
|
-
|
Pour les opérations qui ne prennent pas en charge l'autorisation par groupe de ressources, la sélection de Resource Group Level comme portée des ressources n'a aucun effet. Pour accorder ces autorisations à un utilisateur RAM, créez une stratégie personnalisée et définissez la portée des ressources sur Account Level.
 Voici deux exemples de stratégies d'autorisation personnalisées. Vous pouvez modifier le contenu de la stratégie selon vos besoins.
-
Accorde des autorisations pour toutes les actions en lecture seule qui ne prennent pas en charge l'autorisation au niveau du groupe de ressources, répertoriées dans l'élément
Action.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "nis:CheckFlowLogStatus", "nis:CountNetworkPath", "nis:CountNetworkResource", "nis:CountNisEvent", "nis:DescribeBatchFlowLogCacheTask", "nis:DescribeInspectionObjectList", "nis:DescribeInspectionReportDetail", "nis:DescribeNISTrafficAnalyzer", "nis:DescribeNetworkAnalyticsNetQuality", "nis:DescribeNisInspectionRecommendationResources", "nis:DescribeNisInspectionReportCheckItems", "nis:DescribeNisInspectionReportStatus", "nis:DescribeNisInspectionReportSummary", "nis:DescribeNisInspectionTask", "nis:DescribeNisMetricEnums", "nis:DescribeNisTrafficRanking", "nis:DescribeRegions", "nis:DescribeTopologyNode", "nis:GetInsightPredictBytes", "nis:GetInsightSummary", "nis:GetInspectionSummary", "nis:GetInternetFiveTupleHistory", "nis:GetInternetMetric", "nis:GetInternetQuality", "nis:GetInternetScoreMetric", "nis:GetInternetTopN", "nis:GetInternetTuple", "nis:GetMultiAccountStatus", "nis:GetNatMetric", "nis:GetNatTopN", "nis:GetNetworkObservability", "nis:GetNisEventDetail", "nis:GetNisEventHistory", "nis:GetNisNetworkMetrics", "nis:GetNisNetworkRanking", "nis:GetNisTrafficMetrics", "nis:GetNisTrafficStatistics", "nis:GetSameRegionSumBytes", "nis:GetSameRegionTopN", "nis:GetSameRegionVpcMetric", "nis:GetTopoSummary", "nis:GetTrafficAnalyzerOpenStatus", "nis:GetTransitRouterFlowMetric", "nis:GetTransitRouterFlowTopN", "nis:GetVbrFlowMetric", "nis:GetVbrFlowTopN", "nis:IsOpenService", "nis:ListDiagnosisInstance", "nis:ListInsight", "nis:ListInsightCycleIp", "nis:ListInsightEvent", "nis:ListInstance", "nis:ListInternetEnum", "nis:ListLatencyInfoBetweenClusters", "nis:ListLatencyInfoBetweenRegions", "nis:ListLatencyInfoBetweenZones", "nis:ListMetricSubscriptions", "nis:ListMultiAccount", "nis:ListNISTrafficAnalyzers", "nis:ListNisAssistantSessions", "nis:ListNisAssistantTasks", "nis:ListNisEvent", "nis:ListNisInspectionResourceType", "nis:ListNisInspectionTaskReports", "nis:ListNisInspectionTasks", "nis:ListNisTrafficAnalyzerDataMapping", "nis:ListNisTrafficAnalyzerDataMappings", "nis:ListNonPublicFlowAnalysis", "nis:ListNoneInsightEvent", "nis:ListSameRegionVpc", "nis:ListTagResources", "nis:ListTrafficAnalyzerFlowLogs", "nis:ListTrafficAnalyzerMappingResources" ], "Resource": "*" } ] } -
Accorde des autorisations pour toutes les actions qui ne prennent pas en charge l'autorisation au niveau du groupe de ressources, répertoriées dans l'élément
Action.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "nis:ActiveNonPublicFlowAnalysis", "nis:AddNisTrafficAnalyzerDataMapping", "nis:BatchCreateFlowLogsToTrafficAnalyzer", "nis:BatchUpdateFlowlogsForTrafficAnalyzer", "nis:CheckFlowLogStatus", "nis:CloseInsight", "nis:CloseNetworkObservability", "nis:CloseNis", "nis:CloseNonPublicFlowAnalysis", "nis:ConfigNetworkObservability", "nis:CountNetworkPath", "nis:CountNetworkResource", "nis:CountNisEvent", "nis:CreateAndAnalyzeNetworkPath", "nis:CreateInsight", "nis:CreateInspectionTask", "nis:CreateNISTrafficAnalyzer", "nis:CreateNisAssistantTask", "nis:DeleteInsight", "nis:DeleteNISTrafficAnalyzer", "nis:DeleteNisAssistantSession", "nis:DeleteNisAssistantTask", "nis:DeleteNisInspectionReport", "nis:DeleteNisInspectionTask", "nis:DeleteNisMetricSubscription", "nis:DescribeBatchFlowLogCacheTask", "nis:DescribeInspectionObjectList", "nis:DescribeInspectionReportDetail", "nis:DescribeNISTrafficAnalyzer", "nis:DescribeNetworkAnalyticsNetQuality", "nis:DescribeNisInspectionRecommendationResources", "nis:DescribeNisInspectionReportCheckItems", "nis:DescribeNisInspectionReportStatus", "nis:DescribeNisInspectionReportSummary", "nis:DescribeNisInspectionTask", "nis:DescribeNisMetricEnums", "nis:DescribeNisTrafficRanking", "nis:DescribeRegions", "nis:DescribeTopologyNode", "nis:DisableMultiAccount", "nis:GetInsightPredictBytes", "nis:GetInsightSummary", "nis:GetInspectionSummary", "nis:GetInternetFiveTupleHistory", "nis:GetInternetMetric", "nis:GetInternetQuality", "nis:GetInternetScoreMetric", "nis:GetInternetTopN", "nis:GetInternetTuple", "nis:GetMultiAccountStatus", "nis:GetNatMetric", "nis:GetNatTopN", "nis:GetNetworkObservability", "nis:GetNisEventDetail", "nis:GetNisEventHistory", "nis:GetNisNetworkMetrics", "nis:GetNisNetworkRanking", "nis:GetNisTrafficMetrics", "nis:GetNisTrafficStatistics", "nis:GetSameRegionSumBytes", "nis:GetSameRegionTopN", "nis:GetSameRegionVpcMetric", "nis:GetTopoSummary", "nis:GetTrafficAnalyzerOpenStatus", "nis:GetTransitRouterFlowMetric", "nis:GetTransitRouterFlowTopN", "nis:GetVbrFlowMetric", "nis:GetVbrFlowTopN", "nis:IsOpenService", "nis:ListDiagnosisInstance", "nis:ListInsight", "nis:ListInsightCycleIp", "nis:ListInsightEvent", "nis:ListInstance", "nis:ListInternetEnum", "nis:ListLatencyInfoBetweenClusters", "nis:ListLatencyInfoBetweenRegions", "nis:ListLatencyInfoBetweenZones", "nis:ListMetricSubscriptions", "nis:ListMultiAccount", "nis:ListNISTrafficAnalyzers", "nis:ListNisAssistantSessions", "nis:ListNisAssistantTasks", "nis:ListNisEvent", "nis:ListNisInspectionResourceType", "nis:ListNisInspectionTaskReports", "nis:ListNisInspectionTasks", "nis:ListNisTrafficAnalyzerDataMapping", "nis:ListNisTrafficAnalyzerDataMappings", "nis:ListNonPublicFlowAnalysis", "nis:ListNoneInsightEvent", "nis:ListSameRegionVpc", "nis:ListTagResources", "nis:ListTrafficAnalyzerFlowLogs", "nis:ListTrafficAnalyzerMappingResources", "nis:ModifyNisTrafficAnalyzerDataMapping", "nis:OpenInsight", "nis:OpenMultiAccount", "nis:OpenNISTrafficAnalyzer", "nis:OpenNonPublicFlowAnalysis", "nis:RefreshMultiAccount", "nis:RemoveNisTrafficAnalyzerDataMapping", "nis:StartNisInspectionTask", "nis:StartNisTrafficRanking", "nis:StopNisAssistantTask", "nis:SubmitNisAssistantTaskFeedback", "nis:UpdateInsight", "nis:UpdateInsightCycleIp", "nis:UpdateInspectionObjects", "nis:UpdateInspectionTaskStatus", "nis:UpdateNISTrafficAnalyzer", "nis:UpdateNisInspectionTask", "nis:UpdateSameRegionFlowAnalysis" ], "Resource": "*" } ] }
Un utilisateur RAM ou un rôle RAM disposant d'autorisations au niveau du compte possède des privilèges élevés et peut gérer toutes les ressources de votre compte. N'accordez ces autorisations qu'en cas de nécessité et respectez toujours le principe du moindre privilège.
FAQ
Identifier le groupe de ressources d'une ressource
Option 1 : cliquez sur le nom de la ressource pour ouvrir sa page de détails, où vous pourrez identifier son groupe de ressources.
Option 2 : connectez-vous à la console Resource Management et accédez à . Dans la partie gauche, sélectionnez le compte propriétaire de la ressource. Le Current Account est sélectionné par défaut. Utilisez les filtres pour trouver votre ressource et visualiser son groupe de ressources.
Afficher les ressources d'un produit dans un groupe de ressources
Option 1 : connectez-vous à la console Resource Management et accédez à . Dans la partie gauche, sous le compte propriétaire des ressources (le Current Account est sélectionné par défaut), cliquez sur le groupe de ressources cible. À droite, sélectionnez le produit dans le filtre Select Resource Type pour afficher l'ensemble de ses ressources.
Option 2 : connectez-vous à la console Resource Management et accédez à . Localisez le groupe de ressources cible et cliquez sur Manage Resources dans la colonne Actions. Sur la page Manage Resources, sélectionnez le produit dans la liste déroulante Product pour afficher l'ensemble de ses ressources.
Déplacer des ressources vers un autre groupe de ressources
Connectez-vous à la console Resource Management et accédez à . Localisez le groupe de ressources contenant les ressources à déplacer et cliquez sur Manage Resources dans la colonne Actions. Sur la page qui s'affiche, utilisez les filtres pour trouver les ressources à déplacer. Cochez la case correspondant à chaque ressource, cliquez sur Transfer Resources en bas de la liste, puis suivez les instructions affichées à l'écran pour finaliser le transfert.