Utilisez les groupes de ressources pour gérer vos ressources ApsaraDB for MongoDB en tant que collection et appliquez des politiques Resource Access Management (RAM) qui n'autorisent les actions que sur les ressources appartenant à un groupe spécifique. Cette approche vous permet d'appliquer le principe du moindre privilège (PoLP) au sein de votre compte Alibaba Cloud.
Vous ne pouvez limiter le périmètre des autorisations à un groupe de ressources que pour les types de ressources pris en charge et les actions associées. Pour les actions non prises en charge, toute portée de groupe de ressources définie dans une politique est ignorée ; vous devez alors accorder les autorisations au niveau du compte.
Fonctionnement
Les groupes de ressources permettent d'organiser vos ressources par projet ou par environnement. Une fois les ressources regroupées, associez une politique RAM à une identité (tel qu'un utilisateur RAM, un groupe d'utilisateurs ou un rôle) afin de limiter ses autorisations exclusivement à ce groupe. Pour plus d'informations, consultez la rubrique Regroupement des ressources et autorisation.
Cette méthode offre deux avantages majeurs :
Contrôle d'accès granulaire : au lieu d'accorder des autorisations à l'échelle du compte, restreignez l'accès d'une identité aux seules ressources contenues dans un groupe spécifique. Cela permet d'isoler les charges de travail propres à chaque projet et de réduire les risques d'accès non intentionnel.
Gestion simplifiée : lorsque de nouvelles ressources sont ajoutées à un groupe de ressources, les identités RAM dont les autorisations sont limitées à ce groupe y obtiennent automatiquement accès. Il n'est pas nécessaire de mettre à jour les politiques RAM à chaque création de ressource.
Accorder des autorisations au niveau du groupe de ressources à un utilisateur RAM
Cette section explique comment accorder à un utilisateur RAM l'autorisation d'accéder uniquement aux ressources ApsaraDB for MongoDB situées dans un groupe de ressources spécifique.
1. Prérequis
Créez un groupe de ressources et assurez-vous que les ressources cibles y figurent. Si nécessaire, reportez-vous aux rubriques Créer un groupe de ressources, Ajouter automatiquement des ressources à un groupe de ressources et Ajouter manuellement des ressources à un groupe de ressources.
2. Accorder les autorisations
Accordez des autorisations au niveau du groupe de ressources depuis la console Resource Management ou la console RAM.
Console Resource Management
Connectez-vous à la console Resource Management.
Sur la page Resource Group, localisez le groupe de ressources cible et cliquez sur Permission Management dans la colonne Actions.
Dans l'onglet Permissions, cliquez sur Grant Permission.
-
Dans le panneau Grant Permission, configurez le principal et la politique d'accès.
Principal : sélectionnez un utilisateur RAM.
Policy : sélectionnez une System Policy ou une Custom Policy. Pour plus d'informations, consultez la rubrique Créer une politique d'autorisation personnalisée.
Cliquez sur OK.
Pour plus d'informations, consultez la rubrique Accorder des autorisations sur des groupes de ressources à une identité RAM.
Console RAM
Connectez-vous à la console RAM à l'aide d'un compte Alibaba Cloud ou d'un compte administrateur RAM.
Dans le volet de navigation de gauche, choisissez . Sur la page Users, localisez l'utilisateur RAM cible et cliquez sur Attach Policy dans la colonne Actions.
-
Dans le panneau Attach Policy, ajoutez des autorisations pour l'utilisateur RAM.
Resource Scope : sélectionnez Resource Group.
Principal : sélectionnez un utilisateur RAM existant ou celui créé à l'étape précédente.
Policy : sélectionnez une System Policy ou une Custom Policy. Pour plus d'informations, consultez la rubrique Créer une politique d'autorisation personnalisée.
Cliquez sur OK.
Pour plus d'informations, consultez la rubrique Gérer les autorisations des utilisateurs RAM.
Ressources prises en charge
Les ressources ApsaraDB for MongoDB suivantes prennent en charge l'autorisation au niveau du groupe de ressources :
|
Service Alibaba Cloud |
Code du service |
Type de ressource |
|
ApsaraDB for MongoDB |
dds |
dbinstance : instance |
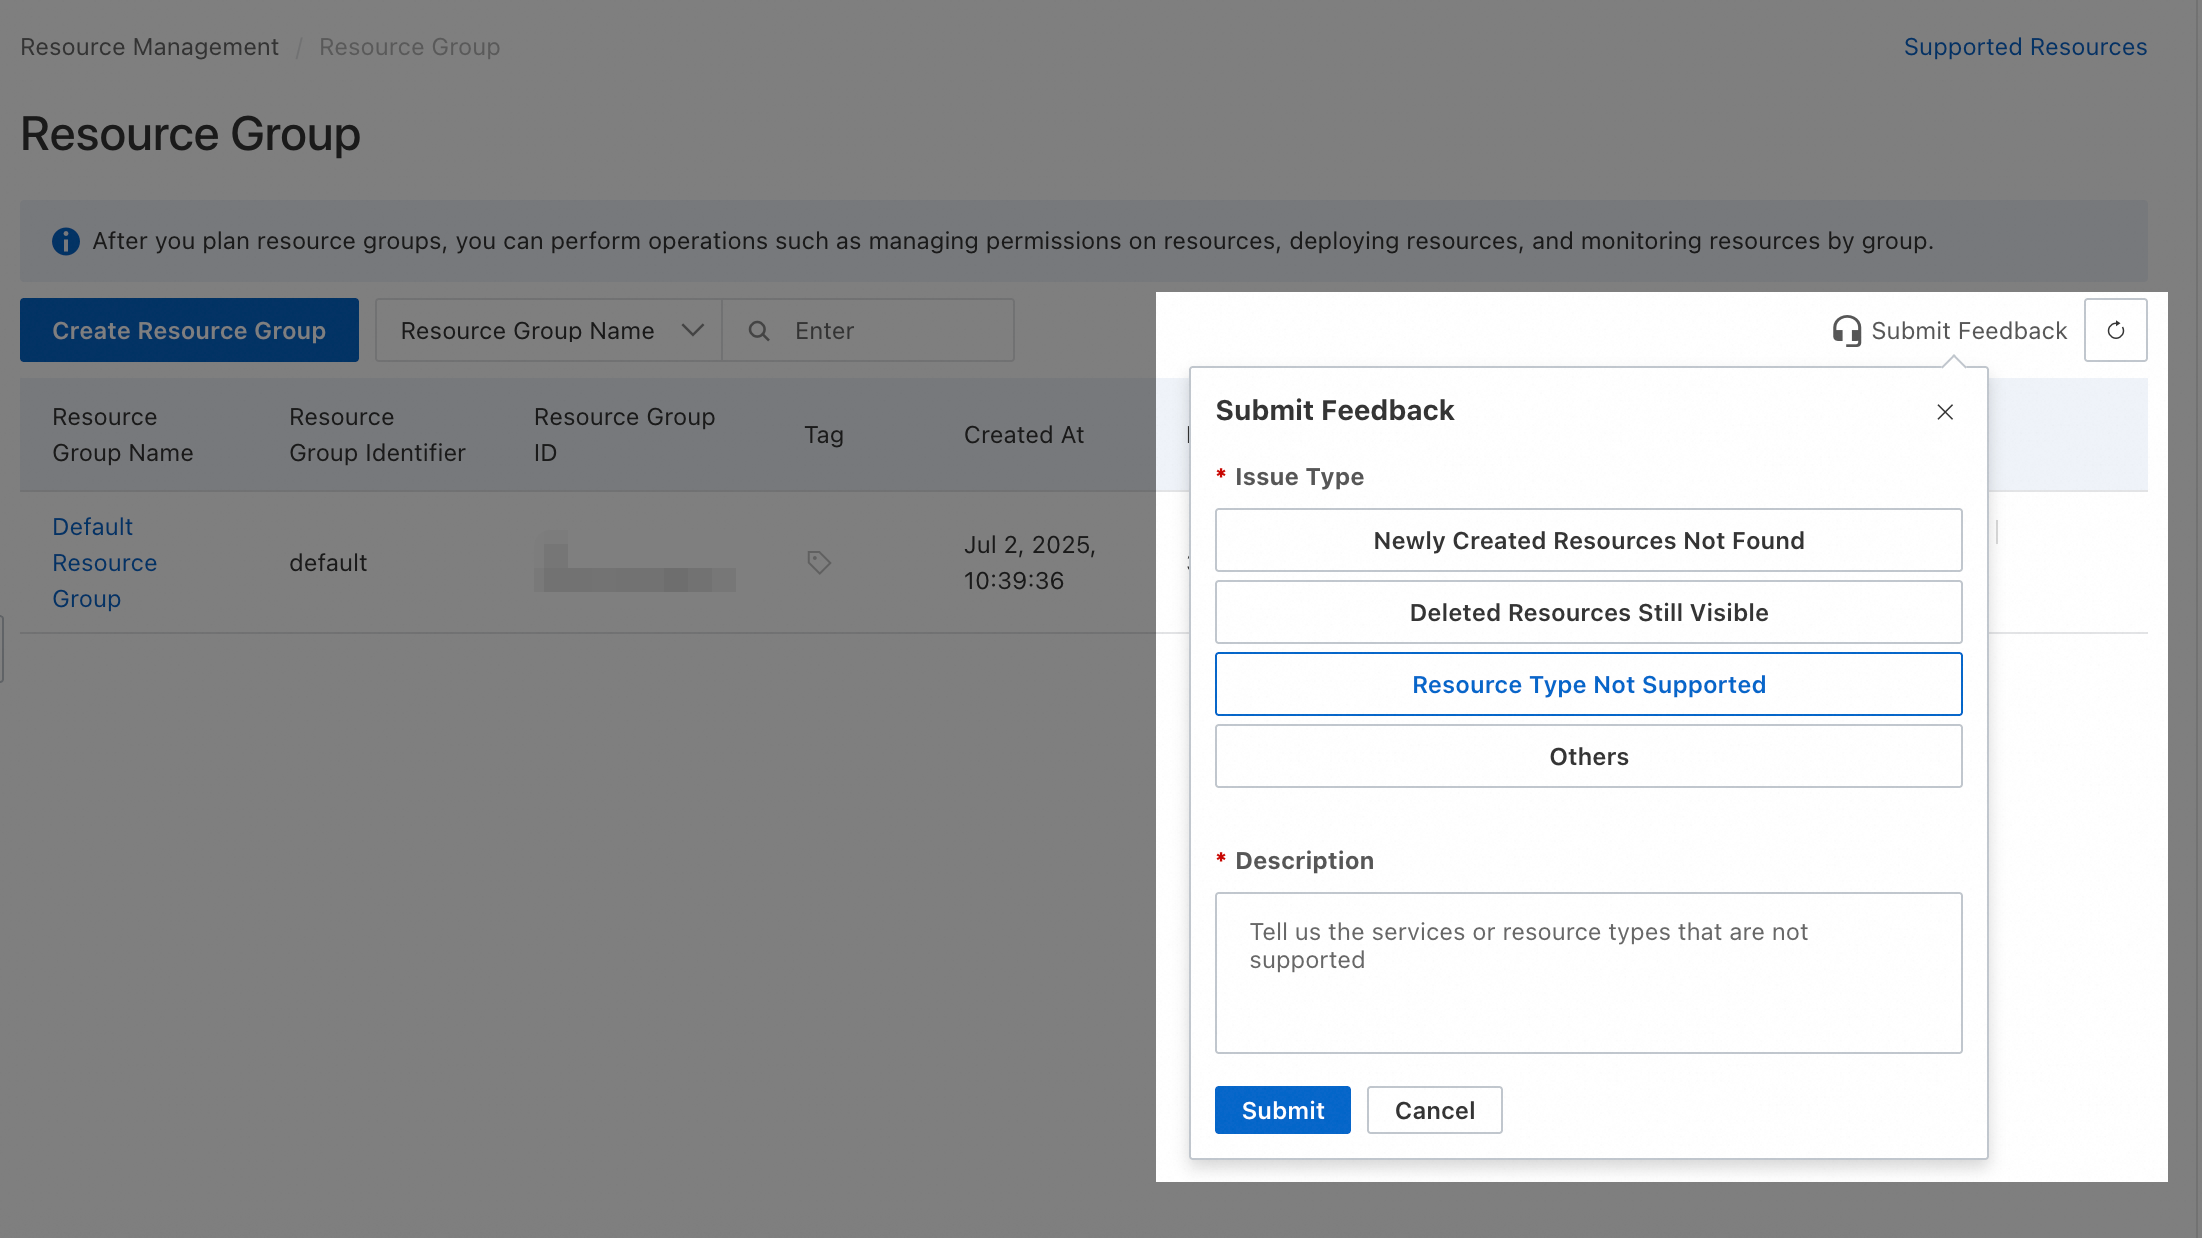
Pour demander la prise en charge de types de ressources non répertoriés ici, envoyez vos commentaires via la console Resource Management.
Actions non prises en charge
Les actions ApsaraDB for MongoDB suivantes ne prennent pas en charge l'autorisation au niveau du groupe de ressources :
|
Action |
Description |
|
dds:CancelActiveOperationTasks |
- |
|
dds:CheckServiceLinkedRole |
Vérifie si un rôle lié au service (SLR) a été créé pour une instance. |
|
dds:CreateGlobalSecurityIPGroup |
Crée un modèle de liste d'autorisation IP globale. |
|
dds:DescribeActiveOperationMaintenanceConfig |
- |
|
dds:DescribeActiveOperationTask |
Interroge les informations détaillées concernant les tâches d'une instance ApsaraDB for MongoDB. |
|
dds:DescribeActiveOperationTaskRegion |
Interroge les types de tâches de maintenance et leur quantité. |
|
dds:DescribeAvailableZones |
- |
|
dds:DescribeDBInstanceByConnectionStringForInner |
- |
|
dds:DescribeDBInstanceSpecInfo |
Interroge les spécifications d'une instance ApsaraDB for MongoDB. |
|
dds:DescribeDetachedInstances |
- |
|
dds:DescribeEventMetaInfo |
- |
|
dds:DescribeHistoryEventsStat |
- |
|
dds:DescribeInstances |
- |
|
dds:DescribeKmsKeys |
Interroge les clés Key Management Service (KMS) disponibles pour le chiffrement des disques. |
|
dds:DescribeResourceQuota |
- |
|
dds:DescribeUserEventConfig |
- |
|
dds:InitializeDdsPermission |
- |
|
dds:ModifyActiveOperationMaintenanceConfig |
- |
|
dds:ModifyActiveOperationTask |
- |
|
dds:ModifyActiveOperationTasks |
Modifie l'heure de basculement des tâches d'O\\\\\\&M planifiées pour une instance ApsaraDB for MongoDB. |
|
dds:ModifyEventInfo |
- |
|
dds:ModifyGlobalSecurityIPGroup |
Modifie le modèle de liste d'autorisation IP globale associé à une instance ApsaraDB for MongoDB. |
|
dds:ModifyGlobalSecurityIPGroupName |
Modifie le nom du modèle de liste d'autorisation IP globale associé à une instance ApsaraDB for MongoDB. |
|
dds:ModifyTaskInfo |
Modifie les informations d'une tâche dans le centre de tâches pour une instance ApsaraDB for MongoDB. |
|
dds:ModifyUserEventConfig |
- |
Pour ces actions, créez une politique personnalisée dont la portée est définie sur Account.
 Personnalisez les exemples de politiques suivants selon vos besoins :
-
Autoriser l'accès en lecture seule
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "dds:CheckServiceLinkedRole", "dds:DescribeActiveOperationMaintenanceConfig", "dds:DescribeActiveOperationTask", "dds:DescribeActiveOperationTaskRegion", "dds:DescribeAvailableZones", "dds:DescribeDBInstanceByConnectionStringForInner", "dds:DescribeDBInstanceSpecInfo", "dds:DescribeDetachedInstances", "dds:DescribeEventMetaInfo", "dds:DescribeHistoryEventsStat", "dds:DescribeInstances", "dds:DescribeKmsKeys", "dds:DescribeResourceQuota", "dds:DescribeUserEventConfig" ], "Resource": "*" } ] } -
Autoriser l'accès complet
{
  "Version": "1",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": [
        "dds:CancelActiveOperationTasks",
        "dds:CheckServiceLinkedRole",
        "dds:CreateGlobalSecurityIPGroup",
        "dds:DescribeActiveOperationMaintenanceConfig",
        "dds:DescribeActiveOperationTask",
        "dds:DescribeActiveOperationTaskRegion",
        "dds:DescribeAvailableZones",
        "dds:DescribeDBInstanceByConnectionStringForInner",
        "dds:DescribeDBInstanceSpecInfo",
        "dds:DescribeDetachedInstances",
        "dds:DescribeEventMetaInfo",
        "dds:DescribeHistoryEventsStat",
        "dds:DescribeInstances",
        "dds:DescribeKmsKeys",
        "dds:DescribeResourceQuota",
        "dds:DescribeUserEventConfig",
        "dds:InitializeDdsPermission",
        "dds:ModifyActiveOperationMaintenanceConfig",
        "dds:ModifyActiveOperationTask",
        "dds:ModifyActiveOperationTasks",
        "dds:ModifyEventInfo",
        "dds:ModifyGlobalSecurityIPGroup",
        "dds:ModifyGlobalSecurityIPGroupName",
        "dds:ModifyTaskInfo",
        "dds:ModifyUserEventConfig"
      ],
      "Resource": "*"
    }
  ]
}
L'octroi d'autorisations au niveau du compte permet d'accéder à toutes les ressources pertinentes du compte. Respectez toujours le principe du moindre privilège (PoLP).
FAQ
Comment déterminer le groupe de ressources auquel appartient une ressource ?
-
Méthode 1 : depuis la console du service
Accédez à la console du service où la ressource a été créée. Sur la page des détails de la ressource, le groupe de ressources est généralement indiqué dans la section des informations de base.
-
Méthode 2 : depuis la console Resource Management
Connectez-vous à la console Resource Management.
Choisissez .
Dans le volet de gauche, sélectionnez le compte propriétaire de la ressource cible (la valeur par défaut est Current Account).
Utilisez des conditions de filtrage pour trouver votre ressource.
La colonne Resource Group Name indique le groupe auquel appartient la ressource.
Comment afficher toutes les ressources d'un groupe de ressources spécifique ?
-
Méthode 1 :
Connectez-vous à la console Resource Management.
Choisissez .
Dans le volet de gauche, sous le compte propriétaire des ressources (la valeur par défaut est Current Account), cliquez sur le nom du groupe de ressources souhaité.
Dans le volet de droite, sélectionnez le service cloud dans la liste déroulante Select resource types.
Toutes les ressources de ce groupe s'affichent.
-
Méthode 2 :
Connectez-vous à la console Resource Management.
Choisissez .
Localisez le groupe de ressources souhaité et cliquez sur Resource Management dans la colonne Actions.
Sur la page de gestion des ressources, sélectionnez le service cloud dans la liste déroulante Service.
Toutes les ressources de ce groupe s'affichent.
Comment déplacer plusieurs ressources vers un autre groupe de ressources en lot ?
Connectez-vous à la console Resource Management.
Choisissez .
Localisez le groupe de ressources souhaité et cliquez sur Resource Management dans la colonne Actions.
Sur la page de gestion des ressources, utilisez des conditions de filtrage pour trouver les ressources à déplacer.
Sélectionnez la case à cocher de chaque ressource.
En bas de la page, cliquez sur Transfer.
Dans la boîte de dialogue, sélectionnez le groupe de ressources de destination et cliquez sur Confirm.