Simple Message Queue (anciennement MNS) prend en charge le contrôle d'accès au niveau des ressources via Resource Access Management (RAM). Créez des utilisateurs RAM pour les membres de votre équipe et accordez à chacun uniquement les autorisations dont il a besoin, au lieu de partager la paire de clés AccessKey de votre compte Alibaba Cloud.
Avec RAM, vous pouvez :
Éviter d'exposer les identifiants de votre compte Alibaba Cloud
Accorder des autorisations granulaires et spécifiques à chaque rôle aux membres de l'équipe
Révoquer l'accès ou supprimer des comptes d'utilisateurs à tout moment
Centraliser la facturation sous le compte Alibaba Cloud tout en déléguant les opérations sur les ressources
Fonctionnement
Créez des utilisateurs RAM pour les membres de l'équipe qui doivent accéder aux ressources Simple Message Queue (anciennement MNS), telles que les files d'attente et les topics.
Joignez des politiques d'autorisation correspondant au rôle de chaque utilisateur, par exemple un accès complet, un accès en lecture seule ou une politique personnalisée limitée à des actions spécifiques.
Partagez les identifiants de connexion ou les paires de clés AccessKey avec les utilisateurs RAM afin qu'ils puissent accéder à la console ou appeler des opérations API.
Respectez le principe du moindre privilège. N'accordez à chaque utilisateur RAM que les autorisations minimales requises pour ses tâches.
Prérequis
Avant de commencer, assurez-vous de disposer des éléments suivants :
Un compte Alibaba Cloud avec RAM activé
Un utilisateur RAM nécessitant des autorisations. Si vous n'en avez pas créé, consultez Qu'est-ce que Resource Access Management ?
Des privilèges d'administrateur RAM pour attribuer des politiques
Accorder des autorisations depuis la page Utilisateurs
Vous pouvez accorder des autorisations depuis la page Utilisateurs ou la page Grants. Les deux méthodes aboutissent au même résultat ; choisissez celle qui correspond le mieux à votre flux de travail.
Commencez par sélectionner un utilisateur spécifique et joignez-lui des politiques.
Connectez-vous à la console RAM en tant qu'administrateur RAM.
Dans le volet de navigation de gauche, sélectionnez Identities > Users.
-
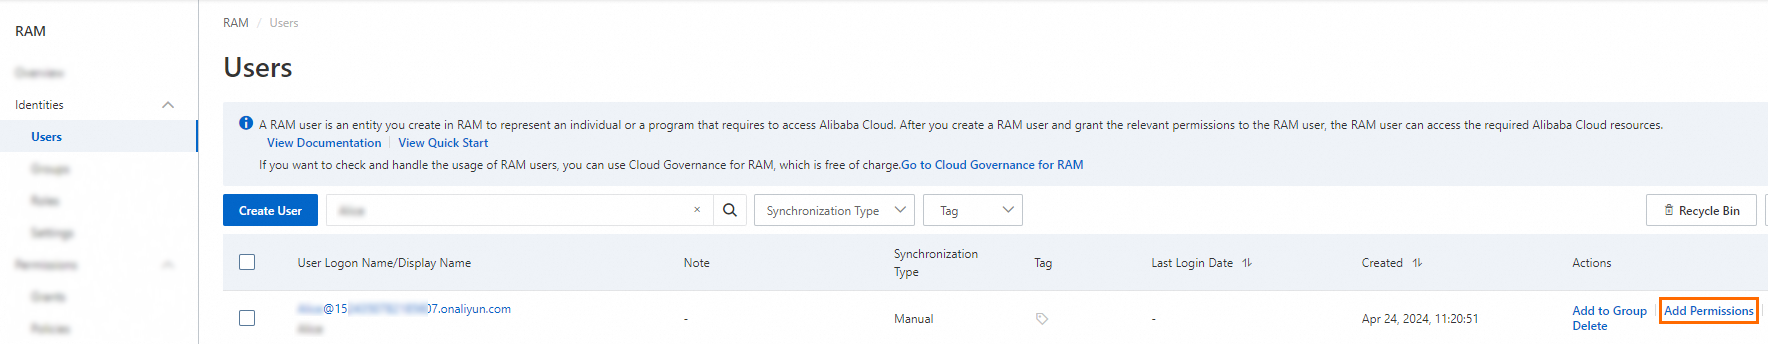
Sur la page Users, repérez l'utilisateur RAM et cliquez sur Add Permissions dans la colonne Actions. Pour accorder des autorisations à plusieurs utilisateurs simultanément, sélectionnez-les puis cliquez sur Add Permissions en bas de la page.
-
Dans le panneau Grant Permission, configurez les paramètres suivants :
-
Définissez le paramètre Resource Scope.
ImportantSi vous sélectionnez ResourceGroup, vérifiez que le service cloud requis prend en charge les groupes de ressources. Pour plus de détails, consultez Services that work with Resource Group. Pour en savoir plus sur l'octroi d'autorisations sur un groupe de ressources, voir Use a resource group to grant a RAM user the permissions to manage a specific ECS instance.
Account : La politique s'applique à toutes les ressources du compte Alibaba Cloud actuel.
ResourceGroup : La politique s'applique uniquement aux ressources d'un groupe de ressources spécifique.
Confirmez le paramètre Principal. L'utilisateur RAM actuel est sélectionné par défaut.
-
Sélectionnez une ou plusieurs politiques sous Policy.
-
Les System policies sont prédéfinies par Alibaba Cloud et ne peuvent pas être modifiées. Pour connaître les services pris en charge, consultez Services that work with RAM.
RemarqueLa console signale les politiques système à haut risque telles que
AdministratorAccessetAliyunRAMFullAccess. Évitez de les joindre sauf si cela est strictement nécessaire. Les Custom policies sont gérées par l'utilisateur. Créez, mettez à jour ou supprimez-les selon vos besoins. Consultez Create a custom policy.
-
Cliquez sur Grant permissions.
-
Cliquez sur Close.
Accorder des autorisations depuis la page Grants
Commencez par la vue des autorisations et sélectionnez les utilisateurs à autoriser.
Connectez-vous à la console RAM en tant qu'administrateur RAM.
Dans le volet de navigation de gauche, sélectionnez Permissions > Grants.
-
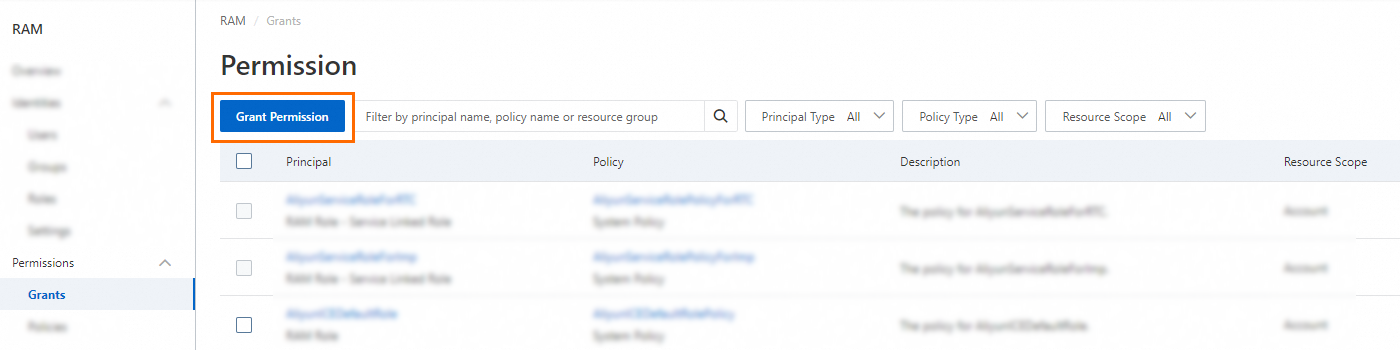
Sur la page Permission, cliquez sur Grant Permission.
-
Dans le panneau Grant Permission, configurez les paramètres suivants :
-
Définissez le paramètre Resource Scope.
ImportantSi vous sélectionnez Resource Group, vérifiez que le service cloud requis prend en charge les groupes de ressources. Pour plus de détails, consultez Services that work with Resource Group. Pour un exemple d'autorisation limitée à un groupe de ressources, voir Use a resource group to grant a RAM user the permissions to manage a specific ECS instance.
Account : La politique s'applique à toutes les ressources du compte Alibaba Cloud actuel.
Resource Group : La politique s'applique uniquement aux ressources d'un groupe de ressources spécifique.
Définissez le paramètre Principal. Sélectionnez un ou plusieurs utilisateurs RAM à autoriser.
-
Sélectionnez une ou plusieurs politiques d'accès.
-
Les System policies sont prédéfinies par Alibaba Cloud et ne peuvent pas être modifiées. Pour connaître les services pris en charge, consultez Services that work with RAM.
RemarqueLa console signale les politiques système à haut risque telles que
AdministratorAccessetAliyunRAMFullAccess. Évitez de les joindre sauf si cela est strictement nécessaire. Les Custom policies sont gérées par l'utilisateur. Créez, mettez à jour ou supprimez-les selon vos besoins. Consultez Référence des politiques d'autorisation personnalisées.
-
Cliquez sur Grant permissions.
-
Cliquez sur Close.
Étapes suivantes
Après avoir accordé les autorisations, partagez les identifiants de l'utilisateur RAM avec le membre de l'équipe afin qu'il puisse accéder aux ressources Simple Message Queue (anciennement MNS).
Se connecter à la console
Ouvrez la page RAM User Logon dans un navigateur.
-
Saisissez le nom de connexion de l'utilisateur RAM et cliquez sur Next, puis entrez le mot de passe et cliquez sur Log On.
RemarqueLe nom de connexion utilise le format
<$username>@<$AccountAlias>ou<$username>@<$AccountAlias>.onaliyun.com. Si aucun alias de compte n'est défini, l'ID du compte Alibaba Cloud est utilisé par défaut. Sur la page de la console de gestion Alibaba Cloud, accédez à la console du produit autorisé.
Appeler des opérations API
Utilisez l'ID AccessKey et la clé secrète AccessKey de l'utilisateur RAM pour authentifier les requêtes API dans votre code.