Un secret RAM correspond à la clé d'accès (AccessKey) d'un utilisateur RAM, composée d'un identifiant de clé d'accès (AccessKey ID) et d'une clé secrète d'accès (AccessKey Secret). Utilisez les secrets RAM pour l'authentification lors des appels aux API Alibaba Cloud afin d'éviter les fuites d'identifiants liées au codage en dur des clés d'accès. Cette rubrique explique comment gérer et utiliser les secrets RAM.
Fonctionnement
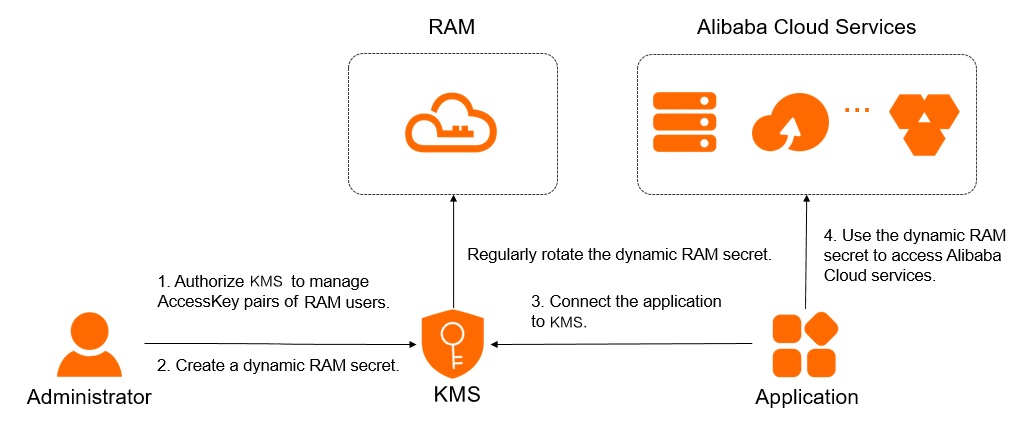
Une fois la clé d'accès d'un utilisateur RAM stockée en tant que secret RAM dans Key Management Service (KMS), vous n'avez plus besoin de configurer la clé d'accès directement dans votre application. Spécifiez simplement le nom du secret. Au moment de l'exécution, votre application récupère la clé d'accès actuelle à l'aide de ce nom. Lors de la rotation du secret, KMS crée une nouvelle clé d'accès dans RAM, écrit les nouveaux identifiants dans le secret, puis supprime l'ancienne clé d'accès. Ce processus réduit les risques de fuite d'identifiants.
Limitations
Vous ne pouvez gérer les clés d'accès que pour les utilisateurs RAM. La gestion des clés d'accès des comptes Alibaba Cloud n'est pas prise en charge.
Rotation des secrets RAM
Pendant la rotation, Resource Access Management (RAM) commence par créer une nouvelle clé d'accès avant de supprimer l'ancienne. Simultanément, KMS écrit la nouvelle clé d'accès dans la valeur du secret et supprime l'ancienne valeur. KMS prend en charge les deux méthodes de rotation suivantes :
Méthode | Période de rotation | Cas d'utilisation |
Rotation automatique périodique | Environ 2 jours | Convient aux applications qui s'intègrent au secret RAM et le récupèrent périodiquement. Nous vous recommandons de définir la période de rotation automatique sur 90 jours ou moins afin de réduire les risques de fuite de clé d'accès. |
Rotation immédiate | Vous pouvez définir une période comprise entre 10 minutes et 2 jours. Si un secret RAM est compromis, nous vous recommandons de définir la période sur 30 minutes. Dans les autres scénarios, privilégiez une période de 2 jours. |
|
Ne supprimez pas l'utilisateur RAM associé pendant la rotation d'un secret RAM. Cela éviterait un échec de la rotation.
Pendant la rotation d'un secret RAM, vous ne pouvez ni configurer une politique de rotation périodique, ni déclencher une rotation immédiate.
Prérequis
Vous avez acheté et activé une instance KMS. Pour plus d'informations, consultez Acheter et activer une instance KMS.
Une clé symétrique a été créée dans l'instance KMS pour chiffrer le secret. Pour plus d'informations, consultez Créer une clé.
Si vous utilisez un utilisateur RAM ou un rôle RAM, attachez les stratégies système
AliyunKMSSecretAdminAccessetAliyunRAMReadOnlyAccessà cet utilisateur ou rôle. Pour plus d'informations, consultez Accorder des autorisations à un utilisateur RAM ou Accorder des autorisations à un rôle RAM.
Étape 1 : Accorder à KMS l'autorisation de gérer les clés d'accès
Pour utiliser les secrets RAM, vous devez autoriser KMS à accéder aux clés d'accès. Cette autorisation permet à KMS de gérer les secrets RAM et d'effectuer des tâches telles que la rotation des secrets.
Suivez les étapes ci-dessous pour accorder les autorisations nécessaires :
Connectez-vous à la console Key Management Service. Dans la barre de navigation supérieure, sélectionnez une région. Dans le volet de navigation de gauche, choisissez .
Cliquez sur l'onglet RAM Secrets. Sélectionnez un Instance ID et cliquez sur Create Secret.
Sur la page de création d'un secret RAM, cliquez sur Authorize KMS to access AccessKey pairs. pour accéder à la page d'autorisation d'accès aux ressources cloud.
-
Sur la page d'autorisation d'accès aux ressources cloud, cliquez sur Agree to Authorization.
AvertissementSi vous êtes un utilisateur RAM ou si vous utilisez un rôle RAM, demandez à un administrateur (tel que le propriétaire du compte Alibaba Cloud ou un utilisateur RAM disposant des autorisations de gestion des ressources) d'utiliser le lien pour finaliser l'autorisation.
-
Une fois l'autorisation terminée, le système crée automatiquement le rôle lié au service AliyunKMSManageRAMCredentialsRole et lui attache la stratégie d'autorisation AliyunKMSManageRAMCredentialsRolePolicy. KMS utilise ce rôle pour gérer vos secrets RAM et effectuer des tâches telles que la rotation des secrets.
Vous pouvez vous connecter à la console RAM pour afficher les détails des rôles liés au service et des stratégies d'autorisation. Pour plus d'informations, consultez Afficher un rôle RAM et Afficher les détails de la stratégie d'autorisation.
Étape 2 : Créer un secret RAM
Connectez-vous à la console Key Management Service. Dans la barre de navigation supérieure, sélectionnez une région. Dans le volet de navigation de gauche, choisissez .
Cliquez sur l'onglet RAM Secrets. Sélectionnez un Instance ID et cliquez sur Create Secret. Si le message Authorize KMS to access AccessKey pairs. s'affiche, finalisez l'autorisation comme indiqué. Pour plus d'informations, consultez Étape 1 : Accorder à KMS l'autorisation de gérer les clés d'accès.
-
Configurez les paramètres du secret RAM et cliquez sur OK. Le tableau suivant décrit ces paramètres.
Paramètre
Description
Select RAM User
Sélectionnez l'utilisateur RAM dont vous souhaitez gérer les identifiants. L'utilisateur doit disposer d'au moins une paire de clés d'accès. Le nom du secret est généré automatiquement à partir du nom d'utilisateur RAM.
Si l'utilisateur ne possède pas de paire de clés d'accès, créez-en une au préalable.
Secret Value
Saisissez la clé secrète d'accès (AccessKey Secret). La valeur ne doit pas dépasser 30 720 octets (30 Ko).
CMK
Sélectionnez la clé symétrique utilisée pour chiffrer la valeur des identifiants. La clé et les identifiants doivent appartenir à la même instance KMS.
ImportantLa clé et les identifiants doivent appartenir à la même instance KMS, et la clé doit être symétrique. Pour plus d'informations sur les clés symétriques prises en charge par KMS, consultez Types et spécifications de clés.
Si un utilisateur RAM ou un rôle RAM est utilisé, il doit disposer des autorisations nécessaires pour exécuter l'opération GenerateDataKey à l'aide de la clé maître de chiffrement.
Automatic Rotation
Indiquez si vous souhaitez activer la rotation automatique. Lorsqu'elle est activée, KMS met régulièrement à jour la valeur des identifiants pour réduire le risque de fuite.
Days (7 Days to 365 Days)
Définissez ce paramètre uniquement lorsque la rotation automatique est activée. Il spécifie l'intervalle de rotation.
Description
Description facultative des identifiants, utile pour leur identification et leur gestion.
Définissez la politique d'accès aux identifiants pour contrôler quels utilisateurs ou rôles RAM peuvent les lire ou les modifier.
Vous pouvez sélectionner la politique par défaut initialement, puis la modifier ultérieurement selon vos besoins.
Étape 3 : Intégrer le secret RAM
KMS propose plusieurs méthodes, telles que Secret Client, KMS Instance SDK, Alibaba Cloud SDK et KMS Agent, pour appeler l'opération GetSecretValue (OpenAPI) ou GetSecretValue (KMS Instance API) (non recommandé) afin de récupérer les secrets RAM.
Nous vous recommandons de mettre en œuvre un mécanisme de nouvelle tentative en cas d'erreur afin d'améliorer la stabilité du service.
KMS prend en charge plusieurs méthodes d'authentification. Pour une sécurité accrue, privilégiez l'utilisation d'un rôle RAM d'instance ECS ou d'un rôle RAM.
-
Endpoints :
Pour une passerelle partagée, consultez Endpoints.
Pour une passerelle dédiée, utilisez le format suivant :
{Instance-ID}.cryptoservice.kms.aliyuncs.com.
Méthode | Cas d'utilisation | Types de passerelle |
|
| |
Votre application est développée en Java 8 ou version ultérieure, Go, Python ou Node.js. |
| |
Votre application est développée en Java 6 ou version ultérieure, PHP, Go, Python, .NET (C# uniquement), C++ ou Node.js. |
| |
|
| |
KMS Instance SDK (non recommandé) | Votre application est développée en Java 8 ou version ultérieure, PHP, Go, Python ou .NET (C# uniquement). | Passerelle dédiée |
Autres opérations
Rotation des secrets RAM
Connectez-vous à la console Key Management Service. Dans la barre de navigation supérieure, sélectionnez une région. Dans le volet de navigation de gauche, choisissez .
Cliquez sur l'onglet RAM Secrets. Sélectionnez un Instance ID. Localisez le secret à faire tourner et cliquez sur Details dans la colonne Actions.
-
Sur la page des détails du secret, configurez une politique de rotation.
Rotation automatique périodique : Dans le coin supérieur droit de la page, cliquez sur Configure Rotation, activez ou désactivez la rotation automatique, puis cliquez sur OK.
Rotation immédiate : Dans le coin supérieur droit de la page, cliquez sur Rotate Now. Dans la boîte de dialogue Configure Rotation, définissez la Rotation Window sur une valeur comprise entre 10 minutes et 2 jours, puis cliquez sur OK.
Suppression des secrets RAM
La suppression d'un secret RAM le retire uniquement de Secrets Manager. La clé d'accès correspondante de l'utilisateur RAM n'est pas supprimée de RAM.
Avant de supprimer un secret, assurez-vous qu'il n'est plus utilisé. Sinon, votre activité pourrait être impactée.
Connectez-vous à la console Key Management Service. Dans la barre de navigation supérieure, sélectionnez une région. Dans le volet de navigation de gauche, choisissez .
Cliquez sur l'onglet . Sélectionnez un Instance ID. Localisez le secret à supprimer et cliquez sur Schedule Deletion dans la colonne Actions.
-
Dans la boîte de dialogue Schedule Deletion, sélectionnez une méthode de suppression pour le secret et cliquez sur OK.
Schedule Deletion : Spécifiez une période de récupération de 7 à 30 jours. Le système supprimera le secret à l'issue de cette période.
Delete Immediately : Le système supprime immédiatement le secret.
Pendant la période de récupération, vous pouvez localiser le secret et cliquer sur Cancel Deletion dans la colonne Actions pour annuler la suppression.
Configurer les tags d'identifiants
Vous pouvez attribuer des tags aux identifiants pour les organiser et les gérer. Chaque tag se compose d'une paire clé-valeur (Key : Value), incluant une clé de tag (Key) et une valeur de tag (Value).
Remarques sur l'utilisation des tags
Une clé de tag ou une valeur de tag peut contenir jusqu'à 128 caractères, y compris des lettres, des chiffres, des barres obliques (/), des barres obliques inverses (\), des traits de soulignement (_), des tirets (-), des points (.), des signes plus (+), des signes égal (=), des deux-points (:), des arrobas (@) et des espaces.
Une clé de tag ne peut pas commencer par aliyun ou acs:. Cette restriction ne s'applique pas aux valeurs de tag.
Chaque jeu d'identifiants peut comporter jusqu'à 20 tags.
Procédures
Taguer un seul identifiant
Connectez-vous à la console Key Management Service. Dans la barre de navigation supérieure, sélectionnez une région. Dans le volet de navigation de gauche, choisissez .
Cliquez sur l'onglet correspondant au type d'identifiant, sélectionnez un Instance ID et localisez l'identifiant cible.
-
Ouvrez l'éditeur de tags en utilisant l'une des méthodes suivantes :
Méthode 1 : Dans la liste des identifiants, cliquez sur l'icône
 dans la colonne Tags pour l'identifiant cible.
Méthode 2 : Cliquez sur Actions > Details pour accéder à la page des détails de l'identifiant, puis cliquez sur l'icône
 à côté de Tag.
Taguer plusieurs identifiants en masse
Connectez-vous à la console Key Management Service. Dans la barre de navigation supérieure, sélectionnez une région. Dans le volet de navigation de gauche, choisissez .
-
Cliquez sur l'onglet correspondant au type d'identifiant, sélectionnez un Instance ID et sélectionnez les identifiants à traiter dans la liste.
Ajouter des tags : En bas de la liste des identifiants, cliquez sur Add Tag, saisissez la Tag Key et la Tag Value, puis cliquez sur OK.
Supprimer des tags : En bas de la liste des identifiants, cliquez sur Remove Tag, sélectionnez les tags à dissocier dans la boîte de dialogue Batch Remove, cliquez sur Cancel, puis cliquez sur Close dans la boîte de dialogue de confirmation.
Vérifier le compte associé
La fonction de vérification du compte confirme que l'utilisateur RAM associé à un secret RAM existe toujours dans RAM. Elle vérifie également que l'identifiant de clé d'accès (AccessKey ID) stocké dans le secret correspond à l'identifiant de clé d'accès actuel de l'utilisateur RAM.
Connectez-vous à la console Key Management Service. Dans la barre de navigation supérieure, sélectionnez une région. Dans le volet de navigation de gauche, choisissez .
Cliquez sur l'onglet . Sélectionnez un Instance ID. Localisez le secret souhaité et cliquez sur Details dans la colonne Actions.
Dans la section Versions, cliquez sur Check Account et consultez le résultat de la vérification.
Recommandations de sécurité
L'utilisation de KMS pour gérer les secrets RAM vous évite de stocker un identifiant de clé d'accès (AccessKey ID) et une clé secrète d'accès (AccessKey Secret) en texte clair ou de les coder en dur dans votre application.
Il est recommandé de configurer la politique ACL réseau pour les clés d'accès, en n'autorisant que les adresses IP de confiance à les invoquer. La gestion des identifiants par KMS répond aux préoccupations liées à la sécurité du stockage, tandis que la liste blanche d'adresses IP restreint la source des appels API. L'utilisation conjointe de ces deux mesures établit une défense de sécurité à double couche.