Une politique de liste de contrôle d'accès (ACL) réseau restreint les adresses IP source des requêtes API qui utilisent un AccessKey permanent, garantissant ainsi que l'utilisation des AccessKey reste confinée à des environnements réseau de confiance.
Types de politiques
RAM propose deux types de politiques de liste de contrôle d'accès réseau pour les AccessKey :
-
Politique de liste de contrôle d'accès réseau au niveau du compte
Cette politique s'applique à tous les AccessKey d'un compte Alibaba Cloud, y compris les AccessKey du compte Alibaba Cloud et les AccessKey des utilisateurs RAM. Configurez cette politique pour appliquer des restrictions réseau uniformes à tous les AccessKey de votre compte.
-
Politique de liste de contrôle d'accès réseau au niveau de l'AccessKey
Cette politique s'applique à un seul AccessKey appartenant à un compte Alibaba Cloud ou à un utilisateur RAM. Configurez cette politique pour définir des restrictions pour un AccessKey individuel ou pour remplacer la politique au niveau du compte.
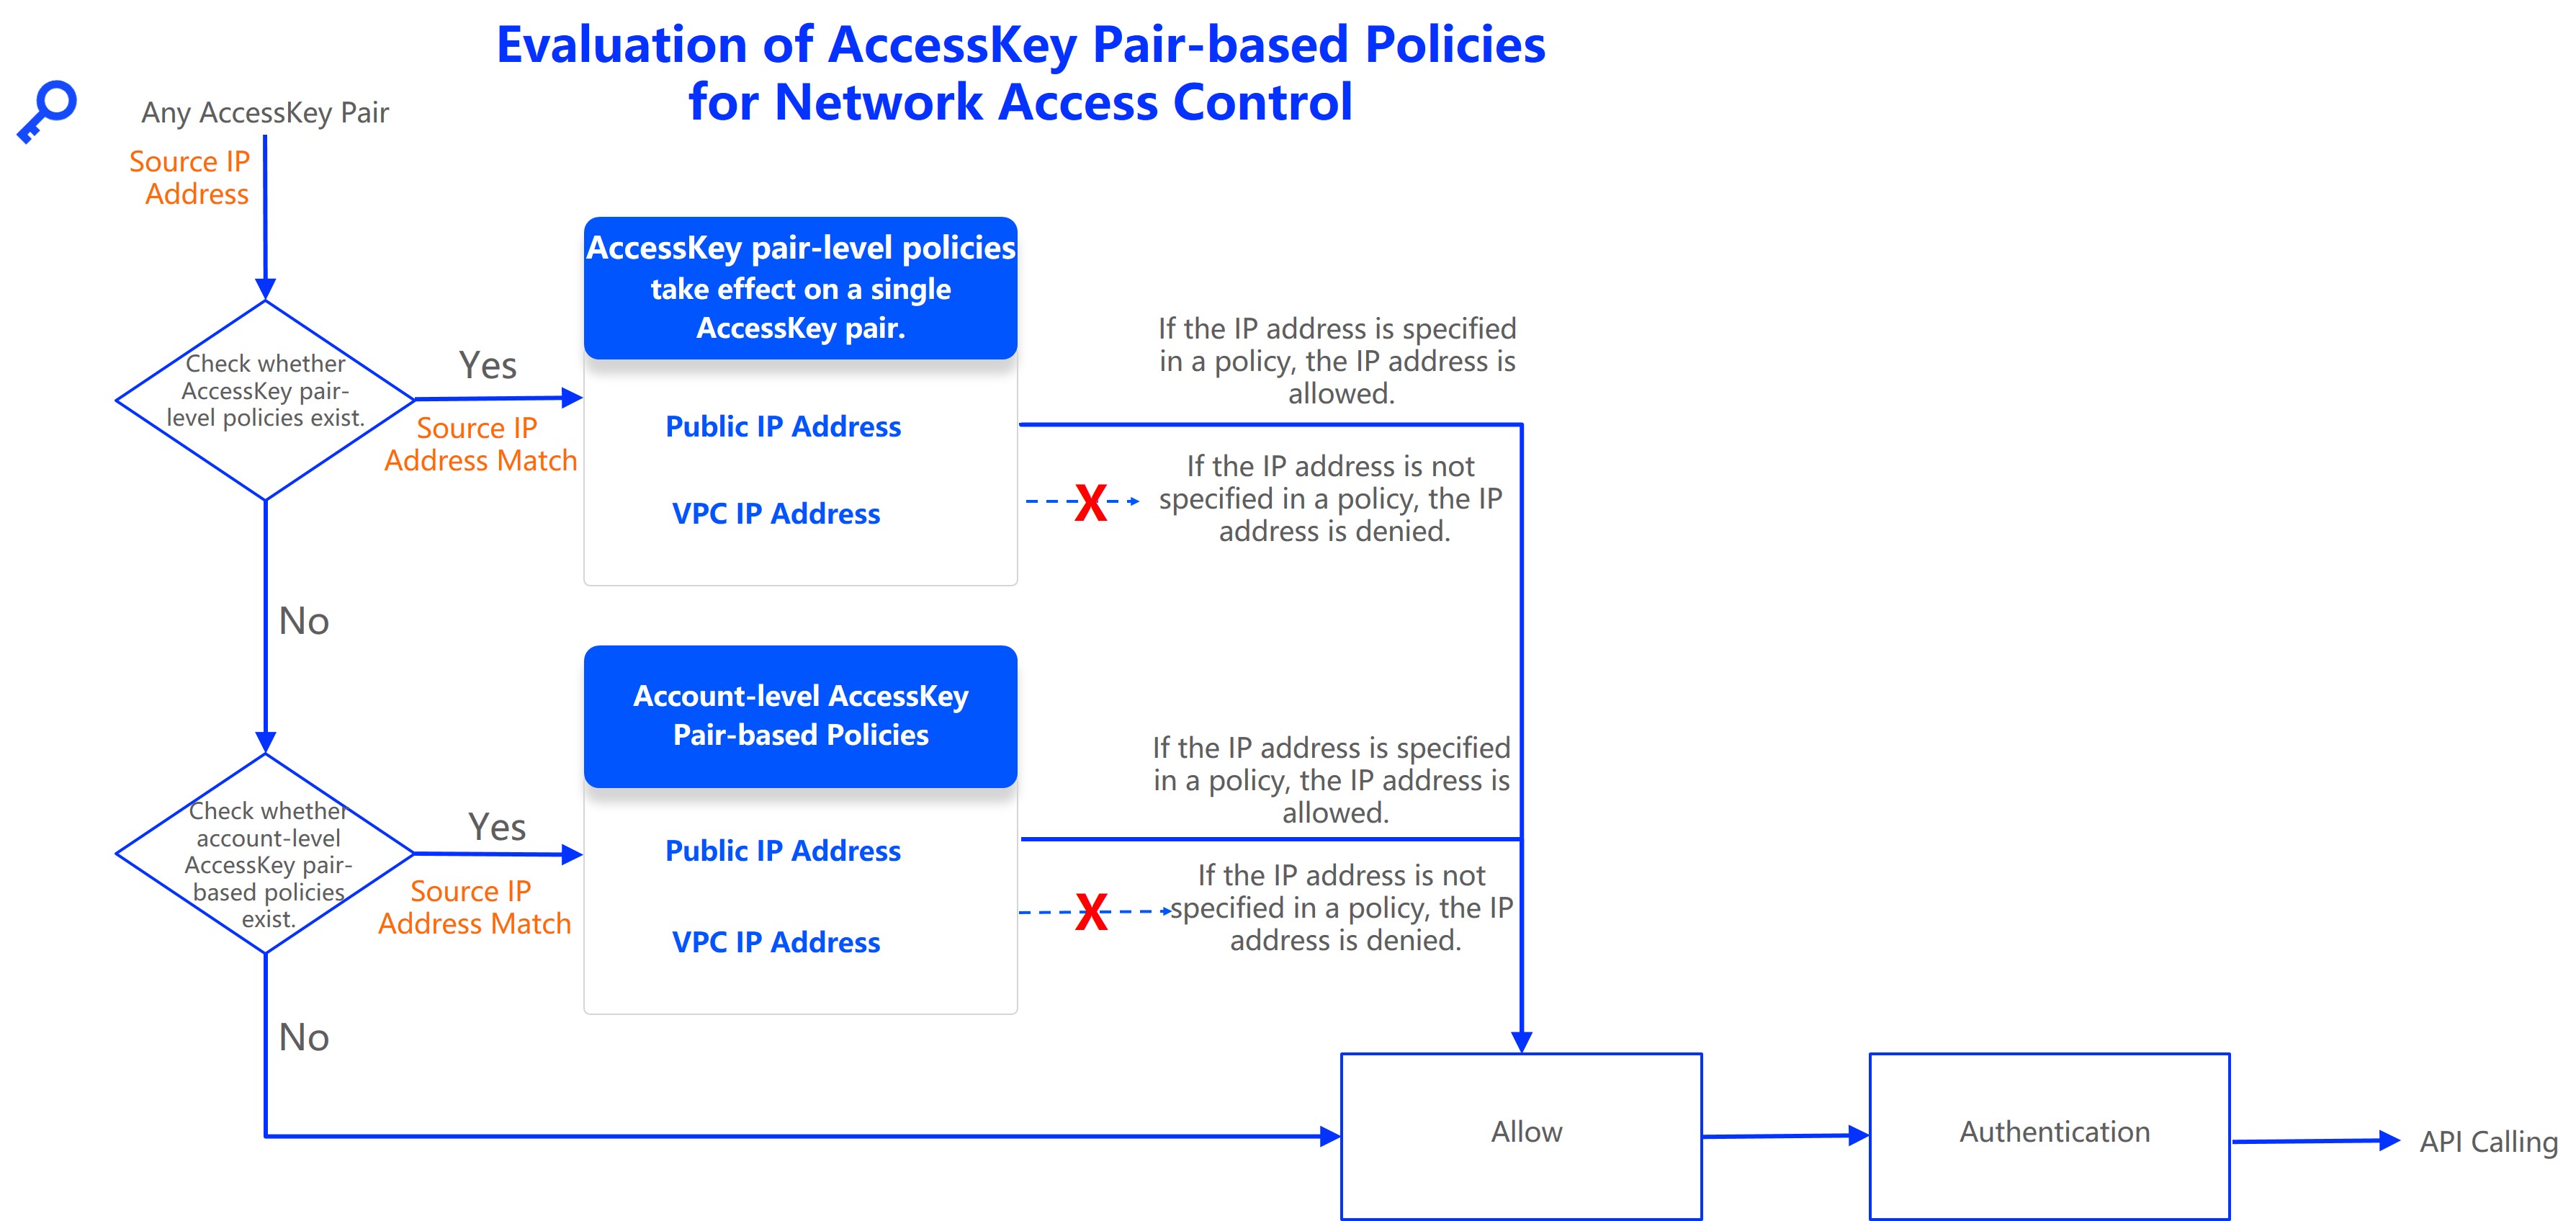
Les politiques au niveau de l'AccessKey sont prioritaires sur les politiques au niveau du compte. Si un AccessKey dispose d'une politique spécifique au niveau de l'AccessKey, la politique au niveau du compte ne s'applique pas à celui-ci.
L'organigramme suivant illustre le processus d'évaluation des deux types de politiques.
Remarques d'utilisation
Une politique de liste de contrôle d'accès réseau restreint uniquement les appels API effectués à l'aide d'AccessKey permanents. Elle ne s'applique pas aux informations d'identification temporaires, telles qu'un jeton STS.
Pour restreindre l'accès réseau lors de la connexion à la console, utilisez un masque de connexion. Pour plus d'informations, consultez la section Paramètres de contrôle d'accès réseau.
Testez d'abord votre politique sur un AccessKey de test ou nouvellement créé. Une fois les résultats confirmés, appliquez la politique à votre AccessKey de production afin d'éviter toute interruption de service due à des paramètres d'adresse IP incomplets.
Si une application déployée sur Alibaba Cloud appelle d'autres services cloud via le réseau public, configurez une politique de réseau public. Si l'application appelle d'autres services cloud via un réseau privé, configurez une politique VPC.
Limites
Les politiques de liste de contrôle d'accès réseau pour les AccessKey s'appliquent à tous les services cloud, à l'exception d'ApsaraMQ for RocketMQ, ApsaraMQ for RabbitMQ, ApsaraMQ for MQTT, EventBridge, Simple Message Queue (anciennement MNS), CMS (pour la transmission des données de surveillance des événements via HTTP) et Hologres. Les services concernés annonceront l'ajout de la prise en charge.
Vous pouvez ajouter jusqu'à huit politiques de liste de contrôle d'accès réseau à un compte Alibaba Cloud ou à un seul AccessKey. Une seule d'entre elles peut être une politique de réseau public.
Chaque politique peut contenir un maximum de 50 adresses IP ou blocs CIDR.
Configurer les politiques
Avant de configurer une politique, examinez les journaux d'audit des AccessKey dans ActionTrail ainsi que la configuration de votre réseau d'entreprise afin de dresser une liste complète des adresses réseau de confiance.
Politique au niveau du compte
Connectez-vous à la console RAM en tant qu'administrateur RAM.
Sur la page Settings, dans la section Network Access Control, cliquez sur Modify à côté de Allowed source network address while calling APIs by AccessKey.
-
Dans le panneau Account-level Network Access Control, configurez une politique de réseau public et une politique VPC, activez la politique, puis cliquez sur Submit.
Les politiques de contrôle d'accès réseau ne s'appliquent pas aux services suivants : ApsaraMQ for RocketMQ, ApsaraMQ for RabbitMQ, ApsaraMQ for MQTT, EventBridge, Simple Message Queue (anciennement MNS), CMS (pour la transmission des données de surveillance des événements via HTTP) et Hologres. Avant de créer une politique, nous vous recommandons de vérifier les adresses IP source historiques en consultant les journaux d'opération des AccessKey.
Policy Status : sélectionnez Enable pour activer la politique.
-
Public Network ACL : cliquez sur Add Public Network Statement et saisissez les adresses IP publiques ou les blocs CIDR. Les formats IPv4 et IPv6 sont pris en charge.
Si vous n'ajoutez pas de politique de réseau public, l'accès depuis toutes les adresses IP publiques est refusé. Pour autoriser l'accès depuis toutes les adresses IP publiques, cliquez sur Allow All Public Network Access. Cette action ajoute une politique de réseau public contenant
0.0.0.0/0ou::/0. -
VPC Network ACL : cliquez sur Add VPC (Virtual Private Cloud) Statement, puis saisissez un ID VPC et les adresses IP ou blocs CIDR au sein du VPC. Les formats IPv4 et IPv6 sont pris en charge.
Si vous n'ajoutez pas de politique VPC, l'accès depuis toutes les adresses IP des VPC est refusé. Pour autoriser l'accès depuis toutes les adresses IP de n'importe quel VPC sur tous les comptes, cliquez sur Allow All VPC Network Access. Cette action ajoute une politique VPC avec l'ID VPC défini sur
AllowAllVPCet l'adresse IP définie sur0.0.0.0/0ou::/0.
RemarqueVous pouvez saisir plusieurs adresses IP ou blocs CIDR dans une politique. Séparez les entrées par des espaces, des virgules (,) ou des points-virgules (;).
-
Dans la boîte de dialogue Confirm Submission, saisissez l'ID du compte, puis cliquez sur OK.
ImportantLa politique prend effet quelques minutes après la soumission. Une politique de liste de contrôle d'accès réseau au niveau du compte ne s'applique pas à un AccessKey disposant déjà d'une politique au niveau de l'AccessKey.
Politique au niveau de l'AccessKey pour un utilisateur RAM
Connectez-vous à la console RAM en tant qu'administrateur RAM.
Dans le volet de navigation de gauche, choisissez .
Sur la page Users, cliquez sur le nom de l'utilisateur RAM cible.
-
Sous l'onglet Authentication, dans la section AccessKey, localisez l'AccessKey cible et cliquez sur Network Access Control dans la colonne Actions.
Si l'AccessKey cible a été créé il y a longtemps (par exemple, il y a cinq mois), un libellé Rotation Recommended apparaît, vous invitant à faire tourner l'AccessKey rapidement.
-
Dans le panneau AccessKey-level Network Access Control, configurez une politique de réseau public et une politique VPC, activez la politique, puis cliquez sur Submit.
Cette politique ne s'applique pas aux services suivants : ApsaraMQ for RocketMQ, ApsaraMQ for RabbitMQ, ApsaraMQ for MQTT, EventBridge, Simple Message Queue (anciennement MNS), CMS (pour la transmission des données de surveillance des événements via HTTP) et Hologres. Nous vous recommandons de consulter les journaux d'opération des AccessKey avant de créer une politique.
Policy Status : sélectionnez Enable pour activer la politique.
-
Public Network ACL : cliquez sur Add Public Network Statement et saisissez les adresses IP publiques ou les blocs CIDR. Les formats IPv4 et IPv6 sont pris en charge.
Si vous n'ajoutez pas de politique de réseau public, l'accès depuis toutes les adresses IP publiques est refusé. Pour autoriser l'accès depuis toutes les adresses IP publiques, cliquez sur Allow All Public Network Access. Cette action ajoute une politique de réseau public contenant
0.0.0.0/0ou::/0. -
VPC Network ACL : cliquez sur Add VPC (Virtual Private Cloud) Statement, puis saisissez un ID VPC et les adresses IP ou blocs CIDR au sein du VPC. Les formats IPv4 et IPv6 sont pris en charge.
Si vous n'ajoutez pas de politique VPC, l'accès depuis toutes les adresses IP des VPC est refusé. Pour autoriser l'accès depuis toutes les adresses IP de n'importe quel VPC sur tous les comptes, cliquez sur Allow All VPC Network Access. Cette action ajoute une politique VPC avec l'ID VPC défini sur
AllowAllVPCet l'adresse IP définie sur0.0.0.0/0ou::/0.
RemarqueVous pouvez saisir plusieurs adresses IP ou blocs CIDR dans une politique. Séparez les entrées par des espaces, des virgules (,) ou des points-virgules (;).
-
Dans la boîte de dialogue Confirm Submission, saisissez l'ID de l'AccessKey, puis cliquez sur OK.
ImportantLa politique prend effet quelques minutes après la soumission. Une politique de liste de contrôle d'accès réseau au niveau du compte ne s'applique pas à un AccessKey disposant déjà d'une politique au niveau de l'AccessKey.
Politique au niveau de l'AccessKey pour un compte Alibaba Cloud
Connectez-vous à la console Alibaba Cloud Management Console avec votre compte Alibaba Cloud.
Pointez sur l'icône de profil dans le coin supérieur droit et cliquez sur AccessKey.
Dans la boîte de dialogue Main Account AccessKey is not recommended, sélectionnez I am aware of the security risks of using a main account AccessKey puis cliquez sur use Main Account AccessKey.
Localisez l'AccessKey cible et cliquez sur Network Access Control dans la colonne Actions.
-
Dans le panneau AccessKey-level Network Access Control, configurez une politique de réseau public et une politique VPC, activez la politique, puis cliquez sur Submit.
Policy Status : sélectionnez Enable pour activer la politique.
-
Public Network ACL : cliquez sur Add Public Network Statement et saisissez les adresses IP publiques ou les blocs CIDR. Les formats IPv4 et IPv6 sont pris en charge.
Si vous n'ajoutez pas de politique de réseau public, l'accès depuis toutes les adresses IP publiques est refusé. Pour autoriser l'accès depuis toutes les adresses IP publiques, cliquez sur Allow All Public Network Access. Cette action ajoute une politique de réseau public contenant
0.0.0.0/0ou::/0. -
VPC Network ACL : cliquez sur Add VPC (Virtual Private Cloud) Statement, puis saisissez un ID VPC et les adresses IP ou blocs CIDR au sein du VPC. Les formats IPv4 et IPv6 sont pris en charge.
Si vous n'ajoutez pas de politique VPC, l'accès depuis toutes les adresses IP des VPC est refusé. Pour autoriser l'accès depuis toutes les adresses IP de n'importe quel VPC sur tous les comptes, cliquez sur Allow All VPC Network Access. Cette action ajoute une politique VPC avec l'ID VPC défini sur
AllowAllVPCet l'adresse IP définie sur0.0.0.0/0ou::/0.
RemarqueVous pouvez saisir plusieurs adresses IP ou blocs CIDR dans une politique. Séparez les entrées par des espaces, des virgules (,) ou des points-virgules (;).
-
Dans la boîte de dialogue Confirm Submission, saisissez l'ID de l'AccessKey, puis cliquez sur OK.
ImportantLa politique prend effet quelques minutes après la soumission. Une politique de liste de contrôle d'accès réseau au niveau du compte ne s'applique pas à un AccessKey disposant déjà d'une politique au niveau de l'AccessKey.
Exemples de configuration
|
Scénario |
Configuration de la politique |
|
Ne restreignez pas l'accès réseau pour aucun AccessKey. |
Définissez l'état des politiques de liste de contrôle d'accès réseau au niveau du compte et au niveau de l'AccessKey sur Disable, quel que soit le contenu de la politique. |
|
Autorisez les appels depuis toutes les adresses IP publiques. |
Dans une politique de liste de contrôle d'accès réseau au niveau du compte ou de l'AccessKey, ajoutez une politique de réseau public avec l'adresse IP |
|
Autorisez les appels depuis les adresses IP de tous les VPC, quel que soit le compte. |
Dans une politique de liste de contrôle d'accès réseau au niveau du compte ou de l'AccessKey, ajoutez une politique VPC avec l'ID VPC |
|
Refusez tous les appels provenant d'adresses IP publiques. |
Dans une politique de liste de contrôle d'accès réseau au niveau du compte ou de l'AccessKey, définissez l'état de la politique sur Enable, mais n'ajoutez aucune politique de réseau public. |
|
Refusez tous les appels provenant d'adresses IP dans les VPC. |
Dans une politique de liste de contrôle d'accès réseau au niveau du compte ou de l'AccessKey, définissez l'état de la politique sur Enable, mais n'ajoutez aucune politique VPC. |
|
Une restriction d'accès réseau au niveau du compte est configurée et vous devez autoriser un AccessKey spécifique à accepter les appels depuis n'importe quelle adresse IP publique et VPC. |
Activez une politique de liste de contrôle d'accès réseau au niveau de l'AccessKey pour l'AccessKey spécifique avec le contenu suivant :
|
|
Autorisez tous les AccessKeys d'un compte Alibaba Cloud à appeler les API Alibaba Cloud depuis une adresse IP publique (par exemple, |
Activez une politique de liste de contrôle d'accès réseau au niveau du compte avec le contenu suivant :
Pour plus d'informations, consultez Configurer une politique au niveau du compte. |
|
Autorisez un AccessKey spécifique à appeler les API Alibaba Cloud depuis une adresse IP publique (par exemple, |
Activez une politique de liste de contrôle d'accès réseau au niveau de l'AccessKey pour l'AccessKey spécifique avec le contenu suivant :
Une fois la politique de liste de contrôle d'accès réseau au niveau de l'AccessKey activée, la politique au niveau du compte ne s'applique plus à cet AccessKey. Pour plus d'informations, consultez Configurer une politique au niveau de l'AccessKey pour un utilisateur RAM et Configurer une politique au niveau de l'AccessKey pour un compte Alibaba Cloud. |
|
Autorisez les appels API via une connexion d'appairage VPC depuis un VPC pair (par exemple, |
Dans une politique de liste de contrôle d'accès réseau au niveau du compte ou de l'AccessKey, ajoutez une politique VPC. Pour l'ID VPC, saisissez l'ID du VPC pair (par exemple, Si vous ajoutez uniquement une politique VPC sans politique de réseau public, tous les appels API publics sont refusés. Évaluez l'impact sur vos charges de travail avant d'appliquer cette politique. Pour plus d'informations, consultez Configurer une politique au niveau du compte. |
FAQ
Comment identifier les adresses IP de confiance ?
Examiner les données historiques d'appels API dans ActionTrail
Utilisez les journaux d'audit ActionTrail pour interroger les adresses IP source des appels API réussis passés. Choisissez l'une des méthodes suivantes :
-
Si vous avez configuré la livraison des traces vers Log Service (SLS) : dans la console ActionTrail, sur la page Trails, ouvrez les détails de la trace et cliquez sur le nom du Logstore SLS pour accéder à la console Log Service. Vous pouvez ensuite exécuter une requête de recherche pour agréger les adresses IP source historiques (
event.sourceIpAddress) et les ID VPC (event.vpcId) pour un AccessKey spécifié (champevent.userIdentity.accessKeyId). Pour plus d'informations, consultez Interroger les événements dans la console Log Service ou OSS.Voici un exemple de requête.
* | SELECT "event.userIdentity.accessKeyId" AS access_key_id, "event.sourceIpAddress" AS source_ip_address, "event.vpcId" AS vpc_id FROM log WHERE "event.userIdentity.accessKeyId" = 'LTAI****************' Si vous n'avez pas configuré la livraison des traces : dans la console ActionTrail, sur la page AccessKey Audit, saisissez l'ID AccessKey, puis consultez l'adresse IP source pour chaque service cloud dans les enregistrements d'appel. Pour plus d'informations, consultez Interroger les journaux AccessKey.
ActionTrail couvre uniquement les événements d'audit des services cloud pris en charge. Pour les événements de données non pris en charge, utilisez les fonctionnalités d'audit natives des services cloud correspondants.
Interroger les configurations réseau
Applications déployées sur Alibaba Cloud
Pour les applications déployées sur des services Alibaba Cloud tels qu'ECS ou ACK, retrouvez les adresses IP publiques, les ID VPC et les blocs CIDR privés de vos ressources dans la console Alibaba Cloud.
Si votre application appelle un service cloud via un endpoint public, l'adresse IP source est l'adresse IP de sortie publique de la ressource ou de sa passerelle NAT. Si votre application appelle un service cloud via un endpoint VPC, l'adresse IP source est une adresse IP privée du VPC.
Appels entre services cloud
Les appels entre les services Alibaba Cloud peuvent provenir d'adresses IP internes. Dans les enregistrements ActionTrail, la source de l'événement peut apparaître comme une adresse de service ou comme « internal ». Nous vous recommandons d'utiliser un rôle RAM ou une autre méthode d'identification ne nécessitant pas d'AccessKey.
Voici des configurations de référence pour des appels inter-services spécifiques :
DataWorks : pour les plages d'IP utilisées lorsque DataWorks appelle MaxCompute pour l'analyse des données, consultez Liste blanche d'IP pour l'analyse des données. Pour les plages d'IP susceptibles d'être utilisées pour la collecte de métadonnées, consultez Configurer des listes blanches d'adresses IP pour la collecte de métadonnées.
Log Service (SLS) : lors du transfert de journaux avec traitement des données, nous vous recommandons d'utiliser un rôle RAM pour transférer des données au sein du même compte plutôt que d'utiliser un AccessKey.
Application Real-Time Monitoring Service (ARMS) : pour l'accès inter-comptes, nous vous recommandons d'utiliser un rôle RAM.
Adresses IP dynamiques
Les adresses IP des ressources cloud peuvent changer lors d'une mise à l'échelle élastique ou d'une reconfiguration automatique. Ajoutez rapidement les nouvelles adresses IP à la politique de liste de contrôle d'accès réseau.
Function Compute : par défaut, Function Compute utilise des adresses IP publiques dynamiques. Vous pouvez configurer des adresses IP publiques statiques.
Reconnaissance optique de caractères (OCR) et autres services Platform as a Service (PaaS) : l'adresse IP de l'appelant peut changer dynamiquement et ne peut pas être fixée. Si vos exigences de sécurité ne vous permettent pas de désactiver la politique, utilisez un jeton Security Token Service pour appeler les API. Les politiques de liste de contrôle d'accès réseau pour AccessKey ne s'appliquent pas aux jetons Security Token Service.
Applications déployées en dehors d'Alibaba Cloud
Confirmez manuellement les adresses IP de sortie de votre environnement de déploiement d'application.
Adresses IP du réseau d'entreprise
Si vous utilisez un AccessKey pour le développement et le débogage locaux, contactez l'administrateur réseau de votre entreprise pour obtenir l'adresse IP de sortie de votre réseau d'entreprise.
Dépannage des refus inattendus
Symptômes
Une fois qu'une politique de liste de contrôle d'accès réseau prend effet, les appels provenant d'une adresse IP source en dehors de la plage autorisée sont refusés. Les messages d'erreur courants incluent :
Message: The specified parameter "AccessKeyId.AccessPolicyDenied" is not valid.Message: code: 400, Specified access key denied due to access policy. Solution
Si un appel API est refusé de manière inattendue par une politique de liste de contrôle d'accès réseau, suivez ces étapes de dépannage :
-
Vérifiez si l'AccessKey concerné dispose d'une politique de liste de contrôle d'accès réseau au niveau de l'AccessKey.
Si oui, modifiez la politique de liste de contrôle d'accès réseau au niveau de l'AccessKey pour inclure l'adresse IP source.
Si non, passez à l'étape suivante.
En tant qu'administrateur RAM, vérifiez et modifiez la politique de liste de contrôle d'accès réseau au niveau du compte pour inclure l'adresse IP source.
-
Si le problème persiste, l'adresse IP source dans la politique peut être incorrecte. Vérifiez et obtenez l'adresse IP correcte.
Vous pouvez utiliser ActionTrail pour trouver les adresses IP source historiques pour les appels AccessKey. Pour plus d'informations, consultez Examiner les données historiques d'appels API dans ActionTrail.
Si l'adresse IP source change dynamiquement et ne peut pas être répertoriée de manière exhaustive, comme dans un scénario d'appel de service Platform as a Service (PaaS), utilisez un jeton Security Token Service pour appeler les API. Cette approche s'applique lorsque vos exigences de sécurité ne vous permettent pas de désactiver la politique. Les politiques de liste de contrôle d'accès réseau pour AccessKey ne s'appliquent pas aux jetons Security Token Service.