La passerelle cloud GB/T 32960 connecte les véhicules via TCP ou TLS en utilisant le protocole GB/T 32960 (Spécifications techniques pour le système de service et de gestion à distance des véhicules électriques). L'utilisation de TCP n'est pas recommandée en raison d'une sécurité insuffisante. Le protocole TLS est recommandé et prend en charge l'authentification unidirectionnelle côté serveur, OCSP côté appareil et l'authentification mutuelle.
Régions et instances prises en charge
La passerelle cloud GB/T 32960 est disponible uniquement pour les instances Premium Enterprise dans les régions Chine (Shanghai).
Fonctionnalités
Fonctionnalités de la passerelle cloud
|
Fonctionnalité |
Description |
|
Numéro de port personnalisé |
Le numéro de port par défaut pour une URL de passerelle cloud du protocole GB/T 32960 est 8999. Spécifiez un numéro de port personnalisé compris entre 1024 et 65535. |
|
Authentification tierce de confiance |
IoT Platform gère l'authentification et la désinscription des appareils. Créez un produit de passerelle cloud avec authentification tierce de confiance, importez les appareils par lots et connectez-les après l'authentification de connexion GB/T 32960. |
|
Authentification tierce |
Le développeur gère l'authentification et la désinscription des appareils via des fonctions FC et accorde à IoT Platform l'autorisation de les appeler. Créez un service et une fonction FC pour l'authentification des appareils, puis créez un produit de passerelle cloud avec authentification tierce et accordez l'accès à IoT Platform. Les appareils sont automatiquement créés et authentifiés via les fonctions FC. |
|
Protocole de transport |
Prend en charge TCP et TLS. Pour les connexions TCP, utilisez une ligne louée hautement sécurisée plutôt que le réseau public. |
|
Authentification X.509 de l'appareil |
Prend en charge l'authentification unidirectionnelle côté serveur et l'authentification mutuelle appareil-serveur pour la vérification d'identité. |
|
Certificat SM |
Avec TLS 1.3, les appareils prennent en charge les certificats SM, les algorithmes cryptographiques SM2/SM3/SM4 et le protocole SM SSL. Remarque
Seuls les certificats SM simples avec les suites de chiffrement TLS_SM4_GCM_SM3 et TLS_SM4_CCM_SM3 sont pris en charge. Les certificats SM doubles (TLCP) ne sont pas pris en charge. |
|
OCSP |
Prend en charge OCSP pour les certificats d'appareil et de serveur. OCSP (Online Certificate Status Protocol) interroge l'Autorité de certification (CA) émettrice pour vérifier si un certificat a été révoqué. |
Capacités du protocole GB/T 32960
Les messages des appareils doivent utiliser le format de données standard GB/T 32960.
Le délai d'expiration de connexion par défaut est de 180 secondes. IoT Platform déconnecte l'appareil si aucune donnée ou impulsion de maintien (heartbeat) n'est reçue durant cette période.
IoT Platform prend en charge la version 2016 du protocole GB/T 32960 avec les fonctionnalités suivantes :
Connexion du véhicule.
Déconnexion du véhicule.
Impulsion de maintien (Heartbeat).
Téléchargement d'informations en temps réel.
Téléchargement d'informations réémises.
Requête de paramètres.
Configuration des paramètres.
Contrôle du terminal embarqué.
Calibration de l'heure du terminal.
Spécifications du protocole GB/T 32960 : Version 2016 du protocole GB/T 32960 (Général), Version 2016 du protocole GB/T 32960 (Terminal embarqué) et Version 2016 du protocole GB/T 32960 (Protocole de communication et format de données).
Avant de commencer
Authentification tierce de confiance
Créer un produit de passerelle cloud (GB/T 32960). Définissez Authentication Type sur First-party Authentication.
-
Créer un appareil de passerelle cloud (GB/T 32960). Importez les appareils par lots. Chaque enregistrement doit inclure le numéro d'identification du véhicule (VIN).
IoT Platform utilise le VIN comme nom d'appareil.
-
Configurez le nom de domaine d'accès de la passerelle cloud sur l'appareil pour vous connecter à IoT Platform.
Si l'appareil possède déjà un nom de domaine d'accès, créez un enregistrement CNAME pointant vers l'URL de la passerelle cloud. Résolution DNS autoritaire pour les réseaux publics.
Si l'appareil ne possède pas de nom de domaine d'accès, configurez directement l'URL de la passerelle cloud sur l'appareil.
(Facultatif) Configurez la redirection des messages pour acheminer les messages de connexion, de déconnexion et de téléchargement de données des appareils vers votre serveur.
Authentification tierce
-
Créer un service FC et créer une fonction FC pour l'authentification tierce des appareils.
Les paramètres de la fonction d'authentification FC doivent être conformes aux spécifications. Vous pouvez spécifier un nom de fonction personnalisé. Paramètres de la fonction d'authentification FC.
Créer un produit de passerelle cloud (GB/T 32960). Définissez Authentication Type sur Third-party Authentication. Pour Device Authentication FC Service et Device Authentication FC Function, sélectionnez le service et la fonction FC que vous avez créés.
Lorsqu'un appareil se connecte pour la première fois, IoT Platform utilise le paramètre vin de la fonction d'authentification FC comme nom d'appareil. IoT Platform crée et authentifie automatiquement l'appareil.
(Facultatif) Configurez la redirection des messages pour acheminer les messages de connexion, de déconnexion et de téléchargement de données des appareils vers votre serveur.
Flux de connexion et de communication
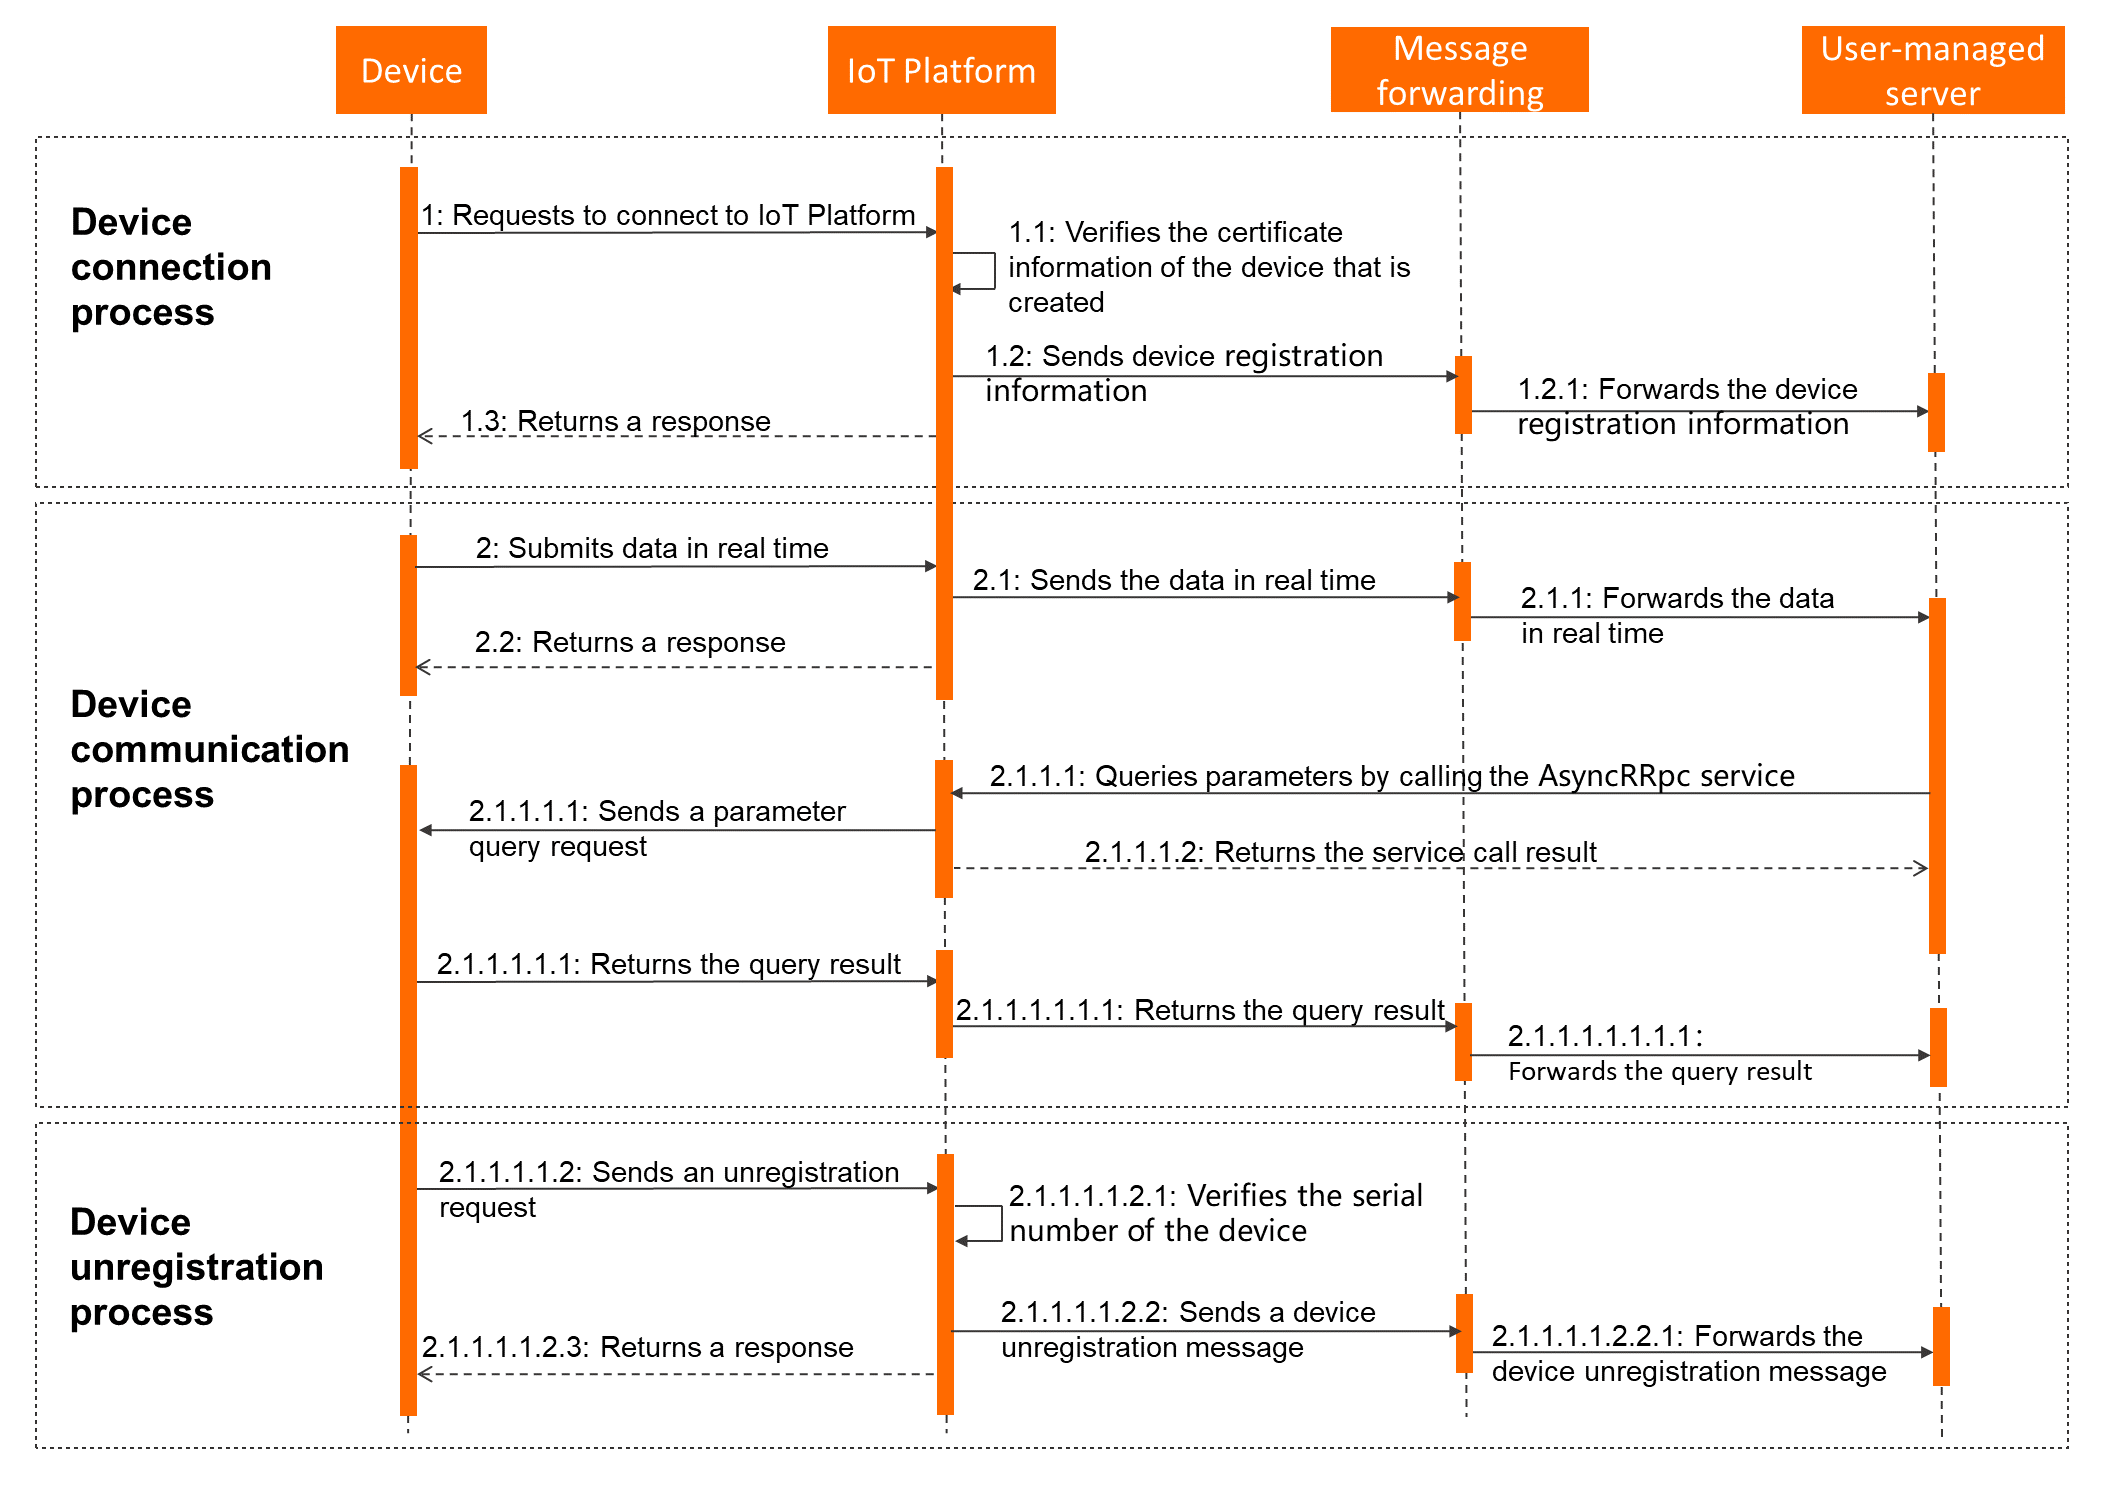
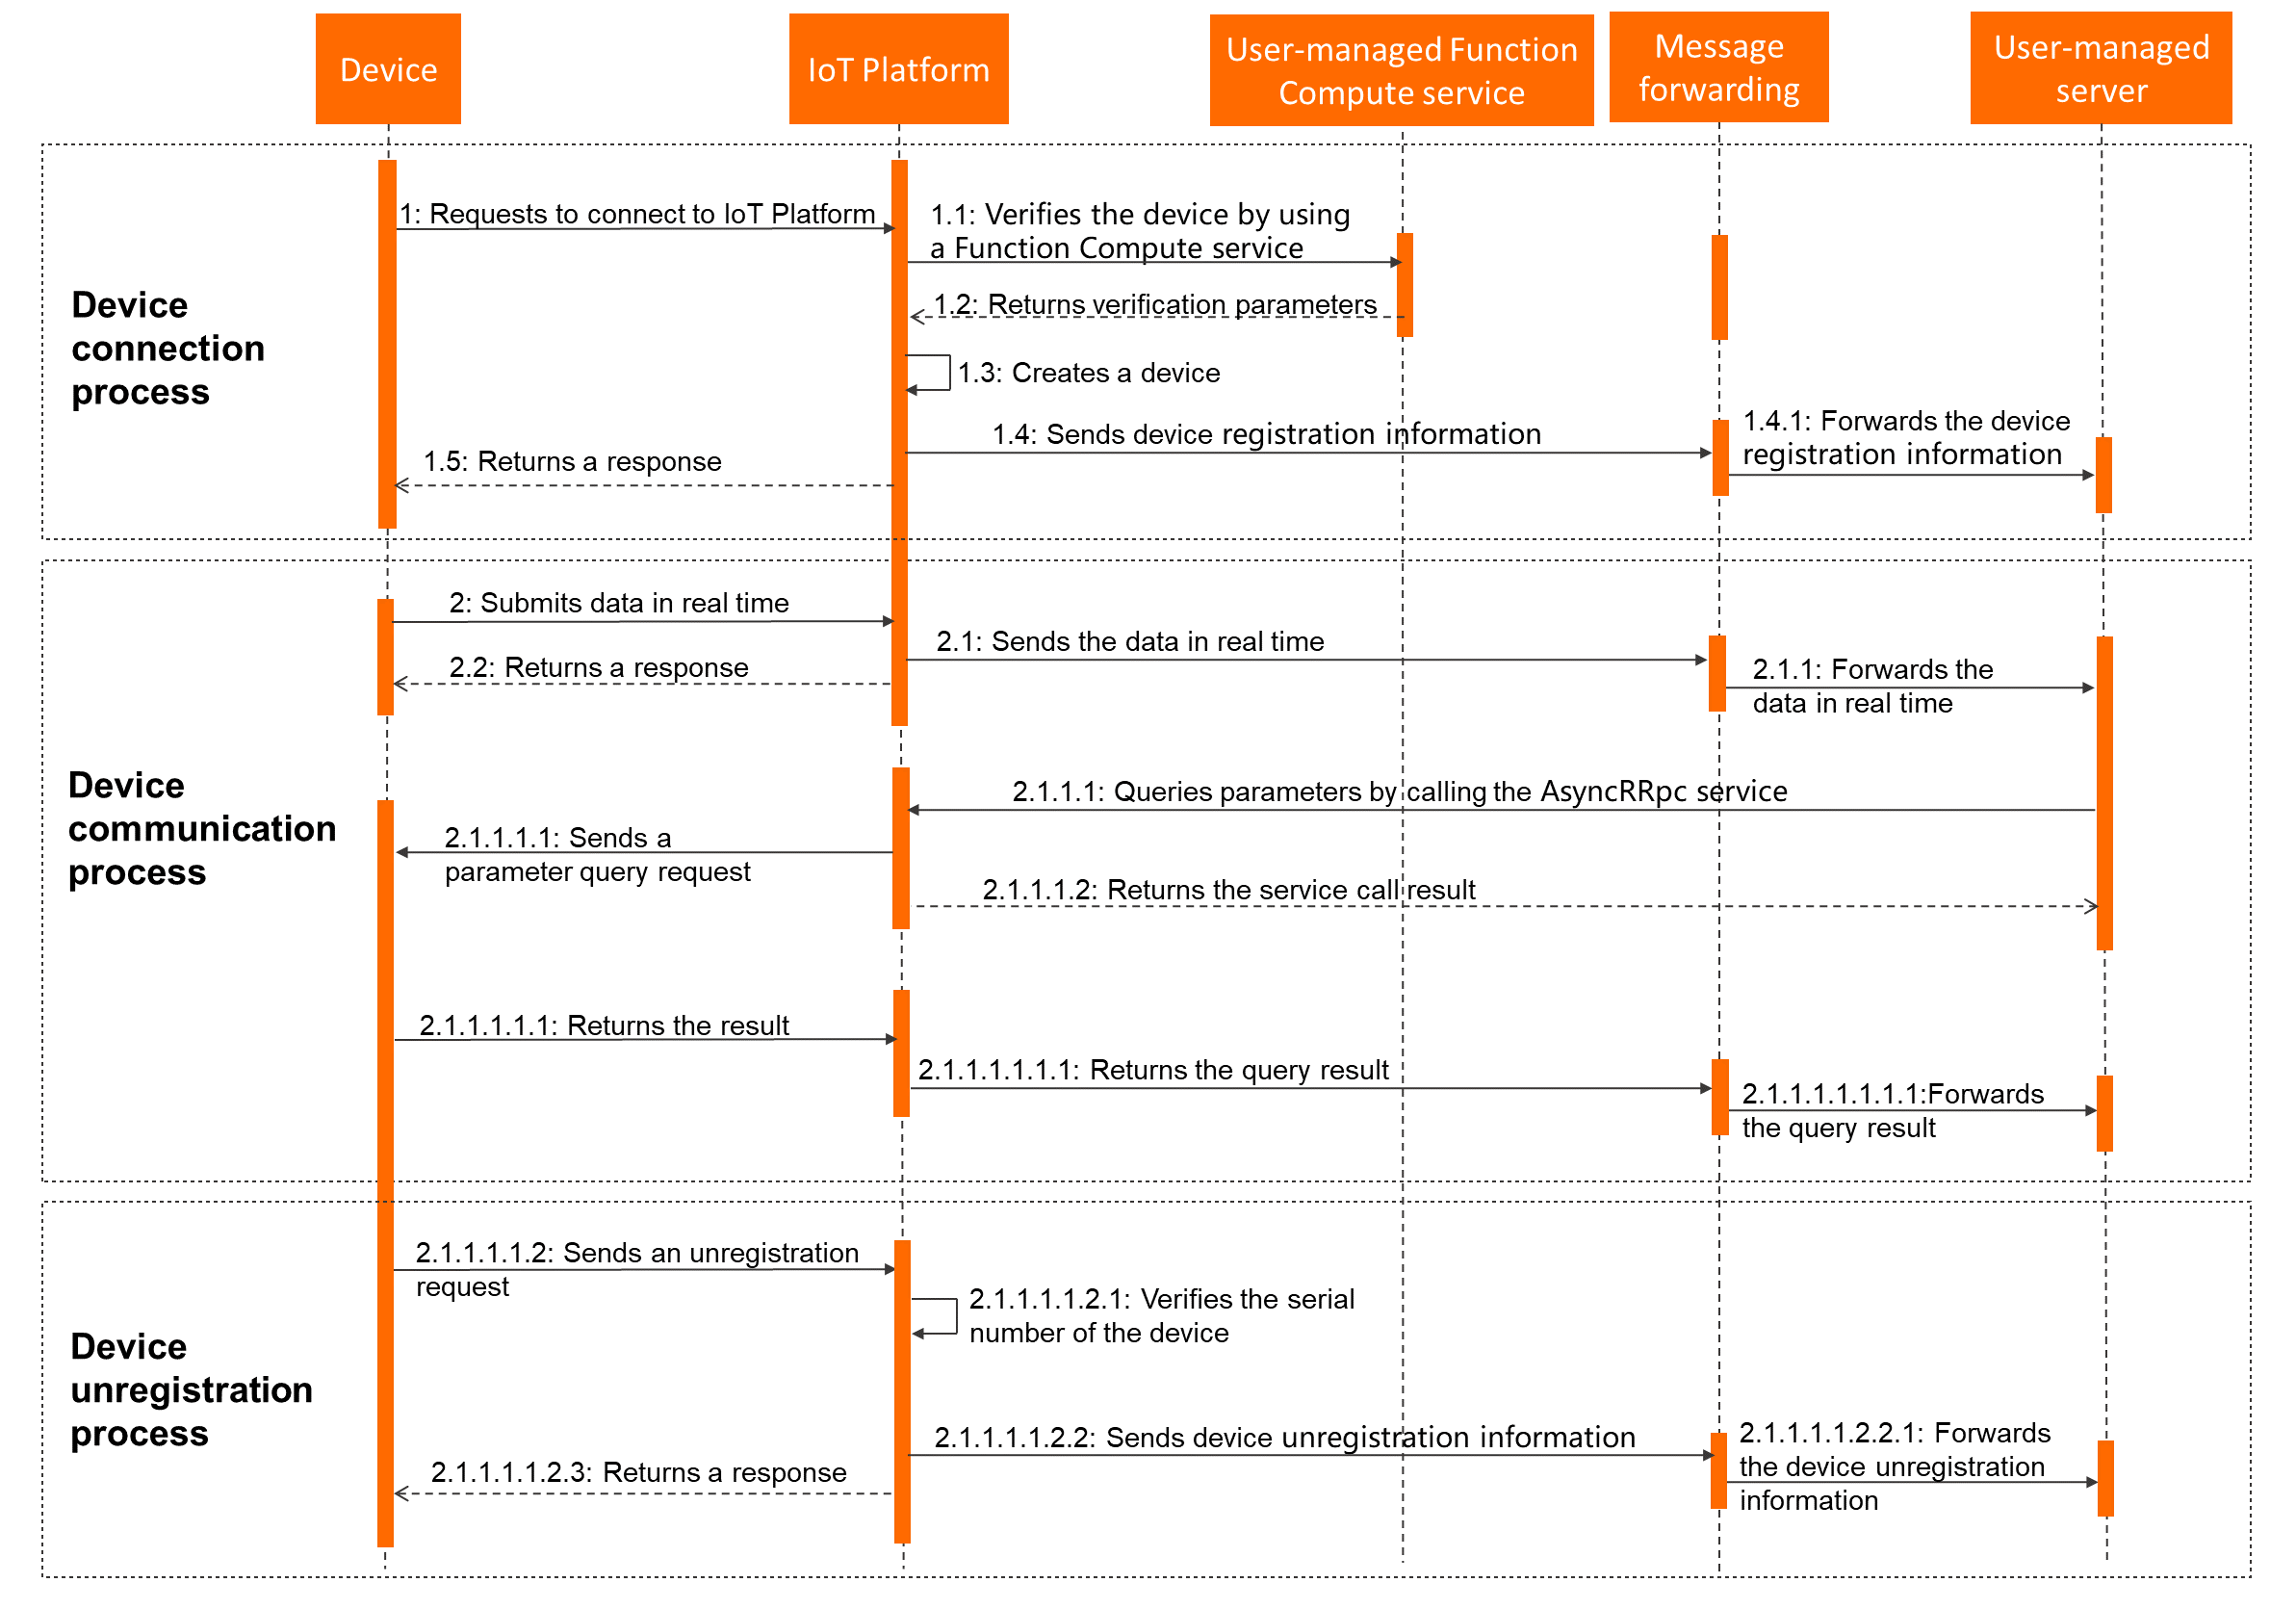
Les figures suivantes illustrent le flux de connexion et de communication. Les détails de la messagerie ascendante et descendante figurent dans la section Communication des messages ci-dessous.
Authentification tierce de confiance
Authentification tierce
Communication des messages
Les appareils de passerelle cloud communiquent avec IoT Platform en utilisant le protocole GB/T 32960, tel que défini dans la Version 2016 du protocole GB/T 32960 (Protocole de communication et format de données).
Communication ascendante : De l'appareil au serveur
Transférez les messages de connexion, de déconnexion et de téléchargement de données des appareils vers votre serveur en utilisant la fonctionnalité de transfert de données. Les téléchargements de données prennent également en charge l'abonnement AMQP.
Communication descendante : Du serveur à l'appareil
Appelez l'opération d'API AsyncRRpc depuis votre serveur pour envoyer des messages à un appareil.