Vous pouvez utiliser les groupes de ressources conjointement avec RAM pour isoler les ressources et gérer les autorisations de manière granulaire au sein d'un même compte Alibaba Cloud. Cette rubrique explique comment Express Connect prend en charge les groupes de ressources et détaille les étapes nécessaires pour autoriser les opérations au niveau du groupe de ressources.
L'autorisation au niveau du groupe de ressources s'applique uniquement aux types de ressources qui prennent en charge les groupes de ressources et aux opérations compatibles avec cette fonctionnalité.
Pour les types de ressources non pris en charge, les autorisations accordées à l'échelle du groupe de ressources n'ont aucun effet. Pour accorder des droits sur ces ressources, vous devez sélectionner le niveau du compte comme étendue de ressource. Pour plus d'informations, consultez la section Opérations ne prenant pas en charge l'autorisation au niveau du groupe de ressources.
Autorisation via les groupes de ressources
Les groupes de ressources vous permettent de regrouper et de gérer vos ressources au sein de votre compte Alibaba Cloud. Par exemple, vous pouvez créer un groupe de ressources par projet et y déplacer les ressources associées afin de centraliser leur gestion. Pour en savoir plus, consultez la page Présentation des groupes de ressources.
Une fois vos ressources groupées, vous pouvez attribuer des autorisations limitées à un groupe de ressources spécifique à différentes entités RAM, telles que des utilisateurs RAM, des groupes d'utilisateurs RAM ou des rôles RAM. Cela restreint chaque entité à la gestion exclusive des ressources contenues dans ce groupe. Pour plus de détails, reportez-vous à la documentation sur Regroupement des ressources et autorisation.
Cette approche offre les avantages suivants :
Autorisations granulaires : chaque identité ne reçoit que les droits strictement nécessaires, ce qui isole la gestion des ressources entre différents projets au sein d'un même compte.
Évolutivité : lors de l'ajout de nouvelles ressources, il suffit de les intégrer au groupe de ressources pertinent. L'identité RAM hérite automatiquement des autorisations appropriées sans nécessiter de configuration supplémentaire.
Accorder des autorisations au niveau du groupe de ressources à un utilisateur RAM
Cette section décrit la procédure pour accorder des autorisations à un RAM user sur les ressources Express Connect appartenant à un groupe de ressources spécifique.
1. Prérequis
Créez un RAM user. Pour obtenir la marche à suivre, consultez la page Créer un utilisateur RAM.
Créez un resource group et déplacez-y les ressources existantes. Reportez-vous aux guides Créer un groupe de ressources, Transférer automatiquement des ressources vers un groupe de ressources et Transférer manuellement des ressources vers un groupe de ressources.
2. Accorder des autorisations au niveau du groupe de ressources
Vous pouvez attribuer ces autorisations en utilisant l'une des méthodes suivantes.
Méthode 1 : Console Resource Management
Utilisez la fonctionnalité de gestion des autorisations intégrée au groupe de ressources pour accorder des droits à un utilisateur RAM spécifique. Consultez la page Accorder des autorisations limitées à un groupe de ressources à une identité RAM pour plus de détails.
Connectez-vous à la console Resource Management.
Sur la page Groupes de ressources, repérez le groupe cible et cliquez sur Permission Management dans la colonne Actions.
Sous l'onglet Permission Management, cliquez sur Grant Permission.
-
Dans le panneau Grant Permission, définissez l'entité principale et la stratégie d'autorisation.
Principal : sélectionnez un utilisateur RAM existant.
Permission Policy : choisissez une system policy ou une custom policy existante. Pour créer une stratégie personnalisée, reportez-vous à la page Créer une stratégie d'autorisation personnalisée.
Cliquez sur Confirm.
Méthode 2 : Console RAM
Utilisez la console RAM pour attribuer des autorisations au niveau du groupe de ressources à un utilisateur RAM spécifique. Consultez la page Gérer les autorisations d'un utilisateur RAM pour plus d'informations.
Connectez-vous à la console RAM avec votre compte Alibaba Cloud (compte racine) ou en tant qu'administrateur RAM.
Dans le volet de navigation de gauche, choisissez . Sur la page Users, repérez l'utilisateur RAM cible et cliquez sur Add Permissions dans la colonne Actions.
-
Dans le panneau Add Permissions, configurez les autorisations pour l'utilisateur RAM.
Scope : sélectionnez Resource Group.
Principal : sélectionnez un utilisateur RAM existant ou celui créé lors des prérequis.
Permission Policy : choisissez une system policy ou une custom policy existante. Pour plus de détails, consultez la page Créer une stratégie d'autorisation personnalisée.
Cliquez sur Confirm.
Types de ressources compatibles avec les groupes de ressources
Express Connect prend en charge les types de ressources suivants au sein des groupes de ressources :
|
Service cloud |
Code du service cloud |
Type de ressource |
|
Express Connect |
expressconnect |
|
|
Express Connect |
expressconnect |
|
|
Express Connect |
expressconnect |
|
|
Express Connect |
expressconnect |
|
|
Express Connect |
expressconnect |
|
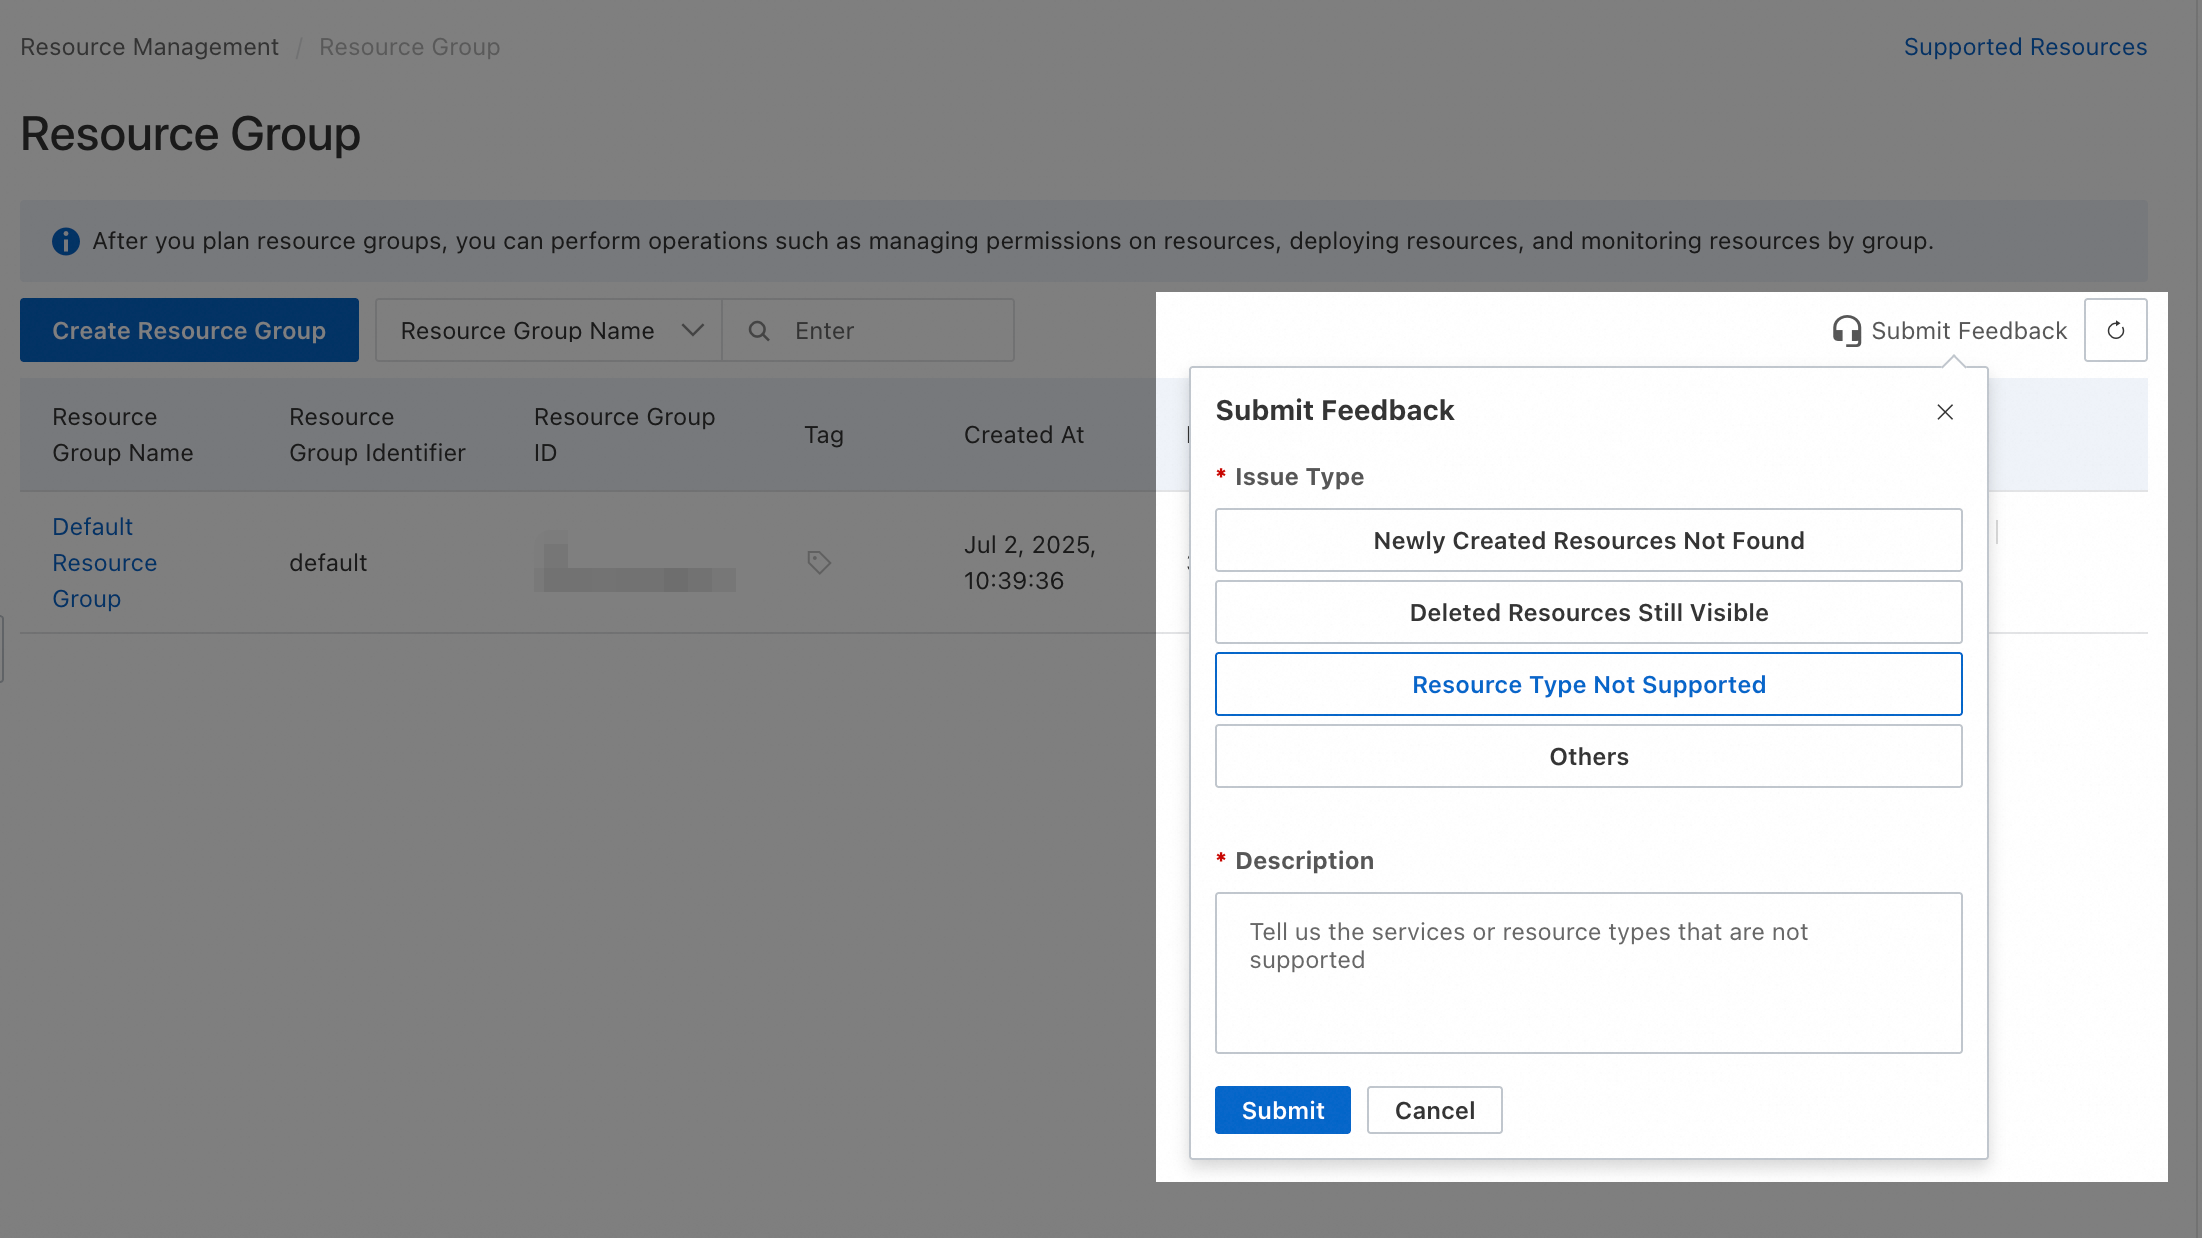
Pour les types de ressources non encore pris en charge par les groupes de ressources, vous pouvez soumettre vos commentaires dans la console Resource Group.
Opérations ne prenant pas en charge l'autorisation par groupe de ressources
Les actions Express Connect suivantes ne prennent pas en charge l'autorisation au niveau du groupe de ressources :
|
Actions |
Description |
|
expressconnectrouter:CreateCarrierCloudLink |
- |
|
expressconnectrouter:DeleteCarrierCloudLink |
- |
|
expressconnectrouter:DescribeCarrierCloudLink |
- |
|
expressconnectrouter:DescribeCarrierCloudLinks |
- |
|
expressconnectrouter:DescribeLineProviders |
- |
|
expressconnectrouter:DescribePartnerAccessPointRegions |
- |
|
expressconnectrouter:DescribePartnerAccessPoints |
- |
|
expressconnectrouter:DescribePartnerVendors |
- |
|
expressconnectrouter:DescribeVpcRelatedAssociation |
- |
|
expressconnectrouter:ListExpressConnectRouterSupportedRegion |
Répertorie les régions où Express Connect Router (ECR) est disponible. |
|
expressconnectrouter:ModifyCarrierCloudLink |
- |
|
vpc:AddBandwidthPackageIps |
- |
|
vpc:AddGlobalAccelerationInstanceIp |
Ajoute une adresse IP élastique (EIP) à une instance de bande passante partagée. |
|
vpc:AddIPv6TranslatorAclListEntry |
Ajoute une entrée IP à un groupe de politiques de contrôle d'accès. |
|
vpc:AllocateVpcIpv6Cidr |
Réserve un bloc CIDR IPv6. |
|
vpc:CancelExpressCloudConnection |
- |
|
vpc:CheckVpnBgpEnabled |
Vérifie si la région d'une connexion IPsec prend en charge BGP. |
|
vpc:ConvertBandwidthPackage |
Convertit un plan de bande passante NAT. |
|
vpc:CreateNatGateway |
- |
|
vpc:CreateBandwidthPackage |
- |
|
vpc:CreateBondRouterInterfaceConnection |
- |
|
vpc:CreateExpressCloudConnection |
Crée une connexion Express Cloud Connect. |
|
vpc:CreateGlobalAccelerationInstance |
Crée une instance Global Acceleration. |
|
vpc:CreateIPv6Translator |
Crée une instance IPv6 Translation Service. |
|
vpc:CreateIPv6TranslatorAclList |
Crée un groupe de politiques de contrôle d'accès. |
|
vpc:CreateIPv6TranslatorEntry |
Ajoute une entrée de traduction IPv6 à une instance IPv6 Translation Service. |
|
vpc:CreateNqa |
- |
|
vpc:DeleteBandwidthPackage |
- |
|
vpc:DeleteGlobalAccelerationInstance |
Supprime une instance Global Acceleration. |
|
vpc:DeleteIPv6Translator |
Supprime une instance IPv6 Translation Service. |
|
vpc:DeleteIPv6TranslatorAclList |
Supprime un groupe de politiques de contrôle d'accès. Le groupe ne peut pas être supprimé s'il est associé à des entrées de traduction IPv6. |
|
vpc:DeleteIPv6TranslatorEntry |
Supprime une entrée de traduction IPv6. |
|
vpc:DeleteIpv6EgressOnlyRule |
Supprime une règle de sortie uniquement. |
|
vpc:DescribeAccessPoints |
- |
|
vpc:DescribeBandwidthPackageMonitorData |
- |
|
vpc:DescribeBandwidthPackagePublicIpMonitorData |
- |
|
vpc:DescribeGlobalAccelerationInstances |
Répertorie les instances Global Acceleration. |
|
vpc:DescribeGrantRulesToCbn |
- |
|
vpc:DescribeIPv6TranslatorAclListAttributes |
Interroge les détails d'un groupe de politiques de contrôle d'accès, y compris ses adresses IP et les entrées de traduction IPv6 associées. |
|
vpc:DescribeIPv6TranslatorAclLists |
Répertorie les groupes de politiques de contrôle d'accès. |
|
vpc:DescribeIPv6TranslatorEntries |
Répertorie les entrées de traduction IPv6. |
|
vpc:DescribeInstances |
- |
|
vpc:DescribeNetworkQuotas |
- |
|
vpc:DescribePublicIpAddress |
Interroge les plages d'adresses IP publiques disponibles pour un Virtual Private Cloud (VPC) dans une région. |
|
vpc:DescribeRouterInterfacesForGlobal |
- |
|
vpc:DescribeServerRelatedGlobalAccelerationInstances |
Interroge les instances Global Acceleration associées à un serveur backend. |
|
vpc:DescribeVPCs |
- |
|
vpc:DescribeVpnGatewayAvailableZones |
Répertorie les zones de disponibilité qui prennent en charge les connexions IPsec dans une région. |
|
vpc:DescribeVrouters |
- |
|
vpc:DescribeZones |
- |
|
vpc:DiagnoseVpnConnections |
Effectue un diagnostic d'une connexion IPsec. |
|
vpc:DiagnoseVpnConnectionsHistory |
- |
|
vpc:DiagnoseVpnGateway |
Effectue un diagnostic d'une instance VPN Gateway. |
|
vpc:DisableNatGatewayEcsMetric |
Désactive la surveillance du trafic ECS. |
|
vpc:EnableNatGatewayEcsMetric |
Active la surveillance du trafic ECS. |
|
vpc:GetBusinessAccessPointDetail |
- |
|
vpc:GetFlowLogServiceStatus |
Obtient l'état du service de journaux de flux. |
|
vpc:GetNatIpCidrAttribute |
- |
|
vpc:GetObject |
- |
|
vpc:GetPhysicalConnectionServiceStatus |
Vérifie si le service Express Connect est activé. |
|
vpc:GetPublicIpAddressPoolServiceStatus |
Obtient l'état du service de pool d'adresses IP. |
|
vpc:GetTrafficMirrorServiceStatus |
Obtient l'état de la fonctionnalité de mise en miroir du trafic. |
|
vpc:GetVpcIpamServiceStatus |
Obtient l'état du service IPAM. |
|
vpc:GetVpnGatewayDiagnoseResult |
Obtient le résultat du diagnostic pour une instance VPN Gateway. |
|
vpc:GrantInstanceToCbn |
- |
|
vpc:InnerVpcCreateDscp |
- |
|
vpc:InnerVpcDeleteDscp |
- |
|
vpc:InnerVpcDescribeCrossBorderRouterInterface |
- |
|
vpc:InnerVpcDescribeDscp |
- |
|
vpc:InnerVpcModifyDscp |
- |
|
vpc:InnerVpcRefreshDscp |
- |
|
vpc:ListBusinessAccessPointPortUsage |
- |
|
vpc:ListBusinessAccessPoints |
Répertorie les points d'accès pour Express Connect. |
|
vpc:ListBusinessRegions |
Répertorie les régions où Express Connect est disponible. |
|
vpc:ListGeographicSubRegions |
Répertorie les informations relatives aux régions. |
|
vpc:ListNatGatewayEcsMetric |
- |
|
vpc:ListVpcCloudInstance |
- |
|
vpc:ListVpcEndpointServicesByEndUser |
Répertorie les services de point de terminaison disponibles. |
|
vpc:ModifyBandwidthPackageAttribute |
- |
|
vpc:ModifyBandwidthPackageSpec |
- |
|
vpc:ModifyBypassToaAttribute |
- |
|
vpc:ModifyExpressCloudConnectionAttribute |
Modifie une connexion Express Cloud Connect. |
|
vpc:ModifyGlobalAccelerationInstanceAttributes |
Modifie le nom et la description d'une instance Global Acceleration. |
|
vpc:ModifyGlobalAccelerationInstanceSpec |
Modifie la bande passante d'une instance Global Acceleration. |
|
vpc:ModifyIPv6TranslatorAclAttribute |
Modifie le nom d'un groupe de politiques de contrôle d'accès. |
|
vpc:ModifyIPv6TranslatorAclListEntry |
Modifie une entrée IP dans un groupe de politiques de contrôle d'accès. |
|
vpc:ModifyIPv6TranslatorAttribute |
Modifie le nom et la description d'une instance IPv6 Translation Service. |
|
vpc:ModifyIPv6TranslatorBandwidth |
Modifie la bande passante d'une instance IPv6 Translation Service. |
|
vpc:ModifyIPv6TranslatorEntry |
Modifie une entrée de traduction IPv6. |
|
vpc:ModifyIpv6GatewaySpec |
- |
|
vpc:OpenFlowLogService |
Active le service de journaux de flux. |
|
vpc:OpenPhysicalConnectionService |
Active le service Express Connect. |
|
vpc:OpenPublicIpAddressPoolService |
Active le service de pool d'adresses IP. |
|
vpc:OpenTrafficMirrorService |
Active le service de mise en miroir du trafic. |
|
vpc:OpenVpcIpamService |
Active le service IPAM. |
|
vpc:QueryPconnTrafficPrice |
- |
|
vpc:QueryPhysicalConnectionPrice |
- |
|
vpc:RejectVpcPeerConnection |
Rejette une demande de connexion d'appairage VPC. |
|
vpc:RemoveBandwidthPackageIps |
- |
|
vpc:RemoveGlobalAccelerationInstanceIp |
Supprime une adresse IP élastique (EIP) d'une instance de bande passante partagée. |
|
vpc:RemoveIPv6TranslatorAclListEntry |
Supprime une entrée IP d'un groupe de politiques de contrôle d'accès. |
|
vpc:RevokeInstanceFromCbn |
- |
|
vpc:SetHaVipMasterInstance |
- |
|
vpc:TransformEipSegmentToPublicIpAddressPool |
Migre un segment EIP vers un pool d'adresses IP. |
|
vpc:UnAssociateEipAddress |
- |
|
vpc:UnassociateGlobalAccelerationInstance |
Dissocie un serveur backend d'une instance Global Acceleration. |
|
vpc:UpdateCrossBoarderStatus |
- |
|
vpc:associatevpccidrblock |
- |
|
vpc:createvpc |
- |
|
vpc:deleteBgpNetwork |
- |
|
vpc:describeVpcs |
- |
|
vpc:releaseIpv6Address |
- |
Pour les opérations ne prenant pas en charge l'autorisation par groupe de ressources, définir l'étendue de la ressource sur le resource group level n'a aucun effet. Pour accorder à un utilisateur RAM des autorisations pour ces opérations, créez une stratégie personnalisée et définissez l'étendue de la ressource sur le account level.
 Voici deux exemples de stratégies d'autorisation personnalisées. Vous pouvez adapter le contenu de la stratégie selon vos besoins.
-
Autorise toutes les opérations en lecture seule qui ne prennent pas en charge l'autorisation au niveau du groupe de ressources : l'élément
Actionrépertorie toutes les opérations en lecture seule incompatibles avec cette fonctionnalité.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "expressconnectrouter:DescribeCarrierCloudLink", "expressconnectrouter:DescribeCarrierCloudLinks", "expressconnectrouter:DescribeLineProviders", "expressconnectrouter:DescribePartnerAccessPointRegions", "expressconnectrouter:DescribePartnerAccessPoints", "expressconnectrouter:DescribePartnerVendors", "expressconnectrouter:DescribeVpcRelatedAssociation", "expressconnectrouter:ListExpressConnectRouterSupportedRegion", "vpc:CheckVpnBgpEnabled", "vpc:DescribeAccessPoints", "vpc:DescribeBandwidthPackageMonitorData", "vpc:DescribeBandwidthPackagePublicIpMonitorData", "vpc:DescribeGlobalAccelerationInstances", "vpc:DescribeGrantRulesToCbn", "vpc:DescribeIPv6TranslatorAclListAttributes", "vpc:DescribeIPv6TranslatorAclLists", "vpc:DescribeIPv6TranslatorEntries", "vpc:DescribeInstances", "vpc:DescribeNetworkQuotas", "vpc:DescribePublicIpAddress", "vpc:DescribeRouterInterfacesForGlobal", "vpc:DescribeServerRelatedGlobalAccelerationInstances", "vpc:DescribeVPCs", "vpc:DescribeVpnGatewayAvailableZones", "vpc:DescribeVrouters", "vpc:DescribeZones", "vpc:GetBusinessAccessPointDetail", "vpc:GetFlowLogServiceStatus", "vpc:GetNatIpCidrAttribute", "vpc:GetObject", "vpc:GetPhysicalConnectionServiceStatus", "vpc:GetPublicIpAddressPoolServiceStatus", "vpc:GetTrafficMirrorServiceStatus", "vpc:GetVpcIpamServiceStatus", "vpc:GetVpnGatewayDiagnoseResult", "vpc:ListBusinessAccessPointPortUsage", "vpc:ListBusinessAccessPoints", "vpc:ListBusinessRegions", "vpc:ListGeographicSubRegions", "vpc:ListNatGatewayEcsMetric", "vpc:ListVpcCloudInstance", "vpc:ListVpcEndpointServicesByEndUser" ], "Resource": "*" } ] } -
Autorise toutes les opérations qui ne prennent pas en charge l'autorisation au niveau du groupe de ressources : l'élément
Actionrépertorie l'ensemble des opérations incompatibles avec cette fonctionnalité.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "expressconnectrouter:CreateCarrierCloudLink", "expressconnectrouter:DeleteCarrierCloudLink", "expressconnectrouter:DescribeCarrierCloudLink", "expressconnectrouter:DescribeCarrierCloudLinks", "expressconnectrouter:DescribeLineProviders", "expressconnectrouter:DescribePartnerAccessPointRegions", "expressconnectrouter:DescribePartnerAccessPoints", "expressconnectrouter:DescribePartnerVendors", "expressconnectrouter:DescribeVpcRelatedAssociation", "expressconnectrouter:ListExpressConnectRouterSupportedRegion", "expressconnectrouter:ModifyCarrierCloudLink", "vpc:AddBandwidthPackageIps", "vpc:AddGlobalAccelerationInstanceIp", "vpc:AddIPv6TranslatorAclListEntry", "vpc:AllocateVpcIpv6Cidr", "vpc:CancelExpressCloudConnection", "vpc:CheckVpnBgpEnabled", "vpc:ConvertBandwidthPackage", "vpc:CreaeNatGateway", "vpc:CreateBandwidthPackage", "vpc:CreateBondRouterInterfaceConnection", "vpc:CreateExpressCloudConnection", "vpc:CreateGlobalAccelerationInstance", "vpc:CreateIPv6Translator", "vpc:CreateIPv6TranslatorAclList", "vpc:CreateIPv6TranslatorEntry", "vpc:CreateNqa", "vpc:DeleteBandwidthPackage", "vpc:DeleteGlobalAccelerationInstance", "vpc:DeleteIPv6Translator", "vpc:DeleteIPv6TranslatorAclList", "vpc:DeleteIPv6TranslatorEntry", "vpc:DeleteIpv6EgressOnlyRule", "vpc:DescribeAccessPoints", "vpc:DescribeBandwidthPackageMonitorData", "vpc:DescribeBandwidthPackagePublicIpMonitorData", "vpc:DescribeGlobalAccelerationInstances", "vpc:DescribeGrantRulesToCbn", "vpc:DescribeIPv6TranslatorAclListAttributes", "vpc:DescribeIPv6TranslatorAclLists", "vpc:DescribeIPv6TranslatorEntries", "vpc:DescribeInstances", "vpc:DescribeNetworkQuotas", "vpc:DescribePublicIpAddress", "vpc:DescribeRouterInterfacesForGlobal", "vpc:DescribeServerRelatedGlobalAccelerationInstances", "vpc:DescribeVPCs", "vpc:DescribeVpnGatewayAvailableZones", "vpc:DescribeVrouters", "vpc:DescribeZones", "vpc:DiagnoseVpnConnections", "vpc:DiagnoseVpnConnectionsHistory", "vpc:DiagnoseVpnGateway", "vpc:DisableNatGatewayEcsMetric", "vpc:EnableNatGatewayEcsMetric", "vpc:GetBusinessAccessPointDetail", "vpc:GetFlowLogServiceStatus", "vpc:GetNatIpCidrAttribute", "vpc:GetObject", "vpc:GetPhysicalConnectionServiceStatus", "vpc:GetPublicIpAddressPoolServiceStatus", "vpc:GetTrafficMirrorServiceStatus", "vpc:GetVpcIpamServiceStatus", "vpc:GetVpnGatewayDiagnoseResult", "vpc:GrantInstanceToCbn", "vpc:InnerVpcCreateDscp", "vpc:InnerVpcDeleteDscp", "vpc:InnerVpcDescribeCrossBorderRouterInterface", "vpc:InnerVpcDescribeDscp", "vpc:InnerVpcModifyDscp", "vpc:InnerVpcRefreshDscp", "vpc:ListBusinessAccessPointPortUsage", "vpc:ListBusinessAccessPoints", "vpc:ListBusinessRegions", "vpc:ListGeographicSubRegions", "vpc:ListNatGatewayEcsMetric", "vpc:ListVpcCloudInstance", "vpc:ListVpcEndpointServicesByEndUser", "vpc:ModifyBandwidthPackageAttribute", "vpc:ModifyBandwidthPackageSpec", "vpc:ModifyBypassToaAttribute", "vpc:ModifyExpressCloudConnectionAttribute", "vpc:ModifyGlobalAccelerationInstanceAttributes", "vpc:ModifyGlobalAccelerationInstanceSpec", "vpc:ModifyIPv6TranslatorAclAttribute", "vpc:ModifyIPv6TranslatorAclListEntry", "vpc:ModifyIPv6TranslatorAttribute", "vpc:ModifyIPv6TranslatorBandwidth", "vpc:ModifyIPv6TranslatorEntry", "vpc:ModifyIpv6GatewaySpec", "vpc:OpenFlowLogService", "vpc:OpenPhysicalConnectionService", "vpc:OpenPublicIpAddressPoolService", "vpc:OpenTrafficMirrorService", "vpc:OpenVpcIpamService", "vpc:QueryPconnTrafficPrice", "vpc:QueryPhysicalConnectionPrice", "vpc:RejectVpcPeerConnection", "vpc:RemoveBandwidthPackageIps", "vpc:RemoveGlobalAccelerationInstanceIp", "vpc:RemoveIPv6TranslatorAclListEntry", "vpc:RevokeInstanceFromCbn", "vpc:SetHaVipMasterInstance", "vpc:TransformEipSegmentToPublicIpAddressPool", "vpc:UnAssociateEipAddress", "vpc:UnassociateGlobalAccelerationInstance", "vpc:UpdateCrossBoarderStatus", "vpc:associatevpccidrblock", "vpc:createvpc", "vpc:deleteBgpNetwork", "vpc:describeVpcs", "vpc:releaseIpv6Address" ], "Resource": "*" } ] }
Un utilisateur RAM ou un rôle RAM disposant d'autorisations au niveau du compte peut gérer toutes les ressources de ce compte. Accordez toujours ces autorisations avec prudence. Assurez-vous qu'elles correspondent à votre intention et respectez le principe du moindre privilège.
FAQ
Identifier le groupe de ressources d'une ressource
Méthode 1 : Cliquez sur le nom de la ressource pour ouvrir sa page de détails, où le groupe de ressources est affiché.
Méthode 2 : Connectez-vous à la console Resource Management et accédez à . Dans le volet de gauche, sélectionnez le compte propriétaire de la ressource (le current account est sélectionné par défaut). Utilisez les filtres pour localiser la ressource ; son groupe de ressources apparaît dans les résultats.
Afficher les ressources d'un produit dans un groupe de ressources
Méthode 1 : Connectez-vous à la console Resource Management et accédez à . Dans le volet de gauche, sous la section du compte (qui correspond par défaut au current account), cliquez sur le nom du groupe de ressources cible. Dans le volet de droite, sélectionnez le produit dans la liste Select Resource Type. La page affiche alors toutes les ressources du produit sélectionné au sein de ce groupe de ressources.
Méthode 2 : Connectez-vous à la console Resource Management et accédez à . Repérez le groupe de ressources cible et cliquez sur Manage Resources dans la colonne Actions. Sur la page Resource Management, sélectionnez un produit dans la liste déroulante Product. La page affiche ensuite toutes les ressources du produit sélectionné dans ce groupe de ressources.
Déplacer des ressources vers un autre groupe de ressources
Connectez-vous à la console Resource Management et accédez à . Repérez le groupe de ressources cible et cliquez sur Manage Resources dans la colonne Actions. Sur la page de gestion des ressources, utilisez les filtres pour trouver les ressources à déplacer. Cochez leurs cases dans la première colonne, cliquez sur Transfer Resource Group en bas de la liste et suivez les instructions à l'écran pour finaliser le transfert.