Configurez des règles pour imposer les connexions HTTPS entre les clients et les points de présence (POP) d'Edge Security Acceleration (ESA). Activez également le chiffrement opportuniste et la fonctionnalité HTTP Strict Transport Security (HSTS) afin que le navigateur accède aux liens HTTP via une connexion TLS chiffrée. Cette configuration force l'utilisation du protocole HTTPS par le client, renforçant ainsi la sécurité.
Avant de commencer
Avant de configurer l'option Always Use HTTPS, assurez-vous d'avoir configuré et activé le certificat SSL/TLS sur votre site web. Pour plus d'informations, consultez la rubrique Configurer les certificats de bordure.
Configurer les règles HTTPS
Dans la console ESA, sélectionnez Websites, puis cliquez sur le site cible dans la colonne Websites.
Dans le volet de navigation de gauche, choisissez .
Cliquez sur Rules et saisissez un nom dans le champ HTTPS Rules.
-
Sous Create Rule, définissez les conditions de correspondance des requêtes entrantes. Pour en savoir plus sur la création d'une expression de règle, consultez la rubrique Composition d'une expression de règle.
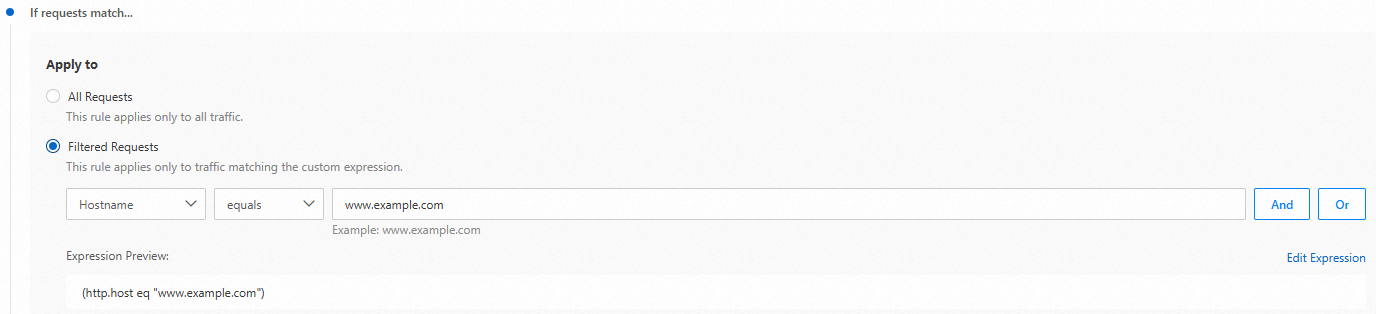
-
Dans la section Rule Name, activez les options If requests match..., Then execute... et Always Use HTTPS selon vos besoins métier.
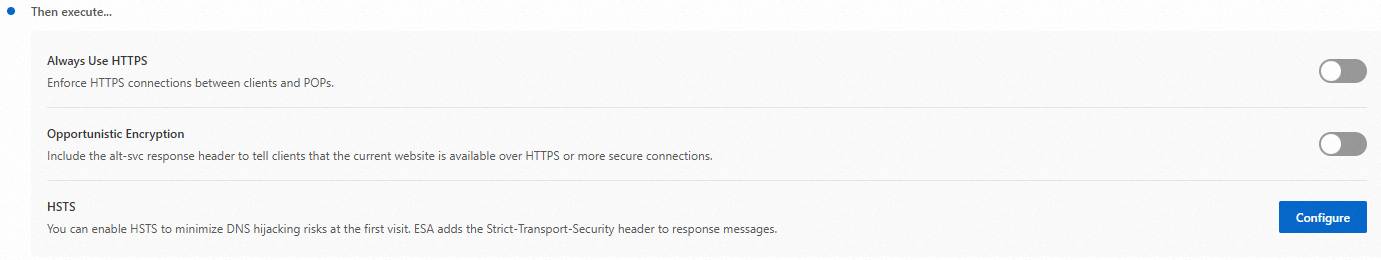
-
Opportunistic Encryption
Cette fonctionnalité redirige systématiquement les requêtes des clients vers les POP ESA du protocole HTTP vers le protocole HTTPS.
RemarqueAprès avoir configuré l'option HSTS, si votre application référence des ressources HTTP non chiffrées, un avertissement « Mixed Content » (Contenu mixte) peut s'afficher dans le navigateur du visiteur.
-
Always Use HTTPS
Le chiffrement opportuniste permet aux navigateurs d'accéder aux liens HTTP via une connexion TLS chiffrée, renforçant ainsi la sécurité des sites qui n'ont pas encore entièrement migré vers HTTPS.
-
Always Use HTTPS
Activez la fonctionnalité HSTS pour obliger les clients (tels que les navigateurs) à utiliser le protocole HTTPS pour établir des connexions avec les POP ESA, améliorant ainsi la sécurité des connexions.
-
Opportunistic Encryption (Strict-Transport-Security)
Indique si la réponse inclut l'en-tête Strict-Transport-Security.
-
HSTS (max-age)
Durée de vie (TTL) de l'en-tête HSTS, exprimée en secondes. Pendant cette période, les clients ne peuvent initier que des requêtes HTTPS.
-
Status (includeSubDomains)
Facultatif. Si vous activez l'option Validity Period, HSTS s'applique au nom de domaine ainsi qu'à tous ses sous-domaines.
-
Apply to Subdomains (preload)
Facultatif. Ce paramètre permet d'ajouter le nom de domaine à la liste de préchargement HSTS du navigateur.
-
-
Documentation connexe
Les fonctionnalités basées sur des règles diffèrent par leur priorité d'application, leur réentrance et leur granularité. Pour plus de détails, consultez la rubrique Caractéristiques des fonctionnalités basées sur des règles.