Alibaba Cloud Dynamic Route for CDN (DCDN) prend en charge le contrôle des versions du protocole Transport Layer Security (TLS). Vous pouvez activer les versions TLS pour vos noms de domaine en fonction de vos besoins métier. Les premières versions de TLS assurent la compatibilité avec les navigateurs plus anciens, mais offrent un niveau de sécurité relativement faible. Les versions les plus récentes renforcent la sécurité, mais peuvent ne pas être compatibles avec certains navigateurs hérités. Cette rubrique présente les concepts, les cas d'utilisation et la méthode de configuration du contrôle de version TLS.
Contexte
Le protocole TLS garantit la sécurité et l'intégrité des données transmises entre deux applications. Le HTTPS constitue un cas d'utilisation typique de TLS. Également appelé HTTP sur TLS, le HTTPS est une version sécurisée du protocole HTTP. Il s'exécute sous la couche application (HTTP) et au-dessus de la couche transport (TCP), et fournit des services de chiffrement et de déchiffrement des données.
|
Version |
Description |
Navigateurs grand public pris en charge |
|
TLS 1.0 |
La norme TLS 1.0 a été définie dans la RFC 2246 en 1999 en tant que mise à jour de SSL 3.0. Cette version est vulnérable à diverses attaques, telles que BEAST et POODLE. En raison de la faiblesse de ses performances de chiffrement, TLS 1.0 n'est plus recommandé pour la protection des réseaux. Par ailleurs, elle n'est pas conforme à la norme PCI DSS (Payment Card Industry Data Security Standard). |
|
|
TLS 1.1 |
Définie dans la RFC 4346 en 2006, la norme TLS 1.1 constitue une mise à jour de TLS 1.0. Elle corrige certaines vulnérabilités présentes dans la version précédente. |
|
|
TLS 1.2 |
Spécifiée par la RFC 5246 en 2008, TLS 1.2 est une version largement utilisée du protocole. |
|
|
TLS 1.3 |
Publiée dans la RFC 8446 en 2018, TLS 1.3 représente la version la plus récente du protocole. Elle prend en charge le mode de reprise sans temps d'aller-retour (0-RTT), ce qui permet d'établir des connexions plus rapides. Pour renforcer la sécurité, TLS 1.3 n'autorise que les algorithmes d'échange de clés offrant une confidentialité persistante parfaite. |
|
Procédure
Un certificat SSL doit être configuré pour le nom de domaine. Pour plus d'informations, consultez Configurer un certificat HTTPS.
Par défaut, les versions TLS 1.0, TLS 1.1 et TLS 1.2 sont activées.
Connectez-vous à la console DCDN.
Dans le volet de navigation de gauche, cliquez sur Domain Names.
Sur la page Domain Names, localisez le nom de domaine cible et cliquez sur Configure.
Dans l'arborescence de navigation de gauche du nom de domaine, cliquez sur HTTPS Settings.
-
Dans la section Configure TLS Cipher Suite and Version, activez ou désactivez les versions TLS spécifiques selon vos besoins métier.
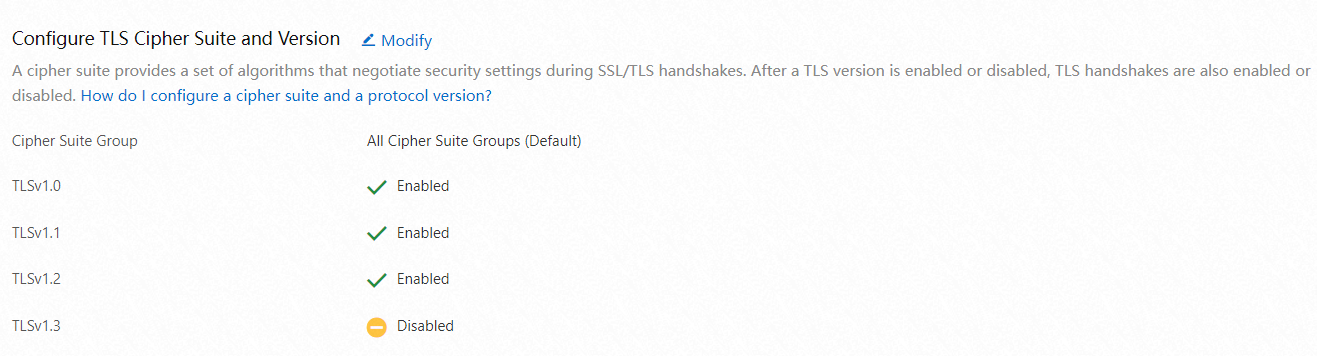
Versions recommandées
|
Scénario |
Version recommandée |
|
Compatibilité requise avec les navigateurs plus anciens ; la sécurité n'est pas prioritaire |
TLS 1.0, TLS 1.1 et TLS 1.2 |
|
La sécurité est prioritaire ; l'incompatibilité avec certains navigateurs est acceptable |
TLS 1.2 |
|
Utilisateurs précoces |
TLS 1.0, TLS 1.1, TLS 1.2 et TLS 1.3 |